Ransomware Reaction — Gra o cyberbezpieczeństwie
Gra szkoleniowa o pierwszych minutach podejrzenia ransomware. Jesteś w pracy, coś zaczyna szwankować: to, jak szybko odłączysz komputer od sieci i jak jasno to zgłosisz, liczy się dużo bardziej niż próby naprawy na własną rękę.

Ransomware Reaction to bezpłatna przeglądarkowa gra o cyberbezpieczeństwie. Gra szkoleniowa o pierwszych minutach podejrzenia ransomware. Jesteś w pracy, coś zaczyna szwankować: to, jak szybko odłączysz komputer od sieci i jak jasno to zgłosisz, liczy się dużo bardziej niż próby naprawy na własną rękę.
Poziom trudności: Średnio zaawansowany. Szacowany czas: 36 minut.
Siedem scenariuszy na tym samym piętrze finansów w Acme Corporation, od wprowadzenia przy biurku po losowaną ocenę bez podpowiedzi: Pierwsze ostrzeżenie, Bez dostępu, Załącznik, Wspólne szkody, Cel: zarząd i Incydent końcowy.
Stacja robocza, telefon na biurku i gniazdko sieciowe w ścianie to fizyczne przedmioty, do których trzeba podejść. Na ekranie są poczta, czat, pliki, CloudDrive, przeglądarka, narzędzie bezpieczeństwa i helpdesk — a złe przyciski leżą tuż obok dobrych: otwórz dziwny plik, usuń go, wyślij kopie koledze.
Infekcja działa według własnego zegara, niezależnie od tego, czy ktoś ją zauważył: od podejrzeń przez szyfrowanie lokalne po rozprzestrzenianie się w sieci, a wskaźnik skutków rośnie od „tylko ten komputer” przez wspólne pliki firmy aż po pracę, która stanęła.
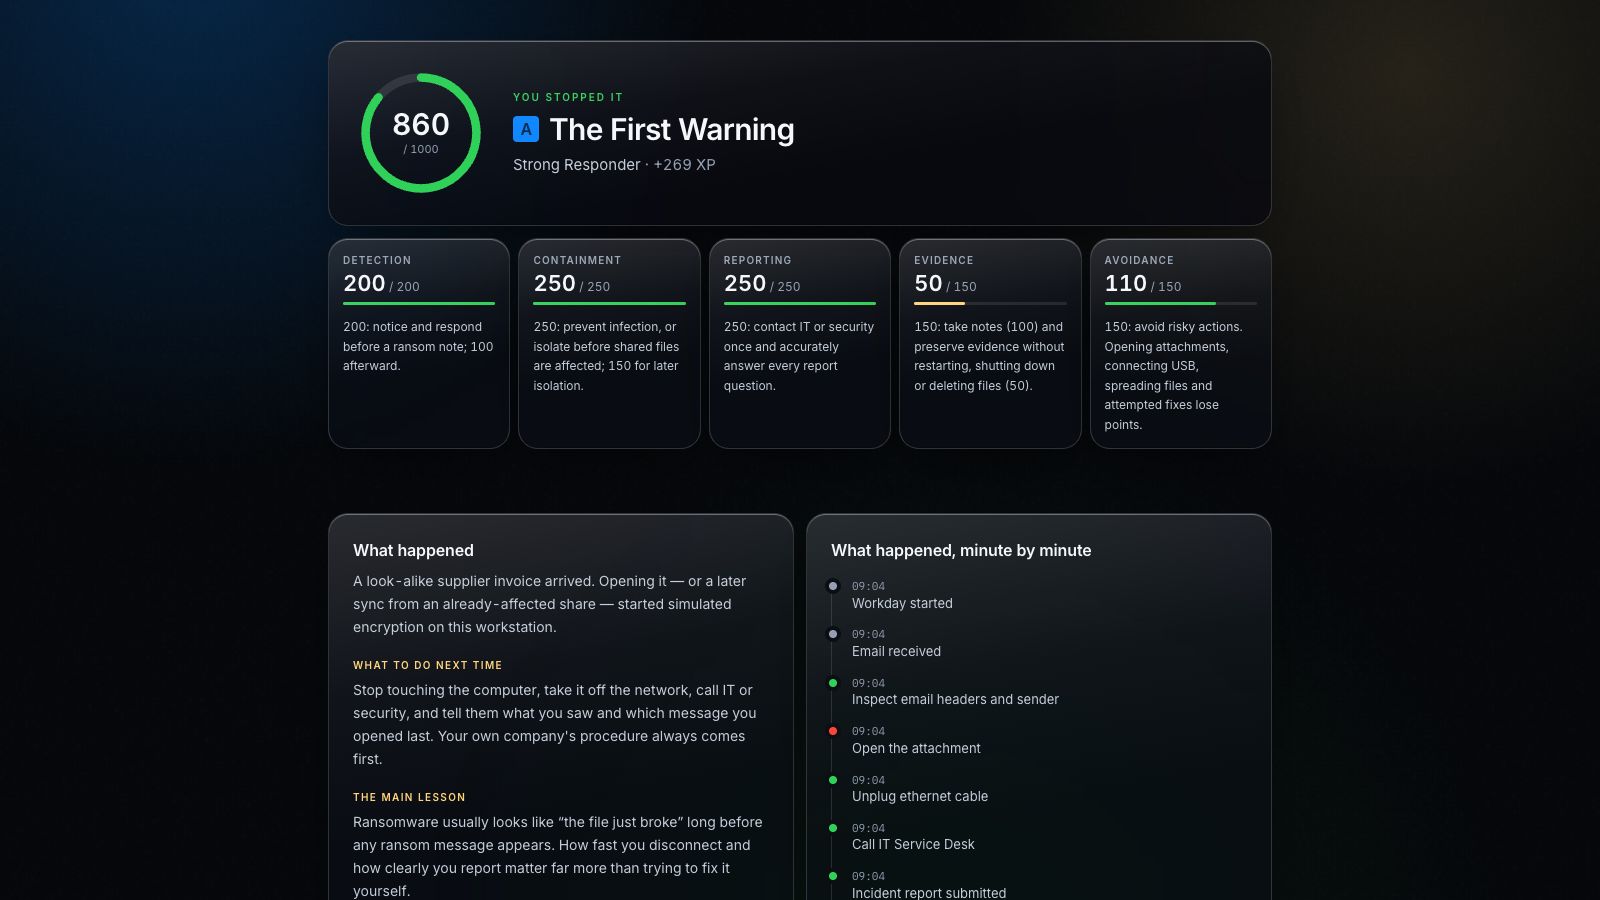
Punktacja to pięć kategorii na tysiąc punktów: wykrycie 200, izolacja 250, zgłoszenie 250, ślady 150 oraz 150 punktów za unikanie błędów, które masz na starcie i możesz tylko stracić — podłączając pendrive, kontaktując się z atakującym, restartując komputer, usuwając pliki albo pracując dalej jak gdyby nigdy nic. Każda podpowiedź kosztuje 25 punktów.
Podsumowanie pokazuje rozbicie wyniku, przebieg minuta po minucie, co poszło dobrze, co pogorszyło sytuację i tę jedną lekcję, dla której scenariusz powstał. Ransomware jest fikcyjne: na prawdziwym komputerze nic nie jest szyfrowane, nie ma tu portfela, strony płatności ani atakującego, z którym można się kontaktować.
Czego się nauczysz
- Ransomware zwykle wygląda jak „plik się po prostu zepsuł”, długo zanim pojawi się jakiekolwiek żądanie okupu
- Wczesne zauważenie to kwestia oceny — jeden błąd jest normalny, kilka naraz to już wzorzec
- Przyczynę i skutek dzieli często kilka minut; pamiętanie jest częścią pracy
- Niedostępny dysk współdzielony bywa objawem rozprzestrzeniania się, a nie powodem, żeby klikać dalej
- Ransomware to incydent biznesowy, a nie niedogodność informatyczna
- Część spraw załatwia się na ekranie; inne załatwia się, wstając od biurka — kabel, telefon
Jak grać
- Chodź po zwykłym biurze: W A S D — chodzenie, mysz — rozglądanie się.
- Wykonuj jeden krok naraz — karta w rogu zawsze mówi, co robić dalej.
- Naciśnij E, aby użyć tego, na czym stoi celownik: ekranu, telefonu, gniazdka sieciowego.
- Zobacz, co spowodowały twoje decyzje — każdy krok kończy się wyjaśnieniem, dlaczego miał znaczenie.
- Przeczytaj podsumowanie: rozbicie wyniku, oś czasu i najważniejszą lekcję.
Platformy i języki
- Platformy: Komputer, Tablet
- Języki: English, Română, Français, Deutsch, Nederlands, Italiano, Español, Polski, Українська
Ćwicz w tych grach
Zrzuty ekranu z gry
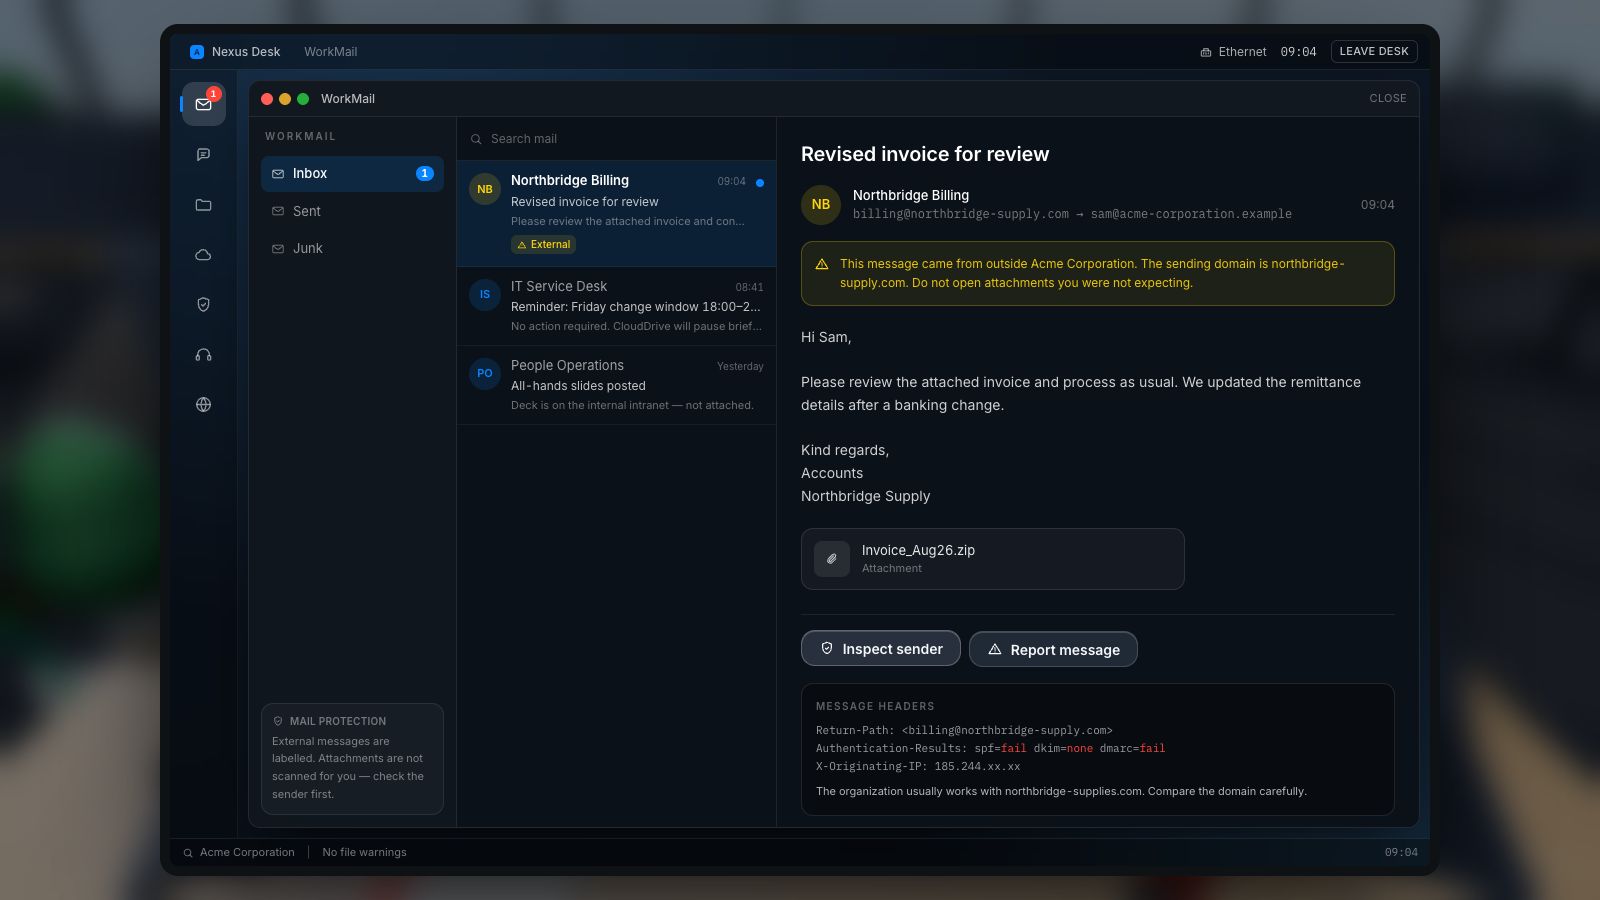
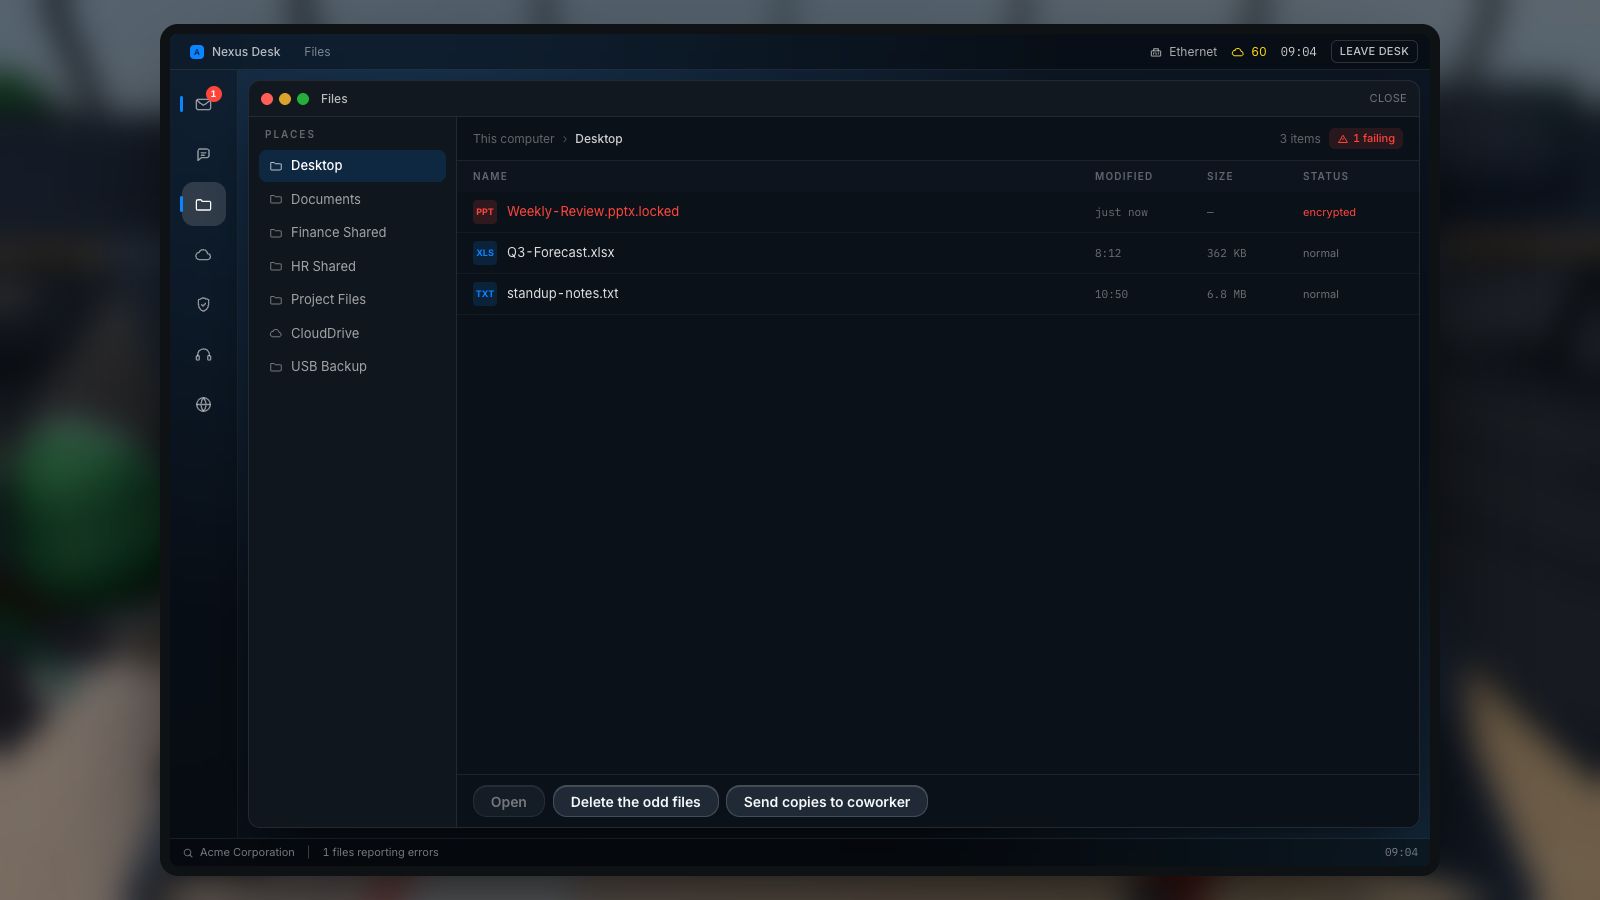
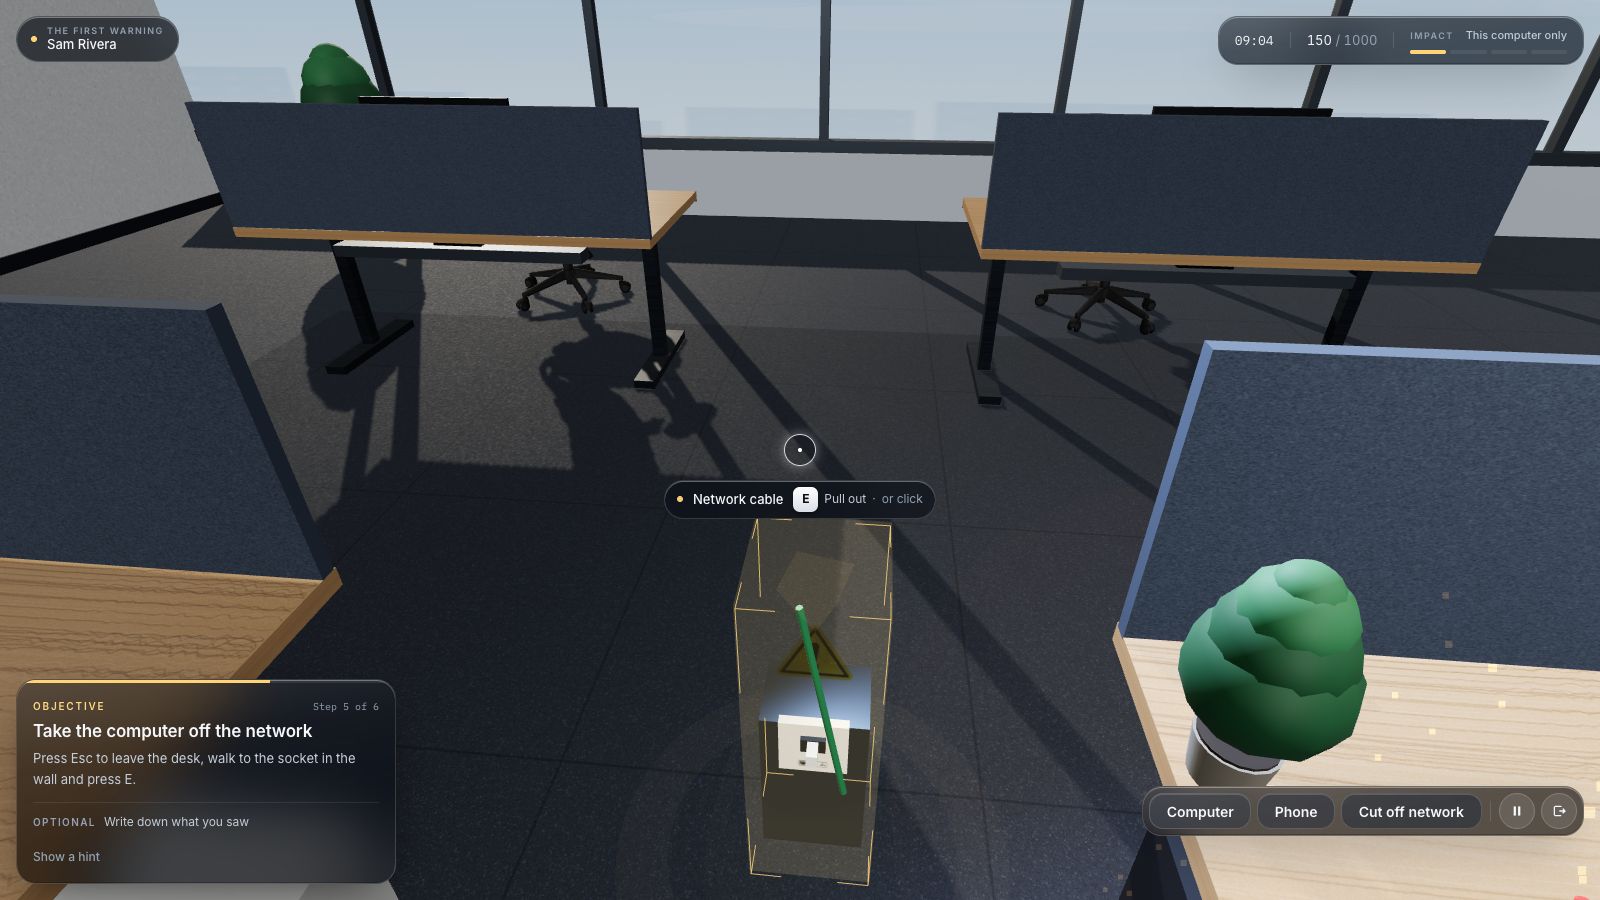
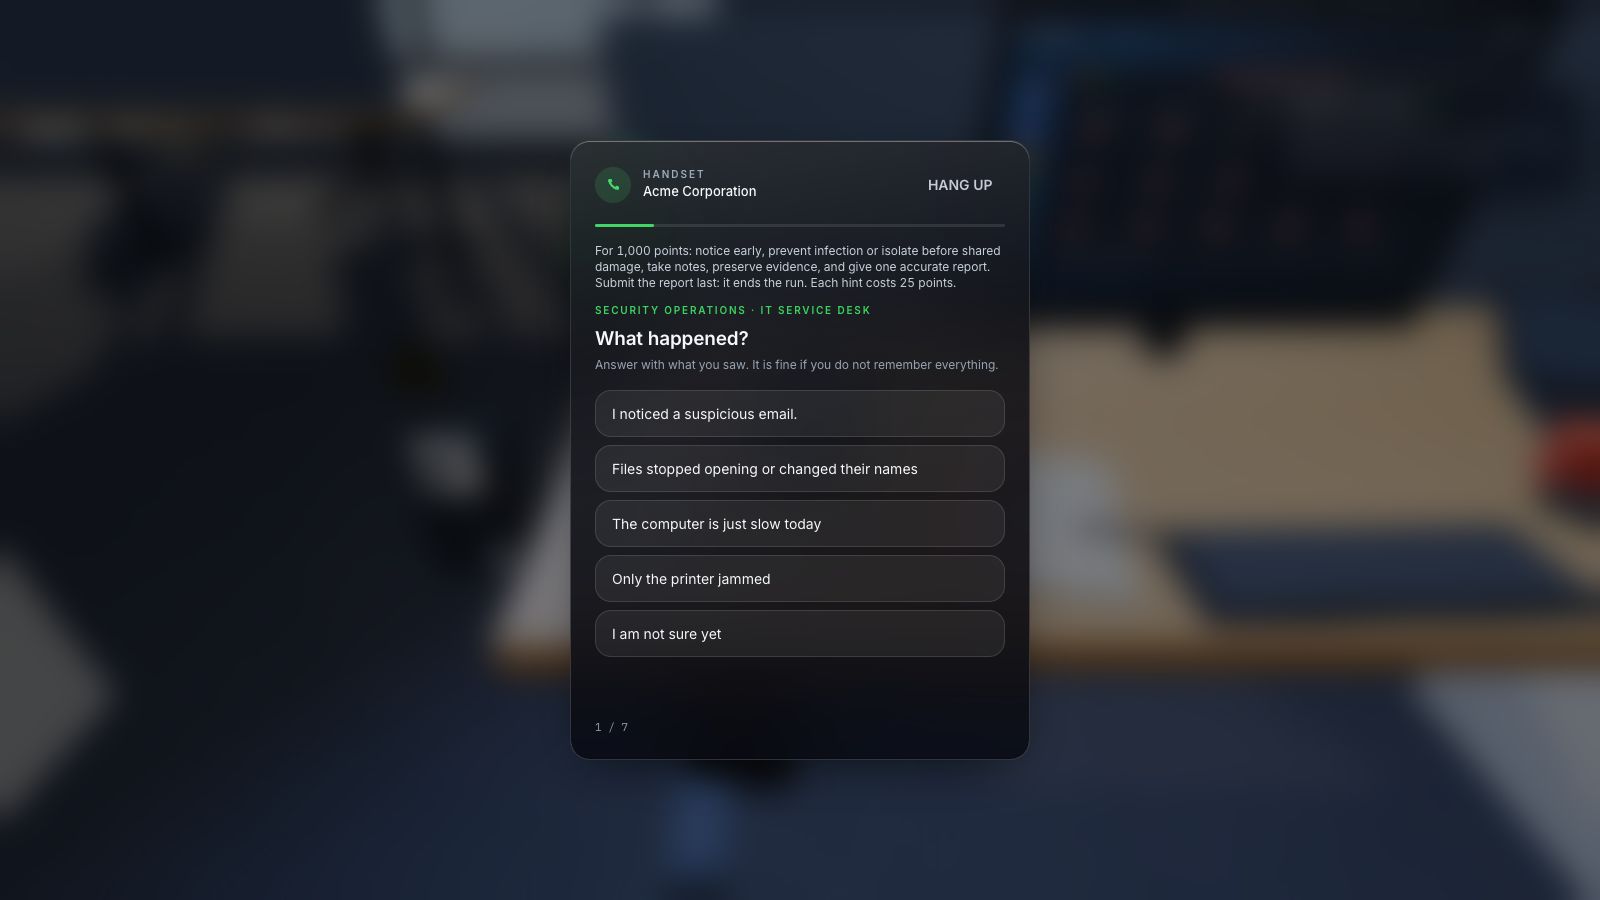
Powiązane tematy
- Gry uczące rozpoznawania phishingu
Ćwicz wykrywanie fałszywych wiadomości, stron logowania i podejrzanych żądań zapłaty.
- Gry o ransomware i reagowaniu na incydenty
Ćwicz decyzje dotyczące podejrzanych załączników, ograniczania incydentów, zgłaszania i odzyskiwania danych.