Редакційна команда CyberPlay · Опубліковано · Оновлено · 8 хв читання
Посібник і вправи українською
Якщо кілька робочих файлів раптово перестали відкриватися або змінили назви, особливо разом із вимогою викупу чи схожими повідомленнями від колег, зупиніть звичну роботу та дійте за регламентом реагування вашої організації. Виконайте затверджені інструкції для постраждалого пристрою та негайно зв'яжіться з призначеною командою реагування. Повідомте, що саме ви помітили та що вже зробили; вам не потрібно доводити наявність ransomware, перш ніж подавати повідомлення про кіберінцидент.
Повільна робота програми сама по собі не є діагнозом атаки ransomware чи програми-вимагача. Цей посібник допоможе працівникам розпізнати тривожні ознаки та правильно передати інформацію фахівцям у перші кілька хвилин. Він не робить із рядового співробітника технічного керівника ліквідації інциденту. Належні заходи ізоляції залежать від системи, інструкцій роботодавця та можливих наслідків для операційної діяльності чи безпеки.
Головне, що варто запам’ятати
- Повідомляйте про тривожні ознаки, не чекаючи на появу повідомлення з вимогою викупу.
- Дотримуйтеся затвердженого порядку ізоляції для вашого пристрою та ролі.
- Надайте команді реагування точний час, симптоми, дані пристрою та вже вжиті заходи.
- Залиште форензіку, відновлення та зовнішні комунікації уповноваженим особам.
1. Скористайтеся короткою пам'яткою первинного реагування
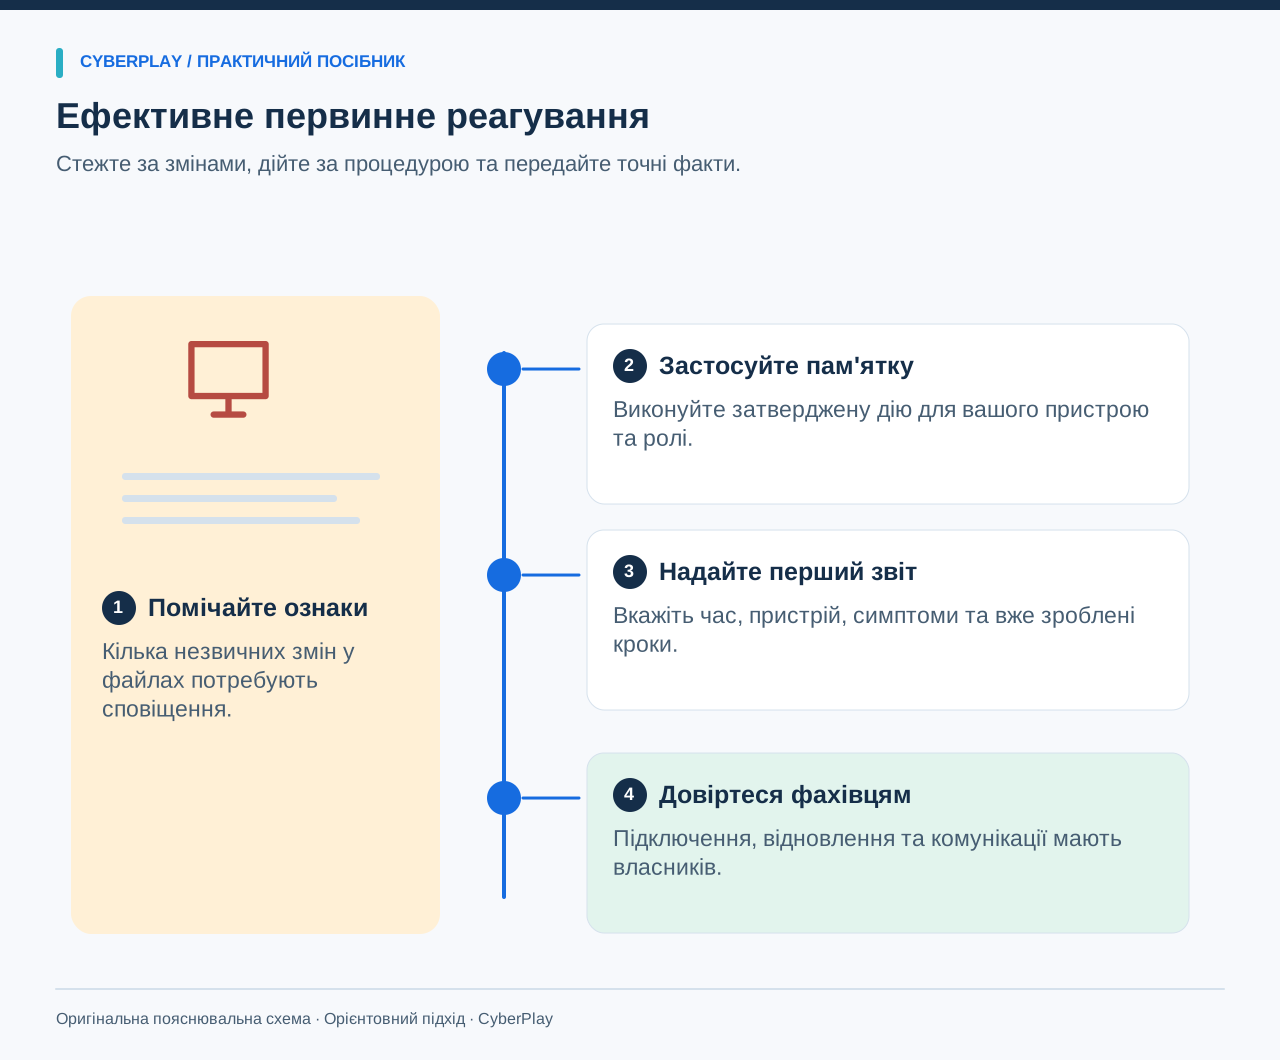
Припиніть редагування пошкоджених матеріалів і не відкривайте підозрілі файли один за одним, щоб перевірити, чи поширюється проблема. Використовуйте відомий контакт для повідомлення про кіберінцидент або задокументований резервний канал. Зазначте, чи пристрій усе ще підключений до мережі, і запитайте про подальші вказівки, якщо локальна інструкція є незрозумілою. У критично важливих середовищах дотримуйтеся встановленого порядку оперативної ескалації, перш ніж змінювати стан обладнання.
Якщо затверджена процедура вимагає відключити звичайний робочий ноутбук від мережевих з'єднань, виконайте цю інструкцію. Не поширюйте цю дію на спільні комутатори, виробниче обладнання або системи, якими ви не керуєте. Мета первинного реагування — обмежити подальшу взаємодію та надати уповноваженим фахівцям точні вихідні дані.
- Припиніть звичайну роботу на ураженому пристрої.
- Виконайте затверджену інструкцію з ізоляції саме для цього пристрою.
- Зверніться до визначеного каналу повідомлення про інциденти або резервного контакту.
- Повідомте про спостереження та вжиті дії, включно з помилками чи сумнівами.
- Чекайте на вказівки уповноважених осіб перед повторним підключенням чи відновленням.
2. Розпізнавайте закономірність, не вигадуючи власних діагнозів
Програма-вимагач може заблокувати доступ до даних чи пристроїв і супроводжуватися вимогою викупу. Повідомлення з вимогою є очевидним приводом для ескалації, проте надати звіт варто набагато раніше. Якщо кілька файлів перестали читатися, з'явилися неочікувані розширення, сталася хвиля масових змін або колега повідомляє про схожі труднощі — це набагато тривожніша закономірність, ніж поодинокий збій.
Звичайні програмні помилки, збої накопичувачів або штатна масштабна синхронізація у хмарі можуть викликати схожі симптоми. Не стверджуйте про конкретне сімейство шкідливого ПЗ або точку проникнення, доки цього не встановить команда реагування. Фраза «Три спільні файли змінили назви приблизно о 14:20» значно корисніша, ніж «Усю компанію зламали».
| Спостереження | Що це підтверджує | Чого це не доводить |
|---|---|---|
| Одна програма працює повільно | Проблема, яку варто перевірити через звичайну підтримку. | Наявність ransomware або інцидент масштабу всієї компанії. |
| Кілька файлів раптово не відкриваються чи перейменовані | Тривожна ознака, про яку слід негайно повідомити. | Точну причину або всі уражені розташування. |
| Колега повідомляє про схожі незвичні зміни | Ймовірний ширший вплив, про який слід згадати. | Дозвіл самостійно перевіряти пристрій колеги. |
| Вимога викупу на екрані | Термінова ескалація за процедурою реагування на інциденти. | Що сплата відновить доступ або що всі заяви зловмисників правдиві. |
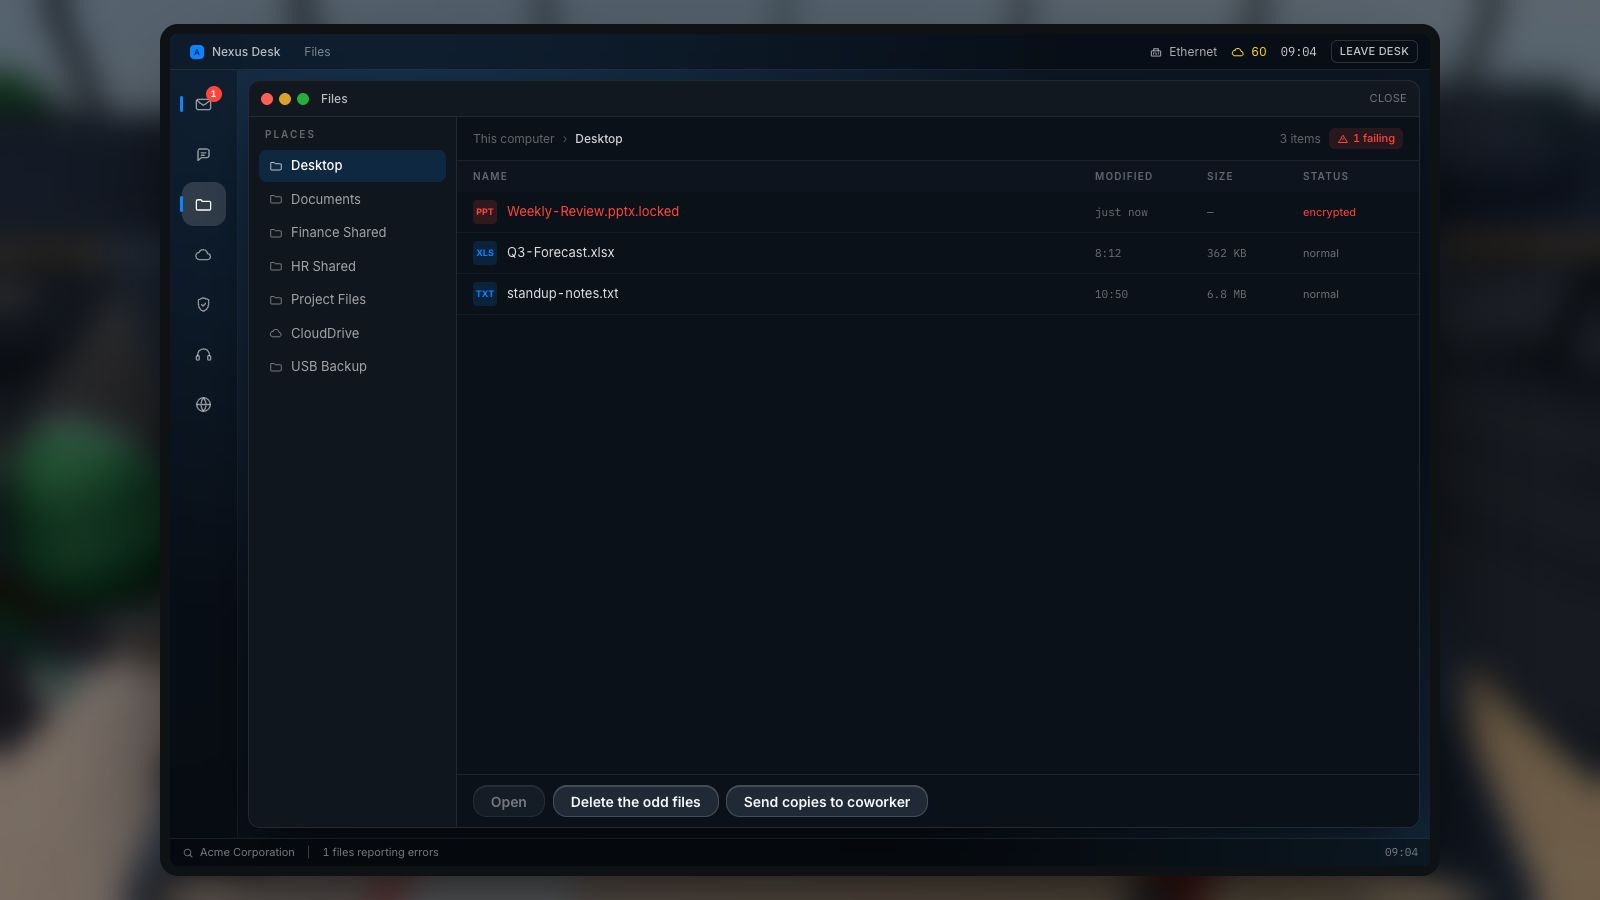
Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Шукайте ширші закономірності
Перевірте, чи є інші незвичні зміни: одна помилка файлу сама по собі не визначає причину чи діагноз.
- Дотримуйтесь регламенту інцидентів
Дотримуйтеся затвердженого процесу та звертайтеся до контактів реагування; технічне стримування виконує уповноважена команда за відповідною процедурою.
Джерела розділу: Реагування на атаку ransomware
3. Розумійте межі дій працівника
Рекомендації NCSC щодо реагування на ransomware включають відключення уражених пристроїв від мережевих з'єднань. Їхні ширші кроки з відновлення стосуються організацій, які координують інцидент. Працівники повинні застосовувати затверджену роботодавцем процедуру для своєї ролі та пристрою; наявність публічних контрольних списків не дає права стирати дані з комп'ютерів або змінювати налаштування всієї мережі.
Вимкнення живлення, перезавантаження, зміна параметрів безпеки або спроби самостійного видалення можуть зашкодити збереженню доказів, доступності та подальшому відновленню. Не займайтеся імпровізацією. Якщо підозріла подія зачіпає медичне, промислове чи інше технологічне обладнання, негайно зверніться до відповідальних контактів із безпеки та експлуатації. Головними пріоритетами є особиста безпека та встановлений регламент для обладнання.
Джерела розділу: Реагування на атаку ransomware · Рекомендації щодо реагування на інциденти, SP 800-61 Rev. 3
4. Надайте ІТ-службі корисне перше повідомлення
Ваш звіт має дозволити фахівцю локалізувати проблему та відтворити початкову хронологію подій. Зазначте інвентарний номер або ім'я пристрою, якщо їх можна дізнатися без додаткових ризикованих дій. Вкажіть програму чи робочий простір, що зазнали впливу, а також чи спостерігав хтось інший подібні симптоми. Якщо час вказано орієнтовно, обов'язково зазначте це.
Приклад первинного звіту: «Близько 14:20 дві робочі таблиці проєкту на моєму ноутбуці перестали відкриватися, а їхні назви змінилися. Колега повідомив про таку саму проблему. Я припинив редагування. Я відключив ноутбук від Wi-Fi згідно з нашою пам'яткою щодо інцидентів і зателефонував за номером із затвердженого списку контактів. Перезавантаження або відновлення не виконував. Залишаюся на зв'язку за узгодженим номером для зворотного виклику».
| Поле звіту | Корисні деталі |
|---|---|
| Коли | Час виявлення, часовий пояс і вказівка, якщо час є приблизним. |
| Де | Робочий пристрій, інвентарний номер та уражена програма. |
| Що змінилося | Помилки на екрані, змінені назви файлів, вимоги або схожі відгуки колег. |
| Що передувало | Нещодавні дії (наприклад, відкриття вкладення) без здогадок про причини. |
| Що ви зробили | Ізоляція, перезавантаження, клік, введення облікових даних або спроба відновлення. |
| Як зв'язатися | Затверджений спосіб зворотного зв'язку та критичність роботи. |

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Зазначте час і пристрій
Повідомте про виявлені симптоми, точний час їхньої появи та уражений пристрій за затвердженим каналом передачі звітів.
- Відокремлюйте спостереження від висновків
Чітко розділяйте прямі факти та власні здогади, щоб фахівці могли провести розслідування без упереджених оцінок.
5. Використовуйте довірені канали та зберігайте контекст
Якщо електронна пошта чи корпоративний чат недоступні, скористайтеся задокументованим резервним каналом, а не приєднуйтеся до невідомих груп за неочікуваними запрошеннями. Зловмисники можуть скористатися збоєм, щоб запропонувати фальшиву допомогу з відновлення. Завжди перевіряйте через незалежні канали інструкції, які вимагають установити ПЗ, ввести код або перенести дані компанії на новий ресурс.
Збережіть оригінал підозрілого повідомлення або інформацію з екрана відповідно до політик організації. Опишіть їх або надішліть через затверджений канал збору доказів; не пересилайте небезпечні вкладення колегам і не публікуйте скриншоти з даними клієнтів у відкритих чатах. Уникайте передавання надлишкових конфіденційних даних. Дозвольте фахівцям вирішити, чи потрібно вилучати файл або пристрій для експертизи.
Джерела розділу: Рекомендації щодо реагування на інциденти, SP 800-61 Rev. 3
6. Залиште відновлення та зовнішні комунікації відповідальним особам
Не підключайте зовнішні диски з резервними копіями та не відновлюйте старі версії файлів на підозрілий пристрій під час очікування. Команда реагування має оцінити стан системи, джерело відновлення та залежності. Стара копія може бути неповною, а свіжа резервна копія — також скомпрометованою. Замість обіцянок щодо термінів повідомте, які робочі процеси є найтерміновішими та коли ви востаннє бачили коректну версію даних.
Не ведіть переговорів із шантажистами, не обіцяйте виплат і не стверджуйте клієнтам, що дані викрадено, лише на основі тексту на екрані. Бізнес-керівники, юристи, фахівці з безпеки та комунікацій ухвалюють такі рішення згідно з планом реагування. Ваше завдання — надати факти та дотримуватися затвердженого плану безперервності процесів. Завантаження файлів у персональне хмарне сховище чи спонтанний експорт можуть створити додатковий інцидент витоку інформації.
Джерела розділу: Реагування на атаку ransomware
7. Відпрацюйте передачу інформації у Ransomware Reaction
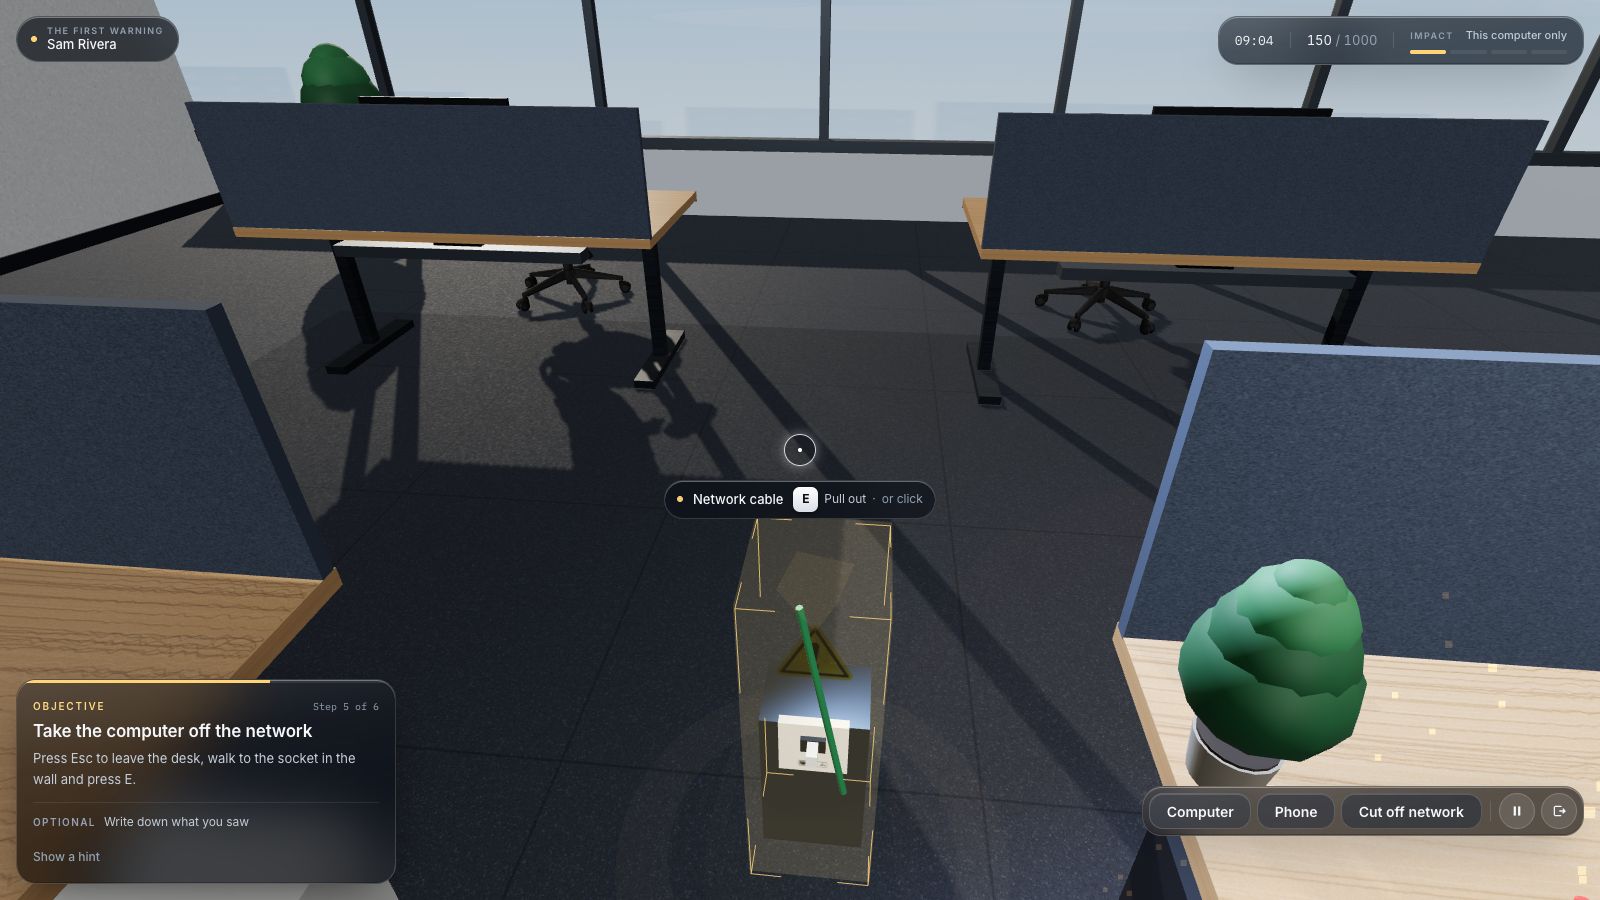
Сценарій Ransomware Reaction симулює робочу станцію зі зміною файлів, мережевим з'єднанням, дзвінком у службу підтримки та шкалою реагування. Сценарій Locked Out починається з уповільнення роботи, аномалій синхронізації та занепокоєння колеги ще до того, як з'являється повідомлення з вимогою викупу. Гравець може оцінити загальну картину, застосувати симульовану ізоляцію робочої станції та повідомити про подію.
Цей посібник, інтерфейс CyberPlay та сценарій Ransomware Reaction доступні українською мовою. На знімку екрана наведено реальний процес гри з англійським текстом інтерфейсу. Для навчальних цілей події розгортаються прискорено; цей час не відображає реальну швидкість розвитку або зупинки інциденту. Після проходження гри зіставте дію з відключення у грі з реальними інструкціями для пристроїв вашої організації, зокрема для випадків, коли діяти має лише вповноважений оператор.
8. Перевірте звіт до появи вимоги про викуп
Скористайтеся незвичною послідовністю симптомів, щоб перевірити рішення після завершення гри. Складіть короткий звіт і визначте, звідки працівник має отримати наступну інструкцію. Вправа виконується на папері або в форматі обговорення; не створюйте реальних збоїв, не перейменовуйте робочі файли та не турбуйте команду реагування без узгодженого плану навчань.
9. Підготуйте контакти та регламент взаємодії заздалегідь
Знайдіть актуальну пам'ятку щодо інцидентів, основний і резервний контакти заздалегідь, поки системи працюють у штатному режимі. Уточніть, які першочергові дії співробітникам дозволено виконувати на стандартних ноутбуках, а які потребують залучення профільних фахівців. Зверніться до власника плану реагування, якщо інструкції містять неясності; загальний плакат не замінить регламенту, адаптованого до реальних процесів.
Після навчання зафіксуйте одне практичне покращення: застарілий номер, відсутність резервного каналу чи нечітку інструкцію для обладнання. Призначте відповідального та перевірте внесення правок. Після цього командна штабна гра дасть змогу відпрацювати координацію, тоді як технічне резервне копіювання вимагає окремого санкціонованого тестування. Проходження гри підтверджує участь, але справжнім показником знань є здатність працівника скласти точний звіт і правильно передати інцидент у новому сценарії.
- Основні та резервні контактні дані є актуальними й доступними.
- Дії для конкретних типів пристроїв та їхні обмеження зрозумілі.
- Шаблон звіту не містить паролів і зайвих конфіденційних даних.
- Призначено відповідальних за безперервність бізнес-процесів і зовнішні комунікації.
- Змінений практичний сценарій перевіряє правильність рішень після базового уроку.
Джерела розділу: Рекомендації щодо реагування на інциденти, SP 800-61 Rev. 3 · Зменшення ризиків атак шкідливого ПЗ та ransomware
Потренуйте це рішення українською
Скористайтеся симулятором Ransomware Reaction, щоб відпрацювати описані в цьому посібнику дії. Посібник, інтерфейс CyberPlay та ця гра доступні українською мовою.
Грати в Ransomware ReactionДжерела й додаткові матеріали
- Реагування на атаку ransomware — Національний центр кібербезпеки Великої Британії. Переглянуто 2026-09-13
- Рекомендації щодо реагування на інциденти, SP 800-61 Rev. 3 — NIST. Переглянуто 2026-09-13
- Зменшення ризиків атак шкідливого ПЗ та ransomware — Національний центр кібербезпеки Великої Британії. Переглянуто 2026-09-13
Досліджуйте далі
- Сценарна вправа щодо програм-вимагачів: посібник для нетехнічних команд
Проведіть сценарну вправу щодо програм-вимагачів для нетехнічної команди. Перевірте ролі, повідомлення й безперервність роботи та завантажте посібник ведучого.
UK · 8 хв читання - Синхронізація у хмарі чи резервна копія: чи вдасться відновити файли?
Дізнайтеся про різницю між синхронізацією у хмарі, історією версій та захищеними резервними копіями. Простежте шлях файлу під час інциденту й підготуйте запитання до IT.
UK · 8 хв читання - План навчання кібербезпеки: календар практичних занять на 12 місяців
Адаптуйте план навчання кібербезпеки на 12 місяців: цілі, вправи, ролі й повторення. Завантажте редагований календар українською та заплануйте перевірки.
UK · 8 хв читання - Приклади фішингових листів для навчання: перевірка та повідомлення
Опрацюйте вигадані фішингові листи про кадри, рахунки, доставку й вхід до сервісів. Порівняйте з легітимними листами та оберіть незалежну перевірку запитів.
UK · 8 хв читання - Навчання захисту від QR-фішингу: перевіряйте адресу призначення
Навчайте перевіряти адреси QR-кодів на прикладах паркування, плакатів і входу до сервісів. Використайте попередній перегляд, незалежну перевірку та вправи.
UK · 8 хв читання - Вправи із соціальної інженерії: підміна особи та перевірка платежів
Практикуйте захист від соціальної інженерії: фальшивої ІТ-підтримки, зміни рахунків та підміни голосу. Використайте діалоги, перевірки й обговорення рішень.
UK · 7 хв читання