Редакція CyberPlay · Опубліковано · Оновлено · 8 хв читання
Посібник і вправи українською
План навчання кібербезпеки повинен чітко визначати, що працівники відпрацьовуватимуть на практиці, коли саме, хто їх підтримуватиме та як ви перевірятимете результат. Простий перелік тем — це лише відправна точка. Тема на кшталт «Фішинг у квітні» набуває реальної користі лише тоді, коли працівник аналізує правдоподібний запит, обирає спосіб перевірки та відпрацьовує повідомлення про інциденти за внутрішніми правилами організації.
Наведений нижче календар є адаптивною програмою для змішаного робочого середовища. Вона поєднує базові загальні навички із цільовими сесіями для окремих ролей: бухгалтерії, рецепції чи керівників команд. Завантажте файл CSV, щоб налаштувати місяці, відповідальних осіб та вправи. Це оригінальний шаблон для планування, а не нормативна річна вимога і не гарантія автоматичної відповідності законодавству лише за рахунок дванадцяти занять.
Головне, що варто запам’ятати
- Сформулюйте для кожної вправи одну чітку дію або рішення, яке можна перевірити.
- Адаптуйте календар до локальних ризиків, періодів високого навантаження, мов та посадових обов'язків.
- Повертайтеся до раніше відпрацьованих рішень, змінюючи вхідні умови сценарію.
- Фіксуйте дані про участь, практичне застосування та вдосконалення процесів в окремих записах.
1. Почніть із критичних щоденних рішень працівників
Перш ніж призначати дати, визначте робочі процеси, де дії співробітника безпосередньо впливають на безпеку: підтвердження входу в систему, надання доступу до файлу, зміна платіжних реквізитів постачальника, допуск відвідувача або сповіщення про підозрілу подію. Зафіксуйте регламентовану дію та вкажіть контактну особу, яка допомагає у разі сумнівів. Якщо процедури немає, призначте відповідального для її розробки ще до того, як створювати навчальну вправу.
У публікації NIST SP 800-50 Rev. 1 описано навчальну програму, яка гнучко підлаштовується під потреби організації та вдосконалюється на основі оцінки результатів. Застосуйте цей принцип: визначте пріоритети на основі реальних обов'язків працівників і типових робочих труднощів. Аналізуйте запити до служби підтримки та деперсоналізовані сценарії внутрішніх інцидентів, а не будуйте графік навколо чергової гучної новини в медіа.
Джерела розділу: Побудова програми навчання кібербезпеки та приватності, SP 800-50 Rev. 1
2. Використовуйте редагований 12-місячний календар
Сприймайте місяці як орієнтовні часові інтервали. Ви можете почати програму в будь-який момент і зміщувати вправи з урахуванням відпусток, виробничих піків або адаптації новачків. Порядок реагування розглядається першим, оскільки працівникам потрібен зрозумілий канал зв'язку для повідомлень під час усіх наступних занять. Завантажуваний файл містить рекомендації щодо відповідального, ресурсів, підтвердження участі та повторного закріплення для кожного місяця.
| Місяць | Аудиторія та тема | Практична діяльність |
|---|---|---|
| Січень | Усі працівники: Повідомлення про інциденти | Сортування навчальних повідомлень і практична відправка звіту |
| Лютий | Усі працівники: Безпека облікових записів | Розбір несподіваних запитів MFA та гігієна облікових записів |
| Березень | Фінанси та закупівлі: Зміна реквізитів | Рольова гра: перевірка банківських даних постачальника |
| Квітень | Усі працівники: Фішинг (phishing) | Гра з розпізнавання фішингу та перевірка легітимних листів |
| Травень | HR та робота з даними: Поширення інформації | Картка прийняття рішень щодо експорту клієнтських даних |
| Червень | Офісний персонал і рецепція: Фізичний доступ | Розбір ситуацій: супровід гостей та спільні робочі місця |
| Липень | Дистанційні працівники та відрядження: Віддалена робота | Сценарій: термінова робота в дорозі та особисті хмарні сховища |
| Серпень | Користувачі ШІ-сервісів: Використання ШІ | Аналіз трьох навчальних карток із запитами (промптами) до ШІ |
| Вересень | Клієнтський та офісний персонал: QR-фішинг | Картки перевірки: фальшиві плакати з QR-кодом і верифікація акаунта |
| Жовтень | Усі працівники: Комплексне тренування | Командне завдання: підозрілий лист, підтвердження акаунта та передача файлу |
| Листопад | Тімліди та відповідальні за безпеку: Програми-вимагачі (ransomware) | Сценарна настільна вправа без заглиблення в технічні деталі |
| Грудень | Керівник програми та тімліди: Підсумки та закріплення | Робота зі зміненими сценаріями та аудит ефективності програми |
3. Адаптуйте щомісячні сценарії до реального контексту роботи
Фінансовий відділ має працювати зі знайомим процесом узгодження рахунків (із вигаданими іменами та номерами). Для виробничої зміни краще підійде ситуація зі спільними терміналами, передачею змін чи запитами постачальників. Співробітникам рецепції потрібен розбір візиту сторонньої особи. Логіка безпечного рішення має залишатися незмінною, навіть якщо сюжет, термінологія та робочі інструменти змінюються.
Запросіть представника цільової групи переглянути навчальний кейс перед запуском. З'ясуйте, чи виглядає ситуація реалістичною, чи можливо виконати безпечну дію на практиці та чи немає двозначних формулювань. Перекладайте ситуацію та коментарі повністю, включно з локальними контактними інструкціями українською мовою. Перекладений заголовок до вправи, що залишилася лише англійською, мало чим допоможе співробітнику, який не може розібратися в поясненні.
4. Детальний розбір одного місяця: зміна даних постачальника
Для березневої теми попросіть керівника фінансового відділу надати чинну процедуру зміни банківських реквізитів і підтверджені контакти постачальників. Підготуйте навчальний лист із проханням терміново перерахувати кошти на новий рахунок. Запропонуйте невеликій групі визначити подальші кроки, а потім розіграйте дзвінок для верифікації. Один з учасників перевіряє, чи взяли номер телефону з офіційної картки контрагента, а не з тексту листа.
ФБР радить обов'язково перевіряти будь-які зміни платіжних даних через незалежні та надійні канали зв'язку. Ваша вправа повинна закріпити саме цей алгоритм. На завершення зафіксуйте, якщо виявилися застарілі контакти або незрозумілий розподіл повноважень щодо погодження, і заплануйте повторне тренування через деякий час з іншим контрагентом.
| Параметр | Практичний приклад |
|---|---|
| Мета | Перевірити зміну реквізитів перед внесенням змін до картки постачальника. |
| Підготовка | Узгодити регламент і підготувати навчальний довідник контактів. |
| Практика | Обробити терміновий запит, не використовуючи новий номер із листа. |
| Розбір | Пояснити вибір каналу перевірки та вказати, хто фінально підтверджує зміну. |
| Контроль | Провести повторний тест у наступному кварталі та перевірити усунення прогалин. |

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Порівняйте змінені реквізити
Перевірте, які платіжні дані змінилися та чи відповідає запит очікуваному рахунку та виконаній роботі.
- Порівняйте з перевіреним рахунком
Порівняйте дані з перевіреним рахунком, а потім підтвердьте змінені банківські реквізити через заздалегідь збережений контакт постачальника.
Джерела розділу: Шахрайство з корпоративною електронною поштою (BEC)
5. Використовуйте повторювану структуру занять
Починайте сесію з конкретного рішення, а не з довгого переліку кіберзагроз. Надайте достатньо контексту, щоб учасники зрозуміли свою роль, дайте їм обрати дію та запитайте аргументацію. Після цього розберіть наслідки кожного правдоподібного варіанта. Завершуйте розбір нагадуванням внутрішньої інструкції та ситуацій, де вона знадобиться. Такий підхід ефективний і в грі, і в роботі з картками, і під час групової дискусії.
Визначайте тривалість зустрічі з урахуванням завдання та аудиторії. Закладайте час на інструктаж, вирішення технічних питань і підсумковий розбір, а не лише на виконання вправи. Проведіть пробний прогін перед тим, як затверджувати таймінг. Якщо інтерактивна гра потребує більше часу, ніж заплановано, виберіть окремий модуль із ключовим вибором або забронюйте тривалішу сесію.
6. Сфокусуйте жовтневу кампанію на закріпленні навичок
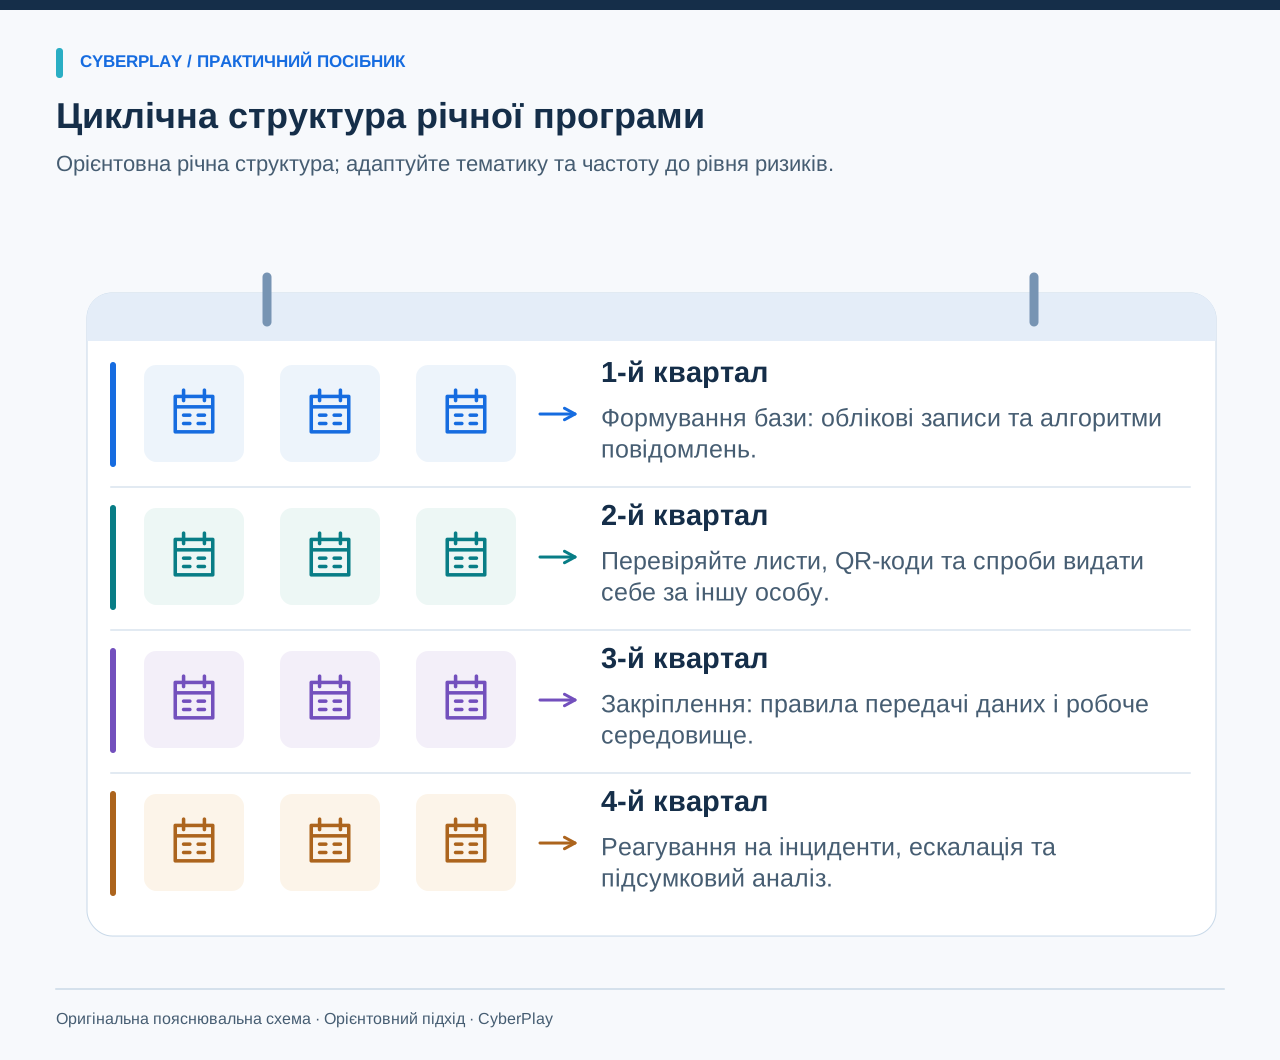
Використовуйте жовтень (традиційний місяць кіберобізнаності) для закріплення вже пройденого матеріалу, а не для перевантаження десятком нових тем. Запропонуйте спільний практичний кейс: несподіване повідомлення по роботі веде до запиту на підтвердження входу та пропозиції завантажити документ у хмару. Команди пояснюють свої дії на кожному етапі та визначають, до кого звернутися. Додайте в сценарій і безпечний робочий запит, щоб перевірка завершилася успішною дією.
Підкріпіть вправу офіційними рекомендаціями. Наприклад, пам'ятка CISA містить чотири базові поради: розпізнавання фішингу, надійні паролі, багатофакторна автентифікація та регулярні оновлення. Вона послужить коротким нагадуванням, тоді як ваша вправа прив'яже ці правила до робочих реалій компанії. Зробіть завдання доступним для змінних графіків і підготуйте текстовий варіант для тих, хто не зміг відвідати спільну зустріч.

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Відхиліть неініційований запит
Відхиліть підтвердження входу, якого ви не ініціювали, навіть якщо інше повідомлення наполегливо закликає схвалити цей запит.
- Повідомте через офіційну підтримку
Зверніться до офіційної служби підтримки чи служби безпеки та зазначте час появи несподіваного запиту.
Джерела розділу: Чотири прості способи захиститися в інтернеті
7. Інтегруйте адаптацію новачків і позапланове навчання
Новим працівникам не можна чекати січня, щоб дізнатися, як реагувати на інциденти. Створіть короткий курс адаптації: куди звертатися по допомогу, як захищати облікові записи та які програми дозволені для роботи. Основний річний план дозволить поглибити знання згодом. Підрядникам також потрібні інструкції в межах їхніх прав доступу та контакти координаторів, навіть якщо вони не проходять річну програму повністю.
Залишайте можливість для позапланових тем у разі робочих змін: переходу на новий спосіб автентифікації, зміни фінансових регламентів чи впровадження схваленого ШІ-інструменту. Замініть менш пріоритетну тему, якщо нові умови вимагають від працівників рішень уже зараз. Зафіксуйте причину таких змін. План, нездатний реагувати на нові умови, швидко перетворюється на формальність для галочки.
8. Повертайтеся до тем, змінюючи форму завдання
Ефективне повторення зберігає суть перевірки, але змінює зовнішні деталі ситуації. Замініть електронний лист від контрагента на телефонний дзвінок, розсилку від HR — на повідомлення в робочому чаті, а плакат в офісі — на пуш-повідомлення в телефоні. Запитуйте рішення до того, як показувати підказки. Якщо з разу в раз демонструвати той самий скриншот і ту саму правильну відповідь, високий результат свідчитиме лише про запам'ятовування конкретної картинки.
Оберіть зручний для ваших процесів інтервал повторень і фіксуйте його результати. У запропонованому шаблоні повторні перевірки закладені для того, щоб оцінити збереження навичок після першої сесії, а не як єдиний ідеальний графік для кожного співробітника. Завжди надавайте пояснення після перевірки та можливість пройти завдання знову, якщо логіка дій була помилковою.

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Знайдіть офіційний довідник
Скористайтеся корпоративним телефонним довідником для пошуку надійного контакту підтримки, перш ніж виконувати чутливий запит.
- Не використовуйте надані номери
Номер телефону, який повідомив співрозмовник, є частиною самого запиту і не може бути незалежним підтвердженням.
9. Фіксуйте показники для вдосконалення програми
Ведіть три типи спостережень: хто мав реальну можливість взяти участь, які рішення люди продемонстрували під час практики та які процедурні перешкоди вдалося усунути. Розділяйте неявку, технічні збої та незавершені вправи. Використовуйте узагальнену групову статистику там, де персоніфікація не додає користі навчальному процесу. Чітко визначте, хто має доступ до цих звітів і скільки часу вони зберігаються.
Під час аналізу звертайте увагу на практичні речі: чи обрали працівники альтернативний канал зв'язку, чи змогли вони знайти контакт безпеки і чи оновив відповідальний застарілу інструкцію. Не варто перетворювати відсоток присутності або бали в грі на голослівні твердження про «зниження ймовірності витоку даних на стільки-то відсотків». Це принципово різні показники, які потребують інших методів доведення.
10. Проводьте щоквартальну робочу зустріч
Організуйте коротку зустріч координатора навчальної програми, керівника одного з підрозділів і відповідальних за ключові процеси. Оцініть плани на наступний квартал, зафіксовані труднощі та результати повторних перевірок. Вирішіть, які вправи варто залишити, які змінити, а які спростити. Фіксуйте рішення та конкретних виконавців замість створення громіздких звітів, які ніхто не читатиме.
Наприкінці року скористайтеся цим самим форматом для формування плану на наступний рік. Залиште актуальні теми, приберіть застарілі кейси та оновіть внутрішні регламенти. Мета полягає в побудові життєздатної навчальної програми, якою організація може керувати самостійно, де кожне заняття відповідає на реальні виклики робочого процесу.
- Переконайтеся, що призначена аудиторія має технічний доступ до обраної активності.
- Перевірте, чи відповідає сюжет вправи поточним внутрішнім регламентам та інструментам.
- Закрийте або перепризначте невиконані завдання щодо оптимізації процесів.
- Заплануйте повторні ситуаційні завдання зі зміненими даними для пріоритетних тем.
- Затвердіть відповідальних та графік проведення сесій на наступний квартал.
Матеріали для завантаження
Перейдіть від теорії до практики
Скористайтеся каталогом фішингових сценаріїв, щоб підібрати інтерактивну вправу для календаря, та додайте ваші регламенти повідомлення про інциденти до підсумкового розбору.
Переглянути ігри про фішингДжерела й додаткові матеріали
- Побудова програми навчання кібербезпеки та приватності, SP 800-50 Rev. 1 — NIST. Переглянуто 2026-09-13
- Шахрайство з корпоративною електронною поштою (BEC) — Федеральне бюро розслідувань США (FBI). Переглянуто 2026-09-13
- Чотири прості способи захиститися в інтернеті — Агентство з кібербезпеки та безпеки інфраструктури США (CISA). Переглянуто 2026-09-13
Досліджуйте далі
- Теми навчання кібербезпеки: вибір за ролями та робочими ризиками
Добирайте теми навчання кібербезпеки за ролями та робочими ризиками. Використайте матрицю про фішинг, облікові записи, дані, фізичний доступ і використання ШІ.
UK · 9 хв читання - Показники навчання кібербезпеки: вимірюйте більше, ніж завершення
Вимірюйте участь, рішення, збереження навичок і повідомлення про підозри. Використайте словник показників навчання кібербезпеки та чесні правила порівняння.
UK · 9 хв читання - Безкоштовне навчання кібербезпеки українською: початкова програма
Почніть безкоштовне навчання кібербезпеки українською. Поєднайте надійні матеріали, вправи й чотири тижні практики з чіткими умовами доступу до ресурсів.
UK · 9 хв читання - Синхронізація у хмарі чи резервна копія: чи вдасться відновити файли?
Дізнайтеся про різницю між синхронізацією у хмарі, історією версій та захищеними резервними копіями. Простежте шлях файлу під час інциденту й підготуйте запитання до IT.
UK · 8 хв читання - Кібербезпека дистанційної роботи: чекліст для роботи з дому
Практичний чекліст із кібербезпеки дистанційної роботи: захист пристроїв, Wi-Fi, паперів та нарад, корисні рішення та вправи з гри про роботу з дому.
UK · 8 хв читання - Показники ризику людського фактора: від CyberSense до плану підтримки
Як читати охоплення, CyberSense і навчальні пріоритети відділів. Приклад допоможе обрати вправи для працівників, надати підтримку й перевірити результати.
UK · 7 хв читання