Echipa editorială CyberPlay · Publicat la · Actualizat la · 10 min de lectură
Ghid și exerciții în română
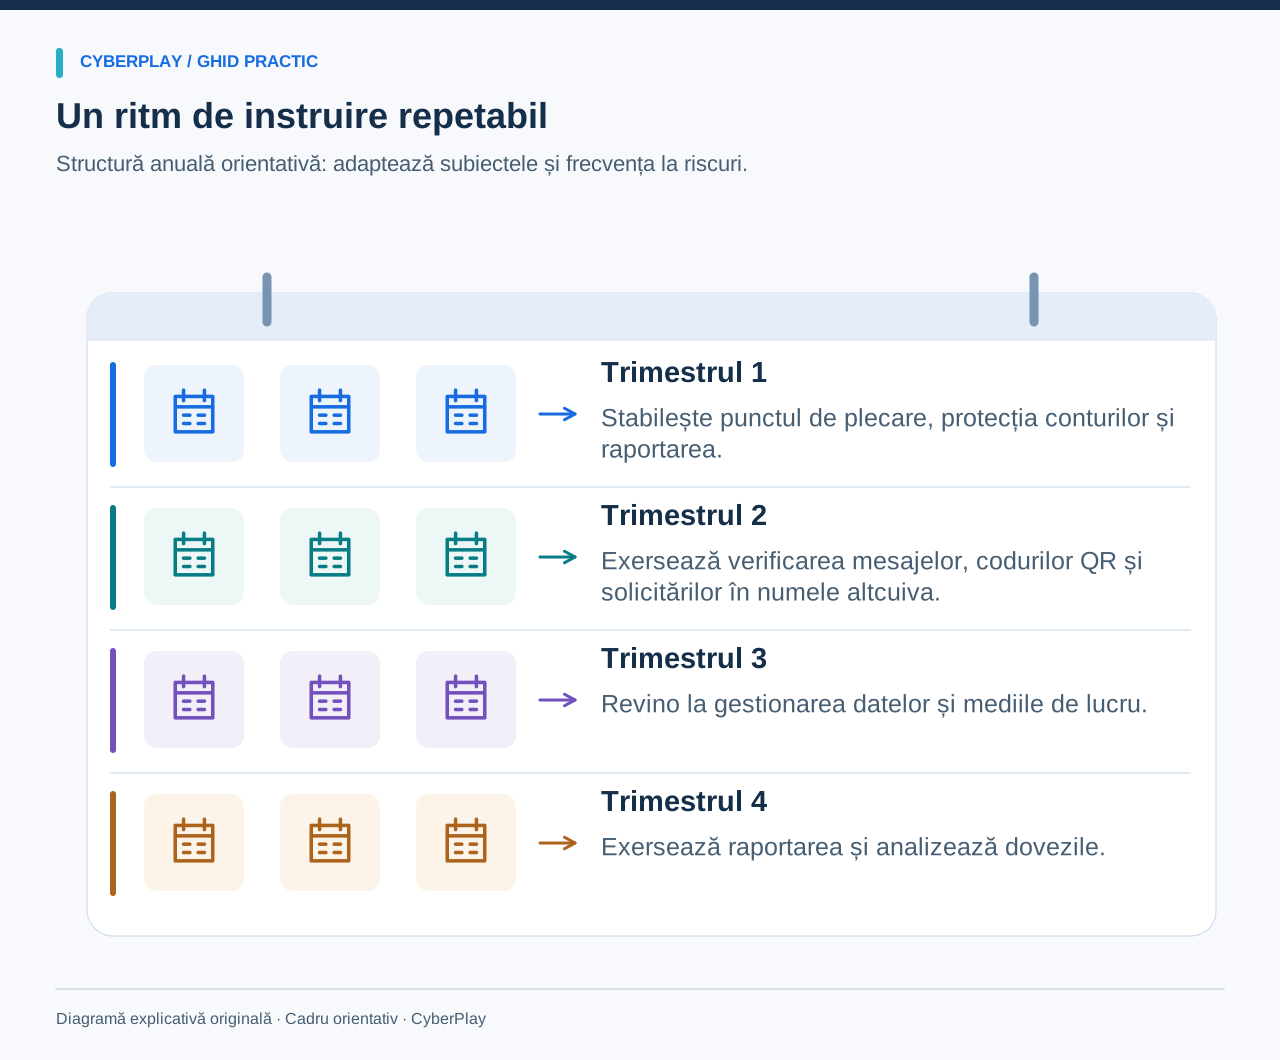
Un plan de instruire în securitate cibernetică ar trebui să indice clar ce anume vor exersa angajații, când vor face acest lucru, cine îi va sprijini și cum vei verifica rezultatul obținut. O simplă listă cu denumiri de teme reprezintă doar un punct de plecare. „Phishing în aprilie” devine o activitate utilă abia atunci când presupune analizarea unei solicitări realiste, alegerea unei căi de verificare și parcurgerea pașilor de raportare stabiliți în organizația ta.
Calendarul de mai jos propune un program adaptabil pentru un mediu de lucru mixt. Acesta combină o bază comună restrânsă cu sesiuni dedicate unor roluri specifice, precum departamentul financiar, recepția sau conducerea echipelor. Descarcă fișierul CSV pentru a modifica lunile, responsabilii și activitățile. Este un șablon de planificare original, nu o cerință legală anuală prestabilită și nici o garanție că douăsprezece sesiuni sunt suficiente pentru a asigura conformitatea.
Idei de reținut
- Stabilește pentru fiecare activitate un obiectiv de decizie clar și observabil.
- Adaptează calendarul la riscurile locale, perioadele aglomerate, limba vorbită și rolurile din echipă.
- Reia deciziile anterioare folosind un scenariu modificat.
- Păstrează separat dovezile de participare, aplicarea practică și îmbunătățirile aduse programului.
1. Începe cu deciziile concrete de la locul de muncă
Înainte de a stabili datele în calendar, identifică procesele în care o acțiune a unui angajat poate influența direct securitatea: aprobarea unei autentificări, transmiterea unui document, modificarea datelor unui furnizor, acordarea accesului fizic sau raportarea unui eveniment neobișnuit. Stabilește clar acțiunea aprobată și persoana care poate clarifica situațiile incerte. Dacă un proces lipsește, desemnează un responsabil care să îl definească înainte de a-l transforma într-un exercițiu de instruire.
Ghidul NIST SP 800-50 Rev. 1 descrie un program de învățare care se adaptează nevoilor organizaționale și utilizează evaluarea periodică pentru a se îmbunătăți. Aplică acest principiu stabilind prioritățile inițiale în funcție de responsabilitățile reale și de blocajele observate în practică. Bazează-te pe întrebările adresate echipelor de suport și pe temele incidentelor anterioare, păstrate sub anonimat; nu construi calendarul exclusiv în jurul celor mai spectaculoase știri recente din presă.
Sursele secțiunii: Construirea unui program de instruire în securitate cibernetică și protecția vieții private — SP 800-50, revizia 1
2. Utilizează calendarul editabil pe 12 luni
Tratează lunile din calendar ca pe niște intervale flexibile. Poți începe în oricare dintre ele și poți reprograma activitățile în funcție de concedii, perioade aglomerate sau etapele de integrare a noilor angajați. Modulul de raportare este plasat primul, deoarece angajații trebuie să știe unde pot semnala suspiciunile întâlnite pe parcursul fiecărei teme următoare. Versiunea descărcabilă include sugestii privind responsabilul, resursele necesare, tipul de dovezi păstrate și o sesiune ulterioară de reevaluare pentru fiecare lună.
| Lună | Public-țintă și temă | Activitate practică |
|---|---|---|
| Ianuarie | Toți angajații: Raportare | Trierea mesajelor fictive și parcurgerea pașilor de raportare |
| Februarie | Toți angajații: Securitatea conturilor | Discuție despre cereri MFA neașteptate și bune practici pentru conturi |
| Martie | Financiar și achiziții: Modificări de plăți | Joc de rol pe marginea conturilor bancare ale furnizorilor |
| Aprilie | Toți angajații: Phishing | Exersare prin joc împotriva phishingului și mesaj de control legitim |
| Mai | HR și gestionari de date: Partajarea datelor | Cartonaș de decizie pentru un export fictiv de date ale clienților |
| Iunie | Personal de la sediu și recepție: Acces fizic | Discuție ghidată despre vizitatori și stații de lucru comune |
| Iulie | Personal la distanță și în deplasare: Munca remote | Scenariu: termen-limită în deplasare și stocarea în cloud-ul personal |
| August | Utilizatori de instrumente IA: Utilizarea IA | Trei cartonașe cu date de intrare fictive pentru IA |
| Septembrie | Personal de birou și în relația cu publicul: QR phishing | Cartonașe de decizie: afiș fictiv și verificarea contului |
| Octombrie | Toți angajații: Exercițiu combinat | Provocare de echipă cu decizii pe mesaje, conturi și partajare |
| Noiembrie | Lideri de echipă și persoane de contact: Răspuns la ransomware | Exercițiu de simulare non-tehnic (tabletop) pentru ransomware |
| Decembrie | Responsabil de program și lideri: Analiză și retenție | Scenarii modificate și evaluarea anuală a programului |
3. Adaptează fiecare lună la contextul real de lucru
O echipă financiară ar trebui să parcurgă un flux de facturare pe care îl recunoaște, folosind denumiri și date bancare complet fictive. O tură de producție are nevoie de o situație legată de dispozitive comune, predarea turelor sau o solicitare din partea unui furnizor. Recepția are nevoie de scenarii specifice interacțiunii cu vizitatorii. Păstrează neschimbată decizia de securitate, adaptând doar povestea, vocabularul și echipamentele utilizate.
Invită un reprezentant al publicului vizat să verifice scenariul înainte de lansare. Întreabă-l dacă situația este plauzibilă, dacă acțiunea sigură este realizabilă și dacă există formulări ambigue. Traduceți în întregime opțiunile de decizie și explicațiile, inclusiv instrucțiunile specifice de contact intern. Un simplu titlu tradus aplicat peste un exercițiu redactat exclusiv în limba engleză este de puțin folos cuiva care nu poate parcurge explicația.
4. Parcurge o lună completă: modificarea datelor furnizorilor
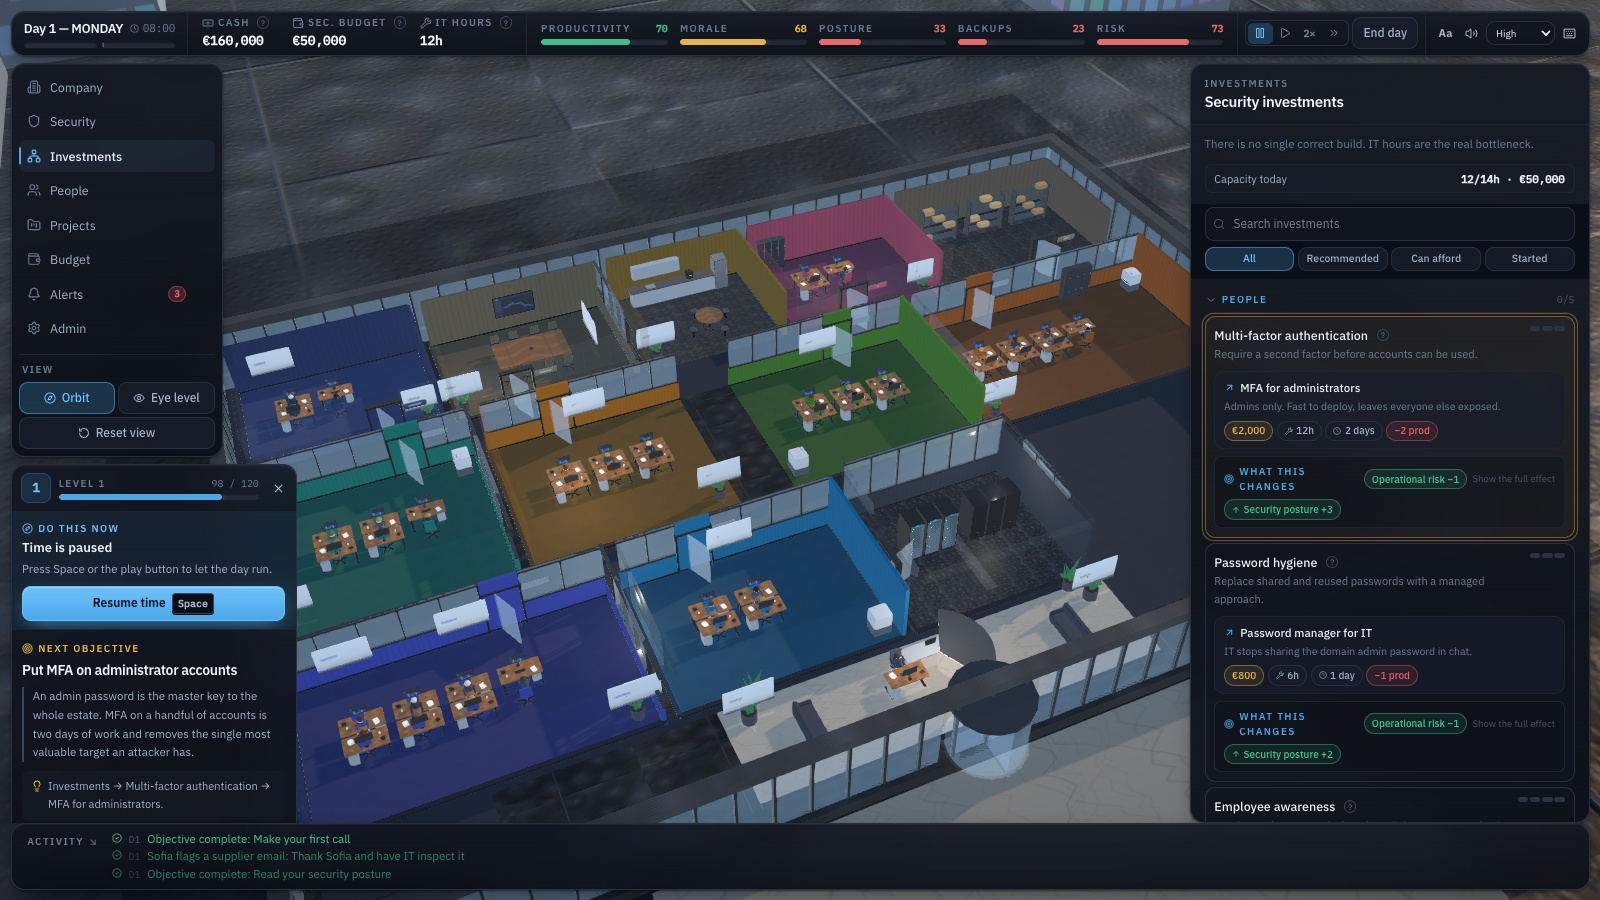
Pentru luna martie, solicită responsabilului din departamentul financiar procedura aprobată pentru modificarea conturilor bancare și lista contactelor verificate ale furnizorilor. Pregătește un e-mail fictiv prin care se solicită o nouă destinație de plată. Oferă unui grup restrâns ocazia de a decide ce pași urmează, apoi simulați apelul de verificare. Un participant observă dacă numărul de telefon utilizat provine direct din fișa existentă a furnizorului.
FBI recomandă verificarea independentă a modificărilor legate de plăți și conturi, inclusiv contactarea solicitantului printr-o modalitate de încredere. Exercițiul ar trebui să simuleze modul în care organizația ta aplică această verificare. La final, notează dacă au lipsit date de contact sau dacă au existat neclarități privind persoana autorizată să aprobe modificarea, apoi programează o reevaluare folosind un alt scenariu de furnizor.
| Etapă | Exemplu practic |
|---|---|
| Obiectiv | Verifică modificarea contului înainte de a schimba datele furnizorului. |
| Pregătire | Confirmă procedura oficială și oferă o agendă de contacte fictivă. |
| Exersare | Rezolvă o cerere urgentă fără a suna la numărul nou din e-mail. |
| Debriefing | Explică cum a fost ales contactul și cine aprobă modificarea. |
| Evaluare | Testează o altă cerere trimestrul viitor și verifică procedurile. |

Mărește imaginea · Captură din joc · Interfață în engleză
- Compară detaliile modificate
Verifică ce detalii de plată s-au schimbat și dacă solicitarea corespunde facturii și activității așteptate.
- Compară cu o factură verificată
Compară cu o factură de încredere, apoi verifică modificările bancare prin contactul furnizorului înregistrat anterior.
Sursele secțiunii: Fraude prin compromiterea corespondenței de afaceri
5. Păstrează o structură clară și repetabilă a sesiunilor
Începe direct cu decizia pe care angajatul trebuie să o ia, nu cu o listă teoretică de amenințări. Oferă suficient context pentru ca participanții să își înțeleagă rolul, lasă-i să aleagă o acțiune și solicită-le argumentele. Apoi, explică consecințele fiecărei opțiuni plauzibile. Încheie prezentând procedura internă aprobată și următoarea situație în care ar putea avea nevoie de ea. Această structură funcționează la fel de bine într-un joc, pe un cartonaș tipărit sau într-o discuție ghidată.
Stabilește durata sesiunii în funcție de complexitatea sarcinii și de public. Ia în calcul timpul necesar pentru instrucțiuni, cerințele de accesibilitate și debriefing, nu doar activitatea propriu-zisă. Realizează un test complet înainte de a stabili o durată fixă. Dacă o activitate prin joc durează mai mult decât intervalul alocat, selectează o secvență relevantă în care opțiunile și decizia rămân clare, sau alocă o sesiune mai extinsă.
6. Organizează o campanie focalizată în luna octombrie
Folosește luna octombrie pentru a consolida cunoștințele exersate anterior, în loc să introduci numeroase subiecte noi. Propune o singură provocare combinată: un mesaj de serviciu neașteptat solicită aprobarea unui cont și propune încărcarea unui document. Echipele explică ce verificări fac la fiecare pas și indică persoana care le poate ajuta. Include și o solicitare legitimă, astfel încât o verificare atentă să conducă la finalizarea sarcinii în deplină siguranță.
Susține activitatea printr-o referință oficială concisă. Ghidul CISA cu patru acțiuni esențiale abordează phishingul, parolele, autentificarea multifactor (MFA) și actualizările software. Acesta poate servi drept rezumat util, în timp ce activitatea practică asigură contextul intern al organizației. Asigură accesul la campanie pentru toate schimburile de lucru și pregătește o variantă text echivalentă pentru cei care nu pot fi prezenți la sesiunea live.

Mărește imaginea · Captură din joc · Interfață în engleză
- Respinge solicitările neinițiate
Refuză o aprobare de conectare pe care nu ai inițiat-o, chiar dacă un alt mesaj te îndeamnă să accepți.
- Raportează prin asistența oficială
Contactează echipa de asistență sau de securitate stabilită și explică momentul în care au apărut solicitările neașteptate.
Sursele secțiunii: Patru măsuri simple pentru siguranța online
7. Integrează sesiuni de onboarding și instruiri declanșate de schimbări
Noii angajați nu pot aștepta până în ianuarie pentru a afla cum se raportează un incident. Creează un scurt traseu de integrare care să acopere unde pot găsi ajutor, cum își protejează conturile și ce instrumente de lucru sunt aprobate. Programul anual va oferi ulterior ocazia unei aprofundări practice. Colaboratorii externi au nevoie de instrucțiuni adaptate nivelului lor de acces și de o persoană de contact clar desemnată, chiar dacă nu parcurg întregul calendar.
Păstrează flexibilitate pentru momentele în care procedurile se modifică: o nouă metodă de autentificare, un alt flux financiar sau aprobarea unui instrument de inteligență artificială. Înlocuiește o activitate mai puțin prioritară atunci când o schimbare afectează o decizie imediată pe care angajații trebuie să o ia. Consemnează motivul acestei ajustări. Un plan care nu poate răspunde condițiilor reale de lucru devine rapid un simplu exercițiu birocratic, nu un program autentic de învățare.
8. Revizuiți deciziile fără a repeta mecanic același răspuns
O reluare eficientă păstrează verificarea de bază, dar schimbă contextul de suprafață. Înlocuiește e-mailul de la furnizor cu un apel telefonic, notificarea de la HR cu un mesaj pe chat sau afișul din birou cu o solicitare de autentificare pe telefonul mobil. Cere luarea deciziei inițiale înainte de a oferi indicii. Dacă se repetă exact aceeași captură de ecran și același răspuns, rezultatele mai bune pot reflecta doar recunoașterea vizuală a exercițiului.
Stabilește un interval realist, adaptat ritmului de lucru al organizației, și notează-l. Acest șablon propune sesiuni ulterioare de verificare pentru a analiza ce deprinderi se păstrează după instruirea inițială; el nu pretinde că ar exista un interval universal valabil pentru fiecare cursant. Oferă explicații după fiecare verificare și o nouă ocazie de exersare dacă raționamentul aplicat a fost incomplet.

Mărește imaginea · Captură din joc · Interfață în engleză
- Caută în agenda existentă
Folosește agenda stabilită a biroului de asistență pentru a găsi un contact de încredere înainte de a continua.
- Nu refolosi numere primite
Un număr furnizat de apelant face parte din solicitare și nu o poate verifica în mod independent.
9. Păstrează suficiente dovezi pentru îmbunătățirea programului
Păstrează trei tipuri de consemnări: cine a avut o oportunitate echitabilă de a participa, ce competențe au demonstrat participanții în timpul activității și ce dificultăți practice a corectat organizația. Fă distincție clară între absențe, probleme tehnice și sarcini nefinalizate. Folosește observații la nivel de grup atunci când identificarea individuală nu ajută obiectivul de instruire. Stabilește cine are acces la rezultate și pe ce durată trebuie păstrate acestea.
O scurtă evaluare poate urmări dacă angajații au ales o cale de verificare independentă, dacă au identificat persoana de contact pentru raportare și dacă responsabilul a actualizat o procedură învechită. Nu transforma o simplă rată de participare sau un punctaj dintr-un joc într-o pretinsă reducere a riscului de securitate cibernetică. Aceste măsurători răspund la întrebări diferite și necesită tipuri de dovezi complet diferite.
10. Organizează o ședință trimestrială de decizie
Reunește responsabilul de program, un manager desemnat și responsabilii de procedură vizați pentru o scurtă analiză. Evaluați activitățile trimestrului următor, dificultățile nerezolvate și rezultatele obținute din scenariile modificate. Decideți ce mențineți, ce înlocuiți și ce simplificați. Consemnați deciziile luate și persoana responsabilă, în loc să generați un raport voluminos pe care nu îl va citi nimeni.
La sfârșitul anului, folosește aceeași structură de întâlnire pentru a stabili următorul ciclu. Păstrează deciziile recurente care rămân esențiale, renunță la exemplele care nu mai reflectă activitatea curentă și actualizează instrucțiunile interne. Scopul este un program pe care organizația îl poate susține pe termen lung, în care fiecare activitate își justifică locul printr-o nevoie practică concretă.
- Confirmă că publicul vizat are acces la activitatea selectată.
- Verifică dacă scenariul corespunde instrumentelor și procedurilor actuale.
- Închide sau redistribuie măsurile de îmbunătățire rămase nerezolvate.
- Programează scenarii modificate de urmărire pentru deciziile prioritare.
- Aprobă responsabilii și datele stabilite pentru trimestrul următor.
Materiale de descărcat
Exersează o decizie de la serviciu
Alege jocuri care susțin obiectivele calendarului și verifică limbile disponibile în paginile lor. Păstrează timp pentru explicații în română și pentru revenirea la decizie.
Vezi jocurile de practicăSurse și lecturi suplimentare
- Construirea unui program de instruire în securitate cibernetică și protecția vieții private — SP 800-50, revizia 1 — NIST. Accesat la 2026-09-13
- Fraude prin compromiterea corespondenței de afaceri — Federal Bureau of Investigation (FBI). Accesat la 2026-09-13
- Patru măsuri simple pentru siguranța online — CISA. Accesat la 2026-09-13
Continuă explorarea
- Teme de instruire în securitate cibernetică: alege după rol și risc
Alege teme de instruire în securitate cibernetică pentru angajați după rol și riscuri. Matrice practică: phishing, conturi, date, AI și raportare.
RO · 10 min de lectură - Indicatori pentru instruirea în securitate cibernetică: dincolo de participare
Măsurați conștientizarea securității printr-un dicționar practic de indicatori: participare, decizii, retenție, raportare, comparații corecte și limite clare.
RO · 10 min de lectură - Instruire gratuită în securitate cibernetică: un program de început în română
Construiește un program gratuit de instruire în securitate cibernetică, cu resurse oficiale, exerciții în română și limite de acces explicate clar.
RO · 10 min de lectură - Sincronizare în cloud sau backup? Cum îți recuperezi fișierele
Află diferența dintre sincronizare în cloud, istoricul versiunilor și backup. Urmărește un fișier fictiv și vezi ce să întrebi echipa IT despre recuperare.
RO · 9 min de lectură - Securitate cibernetică în telemuncă: checklist pentru lucrul de acasă
Folosește acest checklist de securitate cibernetică în telemuncă pentru a proteja dispozitivele, rețeaua Wi-Fi, documentele și întâlnirile de lucru, cu decizii clare.
RO · 10 min de lectură - Indicatori pentru riscul asociat factorului uman: de la CyberSense la instruire
Interpretează acoperirea, scorul CyberSense și prioritățile pe departamente. Un exemplu practic pentru instruirea angajaților și verificarea rezultatelor.
RO · 7 min de lectură