Redazione CyberPlay · Pubblicato il · Aggiornato il · 10 min di lettura
Guida ed esercizi in italiano
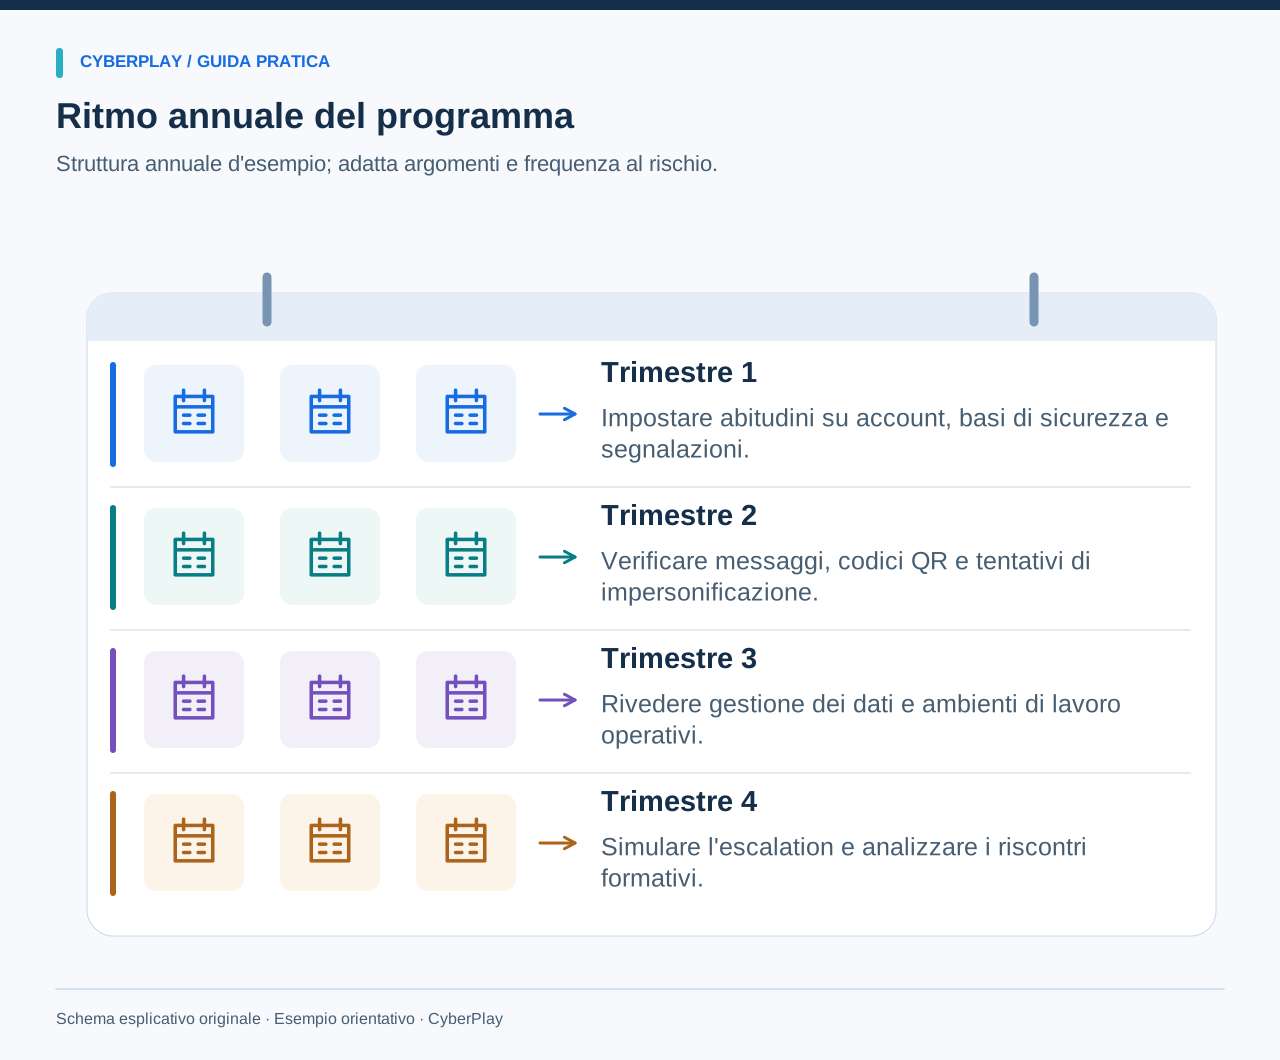
Un piano di formazione sulla sicurezza informatica deve chiarire cosa metteranno in pratica i dipendenti, quando lo faranno, chi fornirà supporto e come verranno verificati i risultati. Un calendario che elenca solo argomenti generici non basta. «Phishing ad aprile» diventa utile solo se significa analizzare una richiesta verosimile, scegliere una procedura di verifica indipendente e mostrare come inoltrare la segnalazione all'interno dell'organizzazione.
Il calendario qui sotto propone un percorso adattabile a contesti lavorativi articolati. Combina una base comune essenziale con sessioni specifiche per ruoli chiave come contabilità, reception e coordinatori di team. Scarica il file CSV per modificare mesi, responsabili e attività. Si tratta di un modello di pianificazione originale, non di un requisito normativo annuale predefinito né di una garanzia che dodici sessioni siano di per sé sufficienti per la conformità.
I punti da ricordare
- Associa a ogni attività un obiettivo decisionale chiaramente osservabile.
- Adatta il calendario ai rischi effettivi, ai picchi di lavoro, alle lingue e alle mansioni.
- Verifica nuovamente le decisioni affrontate proponendo uno scenario modificato.
- Conserva separatamente le prove di partecipazione, l'applicazione pratica e i miglioramenti del piano.
1. Parti dalle decisioni operative davvero importanti
Prima di fissare le date, individua i processi in cui l'azione di un dipendente incide direttamente sulla sicurezza: approvare un accesso, condividere un documento, modificare le coordinate di un fornitore, autorizzare un ingresso fisico o segnalare un'anomalia. Stabilisci l'azione corretta approvata e chi può chiarire eventuali dubbi. Se una procedura manca del tutto, individua un responsabile che la definisca prima di trasformarla in un esercizio formativo.
La pubblicazione NIST SP 800-50 Rev. 1 descrive un programma di apprendimento capace di adattarsi alle esigenze dell'organizzazione e di migliorarsi tramite la valutazione. Applica questo principio selezionando le priorità iniziali a partire dalle reali responsabilità e dalle criticità riscontrate. Esamina le richieste di supporto e i temi ricorrenti degli incidenti anonimizzati; non costruire il calendario attorno all'ultima notizia di cronaca più eclatante.
Fonti della sezione: Costruire un programma di formazione sulla sicurezza informatica e la privacy — SP 800-50, revisione 1
2. Utilizza il calendario modificabile di 12 mesi
Considera i mesi come semplici intervalli di riferimento. Puoi iniziare in qualunque momento dell'anno e riorganizzare le attività in base a ferie, picchi operativi e nuovi inserimenti. La segnalazione è collocata al primo posto affinché i dipendenti sappiano subito a chi rivolgersi per qualsiasi dubbio nei mesi successivi. La versione scaricabile suggerisce per ogni mese un responsabile, i materiali necessari, i dati da registrare e una successiva sessione di ripasso.
| Mese | Destinatari e argomento | Attività pratica |
|---|---|---|
| Gennaio | Tutti: Segnalazione | Valutazione di un messaggio simulato e procedura guidata di segnalazione |
| Febbraio | Tutti: Sicurezza degli account | Analisi di una richiesta MFA imprevista ed esercitazione sulla protezione dell'account |
| Marzo | Amministrazione e acquisti: Modifiche ai pagamenti | Simulazione guidata sulla variazione dei dati bancari di un fornitore |
| Aprile | Tutti: Phishing | Gioco sul phishing con confronto rispetto a messaggi legittimi |
| Maggio | Risorse umane e addetti ai dati: Condivisione dei dati | Scheda decisionale sull'esportazione fittizia di dati clienti |
| Giugno | Personale in sede e reception: Accesso fisico | Discussione su gestione dei visitatori e postazioni condivise |
| Luglio | Personale da remoto o in trasferta: Lavoro da remoto | Scenario su scadenze in trasferta e uso del cloud personale |
| Agosto | Chiunque utilizzi strumenti IA: Uso dell'intelligenza artificiale | Tre schede decisionali sull'inserimento di dati in strumenti IA |
| Settembre | Personale a contatto col pubblico e uffici: QR phishing | Cartello simulato e schede di verifica dell'account |
| Ottobre | Tutti: Esercitazione combinata | Sfida di squadra su messaggi sospetti, account e condivisione file |
| Novembre | Responsabili di team e referenti per la risposta: Risposta ai ransomware | Simulazione non tecnica di gestione ransomware al tavolo di lavoro |
| Dicembre | Responsabile del piano e coordinatori: Revisione e consolidamento | Scenari con varianti e revisione complessiva del programma |
3. Adatta ogni mese a un contesto lavorativo reale
Il personale amministrativo deve confrontarsi con una procedura di fatturazione familiare, utilizzando nomi e coordinate bancarie del tutto fittizi. Chi lavora su turni in produzione ha bisogno di scenari legati a dispositivi condivisi, passaggi di consegne o richieste da fornitori. La reception deve esercitarsi sulle interazioni con i visitatori. Mantieni invariata la decisione di sicurezza, modificando contesto, terminologia e strumenti di lavoro.
Coinvolgi una persona del gruppo di destinatari per esaminare lo scenario prima di proporlo. Verifica se la situazione è plausibile, se il comportamento corretto è praticabile e se il testo presenta ambiguità. Traduci per intero sia la decisione sia i riscontri, incluse le indicazioni sui contatti interni. Un titolo tradotto affiancato a un esercizio interamente in inglese serve a poco se chi partecipa non riesce a comprenderne la spiegazione.
4. Esempio completo per un mese: modifiche ai fornitori
Per il mese di marzo, chiedi al responsabile amministrativo la procedura approvata per la modifica delle coordinate bancarie e l'elenco dei contatti verificati dei fornitori. Prepara un'email fittizia che richiede un nuovo conto di accredito. Lascia che un piccolo gruppo decida come procedere, simulando poi la telefonata di verifica. Un partecipante controllerà se il numero utilizzato proviene effettivamente dall'anagrafica esistente del fornitore.
L'FBI raccomanda di verificare in modo indipendente qualsiasi modifica a pagamenti e coordinate bancarie, contattando chi ha inviato la richiesta tramite un canale fidato. L'esercitazione serve proprio a mettere in pratica questa procedura di controllo. Concludi annotando eventuali contatti mancanti o dubbi sui livelli autorizzativi, programmando poi un ripasso con uno scenario diverso.
| Fase | Esempio pratico |
|---|---|
| Obiettivo | Verificare una modifica di pagamento prima di aggiornare l'anagrafica del fornitore. |
| Preparazione | Confermare la procedura approvata e predisporre un elenco contatti fittizio. |
| Esercitazione | Gestire una richiesta urgente credibile senza usare il nuovo recapito presente nell'email. |
| Analisi conclusiva | Spiegare come è stato scelto il contatto e chi deve autorizzare la variazione. |
| Verifica successiva | Proporre una variante nel trimestre seguente e verificare la risoluzione delle lacune procedurali. |

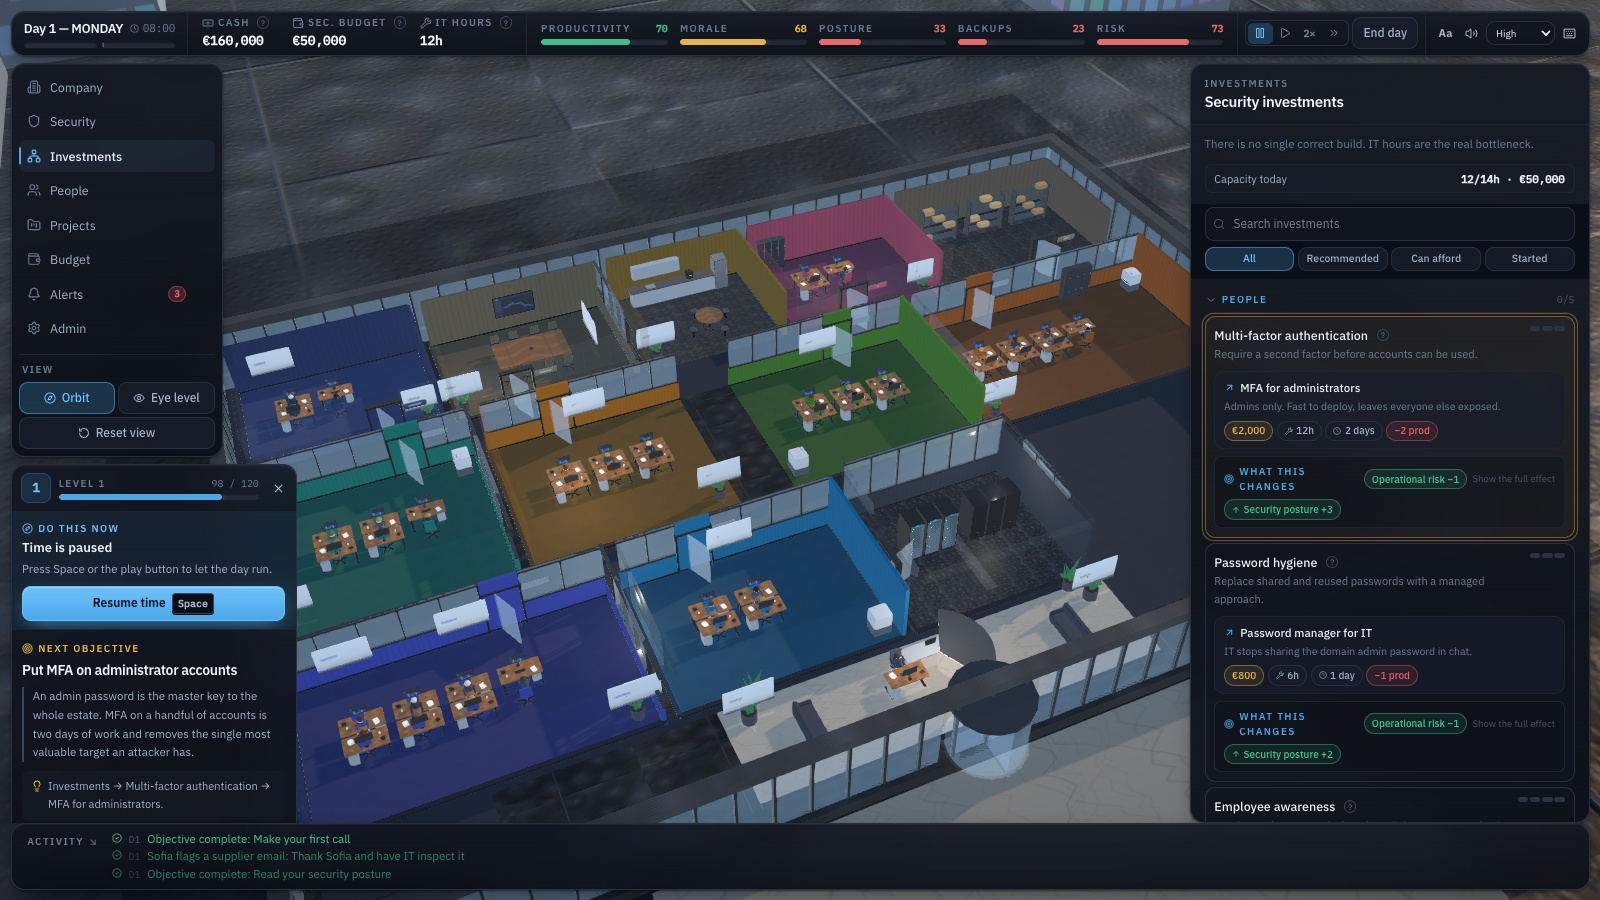
Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Confronta i dati modificati
Controlla quali dati di pagamento sono cambiati e se la richiesta corrisponde alla fattura e al lavoro previsti.
- Confronta una fattura affidabile
Confronta con una fattura affidabile, poi verifica le coordinate bancarie modificate tramite il contatto del fornitore già registrato.
Fonti della sezione: Frodi tramite compromissione della posta aziendale
5. Adotta una struttura di sessione ripetibile
Inizia subito dalla decisione pratica, non da un lungo elenco di minacce. Fornisci il contesto necessario affinché i partecipanti comprendano il proprio ruolo, invitali a scegliere un'azione e chiedi le motivazioni alla base della scelta. Spiega quindi le conseguenze di ogni opzione plausibile. Concludi illustrando la procedura interna e la prossima occasione in cui potrebbe rendersi necessaria. Questa impostazione funziona con un gioco interattivo, una scheda cartacea o una discussione guidata.
Stabilisci la durata della sessione in base al compito e al pubblico. Tieni conto del tempo necessario per istruzioni, esigenze di accessibilità e confronto finale, oltre all'attività vera e propria. Conduci un test pilota completo prima di impegnarti su una durata precisa. Se un gioco richiede più tempo del previsto, seleziona una sezione in cui comandi e decisioni restino chiari, oppure pianifica una sessione più lunga.
6. Costruisci una campagna mirata per il mese di ottobre
Sfrutta il mese di ottobre per consolidare le competenze già affrontate, anziché introdurre troppi argomenti nuovi. Proponi un'unica sfida coordinata: un messaggio lavorativo inatteso porta a una richiesta di autorizzazione dell'account e a un successivo invito a caricare un documento. I team descrivono i controlli da svolgere a ogni passaggio e indicano a chi rivolgersi. Includi anche una richiesta del tutto legittima, affinché una verifica attenta permetta di portare a termine l'attività in sicurezza.
Accompagna l'iniziativa con una guida istituzionale sintetica. La scheda di CISA riassume quattro azioni essenziali: contrasto al phishing, gestione delle password, autenticazione a più fattori e aggiornamenti software. Può fare da ripasso generale, mentre l'attività operativa offre il contesto aziendale specifico. Rendi la campagna accessibile a tutti i turni e metti a disposizione una versione testuale equivalente per chi non può partecipare all'incontro dal vivo.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Rifiuta una richiesta non avviata
Rifiuta un'approvazione di accesso non avviata da te, anche se un altro messaggio sollecita ad accettarla.
- Segnala tramite il supporto ufficiale
Contatta l'help desk consolidato o il team di sicurezza e spiega quando sono comparse le richieste impreviste.
Fonti della sezione: Quattro semplici misure per proteggersi online
7. Integra inserimento dei neoassunti e formazione su eventi specifici
I nuovi dipendenti non possono attendere gennaio per scoprire come inviare una segnalazione. Definisci un percorso introduttivo essenziale che spieghi a chi chiedere aiuto, come proteggere gli account e quali strumenti sono autorizzati. Il programma annuale consentirà poi di approfondire le competenze operative. Anche i collaboratori esterni hanno bisogno di istruzioni adeguate ai loro accessi e di un referente chiaro, anche se non seguono l'intero calendario.
Mantieni un margine operativo per gestire eventuali cambiamenti nei processi: un nuovo metodo di autenticazione, un diverso flusso amministrativo o l'introduzione di uno strumento IA approvato. Sostituisci un'attività meno urgente quando una novità incide su decisioni che i dipendenti devono prendere nell'immediato. Documenta sempre il motivo dell'adattamento. Un piano incapace di accogliere le nuove modalità di lavoro rischia di ridursi a un mero esercizio di calendario.
8. Ripassa le decisioni senza replicare la stessa risposta a memoria
Una verifica efficace preserva il controllo di fondo modificando i dettagli visibili. Sostituisci l'email del fornitore con una telefonata, la comunicazione del personale con un messaggio in chat o il cartello in ufficio con una notifica di accesso sullo smartphone. Chiedi di prendere una prima decisione prima di fornire suggerimenti. Se l'immagine e la risposta corretta restano identiche, il miglioramento delle prestazioni potrebbe dipendere solo dal riconoscimento visivo dell'esercizio.
Stabilisci un intervallo sostenibile per la tua organizzazione e registralo. Questo modello propone verifiche a distanza per valutare cosa rimane delle competenze acquisite dopo la prima sessione; non presume di indicare una frequenza valida per chiunque. Al termine della verifica, fornisci un chiarimento e offri una nuova possibilità di fare pratica a chi non ha motivato appieno la scelta.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Trova la rubrica aziendale
Usa la rubrica ufficiale dell'help desk aziendale per trovare un contatto fidato prima di proseguire con una richiesta sensibile.
- Non riutilizzare i numeri forniti
Un numero fornito dal chiamante fa parte della richiesta e non può verificarla in modo indipendente.
9. Raccogli dati utili per migliorare il percorso formativo
Conserva tre registrazioni principali: chi ha avuto una reale opportunità di partecipare, cosa ha dimostrato il personale durante l'esercitazione e quali ostacoli pratici l'organizzazione ha rimosso. Distingui tra assenze, inconvenienti tecnici e compiti non completati. Quando identificare i singoli non aiuta gli obiettivi formativi, ricorri a rilevazioni aggregate. Stabilisci chi ha accesso ai risultati e per quanto tempo devono essere archiviati.
Una breve verifica permette di accertare se i dipendenti hanno scelto una procedura di verifica indipendente, se sapevano come contattare i referenti per le segnalazioni e se il responsabile ha corretto una procedura obsoleta. Non trasformare una percentuale di presenze o il punteggio di un gioco nella pretesa di aver ridotto la probabilità di incidenti: si tratta di misurazioni diverse che richiedono dati differenti.
10. Pianifica una riunione trimestrale di revisione
Riunisci periodicamente il responsabile della formazione, un rappresentante dei manager e i referenti dei processi coinvolti per un confronto sintetico. Esaminate le attività del trimestre successivo, i problemi operativi ancora aperti e i risultati emersi dagli scenari con varianti. Stabilite cosa confermare, cosa sostituire e cosa semplificare. Metti a verbale le decisioni e i relativi responsabili, senza produrre documenti corposi che nessuno consulterà.
A fine anno, utilizza questo stesso momento di analisi per impostare il ciclo successivo. Mantieni le decisioni operative che restano centrali, elimina gli esempi non più aderenti al lavoro quotidiano e aggiorna le istruzioni interne. L'obiettivo è costruire un programma sostenibile nel tempo dall'organizzazione, in cui ogni attività trova spazio solo perché risponde a una necessità concreta.
- Verificare che i destinatari del trimestre possano accedere all'attività formativa scelta.
- Accertarsi che lo scenario rifletta gli strumenti e le procedure attualmente in uso.
- Completare o riassegnare le azioni di miglioramento rimaste in sospeso.
- Pianificare scenari con varianti per le decisioni di sicurezza prioritarie.
- Approvare referenti e calendario per le sessioni del trimestre successivo.
Materiali da scaricare
Esercita una decisione di lavoro
Scegli giochi coerenti con gli obiettivi del calendario e controlla le lingue nelle schede. Prevedi tempo per spiegare le decisioni in italiano e riproporle in seguito.
Esplora i giochi per esercitartiFonti e approfondimenti
- Costruire un programma di formazione sulla sicurezza informatica e la privacy — SP 800-50, revisione 1 — NIST. Consultato il 2026-09-13
- Frodi tramite compromissione della posta aziendale — Ufficio federale di investigazione degli Stati Uniti (FBI). Consultato il 2026-09-13
- Quattro semplici misure per proteggersi online — CISA. Consultato il 2026-09-13
Continua a esplorare
- Argomenti di sicurezza informatica: scegliere in base a ruoli e rischi
Scegli gli argomenti di sensibilizzazione per i dipendenti in base al ruolo e al rischio operativo. Usa una matrice pratica per phishing, account, dati e IA.
IT · 10 min di lettura - Indicatori della formazione sulla sicurezza informatica: oltre la partecipazione
Misura la formazione sulla sicurezza con indicatori di partecipazione, decisione, memoria e segnalazione. Confronta i risultati rispettando i loro limiti.
IT · 11 min di lettura - Formazione gratuita sulla sicurezza informatica: iniziare un programma in italiano
Avvia una formazione gratuita di sicurezza informatica in italiano: risorse ufficiali, esercizi, piano di quattro settimane e limiti chiari di accesso.
IT · 10 min di lettura - Sincronizzazione cloud o backup: puoi recuperare i tuoi file?
Comprendi la sincronizzazione cloud, la cronologia versioni e i backup protetti. Segui un file fittizio durante un incidente e scopri cosa chiedere al team IT.
IT · 9 min di lettura - Sicurezza informatica in smart working: checklist per lavorare da casa
Usa questa checklist di sicurezza informatica per lo smart working: proteggi dispositivi, Wi-Fi, documenti e riunioni da casa con decisioni pratiche e simulazioni.
IT · 9 min di lettura - Indicatori del rischio umano: da CyberSense a un piano di affiancamento
Leggi copertura, CyberSense e priorità formative per reparto. Un esempio pratico per scegliere esercizi, affiancare i dipendenti e verificare i risultati.
IT · 8 min di lettura