Redazione CyberPlay · Pubblicato il · Aggiornato il · 10 min di lettura
Guida ed esercizi in italiano
I temi più utili nella formazione sulla sicurezza informatica sono quelli che aiutano un dipendente a prendere decisioni più sicure durante il proprio lavoro effettivo. Quasi tutti devono sapere come segnalare un dubbio e proteggere il proprio account. Chi modifica i dati di pagamento di un fornitore necessita anche di esercitarsi sulla verifica indipendente; un addetto alla reception ha bisogno di una procedura praticabile per controllare i visitatori. Proporre a entrambi lo stesso catalogo interminabile rischia di lasciare inesplorate queste importanti differenze.
Costruisci una base comune, quindi aggiungi gli argomenti in base a responsabilità, accessi e condizioni operative attuali. Questa guida propone una matrice originale basata su ruoli e rischi e un metodo per trasformare ogni tema in una sessione pratica. È un supporto alla progettazione didattica. Gli esempi sono fittizi e le attività raccomandate vanno adattate alle procedure che i dipendenti sono effettivamente tenuti a seguire.
I punti da ricordare
- Insegna a prendere decisioni legate alle mansioni lavorative, non soltanto le definizioni.
- La segnalazione e la protezione dell'account costituiscono una solida base comune.
- Aggiungi esercitazioni specifiche per le decisioni su pagamenti, dati, visitatori e incidenti.
- Aggiorna le priorità al variare di strumenti, accessi o processi aziendali.
1. Trasforma un tema generico in una decisione concreta
L'espressione «sicurezza dei dati» è troppo generica per indicare a una persona cosa fare. «Scegliere un destinatario autorizzato e uno spazio di condivisione idoneo per l'esportazione dei dati di un cliente» definisce invece un obiettivo applicabile. Il dipendente può mettere in pratica tale scelta, ricevere una spiegazione e dimostrare nuovamente il ragionamento con un insieme di dati diverso. Applica questa trasformazione a ogni voce del programma prima di fissare una data nel calendario formativo.
Le linee guida del NIST sui programmi di apprendimento raccomandano di calibrare la formazione sulle esigenze dell'organizzazione e di valutarla nel tempo. In termini pratici, chiedi al responsabile del processo quale errore sia davvero critico, come si presenti un'azione corretta e a chi possa rivolgersi un dipendente per chiedere aiuto. Se nessuno sa rispondere all'ultima domanda, correggi la procedura insieme al piano didattico.
Fonti della sezione: Costruire un programma di formazione sulla sicurezza informatica e la privacy — SP 800-50, revisione 1
2. Costruisci una base essenziale per tutti
Parti da procedure di segnalazione, sicurezza degli account, richieste ingannevoli e gestione approvata delle informazioni di lavoro. Il modello di riferimento in quattro azioni della CISA tratta phishing, password complesse, autenticazione a più fattori (MFA) e aggiornamenti software. Usalo come riferimento sintetico, collegando poi questi temi ai dispositivi e ai servizi utilizzati dal personale. Sui dispositivi aziendali gestiti, l'azione appropriata per gli aggiornamenti potrebbe consistere nel seguire la procedura interna stabilita o nel segnalare un'anomalia.
Evita di pretendere che ogni dipendente sappia analizzare evidenze tecniche. La base comune deve aiutare le persone a riconoscere quando una scelta richiede un controllo, a eseguire la verifica e a ottenere supporto. Chi partecipa deve concludere la sessione sapendo come effettuare una segnalazione sia prima di un'azione accidentale sia subito dopo averla compiuta. Inserisci il canale di segnalazione in ogni esercizio finché individuarlo non diventi un riflesso naturale.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Evita credenziali prevedibili e riutilizzate
Evita scelte prevedibili e credenziali già usate; rispetta i requisiti aziendali quando crei la password di un account di lavoro.
- Interpreta l’indicatore di robustezza
L’indicatore è illustrativo; usa un password manager approvato quando crei credenziali reali per il lavoro.
Fonti della sezione: Quattro semplici misure per proteggersi online
3. Usa questa matrice per ruoli, rischi ed esercitazioni
La matrice rappresenta il punto di partenza per confrontarsi con i responsabili dei singoli team. Uno stesso ruolo può comparire in più righe. Adatta gli scenari alle responsabilità effettive, anziché considerare la qualifica lavorativa come indicatore automatico delle competenze: un assistente di direzione potrebbe gestire richieste critiche di pagamento o di calendario, mentre un lavoratore temporaneo potrebbe disporre dell'accesso fisico a un'area riservata.
| Destinatari | Decisione da esercitare | Attività suggerita |
|---|---|---|
| Tutti i dipendenti | Reagire a un accesso anomalo o a una richiesta imprevista di informazioni | Scenario su phishing e protezione account con passaggio di segnalazione. |
| Amministrazione e acquisti | Verificare la variazione delle coordinate bancarie di un fornitore | Simulazione sui pagamenti con verifica su rubrica fornitori preesistente. |
| Risorse umane e recruiting | Controllare destinatari e strumenti prima di condividere dati personali | Esercitazione sulla condivisione di fascicoli fittizi di candidati. |
| Reception e servizi generali | Gestire un visitatore o un fornitore senza aggirare le regole di accesso | Dialogo guidato per la verifica del visitatore ed eventuale escalation. |
| Personale da remoto e in trasferta | Scegliere spazi di archiviazione approvati e proteggere i dati in aree condivise | Schede decisionali su scadenze in viaggio e lavoro in mobilità. |
| Responsabili e team leader | Supportare una segnalazione e autorizzare la continuità operativa tramite procedura | Discussione su scenari ransomware e gestione supportiva della segnalazione. |
| Personale che utilizza strumenti di IA | Verificare autorizzazione dello strumento, dati inseriti e risposte prima dell'uso | Schede sui prompt IA seguite da verifica pratica delle fonti. |
| Personale tecnico con privilegi | Prendere decisioni legate ad accessi di sistema con privilegi elevati | Formazione tecnica specialistica di ruolo oltre alla sensibilizzazione comune. |
4. Insegna phishing e ingegneria sociale in modo integrato
Le esercitazioni sul phishing dovrebbero analizzare cosa chiede il mittente, perché la richiesta appare verosimile rispetto alle mansioni del destinatario e come verificare l'istruzione ricevuta. La notifica di una fattura ben formattata può essere molto più insidiosa per l'amministrazione rispetto a un messaggio sgrammaticato sulla vincita di un premio. La scala Phish Scale del NIST valuta la difficoltà di rilevamento umano, considerando gli indizi nel messaggio e la coerenza tra il pretesto e il contesto lavorativo del destinatario.
Modifica poi il canale di comunicazione. Fai arrivare la medesima richiesta via telefono, tramite la chat aziendale o attraverso un codice QR stampato su un cartello. La risposta corretta deve comunque consistere nel verificare la richiesta attraverso un processo affidabile. Ai dipendenti non servono regole disconnesse per ogni formato di messaggio: devono saper riconoscere quando la stessa decisione si ripresenta sotto una veste diversa.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Leggi l'azione richiesta
Individua cosa chiede il messaggio prima di giudicarlo in base al nome noto o all'aspetto.
- Verifica tramite contatti noti
Usa un canale di contatto consolidato per verificare una richiesta imprevista, anche se il mittente sembra noto.
Fonti della sezione: Scala NIST della difficoltà di riconoscimento del phishing
5. Estendi la sicurezza dell'account all'intero processo di accesso
La formazione sugli account si limita spesso alla scelta della password. Integra invece le richieste impreviste di approvazione MFA, il recupero delle credenziali, le false schermate di accesso e i contatti da parte di finti operatori del supporto tecnico. Chiedi ai partecipanti come reagirebbero alla ricezione di una notifica di autenticazione mentre non stanno effettuando l'accesso. Mostra con chiarezza i recapiti dell'assistenza legittima e l'iter consentito per il ripristino dell'account.
Utilizza account fittizi durante le esercitazioni. Non chiedere mai ai partecipanti di mostrare password reali, codici di recupero o impostazioni dei propri profili personali. Quando l'organizzazione introduce un nuovo metodo di autenticazione, predisponi una procedura guidata tramite l'interfaccia ufficiale. Un gioco può introdurre il dilemma decisionale; spetta comunque all'azienda rendere comprensibile il flusso autentico di accesso e ripristino.
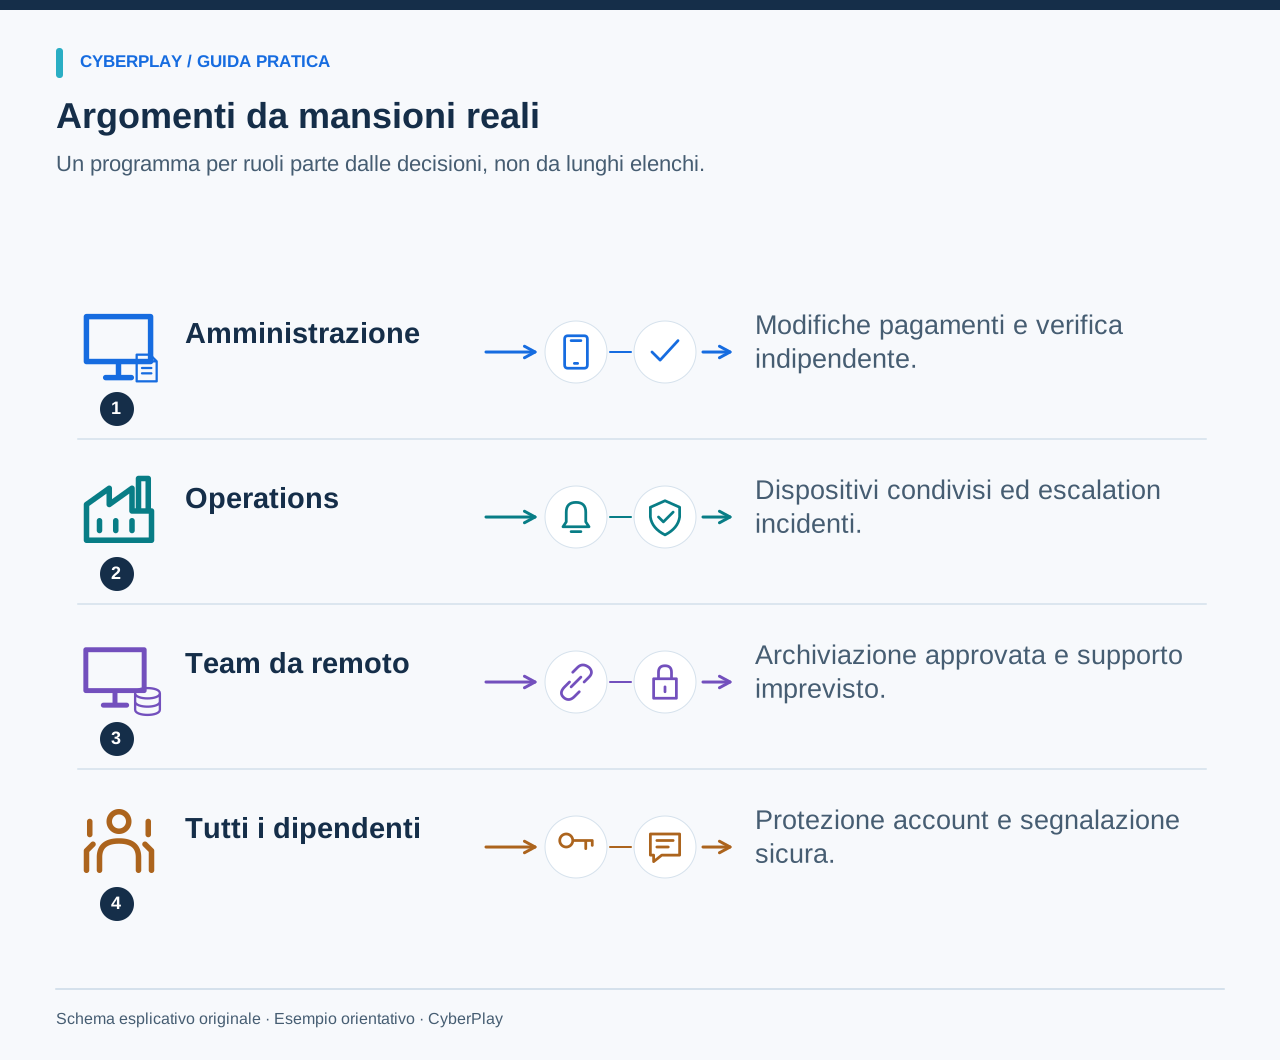
6. Collega gestione dei dati, lavoro da remoto e utilizzo dell'IA
Una richiesta urgente di condividere un file può comparire in ufficio, nella stanza di un hotel o nella finestra di chat di un modello di IA. Le domande di fondo rimangono le medesime: quali dati sono coinvolti, chi o cosa li riceverà, quale strumento è autorizzato e chi possiede l'autorità per consentire l'operazione? Ricorri a fascicoli fittizi del personale, riepiloghi inventati di clienti o preventivi simulati di fornitori, così che la prova ricordi il lavoro reale senza esporre informazioni riservate.
Per l'uso dell'IA, inserisci una fase di verifica dell'output e chiarisci i vincoli degli applicativi connessi. Un servizio approvato per redigere testi di marketing destinati al pubblico potrebbe non esserlo per elaborare schede riservate dei dipendenti. Mantieni distinto questo tema dal riconoscimento di un tentativo di impersonificazione tramite deepfake: il primo riguarda l'uso di uno strumento da parte del dipendente, il secondo l'affidabilità di una richiesta proveniente dall'esterno.
7. Includi gli spazi di lavoro fisici e i dispositivi condivisi
Seleziona esempi che rendano concretamente attuabile la condotta approvata. Un visitatore potrebbe trovarsi in attesa mentre la reception è affollata; un tecnico esterno potrebbe arrivare proprio durante il cambio turno; un collega potrebbe aver bisogno immediato di una postazione condivisa. Chiedi ai partecipanti come possano rendersi utili senza cedere il proprio badge, lasciare una sessione aperta o scavalcare le procedure di accesso previste.
Non trasformare l'esercitazione in una sfida al confronto verbale. Fornisci ai dipendenti una formula di cortesia e un referente chiaro da contattare: «La aiuto volentieri a mettersi in contatto con il suo referente interno; attenda qui un istante mentre verifico». Assicurati che i servizi generali confermino la prassi per i visitatori inattesi e la procedura da seguire in caso di dubbi sulla sicurezza. Collaborazione pratica e controlli di accesso devono procedere di pari passo.
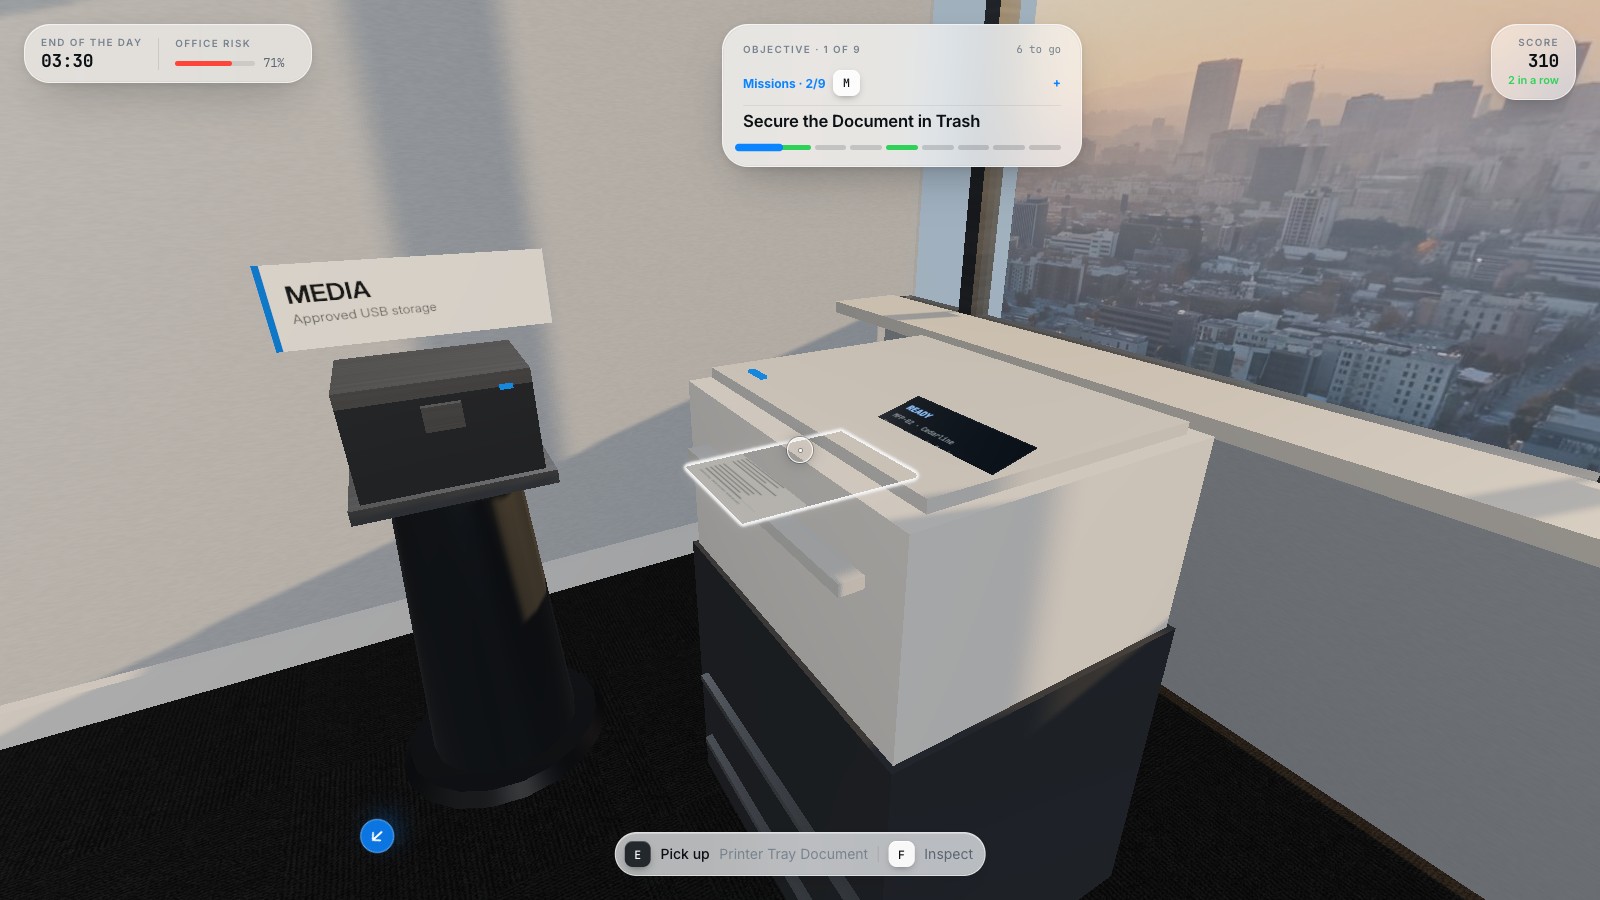
Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Ritira i documenti stampati sensibili
Ritira tempestivamente le stampe sensibili e controlla il vassoio di uscita prima di lasciare incustodite le stampanti condivise.
- Usa lo smaltimento riservato approvato
Smaltisci i documenti sensibili non più necessari tramite il processo approvato per rifiuti riservati, non nel cestino comune.
8. Stabilisci le priorità con una scheda di valutazione semplice
Per ciascun argomento candidato, annota il gruppo di destinatari, la decisione critica da prendere, la frequenza con cui si presenta e l'ostacolo attuale a una risposta sicura. Adotta descrizioni qualitative supportate da riscontri interni. Non creare punteggi di rischio numerici a meno che l'organizzazione non disponga già di un metodo formalizzato. Un tema merita priorità immediata quando le persone si trovano ad affrontare la decisione già oggi e la condotta sicura da seguire non risulta chiara.
9. Adatta il formato dell'esercitazione all'obiettivo
Ricorri a un gioco quando la persona può compiere scelte significative e visualizzarne le relative conseguenze. Scegli una simulazione di ruolo quando l'attività richiede un'interazione verbale, come la verifica di chi chiama fingendosi dell'assistenza. Predisponi una simulazione da tavolo (tabletop) quando è necessario il coordinamento tra più ruoli. Utilizza una breve dimostrazione pratica quando i dipendenti devono solo individuare un pulsante di segnalazione poco noto. Seleziona il formato in funzione dell'azione richiesta, senza forzare dinamiche competitive su ogni materia.
I cataloghi tematici di CyberPlay offrono percorsi guidati per phishing, QR phishing, password, ingegneria sociale, ransomware, sicurezza fisica e lavoro da remoto. Prima di assegnare un gioco, esamina attentamente la descrizione effettiva e i comandi previsti. L'etichetta di una categoria non garantisce da sola che il titolo approfondisca ogni singolo dettaglio normativo previsto dal tuo programma aziendale.
10. Rivedi gli argomenti al mutare delle condizioni di lavoro
Riesamina il programma didattico a seguito dell'introduzione di un nuovo strumento, dell'apertura di una sede, di modifiche ai privilegi di accesso o di una revisione sostanziale dei processi. Chiedi ai referenti interni se gli esempi siano ancora realistici e se il comportamento sicuro raccomandato sia ancora praticabile. Sfrutta le domande ricorrenti e le segnalazioni anonime per capire dove chiarire una spiegazione o ottimizzare un iter. Non interpretare un aumento delle segnalazioni come un peggioramento della sicurezza senza aver prima compreso i cambiamenti intervenuti nel contesto lavorativo.
Associa l'elenco finale degli argomenti a un calendario con scadenze, referenti precisi e momenti di verifica. Mantieni snella la base comune a tutti, garantisci sufficiente pratica ai ruoli con responsabilità critiche e ritira gli scenari ormai superati. Si otterrà così un programma in cui i dipendenti riconoscono chiaramente il legame tra ciascun argomento e la propria attività quotidiana, comprendendo quale decisione concreta li aiuti ad assumere.
Esercita una decisione di lavoro
Cerca giochi adatti ai ruoli e ai rischi del team. Ogni scheda indica le lingue disponibili; usa la guida in italiano per preparare l’obiettivo e la discussione.
Esplora i giochi per esercitartiFonti e approfondimenti
- Costruire un programma di formazione sulla sicurezza informatica e la privacy — SP 800-50, revisione 1 — NIST. Consultato il 2026-09-13
- Quattro semplici misure per proteggersi online — CISA. Consultato il 2026-09-13
- Scala NIST della difficoltà di riconoscimento del phishing — NIST. Consultato il 2026-09-13
Continua a esplorare
- Piano di formazione sulla sicurezza informatica: calendario pratico di 12 mesi
Un piano di formazione sulla sicurezza informatica di 12 mesi in formato modificabile con attività per ruolo, verifiche e obiettivi pratici.
IT · 10 min di lettura - Esercizi di ingegneria sociale: impersonificazione e verifica dei pagamenti
Organizza esercizi pratici di ingegneria sociale per dipendenti: finto supporto IT, modifiche bancarie e deepfake vocali, con dialoghi e verifiche.
IT · 10 min di lettura - Formazione sulla sicurezza dell’IA: strumenti, dati e decisioni sul lavoro
Crea una formazione pratica sulla sicurezza dell'IA per i dipendenti: strumenti approvati, dati sensibili, verifica dei risultati, permessi e schede decisionali.
IT · 9 min di lettura - Password o passphrase: come proteggere gli account di lavoro
Confronta password e passphrase, evita il riutilizzo, scopri le linee guida NIST e usa un gestore di password approvato. Fai scelte più sicure sugli account in italiano.
IT · 10 min di lettura - Il Wi-Fi pubblico è sicuro per lavorare? Hotspot, HTTPS e falsi portali
Scopri quando il Wi-Fi pubblico è adatto per lavorare, come verificare gli hotspot, individuare falsi portali e avvisi di certificato e scegliere connessioni approvate.
IT · 9 min di lettura - Gestione del rischio umano: dai dati alle azioni in azienda
Che cos’è lo human risk management e come aiuta le organizzazioni? Una guida in italiano con CyberSense, esempi, dati di formazione ed esercizio pratico.
IT · 7 min di lettura