Redazione CyberPlay · Pubblicato il · Aggiornato il · 9 min di lettura
Guida ed esercizi in italiano
Il Wi-Fi pubblico non è necessariamente insicuro. La FTC spiega che la diffusa crittografia dei siti web rende l'uso delle reti pubbliche generalmente sicuro. Per il lavoro, segui prima di tutto le regole di connettività del tuo datore di lavoro, usa il dispositivo e il metodo di accesso approvati e controlla la destinazione prima di inserire dati sensibili. HTTPS protegge la connessione; non stabilisce che l'organizzazione che gestisce il sito web sia affidabile.
Questa guida ti aiuta a prendere decisioni pratiche di connessione in hotel, bar o aeroporti. Imparerai a confrontare gli indizi di rete, a riconoscere un portale che richiede credenziali errate e a preparare un'alternativa valida. Gli esempi sono fittizi; completa la checklist con i canali di supporto reali della tua organizzazione prima di partire.
I punti da ricordare
- Segui le policy aziendali anche quando una rete pubblica supporta il traffico crittografato.
- Il nome di una rete, una password richiesta o un segnale forte non provano chi la gestisce.
- Fermati davanti a richieste insolite di password aziendali, avvisi di certificato o richieste di installazione.
- Usa l'hotspot approvato o un'altra alternativa di riserva se la verifica non ha successo.
1. Separare la sicurezza della rete dall'affidabilità del sito
Ci sono due questioni distinte: questa connessione è consentita per questa attività lavorativa? E questo è il servizio che intendevo davvero utilizzare? Una rete autentica di un hotel può trasmettere un sito di phishing. Un sito gestito da un truffatore può usare una connessione HTTPS valida. Né la reputazione del luogo né un indicatore di sicurezza del browser possono rispondere a entrambe le domande.
La spiegazione della FTC del febbraio 2023 è utile perché corregge l'idea errata che ogni hotspot pubblico esponga le password crittografate. Si tratta di una guida per i consumatori, non di un'autorizzazione per i sistemi di uno specifico datore di lavoro. Se la tua organizzazione richiede dati mobili, una VPN gestita o una sede di lavoro alternativa, segui quella procedura.
Fonti della sezione: Le reti Wi-Fi pubbliche sono sicure?
2. Verificare la rete e la procedura di accesso
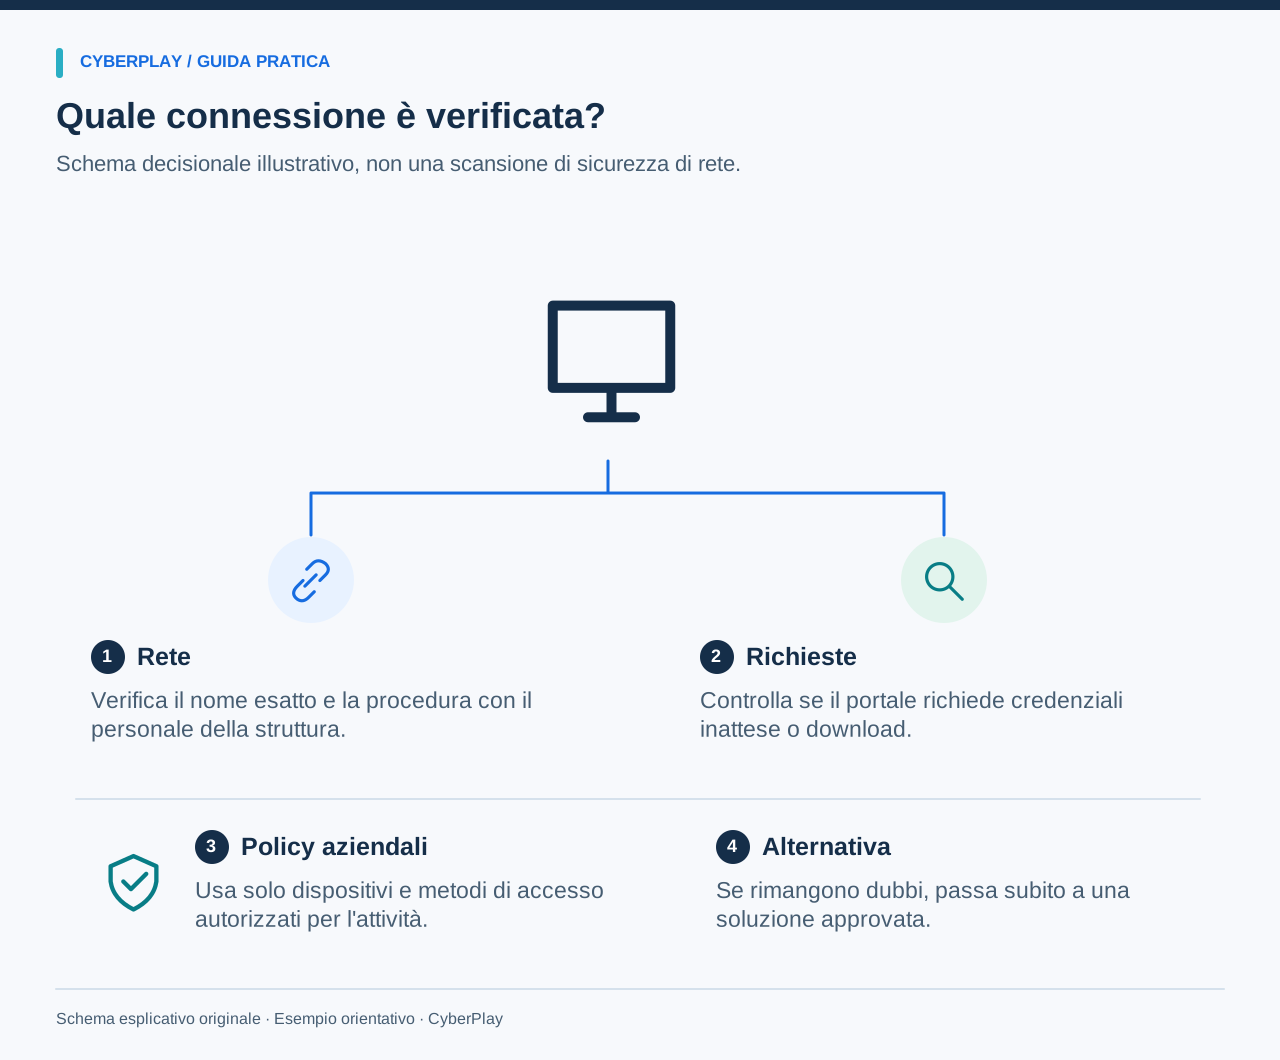
Chiedi alla reception o al punto assistenza effettivo della struttura il nome esatto della rete e le modalità di accesso per gli ospiti. Confronta queste indicazioni con ciò che mostra il tuo dispositivo. Un avviso stampato può essere d'aiuto, ma un adesivo sconosciuto o un cartello accanto a un access point isolato non devono essere la tua unica prova.
Un evil twin è una rete ingannevole creata per imitare l'identità di un'altra rete Wi-Fi. Il segnale più forte potrebbe appartenere semplicemente al dispositivo più vicino. L'icona del lucchetto nell'elenco delle reti indica solo una modalità di protezione, non l'identità verificata del proprietario. Se due nomi rimangono plausibili, smetti di tirare a indovinare e usa l'alternativa approvata. Non esaminare né scollegare apparecchiature appartenenti alla struttura.
3. Verificare le richieste del portale di accesso
Un portale di accesso (captive portal) è la pagina web presentata da alcune reti prima di consentire l'accesso a Internet. L'accettazione delle condizioni per gli ospiti, un codice fornito dalla struttura o una procedura basata sul numero di stanza sono normali solo se confermati dal gestore. Si tratta di esempi, non di regole universali: le procedure reali di accesso possono variare.
Il portale mostrato nell'immagine di addestramento richiede l'email aziendale e la password per attivare il Wi-Fi gratuito. Questa richiesta va oltre l'ottenimento della connettività e punta a sottrarre le credenziali dell'account di lavoro. Chiudilo e verifica tramite il canale di supporto noto. Non dare per scontato che un logo in stile Microsoft, un layout familiare o l'uso di HTTPS rendano legittima tale richiesta.
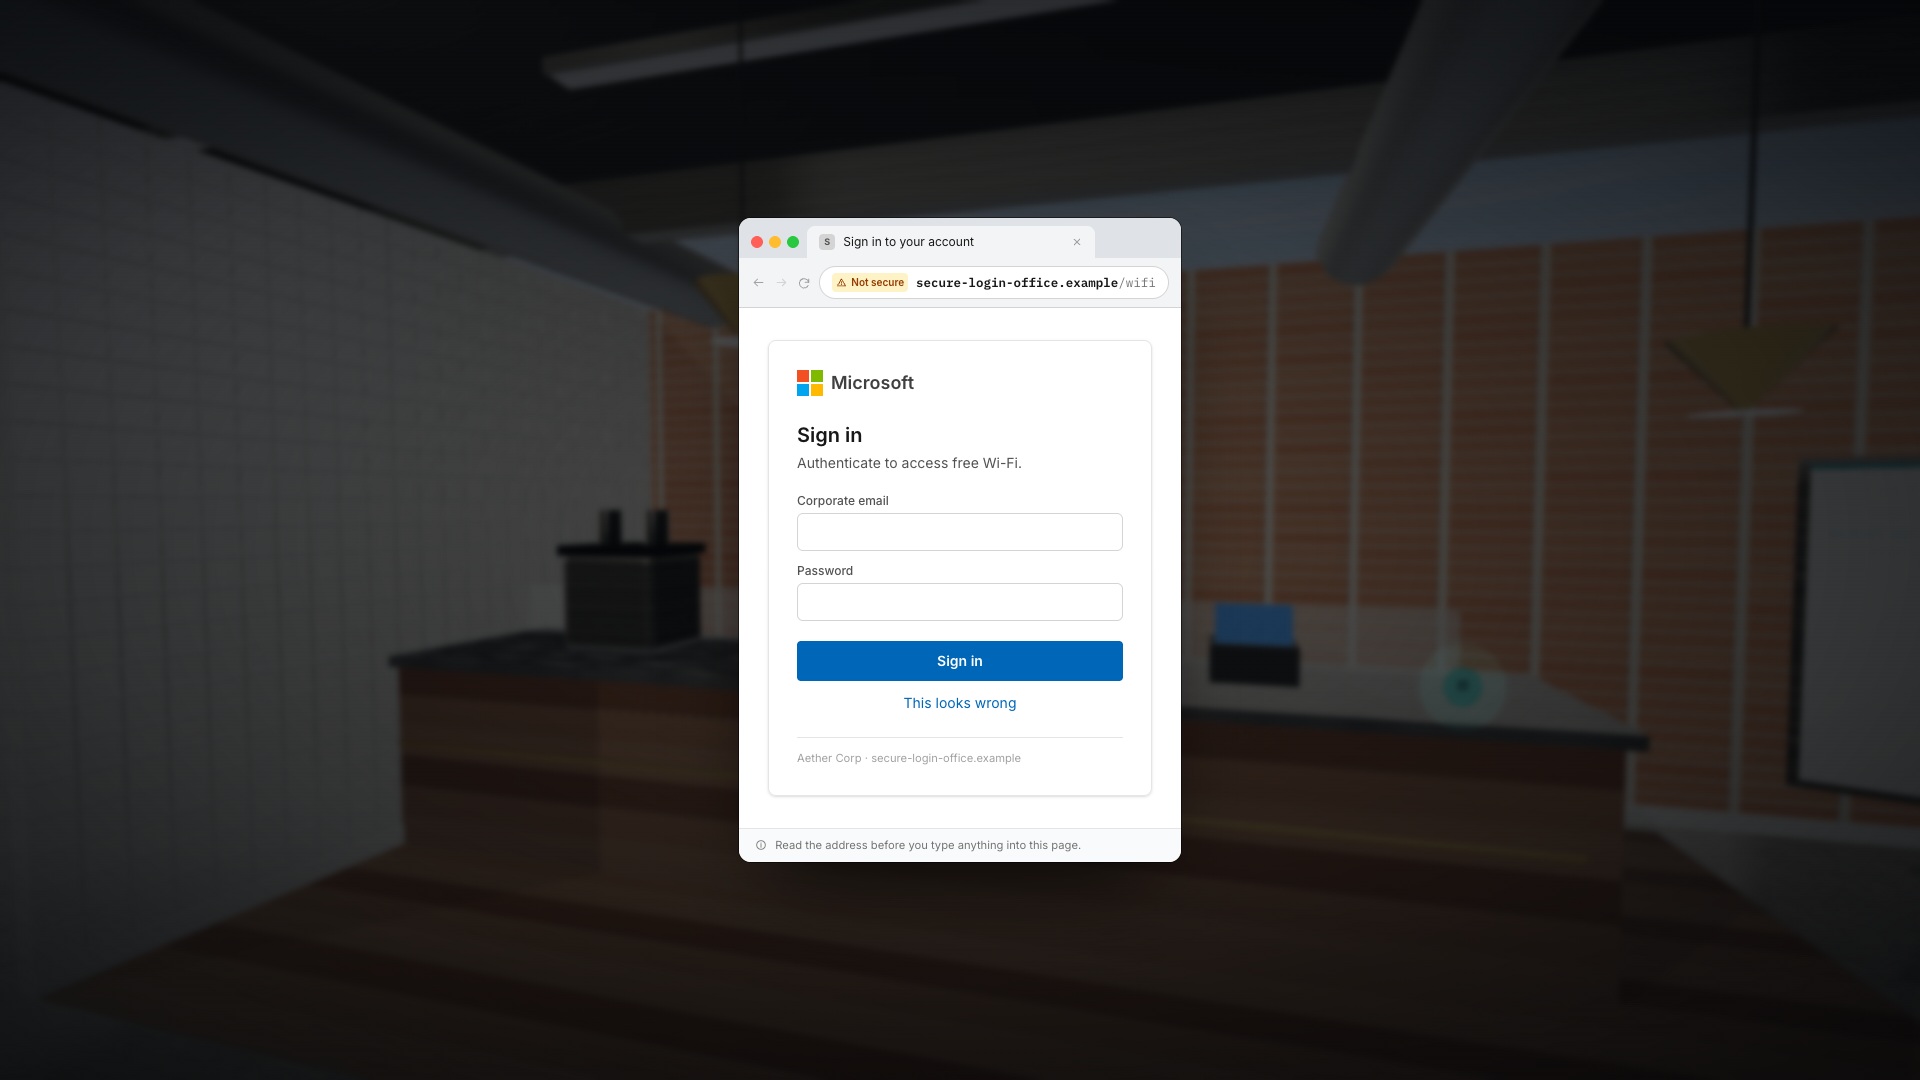
Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Verifica la rete della struttura
Conferma la rete prevista con la struttura tramite un canale affidabile, prima di fidarti di un nome familiare.
- Diffida delle pagine di accesso impreviste
Non inserire le credenziali aziendali in un portale inatteso; usa la procedura approvata e richiedi supporto se necessario.
4. Trattare un avviso di certificato come un punto di stop
Se il browser segnala che un certificato non è attendibile, oppure se una connessione Wi-Fi richiede di considerare attendibile il certificato di un server sconosciuto, non ignorare l'avviso solo per andare online. L'avviso può dipendere da un errore di configurazione o da un attacco; un dipendente non deve stabilire quale delle due sia la causa prima di contattare l'IT.
Le reti aziendali gestite possono legittimamente utilizzare certificati configurati e account dell'organizzazione. Questo è ben diverso dall'accettare un avviso inatteso solo perché il nome della rete sembra corretto. Segui la procedura di configurazione e il canale di supporto documentati della tua organizzazione. Non installare mai certificati, profili di configurazione, estensioni o strumenti di ripristino forniti da un portale ospiti non verificato.
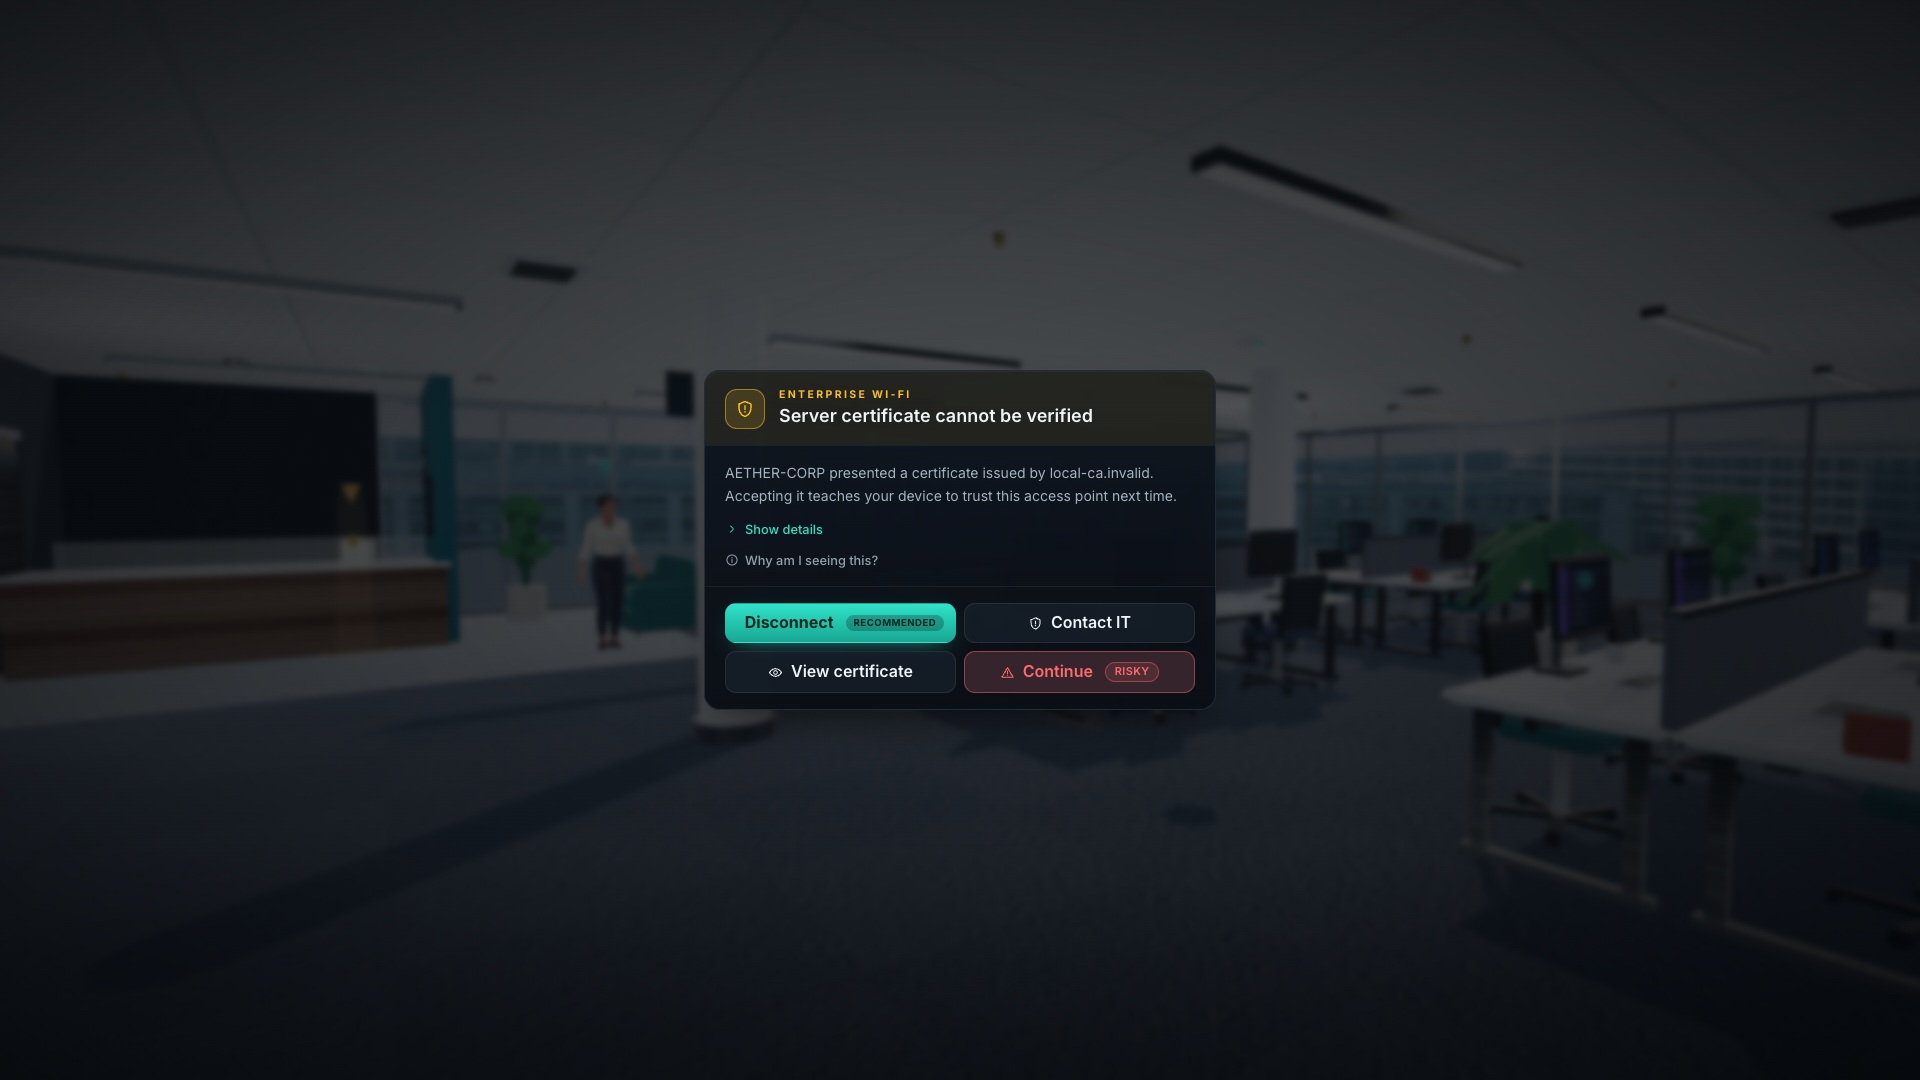
Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Fermarsi davanti a un avviso di certificato inatteso
Non ignorare né aggirare l'avviso per accedere a un servizio aziendale. Utilizzare un'alternativa approvata e segnalare l'anomalia all'IT.
- Il nome di una rete non ne garantisce l'affidabilità
Verificare la rete prevista in modo indipendente. Un SSID familiare o un captive portal non autorizzano l'installazione di software né la condivisione di credenziali.
5. Comprendere il ruolo di VPN e hotspot
Una VPN approvata protegge il traffico instradato attraverso il tunnel cifrato. Le linee guida dell'NCSC spiegano che la copertura dipende dalla configurazione; una VPN attiva su uno smartphone non protegge necessariamente il traffico di un portatile collegato in tethering. Inoltre, una VPN non rende legittimo un sito ingannevole né annulla il furto di una password inserita volontariamente.
Un hotspot mobile gestito consente di evitare i rischi delle reti per gli ospiti, ma richiede comunque un dispositivo approvato, un piano tariffario idoneo e le protezioni dell'account aziendale. Verifica il roaming, le soglie dati e la connessione del portatile prima di una riunione importante. Se la VPN richiesta non si connette, chiedi al supporto l'alternativa autorizzata invece di disattivare i controlli o installare una VPN commerciale.
Fonti della sezione: Reti private virtuali: guida alla sicurezza dei dispositivi
6. Confrontare queste opzioni di hotel fittizie
Nella missione in hotel di Wi-Fi Picker, la reception e la custodia della chiave indicano la rete Hotel_Guest. Un nome simile, HotelGuest, presenta un segnale più forte e un portale che richiede il login a Microsoft 365. L'obiettivo è collegare le prove all'azione richiesta, non memorizzare un trattino basso come misura di sicurezza.
| Scelta rilevata | Cosa stabiliscono le prove | Azione successiva ragionevole |
|---|---|---|
| Hotel_Guest, confermata dalla reception | La procedura indicata corrisponde alle istruzioni fornite dalla struttura. | Verifica le autorizzazioni aziendali e segui la procedura verificata per gli ospiti. |
| HotelGuest, segnale più forte | Il nome e l'intensità del segnale non provano chi gestisce la rete. | Non inserire credenziali di lavoro; verifica o usa l'alternativa approvata. |
| Una rete vicina denominata iPhone | Qualcuno ha attivato un hotspot, ma il proprietario è sconosciuto. | Usa il tuo hotspot approvato invece di presumere che questo sia il tuo. |
| Rete aziendale nota con un nuovo avviso di certificato | Il nome è corretto; la richiesta di attendibilità non è chiarita. | Contatta l'IT tramite i canali ufficiali prima di accettare. |
7. Preparare una checklist per la connessione prima di partire
Una checklist utile per le trasferte identifica un'alternativa funzionante invece di limitarsi a raccomandare prudenza. Rispondi a queste domande mentre hai ancora accesso regolare ai sistemi aziendali. Conserva i contatti di supporto tramite un metodo offline approvato; non salvare le password dell'account in questi appunti.
Le impostazioni variano a seconda del dispositivo. Segui le istruzioni aziendali per l'accesso automatico, le reti salvate e la condivisione, invece di modificare impostazioni che non gestisci direttamente. Le linee guida dell'NCSC per gli utenti finali raccomandano esplicitamente consigli specifici per il tipo di dispositivo e le procedure interne.
- Verifica quali tipi di connessione e attività lavorative sono consentiti.
- Controlla il dispositivo approvato, gli aggiornamenti necessari e l'app per l'accesso remoto.
- Annota i contatti di supporto verificati e l'opzione reperibile fuori orario.
- Individua una soluzione di riserva approvata, verificando limiti dati o roaming.
- Controlla la connessione automatica; rimuovi le reti ospiti temporanee se consentito.
Fonti della sezione: Consigli di sicurezza sui dispositivi per gli utenti finali
8. Esercitarsi nelle decisioni con Wi-Fi Picker
Esplora l'ambiente, esamina gli indizi disponibili e spiega la tua scelta prima di connetterti. Nella missione in hotel, distingui la procedura di accesso legittima dalla richiesta di credenziali di lavoro. Nell'ambiente aziendale, allenati a fermarti davanti a un certificato non verificato. Gli scenari del gioco contengono indizi precisi; i contesti reali possono essere molto più ambigui.
CyberPlay offre la sua interfaccia, le guide e le valutazioni in italiano e in altre otto lingue supportate. Wi-Fi Picker elenca queste nove lingue nel proprio catalogo; consulta la pagina del gioco prima di avviare una sessione. Le schermate qui mostrano l'interfaccia in lingua inglese. Il punteggio nel gioco documenta la simulazione, non garantisce che ogni connessione futura sarà sicura.
9. Cosa fare se ci si è già connessi alla rete
Descrivi con precisione ciò che è accaduto. Connettersi a una rete, aprire un portale, inviare una password, approvare una richiesta MFA e installare un profilo sono eventi distinti. Interrompi ogni interazione con richieste sospette e contatta tempestivamente il supporto autorizzato tramite un canale fidato. Segui le indicazioni per disconnetterti, modificare le credenziali o verificare il dispositivo.
Annota ora, luogo, nome visibile della rete, pagina di destinazione e azioni già eseguite. Non inserire le password nella segnalazione e non riconnetterti per raccogliere ulteriori prove. Se il tuo account di lavoro è inaccessibile, usa il contatto alternativo preparato prima del viaggio. Evita di presumere che una singola pagina sospetta confermi la compromissione del dispositivo.
10. Provare un diverso problema di connessione
Questo scenario elimina l'indizio evidente del logo imitato. Spiega come completeresti l'attività di lavoro in sicurezza, indicando anche cosa comunicheresti al collega che ti attende per la riunione.
Esercitati a scegliere la connessione
Usa Wi-Fi Picker per valutare le reti ospiti, analizzare i portali e scegliere alternative approvate. Lingue supportate sul sito.
Esplora Wi-Fi PickerFonti e approfondimenti
- Le reti Wi-Fi pubbliche sono sicure? — Federal Trade Commission statunitense. Consultato il 2026-09-13
- Reti private virtuali: guida alla sicurezza dei dispositivi — National Cyber Security Centre britannico. Consultato il 2026-09-13
- Consigli di sicurezza sui dispositivi per gli utenti finali — National Cyber Security Centre britannico. Consultato il 2026-09-13
Continua a esplorare
- Argomenti di sicurezza informatica: scegliere in base a ruoli e rischi
Scegli gli argomenti di sensibilizzazione per i dipendenti in base al ruolo e al rischio operativo. Usa una matrice pratica per phishing, account, dati e IA.
IT · 10 min di lettura - Giochi di formazione sul phishing: esercitare le decisioni dietro un messaggio
Usa giochi di formazione sul phishing per esercitare analisi, verifica indipendente e segnalazione. Con un messaggio fornitore fittizio e una scaletta pratica.
IT · 9 min di lettura - Come riconoscere una pagina di accesso falsa, anche con HTTPS
Riconosci una pagina di accesso falsa: controlla indirizzo, HTTPS e gestore di password. Guida ed esercizio in italiano per usare il portale aziendale noto.
IT · 9 min di lettura - Esempi di email di phishing per la formazione: verificare e segnalare
Usa email fittizie di phishing su fatture, consegne, account e risorse umane, insieme a messaggi legittimi. Ogni esempio spiega verifica e decisione sicura.
IT · 9 min di lettura - Phishing tramite codici QR: imparare a verificare la destinazione
Insegna ai dipendenti a gestire il quishing con verifiche della destinazione, canali indipendenti ed esercizi realistici su parcheggi, avvisi e accessi.
IT · 10 min di lettura - Esercizi di ingegneria sociale: impersonificazione e verifica dei pagamenti
Organizza esercizi pratici di ingegneria sociale per dipendenti: finto supporto IT, modifiche bancarie e deepfake vocali, con dialoghi e verifiche.
IT · 10 min di lettura