Equipo editorial de CyberPlay · Publicado el · Actualizado el · 9 min de lectura
Guía y ejercicios en español
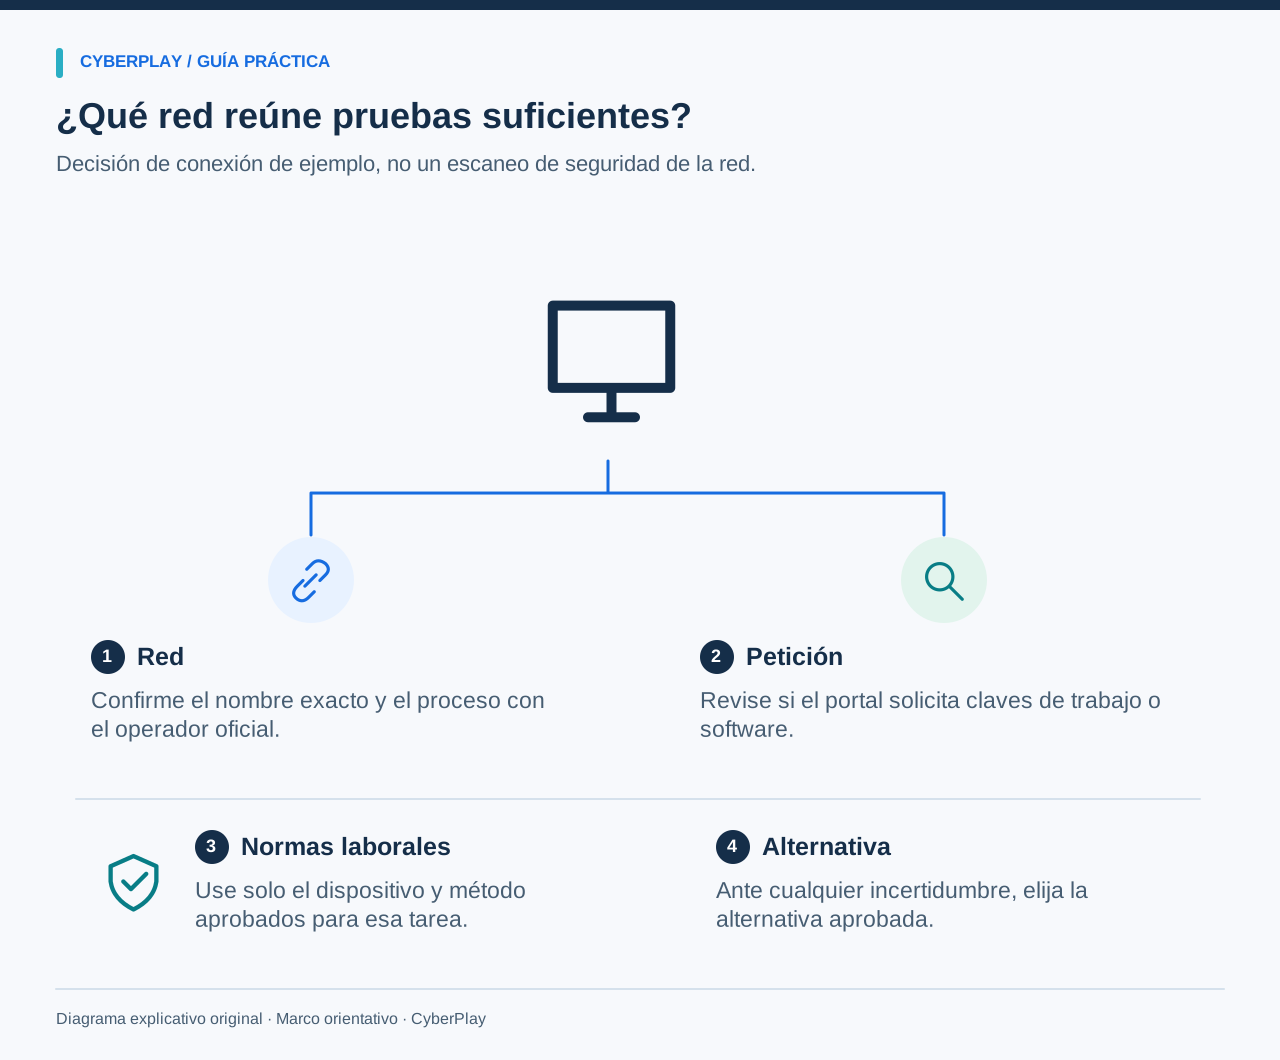
La wifi pública no es insegura por definición. La FTC señala que el cifrado generalizado de las páginas web hace que usar redes públicas sea normalmente seguro. Para trabajar, siga primero las normas de conectividad de su empresa, utilice el dispositivo y método de acceso aprobados y compruebe el destino antes de introducir información confidencial. HTTPS protege la conexión; no demuestra que la organización detrás de una página web sea de confianza.
Esta guía le ayuda a tomar decisiones prácticas de conexión en un hotel, cafetería o aeropuerto. Aprenderá a cotejar datos de una red, reconocer portales que piden credenciales inadecuadas y preparar alternativas viables. Los ejemplos son ficticios; complete la lista de comprobación con el canal de soporte de su organización antes de viajar.
Lo que te llevas
- Cumpla la política corporativa aunque la red admita tráfico cifrado.
- El nombre, pedir contraseña o una señal fuerte no prueban quién gestiona la red.
- Dude ante peticiones raras de contraseñas laborales, alertas o descargas.
- Use el hotspot aprobado u otra alternativa si la verificación falla.
1. Separe la seguridad de la red de la confianza en la web
Son dos cuestiones distintas: ¿está permitida esta conexión para esta tarea de trabajo? y ¿es este el servicio que deseo utilizar? Una red de hotel auténtica puede dar acceso a una web de phishing. Una página web gestionada por un estafador puede usar HTTPS válido. Ni la reputación del establecimiento ni los indicadores del navegador responden a ambas dudas.
La aclaración de febrero de 2023 de la FTC es útil porque desmiente que todo punto de acceso público exponga contraseñas cifradas. Se trata de orientación para consumidores, no de una autorización para conectar con los sistemas de su empresa. Si su organización exige datos móviles, una VPN gestionada o teletrabajo en otra ubicación, aplique ese procedimiento.
Fuentes de esta sección: ¿Son seguras las redes wifi públicas?
2. Confirme la red y el procedimiento de acceso
Pregunte en recepción o al personal del lugar el nombre exacto de la red y cómo acceden los clientes. Compare esos datos con lo que muestra su dispositivo. Un aviso impreso ayuda, pero una pegatina desconocida o un cartel junto a un punto de acceso cualquiera no deben ser su única prueba.
Una red wifi falsa («evil twin») suplanta la identidad de otra red legítima. La señal más potente puede ser simplemente la más cercana. Que aparezca un candado en la lista de redes indica un ajuste de protección, no que la propiedad esté verificada. Si duda entre dos nombres, deje de adivinar y recurra a la alternativa aprobada. No investigue ni desconecte equipos del recinto.
3. Inspeccione qué solicita el portal cautivo
Un portal cautivo es la página que muestran ciertas redes antes de dar acceso a internet. Aceptar condiciones de uso, introducir un código facilitado por el local o validar la habitación pueden ser pasos normales si el operador los confirma. Son ejemplos, no normas universales: las modalidades de acceso reales varían.
El portal formativo de la imagen solicita correo y contraseña corporativos para activar wifi gratuita. Esa petición pasa de ofrecer conectividad a exigir credenciales confidenciales de trabajo. Ciérrelo y verifique la situación por su canal de soporte habitual. No asuma que un logotipo tipo Microsoft, un diseño familiar o el uso de HTTPS hagan legítima esa solicitud.
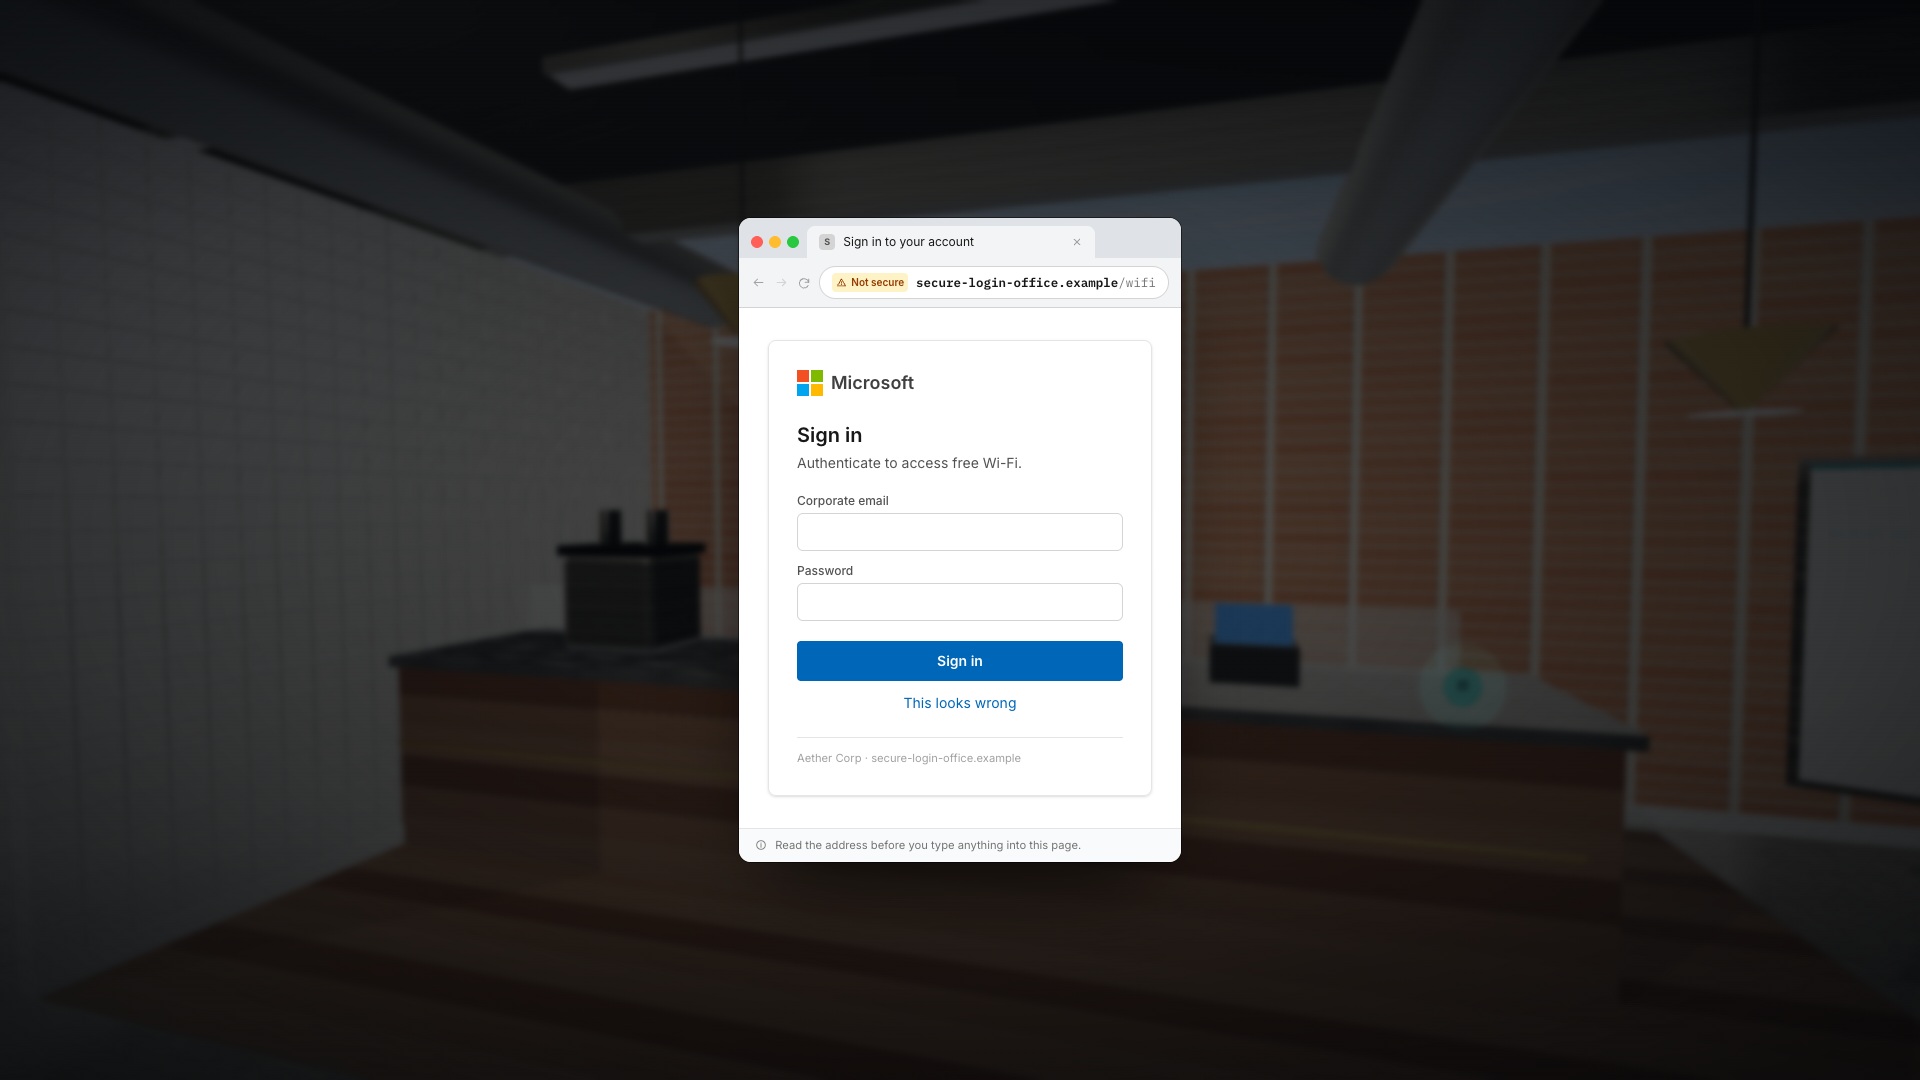
Ampliar imagen · Captura del juego · Interfaz en inglés
- Compruebe la red del establecimiento
Confirme la red prevista con el establecimiento por una vía fiable antes de confiar en un nombre familiar.
- Desconfíe de portales imprevistos
Evite ingresar credenciales corporativas en portales inesperados; siga las pautas de conexión oficiales y solicite asistencia técnica.
4. Considere cualquier aviso de certificado como un alto obligado
Si el navegador avisa de que un certificado no es de confianza, o si una red wifi pide confiar en un certificado de servidor desconocido, no lo acepte para conectarse rápido. La alerta puede deberse a un error de configuración o a un ataque; un empleado no necesita diagnosticar la causa antes de consultar con TI.
Las redes corporativas gestionadas pueden usar certificados configurados y cuentas corporativas de forma legítima. Eso es muy distinto a aceptar avisos inesperados solo porque el nombre de la red parece correcto. Siga los procedimientos y canales de soporte documentados por su organización. Jamás instale certificados, perfiles, extensiones o supuestas herramientas de reparación provistas por un portal de invitados no verificado.
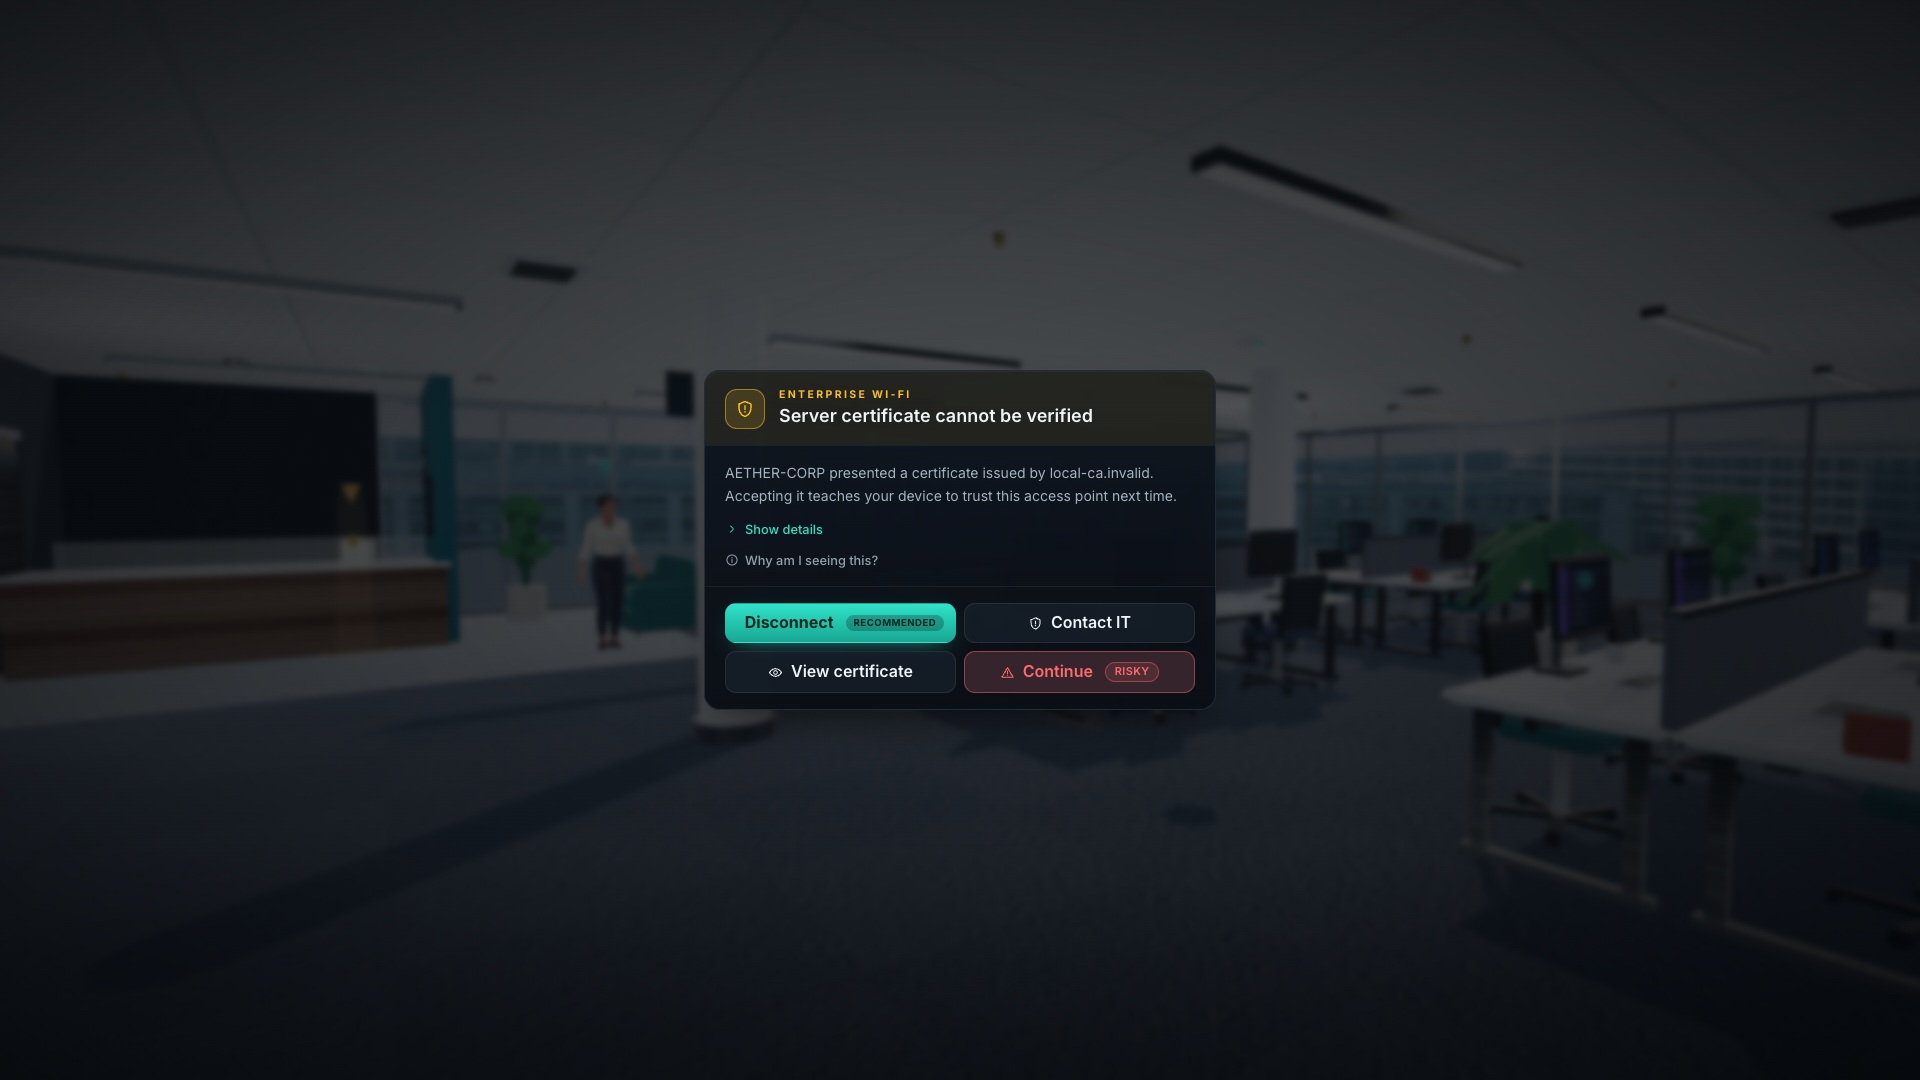
Ampliar imagen · Captura del juego · Interfaz en inglés
- Detenerse ante una advertencia de certificado inesperada
No eluda la advertencia para acceder a un servicio corporativo. Utilice una alternativa autorizada y comunique la situación al equipo de TI.
- El nombre de una red no garantiza la confianza
Verifique la red esperada de forma independiente. Un nombre conocido o un portal cautivo no autoriza la instalación de software ni el intercambio de credenciales.
5. Comprenda el alcance real de una VPN y de un hotspot
Una VPN aprobada protege el tráfico que circula por ese túnel. La guía del NCSC aclara que la cobertura depende de la configuración: una VPN en el móvil no protege automáticamente el tráfico de un portátil conectado a él. Una VPN tampoco vuelve legítimo un sitio web fraudulento ni anula el error de haberle entregado una contraseña.
Un hotspot móvil corporativo evita los riesgos de la red de invitados, pero exige usar un dispositivo autorizado, un plan de datos adecuado y las protecciones de la cuenta corporativa. Compruebe la itinerancia, los límites de datos y el enlace con el portátil antes de reuniones críticas. Si la VPN corporativa no conecta, solicite asistencia sobre alternativas aprobadas en lugar de desactivar controles o instalar una VPN comercial.
Fuentes de esta sección: Redes privadas virtuales: guía de seguridad para dispositivos
6. Compare estas opciones ficticias de hotel
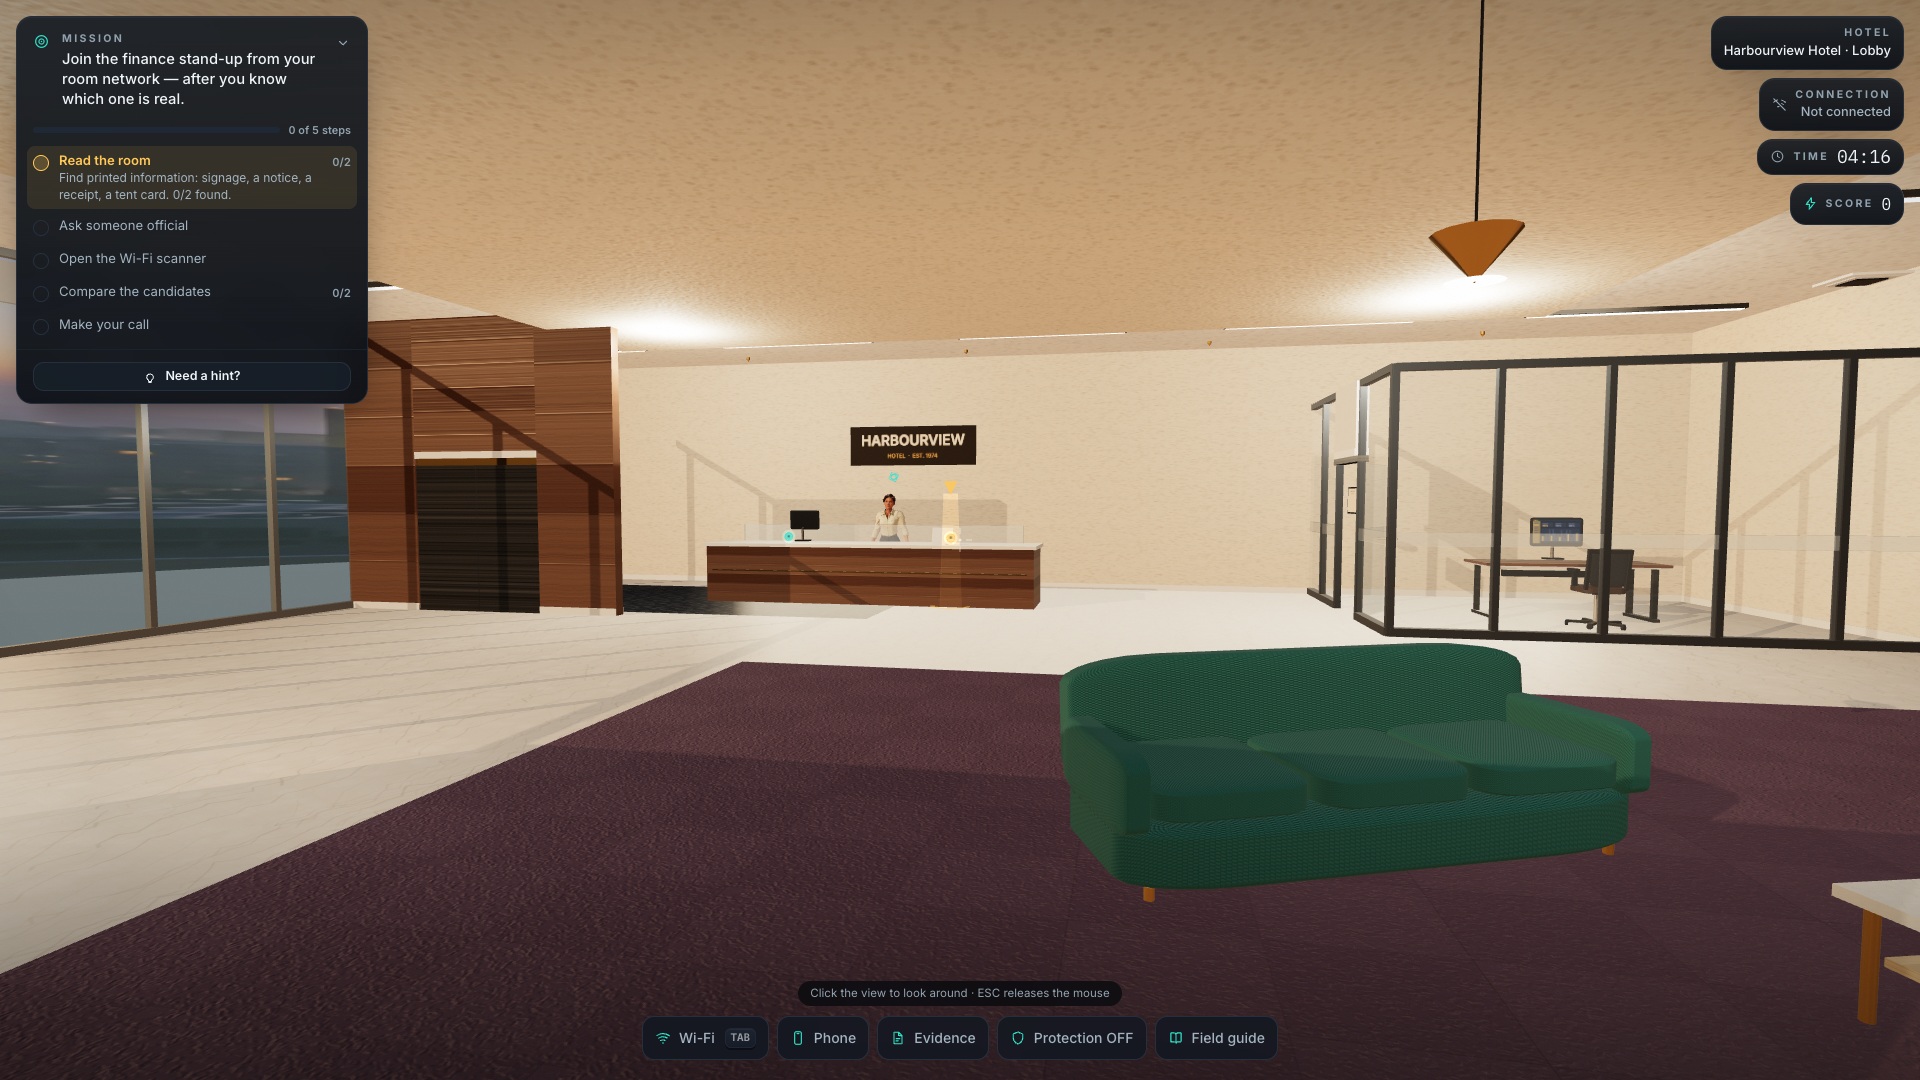
En la misión de hotel de Wi-Fi Picker, recepción y la funda de la tarjeta indican que la red es Hotel_Guest. Aparece otra parecida, HotelGuest, con señal más fuerte y un portal que pide acceso a Microsoft 365. La enseñanza consiste en contrastar pruebas con la acción requerida, no en tomar un guion bajo como garantía de seguridad.
| Opción observada | Qué confirman los datos | Paso razonable a seguir |
|---|---|---|
| Hotel_Guest, confirmada en recepción | El proceso de acceso coincide con lo explicado por el establecimiento. | Compruebe las normas de la empresa y siga el proceso verificado de invitados. |
| HotelGuest, señal más potente | Ni el nombre ni la potencia demuestran quién gestiona la red. | No introduzca credenciales corporativas; verifique o use la alternativa aprobada. |
| Red cercana llamada iPhone | Alguien comparte conexión móvil, pero se ignora a quién pertenece. | Utilice su propio hotspot aprobado en lugar de suponer que este le pertenece. |
| Red corporativa habitual con nuevo aviso de certificado | El nombre es el esperado; la nueva solicitud de confianza no está resuelta. | Contacte con TI por el directorio oficial antes de aceptar el certificado. |
7. Prepare una lista de comprobación de conexión antes de viajar
Una lista de comprobación de viaje útil define alternativas funcionales en vez de limitarse a pedir precaución. Resuelva las dudas mientras mantenga acceso directo a su empresa. Conserve los contactos de soporte mediante un sistema accesible sin conexión; no anote contraseñas confidenciales en ese registro.
Cada dispositivo tiene sus propios ajustes. Siga las pautas de ciberseguridad en el teletrabajo sobre conexión automática, redes guardadas y opciones para compartir, sin alterar controles fuera de su competencia. La guía del NCSC para usuarios finales insiste en adaptar las instrucciones al equipo concreto y a las directrices operativas internas.
- Confirme qué conexiones y tareas laborales están permitidas fuera de la oficina.
- Verifique el dispositivo autorizado, las actualizaciones y el acceso remoto.
- Anote el canal oficial de soporte técnico y la atención fuera de horario.
- Identifique una alternativa autorizada, considerando datos e itinerancia.
- Revise las conexiones automáticas; borre redes temporales según la política corporativa.
Fuentes de esta sección: Recomendaciones de seguridad en dispositivos para usuarios finales
8. Ponga en práctica sus decisiones en Wi-Fi Picker
Examine el entorno, analice los indicios disponibles y justifique su elección antes de pulsar conectar. En la misión del hotel, distinga el procedimiento de acceso del recinto de cualquier solicitud de credenciales corporativas. En el entorno empresarial, practique detenerse ante certificados no validados. El juego ofrece pistas diseñadas con fines didácticos; en entornos reales suele haber mayor incertidumbre.
CyberPlay ofrece su interfaz, guías y evaluaciones en español y ocho idiomas más. Wi-Fi Picker incluye esos nueve idiomas en su catálogo; revise la ficha del juego antes de organizar una sesión. Las capturas de este artículo muestran la interfaz en inglés. La puntuación del juego refleja el desempeño en la simulación, no garantiza la seguridad en conexiones futuras.
9. Medidas si ya utilizó una red dudosa
Detalle lo sucedido con exactitud. Conectarse a una red, cargar un portal, introducir una clave, validar una notificación de MFA o instalar un perfil son hechos diferentes. Deje de interactuar de inmediato con avisos sospechosos y contacte con soporte técnico por un canal de confianza. Aplique sus instrucciones para desconectar el equipo, renovar claves o examinar el dispositivo.
Anote hora, lugar, nombre visible de la red, destino y acciones llevadas a cabo. No incluya contraseñas en el informe ni se vuelva a conectar para buscar más datos. Si no puede acceder a su cuenta de trabajo, recurra al contacto alternativo guardado antes del viaje. Evite asumir que una sola página sospechosa implique la vulneración definitiva del equipo.
10. Resuelva otro dilema de conexión
Este ejercicio elimina la suplantación visual de marcas. Razone cómo completaría la tarea de trabajo de forma segura y qué comunicaría a su compañero a la espera de la reunión.
Practique cómo elegir conexiones
Use Wi-Fi Picker para revisar redes de invitados, evaluar portales y elegir alternativas autorizadas. La web del juego indica los idiomas disponibles.
Explorar Wi-Fi PickerFuentes y lecturas adicionales
- ¿Son seguras las redes wifi públicas? — Comisión Federal de Comercio de EE. UU.. Consultado el 2026-09-13
- Redes privadas virtuales: guía de seguridad para dispositivos — Centro Nacional de Ciberseguridad de Reino Unido. Consultado el 2026-09-13
- Recomendaciones de seguridad en dispositivos para usuarios finales — Centro Nacional de Ciberseguridad de Reino Unido. Consultado el 2026-09-13
Sigue explorando
- Temas de formación en ciberseguridad: elegir según la función y el riesgo
Elige temas de formación en ciberseguridad según funciones y riesgos laborales. Utiliza una matriz práctica sobre phishing, cuentas, datos, acceso, IA y avisos.
ES · 11 min de lectura - Juegos de formación contra el phishing: inspeccionar, verificar y avisar
Elige juegos contra el phishing que enseñen a inspeccionar, verificar y avisar. Incluye un ejercicio de proveedor, una sesión práctica y criterios de evaluación.
ES · 10 min de lectura - Cómo detectar una página de inicio de sesión falsa, incluso con HTTPS
Detecte una página de inicio de sesión falsa: revise la dirección, HTTPS y el gestor de contraseñas. Guía y ejercicio práctico en español para actuar con seguridad.
ES · 9 min de lectura - Ejemplos de correos de phishing para formación: inspeccionar, verificar y avisar
Practica con correos ficticios de phishing sobre recursos humanos, facturas, entregas y cuentas. Incluye mensajes legítimos, verificaciones y preguntas de reflexión.
ES · 9 min de lectura - Formación sobre phishing con códigos QR: comprueba el destino antes de decidir
Enseña a comprobar destinos de códigos QR con escenarios de aparcamiento, carteles y acceso a cuentas. Incluye verificaciones independientes y ejercicios prácticos.
ES · 10 min de lectura - Ejercicios de ingeniería social: ensaya suplantaciones y verificaciones de pago
Ensaya suplantaciones de soporte, cambios de pagos y voces conocidas con ejercicios de ingeniería social. Incluye diálogos, verificaciones y puesta en común.
ES · 10 min de lectura