Редакція CyberPlay · Опубліковано · Оновлено · 7 хв читання
Посібник і вправи українською
Публічний Wi-Fi не є апріорі небезпечним. FTC пояснює, що поширене шифрування вебсайтів зазвичай робить використання публічних мереж безпечним. Для роботи передусім дотримуйтеся правил підключення вашого роботодавця, використовуйте затверджений пристрій і спосіб доступу та перевіряйте ресурс призначення, перш ніж вводити будь-які конфіденційні дані. HTTPS захищає з’єднання, проте він не підтверджує, що організація, яка керує вебсайтом, заслуговує на довіру.
Цей посібник допоможе вам ухвалити практичне рішення щодо підключення в готелі, кафе чи аеропорту. Ви навчитеся порівнювати мережеві ознаки, розпізнавати портал входу, який вимагає неналежні облікові дані, та готувати надійну альтернативу. Приклади є вигаданими; чекліст слід заповнити реальними контактами служби підтримки вашої організації перед поїздкою.
Головне, що варто запам’ятати
- Дотримуйтеся політики роботодавця, навіть якщо публічна мережа підтримує зашифрований трафік.
- Назва мережі, вимога пароля або сильний сигнал не доводять, хто саме нею керує.
- Зупиніться, якщо з’являються неочікувані запити робочих паролів, попередження про сертифікати або пропозиції встановлення ПЗ.
- Використовуйте затверджену точку доступу (hotspot) або інший резервний канал, якщо перевірка викликає сумніви.
1. Відокремлюйте безпеку мережі від довіри до вебсайту
Існує два різних запитання: чи дозволено це підключення для поточного робочого завдання, і чи це справді той сервіс, який я планував використати? Справжня готельна мережа може передавати фішинговий вебсайт. Вебсайт шахраїв водночас може мати дійсний сертифікат HTTPS. Ані репутація закладу, ані індикатор безпеки у браузері не дають відповіді на обидва запитання одночасно.
Роз’яснення FTC за лютий 2023 року є корисним, оскільки воно спростовує твердження, ніби будь-яка публічна точка доступу перехоплює зашифровані паролі. Проте це споживчі рекомендації, а не дозвіл для систем конкретного роботодавця. Якщо ваша організація вимагає використання мобільного інтернету, корпоративного VPN або іншого робочого місця, дотримуйтеся саме цього процесу.
Джерела розділу: Чи безпечні публічні мережі Wi-Fi?
2. Підтверджуйте мережу та порядок доступу
Запитайте на стійці реєстрації або в адміністрації закладу точну назву мережі та порядок підключення для гостей. Порівняйте цю інформацію з тим, що показує ваш пристрій. Надруковане оголошення може допомогти, проте незнайома наліпка чи табличка біля випадкової точки доступу не повинні бути єдиним доказом.
Підроблена мережа Wi-Fi (evil twin) — це оманлива мережа, яка копіює ідентифікатор іншої. Найсильніший сигнал може просто означати, що пристрій розташований найближче до вас. Піктограма замка у списку мереж свідчить про наявність параметрів захисту, а не про перевіреного власника. Якщо дві назви видаються ймовірними, припиніть угадувати та застосуйте затверджений резервний варіант. Не досліджуйте й не вимикайте обладнання, що належить закладу.
3. Перевіряйте, що запитує портал входу
Портал входу (captive portal) — це сторінка, яку деякі мережі показують перед наданням доступу до інтернету. Умови обслуговування гостей, код від закладу або вхід за номером кімнати є цілком очікуваними після підтвердження адміністрацією. Це лише приклади, а не універсальні правила: реальні процедури підключення різняться.
Зображений навчальний портал входу вимагає корпоративну електронну пошту та пароль для активації безкоштовного Wi-Fi. Такий запит виходить за межі надання зв’язку та є прямою передачею секретних даних робочого облікового запису. Закрийте його та виконайте перевірку через відомий канал підтримки. Не вважайте, що логотип у стилі Microsoft, знайомий макет сторінки чи наявність HTTPS роблять такий запит правомірним.
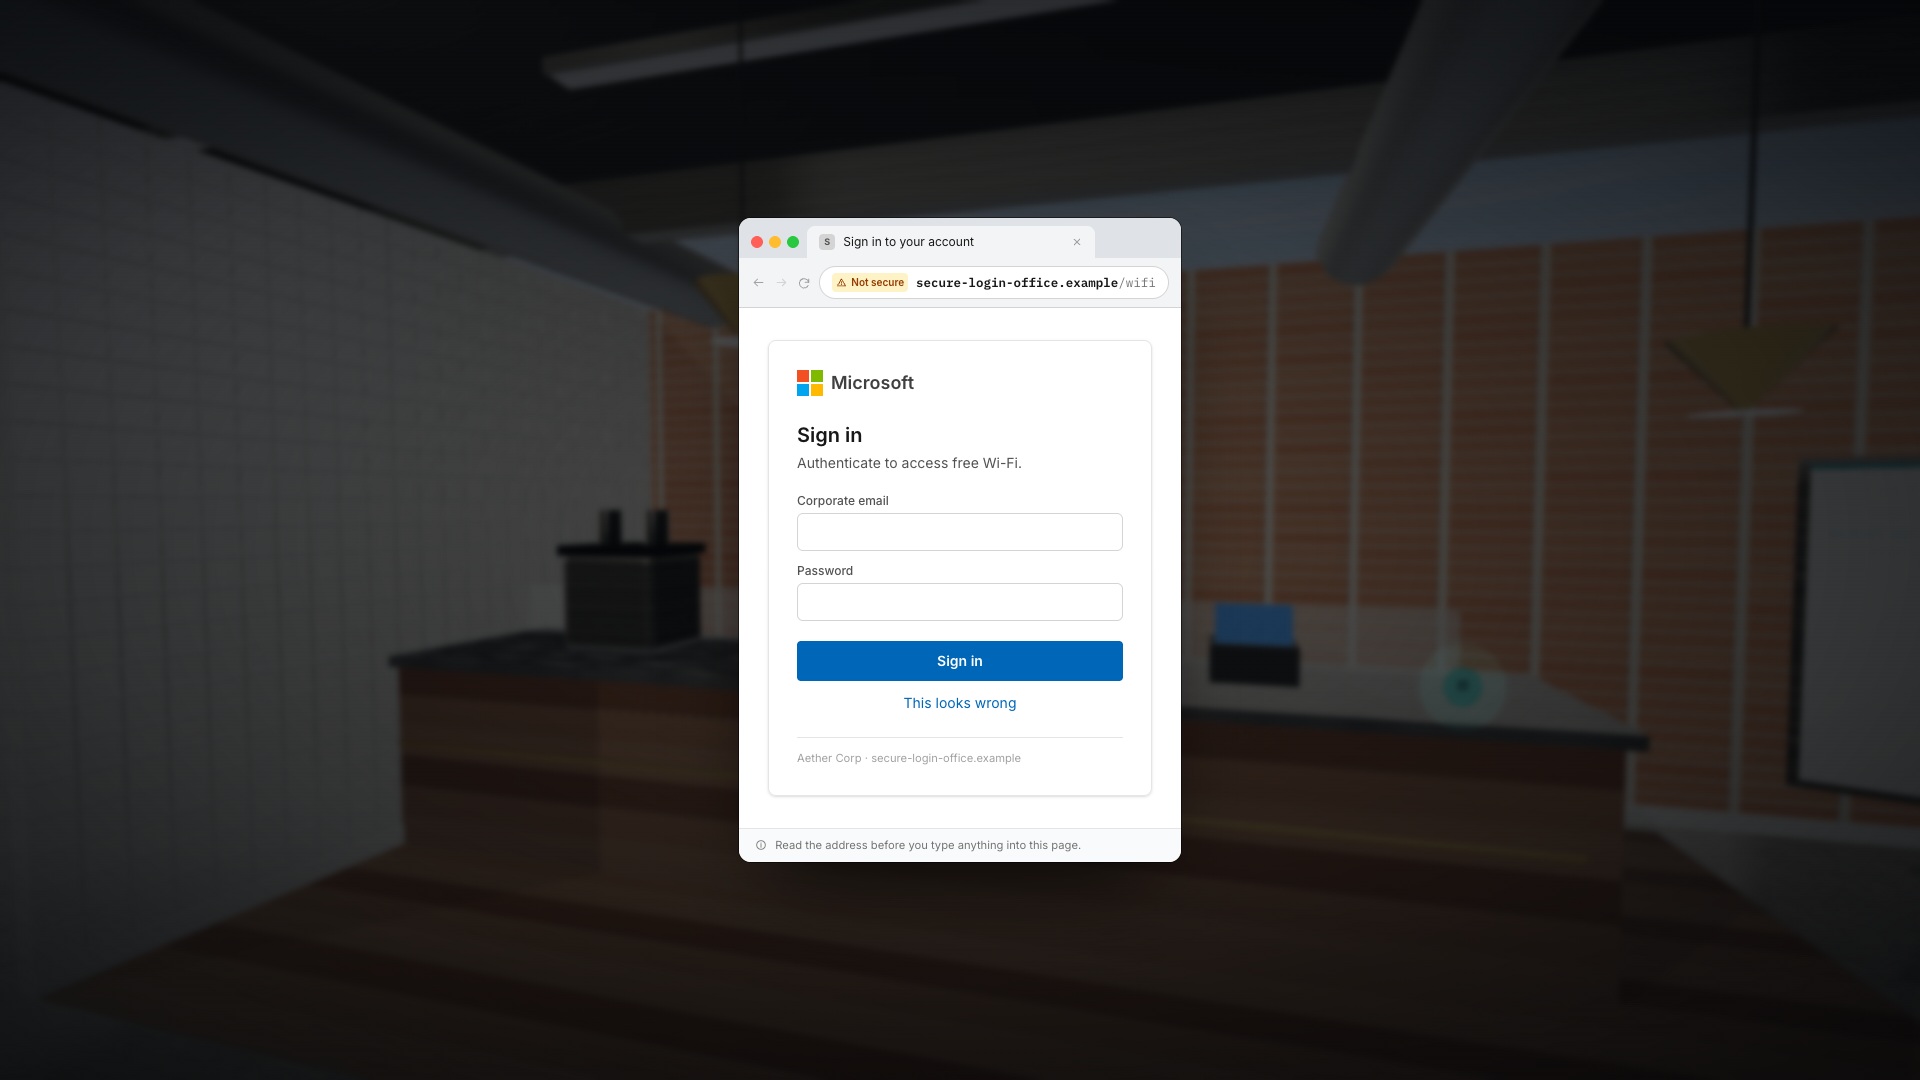
Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Уточніть мережу закладу
Уточніть потрібну мережу в персоналу закладу через надійний канал, перш ніж довіряти знайомій на вигляд назві.
- Остерігайтеся підозрілих сторінок входу
Не вводьте корпоративні облікові дані в неочікуваному порталі; дотримуйтеся затвердженого підключення та звертайтеся по допомогу за потреби.
4. Сприймайте попередження про сертифікат як сигнал зупинитися
Якщо браузер повідомляє, що сертифікат є ненадійним, або з’єднання Wi-Fi пропонує довіряти незнайомому сертифікату сервера, не переходьте далі лише заради виходу в мережу. Попередження може бути наслідком помилки налаштування або ознакою атаки; працівникові не потрібно з’ясовувати причину самостійно, перш ніж звернутися до IT-відділу.
Керовані корпоративні мережі можуть обґрунтовано застосовувати налаштовані сертифікати й облікові записи організації. Це суттєво відрізняється від довіри до неочікуваного запиту лише тому, що назва мережі виглядає правильною. Використовуйте задокументовані процедури налаштування та канали підтримки вашої організації. Не встановлюйте сертифікати, профілі конфігурації, розширення чи засоби відновлення, отримані від неперевіреного гостьового порталу.
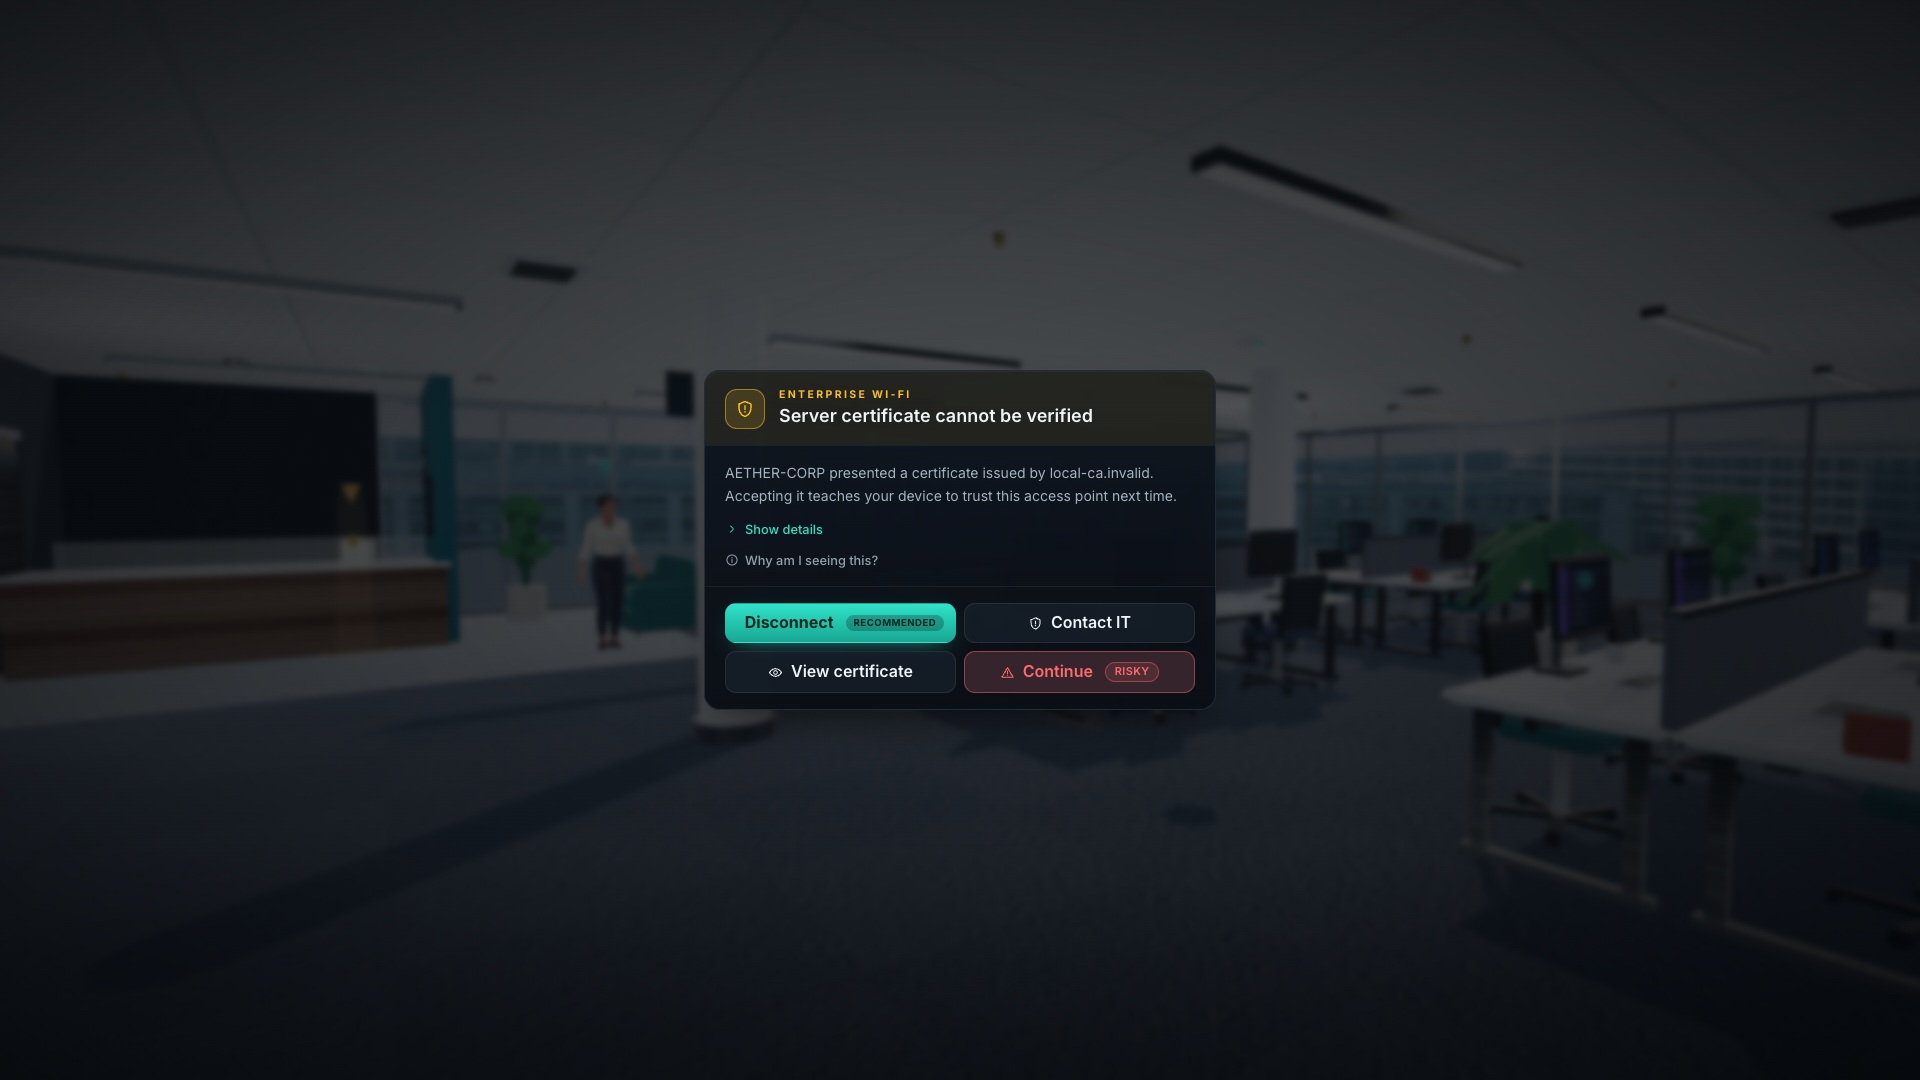
Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Зупиніться, якщо з'явилося неочікуване попередження щодо сертифіката
Не ігноруйте попередження, щоб отримати доступ до робочого сервісу. Скористайтеся схваленою альтернативою та повідомте про ситуацію відділ IT.
- Назва мережі не гарантує довіри
Перевірте легітимність мережі незалежним каналом. Знайома назва чи портал доступу (captive portal) не дають права встановлювати програмне забезпечення або передавати облікові дані.
5. Розумійте можливості та межі VPN і точок доступу
Затверджений VPN захищає трафік, спрямований через цей тунель. Згідно з рекомендаціями NCSC, захист залежить від налаштувань: VPN на телефоні не обов’язково захищає трафік підключеного до нього ноутбука. Крім того, VPN не робить оманливий сайт чесним і не скасовує факт введення пароля на ньому.
Керована мобільна точка доступу дає змогу уникнути проблем гостьових мереж, але все одно потребує дозволеного пристрою, узгодженого тарифного плану та захисту робочого облікового запису. Перевіряйте роумінг, ліміти даних і підключення ноутбука до важливої зустрічі. Якщо обов’язковий VPN не підключається, зверніться до підтримки за дозволеним резервним планом замість вимкнення засобів контролю чи встановлення споживчого VPN.
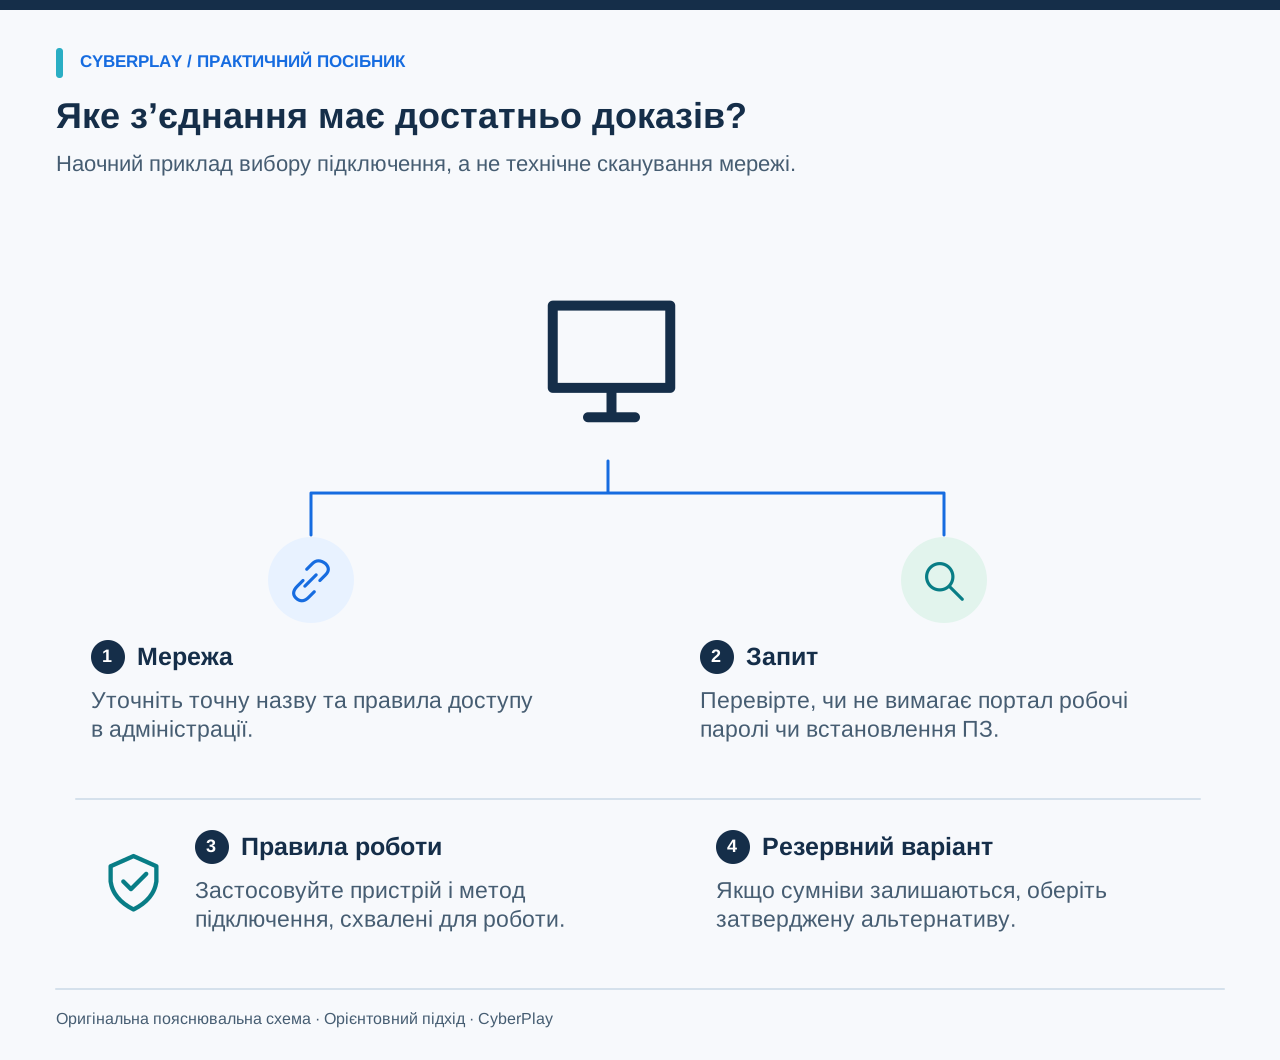
Джерела розділу: Віртуальні приватні мережі: посібник із безпеки пристроїв
6. Порівняйте ці вигадані варіанти в готелі
У готельній місії Wi-Fi Picker реєстрація та конверт від картки-ключа вказують на мережу Hotel_Guest. Схожа назва, HotelGuest, має сильніший сигнал, а її портал вимагає входу в Microsoft 365. Головний урок полягає в тому, щоб зіставляти докази із запитуваною дією, а не запам’ятовувати знак підкреслення як засіб захисту.
| Спостережуваний варіант | Що підтверджують докази | Обґрунтований наступний крок |
|---|---|---|
| Hotel_Guest, підтверджена на рецепції | Зазначений порядок доступу для гостей відповідає роз’ясненням закладу. | Перевірте дозвіл роботодавця та виконайте перевірений порядок доступу. |
| HotelGuest, найсильніший сигнал | Назва та сигнал не підтверджують, хто саме є оператором. | Не вводьте робочі облікові дані; виконайте перевірку або використайте дозволену альтернативу. |
| Мережа поблизу з назвою iPhone | Хтось увімкнув режим точки доступу, але власник невідомий. | Використовуйте власну схвалену точку доступу замість припущення, що ця мережа ваша. |
| Задокументована корпоративна мережа з новим попередженням про сертифікат | Назва є очікуваною; питання довіри до нового сертифіката не вирішено. | Зверніться до IT-відділу за відомими контактами перед підтвердженням. |
7. Підготуйте чекліст підключення перед виїздом
Корисний чекліст для подорожей визначає робочу альтернативу, а не просто закликає бути обережними. Заповніть відповіді, поки у вас є звичайний доступ до систем організації. Збережіть контакти служби підтримки у перевірений офлайн-спосіб; не записуйте паролі облікових записів у цій нотатці.
Налаштування пристроїв різняться. Дотримуйтеся корпоративних інструкцій щодо автопідключення, збережених мереж і спільного доступу замість самостійної зміни непідконтрольних вам параметрів. Рекомендації NCSC для кінцевих користувачів прямо наголошують на порадах, адаптованих до пристрою та місцевих робочих процедур.
- З’ясуйте, які типи підключень і завдань дозволені.
- Перевірте дозволений пристрій, обов’язкові оновлення та програму віддаленого доступу.
- Запишіть перевірений контакт підтримки та спосіб зв’язку в неробочий час.
- Визначте затверджений резервний варіант, враховуючи обмеження роумінгу та обсягу трафіку.
- Перевірте параметри автопідключення; видаляйте тимчасові гостьові мережі, якщо це дозволено політикою.
Джерела розділу: Поради з безпеки пристроїв для кінцевих користувачів
8. Потренуйтеся ухвалювати рішення у Wi-Fi Picker
Досліджуйте середовище, вивчайте наявні докази та обґрунтовуйте свій вибір перед підключенням. У готельній місії відрізняйте порядок доступу закладу від спроби виманити робочі облікові дані. У корпоративній ситуації навчіться зупинятися перед неперевіреним сертифікатом. Ігрові локації містять підказки розробників; реальні заклади можуть давати менше визначеності.
CyberPlay пропонує свій інтерфейс, статті-посібники та тести українською та вісьмома іншими підтримуваними мовами. Wi-Fi Picker містить ці дев’ять мов у своєму каталозі; перевірте сторінку гри перед початком сесії. Скриншоти тут демонструють англійський інтерфейс. Оцінка за гру фіксує проходження цієї симуляції, а не гарантує безпеку кожного наступного підключення.
9. Якщо ви вже скористалися мережею
Опишіть подію максимально точно. Підключення до мережі, відкриття порталу, введення пароля, підтвердження запиту MFA та встановлення профілю конфігурації — це різні дії. Припиніть будь-яку взаємодію з підозрілими вікнами та негайно зверніться до офіційної служби підтримки надійним каналом. Виконайте її вказівки щодо відключення, зміни облікових даних або перевірки пристрою.
Зафіксуйте час, місце, видиму назву мережі, ресурс призначення та вже виконані дії. Не додавайте паролі до звіту та не підключайтеся повторно заради збору додаткових доказів. Якщо робочий обліковий запис заблоковано, скористайтеся резервним контактом, підготовленим перед поїздкою. Уникайте тверджень, що одна підозріла сторінка беззаперечно доводить компрометацію пристрою.
10. Спробуйте розв’язати іншу проблему з підключенням
У цій практичній вправі прибрано явну підказку з копіюванням бренду. Поясніть, як би ви безпечно завершили робоче завдання та що повідомили б колезі, який чекає на зустріч.
Потренуйтеся вибирати робоче з’єднання
Скористайтеся грою Wi-Fi Picker, щоб дослідити гостьову мережу, перевірити портал входу та обрати схвалену альтернативу. Підтримувані мови вказані на сторінці гри.
Спробувати Wi-Fi PickerДжерела й додаткові матеріали
- Чи безпечні публічні мережі Wi-Fi? — Федеральна торгова комісія США (FTC). Переглянуто 2026-09-13
- Віртуальні приватні мережі: посібник із безпеки пристроїв — Національний центр кібербезпеки Великої Британії (NCSC). Переглянуто 2026-09-13
- Поради з безпеки пристроїв для кінцевих користувачів — Національний центр кібербезпеки Великої Британії (NCSC). Переглянуто 2026-09-13
Досліджуйте далі
- Теми навчання кібербезпеки: вибір за ролями та робочими ризиками
Добирайте теми навчання кібербезпеки за ролями та робочими ризиками. Використайте матрицю про фішинг, облікові записи, дані, фізичний доступ і використання ШІ.
UK · 9 хв читання - Ігри для протидії фішингу: перевіряйте запити та повідомляйте про підозри
Обирайте ігри проти фішингу, що навчають перевіряти запити й повідомляти про підозри. Опрацюйте лист постачальника та оцініть пояснення рішень учасників.
UK · 8 хв читання - Як розпізнати підроблену сторінку входу, навіть із HTTPS
Розпізнайте підроблену сторінку входу: перевірте адресу, HTTPS і менеджер паролів. Дізнайтеся, коли обрати відомий портал, і виконайте вправу українською.
UK · 7 хв читання