Zespół redakcyjny CyberPlay · Opublikowano · Zaktualizowano · 8 min czytania
Poradnik i ćwiczenia po polsku
Publiczne Wi-Fi nie jest automatycznie niebezpieczne. FTC wyjaśnia, że powszechne szyfrowanie stron internetowych sprawia, iż korzystanie z sieci publicznych jest zazwyczaj bezpieczne. W celach służbowych należy przede wszystkim przestrzegać zasad łączności ustalonych przez pracodawcę, korzystać z zatwierdzonego urządzenia oraz metody dostępu, a także sprawdzać stronę docelową przed wprowadzeniem jakichkolwiek wrażliwych danych. Protokół HTTPS chroni połączenie; nie stanowi on jednak dowodu, że organizacja prowadząca daną witrynę jest godna zaufania.
Ten poradnik pomoże Ci podjąć praktyczną decyzję dotyczącą połączenia w hotelu, kawiarni lub na lotnisku. Porównasz w nim przesłanki sieciowe, rozpoznasz portal żądający niewłaściwych danych uwierzytelniających i przygotujesz działające rozwiązanie alternatywne. Przedstawione przykłady są fikcyjne; przed wyjazdem należy uzupełnić listę kontrolną o rzeczywistą ścieżkę wsparcia w Twojej organizacji.
Najważniejsze wnioski
- Przestrzegaj zasad pracodawcy nawet wtedy, gdy sieć publiczna obsługuje ruch szyfrowany.
- Nazwa sieci, wymóg podania hasła czy silny sygnał nie dowodzą, kto jest jej operatorem.
- Zatrzymaj się przy nieoczekiwanych żądaniach haseł służbowych, ostrzeżeniach o certyfikatach lub monitach o instalację.
- Gdy weryfikacja nie powiedzie się, skorzystaj z zatwierdzonego hotspotu lub innej metody rezerwowej.
1. Oddziel bezpieczeństwo sieci od zaufania do witryny
Należy zadać sobie dwa różne pytania: czy jest to dozwolone połączenie dla tego zadania służbowego oraz czy jest to usługa, z której zamierzam skorzystać? Prawdziwa sieć hotelowa może przenosić witrynę phishingową. Z kolei witryna prowadzona przez oszusta może korzystać z prawidłowego certyfikatu HTTPS. Ani reputacja lokalu, ani wskaźnik bezpieczeństwa w przeglądarce nie dają odpowiedzi na oba te pytania jednocześnie.
Wyjaśnienie FTC z lutego 2023 r. jest przydatne, ponieważ koryguje twierdzenie, jakoby każdy publiczny hotspot ujawniał zaszyfrowane hasła. Są to jednak wytyczne dla konsumentów, a nie zgoda na dostęp do systemów konkretnego pracodawcy. Jeżeli Twoja organizacja wymaga korzystania z danych komórkowych, zarządzanego połączenia VPN lub alternatywnego miejsca pracy, postępuj zgodnie z tą procedurą.
Źródła tej sekcji: Czy publiczne sieci Wi-Fi są bezpieczne?
2. Potwierdź sieć oraz procedurę dostępu
Zapytaj w recepcji lub punkcie obsługi danego obiektu o dokładną nazwę sieci i sposób uzyskiwania dostępu przez gości. Porównaj te informacje z tym, co wyświetla Twoje urządzenie. Wydrukowana informacja może być pomocna, lecz nieznana naklejka czy tabliczka umieszczona obok przypadkowego punktu dostępowego nie powinny być jedynym dowodem.
Fałszywa sieć Wi-Fi typu evil twin to zwodnicza sieć, która imituje tożsamość innej sieci. Najsilniejszy sygnał może po prostu pochodzić z najbliższego punktu. Ikona kłódki na liście sieci wskazuje na ustawienie zabezpieczeń, a nie na zweryfikowaną własność. Jeśli dwie nazwy nadal wydają się prawdopodobne, przestań zgadywać i skorzystaj z zatwierdzonego rozwiązania rezerwowego. Nie badaj ani nie odłączaj sprzętu należącego do obiektu.
3. Sprawdź, czego wymaga portal logowania
Portal logowania to strona wyświetlana przez niektóre sieci przed zezwoleniem na dostęp do internetu. Regulamin dla gości, kod wydany przez obiekt lub procedura powiązana z numerem pokoju mogą być oczekiwane po potwierdzeniu ich z operatorem. Są to przykłady, a nie uniwersalne reguły: rzeczywiste zasady dostępu bywają różne.
Przedstawiony na ilustracji portal szkoleniowy wymaga podania służbowego adresu e-mail i hasła w celu aktywowania bezpłatnego Wi-Fi. Takie żądanie wykracza poza uzyskanie łączności i oznacza przekazanie poufnych danych konta służbowego. Zamknij tę stronę i zweryfikuj ją znaną ścieżką wsparcia. Nie zakładaj, że logo w stylu Microsoftu, znajomy układ strony czy dodanie HTTPS czynią takie żądanie właściwym.
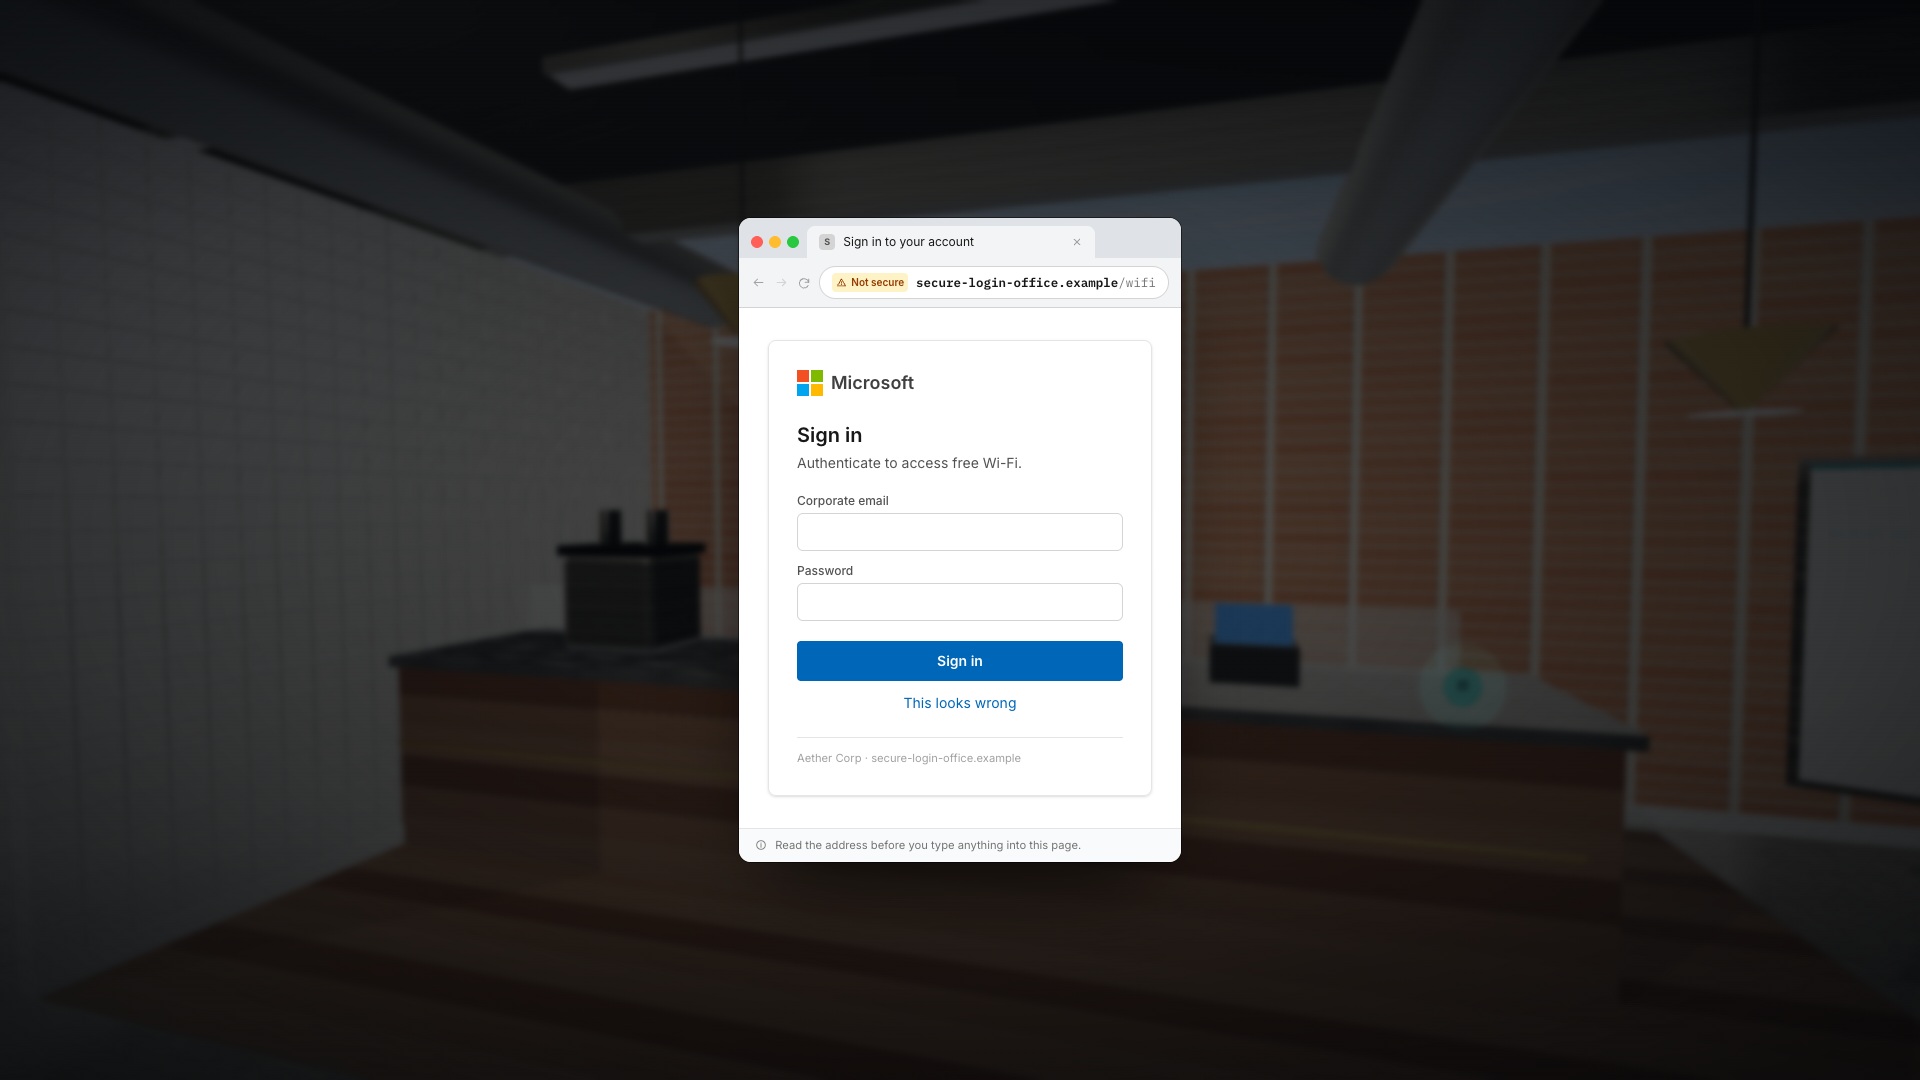
Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Potwierdź oficjalną sieć miejsca
Przed skorzystaniem ze znajomo brzmiącej nazwy sieci potwierdź właściwą sieć z personelem zaufanym kanałem.
- Kwestionuj niespodziewane strony logowania
Nie wprowadzaj poświadczeń firmowych na niespodziewanych portalach; stosuj zatwierdzoną metodę łączenia i w razie potrzeby proś o wsparcie.
4. Potraktuj ostrzeżenie o certyfikacie jako sygnał do zatrzymania się
Jeśli przeglądarka informuje, że certyfikat nie jest zaufany, lub połączenie Wi-Fi wymaga zaakceptowania nieznanego certyfikatu serwera, nie klikaj dalej tylko po to, aby uzyskać połączenie z siecią. Ostrzeżenie może wynikać z błędu konfiguracji lub ataku; pracownik nie musi diagnozować przyczyny przed skontaktowaniem się z działem IT.
Zarządzane sieci korporacyjne mogą zgodnie z prawem używać skonfigurowanych certyfikatów i kont organizacyjnych. Czym innym jest jednak ufanie nieoczekiwanemu monitowi tylko dlatego, że nazwa sieci wygląda poprawnie. Korzystaj z udokumentowanej procedury konfiguracji i ścieżki wsparcia w swojej organizacji. Nie instaluj certyfikatu, profilu konfiguracyjnego, rozszerzenia ani narzędzia naprawczego dostarczonego przez niezweryfikowany portal dla gości.
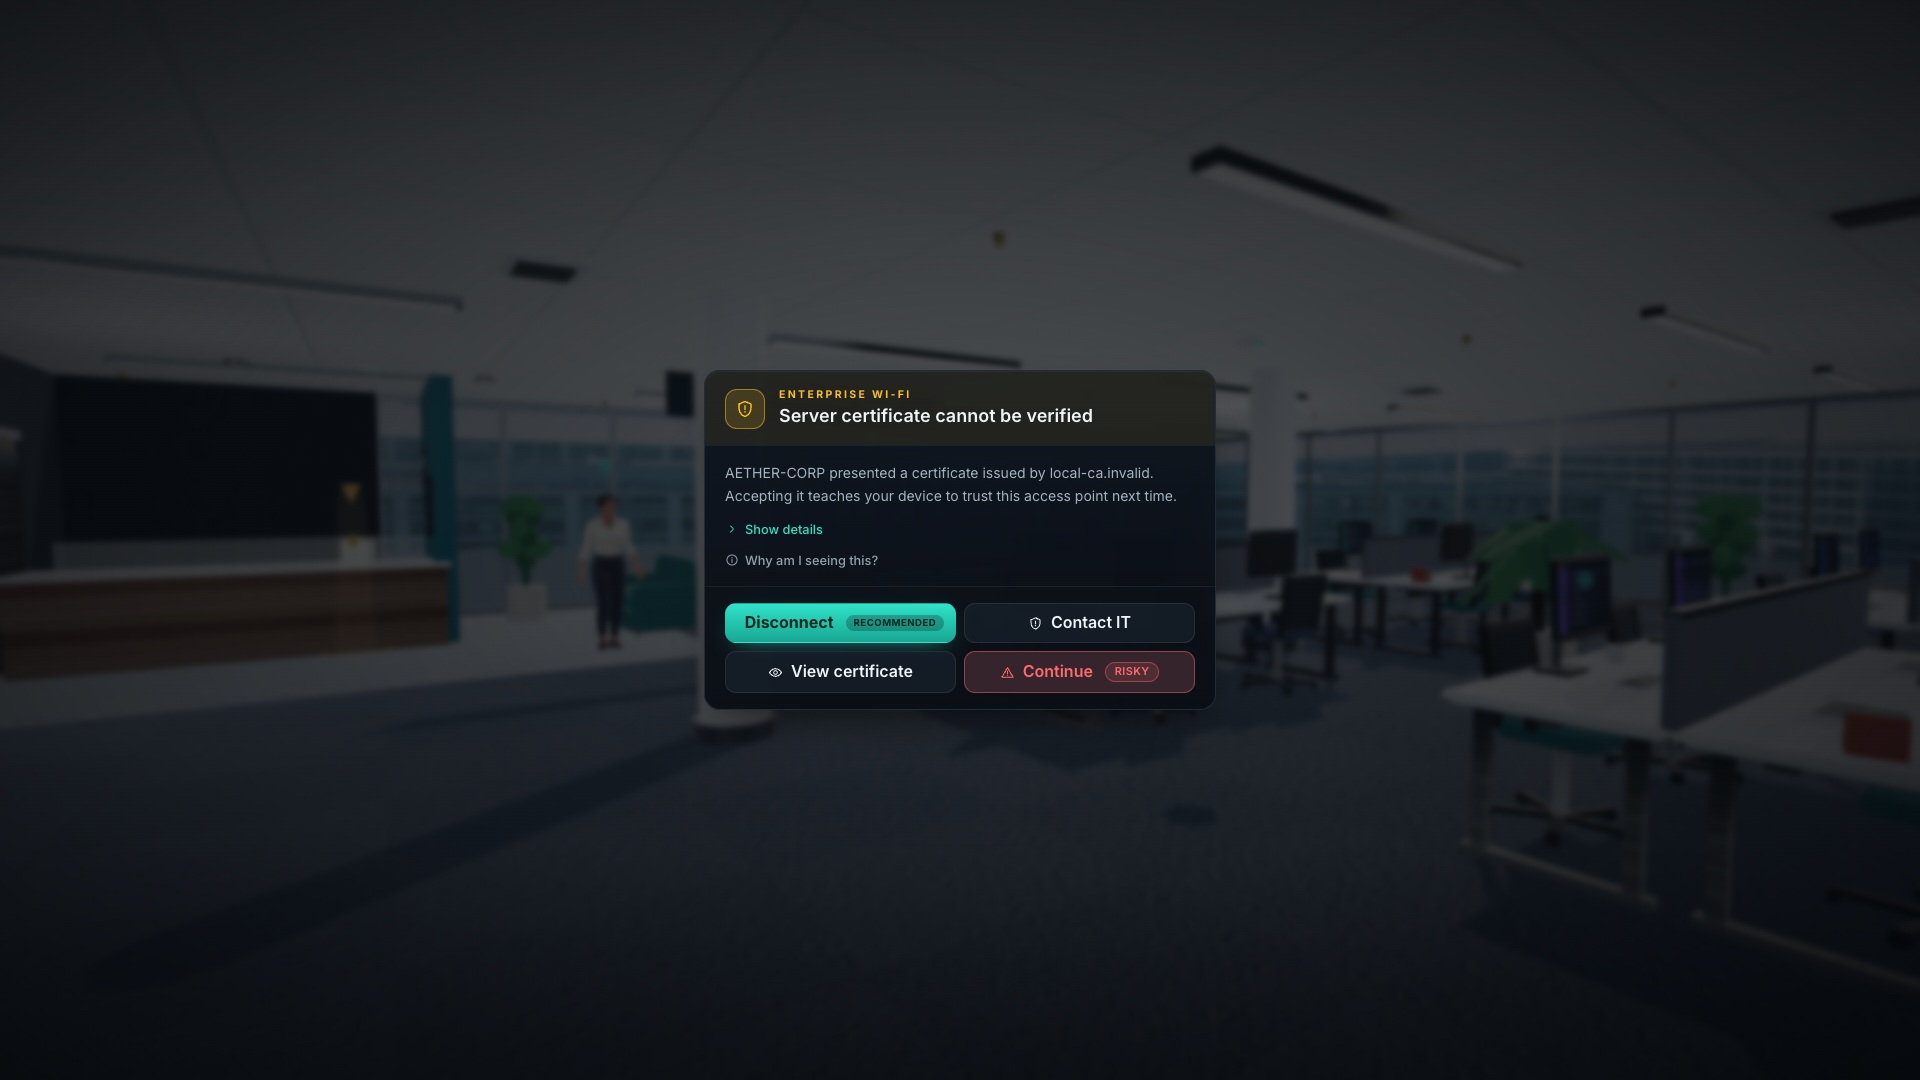
Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Przerwij działanie przy nieoczekiwanym ostrzeżeniu o certyfikacie
Nie pomijaj ostrzeżenia, aby uzyskać dostęp do usługi służbowej. Skorzystaj z zatwierdzonego rozwiązania alternatywnego i zgłoś incydent do działu IT.
- Nazwa sieci nie potwierdza jej wiarygodności
Zweryfikuj właściwą sieć niezależnym kanałem. Znajoma nazwa lub portal dostępu (captive portal) nie stanowią podstawy do instalacji oprogramowania ani ujawniania danych uwierzytelniających.
5. Zrozum, co zmieniają VPN oraz hotspot
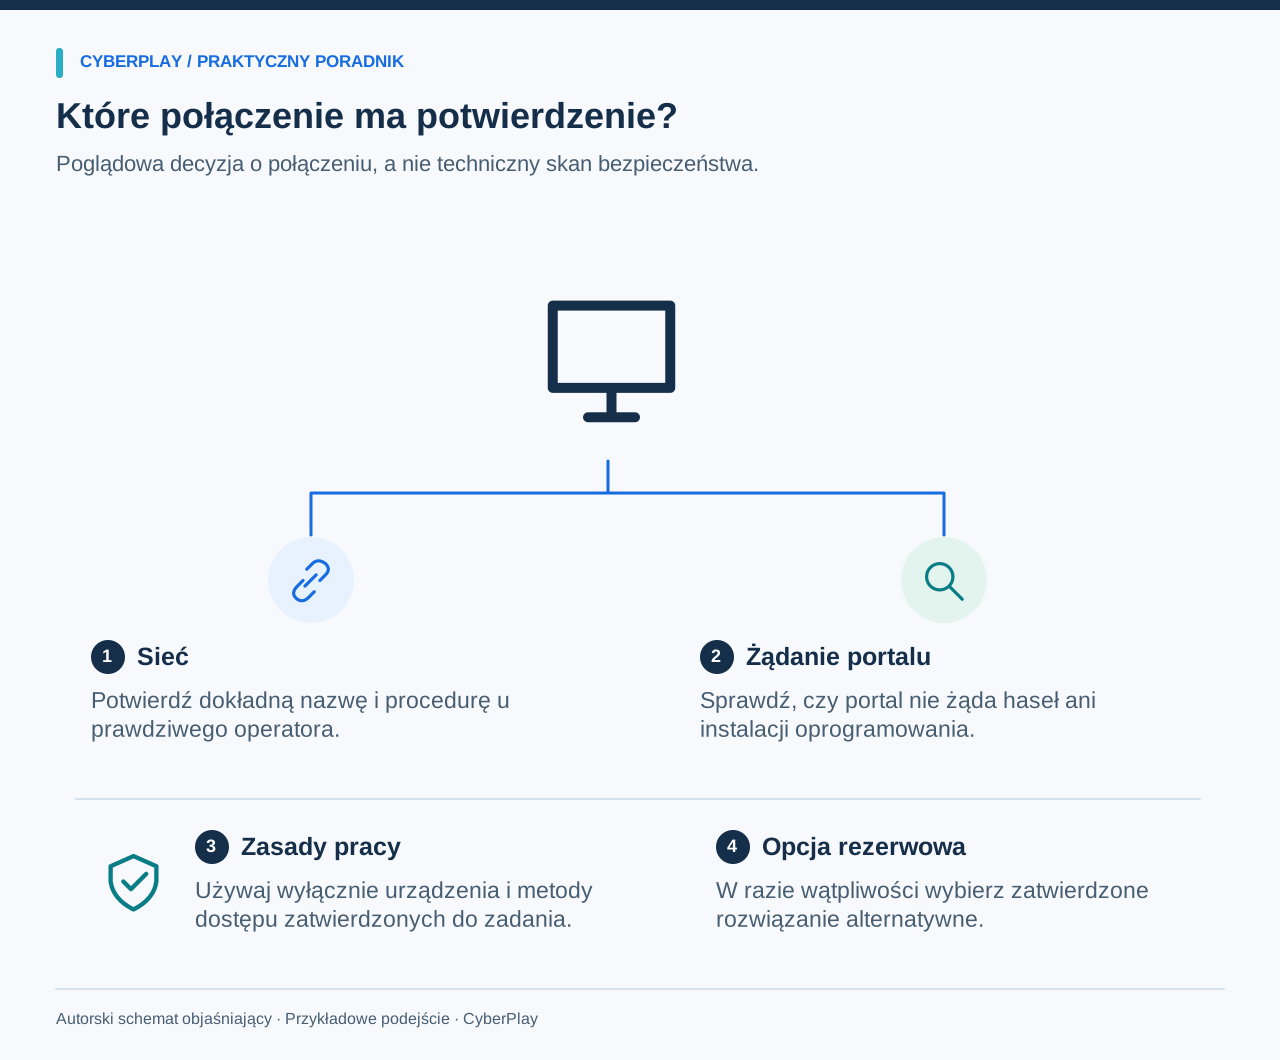
Zatwierdzony VPN chroni ruch przesyłany przez dany tunel. Wytyczne NCSC wyjaśniają, że zakres ochrony zależy od konfiguracji; VPN w telefonie niekoniecznie chroni ruch z laptopa połączonego przez tethering. Ponadto VPN nie sprawia, że fałszywa strona docelowa staje się uczciwa, ani nie cofa faktu podania na niej hasła.
Zarządzany mobilny hotspot może wyeliminować problem sieci dla gości, ale nadal wymaga zatwierdzonego urządzenia, planu dostępu i zabezpieczeń konta służbowego. Przed ważnym spotkaniem sprawdź roaming, limity danych i połączenie laptopa. Jeśli wymagany VPN nie może nawiązać połączenia, poproś wsparcie o autoryzowane rozwiązanie rezerwowe zamiast wyłączać mechanizmy kontrolne lub instalować konsumencki VPN.
Źródła tej sekcji: Wirtualne sieci prywatne: wytyczne dotyczące bezpieczeństwa urządzeń
6. Porównaj te fikcyjne opcje hotelowe
W misji hotelowej w grze Wi-Fi Picker recepcja i etui na kartę do pokoju wskazują sieć Hotel_Guest. Podobna nazwa, HotelGuest, ma silniejszy sygnał i portal wymagający logowania do usługi Microsoft 365. Wniosek polega na powiązaniu dowodów z żądanym działaniem, a nie na zapamiętywaniu znaku podkreślenia jako zabezpieczenia.
| Zaobserwowana opcja | Co wynika z dowodów | Właściwy kolejny krok |
|---|---|---|
| Hotel_Guest, potwierdzona przez recepcję | Opisana procedura dla gości zgadza się z informacjami z obiektu. | Sprawdź zgodę pracodawcy i postępuj zgodnie ze zweryfikowaną procedurą. |
| HotelGuest, najsilniejszy sygnał | Nazwa i siła sygnału nie potwierdzają tożsamości operatora. | Nie podawaj danych służbowych; zweryfikuj sieć lub użyj zatwierdzonej alternatywy. |
| Wykryta w pobliżu sieć o nazwie iPhone | Ktoś udostępnił hotspot, lecz właściciel jest nieznany. | Skorzystaj z własnego, zatwierdzonego hotspotu, zamiast zakładać, że ten należy do Ciebie. |
| Udokumentowana sieć firmowa z nowym ostrzeżeniem o certyfikacie | Nazwa jest zgodna z oczekiwaniami; nowa kwestia zaufania pozostaje nierozstrzygnięta. | Przed zaakceptowaniem skontaktuj się z działem IT przez znany katalog kontaktów. |
7. Przygotuj listę kontrolną połączeń przed wyjazdem
Praktyczna lista kontrolna na czas podróży wskazuje działające rozwiązanie alternatywne, zamiast jedynie nakazywać zachowanie ostrożności. Uzupełnij odpowiedzi, dopóki masz jeszcze normalny dostęp do swojej organizacji. Zapisz kontakt do wsparcia w zatwierdzony sposób offline; nie przechowuj w tej notatce haseł ani danych dostępowych do kont.
Ustawienia urządzeń różnią się między sobą. Postępuj zgodnie z instrukcjami dla urządzeń zarządzanych w zakresie automatycznego łączenia, zapamiętanych sieci i udostępniania, zamiast modyfikować mechanizmy, które do Ciebie nie należą. Wytyczne NCSC dla użytkowników końcowych wyraźnie zalecają dopasowanie wskazówek do urządzenia i lokalnych procedur biznesowych.
- Ustal, które typy połączeń i zadania są dozwolone.
- Sprawdź zatwierdzone urządzenie, wymagane aktualizacje i aplikację do dostępu zdalnego.
- Zapisz zweryfikowaną ścieżkę wsparcia oraz opcję kontaktu po godzinach pracy.
- Określ zatwierdzone rozwiązanie rezerwowe, w tym ograniczenia dotyczące roamingu lub danych.
- Przejrzyj ustawienia automatycznego łączenia; usuwaj tymczasowe sieci gościnne, gdy pozwalają na to zasady.
Źródła tej sekcji: Zalecenia dotyczące bezpieczeństwa urządzeń dla użytkowników końcowych
8. Przećwicz podejmowanie decyzji w Wi-Fi Picker
Zbadaj otoczenie, przeanalizuj dostępne dowody i uzasadnij swój wybór przed nawiązaniem połączenia. W misji hotelowej odróżnij procedurę dostępu udostępnioną przez obiekt od żądania poświadczeń służbowych. W środowisku korporacyjnym poćwicz zatrzymanie się przy niezweryfikowanym certyfikacie. Środowiska gry dostarczają przygotowanych wskazówek; rzeczywiste miejsca mogą dawać mniej pewności.
CyberPlay oferuje swój interfejs, artykuły i testy po polsku i w ośmiu innych obsługiwanych językach. Wi-Fi Picker wymienia te dziewięć języków gry w swoim katalogu; przed wyznaczeniem sesji sprawdź stronę gry. Zrzuty ekranu w tym artykule przedstawiają interfejs w języku angielskim. Wynik w grze odzwierciedla przebieg tej symulacji, a nie dowód, że każde przyszłe połączenie będzie bezpieczne.
9. Co zrobić, jeśli sieć została już użyta
Opisz dokładnie, co się stało. Dołączenie do sieci, otwarcie portalu, przesłanie hasła, zatwierdzenie monitu MFA i zainstalowanie profilu to różne zdarzenia. Przerwij dalszą interakcję z podejrzanymi komunikatami i niezwłocznie skontaktuj się z autoryzowanym zespołem wsparcia zaufaną ścieżką. Postępuj zgodnie z jego instrukcjami dotyczącymi rozłączenia, zmiany danych logowania lub sprawdzenia urządzenia.
Zanotuj czas, miejsce, widoczną nazwę sieci, adres docelowy oraz podjęte już działania. Nie umieszczaj haseł w zgłoszeniu ani nie łącz się ponownie, aby zbierać więcej dowodów. Jeśli Twoje konto służbowe jest niedostępne, skorzystaj z alternatywnego kontaktu przygotowanego przed podróżą. Unikaj twierdzeń, że pojedyncza podejrzana strona dowodzi naruszenia bezpieczeństwa urządzenia.
10. Zmierz się z innym problemem z połączeniem
To zadanie uzupełniające usuwa oczywistą wskazówkę w postaci kopiowania marki. Wyjaśnij, jak bezpiecznie dokończyć zadanie służbowe, w tym co powiesz współpracownikowi czekającemu na spotkanie.
Ćwicz wybór bezpiecznego połączenia
Użyj Wi-Fi Picker, aby zbadać sieć dla gości, zweryfikować portal i wybrać zatwierdzoną alternatywę.
Poznaj grę Wi-Fi PickerŹródła i dalsza lektura
- Czy publiczne sieci Wi-Fi są bezpieczne? — Federalna Komisja Handlu USA (FTC). Dostęp 2026-09-13
- Wirtualne sieci prywatne: wytyczne dotyczące bezpieczeństwa urządzeń — Brytyjskie Narodowe Centrum Cyberbezpieczeństwa (NCSC). Dostęp 2026-09-13
- Zalecenia dotyczące bezpieczeństwa urządzeń dla użytkowników końcowych — Brytyjskie Narodowe Centrum Cyberbezpieczeństwa (NCSC). Dostęp 2026-09-13
Czytaj dalej
- Tematy szkoleń z cyberbezpieczeństwa: dobór do ról i ryzyka
Dobierz tematy szkoleń z cyberbezpieczeństwa do ról i ryzyka w pracy. Użyj praktycznej matrycy obejmującej phishing, konta, dane, dostęp fizyczny i korzystanie z AI.
PL · 9 min czytania - Gry szkoleniowe o phishingu: sprawdzaj, weryfikuj i zgłaszaj
Wybierz gry szkoleniowe o phishingu, które uczą sprawdzania, weryfikacji i zgłaszania. Przećwicz wiadomość od dostawcy i oceń uzasadnienie decyzji uczestników.
PL · 8 min czytania - Jak rozpoznać fałszywą stronę logowania, nawet z HTTPS
Rozpoznaj fałszywą stronę logowania: sprawdź adres, HTTPS i menedżer haseł. Dowiedz się, kiedy wybrać znany portal, i przećwicz bezpieczną decyzję po polsku.
PL · 8 min czytania - Przykłady wiadomości phishingowych do szkoleń: sprawdzaj i zgłaszaj
Przećwicz fikcyjne wiadomości phishingowe o kadrach, fakturach, dostawach i logowaniu. Porównaj je z legalnymi wiadomościami i wybierz niezależną weryfikację.
PL · 8 min czytania - Szkolenia o phishingu z kodami QR: sprawdź adres docelowy
Ucz sprawdzania adresów z kodów QR przez scenariusze parkingu, plakatu i logowania. Wykorzystaj podgląd celu, niezależną weryfikację oraz praktyczne ćwiczenia.
PL · 8 min czytania - Ćwiczenia z socjotechniki: podszywanie się i weryfikacja płatności
Przećwicz socjotechnikę: fałszywe wsparcie IT, zmiany rachunków dostawców i podszywanie się głosem. Skorzystaj z kart dialogowych, weryfikacji i omówienia.
PL · 8 min czytania