Redakcja CyberPlay · Opublikowano · Zaktualizowano · 8 min czytania
Poradnik i ćwiczenia po polsku
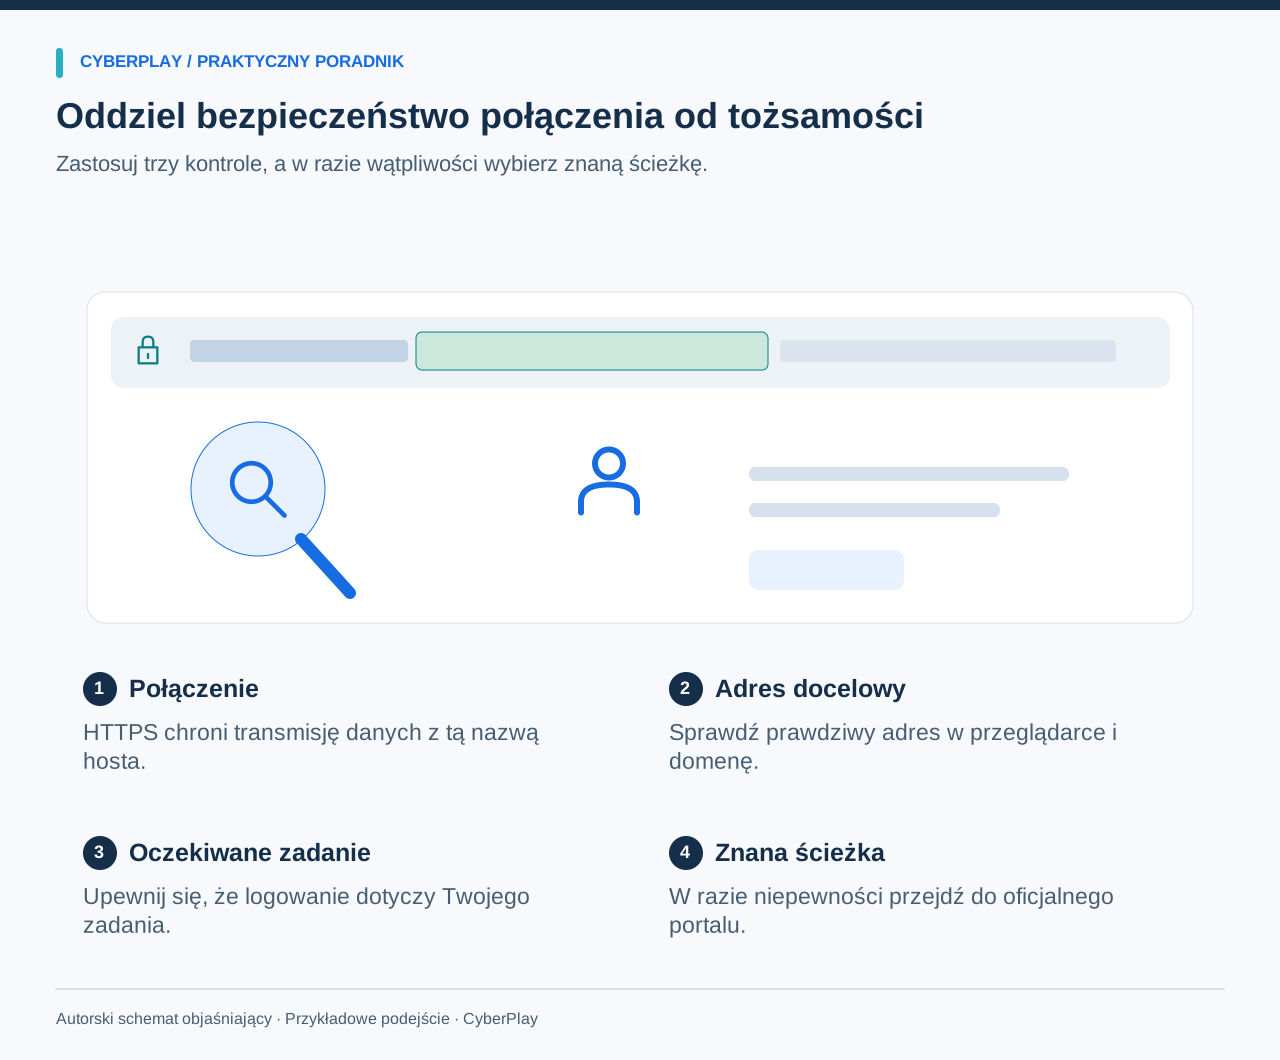
Przed wprowadzeniem hasła służbowego sprawdź rzeczywisty adres w przeglądarce oraz to, czy logowanie było przez Ciebie oczekiwane. Logo, przekonujący układ i HTTPS nie dowodzą, że strona należy do organizacji, z której zamierzasz skorzystać. Jeśli miejsce docelowe lub samo żądanie budzą wątpliwości, zatrzymaj się i otwórz usługę z poziomu zatwierdzonej aplikacji lub znanego portalu.
Fałszywa strona logowania próbuje wyłudzić dane uwierzytelniające, podszywając się pod znaną usługę. W tym poradniku wyjaśniono kwestie domen, sygnałów z menedżera haseł i fałszywych okien przeglądarki na zastrzeżonych adresach przykładowych. Omówiono w nim również uzasadnione przekierowania logowania oraz procedurę zgłaszania sytuacji, w których dane zostały już wprowadzone, tak aby ostrożność nie opierała się na domysłach.
Najważniejsze wnioski
- Sprawdzaj adres w przeglądarce, a nie adres wymalowany wewnątrz strony internetowej.
- HTTPS chroni połączenie z daną nazwą hosta; nie stanowi poświadczenia wiarygodności operatora witryny.
- Brak autouzupełniania hasła to powód do weryfikacji, a nie ostateczny dowód na to, że strona jest fałszywa.
- W razie niepewności korzystaj ze znanego portalu i zgłoś każde wprowadzenie informacji.
Dlaczego HTTPS nie sprawia, że strona logowania jest godna zaufania
HTTPS szyfruje połączenie i uwierzytelnia serwer pod kątem odwiedzanej nazwy hosta. Oszukańcza witryna internetowa może również uzyskać certyfikat dla własnej nazwy hosta. Chroni to połączenie ze złośliwą stroną; nie czyni jednak z tej witryny Twojego pracodawcy, banku ani dostawcy tożsamości.
W opublikowanym w maju 2023 r. wyjaśnieniu dotyczącym przeprojektowania ikony kłódki zespół Chromium poinformował, że zaledwie 11% uczestników badania z 2021 roku prawidłowo rozumiało dokładne znaczenie tej ikony. Ustalenie to dotyczy tamtych uczestników badania i starszego interfejsu, a nie obecnych pracowników czy użytkowników platformy CyberPlay. Praktyczny wniosek pozostaje niezmienny: należy sprawdzać adres docelowy oraz kontekst zadania, zamiast traktować ikonę połączenia jako poświadczenie zaufania.
Źródła tej sekcji: Aktualizacja dotycząca ikony kłódki
Odczytuj nazwę hosta i miej zawsze wgląd w pełny adres
W adresie https://login.northstar.example/session nazwą hosta jest login.northstar.example. Część /session to ścieżka określona przez witrynę. W fikcyjnej nazwie hosta northstar.example.secure-access.example znajomo brzmiące słowa po lewej stronie znajdują się poniżej secure-access.example. Ich obecność nie oznacza, że miejsce docelowe stanowi część infrastruktury Northstar.
Nie należy uczyć reguły „bierz pod uwagę dwa ostatnie człony” jako uniwersalnej zasady. Sufiksy publiczne mogą zawierać więcej niż jedną etykietę, np. co.uk, a niektóre platformy hostingowe posiadają odrębne granice rejestracji. Różnice te opisuje Public Suffix List. Zaufane narzędzie do inspekcji może pomóc zidentyfikować właściwą granicę, lecz pracownik może w każdej chwili wybrać zatwierdzony portal, zamiast próbować analizować nieznany adres pod presją czasu.

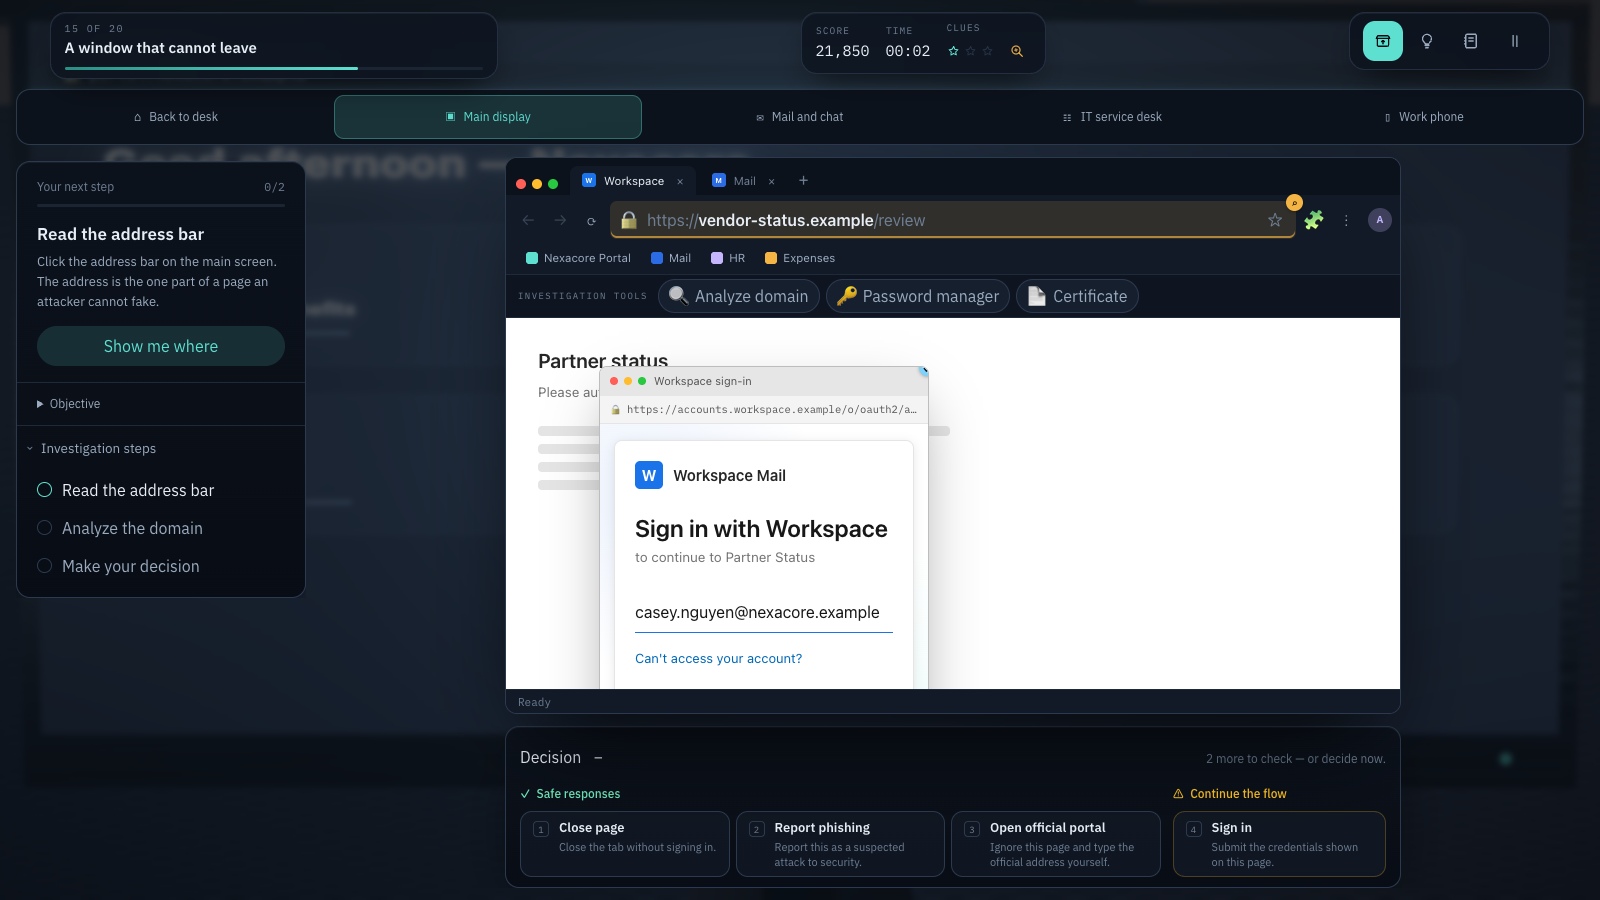
Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Sprawdź domenę główną
Uważnie przeczytaj domenę główną (rejestrowalną); znajome słowa w innych częściach adresu nie świadczą o jego właścicielu.
- Skorzystaj ze znanego portalu
Wejdź do usługi przez znany portal i uwzględnij podpowiedzi zatwierdzonego menedżera haseł.
Źródła tej sekcji: Dowiedz się więcej o Public Suffix List
Skorzystaj z tego arkusza analizy adresów
Załóżmy, że zatwierdzonym portalem organizacji jest portal.northstar.example, a jej zatwierdzoną usługą logowania — login.northstar.example. Każdy poniższy adres to zastrzeżony przykład, a nie działająca witryna. Odczytaj nazwę hosta na głos i oddziel znaną nazwę marki od domeny, w której się znajduje.
Przykłady te celowo unikają podejmowania decyzji o zaufaniu wyłącznie na podstawie wyglądu. Wiarygodnie brzmiąca ścieżka lub zgodna nazwa marki nie stanowią uwierzytelnienia. Nawet w przypadku zatwierdzonego przykładu realizowane zadanie musi być działaniem, które faktycznie zamierzano wykonać. Niespodziewana prośba o zatwierdzenie dostępu wymaga weryfikacji, nawet jeśli uczestniczy w niej autentyczny dostawca tożsamości.
| Wyświetlany adres | Na co zwrócić uwagę | Następny krok |
|---|---|---|
| login.northstar.example | Znana nazwa hosta logowania w tej fikcyjnej organizacji | Kontynuuj wyłącznie w przypadku oczekiwanego, zatwierdzonego zadania. |
| northstar.example.secure-access.example | Nazwa marki znajduje się poniżej secure-access.example | Użyj znanego portalu; nie wprowadzaj danych logowania. |
| northstar-login.example | Inna domena zawierająca znajomo brzmiące słowa | Zweryfikuj niezależnie; podobieństwo nazwy nie wystarcza. |
| secure-access.example/northstar/login | Marka pojawia się w ścieżce, a nie w nazwie hosta | Użyj znanego portalu. |
| Adres narysowany wewnątrz strony internetowej | Może to być imitacja elementów interfejsu przeglądarki | Sprawdź rzeczywisty pasek adresu przeglądarki. |
Traktuj zachowanie menedżera haseł jako przydatny sygnał
Jeśli Twój zatwierdzony menedżer haseł zazwyczaj uzupełnia służbowy formularz logowania, a teraz tego nie robi, wstrzymaj się. Zapisane dane logowania mogą nie pasować do bieżącej witryny. Możliwe są też inne wyjaśnienia: magazyn haseł jest zablokowany, rozszerzenie jest niedostępne, formularz uległ zmianie lub wdrażana jest uzasadniona nowa domena logowania. Sam brak autouzupełnienia nie stanowi dowodu oszustwa.
Nie rozwiązuj tej wątpliwości poprzez kopiowanie hasła do podejrzanej strony ani dopisywanie jej adresu do zapisanego wpisu. Otwórz zatwierdzony portal, sprawdź, czy menedżer tam działa, i skonsultuj się z działem wsparcia w sprawie nowego adresu docelowego. Wytyczne NIST SP 800-63B-4 wymagają, aby usługi wdrażające te zalecenia obsługiwały menedżery haseł i autouzupełnianie; przemawia to za ich stosowaniem, nie stanowi jednak gwarancji, że jakikolwiek menedżer wykryje każdą próbę phishingu.
Źródła tej sekcji: SP 800-63B-4: metody uwierzytelniania, w tym obsługa menedżerów haseł
Odróżniaj elementy przeglądarki od okna narysowanego na stronie
Strona internetowa może wygenerować element imitujący odrębne okno logowania, wraz z własnym paskiem adresu, ikoną certyfikatu i przyciskiem zamknięcia. Te piksele stanowią integralną część strony. Odczytanie „adresu” widocznego wewnątrz takiej imitacji informuje jedynie o tym, co twórca strony postanowił tam wyświetlić.
Do sprawdzenia, gdzie się znajdujesz, używaj rzeczywistych elementów sterujących przeglądarki. Na małym ekranie odsłoń prawdziwy pasek adresu przed wprowadzeniem jakichkolwiek informacji. Jeśli wyskakujące okienko lub osadzony widok utrudniają ustalenie miejsca docelowego, zamknij ten proces i przejdź do usługi przez znaną aplikację lub portal. Nie oceniaj wiarygodności po tym, czy fałszywe okno można przesuwać, czy wygląda dopracowanie lub czy przypomina zrzut ekranu widziany na szkoleniu.
Uwzględniaj uzasadnione przekierowania logowania
Organizacje często korzystają z zewnętrznego dostawcy tożsamości w ramach pojedynczego logowania (SSO). Przejście poza główną witrynę internetową firmy nie musi być zatem automatycznie podejrzane. Kluczowym sprawdzeniem jest to, czy miejsce docelowe stanowi część zatwierdzonego procesu logowania oraz czy dane działanie zostało zainicjowane przez Ciebie. Warto poprosić dział IT o udokumentowanie przewidzianej ścieżki logowania, aby pracownicy nie musieli zapamiętywać stale rosnącej listy domen.
Rozpoczęcie pracy od znanego portalu to bezpieczniejsze rozwiązanie awaryjne niż klikanie w niepewną wiadomość, nie autoryzuje ono jednak każdego kolejnego kroku. Sprawdź konto, aplikację oraz żądany zakres uprawnień. Jeśli osoba dzwoniąca prosi Cię o zalogowanie się lub zatwierdzenie dostępu w ramach operacji, której przez Ciebie nie zainicjowano, zweryfikuj tę prośbę standardowym kanałem wsparcia. Weryfikacja adresu i weryfikacja kontekstu żądania muszą działać łącznie.
Co zrobić, jeśli hasło zostało już wprowadzone lub zatwierdzono dostęp
Natychmiast przerwij korzystanie z podejrzanego procesu i zgłoś zdarzenie wyznaczonym w miejscu pracy kanałem bezpieczeństwa. Podaj informacje o tym, co wprowadzono lub zatwierdzono, dokładny czas, jakiej usługi dotyczyło zdarzenie oraz czy pobrano lub uruchomiono jakiekolwiek pliki. Jeśli potrafisz bezpiecznie zachować oryginalną wiadomość lub adres bez ponownego otwierania strony, przekaż je zatwierdzonym kanałem zgłoszeniowym.
Skorzystaj z autentycznej usługi oraz wewnętrznych instrukcji organizacji dotyczących odzyskiwania danych logowania. Poinformuj zespół reagujący, jeśli hasło było wykorzystywane w innych miejscach, a także czy wprowadzono kod jednorazowy lub zatwierdzono powiadomienie MFA. Sesje konta lub uprawnienia aplikacji mogą wymagać podjęcia odrębnych działań; sama zmiana hasła nie stanowi uniwersalnej gwarancji zakończenia nieautoryzowanego dostępu. Nie powracaj na podejrzaną stronę, aby sprawdzać, czy hasło nadal działa.
Ćwicz z grą Find the Fake Login
Find the Fake Login przedstawia fikcyjne scenariusze logowania z możliwością weryfikacji domen, analizy zachowania menedżera haseł, sprawdzania informacji o certyfikacie oraz opcją otwarcia oficjalnego portalu. Skorzystaj z przykładów subdomen i autouzupełniania, aby wyjaśnić znaczenie poszczególnych sygnałów. Uwzględnij także uzasadnione przypadki logowania, aby ćwiczenie nie polegało jedynie na automatycznym odrzucaniu każdej strony.
Niektóre sceny imitują kontrolki przeglądarki wewnątrz gry, która sama stanowi symulację. Przenosząc tę wiedzę do pracy, stosuj opisaną wyżej zasadę odróżniania rzeczywistej przeglądarki. Kryterium zaliczenia stanowi wybór bezpiecznej ścieżki wraz z uzasadnieniem, a nie samo kliknięcie właściwej klasyfikacji. Nigdy nie wprowadzaj prawdziwego hasła służbowego do przykładu szkoleniowego ani nie proś uczestników o jego udostępnienie.
Podejmij bezpieczną decyzję w nowym przykładzie logowania
Na potrzeby tego ćwiczenia przyjmij, że portal.northstar.example jest zatwierdzonym punktem wyjścia, a dział wsparcia opublikował standardową ścieżkę logowania. Przeczytaj cały scenariusz przed dokonaniem wyboru. Celem jest bezpieczna realizacja uzasadnionego zadania przy jednoczesnym wyjaśnieniu nieoczekiwanego adresu docelowego.
Wypracuj nawyki bezpiecznego logowania po polsku
Ten poradnik, interfejs platformy CyberPlay oraz gra Find the Fake Login są dostępne w języku polskim. Przećwicz decyzje dotyczące domen, autouzupełniania oraz korzystania z oficjalnego portalu, a następnie powtórz ćwiczenie z arkuszem adresów dla innej fikcyjnej marki. Zrzuty ekranu z rozgrywki przedstawiają interfejs w języku angielskim i nie stanowią odwzorowania rzeczywistego ataku na klienta.
W pracy zadbaj o to, aby zatwierdzony portal oraz ścieżka zgłaszania incydentów były łatwo dostępne. Poproś uczestników szkolenia, aby wskazali, gdzie na ich urządzeniu wyświetla się rzeczywisty adres przeglądarki, bez konieczności logowania się do jakiejkolwiek strony testowej. Przeanalizujcie nieznane przykłady w późniejszym czasie i zwróćcie uwagę na argumentację. Ukończenie gry czy zapamiętanie logo nie gwarantuje rozpoznania każdej przyszłej strony wyłudzającej dane.
Ćwicz sprawdzanie fałszywych stron logowania po polsku
Użyj Find the Fake Login, aby badać adresy docelowe, analizować autouzupełnianie i wybierać oficjalny portal. Uzasadnij wybór bez wprowadzania prawdziwych danych.
Otwórz Find the Fake LoginŹródła i dalsza lektura
- Aktualizacja dotycząca ikony kłódki — Zespół Chromium, 2023. Dostęp 2026-09-13
- Dowiedz się więcej o Public Suffix List — Projekt Public Suffix List. Dostęp 2026-09-13
- SP 800-63B-4: metody uwierzytelniania, w tym obsługa menedżerów haseł — NIST. Dostęp 2026-09-13
Czytaj dalej
- Przykłady wiadomości phishingowych do szkoleń: sprawdzaj i zgłaszaj
Przećwicz fikcyjne wiadomości phishingowe o kadrach, fakturach, dostawach i logowaniu. Porównaj je z legalnymi wiadomościami i wybierz niezależną weryfikację.
PL · 8 min czytania - Szkolenia o phishingu z kodami QR: sprawdź adres docelowy
Ucz sprawdzania adresów z kodów QR przez scenariusze parkingu, plakatu i logowania. Wykorzystaj podgląd celu, niezależną weryfikację oraz praktyczne ćwiczenia.
PL · 8 min czytania - Gry szkoleniowe o phishingu: sprawdzaj, weryfikuj i zgłaszaj
Wybierz gry szkoleniowe o phishingu, które uczą sprawdzania, weryfikacji i zgłaszania. Przećwicz wiadomość od dostawcy i oceń uzasadnienie decyzji uczestników.
PL · 8 min czytania - ClickFix i fałszywa CAPTCHA: jak rozpoznać pułapkę i zareagować
Fałszywa CAPTCHA żąda uruchomienia polecenia? Poznaj sygnały ostrzegawcze ClickFix, dowiedz się, co zgłosić przed lub po wykonaniu, i przećwicz decyzję po polsku.
PL · 8 min czytania - Ćwiczenia z socjotechniki: podszywanie się i weryfikacja płatności
Przećwicz socjotechnikę: fałszywe wsparcie IT, zmiany rachunków dostawców i podszywanie się głosem. Skorzystaj z kart dialogowych, weryfikacji i omówienia.
PL · 8 min czytania - Bezpieczne korzystanie z AI w pracy: szkolenie o narzędziach i danych
Naucz pracowników bezpiecznego korzystania z AI: wyboru narzędzi, ochrony danych, kontroli wyników i uprawnień. Wykorzystaj fikcyjne przykłady i karty decyzji.
PL · 8 min czytania