Znajdź fałszywe logowanie — Gra o cyberbezpieczeństwie
Krótka gra śledcza o stronach logowania: oceń, czy dane logowanie jest prawdziwe, podejrzane czy złośliwe — na podstawie tego, co uda się sprawdzić, a nie tego, jak wygląda logo. Dwadzieścia scenariuszy w czterech rozdziałach, rozgrywanych przy stanowisku pracy w 3D.

Znajdź fałszywe logowanie to bezpłatna przeglądarkowa gra o cyberbezpieczeństwie. Krótka gra śledcza o stronach logowania: oceń, czy dane logowanie jest prawdziwe, podejrzane czy złośliwe — na podstawie tego, co uda się sprawdzić, a nie tego, jak wygląda logo. Dwadzieścia scenariuszy w czterech rozdziałach, rozgrywanych przy stanowisku pracy w 3D.
Poziom trudności: Średnio zaawansowany. Szacowany czas: 12 minut.
Pracujesz przy biurku w Nexacore Industries — trzy monitory, telefon stacjonarny i aplikacja uwierzytelniająca. Pojawia się strona logowania: po mailu o miejscu w skrzynce, z wiadomości na czacie, z plakatu przy windzie, od kogoś przez telefon, kto twierdzi, że dzwoni z IT. Dzisiejsze podróbki wyglądają nienagannie, więc wygląd nie rozstrzyga niczego.
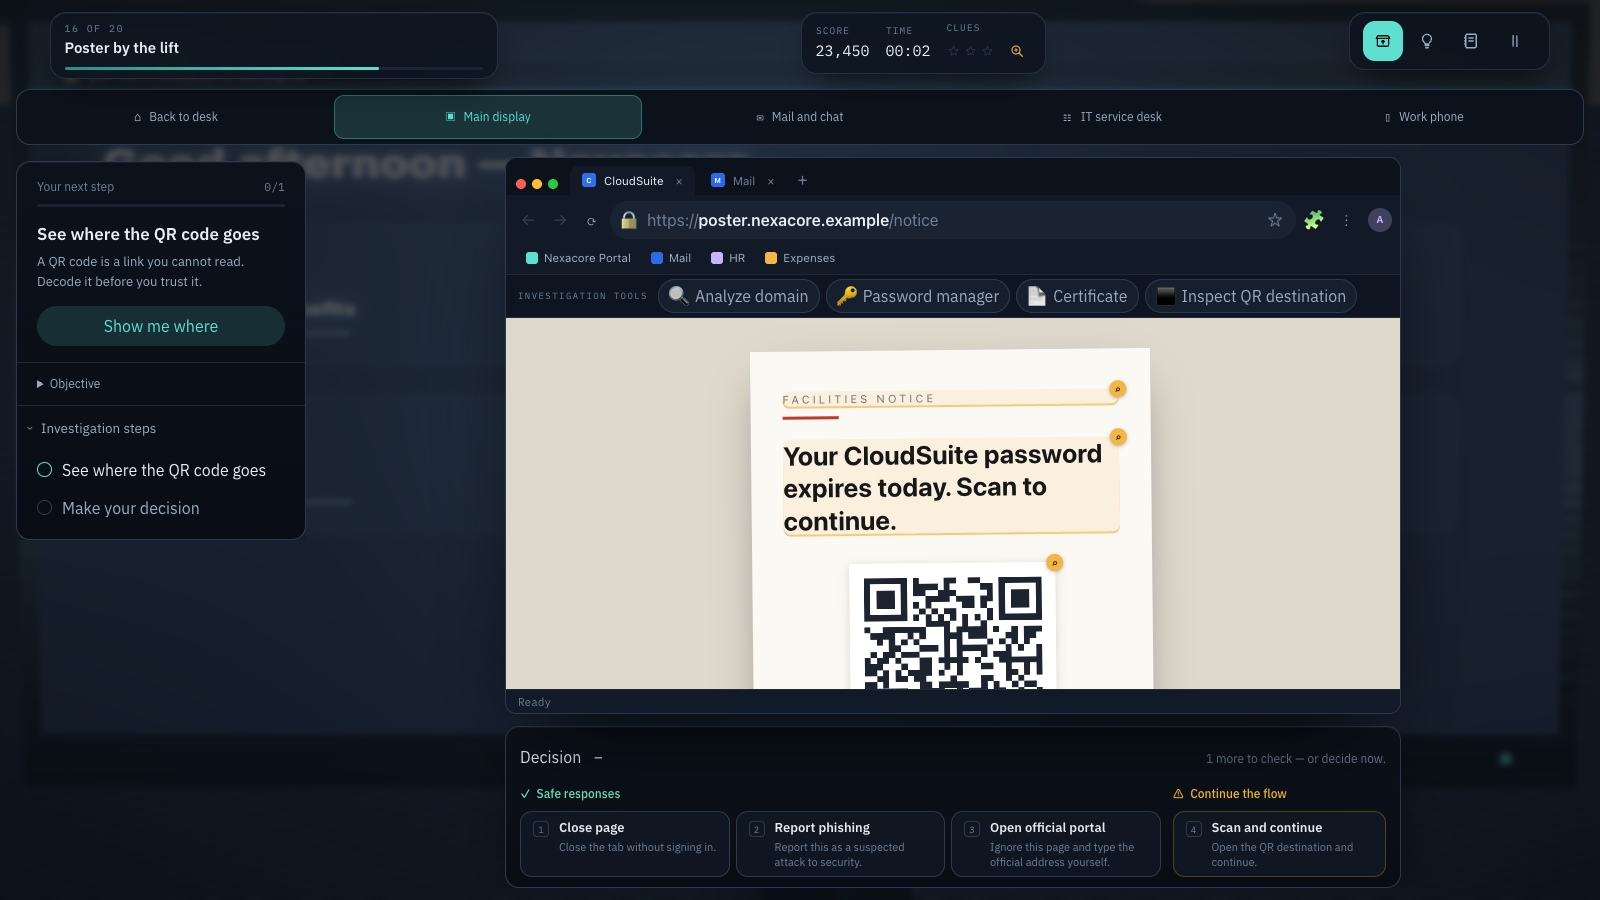
Dwadzieścia scenariuszy opartych na danych toczy się w czterech rozdziałach: Patrz dalej niż logo (domeny, adresy URL i menedżery haseł) · Uwierzytelnianie pod presją (MFA, resety haseł i socjotechnika) · Poza hasłami (OAuth, przynęty na dokumenty i okienka SSO) · Zaawansowane oszustwa (kody QR, kody urządzeń i MFA przez telefon).
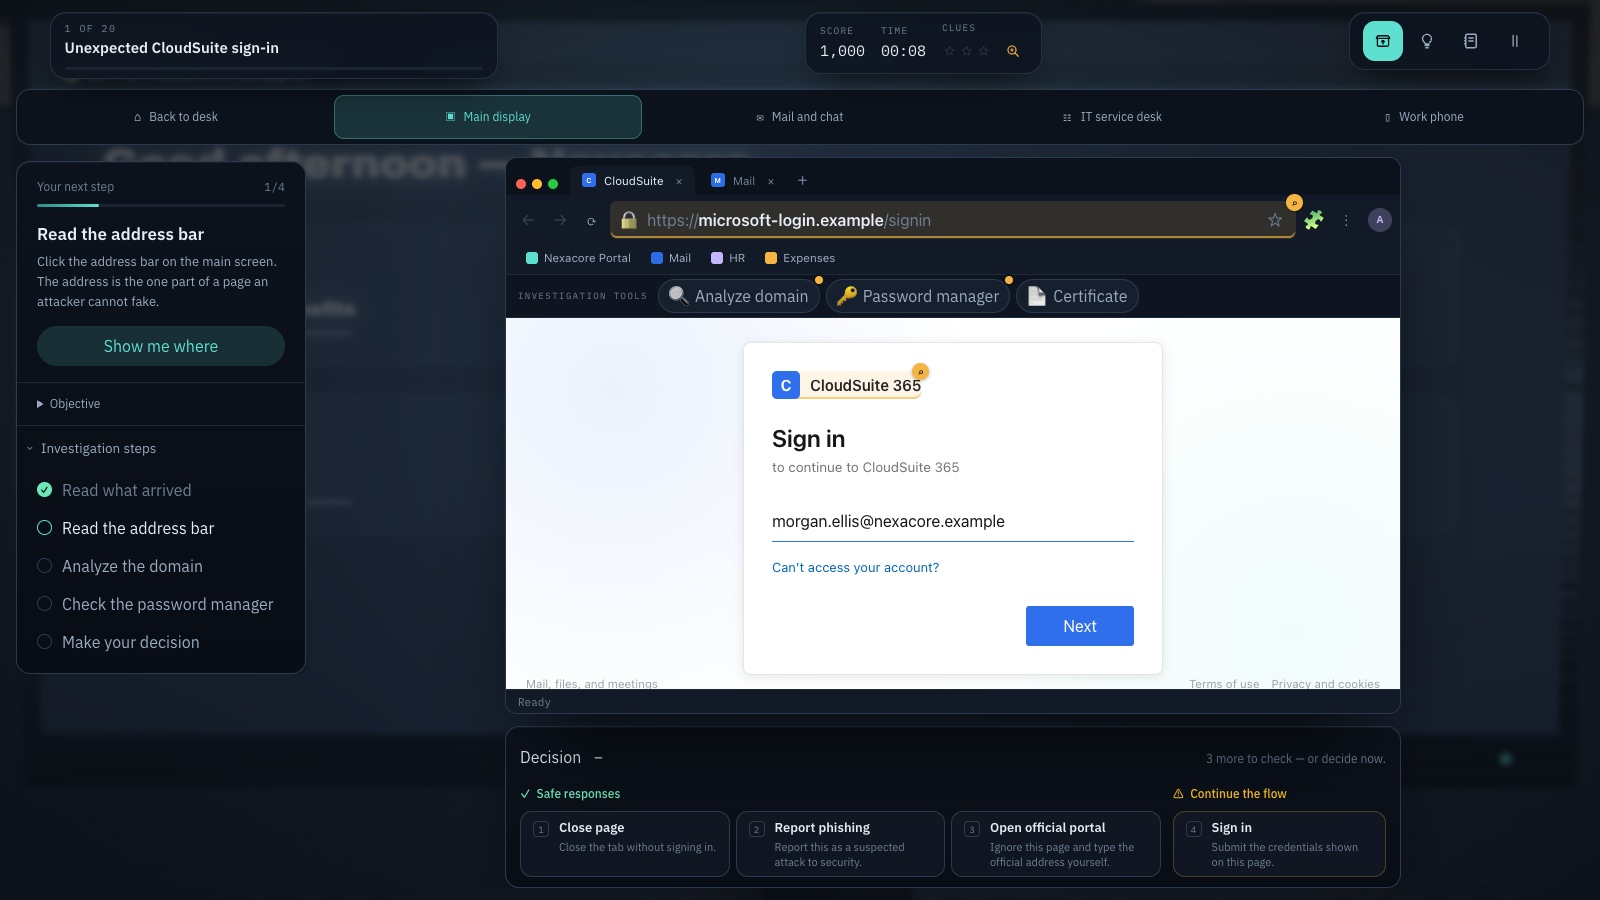
Narzędzia śledcze należą do przeglądarki, nie do strony: czytaj pasek adresu, rozbij nazwę hosta na subdomeny i domenę rejestrowalną, otwórz menedżer haseł, obejrzyj certyfikat, sprawdź uprawnienia OAuth, pokaż, dokąd naprawdę prowadzi kod QR. Kliknij poszlakę na stronie, żeby trafiła do notatnika. Każde sprawdzenie daje punkty; żadne nie blokuje decyzji.
Nie wszystko jest atakiem. Cztery z dwudziestu przypadków są prawdziwe — poniedziałkowy portal, prośba MFA z dopasowaniem numeru, zatwierdzona aplikacja kalendarza, prawdziwe przekierowanie do dostawcy tożsamości — bo nauka nieufności wobec wszystkiego to zła lekcja. Odrzucenie prawdziwego logowania liczy się jako nadmierna ostrożność, nigdy jako niebezpieczne działanie.
Tryb szkoleniowy nie ma ostrego zegara i daje nieograniczone podpowiedzi. Tryb wyzwania dokłada zegar, ograniczone podpowiedzi, dziesięć przetasowanych scenariuszy i wynik. „Powtórz błędy” odtwarza tylko nieudane scenariusze. Podpowiadanie celów kieruje kamerę na obiekt potrzebny w następnym kroku i można je wyłączyć.
Gra mówi wszystkimi dziewięcioma językami platformy — English, Română, Français, Deutsch, Nederlands, Italiano, Español, Polski i Українська. Nazwy hostów, domeny rejestrowalne, ciągi punycode, podmioty certyfikatów i celowo łudząco podobne pisownie czyta się w każdym z nich identycznie, bo porównywanie tych znaków to cały sens ćwiczenia; zmienia się tylko tekst wokół dowodów.
Lokalna symulacja, wyłącznie w przeglądarce. Nigdy nie otwiera prawdziwych stron phishingowych, nie zapisuje wpisanych haseł i używa wyłącznie adresów w domenie .example.
Czego się nauczysz
- Czytanie nazwy hosta od prawej: o właścicielu decyduje domena rejestrowalna, a każda etykieta po jej lewej to subdomena, którą atakujący wybiera dowolnie
- Traktowanie HTTPS jako szyfrowania, a nie zaufania — strony phishingowe rutynowo mają ważne certyfikaty
- Używanie menedżera haseł jako wykrywacza phishingu: zapisane dane logowania są przypisane do domeny, więc menedżer, który nagle nie wypełnia pól, jest dowodem
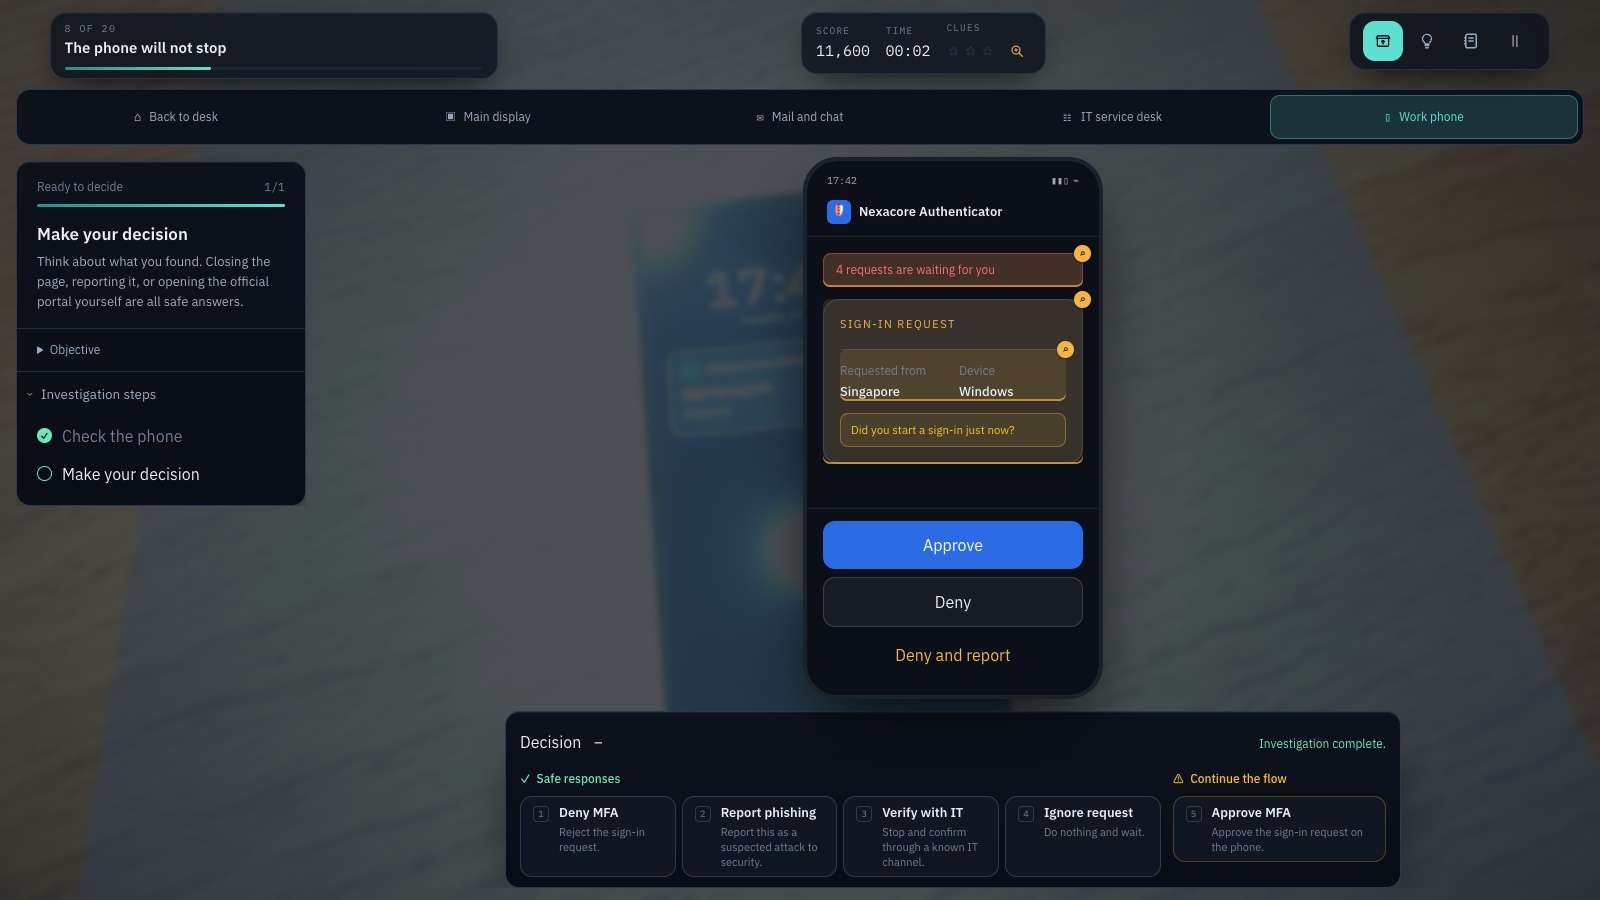
- Odrzucanie prośby o uwierzytelnienie, która nie zaczęła się od ciebie, i realne porównywanie numeru, gdy MFA prosi o dopasowanie numeru
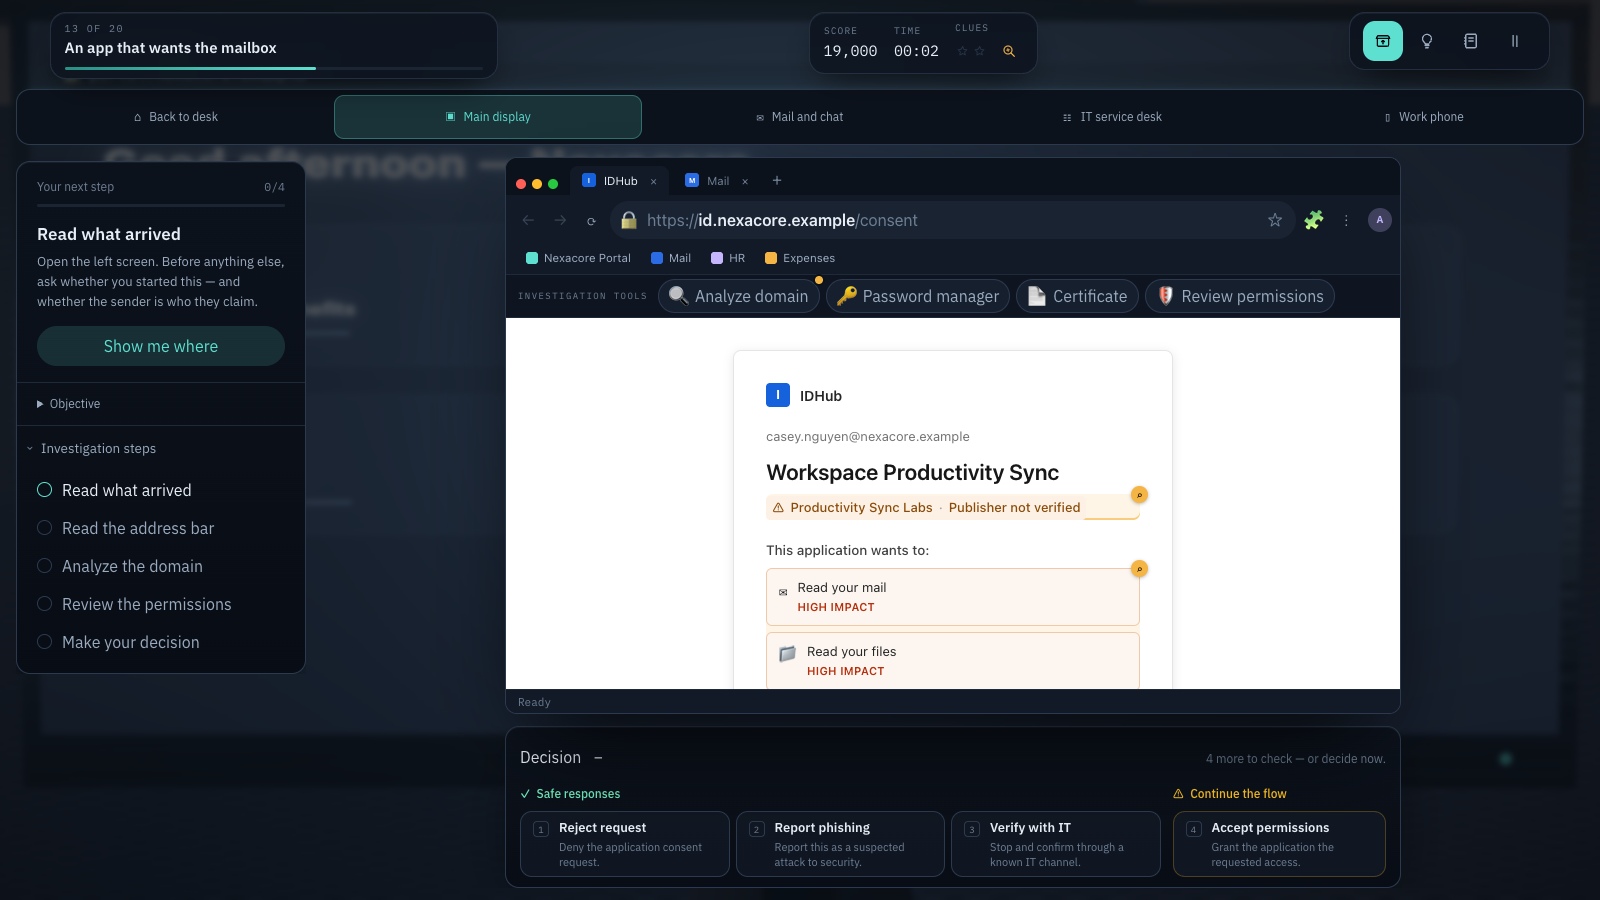
- Sprawdzanie wydawcy aplikacji OAuth i zakresu jej uprawnień — strona zgody może być prawdziwa, a aplikacja nie
- Sprawdzanie, dokąd prowadzi kod QR, zanim plakat zostanie uznany za zaufany kanał
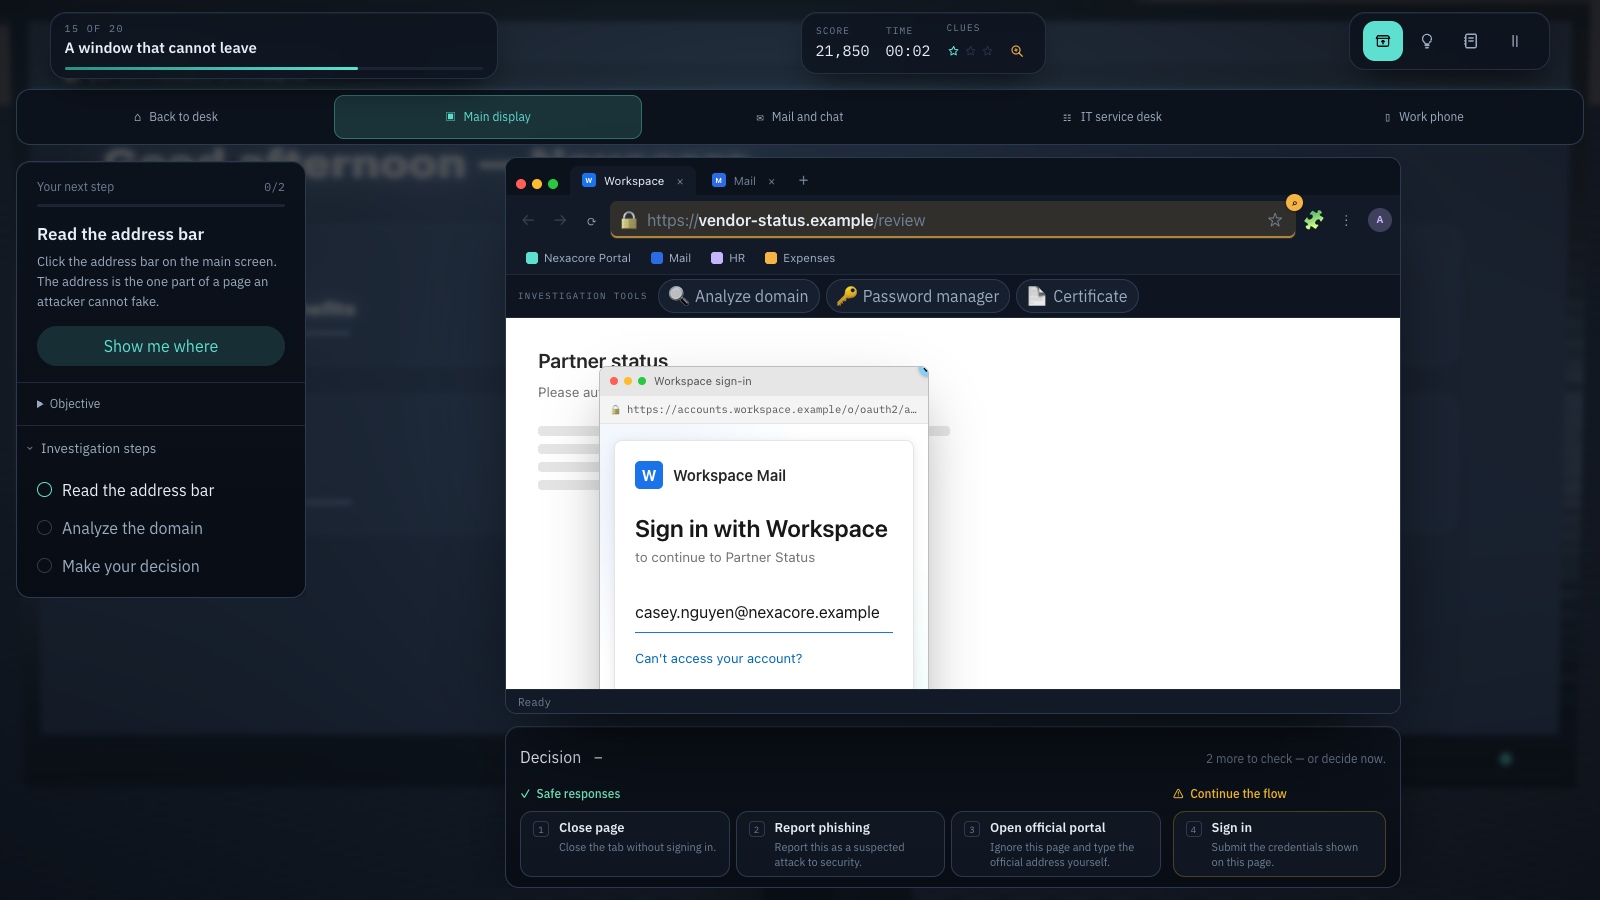
- Rozpoznawanie okna przeglądarki w przeglądarce przez przeciągnięcie go, a kodu urządzenia — jako cudzej sesji
- Zatrzymanie się, samodzielne otwarcie oficjalnego portalu, weryfikacja przez kanał, który już masz, i zgłoszenie — niepewność to prawidłowa decyzja w bezpieczeństwie
Jak grać
- Wybierz jeden z dziewięciu języków — English, Română, Français, Deutsch, Nederlands, Italiano, Español, Polski lub Українська — oraz nazwę firmy używaną w całym szkoleniu.
- Na twojej stacji roboczej pojawia się strona logowania. Przeciągaj myszą, żeby się rozejrzeć; kliknij ekran albo telefon, żeby przyjrzeć się z bliska; Escape wraca do biurka.
- Sprawdzaj: czytaj pasek adresu, analizuj domenę, najedź na przyciski, otwórz menedżer haseł, obejrzyj certyfikat.
- Kliknij poszlakę na stronie, żeby trafiła do notatnika.
- Podejmij decyzję. Zamknięcie strony, zgłoszenie jej albo samodzielne otwarcie oficjalnego portalu są zwykle w porządku. Zalogowanie się na podróbce nie jest.
Platformy i języki
- Platformy: Komputer, Tablet
- Języki: English, Română, Français, Deutsch, Nederlands, Italiano, Español, Polski, Українська
Ćwicz w tych grach
Zrzuty ekranu z gry
Powiązane tematy
- Gry uczące rozpoznawania phishingu
Ćwicz wykrywanie fałszywych wiadomości, stron logowania i podejrzanych żądań zapłaty.
- Gry o phishingu z kodami QR
Naucz się sprawdzać adresy kodów QR i decydować, kiedy je otwierać, ignorować lub zgłaszać.
- Gry o socjotechnice
Ćwicz reakcje na podszywanie się, oszukańcze telefony i manipulację w pracy.
- Gry o hasłach i bezpieczeństwie kont
Poznaj unikatowe hasła, menedżery haseł, uwierzytelnianie wieloskładnikowe i fałszywe logowanie.