Vind de nep-inlogpagina — Cybersecuritygame
Een kort onderzoeksspel over inlogpagina's: bepaal of elke inlogpoging echt, verdacht of kwaadaardig is — door te onderzoeken, niet door naar het logo te kijken. Twintig scenario's in vier hoofdstukken, gespeeld vanaf een 3D-werkstation.

Vind de nep-inlogpagina is een gratis cybersecuritygame voor de browser. Een kort onderzoeksspel over inlogpagina's: bepaal of elke inlogpoging echt, verdacht of kwaadaardig is — door te onderzoeken, niet door naar het logo te kijken. Twintig scenario's in vier hoofdstukken, gespeeld vanaf een 3D-werkstation.
Moeilijkheid: Gevorderd. Geschatte duur: 12 minuten.
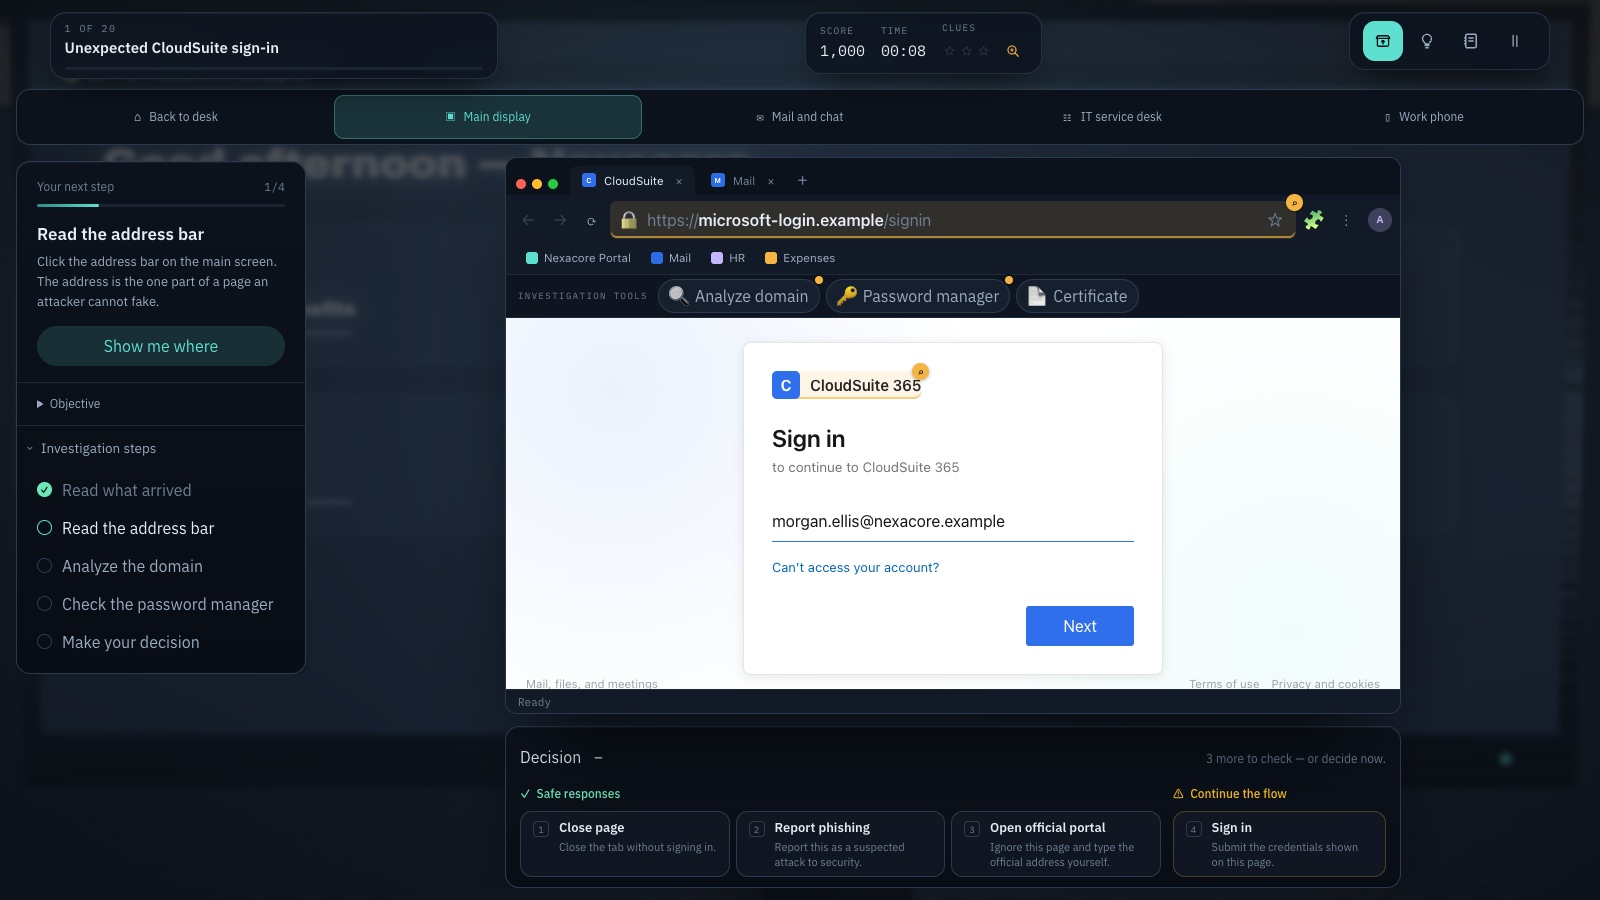
Je werkt aan een bureau bij Nexacore Industries — drie schermen, een bureautelefoon en een authenticator-app. Er verschijnt een inlogpagina: na een mail over de opslagruimte van je postvak, vanuit een chatbericht, vanaf een poster bij de lift, of van iemand aan de telefoon die zegt van IT te zijn. Moderne neppagina's zien er af uit, dus het uiterlijk beslist niets.
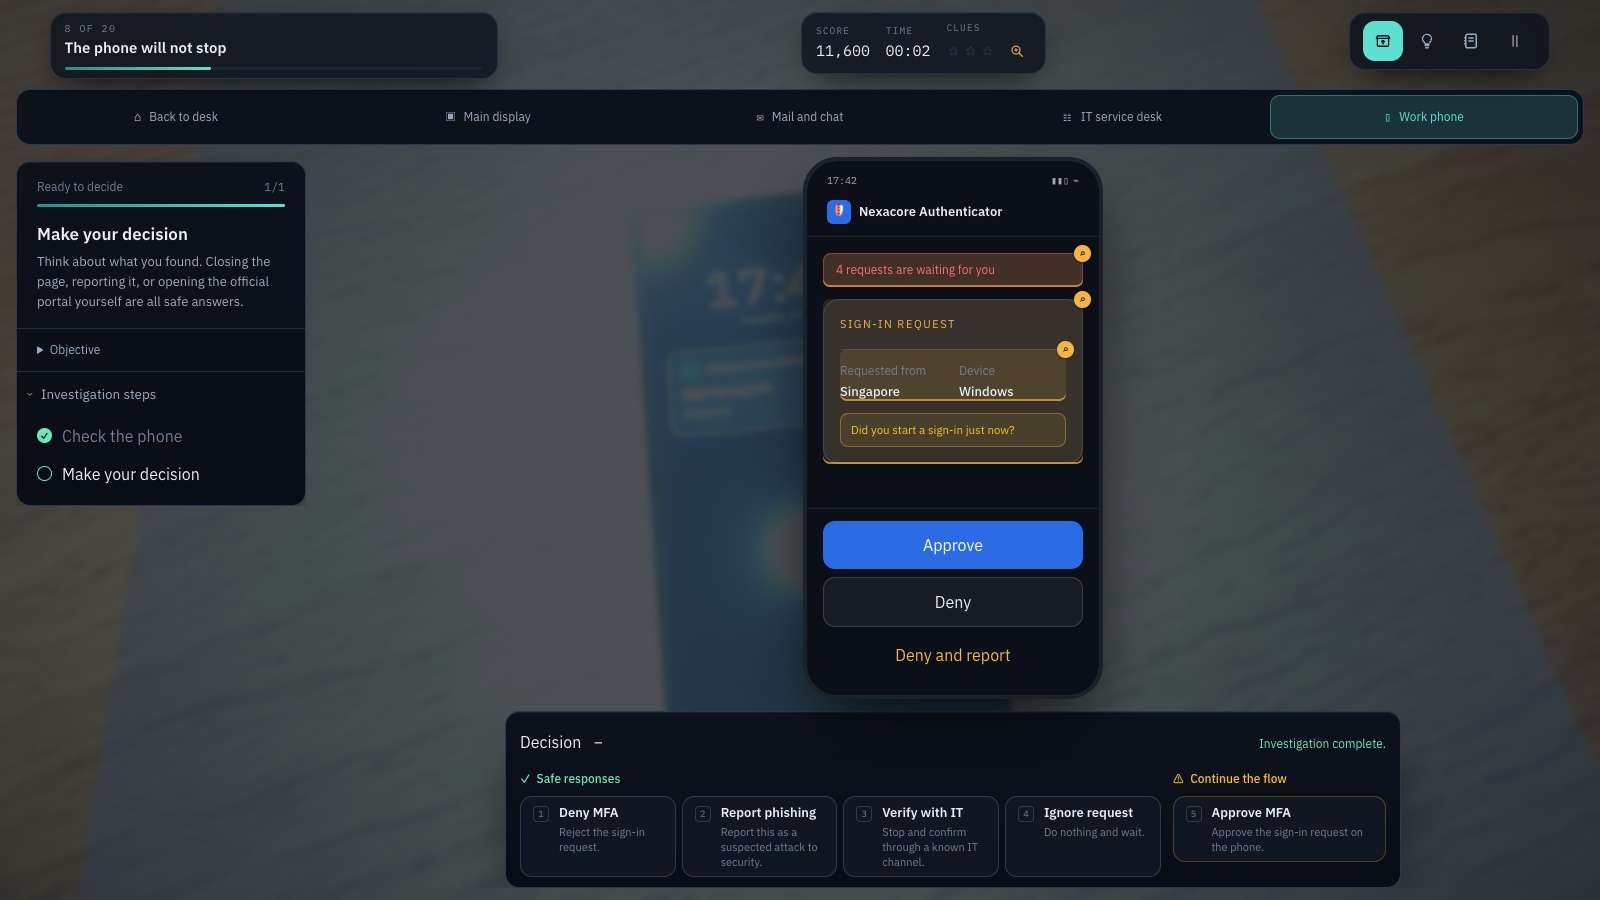
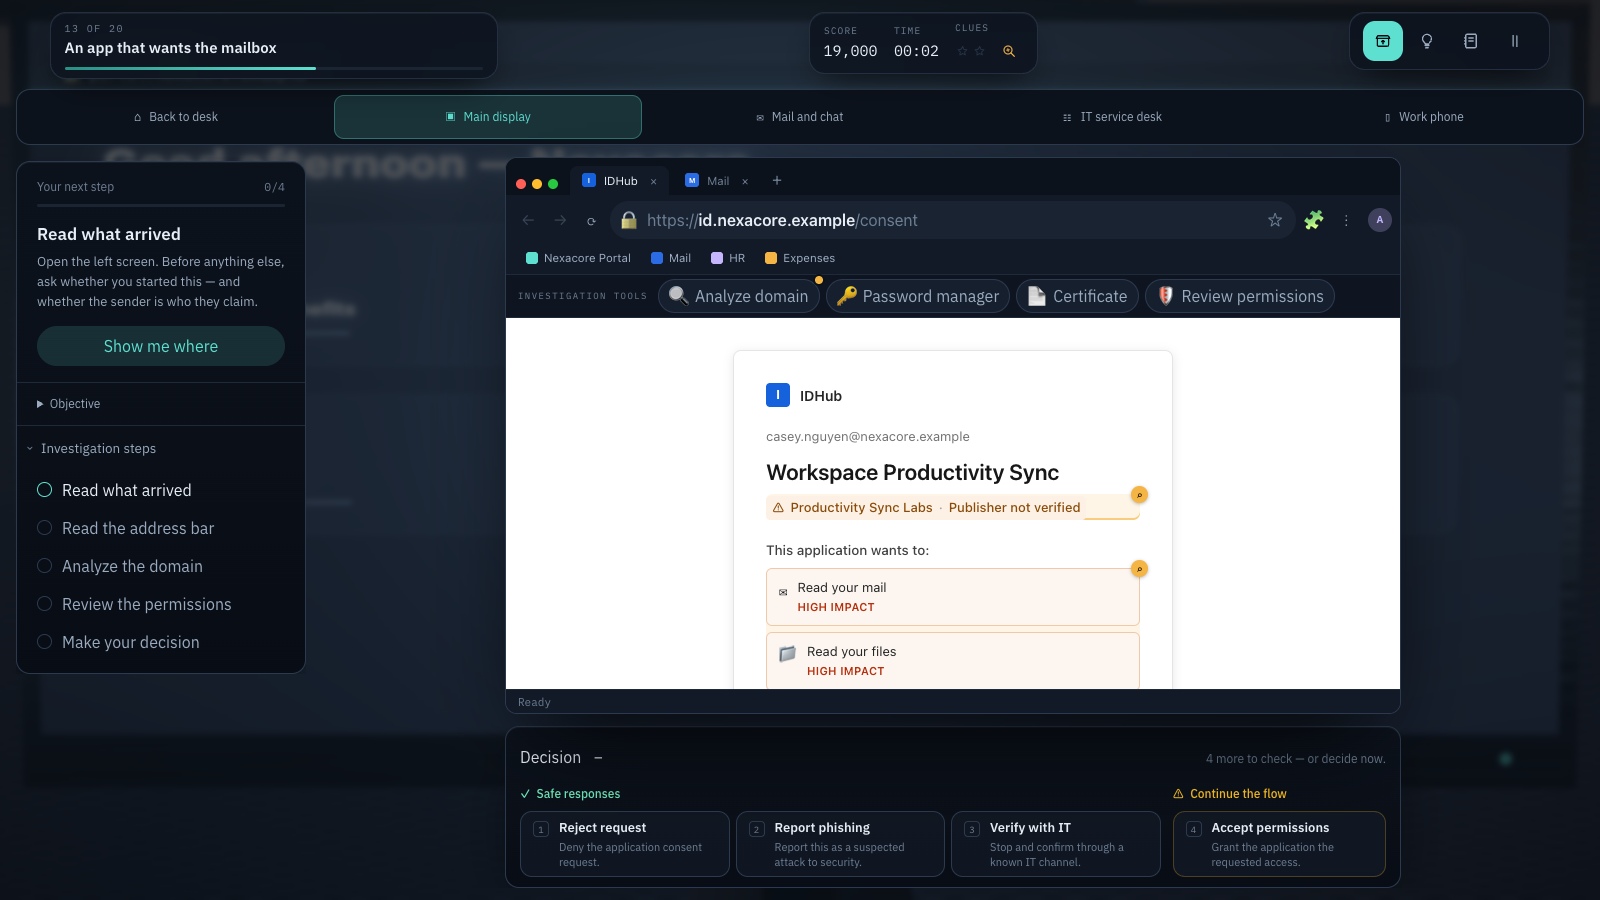
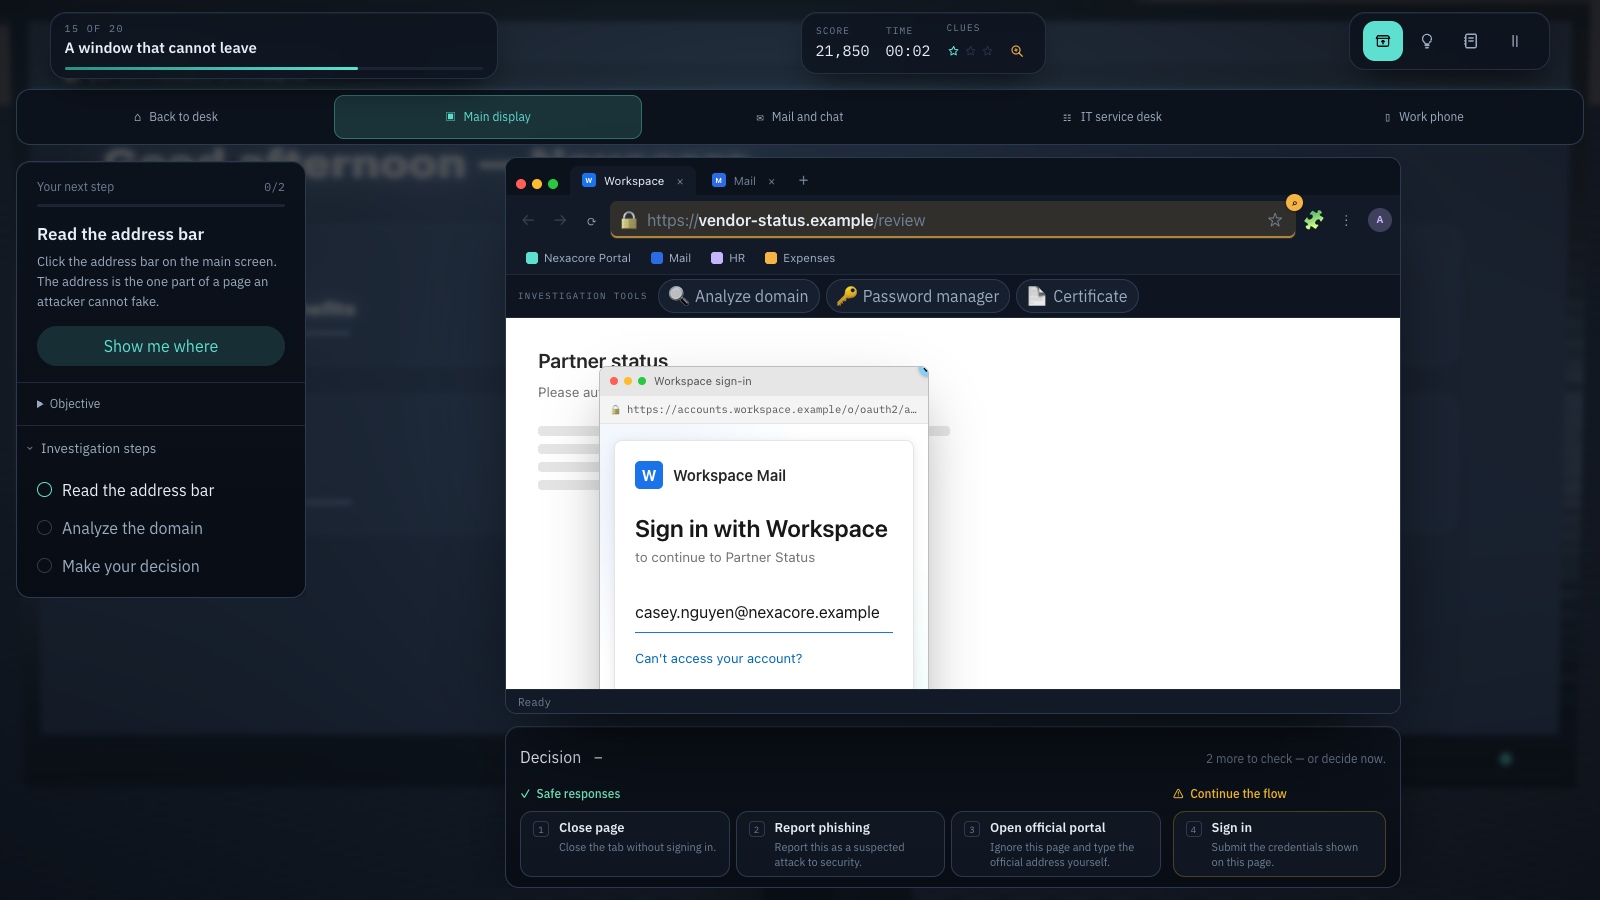
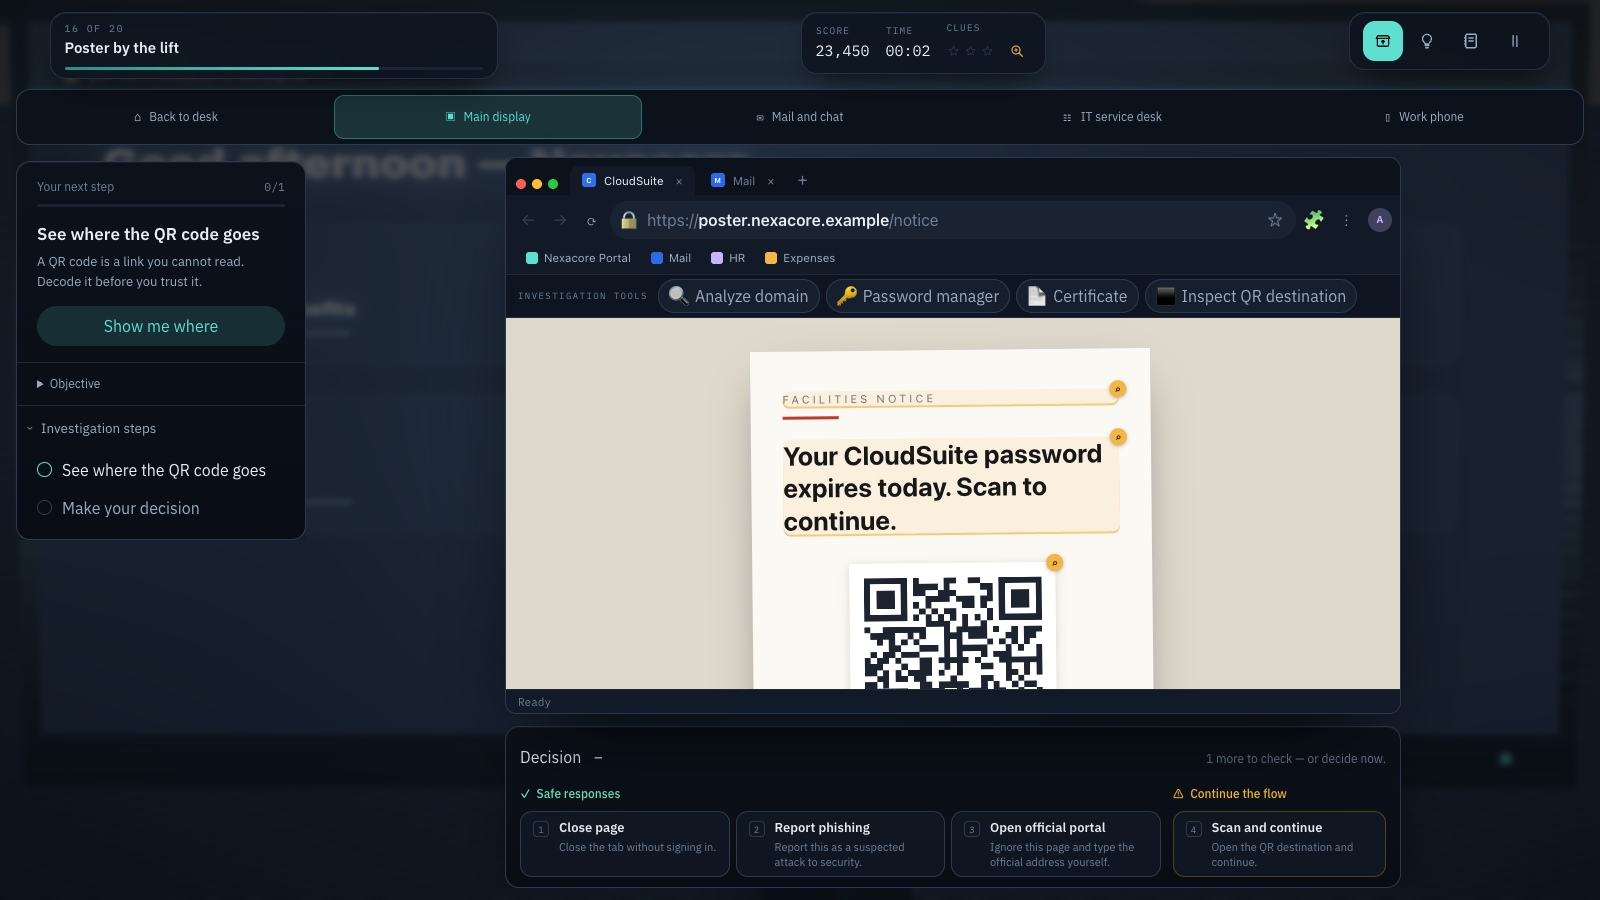
Twintig scenario's op basis van data lopen in vier hoofdstukken: Kijk verder dan het logo (domeinen, URL's en wachtwoordmanagers) · Aanmelden onder druk (MFA, resets en social engineering) · Verder dan wachtwoorden (OAuth, lokaas met documenten en SSO-pop-ups) · Geavanceerde misleiding (QR-codes, device codes en MFA via de telefoon).
Het onderzoeksgereedschap hoort bij de browser, niet bij de pagina: lees de adresbalk, splits de hostnaam in subdomeinen en het registreerbare domein, open de wachtwoordmanager, bekijk het certificaat, controleer de OAuth-rechten, laat zien waar een QR-code echt naartoe gaat. Klik op een aanwijzing in de pagina om die in je notitieboek te zetten. Elke controle levert punten op; geen enkele blokkeert het antwoord.
Niet alles is een aanval. Vier van de twintig stromen zijn echt — het portaal op maandagochtend, een MFA-verzoek met nummervergelijking, een goedgekeurde agenda-app, een echte doorverwijzing naar de identiteitsprovider — want leren om alles te wantrouwen is de verkeerde les. Een echte aanmelding weigeren telt als overvoorzichtig, nooit als gevaarlijk.
De trainingsmodus heeft geen strakke klok en onbeperkte hints. De uitdagingsmodus voegt een klok toe, beperkte hints, tien geschudde scenario's en een score. 'Fouten terugkijken' speelt alleen de mislukte scenario's opnieuw. De begeleiding richt de camera op het object dat de volgende stap nodig heeft, en kan uit.
Het spel spreekt alle negen platformtalen — English, Română, Français, Deutsch, Nederlands, Italiano, Español, Polski en Українська. Hostnamen, registreerbare domeinen, punycode-tekenreeksen, certificaathouders en de expres gelijkende schrijfwijzen lezen in elke taal identiek, want juist die tekens vergelijken is de hele oefening; alleen de tekst eromheen verandert.
Een lokale simulatie, alleen in de browser. Ze opent nooit echte phishingsites, bewaart getypte wachtwoorden niet en gebruikt uitsluitend bestemmingen op .example.
Wat je leert
- Een hostnaam van rechts lezen: het eigendom zit in het registreerbare domein, en elk label daarlinks is een subdomein dat een aanvaller zelf kiest
- HTTPS zien als versleuteling en niet als vertrouwen — phishingsites hebben routinematig geldige certificaten
- De wachtwoordmanager als phishingdetector gebruiken: opgeslagen inloggegevens horen bij één domein, dus een manager die ineens niet invult is bewijs
- Een aanmeldverzoek weigeren dat niet van jou komt, en het nummer echt vergelijken als MFA om nummervergelijking vraagt
- De uitgever van een OAuth-app en de gevraagde rechten bekijken — de toestemmingspagina kan echt zijn terwijl de app dat niet is
- De bestemming van een QR-code bekijken voordat een poster als vertrouwd kanaal geldt
- Een browser-in-browservenster herkennen door eraan te slepen, en een device code als de sessie van iemand anders
- Stoppen, zelf het officiële portaal openen, controleren via een kanaal dat je al hebt, en melden — twijfel is een geldige beveiligingsbeslissing
Zo speel je
- Kies een van de negen talen — English, Română, Français, Deutsch, Nederlands, Italiano, Español, Polski of Українська — en de bedrijfsnaam die in de hele training wordt gebruikt.
- Op je werkstation verschijnt een inlogpagina. Sleep om rond te kijken; klik op een scherm of op de telefoon om beter te kijken; Escape brengt je terug.
- Onderzoek: lees de adresbalk, analyseer het domein, ga met de muis over de knoppen, open de wachtwoordmanager, controleer het certificaat.
- Klik op een aanwijzing in de pagina om die in je notitieboek te zetten.
- Beslis. Sluiten, melden of zelf het officiële portaal openen is meestal prima. Inloggen op een neppagina niet.
Platformen en talen
- Platformen: Computer, Tablet
- Talen: English, Română, Français, Deutsch, Nederlands, Italiano, Español, Polski, Українська
Oefen met deze games
Screenshots van de game
Verwante onderwerpen
- Games over phishingbewustzijn
Oefen het herkennen van misleidende berichten, valse inlogpagina’s en verdachte betaalverzoeken.
- Games over phishing met QR-codes
Leer bestemmingen van QR-codes controleren en beslis wanneer je ze opent, negeert of meldt.
- Games over social engineering
Oefen je reactie op identiteitsmisleiding, frauduleuze telefoontjes en manipulatie op het werk.
- Games over wachtwoorden en accountbeveiliging
Leer over unieke wachtwoorden, wachtwoordmanagers, multifactorauthenticatie en valse inlogpagina’s.