Encuentra el inicio de sesión falso — Juego de ciberseguridad
Un breve juego de investigación sobre páginas de inicio de sesión: decide si cada acceso es legítimo, sospechoso o malicioso, investigando en lugar de fijarte en el logotipo. Veinte escenarios en cuatro capítulos, desde un puesto de trabajo en 3D.

Encuentra el inicio de sesión falso es un juego gratuito de ciberseguridad que funciona en el navegador. Un breve juego de investigación sobre páginas de inicio de sesión: decide si cada acceso es legítimo, sospechoso o malicioso, investigando en lugar de fijarte en el logotipo. Veinte escenarios en cuatro capítulos, desde un puesto de trabajo en 3D.
Dificultad: Intermedio. Duración estimada: 12 minutos.
Trabajas en un escritorio de Nexacore Industries — tres monitores, un teléfono fijo y una aplicación de autenticación. Aparece un inicio de sesión: después de un correo sobre el espacio del buzón, desde un mensaje de chat, desde un cartel junto al ascensor, o de alguien al teléfono que dice ser de informática. Las páginas falsas de hoy están muy acabadas, así que el aspecto no decide nada.
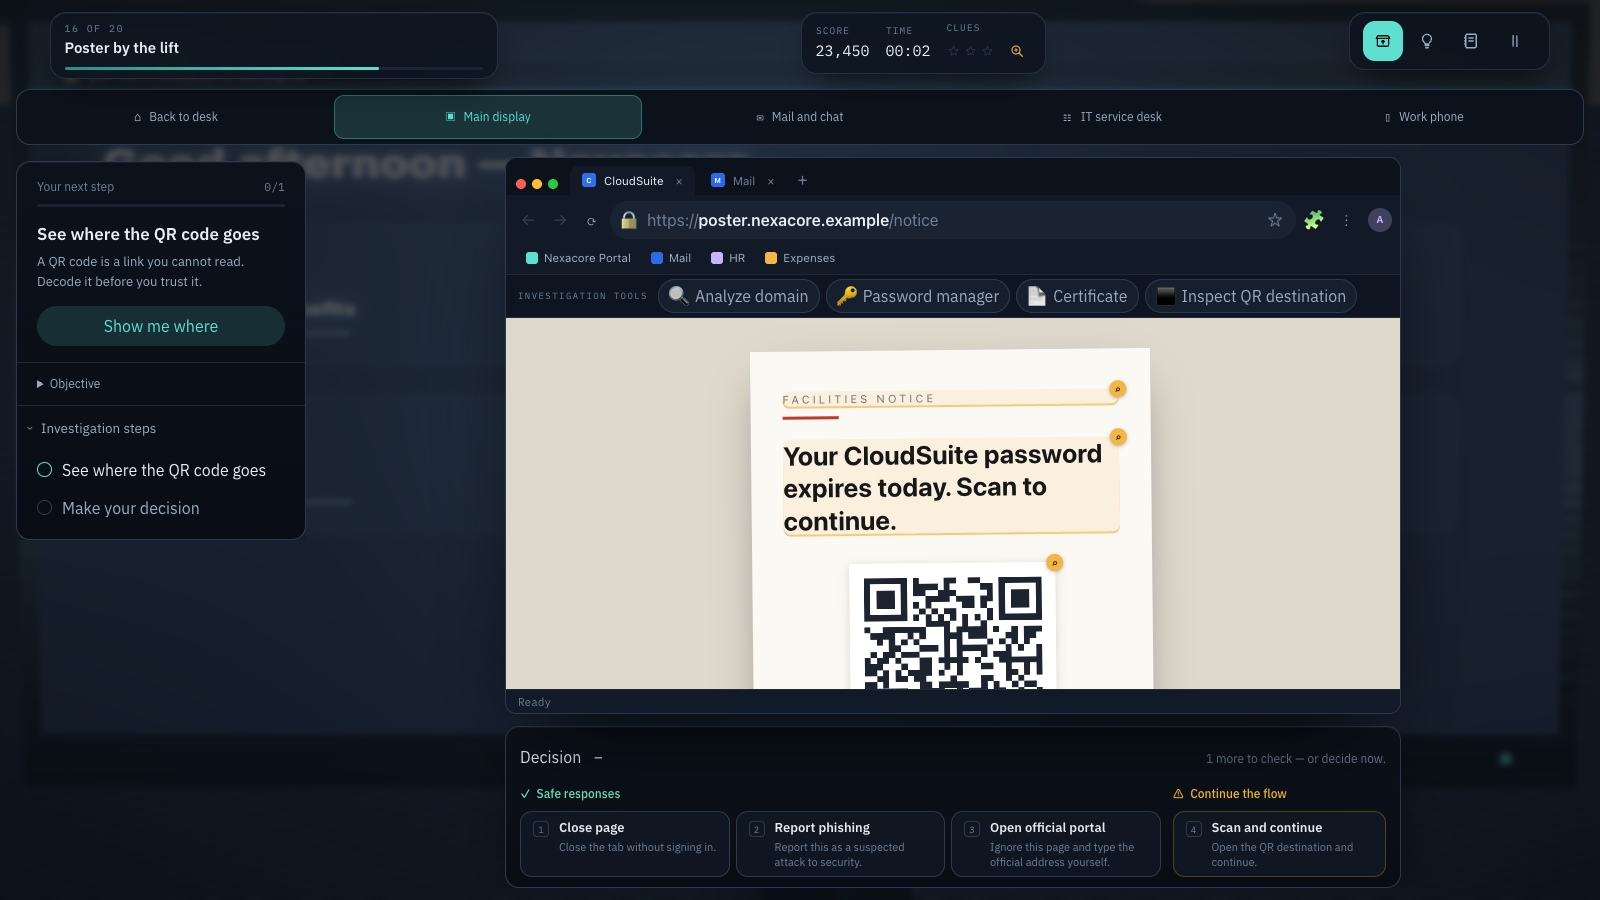
Veinte escenarios basados en datos transcurren en cuatro capítulos: Más allá del logotipo (dominios, URL y gestores de contraseñas) · Autenticación bajo presión (MFA, restablecimientos e ingeniería social) · Más allá de las contraseñas (OAuth, cebos con documentos y ventanas de SSO) · Engaño avanzado (códigos QR, códigos de dispositivo y MFA por teléfono).
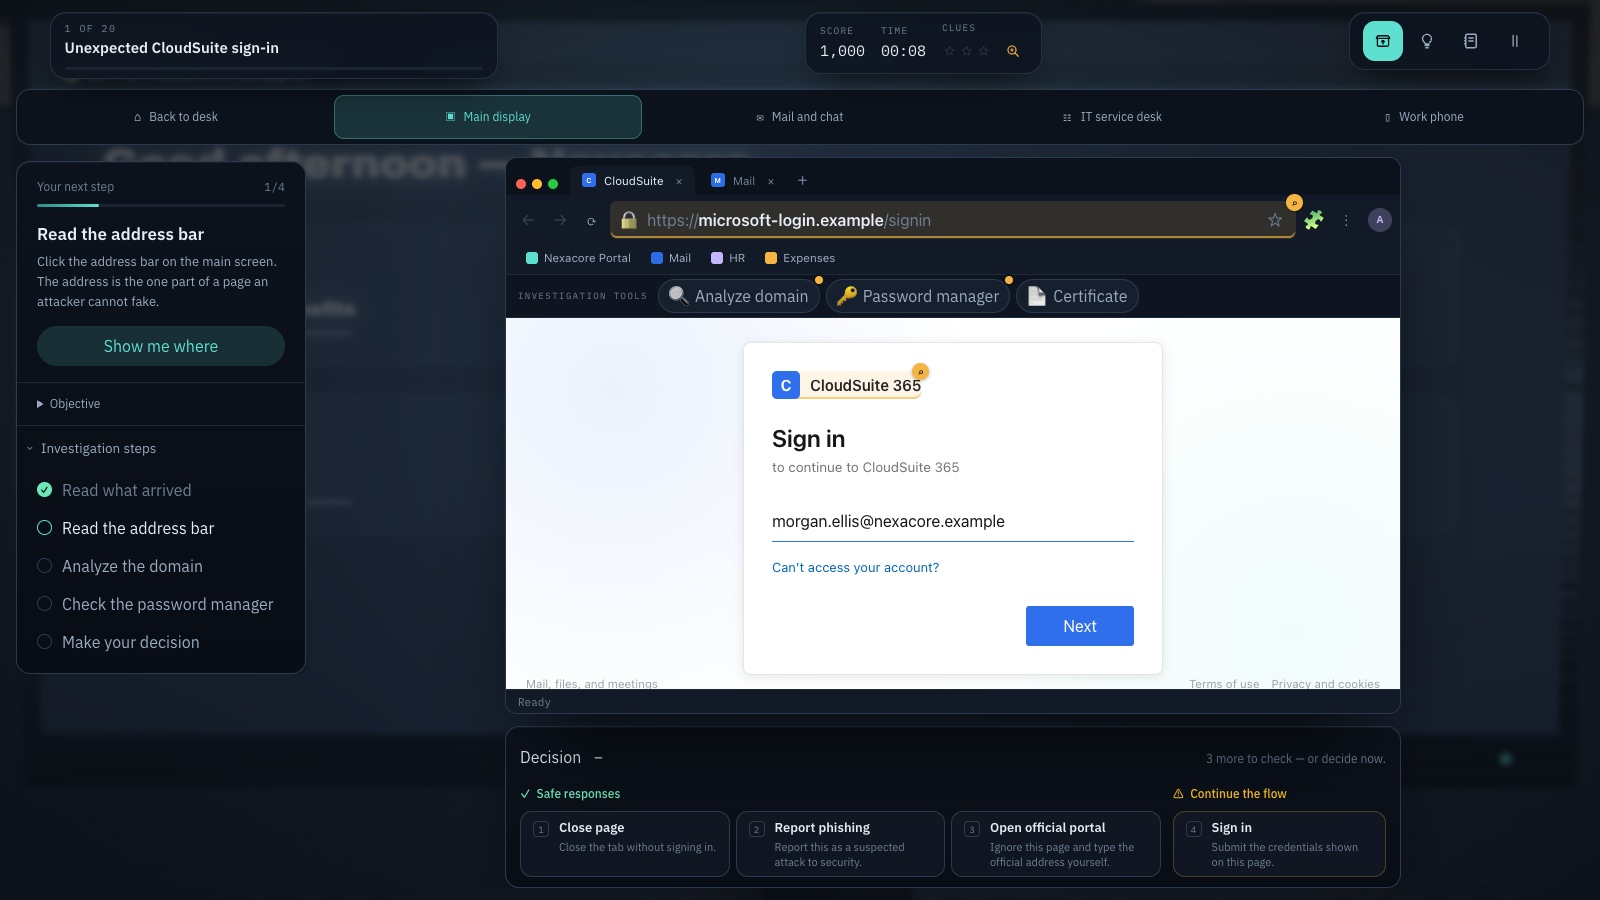
Las herramientas de investigación son del navegador, no de la página: lee la barra de direcciones, separa el nombre de host en subdominios y dominio registrable, abre el gestor de contraseñas, revisa el certificado, examina los permisos OAuth, descubre a dónde lleva de verdad un código QR. Haz clic en una pista de la página para anotarla en el cuaderno. Cada comprobación suma puntos; ninguna condiciona la respuesta.
No todo es un ataque. Cuatro de los veinte casos son auténticos — el portal del lunes por la mañana, una petición de MFA con número coincidente, una aplicación de calendario aprobada, una redirección real al proveedor de identidad — porque aprender a desconfiar de todo es aprender la lección equivocada. Rechazar un inicio de sesión real se puntúa como exceso de cautela, nunca como peligroso.
El modo formación no tiene reloj estricto y da pistas ilimitadas. El modo desafío añade un reloj, pistas limitadas, diez escenarios barajados y una puntuación. «Repasar los fallos» repite solo los escenarios fallados. La guía apunta la cámara al objeto que necesita el siguiente paso, y se puede desactivar.
El juego habla los nueve idiomas de la plataforma — English, Română, Français, Deutsch, Nederlands, Italiano, Español, Polski y Українська. Los nombres de host, los dominios registrables, las cadenas punycode, los titulares de los certificados y las grafías parecidas puestas a propósito se leen igual en todos ellos, porque comparar esos caracteres es todo el ejercicio; solo cambia el texto que rodea a las pruebas.
Una simulación local, solo en el navegador. Nunca abre webs de phishing reales, no guarda ninguna contraseña escrita y usa únicamente destinos .example.
Qué aprenderás
- Leer un nombre de host desde la derecha: la propiedad está en el dominio registrable, y cada etiqueta a su izquierda es un subdominio que un atacante elige a su gusto
- Entender HTTPS como cifrado y no como confianza — las webs de phishing tienen certificados válidos a diario
- Usar el gestor de contraseñas como detector de phishing: las credenciales guardadas están ligadas a un dominio, así que un gestor que de repente no rellena es una prueba
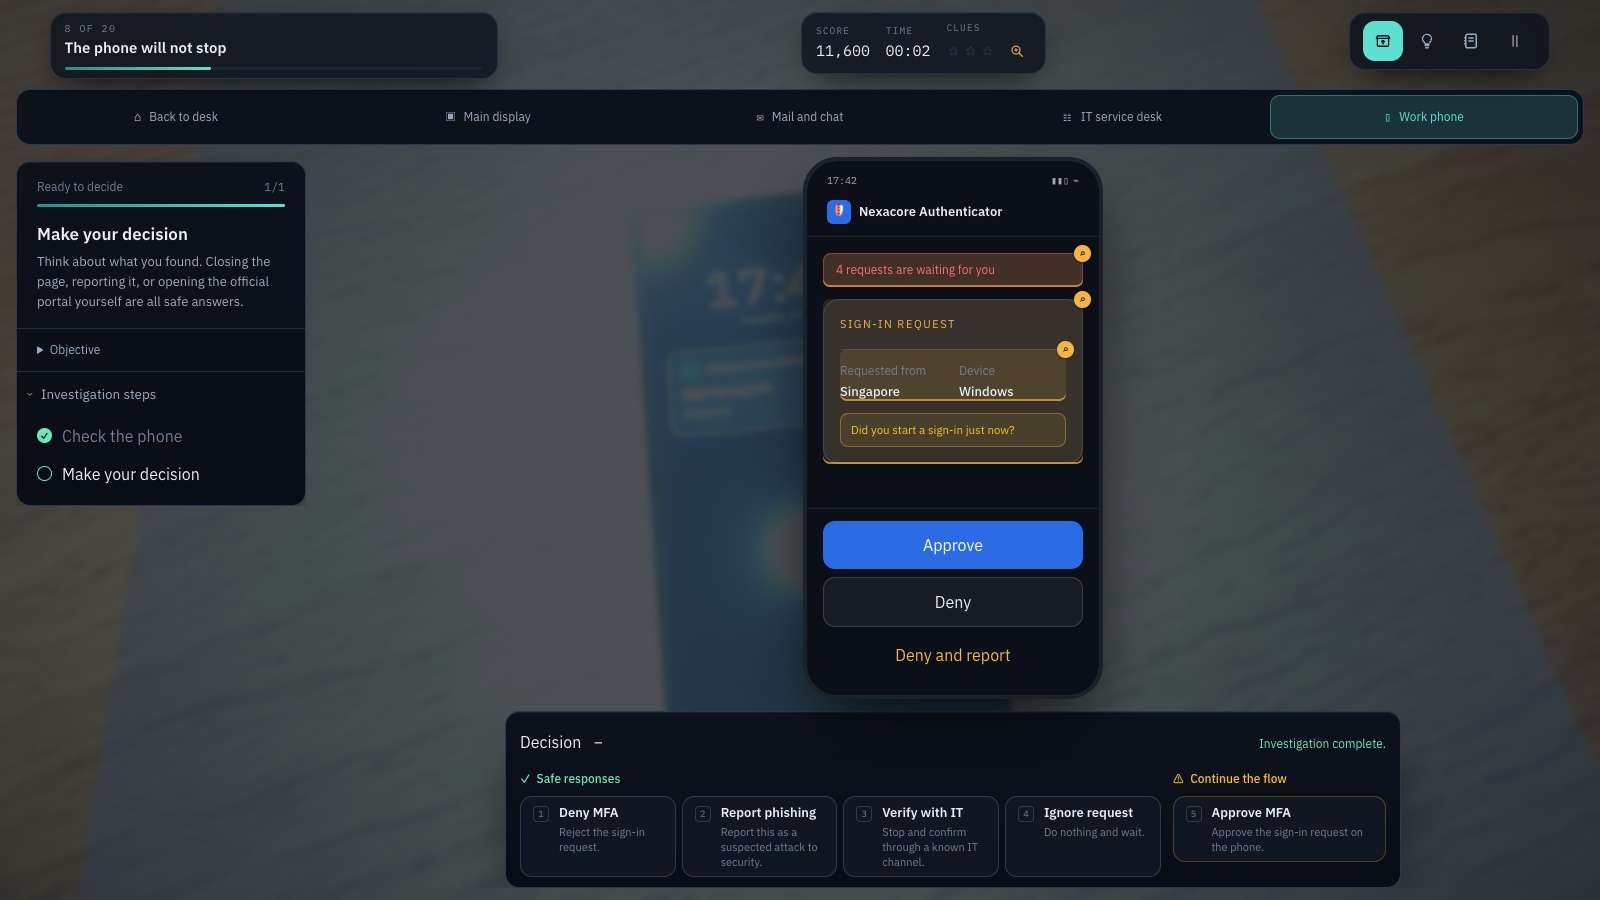
- Rechazar una petición de autenticación que no has iniciado y comparar de verdad el número cuando el MFA pide número coincidente
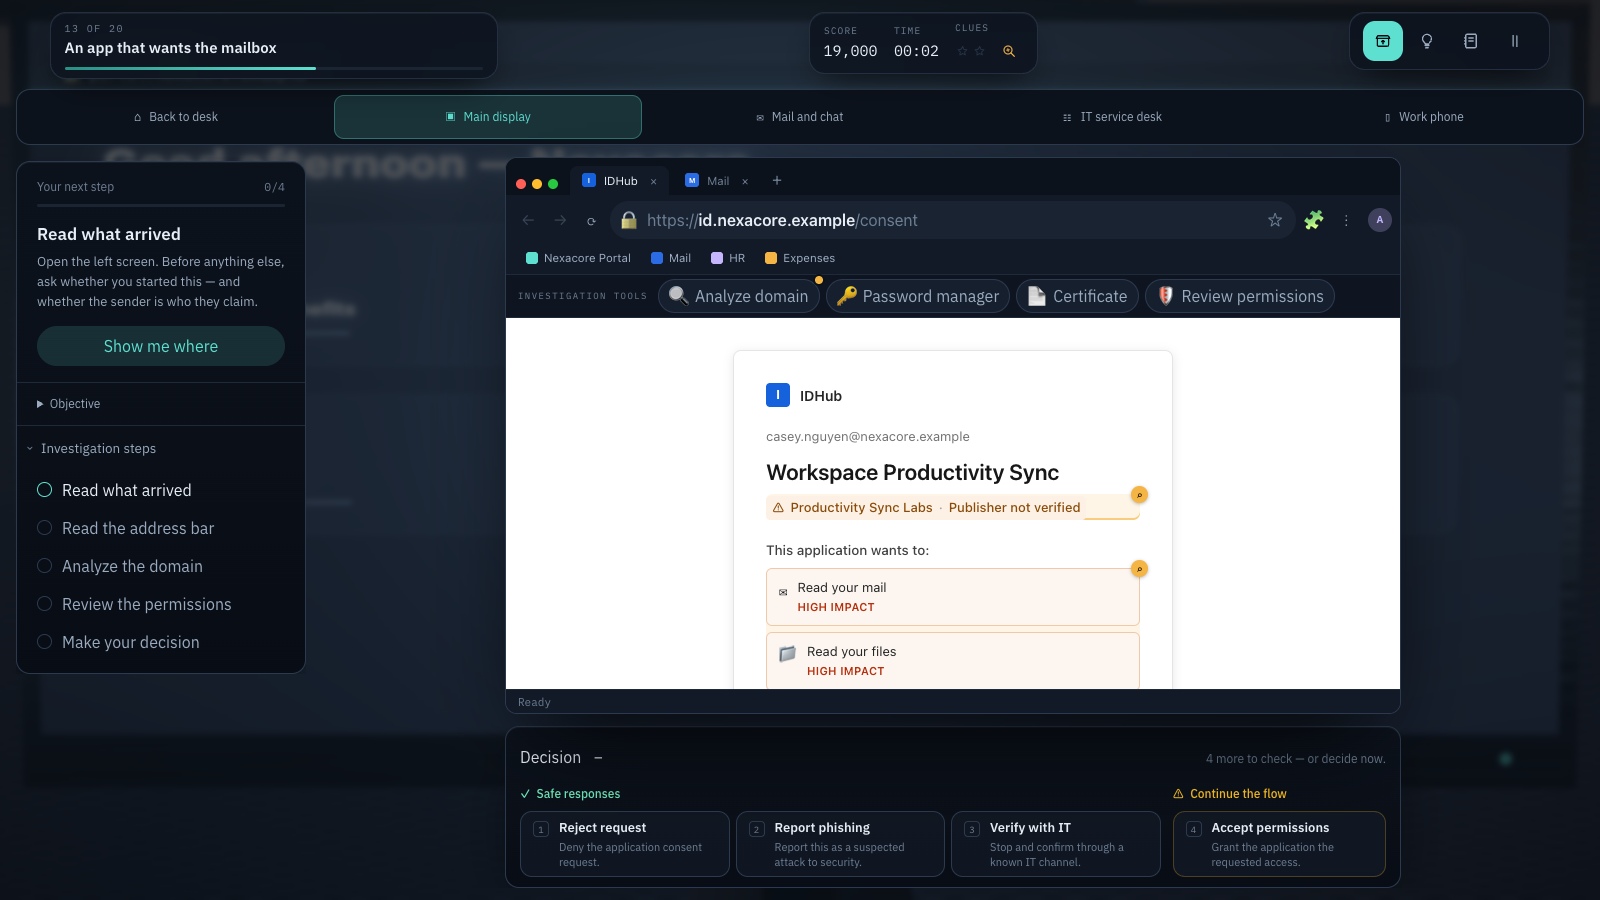
- Revisar el editor de una aplicación OAuth y los permisos que pide — la página de consentimiento puede ser real y la aplicación no
- Comprobar el destino de un código QR antes de tratar un cartel como canal de confianza
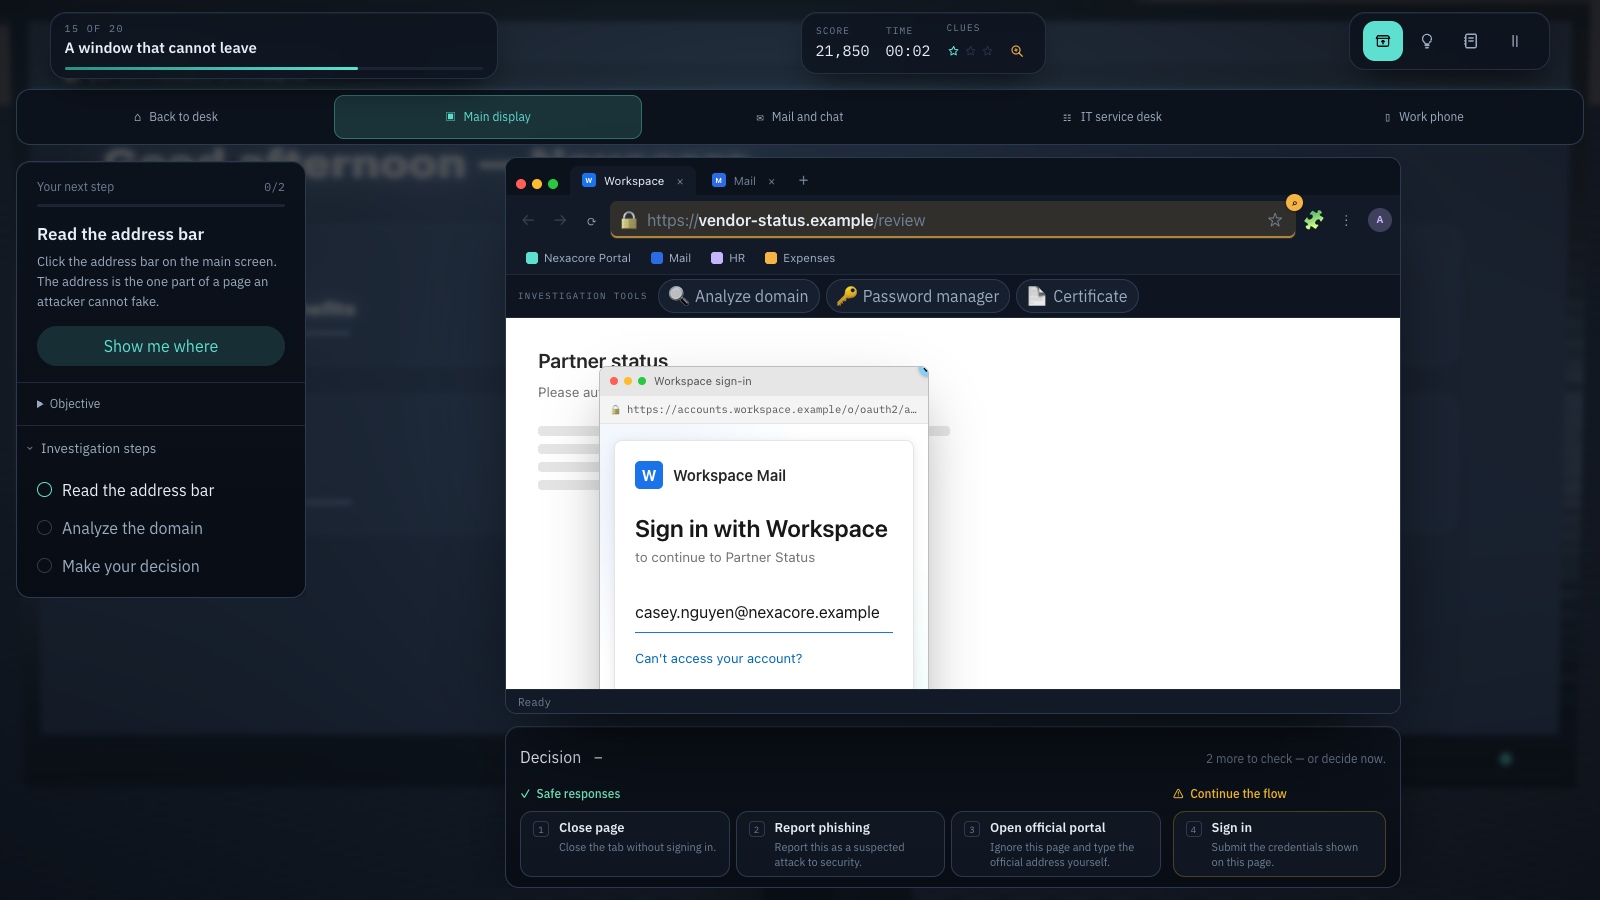
- Detectar una ventana de navegador dentro del navegador arrastrándola, y un código de dispositivo como la sesión de otra persona
- Parar, abrir tú el portal oficial, verificar por un canal que ya tienes e informar — la duda es una decisión de seguridad válida
Cómo jugar
- Elige uno de los nueve idiomas — English, Română, Français, Deutsch, Nederlands, Italiano, Español, Polski o Українська — y el nombre de empresa que se usará en toda la formación.
- En tu puesto de trabajo aparece una petición de inicio de sesión. Arrastra para mirar alrededor; haz clic en una pantalla o en el móvil para verlo de cerca; Escape te devuelve atrás.
- Investiga: lee la barra de direcciones, analiza el dominio, pasa el ratón por los botones, abre el gestor de contraseñas, comprueba el certificado.
- Haz clic en una pista de la página para anotarla en el cuaderno.
- Decide. Cerrar la página, informar o abrir tú el portal oficial suelen ser opciones correctas. Iniciar sesión en una página falsa no lo es.
Plataformas e idiomas
- Plataformas: Ordenador, Tableta
- Idiomas: English, Română, Français, Deutsch, Nederlands, Italiano, Español, Polski, Українська
Practica con estos juegos
Capturas del juego
Temas relacionados
- Juegos de concienciación sobre phishing
Practica cómo detectar mensajes engañosos, páginas de acceso falsas y solicitudes de pago sospechosas.
- Juegos sobre phishing con códigos QR
Aprende a comprobar los destinos de los códigos QR y a decidir cuándo abrirlos, ignorarlos o denunciarlos.
- Juegos de concienciación sobre ingeniería social
Practica cómo responder a suplantaciones, llamadas fraudulentas y manipulaciones en el trabajo.
- Juegos sobre contraseñas y seguridad de cuentas
Aprende sobre contraseñas únicas, gestores, autenticación multifactor y páginas de acceso falsas.