Equipo editorial de CyberPlay · Publicado el · Actualizado el · 9 min de lectura
Guía y ejercicios en español
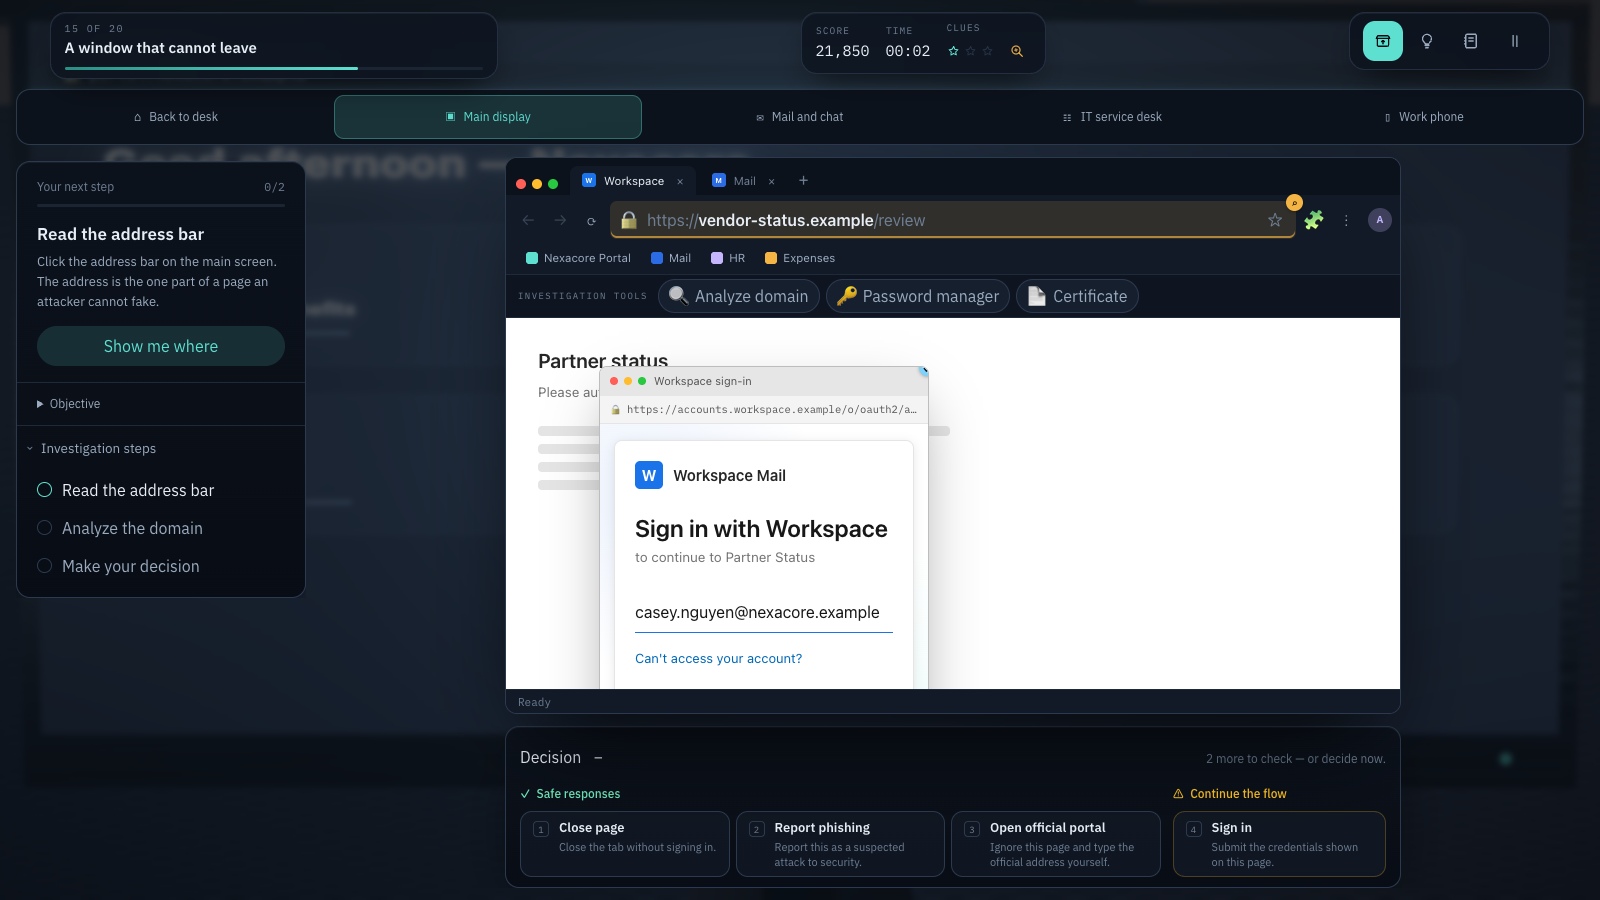
Antes de introducir una contraseña de trabajo, compruebe la dirección real del navegador y si esperaba ese inicio de sesión. Un logotipo, un diseño convincente y HTTPS no demuestran que la página pertenezca a la organización que desea utilizar. Si el destino o la solicitud siguen sin ser claros, deténgase y abra el servicio desde su aplicación aprobada o portal conocido.
Una página de inicio de sesión falsa intenta recopilar credenciales suplantando un servicio familiar. Esta guía explica dominios, señales del gestor de contraseñas y ventanas de navegador falsas mediante direcciones de ejemplo reservadas. También aborda redirecciones legítimas de inicio de sesión y qué notificar si ya introdujo información, para que la precaución no se convierta en conjeturas.
Lo que te llevas
- Inspeccione la dirección del navegador, no una dirección impresa dentro de la página web.
- HTTPS protege la conexión a un nombre de host; no avala al operador del sitio.
- La falta de autorrelleno de contraseñas es un motivo para investigar, no una prueba de que la página sea falsa.
- Utilice un portal conocido ante la duda y notifique cualquier información ya introducida.
Por qué HTTPS no convierte una página de inicio de sesión en confiable
HTTPS cifra la conexión y autentica el servidor para el nombre de host que se visita. Un sitio web fraudulento también puede obtener un certificado para su propio nombre de host. Eso protege la conexión con el sitio fraudulento; no lo convierte en su empleador, banco o proveedor de identidades.
En su explicación de mayo de 2023 sobre el rediseño del icono del candado, el equipo de Chromium informó que solo el 11 % de los participantes en su investigación de 2021 comprendía correctamente el significado preciso del icono. Ese hallazgo atañe a los participantes de dicho estudio y a una interfaz anterior, no al personal de hoy ni a los usuarios de CyberPlay. La lección práctica sigue siendo comprobar el destino y la tarea, en lugar de tratar un icono de conexión como un aval.
Fuentes de esta sección: Una actualización sobre el icono del candado
Lea el nombre de host y mantenga visible la dirección completa
En https://login.northstar.example/session, el nombre de host es login.northstar.example. La parte /session es una ruta elegida por el sitio. En el nombre de host ficticio northstar.example.secure-access.example, las palabras conocidas de la izquierda se sitúan bajo secure-access.example. Su presencia no convierte el destino en parte de Northstar.
No enseñe «tomar las dos últimas palabras» como regla universal. Los sufijos públicos pueden contener más de una etiqueta, como co.uk, y algunas plataformas de alojamiento tienen límites de registro independientes. La Public Suffix List describe estas distinciones. Una herramienta de inspección confiable puede ayudar a identificar el límite pertinente, pero un empleado siempre puede optar por el portal aprobado en lugar de intentar descifrar una dirección desconocida bajo presión.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Inspeccione el dominio registrable
Lea el dominio registrable con atención; incluir palabras conocidas en otra parte de la dirección no garantiza su titularidad.
- Use su portal conocido
Acceda al servicio mediante un portal conocido y valore el contexto de su gestor de contraseñas aprobado.
Fuentes de esta sección: Más información sobre la Public Suffix List
Utilice esta hoja de trabajo para la lectura de direcciones
Suponga que el portal aprobado de la organización es portal.northstar.example y su servicio de inicio de sesión aprobado es login.northstar.example. Cada dirección que figura a continuación es un ejemplo reservado, no un destino activo. Lea el nombre de host en voz alta y separe el texto de la marca conocida del dominio que lo contiene.
Estos ejemplos evitan deliberadamente decidir la confianza solo por la apariencia. Una ruta plausible o un nombre de marca coincidente no constituyen autenticación. Para el ejemplo aprobado, la tarea también debe ser una que usted pretendía realizar. Una solicitud inesperada de aprobación de acceso merece verificación, incluso si interviene un proveedor de identidades legítimo.
| Dirección mostrada | Aspecto a observar | Siguiente paso |
|---|---|---|
| login.northstar.example | Un nombre de host de inicio de sesión conocido en esta organización ficticia | Continúe únicamente para una tarea esperada y aprobada. |
| northstar.example.secure-access.example | El texto de la marca se encuentra debajo de secure-access.example | Utilice el portal conocido; no introduzca credenciales. |
| northstar-login.example | Un dominio diferente que contiene palabras conocidas | Verifique de forma independiente; el parecido del nombre es insuficiente. |
| secure-access.example/northstar/login | La marca aparece en la ruta, no en el nombre de host | Utilice el portal conocido. |
| Una dirección dibujada dentro de una página web | Puede ser una imitación de los controles del navegador | Inspeccione la barra de direcciones real del navegador. |
Trate el comportamiento del gestor de contraseñas como una señal útil
Si su gestor de contraseñas aprobado normalmente rellena un inicio de sesión de trabajo y ahora no lo hace, haga una pausa. La credencial guardada puede no coincidir con el sitio actual. Existen otras explicaciones posibles: la bóveda está bloqueada, la extensión no está disponible, el formulario ha cambiado o se está introduciendo un dominio de inicio de sesión nuevo y legítimo. La falta de autorrelleno por sí sola no puede establecer fraude.
No resuelva la incertidumbre copiando una contraseña en la página cuestionable ni añadiendo su dirección a la entrada guardada. Abra el portal aprobado, compruebe si el gestor funciona allí y pregunte al servicio de asistencia técnica sobre el nuevo destino. NIST SP 800-63B-4 exige que los servicios que sigan su guía admitan gestores de contraseñas y autorrelleno; eso respalda su uso, no la afirmación de que cualquier gestor detecte todos los intentos de phishing.
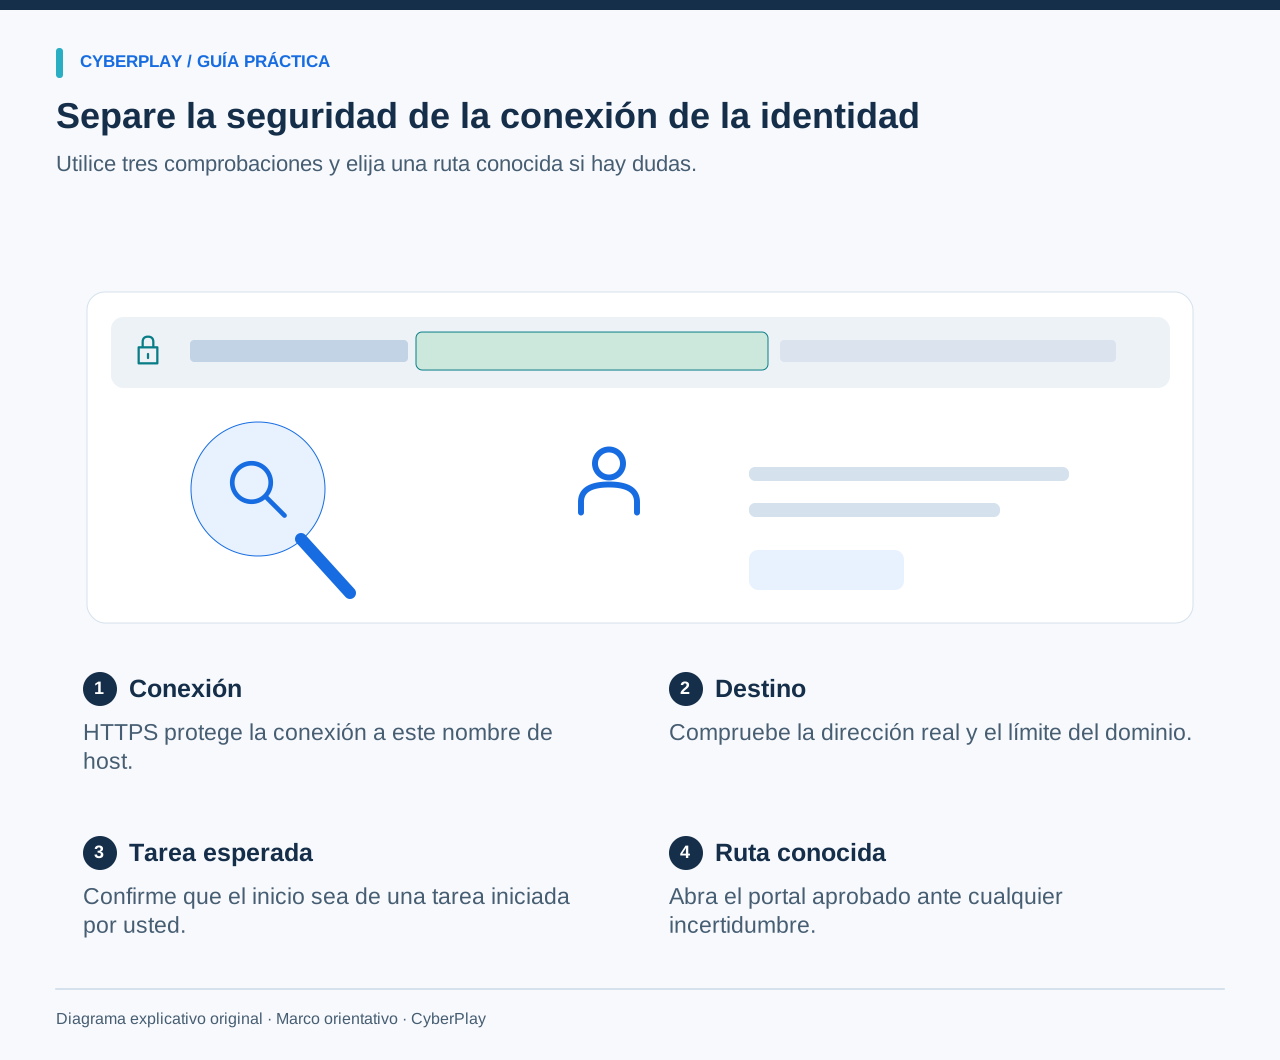
Fuentes de esta sección: SP 800-63B-4: autenticadores, incluida la compatibilidad con gestores de contraseñas
Distinga los controles del navegador de una ventana dibujada en la página
Una página web puede dibujar algo que se asemeje a una ventana de inicio de sesión independiente, con su propia barra de direcciones, icono de certificado y botón de cierre. Esos píxeles forman parte de la página. Leer la «dirección» impresa dentro de esa imitación solo le muestra lo que el diseñador de la página decidió mostrar.
Utilice los controles reales del navegador para comprobar dónde se encuentra. En pantallas pequeñas, haga visible la barra de direcciones real antes de introducir datos. Si una ventana emergente o vista incrustada dificulta determinar el destino, cierre ese flujo y regrese mediante la aplicación o el portal conocidos. No se fíe de si una ventana simulada parece desplazable, pulida o idéntica a una captura que vio en una formación.
Considere las redirecciones legítimas de inicio de sesión
Las organizaciones suelen utilizar un proveedor de identidades independiente para el inicio de sesión único. Por tanto, salir del sitio web principal de la empresa no es automáticamente sospechoso. La comprobación útil radica en si el destino forma parte del proceso de inicio de sesión aprobado y si usted inició la tarea. Pida al departamento de TI que documente la ruta prevista para que los empleados no se vean obligados a memorizar una lista creciente de dominios.
Comenzar en un portal conocido es una alternativa más segura que seguir un mensaje dudoso, pero no autoriza cada acción subsiguiente. Compruebe la cuenta, la aplicación y el permiso solicitados. Si alguien le llama pidiendo que inicie sesión o apruebe el acceso para una tarea que usted no inició, verifique esa solicitud a través del canal de soporte habitual. Las comprobaciones de dirección y las de solicitud funcionan conjuntamente.
Si ya introdujo una contraseña o aprobó un acceso
Deje de usar el flujo dudoso e infórmelo de inmediato por el canal de seguridad establecido en su lugar de trabajo. Indique qué introdujo o aprobó, la hora, el servicio implicado y si también descargó o ejecutó algo. Si puede conservar de forma segura el mensaje o la dirección originales sin volver a abrir la página, facilítelos a través de la vía de notificación aprobada.
Utilice el servicio auténtico y las instrucciones de su organización para la recuperación de credenciales. Comunique a los encargados de la respuesta si la contraseña se reutilizaba en otro lugar, si introdujo un código de un solo uso o si aprobó una solicitud de MFA. Es posible que las sesiones de cuenta o los permisos de aplicaciones requieran medidas independientes; cambiar una contraseña no es una garantía universal de que todo el acceso haya finalizado. No vuelva a la página sospechosa para comprobar si su contraseña sigue funcionando.
Practique con Find the Fake Login
Find the Fake Login ofrece situaciones ficticias de inicio de sesión con inspección de dominios, comprobaciones del gestor de contraseñas, información de certificados y la opción de abrir el portal oficial. Utilice los ejemplos de subdominios y autorrelleno para explicar lo que indica cada señal. Incluya un inicio de sesión legítimo para que la tarea no recompense rechazar cada página de forma sistemática.
Algunas escenas imitan controles del navegador dentro del juego, el cual es en sí mismo una simulación. Aplique la distinción del navegador real indicada anteriormente al transferir la lección al entorno laboral. El criterio para completar la actividad consiste en una ruta segura junto con una explicación, no simplemente en hacer clic en la clasificación correcta. Nunca introduzca una contraseña de trabajo real en un ejemplo de formación ni pida al alumnado que comparta una.
Tome la decisión segura en un nuevo ejemplo de inicio de sesión
Para este ejercicio, suponga que portal.northstar.example es el punto de inicio aprobado y que el servicio de soporte técnico ha publicado la ruta habitual de inicio de sesión. Lea todo el escenario antes de elegir. El objetivo es preservar la tarea legítima mientras se resuelve el destino inesperado.
Construya el hábito de inicio de sesión en español
Esta guía, la interfaz de CyberPlay y Find the Fake Login están disponibles en español. Practique las decisiones sobre el dominio, el autorrelleno y el portal oficial, y luego repita la hoja de trabajo de direcciones con una marca ficticia diferente. Las imágenes de la partida muestran la interfaz en inglés y no representan un ataque real contra ningún cliente.
En el trabajo, mantenga fácilmente localizables el portal aprobado y la vía de notificación. Pida a los participantes que demuestren dónde aparece la dirección real del navegador en su dispositivo habitual sin iniciar sesión en ningún sitio de prueba. Revise ejemplos desconocidos más adelante y escuche el razonamiento. Haber completado un juego o recordar un logotipo no garantiza reconocer cada página futura de phishing.
Practique comprobaciones de páginas de inicio de sesión falsas en español
Utilice Find the Fake Login para inspeccionar el destino, interpretar el autorrelleno y elegir el portal oficial. Explique la decisión sin utilizar credenciales reales.
Abrir Find the Fake LoginFuentes y lecturas adicionales
- Una actualización sobre el icono del candado — Equipo de Chromium, 2023. Consultado el 2026-09-13
- Más información sobre la Public Suffix List — Proyecto Public Suffix List. Consultado el 2026-09-13
- SP 800-63B-4: autenticadores, incluida la compatibilidad con gestores de contraseñas — NIST. Consultado el 2026-09-13
Sigue explorando
- Ejemplos de correos de phishing para formación: inspeccionar, verificar y avisar
Practica con correos ficticios de phishing sobre recursos humanos, facturas, entregas y cuentas. Incluye mensajes legítimos, verificaciones y preguntas de reflexión.
ES · 9 min de lectura - Formación sobre phishing con códigos QR: comprueba el destino antes de decidir
Enseña a comprobar destinos de códigos QR con escenarios de aparcamiento, carteles y acceso a cuentas. Incluye verificaciones independientes y ejercicios prácticos.
ES · 10 min de lectura - Juegos de formación contra el phishing: inspeccionar, verificar y avisar
Elige juegos contra el phishing que enseñen a inspeccionar, verificar y avisar. Incluye un ejercicio de proveedor, una sesión práctica y criterios de evaluación.
ES · 10 min de lectura - ClickFix y CAPTCHA falsos: cómo reconocer la trampa y actuar
¿Un CAPTCHA falso le pide ejecutar un comando? Conozca las señales de alerta de ClickFix, qué reportar antes o después de la ejecución y practique la decisión en español.
ES · 10 min de lectura - Ejercicios de ingeniería social: ensaya suplantaciones y verificaciones de pago
Ensaya suplantaciones de soporte, cambios de pagos y voces conocidas con ejercicios de ingeniería social. Incluye diálogos, verificaciones y puesta en común.
ES · 10 min de lectura - Formación para el uso seguro de IA: decisiones sobre herramientas y datos
Forma a empleados en el uso seguro de IA: herramientas aprobadas, datos, verificación de respuestas y permisos. Incluye ejemplos ficticios y tarjetas de decisión.
ES · 10 min de lectura