Redazione CyberPlay · Pubblicato il · Aggiornato il · 9 min di lettura
Guida ed esercizi in italiano
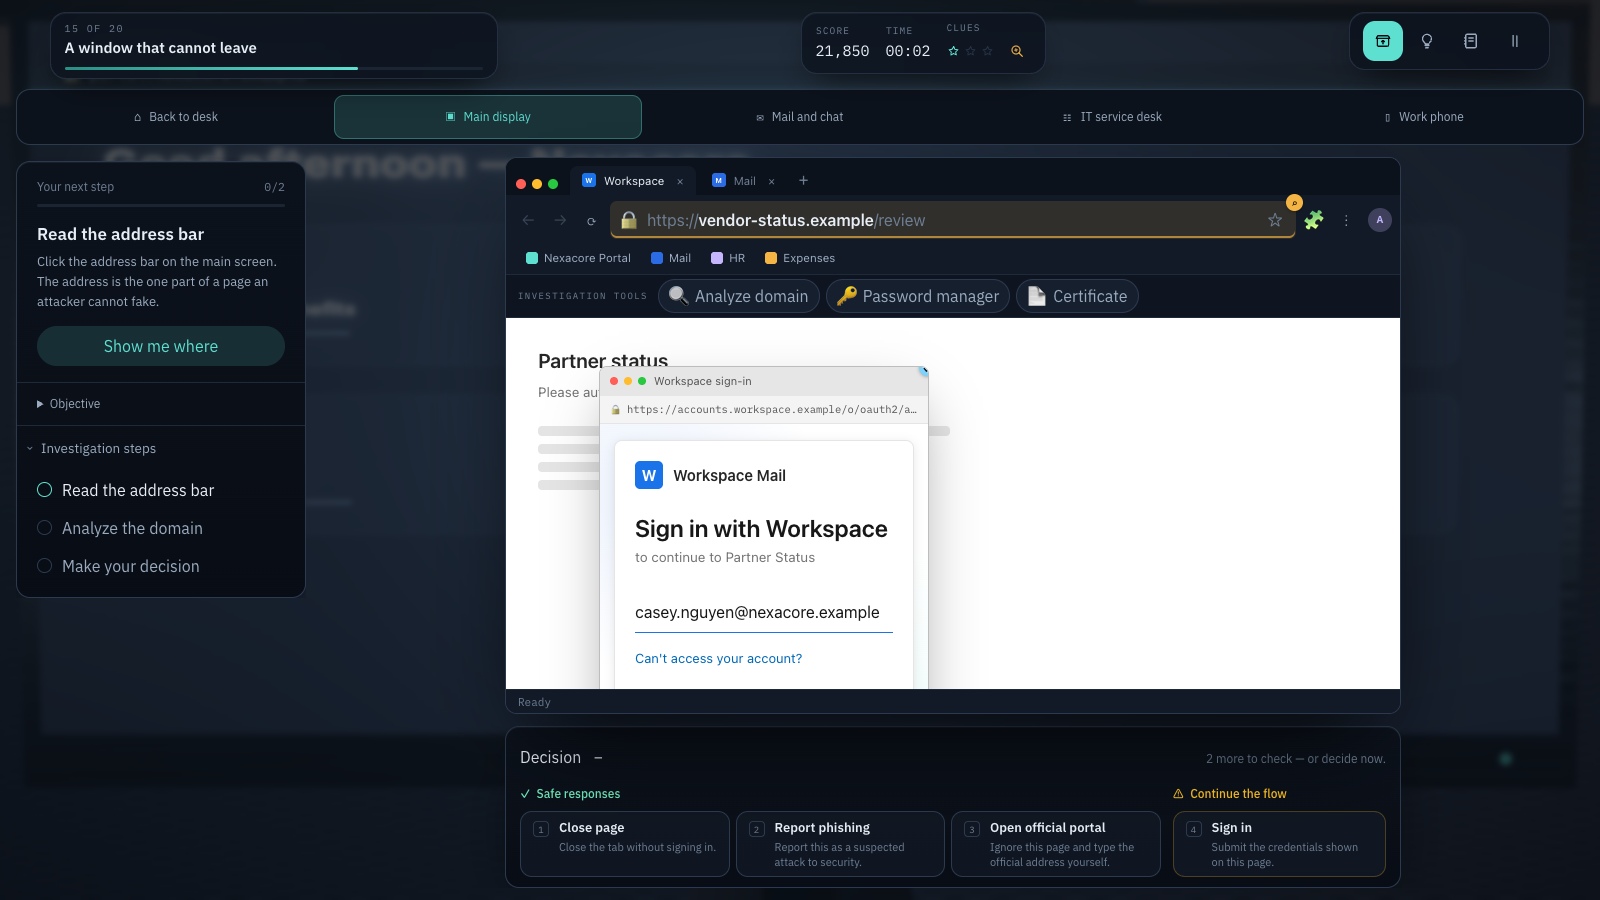
Prima di inserire una password di lavoro, controlla il vero indirizzo nel browser e verifica se ti aspettavi di effettuare l'accesso. Un logo, un layout convincente e il protocollo HTTPS non dimostrano che la pagina appartenga all'organizzazione che intendi utilizzare. Se la destinazione o la richiesta rimangono poco chiare, fermati e apri il servizio dalla tua app approvata o dal portale noto.
Una pagina di accesso falsa tenta di raccogliere credenziali spacciandosi per un servizio familiare. Questa guida illustra domini, segnali del gestore di password e finestre simulate del browser attraverso indirizzi di esempio riservati. Tratta inoltre i reindirizzamenti di accesso legittimi e cosa segnalare se hai già inserito informazioni, in modo che la cautela non si trasformi in tentativi alla cieca.
I punti da ricordare
- Ispeziona l'indirizzo del browser, non un indirizzo stampato all'interno della pagina web.
- HTTPS protegge la connessione verso un hostname; non garantisce per il gestore del sito.
- La mancata compilazione automatica della password è un motivo per indagare, non la prova che la pagina sia falsa.
- Usa un portale noto in caso di dubbi e segnala qualsiasi dato già inserito.
Perché HTTPS non rende affidabile una pagina di accesso
HTTPS crittografa la connessione e autentica il server per l'hostname visitato. Anche un sito web fraudolento può ottenere un certificato per il proprio hostname. Ciò protegge la connessione verso il sito fraudolento; non trasforma il sito nel tuo datore di lavoro, nella tua banca o nel tuo provider di identità.
Nella sua spiegazione di maggio 2023 sulla riprogettazione dell'icona del lucchetto, il team di Chromium ha riferito che solo l'11% dei partecipanti alla sua ricerca del 2021 comprendeva correttamente il significato preciso dell'icona. Quel riscontro riguarda quei partecipanti allo studio e un'interfaccia precedente, non l'attuale forza lavoro o gli utenti di CyberPlay. La lezione pratica rimane quella di verificare la destinazione e l'attività, piuttosto che considerare un'icona di connessione come un'approvazione.
Fonti della sezione: Un aggiornamento sull'icona del lucchetto
Leggi l'hostname e mantieni visibile l'indirizzo completo
In https://login.northstar.example/session, l'hostname è login.northstar.example. La parte /session è un percorso scelto dal sito. Nell'hostname fittizio northstar.example.secure-access.example, le parole familiari a sinistra si trovano al di sotto di secure-access.example. La loro presenza non rende la destinazione parte di Northstar.
Non insegnare "prendi le ultime due parole" come regola universale. I suffissi pubblici possono contenere più di un'etichetta, come co.uk, e alcune piattaforme di hosting presentano confini di registrazione distinti. La Public Suffix List descrive queste differenze. Uno strumento di ispezione affidabile può aiutare a identificare il confine pertinente, ma un dipendente può sempre scegliere il portale approvato invece di tentare di decifrare un indirizzo sconosciuto sotto pressione.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Ispeziona il dominio registrabile
Leggi con attenzione il dominio registrabile; parole note altrove nell'indirizzo non ne attestano il proprietario.
- Usa il portale noto
Accedi al servizio tramite un portale noto e considera il contesto fornito dal password manager approvato.
Fonti della sezione: Maggiori informazioni sulla Public Suffix List
Usa questa scheda di lettura degli indirizzi
Supponi che il portale approvato dell'organizzazione sia portal.northstar.example e che il servizio di autenticazione approvato sia login.northstar.example. Ogni indirizzo sottostante è un esempio riservato, non una destinazione attiva. Leggi l'hostname ad alta voce e separa il testo del marchio familiare dal dominio che lo contiene.
Questi esempi evitano deliberatamente di stabilire l'affidabilità solo dall'aspetto. Un percorso plausibile o un nome di marchio corrispondente non costituiscono un'autenticazione. Per l'esempio approvato, anche l'attività deve essere una di quelle che intendevi eseguire. Una richiesta inaspettata di approvazione dell'accesso merita una verifica anche se è coinvolto un identity provider autentico.
| Indirizzo visualizzato | Cosa notare | Passo successivo |
|---|---|---|
| login.northstar.example | Un hostname di accesso noto in questa organizzazione fittizia | Continua solo per un'attività prevista e approvata. |
| northstar.example.secure-access.example | Il testo del marchio è subordinato a secure-access.example | Usa il portale noto; non inserire le credenziali. |
| northstar-login.example | Un dominio diverso contenente parole familiari | Verifica in modo indipendente; la somiglianza del nome non è sufficiente. |
| secure-access.example/northstar/login | Il marchio compare nel percorso, non nell'hostname | Usa il portale noto. |
| Un indirizzo disegnato all'interno di una pagina web | Potrebbe essere un'imitazione dei controlli del browser | Ispeziona la barra degli indirizzi reale del browser. |
Considera il comportamento del gestore di password come un segnale utile
Se il tuo gestore di password approvato normalmente inserisce le credenziali di lavoro e ora non interviene, fermati. La credenziale salvata potrebbe non corrispondere al sito corrente. Sono possibili altre spiegazioni: la cassaforte è bloccata, l'estensione non è disponibile, il modulo è cambiato o è in fase di introduzione un nuovo dominio di accesso legittimo. La mancata compilazione automatica da sola non può confermare una frode.
Non risolvere l'incertezza copiando una password nella pagina dubbia o aggiungendo il suo indirizzo alla voce salvata. Apri il portale approvato, controlla se il gestore funziona lì e chiedi al service desk informazioni su una nuova destinazione. La pubblicazione NIST SP 800-63B-4 richiede che i servizi conformi alle sue linee guida supportino i gestori di password e l'autocompilazione; ciò incoraggia il loro utilizzo, senza affermare che un qualsiasi gestore possa rilevare ogni tentativo di phishing.
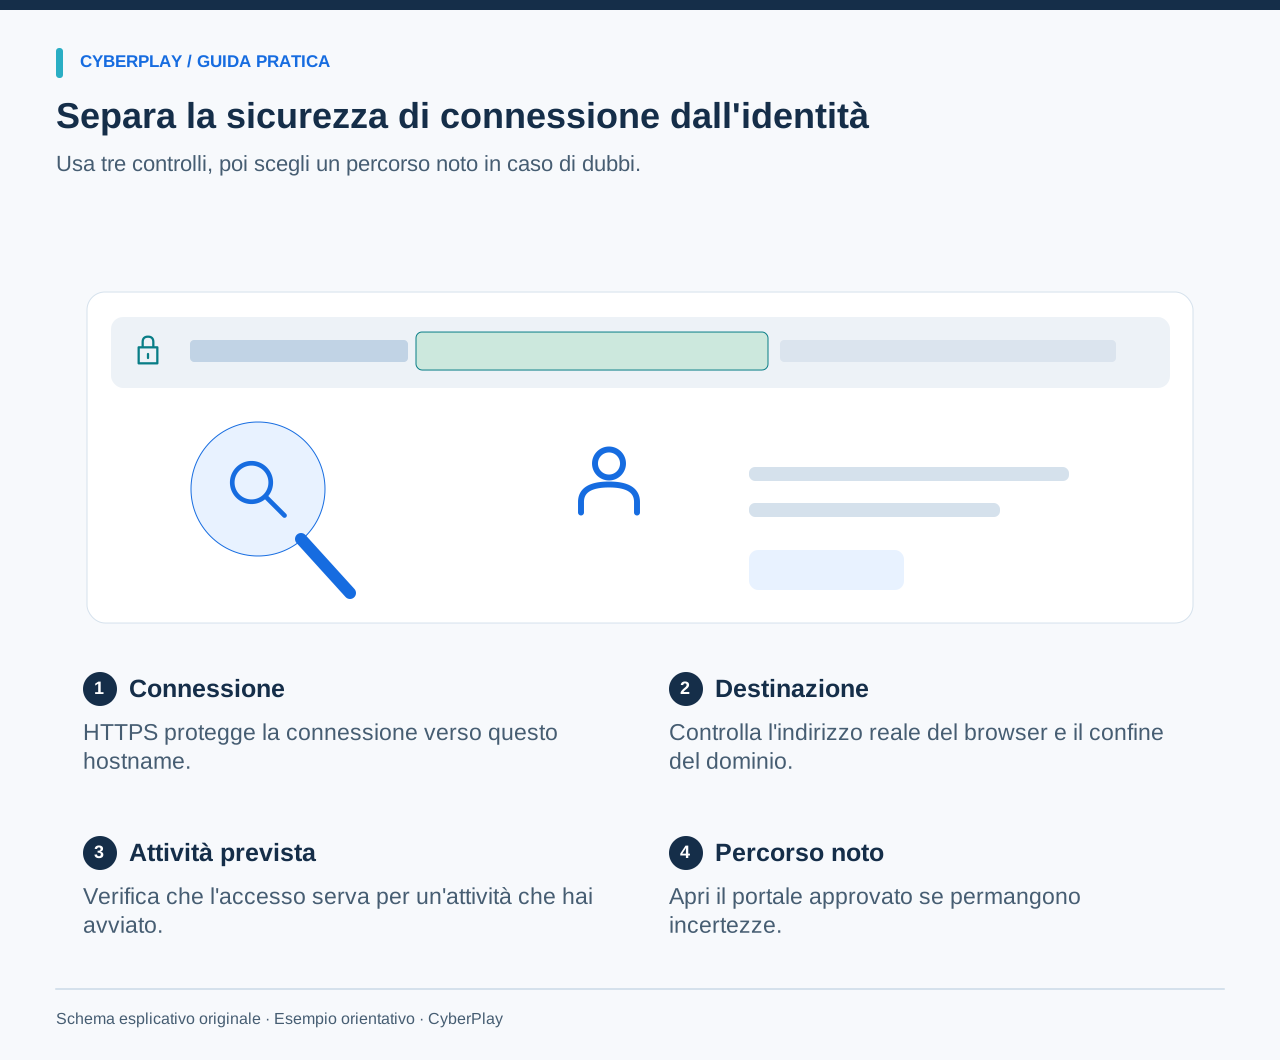
Fonti della sezione: SP 800-63B-4: autenticatori, incluso il supporto per gestori di password
Distingui i controlli del browser da una finestra disegnata nella pagina
Una pagina web può disegnare elementi che imitano una finestra di accesso separata, inclusi la propria barra degli indirizzi, l'icona del certificato e il pulsante di chiusura. Quei pixel fanno parte della pagina. Leggere "l'indirizzo" stampato all'interno di quell'imitazione mostra unicamente ciò che il creatore della pagina ha scelto di visualizzare.
Utilizza i controlli effettivi del browser per verificare dove ti trovi. Su uno schermo piccolo, mostra la vera barra degli indirizzi prima di inserire informazioni. Se una finestra popup o una vista integrata rende difficile verificare la destinazione, chiudi quel flusso e torna attraverso l'app o il portale noto. Non basarti sul fatto che una finestra fittizia appaia mobile, curata o identica a una schermata vista durante la formazione.
Tieni conto dei reindirizzamenti di accesso legittimi
Le organizzazioni utilizzano spesso un provider di identità separato per il single sign-on. Il passaggio all'esterno del sito web principale dell'azienda non è quindi automaticamente sospetto. La verifica utile consiste nell'accertare se la destinazione fa parte del processo di accesso approvato e se sei stato tu ad avviare l'attività. Chiedi all'IT di documentare il percorso previsto, in modo che i dipendenti non debbano memorizzare un elenco crescente di domini.
Partire da un portale noto è un'alternativa più sicura rispetto a seguire un messaggio incerto, ma non autorizza qualsiasi azione successiva. Controlla l'account, l'applicazione e l'autorizzazione richiesta. Se una persona al telefono ti chiede di effettuare l'accesso o di approvare l'accesso per un'attività che non hai avviato, verifica la richiesta tramite il normale canale di supporto. I controlli sull'indirizzo e quelli sulla richiesta operano insieme.
Se hai già inserito una password o approvato l'accesso
Interrompi l'uso del flusso dubbio e segnalalo immediatamente tramite il canale di sicurezza predisposto dal tuo ambiente di lavoro. Specifica cosa hai inserito o approvato, l'orario, il servizio interessato ed evidenzia se hai anche scaricato o eseguito file. Se puoi conservare in modo sicuro il messaggio originale o l'indirizzo senza riaprire la pagina, trasmettilo tramite la procedura di segnalazione approvata.
Utilizza il servizio autentico e le istruzioni della tua organizzazione per il ripristino delle credenziali. Comunica a chi gestisce l'incidente se la password è stata riutilizzata altrove, se hai inserito un codice monouso o se hai approvato una richiesta MFA. Le sessioni dell'account o le autorizzazioni dell'applicazione potrebbero richiedere interventi distinti; cambiare una password non garantisce in assoluto che ogni accesso sia terminato. Non tornare sulla pagina sospetta per controllare se la tua password funziona ancora.
Fai pratica con Find the Fake Login
Find the Fake Login propone situazioni di accesso fittizie con ispezione del dominio, controlli del gestore di password, informazioni sui certificati e l'opzione per aprire il portale ufficiale. Usa gli esempi di sottodomini e compilazione automatica per illustrare il significato di ciascun segnale. Includi un accesso legittimo affinché l'esercizio non premi il rifiuto indiscriminato di ogni pagina.
Alcune schermate imitano i controlli del browser all'interno del gioco, che è esso stesso una simulazione. Applica la distinzione del browser reale descritta sopra quando trasferisci la lezione sul lavoro. Il criterio di completamento richiede un percorso sicuro unito a una spiegazione, non il semplice clic sulla classificazione corretta. Non inserire mai una reale password di lavoro in un esempio formativo né chiedere ai partecipanti di condividerne una.
Prendi la decisione sicura in un nuovo esempio di accesso
Per questo esercizio, supponi che portal.northstar.example sia il punto di partenza approvato e che il service desk abbia reso noto il consueto percorso di autenticazione. Leggi l'intero scenario prima di scegliere. L'obiettivo è preservare l'attività legittima chiarendo al contempo la destinazione inattesa.
Sviluppa un'abitudine di accesso in italiano
Questa guida, l'interfaccia di CyberPlay e Find the Fake Login sono disponibili in italiano. Esercitati sulle decisioni relative a dominio, compilazione automatica e portale ufficiale, quindi ripeti la scheda di lettura degli indirizzi con un marchio fittizio differente. Le immagini di gioco mostrano l'interfaccia in lingua inglese e non raffigurano un attacco reale verso un cliente.
Al lavoro, mantieni facilmente accessibili il portale approvato e la procedura di segnalazione. Chiedi ai partecipanti di mostrare dove compare il vero indirizzo del browser sul loro dispositivo abituale senza accedere ad alcun sito di prova. Rivedi gli esempi sconosciuti in seguito e ascolta le argomentazioni. Una partita completata o un logo memorizzato non provano che ogni futura pagina di phishing verrà riconosciuta.
Esercitati sui controlli di una pagina di accesso falsa in italiano
Usa Find the Fake Login per ispezionare la destinazione, interpretare l'autocompilazione e scegliere il portale ufficiale. Spiega la decisione senza credenziali reali.
Apri Find the Fake LoginFonti e approfondimenti
- Un aggiornamento sull'icona del lucchetto — Team di Chromium, 2023. Consultato il 2026-09-13
- Maggiori informazioni sulla Public Suffix List — Progetto Public Suffix List. Consultato il 2026-09-13
- SP 800-63B-4: autenticatori, incluso il supporto per gestori di password — NIST. Consultato il 2026-09-13
Continua a esplorare
- Esempi di email di phishing per la formazione: verificare e segnalare
Usa email fittizie di phishing su fatture, consegne, account e risorse umane, insieme a messaggi legittimi. Ogni esempio spiega verifica e decisione sicura.
IT · 9 min di lettura - Phishing tramite codici QR: imparare a verificare la destinazione
Insegna ai dipendenti a gestire il quishing con verifiche della destinazione, canali indipendenti ed esercizi realistici su parcheggi, avvisi e accessi.
IT · 10 min di lettura - Giochi di formazione sul phishing: esercitare le decisioni dietro un messaggio
Usa giochi di formazione sul phishing per esercitare analisi, verifica indipendente e segnalazione. Con un messaggio fornitore fittizio e una scaletta pratica.
IT · 9 min di lettura - ClickFix e falsi CAPTCHA: riconoscere la trappola e reagire
Un falso CAPTCHA chiede di eseguire un comando? Impara a riconoscere ClickFix, a segnalare cosa è successo e a reagire con un esercizio pratico in italiano.
IT · 9 min di lettura