CyberPlay-redactie · Gepubliceerd op · Bijgewerkt op · 9 min leestijd
Gids en oefeningen in het Nederlands
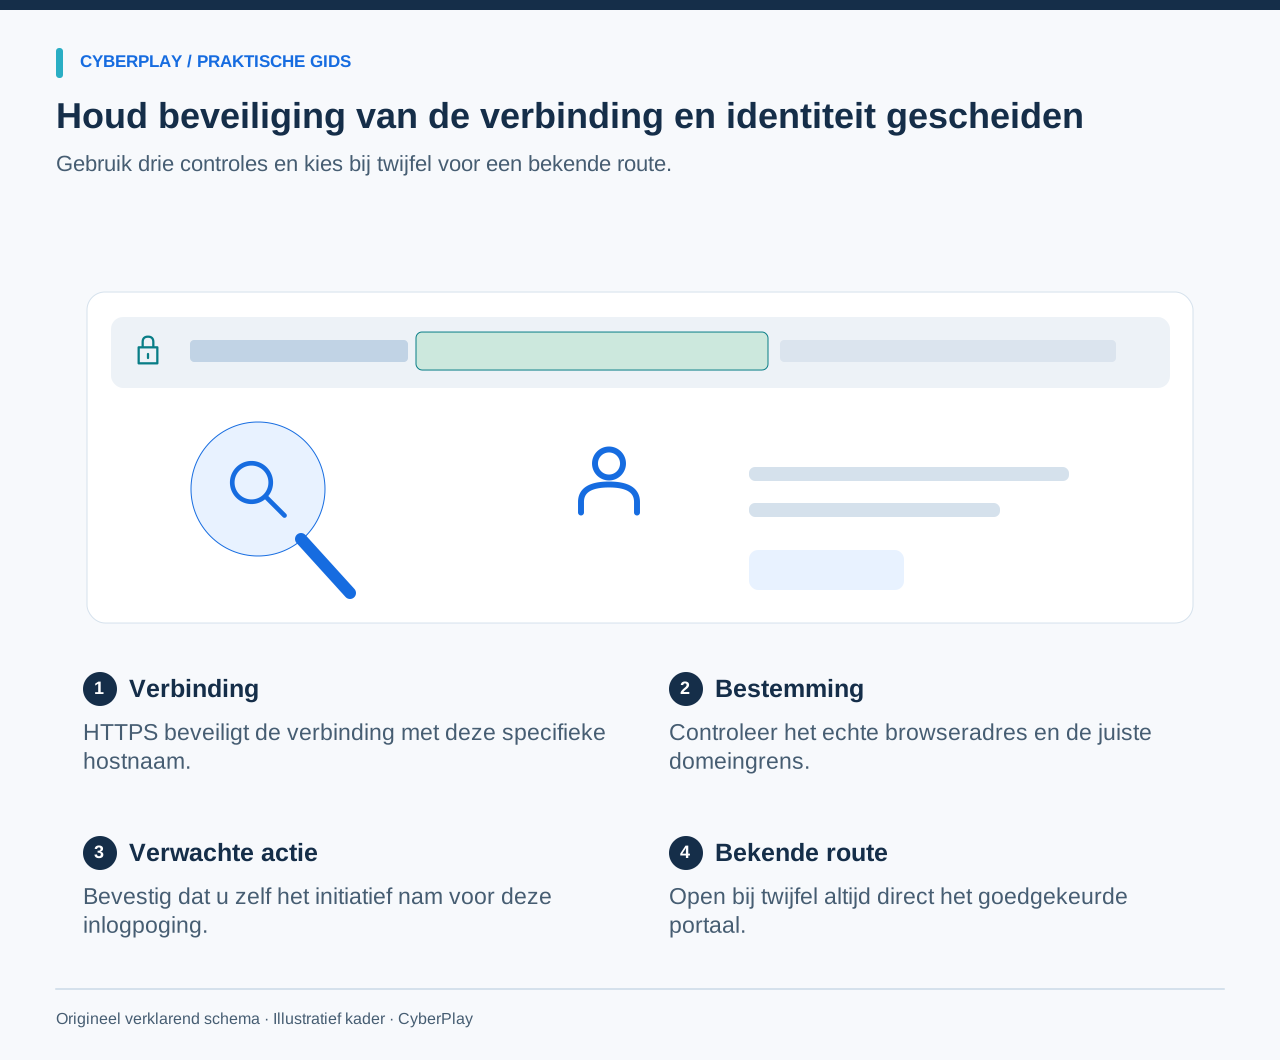
Controleer, voordat u een werkgerelateerd wachtwoord invoert, het daadwerkelijke browseradres en of u deze inlogpoging daadwerkelijk verwachtte. Een logo, een overtuigende lay-out en HTTPS bewijzen niet dat de pagina toebehoort aan de organisatie die u wilt bezoeken. Blijft de bestemming of het verzoek onduidelijk, stop dan en open de dienst via uw goedgekeurde app of bekende portaal.
Een valse inlogpagina probeert inloggegevens te bemachtigen door zich voor te doen als een vertrouwde dienst. Deze handleiding legt domeinen, signalen van de wachtwoordmanager en nagebootste browservensters uit aan de hand van gereserveerde voorbeeldadressen. We behandelen ook legitieme inlogomleidingen en wat u moet melden als u al gegevens heeft ingevoerd, zodat voorzichtigheid geen giswerk wordt.
Wat je meeneemt
- Inspecteer het adres van de browser zelf, niet een adres dat binnen de webpagina is afgebeeld.
- HTTPS beveiligt de verbinding met een hostnaam; het verifieert niet de beheerder achter de site.
- Het ontbreken van automatisch invullen door de wachtwoordmanager is een reden tot nader onderzoek, geen bewijs van fraude.
- Gebruik bij twijfel een bekend portaal en meld eventueel al ingevoerde gegevens direct.
Waarom HTTPS een inlogpagina niet automatisch betrouwbaar maakt
HTTPS versleutelt de verbinding en authenticeert de server voor de hostnaam die wordt bezocht. Een frauduleuze website kan echter net zo goed een certificaat voor zijn eigen hostnaam aanvragen. Dat beveiligt uitsluitend de verbinding met die frauduleuze site; het maakt van die site nog niet uw werkgever, bank of identiteitsprovider.
In een toelichting uit mei 2023 over het vernieuwde sloticoon meldde het Chromium-team dat slechts 11% van de deelnemers aan hun onderzoek uit 2021 de exacte betekenis van het icoon juist begreep. Die bevinding heeft betrekking op die specifieke onderzoeksdeelnemers en een oudere interface, niet op de huidige beroepsbevolking of gebruikers van CyberPlay. De praktische les blijft: controleer altijd de bestemming en de taak, in plaats van een verbindingsicoon te zien als een kwaliteitskeurmerk.
Bronnen bij dit onderdeel: Een update over het slotpictogram
Lees de hostnaam en houd het volledige adres in beeld
In https://login.northstar.example/session is de hostnaam login.northstar.example. Het gedeelte /session is een door de site gekozen pad. In de fictieve hostnaam northstar.example.secure-access.example bevinden de bekende termen aan de linkerkant zich feitelijk onder secure-access.example. Hun aanwezigheid maakt de bestemming geenszins onderdeel van Northstar.
Leer uzelf of anderen niet de vuistregel aan om "altijd de laatste twee woorden te nemen". Publieke achtervoegsels (public suffixes) kunnen uit meerdere labels bestaan, zoals co.uk, en sommige hostingplatforms hanteren afzonderlijke registratiegrenzen. De Public Suffix List legt deze verschillen vast. Een betrouwbaar inspectiehulpmiddel kan helpen om de relevante domeingrens te bepalen, maar een medewerker kan altijd kiezen voor het goedgekeurde portaal in plaats van onder tijdsdruk een onbekend adres te ontleden.

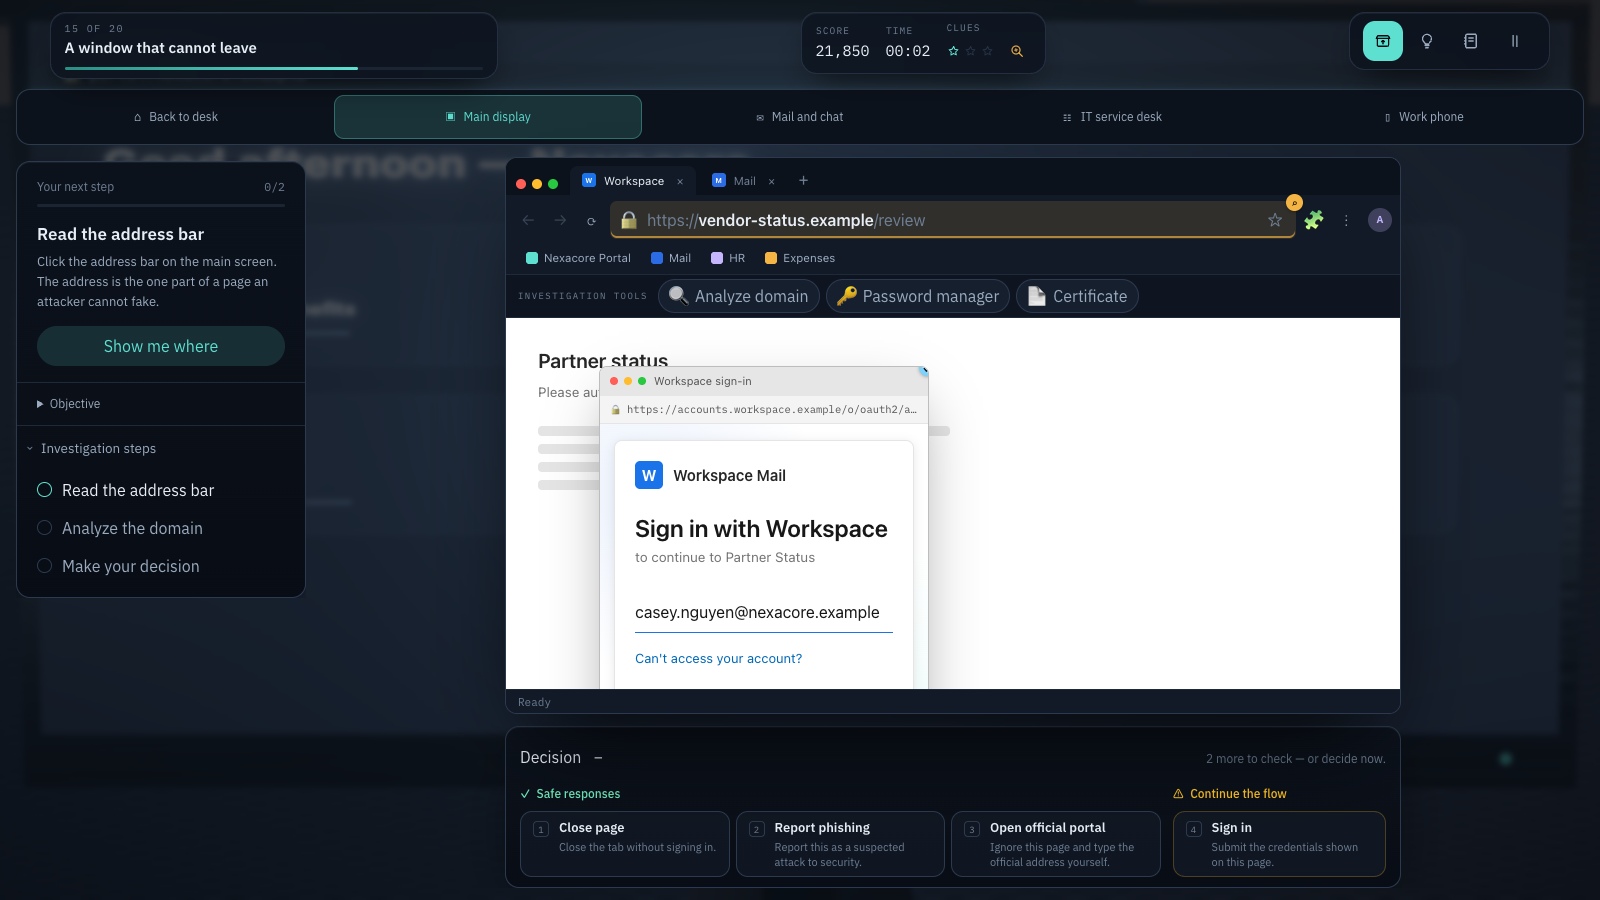
Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Inspecteer het registreerbare domein
Lees het registreerbare hoofddomein zorgvuldig; bekende woorden elders in een adres tonen niet aan wie de eigenaar is.
- Gebruik uw bekende portal
Ga naar de dienst via een bekende portal en let op de context van uw goedgekeurde wachtwoordmanager.
Bronnen bij dit onderdeel: Meer informatie over de Public Suffix List
Gebruik dit werkblad voor het lezen van adressen
Ga ervan uit dat portal.northstar.example het goedgekeurde portaal van de organisatie is en login.northstar.example de officiële inlogdienst. Elk onderstaand adres is een gereserveerd voorbeeld en geen actieve bestemming. Lees de hostnaam hardop en scheid de vertrouwde merknaam van het hoofddomein waarin deze is geplaatst.
Deze voorbeelden vermijden doelbewust om betrouwbaarheid louter op uiterlijk te baseren. Een aannemelijk pad of een overeenkomende merknaam is immers geen authenticatie. Zelfs bij het goedgekeurde voorbeeld moet het gaan om een actie die u zelf van plan was uit te voeren. Een onverwacht verzoek om toegang goed te keuren verdient verificatie, ook als er een echte identiteitsprovider bij betrokken is.
| Weergegeven adres | Wat opvalt | Volgende stap |
|---|---|---|
| login.northstar.example | Een bekende inloghostnaam binnen deze fictieve organisatie | Alleen doorgaan bij een verwachte, goedgekeurde taak. |
| northstar.example.secure-access.example | De merknaam bevindt zich onder secure-access.example | Gebruik het bekende portaal; voer geen inloggegevens in. |
| northstar-login.example | Een ander domein dat bekende termen bevat | Verifieer onafhankelijk; louter naamsgelijkenis volstaat niet. |
| secure-access.example/northstar/login | Het merk staat in het pad, niet in de hostnaam | Gebruik het bekende portaal. |
| Een adres dat binnen een webpagina is getekend | Het kan een nabootsing van browserbedieningselementen zijn | Inspecteer de werkelijke adresbalk van de browser. |
Beschouw het gedrag van de wachtwoordmanager als een nuttig signaal
Als uw goedgekeurde wachtwoordmanager normaal gesproken automatisch een werkinlog invult en dat nu nalaat, pauzeer dan. De opgeslagen inloggegevens komen mogelijk niet overeen met de huidige site. Er zijn overigens ook andere verklaringen mogelijk: de kluis is vergrendeld, de extensie werkt niet, het inlogformulier is gewijzigd of er wordt een legitiem nieuw inlogdomein uitgerold. Het uitblijven van automatisch invullen bewijst op zichzelf nog geen fraude.
Los deze onzekerheid niet op door een wachtwoord handmatig naar de verdachte pagina te kopiëren of door het adres aan de opgeslagen vermelding toe te voegen. Open het goedgekeurde portaal, kijk of de wachtwoordmanager daar wel functioneert en informeer bij de servicedesk naar eventuele nieuwe bestemmingen. NIST SP 800-63B-4 vereist dat diensten die deze richtlijn volgen wachtwoordmanagers en automatisch invullen ondersteunen; dat pleit voor het gebruik ervan, maar garandeert niet dat elke beheerder alle vormen van phishing detecteert.
Bronnen bij dit onderdeel: SP 800-63B-4: authenticators, waaronder ondersteuning voor wachtwoordmanagers
Onderscheid echte browserknoppen van een venster binnen de pagina
Een webpagina kan elementen nabootsen die lijken op een apart inlogvenster, inclusief een eigen adresbalk, certificaatpictogram en sluitknop. Deze pixels maken integraal deel uit van de pagina zelf. Het lezen van het "adres" dat in zo'n imitatievenster staat, toont u enkel wat de maker van de pagina heeft ingevoerd.
Gebruik altijd de daadwerkelijke browserknoppen om te controleren waar u zich bevindt. Zorg er op een klein scherm voor dat de echte adresbalk zichtbaar is voordat u gegevens invoert. Maakt een pop-up of ingesloten weergave het lastig om de bestemming vast te stellen, breek het proces dan af en ga terug via de vertrouwde app of het bekende portaal. Ga er niet van uit dat een venster echt is enkel omdat het versleepbaar oogt, er verzorgd uitziet of overeenkomt met een schermafbeelding uit een security awareness training.
Houd rekening met legitieme inlogomleidingen
Organisaties maken voor single sign-on vaak gebruik van een externe identiteitsprovider. Een doorverwijzing buiten de hoofdwebsite van het bedrijf is daarom niet per definitie verdacht. Waar het om gaat is of de bestemming onderdeel uitmaakt van het goedgekeurde inlogproces en of u de taak zelf hebt gestart. Vraag IT om de verwachte inlogroute duidelijk vast te leggen, zodat medewerkers niet genoodzaakt zijn een steeds langere lijst aan domeinen uit het hoofd te leren.
Beginnen bij een bekend portaal is een veiligere terugvaloptie dan het klikken op een verdachte link, maar het rechtvaardigt niet zomaar elke opvolgende handeling. Controleer altijd het account, de applicatie en de specifieke rechten die worden gevraagd. Vraagt een telefonische beller u in te loggen of toegang te verlenen voor een handeling die u niet zelf hebt gestart, verifieer dit verzoek dan via de reguliere ondersteuningskanalen. Controle van het adres en controle van het verzoek horen altijd hand in hand te gaan.
Wat te doen als u al een wachtwoord heeft ingevoerd of toegang heeft verleend
Stop onmiddellijk met het verdachte proces en meld het incident direct via het officiële beveiligingskanaal van uw organisatie. Geef duidelijk aan welke gegevens u hebt ingevoerd of goedgekeurd, het tijdstip, de betrokken dienst en of u eventueel ook bestanden hebt gedownload of geopend. Kunt u het oorspronkelijke bericht of het verdachte adres veilig bewaren zonder de pagina opnieuw te laden, lever dit dan aan via de goedgekeurde meldingsprocedure.
Gebruik uitsluitend de authentieke dienst en volg de instructies van uw organisatie voor het herstellen van inloggegevens. Laat de beheerders weten of het wachtwoord elders werd hergebruikt, of u een eenmalige verificatiecode hebt ingevoerd of een MFA-verzoek hebt goedgekeurd. Lopende accountsessies of gekoppelde app-machtigingen vereisen mogelijk aanvullende stappen; een wachtwoord wijzigen biedt geen absolute garantie dat alle ongeoorloofde toegang is beëindigd. Keer nooit terug naar de verdachte pagina om te testen of uw inloggegevens nog werken.
Oefen met Find the Fake Login
Find the Fake Login biedt fictieve inlogsituaties met domeininspectie, controles via de wachtwoordmanager, certificaatgegevens en de mogelijkheid om het officiële portaal te openen. Gebruik de voorbeelden met subdomeinen en automatisch invullen om te leren wat elk signaal precies betekent. Zorg dat er ook legitieme inlogpogingen tussen zitten, zodat de oefening niet neerkomt op het blindelings afwijzen van elke pagina.
Sommige scènes bootsen browserknoppen na binnen het spel, dat zelf ook een simulatie is. Pas het hierboven besproken onderscheid met de echte browser toe wanneer u deze kennis meeneemt naar uw dagelijkse werk. Het afrondingscriterium bestaat uit het kiezen van een veilige route inclusief een goede onderbouwing, niet louter het aanklikken van de juiste categorie. Voer nooit echte werkwachtwoorden in bij een trainingsopdracht en vraag deelnemers evenmin om deze te delen.
Maak de veilige keuze in een nieuw inlogvoorbeeld
Ga er voor deze oefening van uit dat portal.northstar.example het officiële startpunt is en dat de servicedesk de reguliere inlogprocedure heeft gedocumenteerd. Lees het volledige scenario door voordat u een keuze maakt. Het doel is om de legitieme taak te volbrengen en tegelijkertijd de onverwachte bestemming correct af te handelen.
Maak van veilig inloggen een vaste gewoonte
Deze gids, de interface van CyberPlay en Find the Fake Login zijn beschikbaar in het Nederlands. Oefen met het beoordelen van domeinen, signalen voor automatisch invullen en het raadplegen van het officiële portaal, en herhaal het werkblad met een andere fictieve merknaam. De schermafbeeldingen van de gameplay tonen de Engelstalige interface en zijn geen weergave van een echte aanval op een klant.
Zorg ervoor dat op de werkvloer het goedgekeurde portaal en de meldingsprocedure eenvoudig te vinden zijn. Laat cursisten op hun eigen apparaat aanwijzen waar het daadwerkelijke browseradres te zien is, zonder in te loggen op een testsite. Bespreek onbekende voorbeelden na en luister naar de achterliggende redenering. Een afgerond spel of het herkennen van een logo garandeert immers niet dat elke toekomstige phishingpagina direct zal worden opgemerkt.
Oefen inlogcontroles in het Nederlands
Gebruik Find the Fake Login om de bestemming te inspecteren, automatisch invullen te duiden en het officiële portaal te kiezen. Onderbouw uw keuze zonder echte inloggegevens te gebruiken.
Open Find the Fake LoginBronnen en verder lezen
- Een update over het slotpictogram — Chromium-team, 2023. Geraadpleegd op 2026-09-13
- Meer informatie over de Public Suffix List — Public Suffix List-project. Geraadpleegd op 2026-09-13
- SP 800-63B-4: authenticators, waaronder ondersteuning voor wachtwoordmanagers — NIST. Geraadpleegd op 2026-09-13
Lees verder
- Voorbeelden van phishingmails voor training: onderzoeken, controleren en melden
Gebruik fictieve phishingmails voor training: onderzoek afzender en verzoek, controleer via een bekend kanaal en oefen melden met concrete nabespreekvragen.
NL · 9 min leestijd - Training tegen QR-codephishing: controleer eerst de bestemming
Leer medewerkers QR-codephishing herkennen en afhandelen via bestemmingscontroles, onafhankelijke verificatie en realistische oefeningen rondom parkeren en posters.
NL · 9 min leestijd - Phishingtraining met spellen: beslissingen rond verdachte berichten oefenen
Gebruik phishing training spellen om inspectie, onafhankelijke verificatie en melding te oefenen. Inclusief een fictief leveranciersbericht en een praktisch sessieplan.
NL · 9 min leestijd - ClickFix en valse CAPTCHA’s: herkennen en veilig reageren
Vraagt een valse CAPTCHA u om een commando uit te voeren? Leer de ClickFix-signalen, wat te melden vóór of na uitvoering en oefen de beslissing in het Nederlands.
NL · 9 min leestijd - Social-engineeringoefeningen: misleiding en betaalverzoeken leren controleren
Oefen social engineering met fictieve telefoontjes, betaalverzoeken en identiteitsmisleiding. Bespreek terugbelroutes, goedkeuring en veilig verder werken.
NL · 9 min leestijd - AI-security-awarenesstraining: veilig omgaan met hulpmiddelen en gegevens
Zet doordachte AI-security-awarenesstraining op voor medewerkers: goedgekeurde tools, gevoelige invoer, outputcontrole, gekoppelde rechten en herkenbare keuzekaarten.
NL · 9 min leestijd