Redactie van CyberPlay · Gepubliceerd op · Bijgewerkt op · 9 min leestijd
Gids en oefeningen in het Nederlands
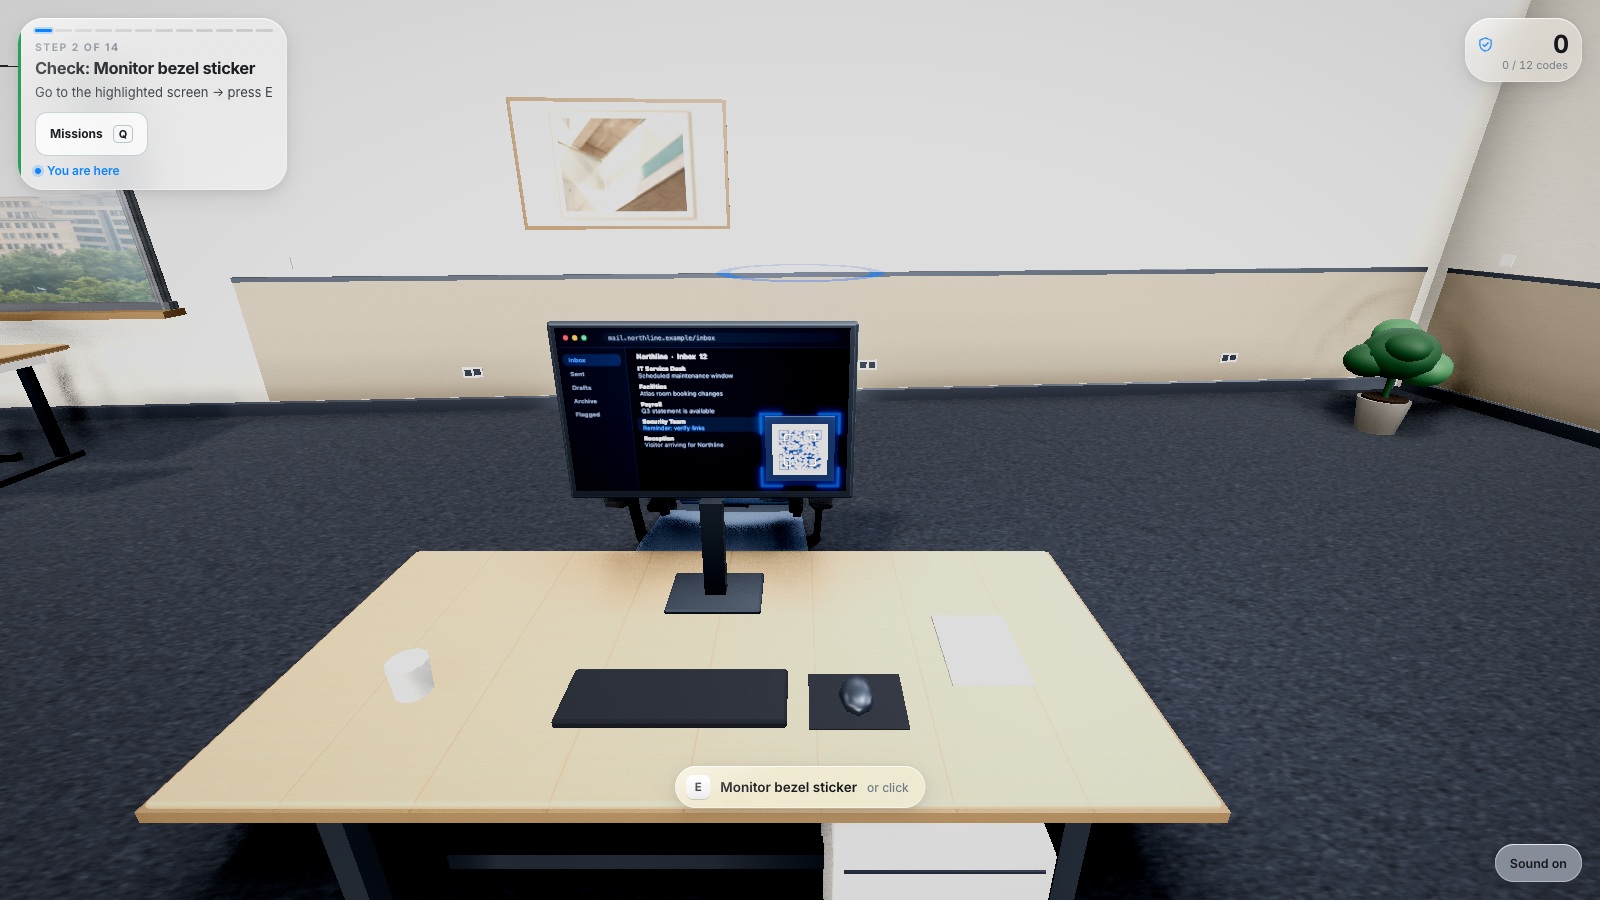
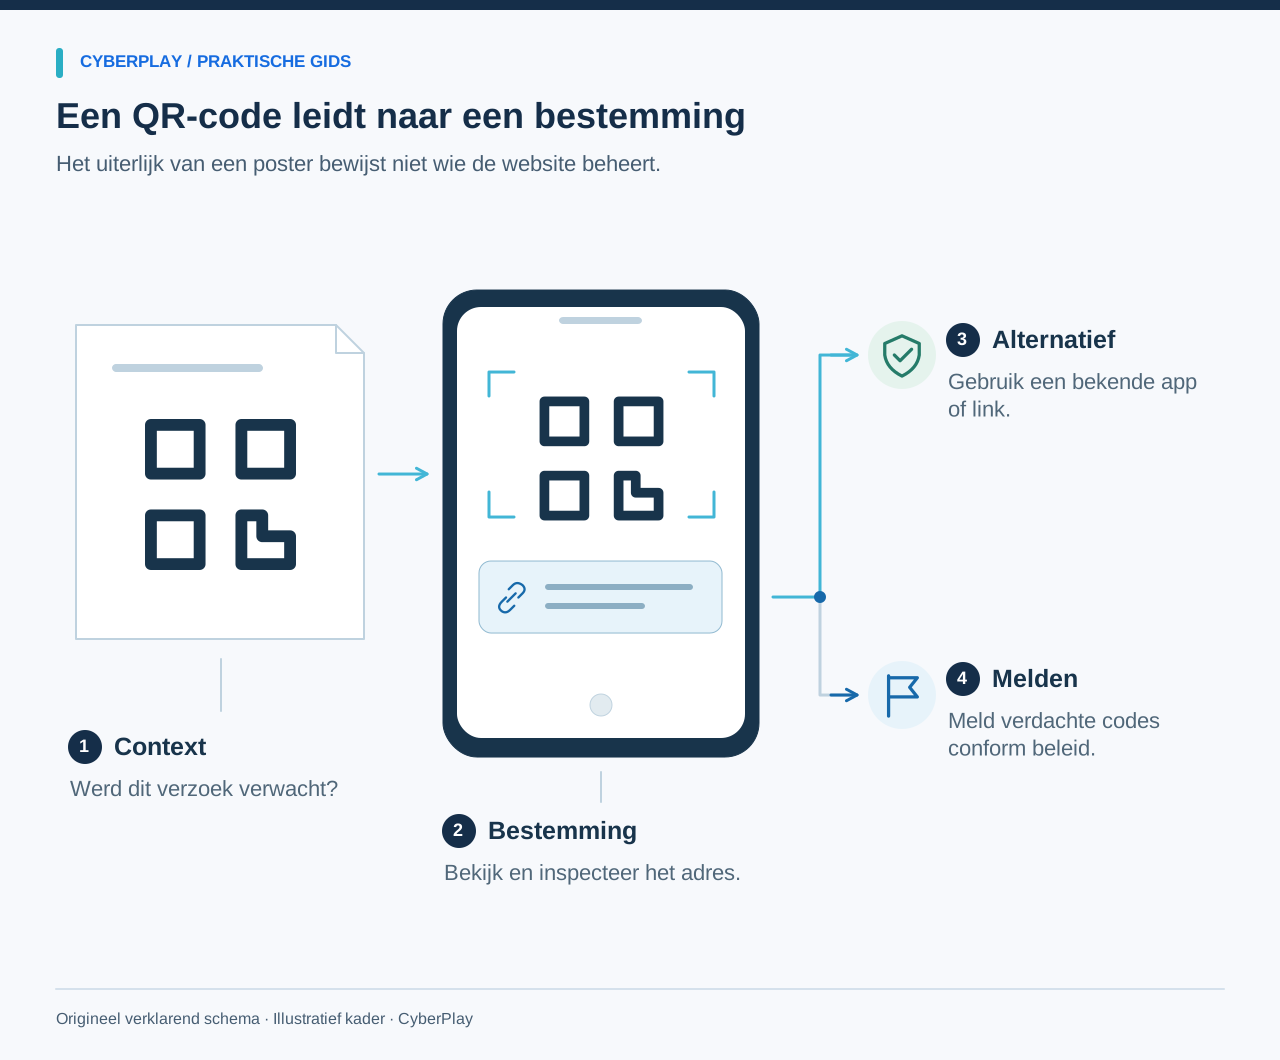
QR-codephishing, ook wel quishing genoemd, gebruikt een QR-code om iemand naar een misleidende bestemming of een frauduleus verzoek te leiden. De cruciale vaardigheid tijdens een training is niet bepalen of een zwart-wit patroon er verdacht uitziet. Het gaat erom de context te begrijpen, de bestemming waar mogelijk vooraf te inspecteren en ingrijpende verzoeken onafhankelijk te controleren voordat men gegevens deelt of toegang verleent.
Gebruik een training tegen QR-codephishing om dezelfde zorgvuldige afwegingen uit te breiden die medewerkers al toepassen bij berichten en websites. Deze handleiding bevat drie originele scenario's, een oefening in het aflezen van bestemmingen en een opzet voor de oefenleider. De fictieve bestemmingen maken gebruik van gereserveerde voorbeeldnamen en dienen als tekstuele discussiepunten. Niemand hoeft een actieve code te scannen, inloggegevens in te vullen of geld over te maken om het principe te leren.
Wat je meeneemt
- Een QR-code is slechts een informatiedrager; het uiterlijk zegt niets over de betrouwbaarheid.
- Bekijk het voorvertoningsscherm van de bestemming indien het apparaat dit toestaat, en inspecteer het verzoek.
- Gebruik een vertrouwde, officiële route bij onverwachte inlog- of betalingsverzoeken.
- Oefen met zowel legitieme als verdachte toepassingen.
1. Leg het mechanisme uit zonder elke QR-code verdacht te maken
Veel QR-codes worden gebruikt voor alledaagse zaken zoals menukaarten of toegangskaartjes. Het risico hangt af van de uiteindelijke bestemming en wat er van de gebruiker wordt gevraagd. Het NCSC beschrijft QR-codes in phishingmails als een methode die een link kan verhullen en een gebruiker naar een persoonlijke smartphone dwingt. Deze richtlijnen maken bovendien een duidelijk onderscheid tussen die dreigingscontext en routinematig gebruik in bijvoorbeeld de horeca.
Leer medewerkers even stil te staan bij een duidelijke overgang: het openen van een onbekende bestemming, het invoeren van een geheim wachtwoord, het afronden van een betaling of het autoriseren van een apparaat. Beweer niet dat elke scan direct tot een infectie leidt. Een effectieve oefening leert mensen een legitiem verzoek te onderscheiden van een situatie waarin een onverwacht verzoek om onafhankelijke verificatie vraagt.
Bronnen bij dit onderdeel: QR-codes: wat is het werkelijke risico?
2. Oefen met het bekijken en beoordelen van de bestemming
Toon een tekstweergave van de linkvoorvertoning zoals een smartphone die zou weergeven. Laat de deelnemer de hostnaam vaststellen en vergelijken met de dienst die men wilde bezoeken. Ga er niet van uit dat elke camera-app identiek functioneert. Als de voorvertoning wordt afgekapt, onduidelijk is of ontbreekt, is het veilige alternatief voor een privacygevoelige taak om simpelweg de vertrouwde app of website direct te openen.
De Amerikaanse toezichthouder FTC adviseert om een QR-bestemming eerst te controleren voordat men een onverwachte code opent, en bij een aannemelijk bericht via een bekende weg contact op te nemen met de organisatie. Dat biedt de oefenleider een concreet leermoment. Het doel is een nuchtere verificatiebeslissing, geen geheugentest van elk denkbaar URL-patroon.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Bekijk eerst de bestemming
Bekijk waar mogelijk vooraf de bestemmings-URL en overweeg de gevraagde actie alvorens gegevens te verstrekken of toegang te verlenen.
- Kies een vertrouwd alternatief
Als de bestemming onzeker blijft, benader de dienst dan via een vertrouwd alternatief en verifieer het verzoek onafhankelijk.
Bronnen bij dit onderdeel: Oplichters verbergen schadelijke links in QR-codes om gegevens te stelen
3. Scenario: de onbekende sticker op de parkeerautomaat
Originele fictieve poster: 'Parkeerbetalingen verlopen nu online. Scan hier om een boete te voorkomen.' De sticker is op een betaalautomaat geplakt en de voorvertoning toont parking-payments.example. De deelnemer heeft vooraf geen enkele informatie die deze bestemming koppelt aan de beheerder van het parkeerterrein. In de kleine lettertjes staat dat betaalgegevens direct noodzakelijk zijn.
Vraag de deelnemer een onafhankelijke route naar de parkeerbeheerder te kiezen, zoals de bekende officiële app of informatie die via de beheerder van de locatie kan worden geverifieerd. De oefening draait er niet om of de sticker er op het oog frauduleus uitziet. De kernvraag is of er voldoende aanwijzingen zijn om veilig betalingsgegevens achter te laten. De oefenleider kan vervolgens de legitieme route van de beheerder tonen, zodat de handeling veilig kan worden afgerond.
4. Scenario: een personeelsenquête vraagt om een wachtwoord
Originele fictieve poster: 'Nieuwe enquête over medewerkerstevredenheid. Scan en maak kans op prijzen.' De poster bevat een bekend logo in de huisstijl van de organisatie. De voorvertoning toont staff-survey.example, en het volgende scherm vraagt om een zakelijk wachtwoord. Context: er staat geen enquête vermeld op het bekende medewerkersportaal en de organisator wordt niet genoemd.
Het opvragen van een wachtwoord is een wezenlijke escalatie vergeleken met het louter invullen van een vragenlijst. Vraag de medewerker om het bekende interne portaal te gebruiken of via het interne adresboek contact op te nemen met de verantwoordelijke afdeling. Een fysieke werkplek en herkenbare huisstijlelementen bieden context, maar bewijzen niet dat de bestemming en het verzoek goedgekeurd zijn. Vraag facilitair beheer of HR om toe te lichten hoe goedgekeurde posters worden gewaarmerkt en hoe twijfels worden gemeld volgens de meldprocedure.
Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Locatie bewijst geen betrouwbaarheid
Een code naast vertrouwde kantoorapparatuur kan nog steeds elders naartoe leiden; de locatie authenticeert de bestemming niet.
- Verifieer de werkelijke bestemming
Controleer de bestemming en het verwachte werkproces voordat u een code volgt die om informatie of toegang vraagt.
5. Scenario: een e-mail sommeert te scannen om toegang te behouden
Origineel fictief bericht: 'Uw toegang tot de mailbox verloopt vandaag. Scan de code op uw telefoon om deze actief te houden.' De afzender claimt de servicedesk te zijn, maar de medewerker heeft zelf geen accountwijziging aangevraagd. De voorvertoning toont account-restore.example en vraagt de medewerker om in te loggen.
De juiste vervolgstap is het raadplegen van de bekende zakelijke omgeving of het officiële IT-ondersteuningskanaal. Scannen met een smartphone maakt een verzoek niet veiliger enkel omdat het oorspronkelijke bericht op een werkcomputer verscheen. Richtlijnen van het NCSC wijzen erop hoe oplichters gezag en urgentie inzetten om druk uit te oefenen op de ontvanger. Vraag de deelnemer welke feiten onafhankelijk te verifiëren zijn en welke beweringen louter afkomstig zijn van de afzender.
Bronnen bij dit onderdeel: Phishingfraude herkennen en melden
6. Gebruik deze vergelijkingstabel voor bestemmingen
Houd deze voorbeelden in tekstvorm. De .example-domeinen zijn fictief trainingsmateriaal; bij de oefening gaan we ervan uit dat de officiële dienst draait op het denkbeeldige organisation.example. In de dagelijkse praktijk dient de organisatie zelf duidelijk aan te geven welke officiële route medewerkers moeten volgen. Een bekend domein garandeert overigens nog steeds niet dat elk bijbehorend verzoek gepast is; de taak en de context blijven bepalend.
| Tekst in de voorvertoning | Wat valt op? | Verstandige beslissing |
|---|---|---|
| https://portal.organisation.example/survey | De fictieve portal-hostnaam komt exact overeen met de vertrouwde dienst. | Controleer of de taak verwacht en toegestaan is voordat u verdergaat. |
| https://organisation.example.staff-survey.example/login | Een bekende bedrijfsnaam staat vóór een heel ander hoofddomein. | Gebruik het vertrouwde portaal; leid eigenaarschap nooit af uit een los woord. |
| https://short-link.example/a7 | Het getoonde verkorte adres verhult de uiteindelijke bestemming. | Kies voor een bekende route als de eindbestemming niet vooraf vaststaat. |
| https://parking-payments.example/card | De naam beschrijft parkeren, maar bewijst geen band met de beheerder. | Verifieer het officiële betaalkanaal direct bij de parkeerexploitant. |
7. Neem ook een legitieme toepassing van een QR-code op
Originele controleoefening: een medewerker staat bij een bemande receptiebalie en verwacht een bezoekersregistratie in te vullen. De receptionist bevestigt de goedgekeurde werkwijze, hetzelfde formulier is direct bereikbaar via de vertrouwde website van de organisatie en vraagt uitsluitend om noodzakelijke gegevens. De deelnemer opent het formulier via de vertrouwde site na het beoordelen van de context.
Onder deze duidelijke omstandigheden is het afronden van het formulier volkomen logisch. Vraag wat die afweging zou veranderen: een plotseling verzoek om een wachtwoord, een niet-gerelateerde betaling, een onverwachte apparaatautorisatie of een bestemming die de gastheer niet kan verklaren. Dit stimuleert een evenwichtig oordeel. Een trainingssessie waarin het juiste antwoord altijd neerkomt op 'gebruik nooit QR-codes' ontneemt medewerkers de kans om veilig digitaal gedrag in de praktijk te brengen.
8. Leid een korte tabletop-oefening
Bereid de drie scenariokaarten en de legitieme controlesituatie voor. Geef iedere deelnemer een duidelijke rol en voldoende context om een beslissing te kunnen nemen. Toon eerst de poster of het bericht en laat pas de linkvoorvertoning zien wanneer de deelnemer er expliciet om vraagt. Toon tot slot welke gegevens of autorisaties de bestemmingspagina opvraagt. Geef de deelnemer de ruimte om diens keuze bij te stellen naarmate er nieuwe aanwijzingen aan het licht komen.
Zorg altijd voor een tekstuele weergave naast eventuele illustraties en maak de oefening niet afhankelijk van het bezit van een smartphone. Een oefenleider kan elke stap eenvoudig op papier of via een gedeeld scherm presenteren. Vraag de deelnemers zowel een veilige vervolgstap te formuleren als aan te geven hoe de oorspronkelijke taak alsnog kan worden afgerond. Dat zorgt voor een goede balans tussen alertheid en werkbare procedures.
9. Besteed aandacht aan de meldprocedure na een interactie
De nabespreking over melden moet ingaan op wat er feitelijk is gebeurd, niet alleen op de vraag of iemand denkt een fout te hebben gemaakt. Is er een voorvertoning bekeken, een pagina geopend, data ingevuld, toegang verleend of een bestand gedownload? Dit zijn wezenlijk verschillende feiten voor het response-team om te beoordelen. Maak medewerkers vertrouwd met de interne meldprocedure en stimuleer een snelle, open meldcultuur zonder van de medewerker te verlangen dat deze zelf op onderzoek uitgaat.
Druk deelnemers op het hart om verdachte pagina's niet 'uit te testen' door inloggegevens nogmaals in te voeren, en een verdachte code niet ter beoordeling door te sturen naar collega's. De organisatie dient hiervoor duidelijke handelingsinstructies te verstrekken. Voor zorgen over privérekeningen wendt men zich tot de eigen bank via de officiële kanalen; zakelijke incidenten horen direct thuis bij het bevoegde interne IT-securityteam.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Vermeld tijdstip en apparaat
Meld de waargenomen symptomen, het tijdstip en het getroffen apparaat via de goedgekeurde meldingsroute van de organisatie.
- Onderscheid waarneming van diagnose
Houd directe waarnemingen gescheiden van vermoedelijke oorzaken, zodat onderzoekers niet met een voorbarige aanname als feit werken.
10. Verbind QR-oefeningen met algemene security awareness
Gebruik het CyberPlay-themaoverzicht rond QR-phishing om na de nabespreking een interactieve microlearning of simulatie te kiezen. Neem vooraf de spelomschrijving en de besturing door en stel naderhand de vraag op welk specifiek moment de bestemming of het verzoek gecontroleerd had moeten worden. Koppel dat moment direct aan de daadwerkelijke meld- en verificatieprocedures van de organisatie.
Kies in een latere sessie voor een andere verschijningsvorm: verander de fysieke poster in een e-mail, of het betalingsverzoek in een MFA-autorisatie op een apparaat. Bespreek of dezelfde basisprincipes nog steeds opgaan. Evalueer de afweging en de onderbouwing binnen dat scenario; enkel een hoge score in een interactieve game vormt immers nog geen sluitend bewijs dat een medewerker in elke werksituatie veilig met QR-verzoeken omgaat.
Breng de theorie direct in de praktijk
Ontdek interactieve scenario's rond QR-phishing en oefen met het controleren van de bestemming, de inhoud van het verzoek en de officiële route naar de echte dienst. Kies een Nederlandse versie als de spelpagina die aanbiedt en maak de begrippen adres, bestemming en goedkeuring concreet.
Ontdek games over QR-phishingBronnen en verder lezen
- QR-codes: wat is het werkelijke risico? — Nationaal Cyber Security Centre van het Verenigd Koninkrijk (NCSC). Geraadpleegd op 2026-09-13
- Oplichters verbergen schadelijke links in QR-codes om gegevens te stelen — Amerikaanse consumentenautoriteit FTC. Geraadpleegd op 2026-09-13
- Phishingfraude herkennen en melden — Nationaal Cyber Security Centre van het Verenigd Koninkrijk (NCSC). Geraadpleegd op 2026-09-13
Lees verder
- Voorbeelden van phishingmails voor training: onderzoeken, controleren en melden
Gebruik fictieve phishingmails voor training: onderzoek afzender en verzoek, controleer via een bekend kanaal en oefen melden met concrete nabespreekvragen.
NL · 9 min leestijd - Phishingtraining met spellen: beslissingen rond verdachte berichten oefenen
Gebruik phishing training spellen om inspectie, onafhankelijke verificatie en melding te oefenen. Inclusief een fictief leveranciersbericht en een praktisch sessieplan.
NL · 9 min leestijd - Security-awarenessoefeningen voor medewerkers: twaalf activiteiten met nabespreking
Voer 12 praktische security awareness oefeningen uit met heldere doelen, tijdsindicaties, materialen, toegankelijke alternatieven en een nuttige nabespreking.
NL · 11 min leestijd - Een valse inlogpagina herkennen, ook met HTTPS
Herken een valse inlogpagina via het echte adres, HTTPS en uw wachtwoordmanager. Leer wanneer u het bekende portaal gebruikt, met een Nederlandse oefening.
NL · 9 min leestijd - Social-engineeringoefeningen: misleiding en betaalverzoeken leren controleren
Oefen social engineering met fictieve telefoontjes, betaalverzoeken en identiteitsmisleiding. Bespreek terugbelroutes, goedkeuring en veilig verder werken.
NL · 9 min leestijd - AI-security-awarenesstraining: veilig omgaan met hulpmiddelen en gegevens
Zet doordachte AI-security-awarenesstraining op voor medewerkers: goedgekeurde tools, gevoelige invoer, outputcontrole, gekoppelde rechten en herkenbare keuzekaarten.
NL · 9 min leestijd