Redactie van CyberPlay · Gepubliceerd op · Bijgewerkt op · 11 min leestijd
Gids en oefeningen in het Nederlands
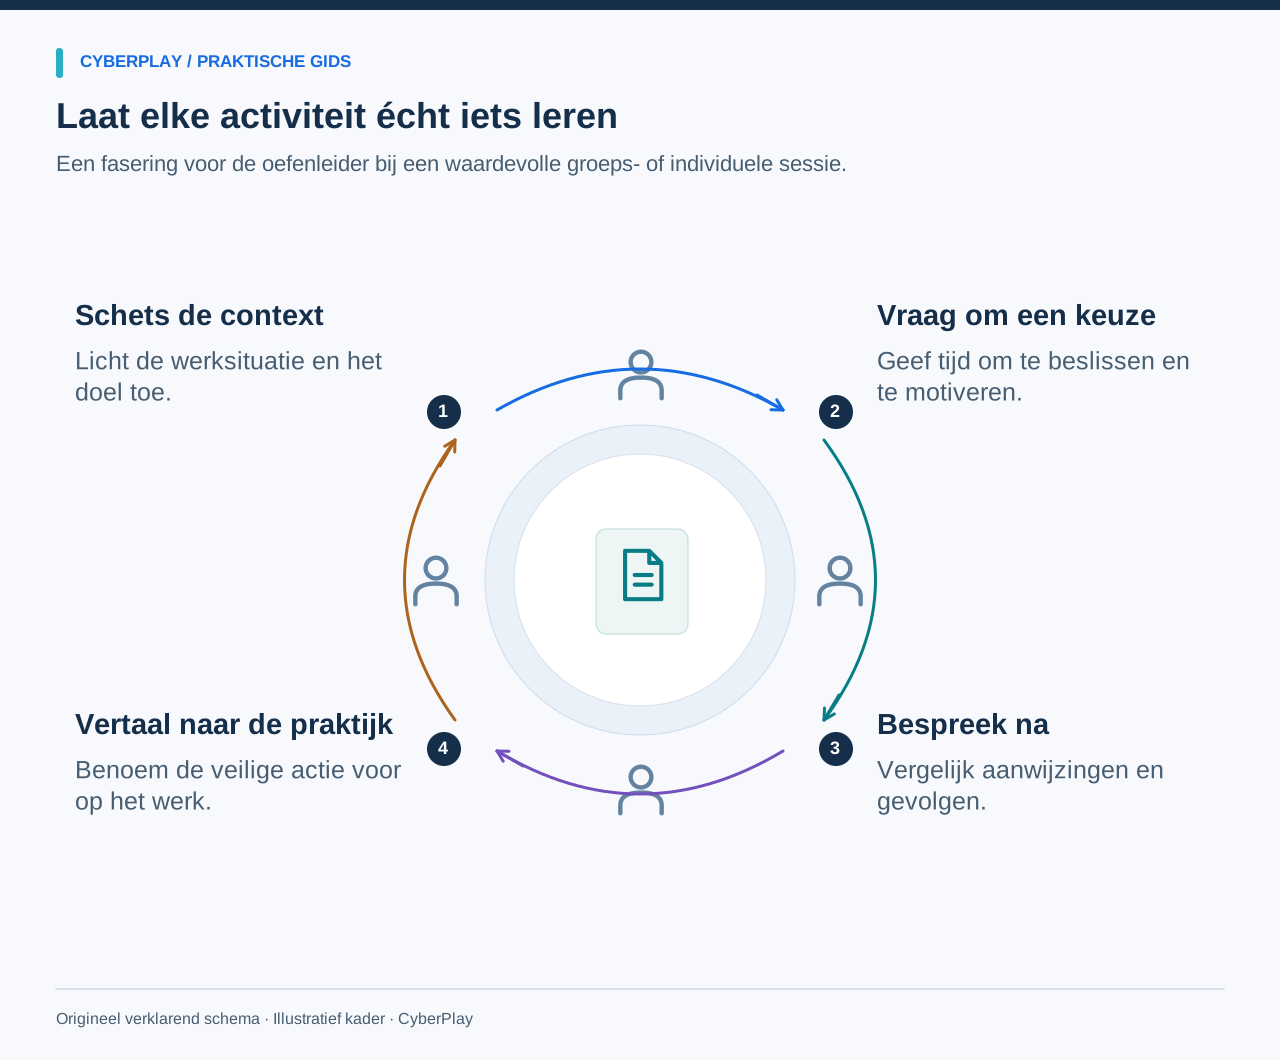
De beste security awareness oefening geeft medewerkers een beslissing die ze direct kunnen oefenen en een uitleg die ze daarna op de werkvloer kunnen toepassen. Daar is geen uitgebreid evenement voor nodig. Een fictief bericht, een duidelijke procedure en tien minuten gerichte discussie leggen al snel een waardevolle kenniskloof of een knelpunt in het werkproces bloot.
Deze twaalf originele activiteiten kunnen los worden ingezet of worden gecombineerd in een breder programma. De tijdsindicaties zijn richttijden voor de oefenleider, geen vaststaande optimale duren. Gebruik fictieve gegevens, spreek de kaders van de oefening vooraf af, verstuur geen onverwachte nepberichten en raak geen productieomgevingen aan. Controleer voorafgaand aan elke sessie de geldende interne meldprocedure en wijs iemand aan die vragen kan beantwoorden. Sluit altijd af met één concrete vervolgstap.
Wat je meeneemt
- Koppel aan elke oefening één observeerbare beslissing en een constructieve nabespreking.
- Gebruik uitsluitend fictieve informatie en maak deelname voor iedereen toegankelijk.
- Maak onderscheid tussen hiaten in het inzicht van medewerkers en gebreken in het werkproces.
- Toets een gewijzigde situatie later opnieuw in plaats van een identiek antwoord te herhalen.
1. Sorteer een bericht op basis van de gevraagde actie
Doel: herken het verzoek met directe gevolgen vóórdat je de vormgeving beoordeelt. Reken acht minuten en bereid drie fictieve berichtkaarten voor: een routineuze mededeling, een onverwacht inlogverzoek en een wijziging van betaalgegevens. Vraag elke deelnemer de gevraagde actie te onderstrepen en op te schrijven wat er geverifieerd moet worden. Vergelijk de antwoorden voordat de juiste handelswijze wordt toegelicht. De phishingrichtlijnen van NIST bieden hiervoor ondersteunende handvatten bij herkenning en melding.
Zorg voor toegankelijkheid met goed leesbare tekst en sta zowel mondelinge als schriftelijke reacties toe zonder tijdsdruk. Vraag tijdens de nabespreking welke aanwijzingen over het uiterlijk van het bericht gingen en welke over de handeling zelf. Leg de officiële meldprocedure vast voor twijfelgevallen. De oefening is geslaagd als de medewerker de gevraagde actie kan benoemen en de veilige vervolgstap kent, inclusief het normaal opvolgen van de legitieme mededeling.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Lees de gevraagde actie
Stel vast wat het bericht vraagt voordat u afgaat op een bekende naam of weergave.
- Verifieer via bekende contactpersonen
Gebruik een vastgesteld contactkanaal om een onverwacht verzoek te verifiëren, zelfs als de afzender bekend lijkt.
Bronnen bij dit onderdeel: Phishingmateriaal voor kleine bedrijven
2. Oefen een verificatiegesprek met een leverancier
Doel: kies een onafhankelijke verificatieroute. Reken tien minuten met een fictieve factuur en twee contactkaarten: één uit de goedgekeurde leveranciersadministratie en één uit het ontvangen bericht. Laat deelnemers in tweetallen werken: de één ontvangt de gewijzigde bankgegevens, de ander speelt de bekende contactpersoon van de leverancier. Oefen het opvragen van bevestiging via het vastgelegde proces.
Bied een uitgeschreven dialoog aan als alternatief voor een rollenspel. Vraag in de nabespreking waarom het telefoonnummer in het bericht geen onafhankelijk bewijs vormt en wie bevoegd is om een daadwerkelijke wijziging goed te keuren. De richtlijnen van de FBI over business email compromise benadrukken het belang van zulke onafhankelijke controles. Leg een ontbrekend contact of onduidelijke uitzonderingsprocedure vast als een organisatorisch actiepunt; reken dit de medewerker niet persoonlijk aan.
Bronnen bij dit onderdeel: Fraude met zakelijke e-mail (Business Email Compromise)
3. Vind de juiste meldroute
Doel: vind het goedgekeurde meldkanaal snel genoeg om het daadwerkelijk te gebruiken. Reken vijf minuten en geef toegang tot het reguliere intranet of een geprinte personeelsgids. Laat deelnemers opzoeken waar ze een verdacht bericht moeten melden en welke gegevens het ontvangende team nodig heeft. Gebruik een duidelijk gemarkeerde fictieve melding; stuur niets naar een actieve incidentwachtrij tenzij dit vooraf is afgestemd.
Laat medewerkers eventueel samen zoeken of bied een toegankelijke teksthandleiding aan. Bespreek na waar mensen twijfelden: een onduidelijke benaming, een verouderde link of tegenstrijdige instructies. Vraag wie het meldkanaal beheert en hoe medewerkers handelen als de normale service niet beschikbaar is. Formuleer één concrete verbetering om de meldprocedure gebruiksvriendelijker te maken.
4. Beoordeel een onverwachte inlogmelding
Doel: onderscheid een verwachte authenticatie van een niet-geïnitieerd verzoek. Reken zeven minuten met twee voorbeeldschermen: het ene verschijnt na een eigen inlogpoging, het andere duikt spontaan op zonder eigen actie. Vraag deelnemers te benoemen wat ze weten voordat ze een keuze maken. Verstuur geen echte authenticatiemeldingen en verzamel geen codes. Hanteer het goedgekeurde accountbeveiligingsbeleid van de organisatie als uitgangspunt.
Bied de scherminformatie als platte tekst aan en vertrouw niet uitsluitend op kleurindicaties. Bespreek in de nabespreking wat een medewerker moet doen na een per ongeluk goedgekeurd verzoek en hoe de supportafdeling bereikbaar is. De oefening moet een veilige handelwijze aanleren bij twijfel, geen blinde afwijzing van elke melding en evenmin de aanname dat een vertrouwde app automatisch betrouwbaar is.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Wijs ongevraagde bevestiging af
Weiger een inlogbevestiging die u niet zelf hebt geïnitieerd, zelfs als een ander bericht aandringt op acceptatie.
- Meld via officiële ondersteuning
Neem contact op met de vaste helpdesk of het beveiligingsteam en leg uit wanneer de onverwachte goedkeuringsverzoeken verschenen.
5. Bepaal waar een document thuishoort
Doel: kies een goedgekeurde opslaglocatie en de juiste doelgroep. Reken tien minuten met fictieve kaarten voor een openbare brochure, een intern projectplan en een klantoverzicht. Geef de groepen drie mogelijke deelopties op basis van het eigen organisatiebeleid. Vraag welke controles nodig zijn vóór het delen, waaronder de ontvangers en toegangsrechten. Er zijn geen echte klantgegevens nodig.
Gebruik een overzichtelijke tabel met tekstcategorieën in plaats van een digitale sleepopdracht. Bespreek een situatie waarin de opslaglocatie weliswaar is goedgekeurd, maar de groep ontvangers te breed is ingesteld. Vraag hoe een uitzondering wordt aangevraagd wanneer de standaardtools niet toereikend zijn. Noteer onduidelijkheden in dataclassificatie of eigenaarschap als beleidsvraag voor het verantwoordelijke team.
6. Oefen een correcte controle van bezoekers
Doel: volg de toegangsbeveiliging en blijf daarbij vriendelijk en professioneel. Reken acht minuten met een fictieve bezoekerskaart en het reguliere receptie- of aanmeldproces. Eén deelnemer vraagt toegang tot een beveiligde ruimte met het excuus dat de gastheer bezet is. De ander reageert met een behulpzame vervolgstap die de toegangscontrole handhaaft. Houd de oefening binnen de trainingsruimte; test geen echte deuren en spreek geen echte bezoekers aan.
Bied de mogelijkheid om een schriftelijke reactie te formuleren in plaats van een rollenspel. Analyseer tijdens de nabespreking welke formuleringen respectvol en duidelijk waren. Vraag wat de procedure is als de gastheer onbereikbaar blijkt en wie bevoegd is om een uitzondering toe te staan. Medewerkers moeten de juiste procedure kennen, zonder het gevoel te krijgen dat ze zelfstandig de confrontatie moeten aangaan.
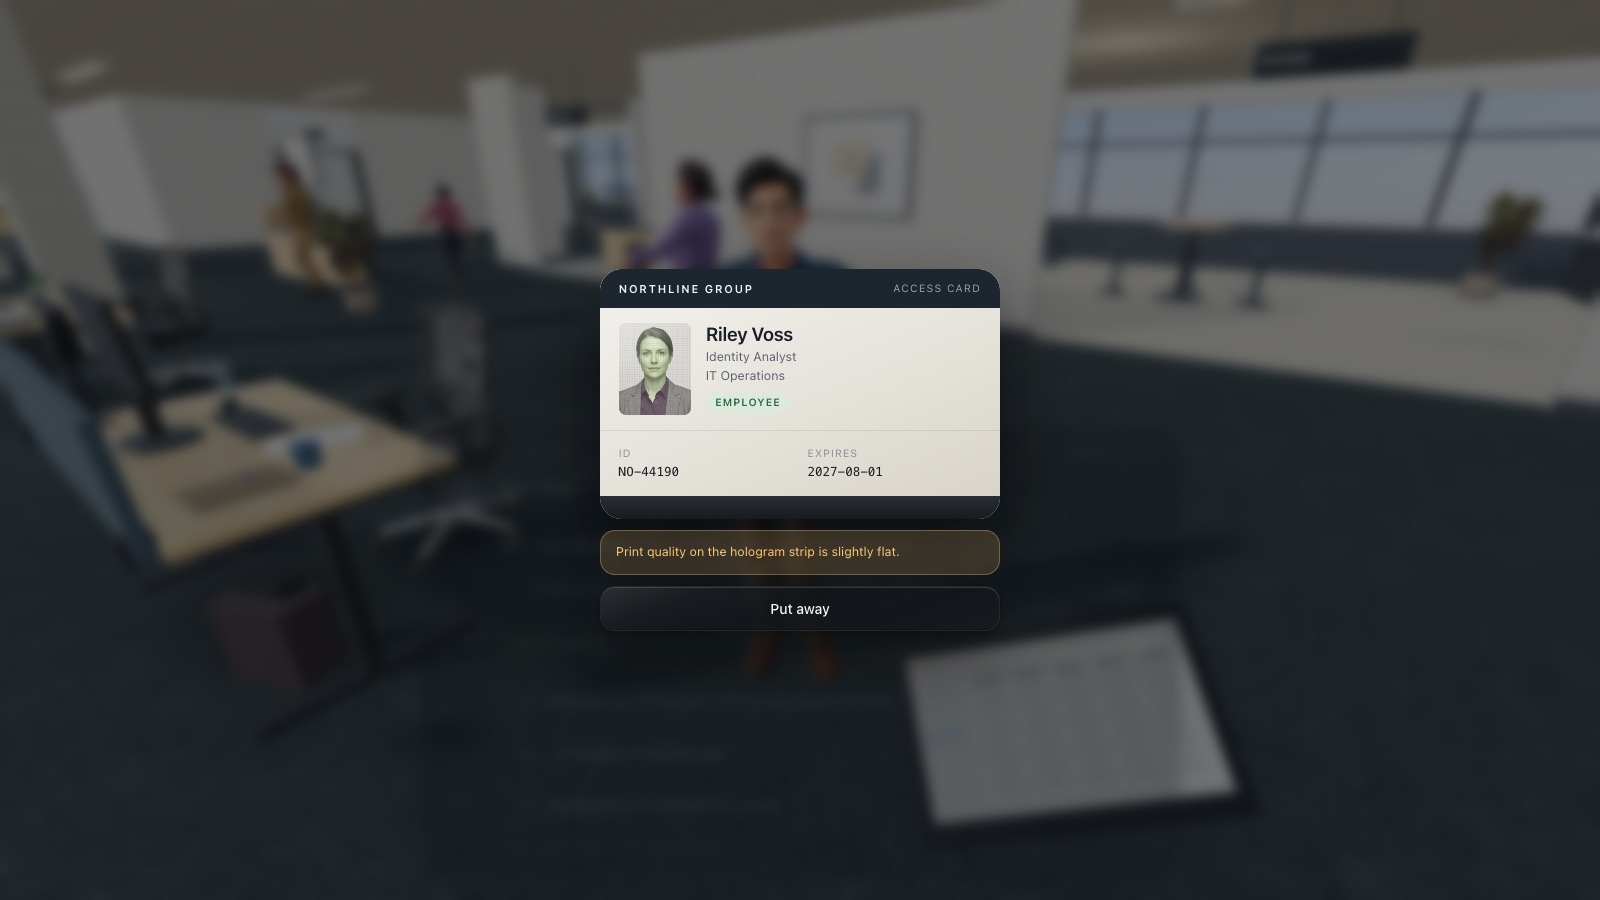
Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Verifieer identiteit met beleefdheid
Vraag beleefd naar het vereiste legitimatiebewijs en bevestig het bezoek via het vastgestelde contactkanaal van de organisatie.
- Volg de bezoekersprocedure
Gebruik de goedgekeurde bezoekersprocedure, inclusief eventuele vereiste begeleiding, in plaats van een persoonlijke toegangspas uit te lenen.
7. Bespreek een overdracht bij een onbeheerd beeldscherm
Doel: bescherm actieve sessies bij een onderbreking van het werk. Reken zes minuten en toon een diagram van een fictieve kantoorwerkplek of een gedeelde terminal. Een collega wordt plotseling weggeroepen terwijl er taken openstaan. Vraag de deelnemers hoe deze sessie volgens de regels wordt vergrendeld en hoe openstaand werk veilig wordt overgedragen. Gebruik voor operationele apparatuur altijd de locatiegebonden procedures; ga er niet van uit dat een kantooroplossing overal volstaat.
Zorg voor een tekstuele beschrijving van het diagram en maak discussie mogelijk zonder interactie met apparaten. Bespreek het fundamentele verschil tussen het delen van apparatuur en het delen van een accountidentiteit. Als de procedure een veilige overdracht bemoeilijkt, meld dit knelpunt dan bij de systeemeigenaar. De oefening moet geautoriseerde handelingen verduidelijken, niet aanzetten tot geïmproviseerde tussenoplossingen op actieve apparatuur.
8. Controleer een QR-bestemming zonder te scannen
Doel: bepaal wat je moet controleren voordat je een link achter een QR-code opent. Reken zeven minuten met een fictieve poster en een afgedrukte weergave van de link, zoals een bekende servicenaam onder een onbekend voorbeelddomein. Vraag deelnemers welke actie wordt gevraagd en laat hen een onafhankelijke route naar de betreffende dienst formuleren. Voor deze oefening is geen werkende QR-code nodig.
Presenteer het webadres in een duidelijk leesbaar lettertype en lees het zo nodig hardop voor. Bespreek in de nabespreking waarom een bekend logo of professioneel drukwerk geen bewijs is voor een veilige bestemming. Gebruik als tweede voorbeeld een legitieme poster en bespreek welke signalen het vertrouwen daarin ondersteunen. De medewerker leert een systematische controletoets aan, niet de vuistregel dat elke QR-code per definitie onveilig is.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Bekijk eerst de bestemming
Bekijk waar mogelijk vooraf de bestemmings-URL en overweeg de gevraagde actie alvorens gegevens te verstrekken of toegang te verlenen.
- Kies een vertrouwd alternatief
Als de bestemming onzeker blijft, benader de dienst dan via een vertrouwd alternatief en verifieer het verzoek onafhankelijk.
9. Reageer op een onverwacht supportverzoek
Doel: verifieer iemands identiteit en bevoegdheid vóórdat je toegang verleent. Reken tien minuten met een fictief chatgesprek. De beller beweert van de IT-helpdesk te zijn, kent de juiste afdelingsnaam en vraagt om spoedtoegang of een verificatiecode. Laat de deelnemers een reactie formuleren die het verzoek terugleidt naar het officiële supportkanaal. Vraag nooit om echte wachtwoorden of verificatiecodes.
Laat deelnemers eerst individueel een schriftelijk antwoord formuleren voordat de groepsdiscussie start, zodat mondige sprekers niet direct de overhand krijgen. Bespreek welke gegevens eenvoudig te achterhalen zijn door een kwaadwillende en welke onafhankelijke verificatiestap uitsluitsel geeft. Vraag hoe medewerkers een onverwacht maar legitiem verzoek bevestigen. Leg het juiste interne contactpunt vast en herhaal de meldprocedure voor gegevens die mogelijk al zijn gedeeld.
10. Speel een relevante security challenge en licht de keuzes toe
Doel: pas een beveiligingsregel toe en vertaal deze naar de dagelijkse werkpraktijk. Reken ongeveer vijftien minuten (afhankelijk van het gekozen spel) met een geschikt apparaat of een gelijkwaardig tekstscenario. Kies een CyberPlay-onderwerp dat aansluit op de werkelijke verantwoordelijkheden, test het spel vooraf en leg het doel uit. Vraag iedere deelnemer na een korte spelsessie één specifieke beslissing en het gevolg daarvan te beschrijven.
Controleer vooraf de besturing, lettergrootte, taal en animaties; bied waar nodig een alternatief met hetzelfde leerdoel. Bespreek wat er verandert wanneer deze situatie zich op de werkplek voordoet: wie kan helpen, welke procedure geldt en welke aanwijzingen zijn beschikbaar? Beoordeel het afronden van het spel los van de inhoudelijke kwaliteit van de toelichting.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Vermijd voorspelbare hergebruikte inloggegevens
Vermijd voorspelbare keuzes en hergebruikte gegevens; volg de richtlijnen van uw organisatie bij het maken van een werkaccountwachtwoord.
- Lees de sterkte-indicator
De meter is illustratief; gebruik een goedgekeurde wachtwoordmanager wanneer u echte inloggegevens voor uw werk aanmaakt.
11. Schrijf een heldere eerste incidentnotitie
Doel: rapporteer feitelijke waarnemingen zonder aannames te doen. Reken acht minuten en geef de deelnemers een fictieve gebeurtenis: er kwam een bericht binnen, er is op een link geklikt en een onbekende webpagina vroeg om gegevens. Vraag hen een beknopte notitie te schrijven met het tijdstip, de concrete gebeurtenis, het betrokken apparaat of account en de al ondernomen stappen. Gebruik het officiële meldformat als dat binnen de organisatie aanwezig is.
Maak een mondelinge toelichting of een invulformulier met gerichte vragen mogelijk. Bespreek het cruciale onderscheid tussen feitelijke waarneming en interpretatie: de constatering "ik heb mijn wachtwoord ingevoerd" is veel waardevoller dan een niet-onderbouwde conclusie. Bespreek wie de melding ontvangt en welke vervolginstructies volgen. Vraag deelnemers niet om zelf verdachte links te onderzoeken of sporen te wissen; dat is voorbehouden aan het incidentresponseteam.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Vermeld tijdstip en apparaat
Meld de waargenomen symptomen, het tijdstip en het getroffen apparaat via de goedgekeurde meldingsroute van de organisatie.
- Onderscheid waarneming van diagnose
Houd directe waarnemingen gescheiden van vermoedelijke oorzaken, zodat onderzoekers niet met een voorbarige aanname als feit werken.
12. Toets een eerdere beslissing in een gewijzigde context
Doel: controleer of het onderliggende principe breder toepasbaar is dan in het oorspronkelijke voorbeeld. Reken tien minuten en herhaal een eerder leerdoel via een ander communicatiekanaal of een andere afzender. Een e-mail van een leverancier wordt bijvoorbeeld een telefonisch verzoek; een bericht op kantoor verandert in een chat tijdens het thuiswerken. Vraag eerst om een individuele beslissing met toelichting voordat de groep in gesprek gaat. Houd de onderliggende procedure gelijk.
Bied dezelfde toegankelijke werkvormen aan als in de eerste sessie. Bespreek wat onveranderd bleef en welke nieuwe aanwijzingen van belang waren. NIST SP 800-50r1 noemt periodieke evaluatie en bijsturing een vast onderdeel van een volwaardig leerprogramma. Leg de taak en omstandigheden nauwkeurig vast en bepaal de juiste opvolging: duidelijkere feedback, een aanvullend praktijkvoorbeeld of een aanpassing van het werkproces. Een geslaagde oefening ondersteunt de waargenomen prestatie op die taak; zij rechtvaardigt geen algemene uitspraak over toekomstige incidenten.
Bronnen bij dit onderdeel: Een leerprogramma voor cybersecurity en privacy opzetten, NIST SP 800-50r1
Breng de juiste beslissing in de praktijk
Bekijk de relevante CyberPlay-games, selecteer een passende challenge en bespreek hoe de keuzes aansluiten op de procedures binnen uw eigen organisatie. Gebruik voor de aanvullende spelactiviteit een Nederlandse taalversie en laat deelnemers de bedrijfsprocedure in eigen woorden uitleggen.
Bekijk oefengamesBronnen en verder lezen
- Phishingmateriaal voor kleine bedrijven — NIST. Geraadpleegd op 2026-09-13
- Fraude met zakelijke e-mail (Business Email Compromise) — FBI. Geraadpleegd op 2026-09-13
- Een leerprogramma voor cybersecurity en privacy opzetten, NIST SP 800-50r1 — NIST. Geraadpleegd op 2026-09-13
Lees verder
- Security-awarenessplan: een jaarkalender met praktische oefeningen
Gebruik een aanpasbare jaarkalender voor security awareness met duidelijke beslismomenten, rolgerichte sessies, nabesprekingen, eigenaren en nuttige evaluaties.
NL · 8 min leestijd - Gratis security-awarenesstraining in het Nederlands: een praktisch startprogramma
Start gratis security-awarenesstraining in het Nederlands met betrouwbare bronnen, oefeningen en een vierwekenplan. Bekijk ook de grenzen van gratis beheer.
NL · 10 min leestijd - Security-awarenessspellen voor medewerkers: oefenen in het Nederlands
Kies security-awarenessspellen in het Nederlands: vergelijk leervormen, controleer feedback en toegankelijkheid en bespreek veilige keuzes met medewerkers.
NL · 9 min leestijd - Clean desk en scherm vergrendelen: een praktische beveiligingschecklist
Gebruik een checklist voor clean desk en scherm vergrendelen voor papier, afdrukken, badges en apparaten. Oefen met classificatie en veilige opslag.
NL · 9 min leestijd - Security-awarenesstraining in het Nederlands: kies een programma voor medewerkers
Kies security-awarenesstraining in het Nederlands: vergelijk scenario’s, feedback en toegankelijkheid en toets het programma met een gerichte pilot voor medewerkers.
NL · 10 min leestijd - Security-awarenessonderwerpen: kiezen op basis van werk en risico’s
Kies security-awarenessonderwerpen op basis van rollen, taken en werkplekrisico’s. Gebruik een praktische matrix en oefen beslissingen met herkenbare scenario’s.
NL · 9 min leestijd