Redactie van CyberPlay · Gepubliceerd op · Bijgewerkt op · 10 min leestijd
Gids en oefeningen in het Nederlands
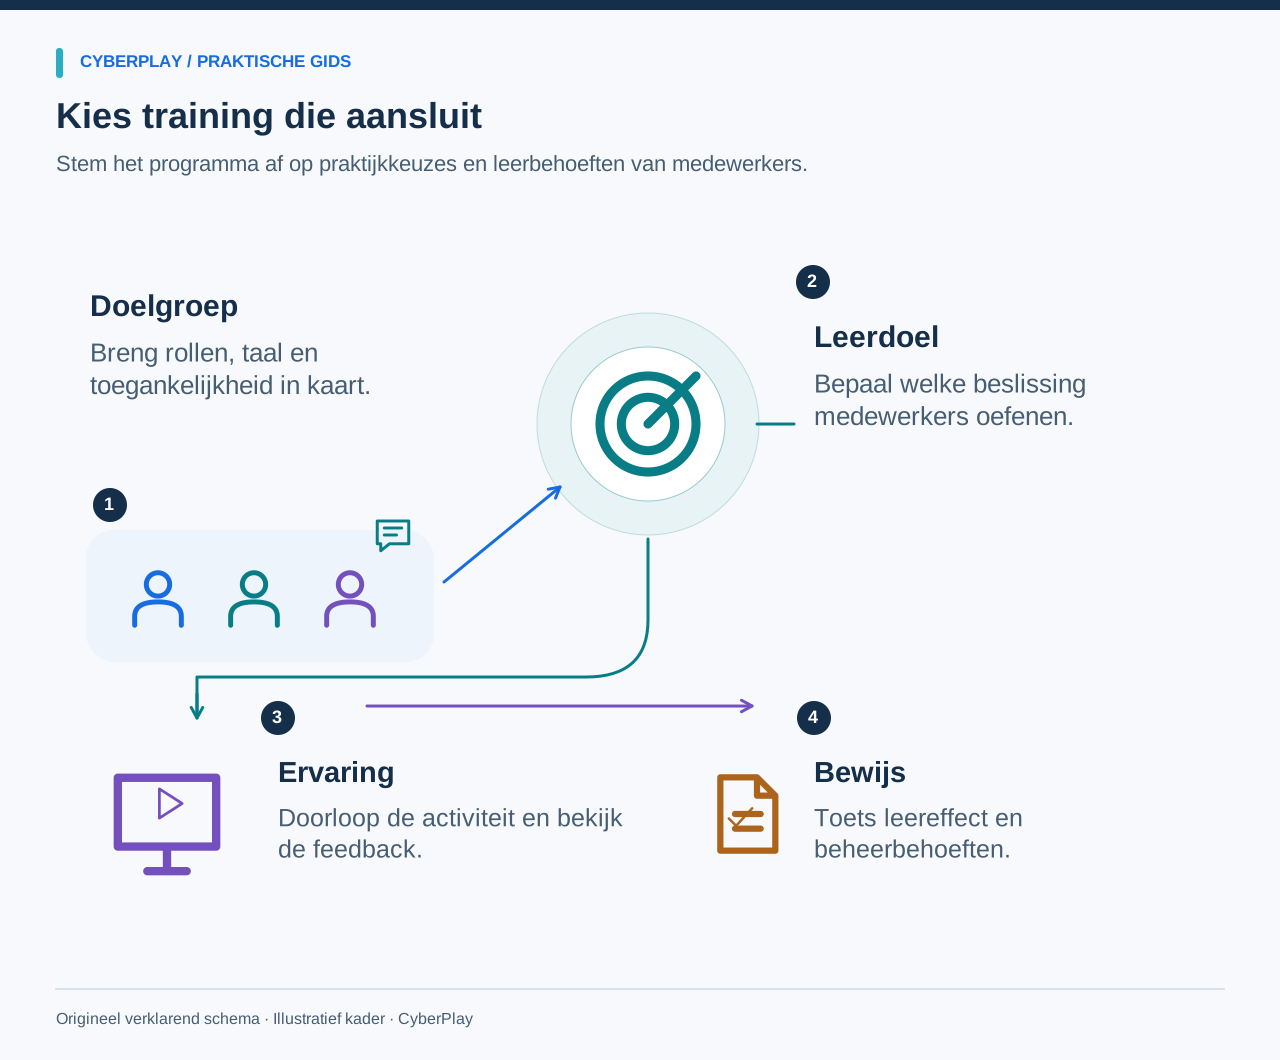
Security-awarenesstraining voor medewerkers moet mensen ondersteunen bij de beslissingen die ze in hun dagelijkse werk nemen: een onverwacht verzoek controleren, een account beveiligen, informatie zorgvuldig delen en een incident melden. Een programma kiezen betekent kijken naar de manier waarop die beslissingen worden aangeleerd en geoefend, naast de praktische organisatie rondom beschikbaarheid en ondersteuning van de deelnemers.
Begin met een gerichte selectie van behoeften en test een complete leerervaring voordat u overgaat tot een bredere uitrol. Deze gids bevat een realistisch werkplekscenario, een selectiechecklist voor trainingsprogramma's en een pilotopzet om het leereffect en de operationele aansluiting te vergelijken. De aanpak is toepasbaar op teams met verschillende rollen, talen en werkpatronen. Een goede keuze moet begrijpelijk zijn voor de lerende medewerker, beheersbaar voor de programmabeheerder en realistisch over het bewijs dat het programma oplevert.
Wat je meeneemt
- Bepaal de beslissingen op de werkplek die medewerkers moeten oefenen voordat u aanbieders vergelijkt.
- Test de complete activiteit, inclusief terugkoppeling, taal, bediening en de koppeling met de meldprocedure.
- Beoordeel concrete pilotresultaten en beheerprocessen in plaats van af te gaan op marketingbeloften.
- Gebruik aangetoonde geschiktheid en duidelijke randvoorwaarden om te bepalen of het programma wordt uitgebreid.
Begin bij de concrete actie die medewerkers moeten ondernemen
Formuleer een concreet leerdoel voor elke prioritaire doelgroep. Medewerkers van de financiële administratie moeten gewijzigde betalingsinstructies verifiëren via het goedgekeurde proces. Iedereen moet de meldprocedure moeiteloos weten te vinden. Leidinggevenden moeten weten hoe ze een medewerker steunen die een verdacht verzoek tijdelijk stillegt. Deze uitkomsten bieden een inkoper een waarneembaar ijkpunt om in een proefles te beoordelen.
NIST SP 800-50 Rev. 1 beschrijft een doorlopend leerprogramma dat is afgestemd op de behoeften van de organisatie, inclusief evaluatie en continue verbetering. Pas dat principe toe door na te gaan waar medewerkers op dit moment twijfelen en welke processen versterking nodig hebben. Algemene cyberbewustwording, specialistische technische instructies en training voor mensen met specifieke verantwoordelijkheden vragen om verschillende leervormen; één aantrekkelijke cursus volstaat zelden voor elk doeleinde.
Bronnen bij dit onderdeel: Een leerprogramma voor cybersecurity en privacy opzetten, NIST SP 800-50r1
Beoordeel de inhoud van de leeractiviteit
Vraag of u een activiteit zelf kunt doorlopen zoals een medewerker dat zou doen. Let erop of de situatie helder wordt uitgelegd, of de deelnemer een betekenisvolle keuze kan maken en of er duidelijke terugkoppeling is over de gevolgen. Een video kan een concept introduceren, een rollenspel kan een gesprek oefenen en een game kan herhaalde keuzes bieden. Kies de vorm die de gewenste actie begrijpelijk maakt en echt laat oefenen.
Bekijk de foute antwoorden net zo zorgvuldig als het goede antwoord. Nuttige feedback legt uit waarom een keuze risicovol is en biedt een praktisch alternatief. Als een activiteit alleen punten toekent voor het herkennen van een etiket, vraag u dan af hoe de lerende die uitkomst koppelt aan een taak op de werkplek. Controleer ook of medewerkers kunnen pauzeren, een toelichting opnieuw kunnen nalezen of hulp kunnen inschakelen als ze blijven twijfelen.
Stem de ervaring af op de beoogde doelgroep
Een administratief medewerker op kantoor, een thuiswerker en een operationele kracht op een gedeelde terminal krijgen met verschillende verzoeken te maken en nemen op verschillende manieren deel. Vraag vertegenwoordigers van de doelgroep of het voorbeeld realistisch aanvoelt, of ze hun rol begrijpen en of veilig digitaal gedrag in hun dagelijkse praktijk haalbaar is. Houd het scenario fictief, maar zorg dat het proces herkenbaar blijft.
Controleer welke basiskennis het lesmateriaal veronderstelt. Een nieuwe medewerker heeft wellicht een korte toelichting nodig voor een oefening; een ervaren fiatteraar van betalingen heeft meer aan een subtieler, ambivalenter verzoek. Het lespakket Top Tips for Staff van het Britse NCSC is een voorbeeld van een niet-technische introductie waarin de praktische basisbeginselen aan bod komen. De beschrijving van doelgroep en toegangsvoorwaarden kan inkopers helpen helder te krijgen wat zij van een inleidend programma verwachten.
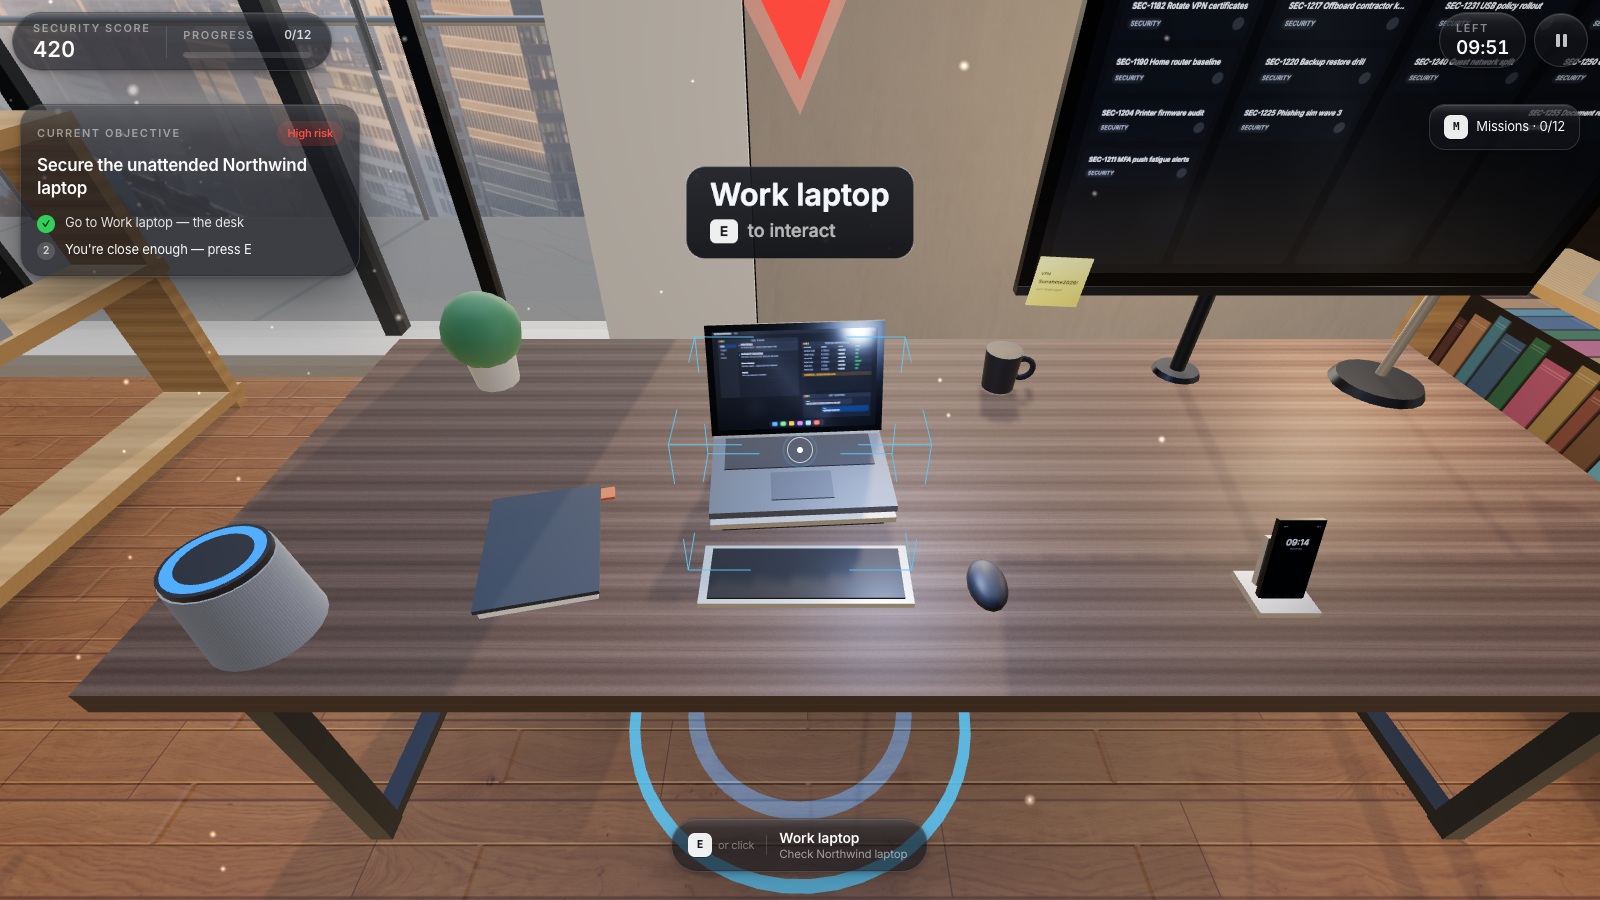
Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Controleer apparaten en opslag
Controleer welke apparaten en opslaglocaties werkinformatie bevatten en stel eventuele vragen over toegang of delen vast.
- Gebruik goedgekeurde werkkanalen
Bewaar werkcommunicatie en -bestanden in goedgekeurde kanalen en opslaglocaties, zelfs als persoonlijke alternatieven handiger lijken.
Bronnen bij dit onderdeel: Belangrijkste tips voor medewerkers: de organisatie online veilig houden
Toets taalgebruik en toegankelijkheid gedurende het hele traject
Controleer instructies, antwoordopties, uitleg, navigatie en foutmeldingen in elke vereiste taal. Een taalkeuzemenu op het platform garandeert niet dat een specifieke oefening volledig en natuurlijk vertaald is. Vraag een medewerker na afloop om in eigen woorden uit te leggen wat de veilige actie is; dit brengt onduidelijke bewoordingen aan het licht die bij een snelle controle over het hoofd worden gezien.
Test op de daadwerkelijke apparaten en netwerkverbindingen van de werkplek. Controleer toetsenbordbediening, leesbaarheid van teksten, contrast, alternatieven voor geluid en of tijdslimieten onnodige drempels opwerpen. Maak een persoonlijke smartphone of privé-e-mailaccount geen stilzwijgende voorwaarde voor deelname. Wanneer een activiteit niet aansluit op de behoeften van een medewerker, zoek dan een gelijkwaardige manier om dezelfde afweging te oefenen voordat u het programma organisatiebreed invoert.
Oefen met een realistisch scenario: gewijzigde leveranciersgegevens
Gebruik dit fictieve voorbeeld tijdens een demonstratie van een leverancier of bij een interne pilot. Een medewerker verwacht een factuur van een vaste leverancier. Er komt een bericht binnen met het juiste bestelnummer, maar met het verzoek om naar een nieuw rekeningnummer over te boeken en een nieuw telefoonnummer voor verificatie. De reguliere leveranciersadministratie en de fiatteringsprocedure zijn gewoon beschikbaar voor de medewerker.
De FBI adviseert onafhankelijke verificatie bij wijzigingen in betalings- en rekeninggegevens. De activiteit moet de medewerker helpen om de interne verificatieprocedure van uw organisatie in de praktijk te brengen. Een bekende afzender, een verwacht bedrag of een overtuigende verklaring is onvoldoende om een nieuwe betaalbestemming goed te keuren. De medewerker heeft een duidelijke werkwijze nodig om legitiem werk veilig te controleren en af te ronden.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Vergelijk de gewijzigde gegevens
Controleer welke betalingsgegevens zijn gewijzigd en of het verzoek overeenkomt met de verwachte factuur en werkzaamheden.
- Vergelijk met vertrouwde factuurgegevens
Vergelijk met een vertrouwde factuur en verifieer gewijzigde bankgegevens vervolgens via de eerder vastgelegde contactpersoon bij de leverancier.
Bronnen bij dit onderdeel: Fraude met zakelijke e-mail (Business Email Compromise)
Vergelijk programma's met een checklist voor bewijsvoering
Gebruik dezelfde checklist voor elk alternatief, inclusief een intern begeleide aanpak. Vraag om een demonstratie of documentatie die antwoord geeft op elk afzonderlijk punt. Leg de exact geteste activiteit en het bijbehorende licentiemodel vast, omdat functionaliteiten soms slechts in een deel van de catalogus of bij een duurder serviceniveau beschikbaar zijn. Noteer een niet-getest onderdeel als 'nog niet vastgesteld' in plaats van aan te nemen dat het inbegrepen is.
| Selectievraag | Op te vragen bewijs | Waarom dit belangrijk is |
|---|---|---|
| Leert de activiteit een relevante beslissing aan? | Een complete proefles inclusief keuzemogelijkheden en feedback. | De trainingsmethode moet aansluiten op het gewenste gedrag op de werkplek. |
| Kan de beoogde doelgroep daadwerkelijk meedoen? | Een praktijktoets op apparaten, talen en toegankelijkheid. | Een geschikte activiteit moet bruikbaar zijn voor iedereen die eraan wordt toegewezen. |
| Sluit het aan op onze eigen procedures? | Een demonstratie van lokale meld- en verificatie-instructies. | Algemene adviezen hebben binnen de organisatie een praktisch uitvoerbare route nodig. |
| Wat moet een beheerder in de praktijk doen? | Een demonstratie van uitnodigen, toewijzen en opvolgingstaken. | De operationele werklast bepaalt of het programma structureel kan worden onderhouden. |
| Wat betekenen de vastgelegde gegevens? | Een voorbeeldrapportage of data-export met definities van de velden. | Voltooiing en getoetste vaardigheid beantwoorden fundamenteel andere vragen. |
| Wat valt er binnen de overeenkomst? | Het aantal gebruikers, de looptijd, support, functies en exitvoorwaarden. | De inkoper heeft duidelijke kaders nodig voor de getoetste dienstverlening. |
Test ook de beheerstaken in de praktijk
Laat de programmabeheerder de taken uitvoeren die nodig zijn voor de beoogde uitrol: de doelgroep klaarzetten, toegangsinstructies communiceren, een activiteit toewijzen, een gemiste sessie afhandelen en resultaten analyseren. Hanteer daarbij exact het beoogde licentiemodel en de bijbehorende beheerdersrechten. Een demonstratie door een specialist van de aanbieder kan stappen maskeren die uw eigen beheerder straks zelfstandig moet uitvoeren.
Kijk kritisch naar uitzonderingen. Wat gebeurt er als iemand later instroomt, van functie wisselt, niet kan inloggen of de organisatie verlaat? Kan een bevoegde beheerder dit zelf oplossen en welke ondersteuning biedt de leverancier? Toets noodzakelijke import-, export- of koppelingsfuncties met een kleine, goedgekeurde testdataset. Zie een functie in een brochure niet automatisch als bewijs dat deze soepel aansluit op uw specifieke werkwijze.
Beoordeel rapportages, toegangsrechten en gegevensverwerking
Vraag na welke registraties het programma bijhoudt en wat elk gegevensveld precies betekent. Een voltooiingsregistratie toont alleen aan dat een activiteit volgens de regels is afgerond. Een gamescore zegt iets over prestaties binnen die specifieke spelomgeving. Een nabespreking levert vaak waardevolle observaties op zonder dat er een individuele beoordeling aan te pas komt. Houd dit onderscheid scherp in rapportages aan het management en kijk hoe een gewijzigd vervolgscenario de praktische toepassing kan toetsen.
Ga na wie individuele resultaten kan inzien, hoe autorisaties aansluiten bij organisatierollen en welke bewaar- en verwijdertermijnen gelden. Maak tijdens de pilot zoveel mogelijk gebruik van fictieve gegevens. Houd een apart verbeterlogboek bij voor knelpunten, zoals verouderde contactgegevens van leveranciers of een onduidelijke meldprocedure. Zulke observaties leiden vaak tot belangrijke verbeteringen, ook als ze niet in een individuele leerscore zichtbaar zijn.
Voer een gerichte pilot uit met duidelijke succescriteria
Selecteer een testgroep die representatief is voor de verschillende rollen, talen en apparaten binnen de organisatie. Spreek vooraf af wat u wilt kunnen vaststellen: deelnemers hebben probleemloos toegang, kunnen de kernbeslissing toelichten en weten waar ze een incident moeten melden; de beheerder kan de vereiste taken uitvoeren en de resulterende gegevens correct interpreteren. Voeg eventuele specifieke organisatorische eisen aan deze lijst toe.
Laat deelnemers de proefopdracht eerst zelfstandig proberen voordat u toelichting geeft. Vraag daarna feedback over de uitleg, de bediening en de herkenbaarheid voor hun dagelijkse werk. Leg na de nabespreking een gewijzigde situatie voor om te zien hoe zij het principe toepassen. Dit is een praktische controle op bruikbaarheid, geen bewijs voor een daling van het aantal incidenten of een wetenschappelijke effectmeting. Leg beperkingen vast en wijs verbeterpunten toe voordat u tot bredere uitrol overgaat.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Zoek in bestaand adresboek
Gebruik het vastgestelde helpdesk-adresboek van de organisatie om een vertrouwd contact te vinden alvorens een gevoelig verzoek voort te zetten.
- Gebruik opgegeven nummers niet
Een telefoonnummer dat door de beller is opgegeven maakt deel uit van het verzoek en kan dit niet onafhankelijk verifiëren.
Kies het vervolg op basis van getoonde geschiktheid
Toets de pilot aan de succescriteria en de voorgestelde overeenkomst. Schaal pas op wanneer aan de essentiële leer- en beheerbehoeften is voldaan. Los wezenlijke knelpunten eerst op vóór een brede uitrol, of kies een andere leervorm voor de doelgroepen waar het knelt. Een kleine, intern gefaciliteerde sessie kan een uitstekend vertrekpunt zijn als dat aansluit bij het doel; grotere organisatorische belangen kunnen een gespecialiseerde beheeromgeving rechtvaardigen.
De phishing-collectie van CyberPlay biedt een praktisch vertrekpunt om interactieve leervormen te testen. Kies een passende game, controleer de daadwerkelijke taal en besturing, en leg tijdens de nabespreking het verband met de eigen meldprocedures van uw organisatie. Beoordeel de totale leerervaring in samenhang met de rapportage- en beheerfuncties die u nodig hebt. Zodra die match er is, kunt u met een gericht opleidingsplan zorgen voor een doorlopende cyclus van training en kwaliteitsverbetering.
Breng de theorie direct in de praktijk
Bekijk de relevante games van CyberPlay, selecteer een geschikte oefening en bespreek hoe de keuzes aansluiten op uw eigen procedures op de werkplek. De interface, artikelen en assessments van CyberPlay zijn beschikbaar in het Nederlands. De catalogus bevat Nederlandstalige spellen; elke spelpagina vermeldt de ondersteunde talen.
Ontdek de trainingsgamesBronnen en verder lezen
- Een leerprogramma voor cybersecurity en privacy opzetten, NIST SP 800-50r1 — NIST. Geraadpleegd op 2026-09-13
- Fraude met zakelijke e-mail (Business Email Compromise) — FBI. Geraadpleegd op 2026-09-13
- Belangrijkste tips voor medewerkers: de organisatie online veilig houden — Nationaal Cyber Security Centre van het Verenigd Koninkrijk (NCSC). Geraadpleegd op 2026-09-13
Lees verder
- NIS2-training voor medewerkers: een praktisch programma en aantoonbare uitvoering
Richt NIS2-security awareness training in per rol, koppel acties aan reële risico's en leg bewijs vast. Met onderscheid tussen directie en medewerkers.
NL · 9 min leestijd - Security-awarenessplan: een jaarkalender met praktische oefeningen
Gebruik een aanpasbare jaarkalender voor security awareness met duidelijke beslismomenten, rolgerichte sessies, nabesprekingen, eigenaren en nuttige evaluaties.
NL · 8 min leestijd - Security-awarenessspellen voor medewerkers: oefenen in het Nederlands
Kies security-awarenessspellen in het Nederlands: vergelijk leervormen, controleer feedback en toegankelijkheid en bespreek veilige keuzes met medewerkers.
NL · 9 min leestijd - Wachtwoord of wachtwoordzin: bescherm je werkaccounts
Vergelijk wachtwoorden en wachtwoordzinnen, voorkom hergebruik, begrijp NIST-richtlijnen en gebruik een goedgekeurde wachtwoordmanager. Oefen betere keuzes.
NL · 9 min leestijd - Ransomware herkennen: de eerste stappen voor medewerkers
Bestanden plots onleesbaar of hernoemd? Leer vroege signalen van ransomware herkennen, veilig handelen en IT nuttig informeren via een praktische oefening.
NL · 9 min leestijd - Is openbare wifi veilig voor werk? Hotspots, HTTPS en nepportalen
Leer wanneer openbare wifi geschikt is voor werk, hoe u hotelhotspots verifieert, neppe aanmeldportalen herkent en een goedgekeurde verbinding kiest.
NL · 8 min leestijd