Redactie van CyberPlay · Gepubliceerd op · Bijgewerkt op · 9 min leestijd
Gids en oefeningen in het Nederlands
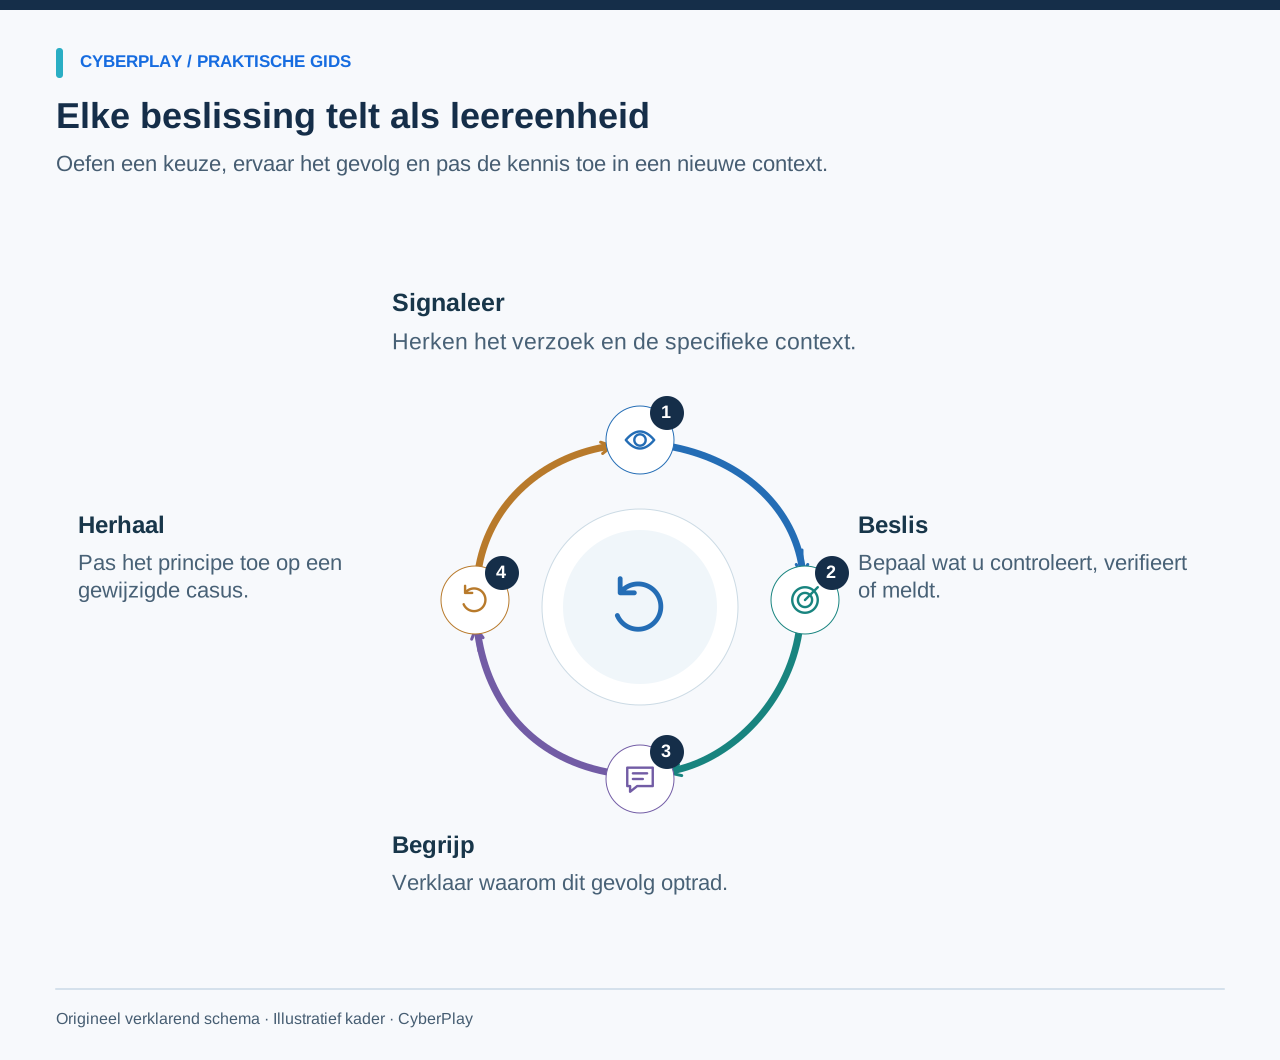
Een doeltreffend security-awarenessspel stelt een medewerker voor een beslissing die het oefenen waard is: een betalingsverzoek vertrouwen, een inlogpoging goedkeuren, een document delen of tijdig hulp inschakelen. De speler onderneemt actie, ziet het gevolg, krijgt gerichte feedback en past het geleerde toe in een nieuwe context. Deze cyclus vormt de kern van de leerfilosofie van CyberPlay.
Het kiezen van een spel begint dan ook bij de dagelijkse werkzaamheden van medewerkers. Een visueel aantrekkelijk spel kan vermakelijk zijn, maar inhoudelijk weinig bijdragen aan de praktijk. Een ingetogen scenario is juist waardevol wanneer de keuzes nauw aansluiten bij reële verantwoordelijkheden. Deze gids helpt programmamanagers de juiste spelvorm te selecteren, een korte pilot uit te voeren en objectief te beoordelen wat de ervaring daadwerkelijk oplevert.
Wat je meeneemt
- Kies eerst één waarneembare securitybeslissing voordat u een spel selecteert.
- Controleer feedback, bediening en taal met een representatieve groep medewerkers.
- Verbind de speloefening direct met interne procedures en een gezamenlijke nabespreking.
- Beschouw scores als bewijs van inzet binnen de oefening, niet als garantie voor minder organisatierisico.
Begin bij keuzes die medewerkers echt moeten maken
Vervang vage doelen als "cybersecurity begrijpen" door een concreet waarneembaar leerdoel: "Voordat een medewerker betaalgegevens van een leverancier wijzigt, verifieert deze het verzoek via een vooraf vastgelegd contact." Zo'n doelstelling bepaalt direct wat het spel mogelijk moet maken. Een quiz die enkel vraagt naar de definitie van phishing kan dit gedrag niet aantonen.
Ga vooraf in gesprek met de mensen die het werk uitvoeren. Wat maakt verificatie in de praktijk lastig: een afwezige leidinggevende, een onbekend leveranciersportaal, een gedeeld apparaat of tijdsdruk? Kies een spel dat deze reële spanning opzoekt en reserveer tijd om uitzonderingen in de eigen werkomgeving te bespreken. Het leerdoel blijft hetzelfde, ook als de verhaallijn, de vormgeving of de moeilijkheidsgraad varieert.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Vergelijk de gewijzigde gegevens
Controleer welke betalingsgegevens zijn gewijzigd en of het verzoek overeenkomt met de verwachte factuur en werkzaamheden.
- Vergelijk met vertrouwde factuurgegevens
Vergelijk met een vertrouwde factuur en verifieer gewijzigde bankgegevens vervolgens via de eerder vastgelegde contactpersoon bij de leverancier.
Kies de spelvorm die past bij het leerdoel
Verschillende spelvormen maken verschillende vaardigheden inzichtelijk. Een kennistoets controleert of begrippen helder zijn. Een vertakkend interactief scenario leert medewerkers hoe zij professioneel omgaan met sociale druk. Een spel met meerdere concurrerende taken toont hoe een controle binnen een drukke werkstroom past. Een gezamenlijke tabletop-oefening legt juist hiaten in de verantwoordelijkheden tussen afdelingen bloot.
Laat u niet uitsluitend leiden door de nieuwigheid van het format. Technische capture-the-flag-oefeningen zijn waardevol voor specialisten, maar vereisen vaak kennis die een reguliere medewerker niet nodig heeft. Evenzo weerspiegelt een arcadescore vaak meer behendigheid dan veilig inzicht. Vraag de leverancier om specifiek de beslissing te tonen die voor uw organisatie telt, inclusief een foute keuze en de bijbehorende feedback.
| Spelvorm | Geschikt voor | Controleer vooraf |
|---|---|---|
| Kennisquiz met feedback | Toetsen van basisbegrippen en misvattingen | Biedt de uitleg een concrete handelingswijze? |
| Vertakkend scenario | Oefenen met communicatie en escalatie | Kunnen meerdere doordachte routes slagen? |
| Beslissingsgestuurd spel | Keuzes maken in een dynamische context | Heeft het toepassen van de regel invloed op het resultaat? |
| Begeleide tabletop-oefening | Verduidelijken van teamverantwoordelijkheden | Worden besluiten en actiehouders vastgelegd? |
Wat wetenschappelijk onderzoek aantoont
Het What.Hack-onderzoek (gepresenteerd op CHI 2019) toonde een verbeterde herkenning van phishing aan na een rollenspel-simulatie onder 39 studenten van Cornell University. De directe nameting hergebruikte echter de berichten uit de voormeting. Deze uitkomst biedt steun voor het nut van contextueel oefenen, maar bewijst geen langetermijneffect op de werkvloer of specifieke resultaten voor CyberPlay.
Gebruik wetenschappelijke inzichten om betere evaluatievragen te stellen. Wie waren de deelnemers, wat werd er vergeleken, hoe is de vooruitgang gemeten en hoe lang bleef het effect behouden? Beschrijf observaties in een eigen pilot op het niveau waarop ze zijn vastgesteld: deelnemers legden een veiligere reactie uit, rondden een opdracht af of herinnerden zich later een procedure. Een uitkomst verliest aan waarde zodra de rapportage meer belooft dan de meting daadwerkelijk aantoont.
Bronnen bij dit onderdeel: What.Hack: motiverende antiphishingtraining met een rollenspel en phishingsimulatie
Beoordeel de feedback na een verkeerde keuze kritisch
Waardevolle feedback benoemt de gekozen actie, licht de relevante aanwijzingen toe en biedt een direct bruikbare vervolgstap. De melding "Onjuist antwoord" laat de medewerker in het ongewisse. Een toelichting als: "Het bericht wijzigt de betalingsinstructies; verifieer dit verzoek via het reeds bekende contactnummer van de leverancier" biedt handelingsperspectief voor de eerstvolgende werkdag.
Controleer of veilige keuzes eveneens van feedback worden voorzien. Wanneer een deelnemer elk bericht categorisch weigert en daarmee het spel wint, traint het spel louter vermijdingsgedrag. Zorg voor een mix van legitieme werkberichten, twijfelachtige verzoeken die om controle vragen en overduidelijke aanvallen. Een goede nabespreking scheidt feitelijke gegevens van aannames en legt onzekerheden uit zonder de indruk te wekken dat elke taalfout kwaadwillend is.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Zoek in bestaand adresboek
Gebruik het vastgestelde helpdesk-adresboek van de organisatie om een vertrouwd contact te vinden alvorens een gevoelig verzoek voort te zetten.
- Gebruik opgegeven nummers niet
Een telefoonnummer dat door de beller is opgegeven maakt deel uit van het verzoek en kan dit niet onafhankelijk verifiëren.
Voer deze originele voorbeeldsessie van 15 minuten uit
Gebruik onderstaande casus met fictieve gegevens, los van de live mailomgeving. Hanteer twee minuten leestijd, drie minuten voor individuele keuzes, vijf minuten voor de groepsdiscussie en vijf minuten om de koppeling met de eigen procedures te leggen. Deze tijdsindeling is een advies voor de oefenleider, geen wetenschappelijk vastgesteld optimum. Laat deelnemers hun argumentatie eerst noteren voordat het antwoord wordt besproken, zodat één uitgesproken collega de zaal niet overstemt.
Toets de toegankelijkheid vóór een organisatiebrede uitrol
Test de interactieve oefening op de apparaten die medewerkers dagelijks gebruiken, inclusief smartphones als mobiel werken relevant is. Controleer tekstleesbaarheid, zoomfunctionaliteit, toetsenbordbediening, focusindicatoren, tekstalternatieven voor audio, animaties, tijdsdruk en of kleur het enige onderscheidende element is. Een medewerker die vastloopt op de techniek kan het gewenste veilige gedrag niet aantonen.
Bied een gelijkwaardige tekst- of discussieoefening aan wanneer een spel toegankelijkheidsdrempels opwerpt. Gelijkwaardig betekent: hetzelfde leerdoel oefenen en identieke feedback ontvangen; het vereist geen exacte nabootsing van animaties. Controleer de taal in het spel zelf – inclusief instructies en foutmeldingen – en ga er niet blind van uit dat een vertaalde catalogus betekent dat het gehele leertraject in correct Nederlands beschikbaar is.
Gebruik een evaluatieformulier voor de pilot
Nodig medewerkers uit de doelgroep uit en observeer waar zij vastlopen. Maak onderscheid tussen een verkeerd begrepen beveiligingsprincipe en een onduidelijke interfaceknop. Leg concrete observaties direct vast om te bepalen of het spel inzetbaar is, de begeleiding aanpassing behoeft of een ander format geschikter is. Poets ernstige toegankelijkheidsproblemen niet weg achter een hoog gemiddeld tevredenheidscijfer.
| Criterium | Te verzamelen bewijs | Besluit |
|---|---|---|
| Relevant leerdoel | Deelnemer omschrijft de werkbeslissing in eigen woorden | Inzetten / aanpassen / vervangen |
| Betekenisvolle keuze | Veilige en onveilige acties leiden tot verklaarbare gevolgen | Inzetten / aanpassen / vervangen |
| Bruikbare feedback | Deelnemer kan na een fout een betere vervolgstap benoemen | Inzetten / aanpassen / vervangen |
| Toegankelijke deelname | Doelgroep kan de stof lezen, bedienen en afronden met passende alternatieven | Gereed / herstel vereist |
| Aansluiting op werkproces | Deelnemer weet de werkelijke meld- of verificatieroute te vinden | Gereed / proceskloof |
| Heldere rapportage | Beheerder scheidt deelnameregistraties van inhoudelijke leerresultaten | Gereed / verduidelijken |
Maak leerspellen onderdeel van een continu programma
NIST SP 800-50r1 beschouwt cybersecurity-educatie als een continu programma dat meebeweegt met veranderende behoeften. Zet een leerspel in binnen die bredere context: leg de geldende richtlijn uit, oefen de toepassing, bespreek knelpunten en toets de stof opnieuw zodra medewerkers weer aan het werk zijn.
Begin bijvoorbeeld met de controle van leveranciersgegevens, verplaats de situatie later naar een telefonisch verzoek en introduceer uiteindelijk een aanvraag via een legitiem, maar mogelijk gecompromitteerd account. Houd het verificatieprincipe gelijk, maar varieer de uiterlijke kenmerken. Nieuwe medewerkers starten met het basisproces; ervaren krachten leren meer van uitzonderingssituaties. Zorg dat de leerplanning deze verschillen weerspiegelt.
Bronnen bij dit onderdeel: Een leerprogramma voor cybersecurity en privacy opzetten, NIST SP 800-50r1
Meet zinvolle resultaten zonder aannames te overdrijven
Registreer deelname los van inhoudelijke prestaties. Een afgeronde sessie toont enkel aan dat een activiteit volgens de spelregels is voltooid. Een juist antwoord met toelichting levert heel ander bewijs. Een later aangeboden, onbekend scenario toetst het beklijven van kennis. Een melding op de werkvloer betreft gedrag in een operationele omgeving. Houd deze categorieën strikt gescheiden in programmagesprekken en directierapportages.
Bij phishingoefeningen helpt de NIST Phish Scale om de moeilijkheidsgraad van berichten te duiden. Een lagere doorklikratio op een eenvoudig bericht is niet automatisch het resultaat van training. Houd doelgroep, taakcomplexiteit en de zwaarte van de casus in ogenschouw bij het vergelijken van sessies. Blijf daarnaast meten of medewerkers weten hoe en waar zij gerede twijfel direct kunnen melden.
Bronnen bij dit onderdeel: Phishing met een vangnet: de NIST Phish Scale en cyberbewustwording
Kies het eerste spel en bereid de nabespreking voor
Begin met één afgebakende doelgroep en één specifieke beslissing. Bekijk de thematische modules van CyberPlay, lees de beschrijvingen en speel het gekozen scenario zelf door voordat u het toewijst. Bereid drie vragen voor de nabespreking voor: welke aanwijzingen gaven de doorslag, welke handelingsopties waren er en hoe verloopt deze procedure binnen onze eigen organisatie?
Kies na afloop van de sessie één concrete operationele verbetering. Denk aan een duidelijkere snelkoppeling naar de meldprocedure, een vaste verificatielijst voor leveranciers of instructies voor leidinggevenden om medewerkers de ruimte te geven voor een controlemoment bij twijfel. Zo verbindt u de leerervaring met de dagelijkse praktijk. Spellen bieden een veilige oefenomgeving; het programma moet veilig gedrag ook buiten het spel mogelijk maken.
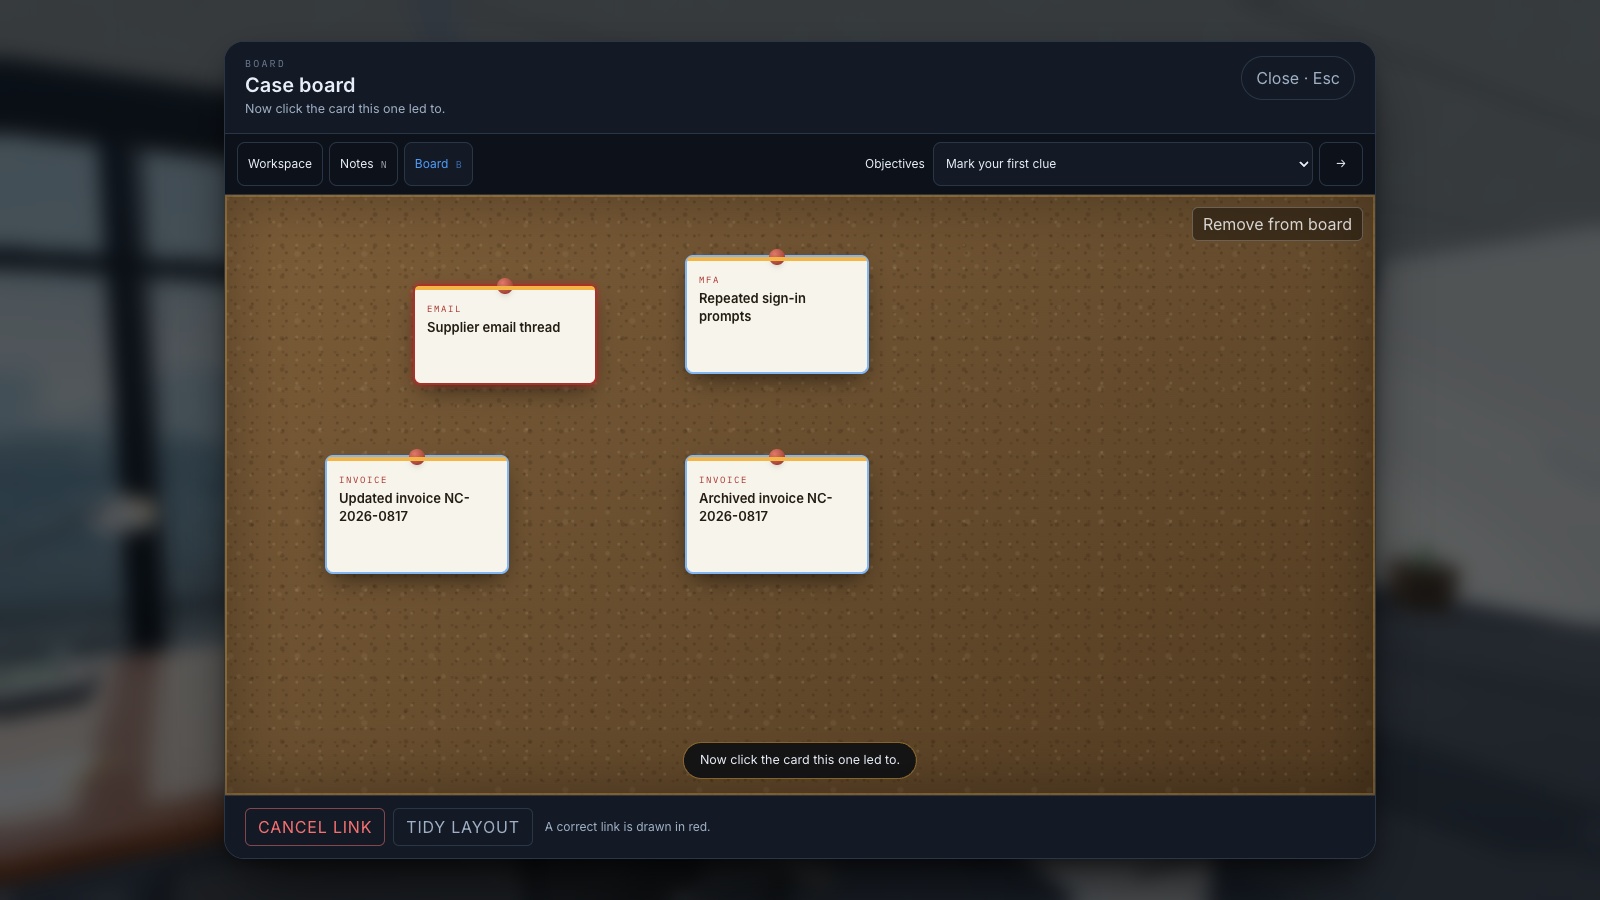
Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Verbind het beschikbare bewijs
Vergelijk aanwijzingen uit verschillende bronnen en leg uit welke details het besluit ondersteunen dat u overweegt.
- Scheid feiten van aannames
Leg vast wat u hebt waargenomen, wat iemand beweert en wat nog bevestiging vereist voordat u conclusies trekt.
Breng de theorie in de praktijk
Bekijk de praktijkgerichte spellen van CyberPlay, kies een passende uitdaging en bespreek hoe de keuzes aansluiten op uw interne procedures. Kies een spel met Nederlandse taalondersteuning; op de spelpagina staat welke talen beschikbaar zijn.
Bekijk leerspellenBronnen en verder lezen
- What.Hack: motiverende antiphishingtraining met een rollenspel en phishingsimulatie — Cornell University / CHI 2019. Geraadpleegd op 2026-09-13
- Een leerprogramma voor cybersecurity en privacy opzetten, NIST SP 800-50r1 — NIST. Geraadpleegd op 2026-09-13
- Phishing met een vangnet: de NIST Phish Scale en cyberbewustwording — NIST. Geraadpleegd op 2026-09-13
Lees verder
- Phishingtraining met spellen: beslissingen rond verdachte berichten oefenen
Gebruik phishing training spellen om inspectie, onafhankelijke verificatie en melding te oefenen. Inclusief een fictief leveranciersbericht en een praktisch sessieplan.
NL · 9 min leestijd - Spelenderwijs leren of gamification bij security awareness: wat is het verschil?
Vergelijk game-based learning, gamification en vertakkende scenario's in security awareness via één praktisch leerdoel, onderzoeksbeperkingen en een werkblad.
NL · 8 min leestijd - Security awareness meten: kijk verder dan afgeronde trainingen
Meet security awareness met een praktisch metriekenoverzicht voor deelname, keuzes, retentie en meldingen, inclusief eerlijke vergelijkingen en duidelijke grenzen.
NL · 9 min leestijd - Human risk management: van leergegevens naar actie
Wat is human risk management en hoe helpt het organisaties? Een Nederlandse gids met CyberSense, voorbeelden, een beslishtabel en een praktische oefening.
NL · 7 min leestijd - Microlearning voor security awareness: een korte oefensessie ontwerpen
Ontwerp microlearning voor security awareness: oefen één herkenbare beslissing, geef gerichte feedback en toets het geleerde later in een andere situatie.
NL · 9 min leestijd - Human risk management meten: van CyberSense naar gerichte begeleiding
Lees dekking, CyberSense en leerprioriteiten per afdeling. Een rekenvoorbeeld helpt passende oefeningen kiezen, medewerkers begeleiden en resultaten beoordelen.
NL · 7 min leestijd