Equipo editorial de CyberPlay · Publicado el · Actualizado el · 9 min de lectura
Guía y ejercicios en español
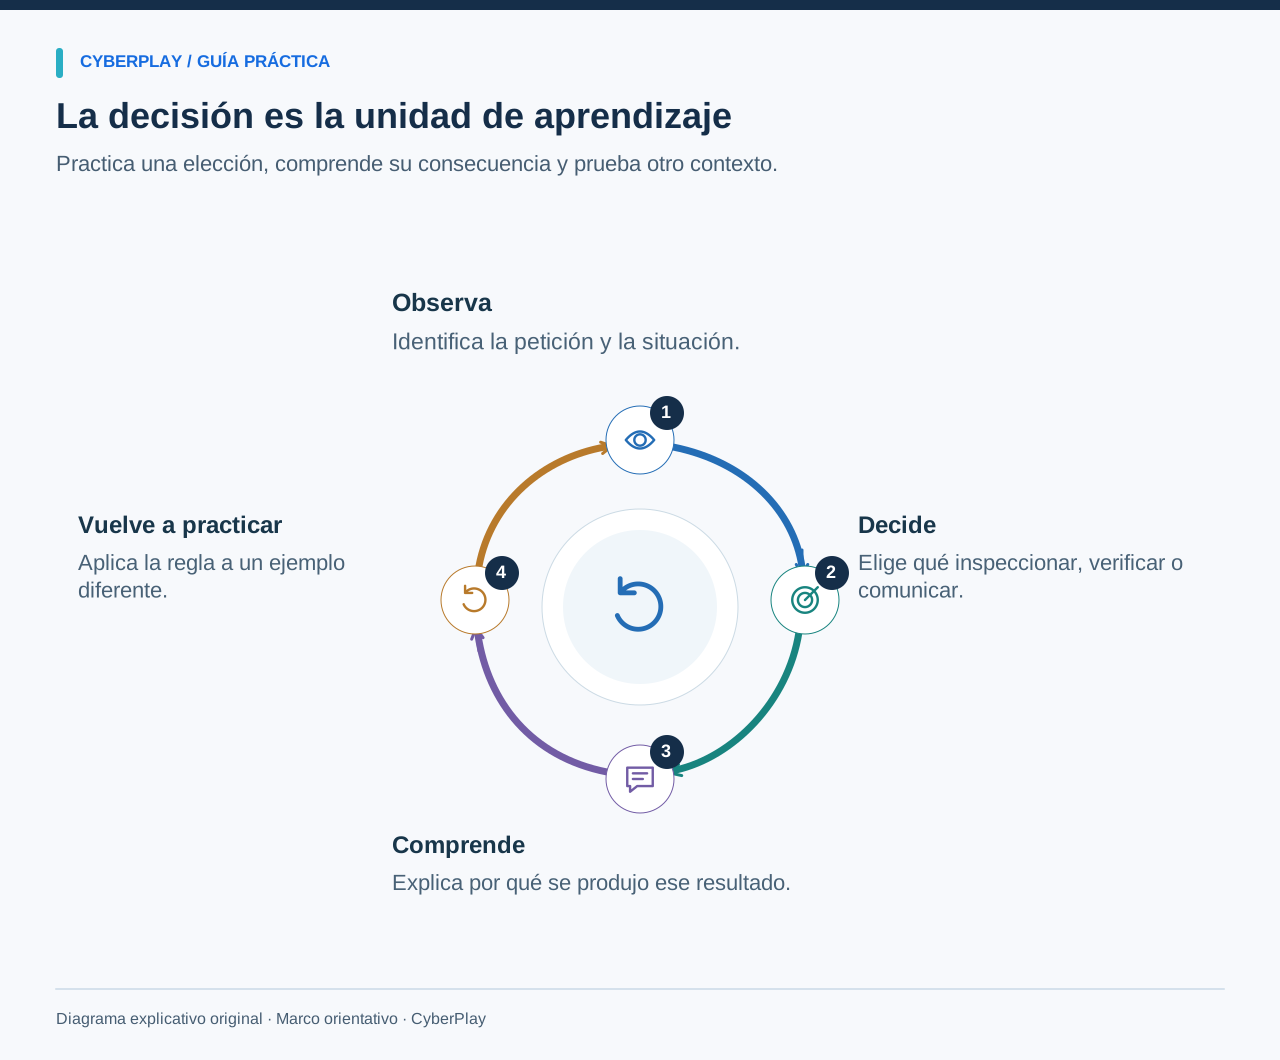
Un juego útil de concienciación en ciberseguridad plantea una decisión que merece la pena practicar: confiar en una solicitud de pago, aprobar un inicio de sesión, compartir un documento o pedir ayuda. La persona actúa, observa una consecuencia, recibe una explicación y prueba una situación diferente. Esta secuencia es el centro del enfoque educativo de CyberPlay.
Por eso, elegir un juego empieza por comprender el trabajo de los empleados. Un reto vistoso puede resultar entretenido y enseñar poco sobre ese trabajo; un escenario sencillo puede ser valioso si sus decisiones se parecen a una responsabilidad real. Esta guía ayuda a elegir un formato, realizar una prueba piloto y valorar lo que enseña la experiencia. La interfaz, las guías y las evaluaciones de CyberPlay están disponibles en español; comprueba en la ficha de cada juego los idiomas que admite.
Lo que te llevas
- Elige una decisión de seguridad observable antes de elegir el juego.
- Comprueba las explicaciones, los controles y el idioma con empleados representativos.
- Combina la práctica con los procedimientos de tu organización y una puesta en común.
- Interpreta las puntuaciones como rendimiento en una actividad, no como prueba de menor riesgo empresarial.
Empieza por una decisión que los empleados realmente toman
Sustituye objetivos generales como «comprender la ciberseguridad» por una frase observable: «Antes de cambiar los datos de pago de un proveedor, la persona verifica la petición mediante un contacto establecido». Este objetivo indica lo que debe permitir el juego. Un reto que solo pregunta la definición de phishing no demuestra esa decisión.
Habla con quienes realizan el trabajo antes de elegir los ejemplos. ¿Qué dificulta la verificación: un responsable ausente, un portal desconocido, un dispositivo compartido o un plazo? Elige un juego que muestre una dificultad relevante y reserva tiempo para comentar las diferencias con el puesto real. El objetivo debe mantenerse aunque cambien la historia, el estilo visual o la dificultad.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Compare los datos modificados
Compruebe qué datos de pago cambiaron y si la solicitud coincide con la factura y el trabajo previstos.
- Compare con una factura fiable
Compare con una factura fiable y verifique los cambios bancarios mediante el contacto del proveedor registrado previamente.
Relaciona el formato con lo que necesitas enseñar
Los formatos permiten observar cosas distintas. Un cuestionario puede comprobar si se entiende un concepto. Una conversación con distintas opciones permite ensayar una respuesta educada ante la presión. Un juego con tareas simultáneas puede mostrar cómo introducir una comprobación de seguridad en el trabajo. Una simulación de equipo puede revelar responsabilidades que nadie ha asumido entre departamentos.
No elijas únicamente por la novedad. Los ejercicios técnicos de captura de banderas pueden servir a especialistas, pero suelen exigir conocimientos innecesarios para un empleado general. Una puntuación de habilidad también puede reflejar destreza con los controles más que criterio de seguridad. Pide que te muestren la decisión concreta, incluido un error y la explicación posterior.
| Formato | Utilidad | Qué comprobar |
|---|---|---|
| Cuestionario con explicaciones | Comprobar conceptos y errores de comprensión | ¿La explicación enseña una acción posterior? |
| Escenario con ramificaciones | Ensayar comunicación y escalado | ¿Pueden funcionar varias respuestas razonables? |
| Juego centrado en decisiones | Practicar elecciones en una situación cambiante | ¿La regla de seguridad afecta al resultado? |
| Simulación facilitada | Aclarar responsabilidades del equipo | ¿Se registran decisiones y responsables del seguimiento? |
Qué respalda la investigación
El estudio What.Hack, presentado en CHI 2019, observó una mejora en la clasificación de phishing después de un juego de rol con 39 estudiantes de Cornell. La prueba inmediata reutilizó los mensajes de la evaluación inicial. El resultado justifica investigar la práctica contextual, pero no demuestra eficacia laboral a largo plazo ni resultados de CyberPlay.
Utiliza la investigación para formular mejores preguntas: quién participó, qué se comparó, cómo se midió la mejora y cuánto duró. En tu piloto, describe las observaciones al nivel en que se recogieron: las personas explicaron una respuesta más segura, terminaron un reto o recordaron un procedimiento más adelante. El resultado pierde utilidad cuando su nombre promete más de lo que puede mostrar la medición.
Fuentes de esta sección: What.Hack: formación contra el phishing mediante un juego de simulación y rol
Examina las explicaciones que aparecen tras un error
Una buena explicación identifica la acción, muestra los indicios relevantes y ofrece un siguiente paso viable. «Respuesta incorrecta» deja a la persona adivinando. «El mensaje cambia las instrucciones de pago; confirma el cambio con el contacto del proveedor que ya figura en el registro» le da una acción que puede realizar al volver al trabajo.
Comprueba también cómo se explican las decisiones seguras. Si rechazar todos los mensajes permite ganar, el juego puede enseñar a evitarlo todo. Incluye trabajo legítimo, peticiones inciertas que necesitan comprobación y ataques claros. La puesta en común debe distinguir lo que la persona sabía de lo que dedujo, sin insinuar que todo mensaje mal escrito es malicioso.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Consulte el directorio existente
Consulte el directorio del centro de asistencia establecido para hallar un contacto de confianza antes de proseguir.
- No reutilice números facilitados
El número facilitado por quien llama forma parte de la solicitud y no permite verificarla de manera independiente.
Prueba esta sesión original de 15 minutos
Utiliza el ejercicio con datos ficticios y sin correos reales. Reserva dos minutos para leer, tres para decidir individualmente, cinco para comentar y cinco para relacionarlo con el procedimiento interno. Estos tiempos son sugerencias de facilitación, no un óptimo demostrado científicamente. Pide que cada persona escriba su motivo antes de mostrar la respuesta para que una voz segura no determine la decisión de todo el grupo.
Comprueba el acceso antes de invitar a toda la organización
Prueba la experiencia en los dispositivos que utilizan los empleados, incluida una pantalla pequeña si importa el acceso móvil. Comprueba legibilidad, ampliación, teclado, foco visible, alternativas al audio, movimiento, presión temporal y dependencia del color. Una persona que no puede controlar el juego no puede demostrar de forma válida la decisión de seguridad.
Ofrece una discusión o un ejercicio de texto equivalente cuando el juego elegido suponga una barrera. Equivalente significa practicar el mismo objetivo y recibir las mismas explicaciones; no exige reproducir cada animación. Revisa el idioma dentro del juego, incluidas las instrucciones y los errores, sin deducir que toda la experiencia está traducida porque la navegación del catálogo lo esté.
Utiliza una ficha de evaluación del piloto
Invita a empleados del público previsto y observa cuándo necesitan ayuda. Distingue una regla de seguridad mal entendida de un botón confuso o un control difícil. Registra observaciones concretas al terminar y decide si utilizar la actividad, adaptar su facilitación o elegir otro formato. Una puntuación alta de satisfacción no debe ocultar una barrera importante de acceso.
| Criterio | Indicio que recoger | Decisión |
|---|---|---|
| Objetivo relevante | La persona explica la decisión laboral con sus palabras | Utilizar / revisar / sustituir |
| Elección significativa | Las acciones seguras e inseguras tienen consecuencias explicables | Utilizar / revisar / sustituir |
| Explicación útil | Después de un error, la persona describe una acción mejor | Utilizar / revisar / sustituir |
| Participación accesible | El público puede leer, controlar y terminar con alternativas adecuadas | Preparado / necesita corrección |
| Encaje operativo | La persona encuentra el canal real de aviso o verificación | Preparado / falta un procedimiento |
| Registros claros | El administrador distingue registros de actividad y afirmaciones de aprendizaje | Preparado / necesita aclaración |
Integra los juegos en un programa continuo
NIST SP 800-50r1 plantea el aprendizaje de ciberseguridad como un programa que se evalúa y actualiza cuando cambian las necesidades. Integra el juego en ese ciclo: explica la regla interna, practícala, comenta los obstáculos y vuelve a ella después de que las personas hayan regresado al trabajo habitual.
Por ejemplo, empieza verificando a un proveedor, cambia después el canal a una llamada e introduce más adelante una petición de una cuenta conocida que podría estar comprometida. Mantén el principio de verificación mientras cambian las pistas. Las nuevas incorporaciones pueden necesitar primero el proceso básico; al personal experimentado puede servirle más una excepción. El calendario debe reflejar estas diferencias.
Fuentes de esta sección: Diseño de un programa de aprendizaje sobre ciberseguridad y privacidad, NIST SP 800-50r1
Mide un resultado útil sin exagerar
Registra por separado la participación y el rendimiento. Completar un juego indica que se terminó una actividad conforme a sus reglas. Una respuesta correcta acompañada de una explicación aporta otro tipo de indicio. Un escenario nuevo presentado más adelante puede explorar la retención. Un aviso real en el trabajo pertenece a otro contexto. Mantén separadas estas categorías en el informe.
Para ejercicios de phishing, NIST Phish Scale ayuda a contextualizar la dificultad de detección. Una reducción de clics ante un mensaje más fácil no debe atribuirse automáticamente a la formación. Considera el público, la tarea y la dificultad al comparar sesiones, y comprueba también si los empleados saben comunicar sus dudas con rapidez.
Fuentes de esta sección: Phishing With a Net: NIST Phish Scale y la concienciación en ciberseguridad
Elige el primer juego y prepara la puesta en común
Empieza con un público y una decisión. Explora las colecciones temáticas de CyberPlay, lee la ficha y completa el reto antes de asignarlo. Prepara tres preguntas: qué indicios importaron, qué acción estaba disponible y cómo se aplica aquí la misma decisión.
Después, elige una mejora práctica. Puede ser un acceso más claro al canal de avisos, un contacto para verificar proveedores o un recordatorio a los responsables para que apoyen las pausas bajo presión. Esa mejora conecta la experiencia con las condiciones laborales. Los juegos ofrecen un lugar para practicar; el programa también debe permitir decisiones más seguras cuando el juego se cierra.
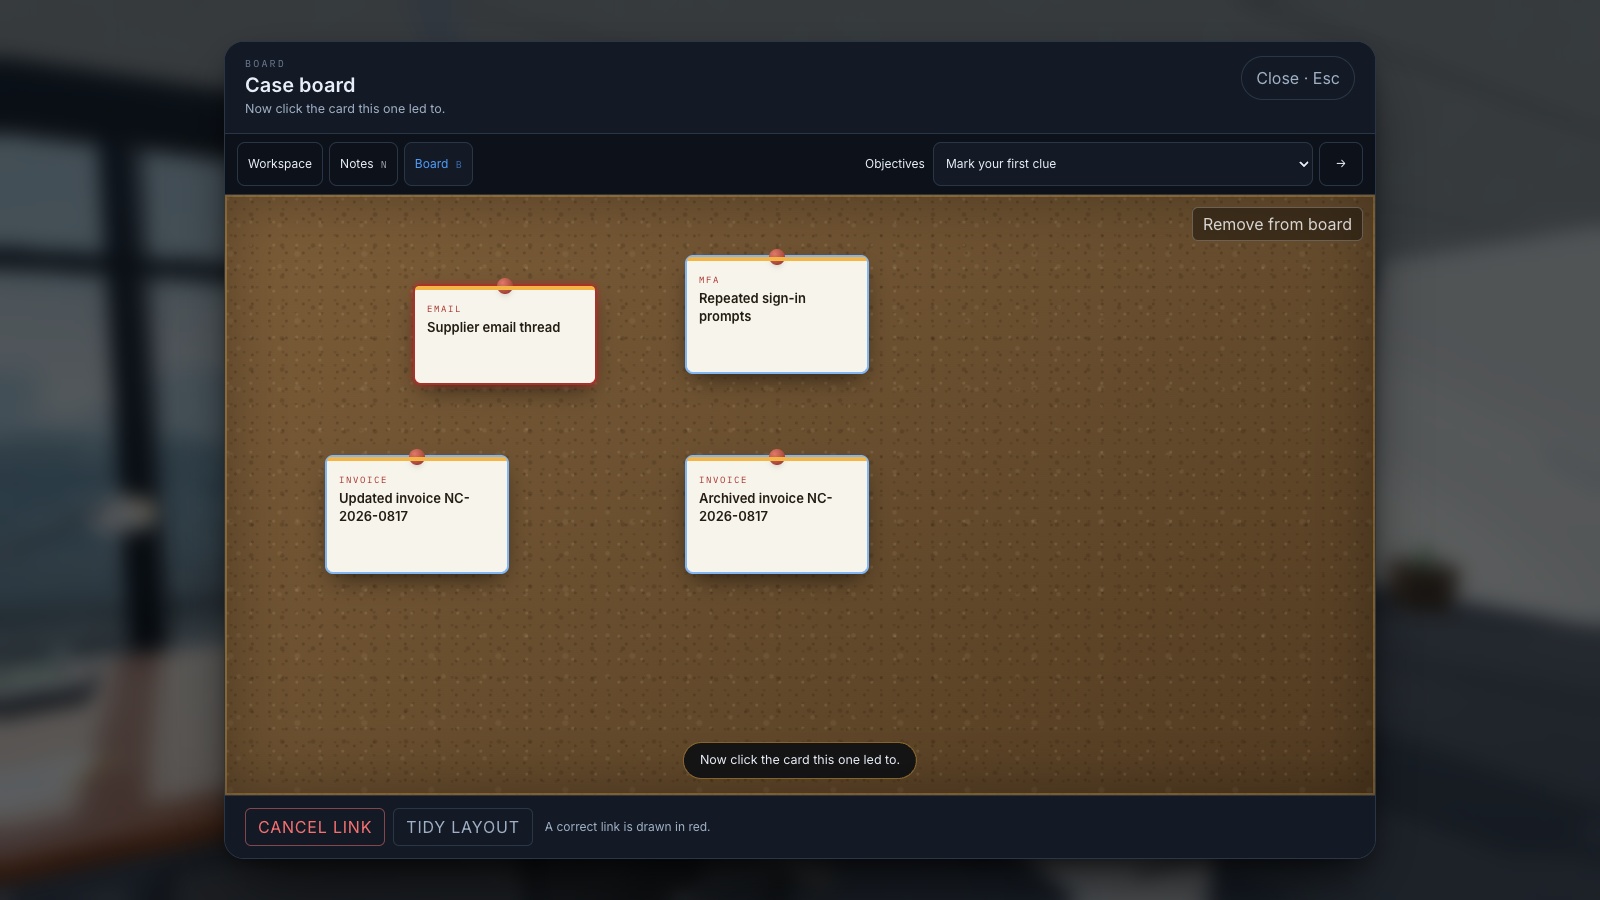
Ampliar imagen · Captura del juego · Interfaz en inglés
- Conecte las pruebas disponibles
Compare pistas de distintas fuentes y explique qué detalles respaldan la decisión que está evaluando.
- Separe hechos de suposiciones
Registre lo observado, lo afirmado por terceros y lo que aún requiere confirmación antes de sacar conclusiones.
Lleva la decisión a la práctica
Explora los juegos de CyberPlay relacionados, elige un reto adecuado y comenta cómo se conectan sus decisiones con los procedimientos de tu organización.
Explorar juegos para practicarFuentes y lecturas adicionales
- What.Hack: formación contra el phishing mediante un juego de simulación y rol — Universidad de Cornell / CHI 2019. Consultado el 2026-09-13
- Diseño de un programa de aprendizaje sobre ciberseguridad y privacidad, NIST SP 800-50r1 — NIST. Consultado el 2026-09-13
- Phishing With a Net: NIST Phish Scale y la concienciación en ciberseguridad — NIST. Consultado el 2026-09-13
Sigue explorando
- Juegos de formación contra el phishing: inspeccionar, verificar y avisar
Elige juegos contra el phishing que enseñen a inspeccionar, verificar y avisar. Incluye un ejercicio de proveedor, una sesión práctica y criterios de evaluación.
ES · 10 min de lectura - Aprendizaje de ciberseguridad basado en juegos: diferencias con la gamificación
Distingue gamificación, escenarios con opciones y aprendizaje de ciberseguridad basado en juegos. Compara formatos con un mismo objetivo y una ficha práctica.
ES · 10 min de lectura - Métricas de formación en ciberseguridad: mide más que la finalización
Mide la formación en ciberseguridad con definiciones claras de participación, decisiones, retención y avisos. Compara resultados con criterios y límites explícitos.
ES · 11 min de lectura - Gestión del riesgo humano: de los datos a las acciones
Qué es la gestión del riesgo humano y cómo ayuda a las organizaciones. Guía en español con CyberSense, ejemplos, datos de formación y un ejercicio práctico.
ES · 8 min de lectura - Microaprendizaje en ciberseguridad: diseña una sesión breve de práctica
Diseña una sesión breve de ciberseguridad con una decisión, explicaciones útiles y un repaso posterior. Incluye un guion completo para facilitar la actividad.
ES · 10 min de lectura - Métricas de riesgo humano: de CyberSense a un plan de apoyo
Interpreta cobertura, CyberSense y prioridades de aprendizaje por departamento. Un ejemplo para elegir ejercicios, apoyar a los empleados y revisar resultados.
ES · 8 min de lectura