CyberPlay editorial team · Publicado el · Actualizado el · 8 min de lectura
Guía y ejercicios en español
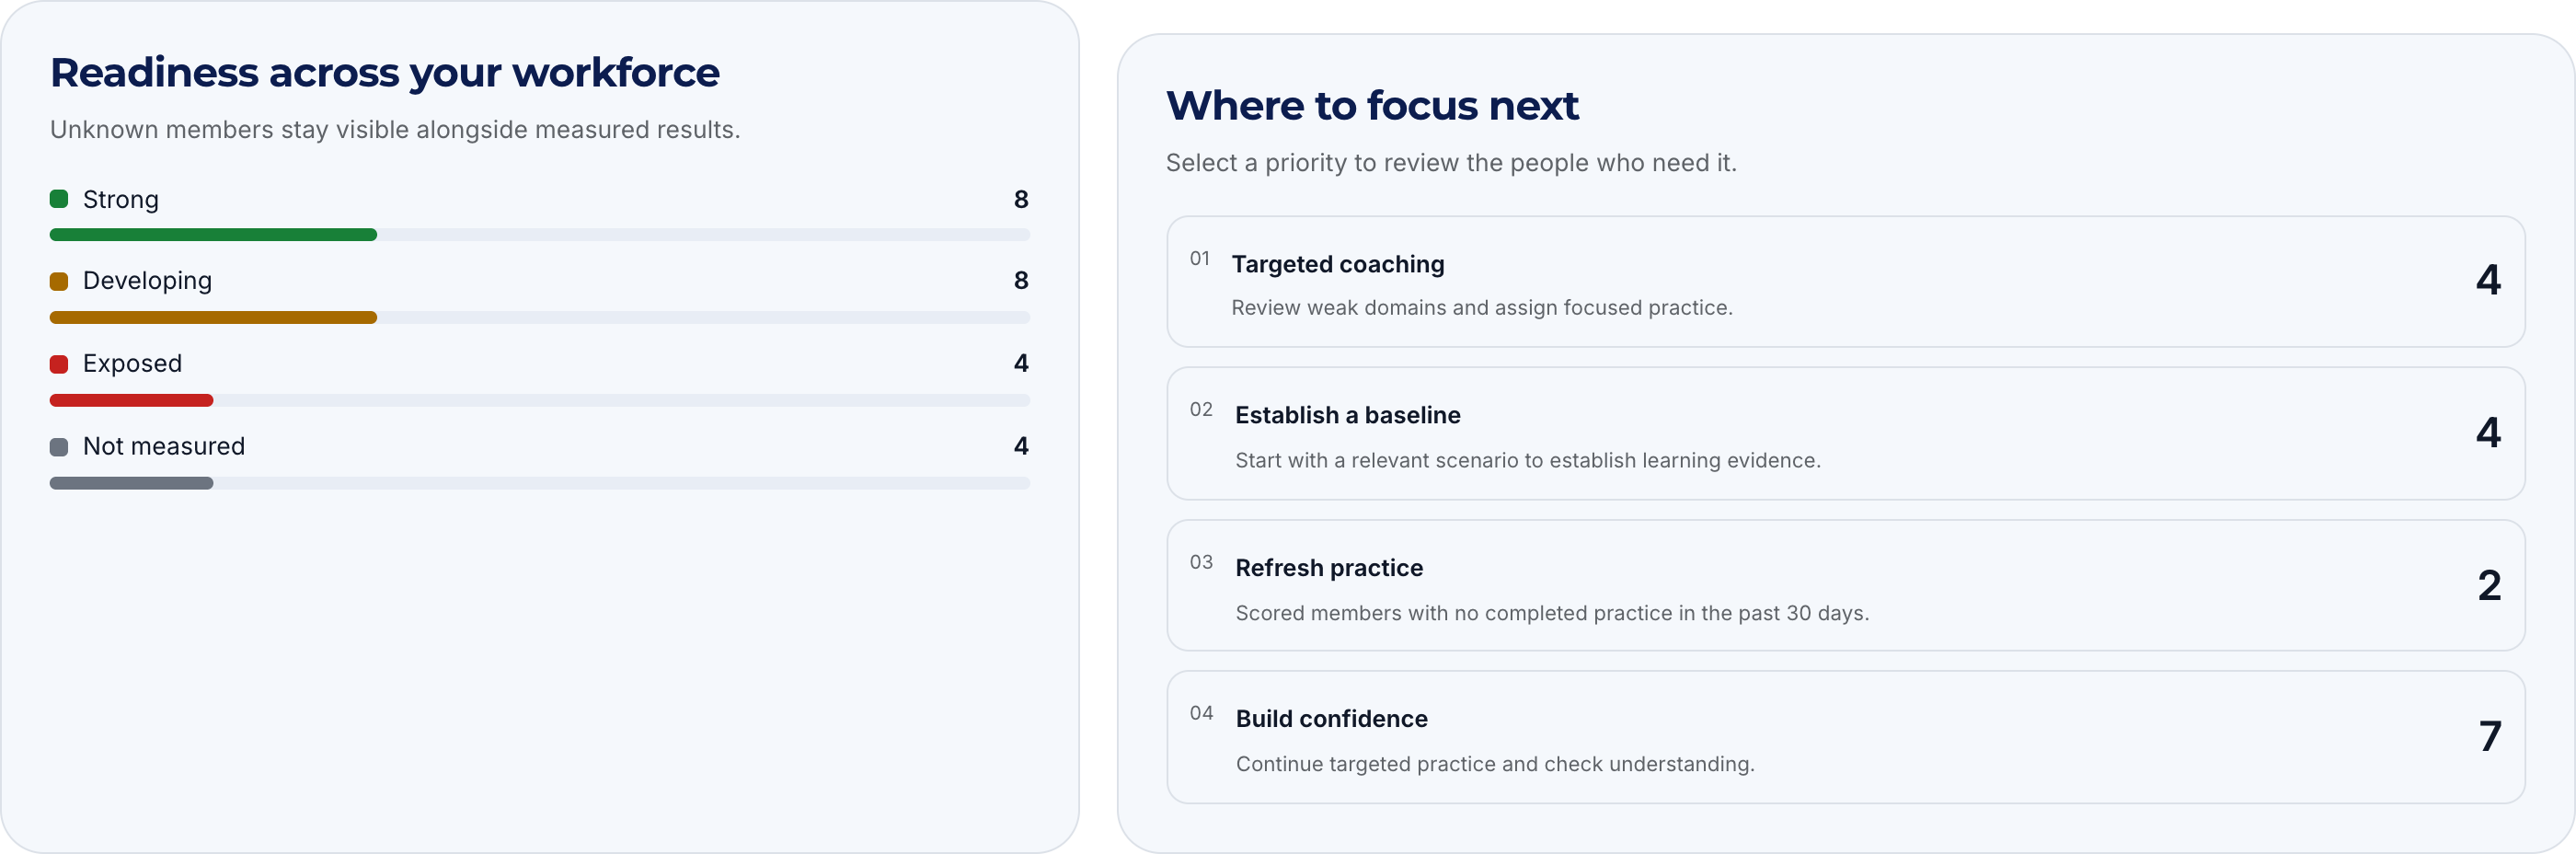
Ampliar imagen · Captura de la plataforma · Datos de ejemplo · Interfaz en inglés
Las métricas útiles de gestión del riesgo humano ayudan a la organización a decidir quién necesita apoyo, qué practicar y qué comprobar después. Empieza por las personas representadas en los datos y después interpreta las evidencias de aprendizaje. Una media atractiva puede ocultar un departamento entero sin práctica medida.
Esta guía recorre el flujo de CyberPlay desde la cobertura departamental hasta el perfil de aprendizaje, la asignación y la revisión. CyberSense describe la progresión mediante juegos. No es una probabilidad de incidente ni una prueba de competencia laboral validada de forma independiente. La guía y el ejercicio están en español; las pantallas organizativas ilustradas usan etiquetas en inglés y datos de ejemplo.
Lo que te llevas
- Presenta personas medidas y miembros activos junto a cada media.
- Separa la falta de evidencias de una puntuación baja.
- Usa las prioridades para conversar y elegir una práctica adecuada.
- Revisa por separado el aprendizaje y los procedimientos de trabajo.
1. Define la decisión antes de elegir el KPI
Una pregunta útil sería: «¿Qué compañeros de Finanzas necesitan apoyo para verificar un cambio de datos bancarios de un proveedor?» Identifica una decisión laboral, un grupo y una acción. «Subir nuestra puntuación de riesgo humano» no indica al responsable qué hacer mañana. NIST SP 800-55 orienta la selección y evaluación de medidas de seguridad.
Anota quién es responsable de la decisión, la población y la fecha de revisión. En este ejemplo, la dirección financiera se encarga del procedimiento de pago, la coordinación formativa organiza la práctica y el personal de seguridad autorizado interpreta las evidencias adicionales de incidentes. CyberPlay aporta información de aprendizaje; no observa cada aprobación de pago ni cada control de seguridad.
Fuentes de esta sección: NIST SP 800-55 Volume 1
2. Lee la cobertura antes que la media
La siguiente organización es completamente ficticia. Tiene 100 miembros activos: 20 en Finanzas y 80 en Operaciones. Finanzas tiene diez personas medidas con una media de 84; Operaciones tiene sesenta con una media de 66. La media general es 68,6 entre setenta personas medidas, con un 70% de cobertura. No es la media sin ponderar de las dos medias departamentales.
La media más alta de Finanzas representa solo a la mitad de sus miembros activos. No describe a los otros diez. Comprueba acceso, incorporación, idioma y tiempo para practicar antes de interpretar la falta de datos. En esta vista, el denominador incluye a los miembros activos de la organización; las cuentas invitadas o suspendidas quedan fuera. Un miembro activo sin puntuación cuenta para la cobertura, pero se excluye de la media.
| Grupo ilustrativo | Medidos / activos | Cobertura | Media medida |
|---|---|---|---|
| Finanzas | 10 / 20 | 50% | 84 |
| Operaciones | 60 / 80 | 75% | 66 |
| Organización | 70 / 100 | 70% | 68,6 |
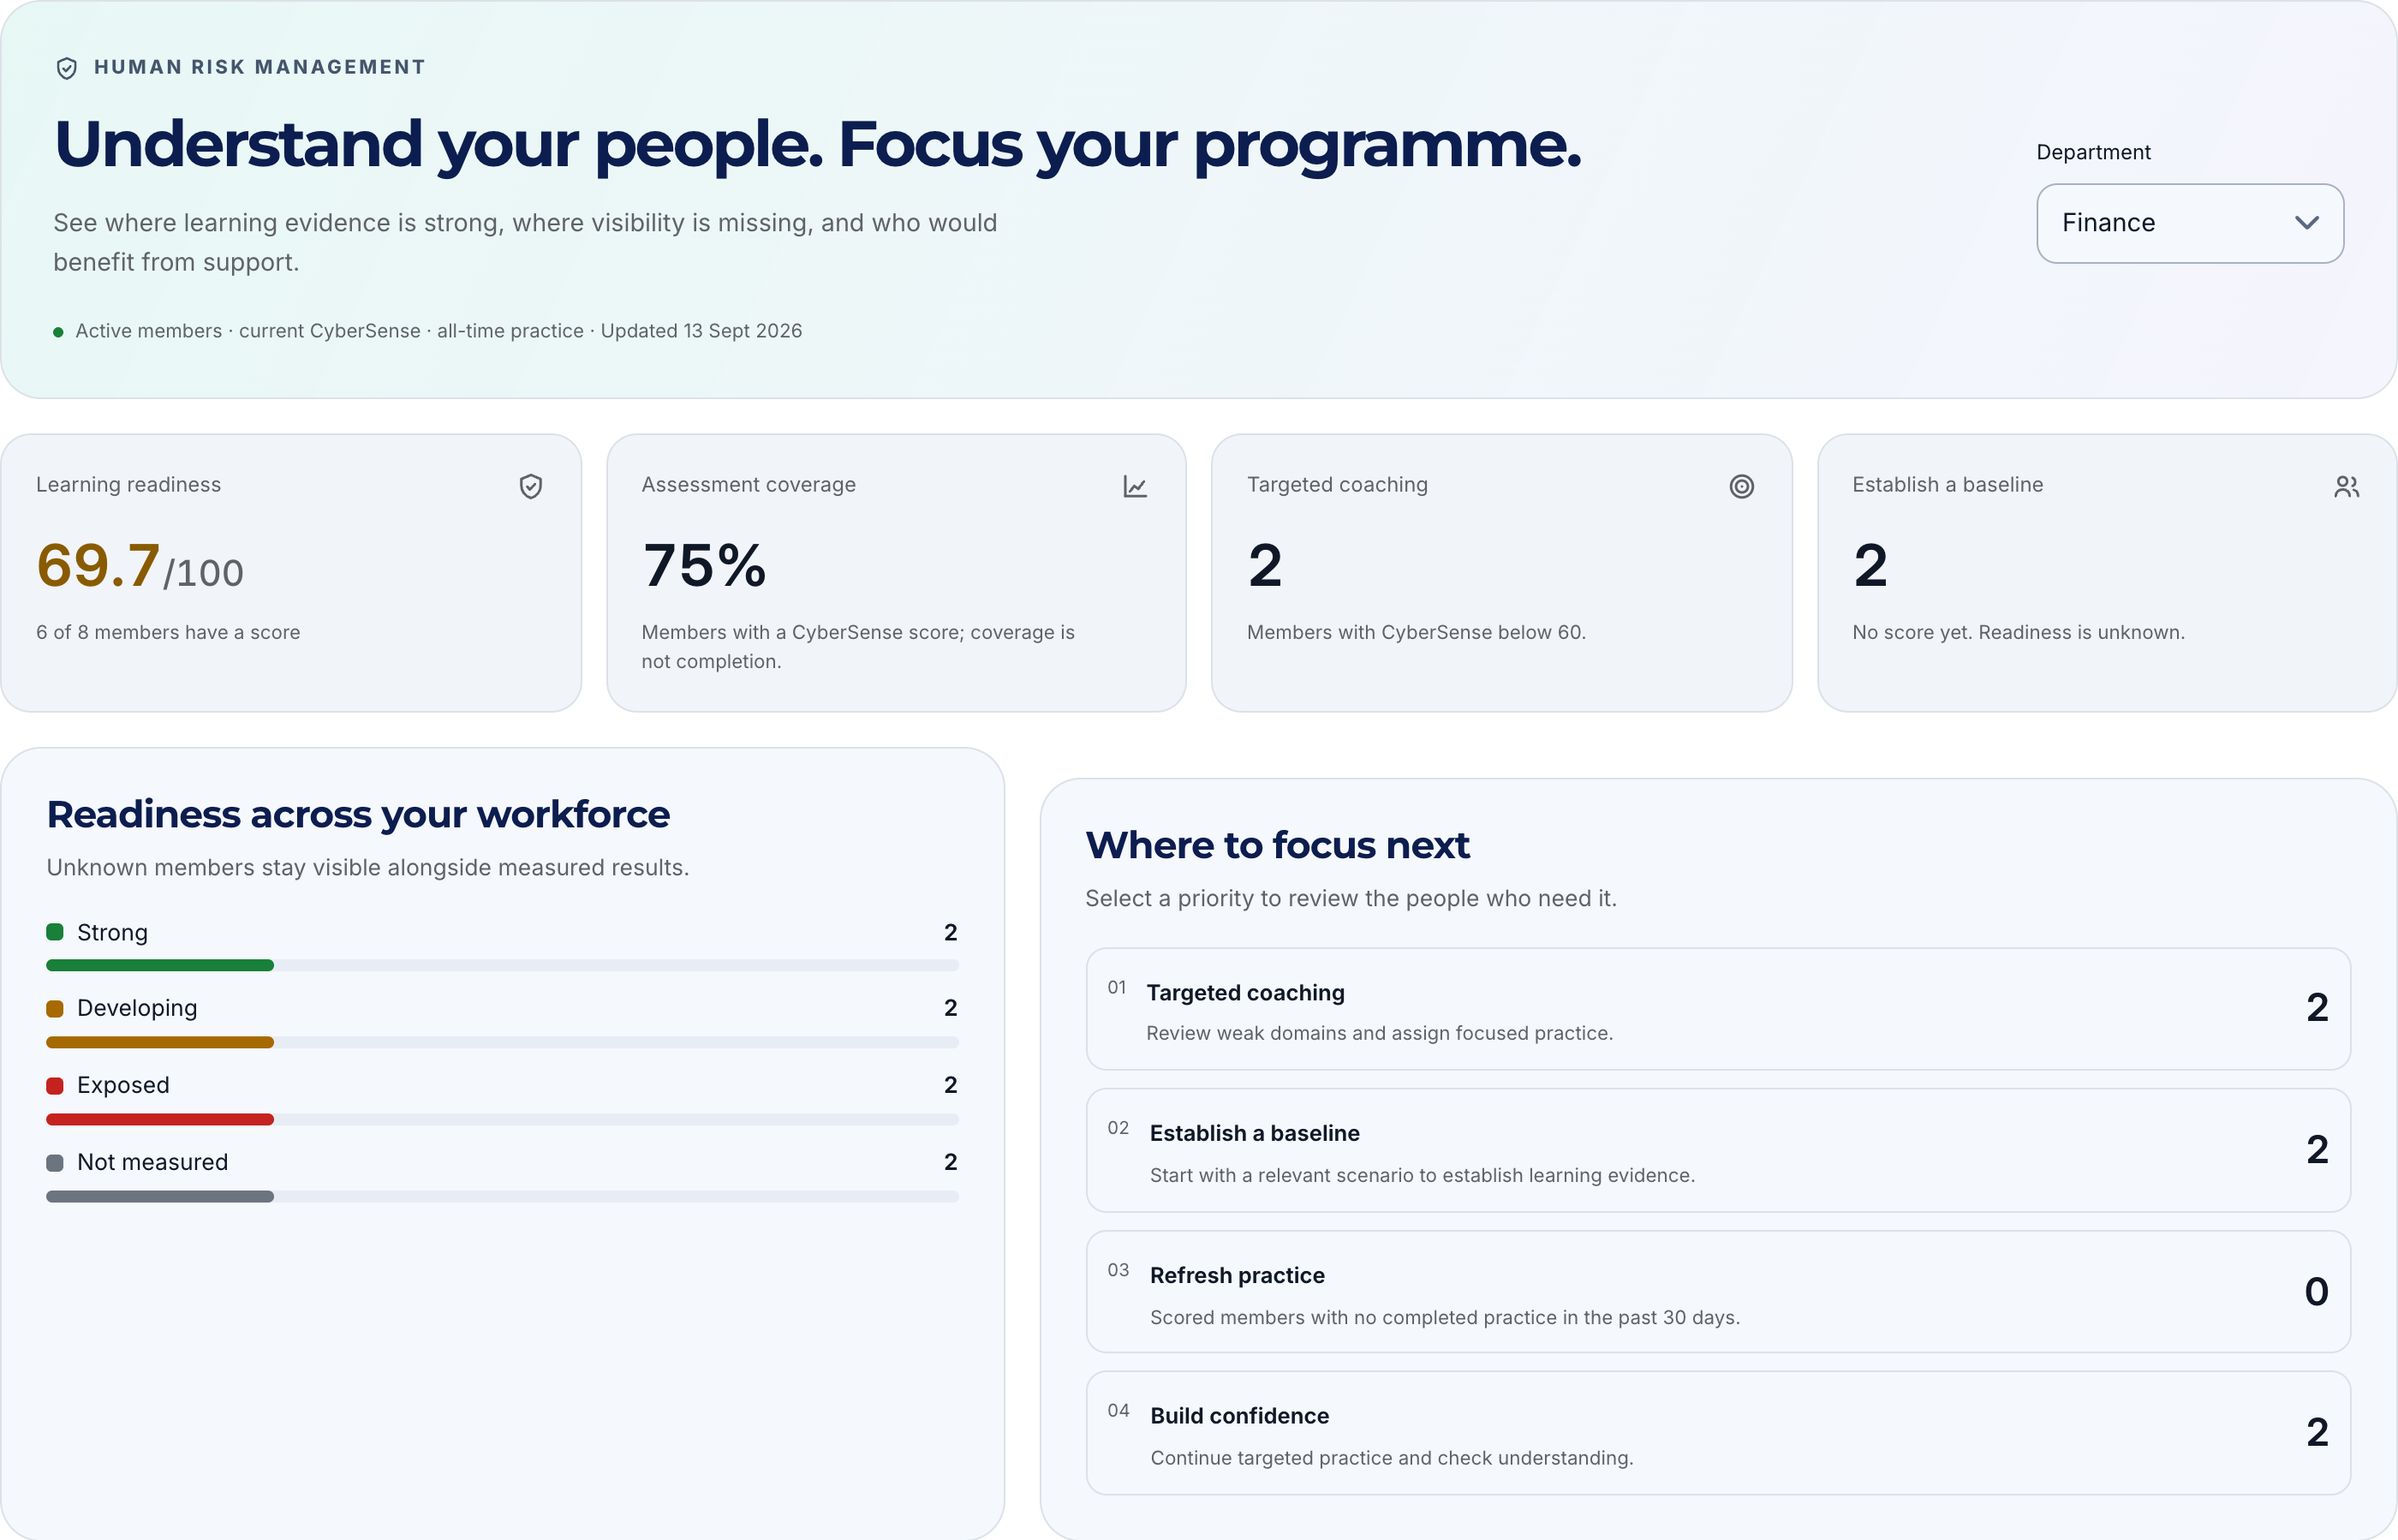
Ampliar imagen · Captura de la plataforma · Datos de ejemplo · Interfaz en inglés
- Media medida
69,7 describe a seis miembros puntuados, no a los ocho miembros activos.
- Cobertura
Seis de ocho tienen puntuación: 75% de cobertura. Los otros dos siguen sin medir.
3. Entiende qué mide CyberSense
CyberSense combina el rendimiento en juegos con la amplitud y la continuidad de la práctica. Su cálculo también contempla repeticiones ajustadas por calidad, tiempo, XP de los juegos y logros. Sin una sesión completada, admisible y con puntuación numérica no hay puntuación. Repetir un juego o acumular tiempo no demuestra por sí solo que una persona comprenda el procedimiento laboral correspondiente.
El resultado actual puede cambiar cuando se incorporan nuevas actuaciones o datos del catálogo. La puntuación no baja automáticamente después de treinta días sin práctica: la antigüedad de la actividad es una señal independiente para el apoyo. Un 84 no significa un 84% de probabilidad de resistir el phishing. Tampoco debe convertirse en una etiqueta pública sobre el carácter o la fiabilidad de un compañero.
4. Aplica las cinco prioridades en orden
CyberPlay asigna exactamente una prioridad por persona según el orden siguiente. Estas reglas transparentes del producto organizan el seguimiento; no son umbrales de riesgo validados externamente. «Punto de partida» significa obtener primeras evidencias mediante práctica adecuada, no realizar un diagnóstico separado antes de la formación ni obtener una exención.
El orden importa. Una persona con 52 y última práctica hace 45 días recibe apoyo específico, no simplemente un repaso. Con 84 y la misma antigüedad recibe actualización. Las fechas que faltan siguen siendo desconocidas; no se inventa actividad reciente. Conversa sobre las circunstancias antes de tratar la prioridad como una explicación completa.
| Primera condición que se cumple | Prioridad | Siguiente paso razonable |
|---|---|---|
| Sin puntuación | Punto de partida | Facilitar una primera práctica adecuada. |
| Puntuación inferior a 60 | Apoyar | Comentar la dificultad y practicar una decisión relevante. |
| En otro caso, fecha ausente o práctica de hace al menos 30 días | Actualizar | Organizar una nueva práctica pertinente. |
| En otro caso, puntuación desde 60 hasta menos de 80 | Practicar | Ganar confianza con otro escenario. |
| En otro caso, puntuación de al menos 80 | Mantener | Variar la práctica y comprobar el procedimiento real. |
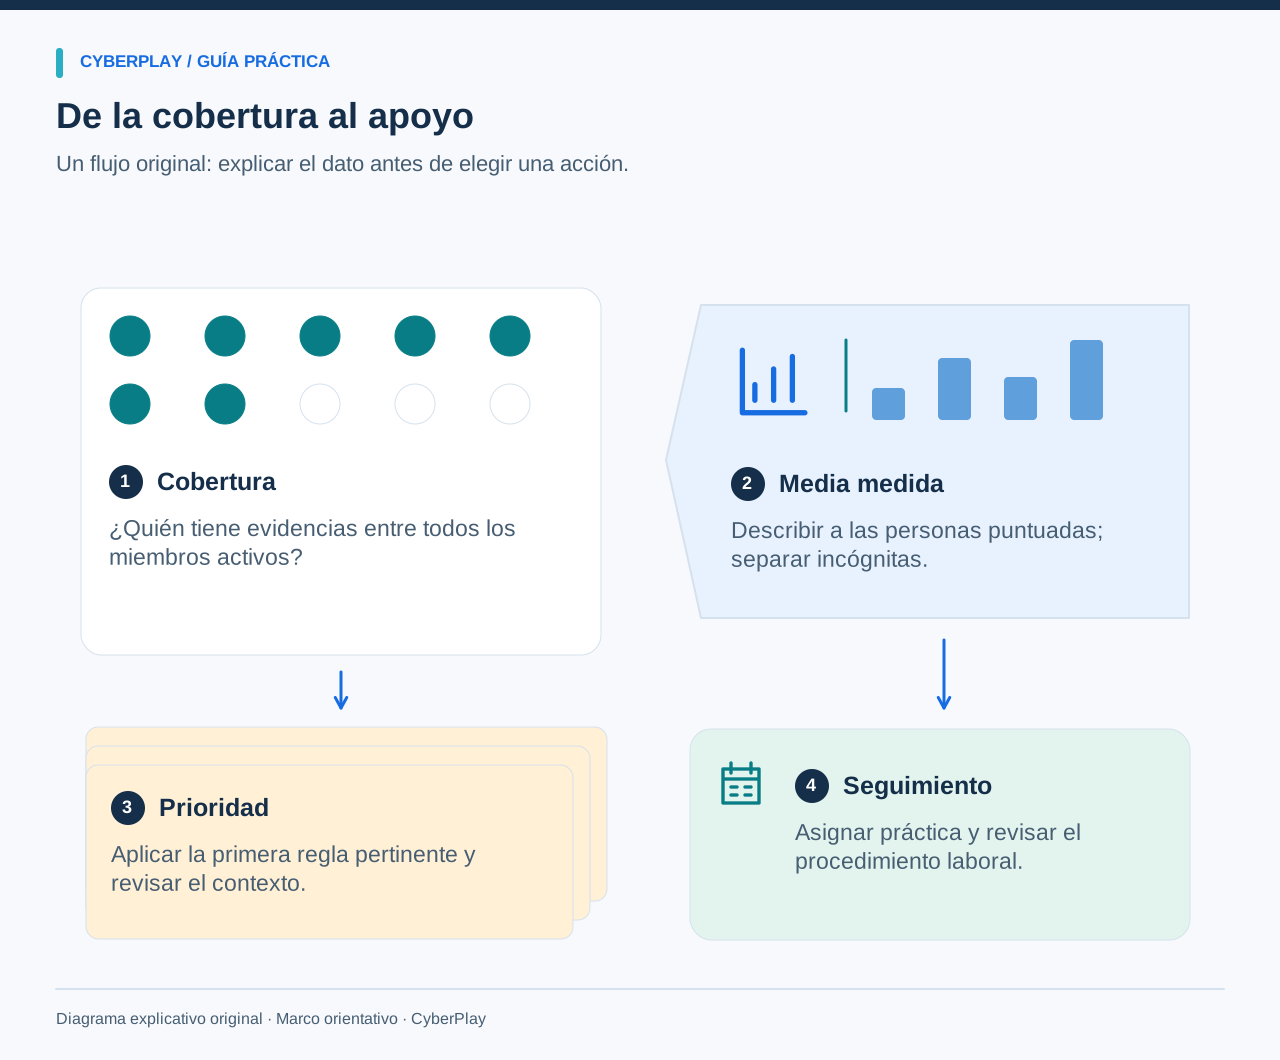
5. Pasa del departamento al perfil de aprendizaje
Abre los análisis de la organización con una cuenta autorizada de administrador o responsable y el permiso de analítica necesario. Selecciona Finanzas y lee la cobertura, la media medida y los recuentos por prioridad. Elegir departamento cambia la población de los indicadores generales. Buscar un nombre o filtrar una prioridad modifica la lista de personas sin cambiar esos denominadores.
Los perfiles individuales también requieren permiso para consultar a los miembros. Cuando estén disponibles, examina los dominios de aprendizaje, los ámbitos sin evidencias y el historial de práctica. Identifica qué decisión laboral necesita apoyo. Abrir las asignaciones desde el perfil lleva al flujo existente; no inscribe automáticamente a esa persona. Revisa destinatarios, juego y calendario antes de confirmar la asignación.
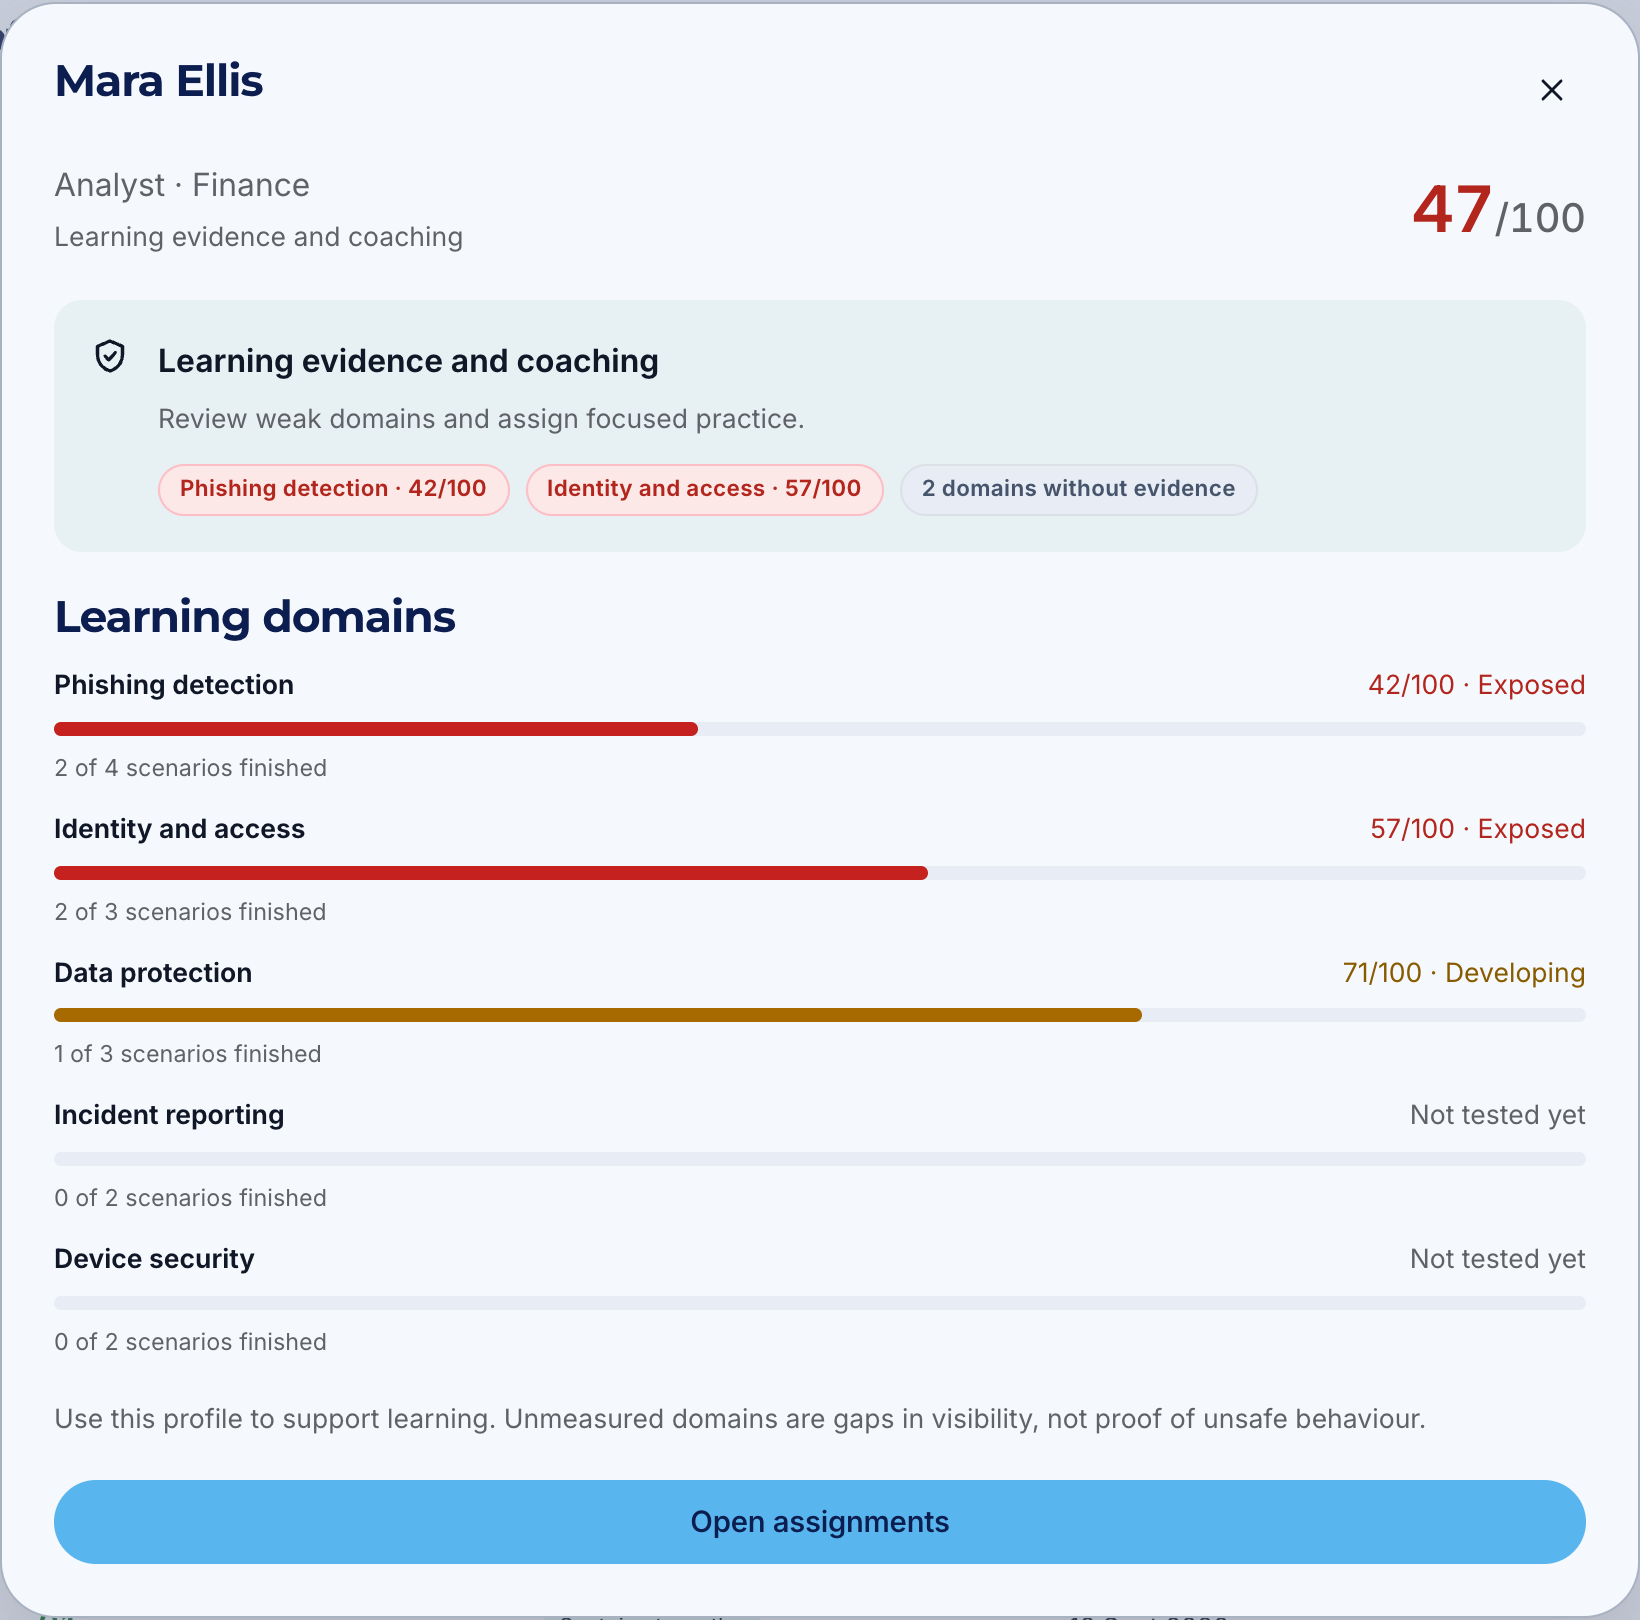
Ampliar imagen · Captura de la plataforma · Datos de ejemplo · Interfaz en inglés
- Una pregunta concreta
La puntuación de phishing es 42. Comenta la decisión y la práctica adecuada, no una supuesta probabilidad de incidente.
- Evidencias ausentes
La notificación de incidentes no está medida. Es una carencia de datos de aprendizaje, no una prueba de conducta insegura.
6. Asigna una decisión para practicar, no una puntuación que perseguir
Para el equipo financiero ficticio, el objetivo es verificar un cambio de datos bancarios mediante un canal conocido de forma independiente antes de aprobarlo. Elige un ejercicio pertinente y pregunta después qué vía de contacto usaría el participante en el trabajo. El procedimiento de pagos real sigue siendo la referencia; un escenario de juego no puede autorizar una transferencia real.
NCSC recomienda otras intervenciones cuando la formación no resuelve la causa del problema. Si las personas conocen la regla pero no encuentran un contacto aprobado, traslada el obstáculo al responsable del proceso. Otra partida no arregla un directorio inaccesible. Ofrece un idioma adecuado, instrucciones accesibles y tiempo durante la jornada. Traducir los artículos no implica que todas las etiquetas del panel organizativo estén traducidas.
- Objetivo: una decisión observable dentro de un proceso laboral identificado.
- Práctica: un escenario pertinente con explicación posterior.
- Responsable: alguien capaz de eliminar el obstáculo concreto.
- Revisión: una fecha y las evidencias que se examinarán.
Fuentes de esta sección: Putting people at the heart of an organisation’s approach to cyber security
7. Revisa el resultado sin inventar una tendencia
En la revisión acordada, comprueba si las personas previstas practicaron, qué evidencias de aprendizaje hay ahora y si se resolvió el obstáculo del procedimiento. La coordinación puede registrar una nota autorizada en la documentación existente de la organización. La pantalla de análisis muestra una situación actual, no un gráfico histórico de CyberSense.
NIST SP 800-50 incluye métodos de evaluación para mejorar los programas de aprendizaje. Limita tu conclusión a los datos: una práctica nueva y una puntuación distinta describen evidencias de plataforma. Demostrar mejores aprobaciones de facturas requiere datos del trabajo recogidos por separado. Revisa también los cambios de miembros y catálogo antes de comparar dos situaciones; otro denominador puede mover la media sin mejora individual.
Fuentes de esta sección: NIST SP 800-50 Revision 1
8. Practica la interpretación de una conclusión engañosa
Utiliza este ejemplo ficticio en una breve conversación de equipo. No representa resultados de clientes. Pide que se identifiquen tanto la siguiente acción como el dato que sigue sin conocerse.
9. Termina con una breve decisión para la dirección
Una actualización útil sería: «Nuestro equipo financiero ficticio tiene evidencias de diez de veinte miembros activos. La media medida es 84; diez compañeros necesitan todavía una primera oportunidad de aprendizaje. Apoyaremos la práctica de verificación de pagos, resolveremos el acceso al directorio y revisaremos participación y procedimiento en la fecha acordada.» La dirección recibe una población, una limitación y una acción asignable.
Usa información agregada para públicos amplios y detalles individuales autorizados para el apoyo. Evita clasificaciones públicas o convertir datos formativos en un veredicto sobre la conducta del personal. La gestión del riesgo humano ayuda a la organización cuando una observación conduce a una mejora práctica, con límites claros sobre lo que puede demostrar.
Planifica el aprendizaje de tu organización
Descubre CyberPlay para organizaciones y conecta la práctica con juegos con un objetivo claro. Esta guía y el ejercicio están en español. La analítica y los perfiles individuales dependen de tus permisos y plan.
Descubrir CyberPlay para organizacionesFuentes y lecturas adicionales
- NIST SP 800-55 Volume 1 — NIST. Consultado el 2026-09-13
- NIST SP 800-50 Revision 1 — NIST. Consultado el 2026-09-13
- Putting people at the heart of an organisation’s approach to cyber security — UK National Cyber Security Centre. Consultado el 2026-09-13
Sigue explorando
- Gestión del riesgo humano: de los datos a las acciones
Qué es la gestión del riesgo humano y cómo ayuda a las organizaciones. Guía en español con CyberSense, ejemplos, datos de formación y un ejercicio práctico.
ES · 8 min de lectura - Plataformas de gestión del riesgo humano: qué comparar para tu organización
Compara Hoxhunt, KnowBe4, SoSafe, usecure y CyberPlay. Guía HRM en español sobre datos, formación, idiomas y evidencias que conviene pedir en una demo.
ES · 8 min de lectura - Métricas de formación en ciberseguridad: mide más que la finalización
Mide la formación en ciberseguridad con definiciones claras de participación, decisiones, retención y avisos. Compara resultados con criterios y límites explícitos.
ES · 11 min de lectura - Plan de formación en ciberseguridad: calendario de 12 meses con actividades
Adapta un calendario de formación en ciberseguridad de 12 meses con objetivos, actividades, responsables y revisiones. Descarga la plantilla editable en español.
ES · 11 min de lectura - Juegos de concienciación en ciberseguridad en español para empleados
Elige juegos de concienciación en ciberseguridad en español que enseñen decisiones útiles. Compara formatos, prueba una sesión y evalúa su encaje en el trabajo.
ES · 9 min de lectura - Juegos de formación contra el phishing: inspeccionar, verificar y avisar
Elige juegos contra el phishing que enseñen a inspeccionar, verificar y avisar. Incluye un ejercicio de proveedor, una sesión práctica y criterios de evaluación.
ES · 10 min de lectura