CyberPlay editorial team · Veröffentlicht am · Aktualisiert am · 7 Min. Lesezeit
Leitfaden und Übungen auf Deutsch
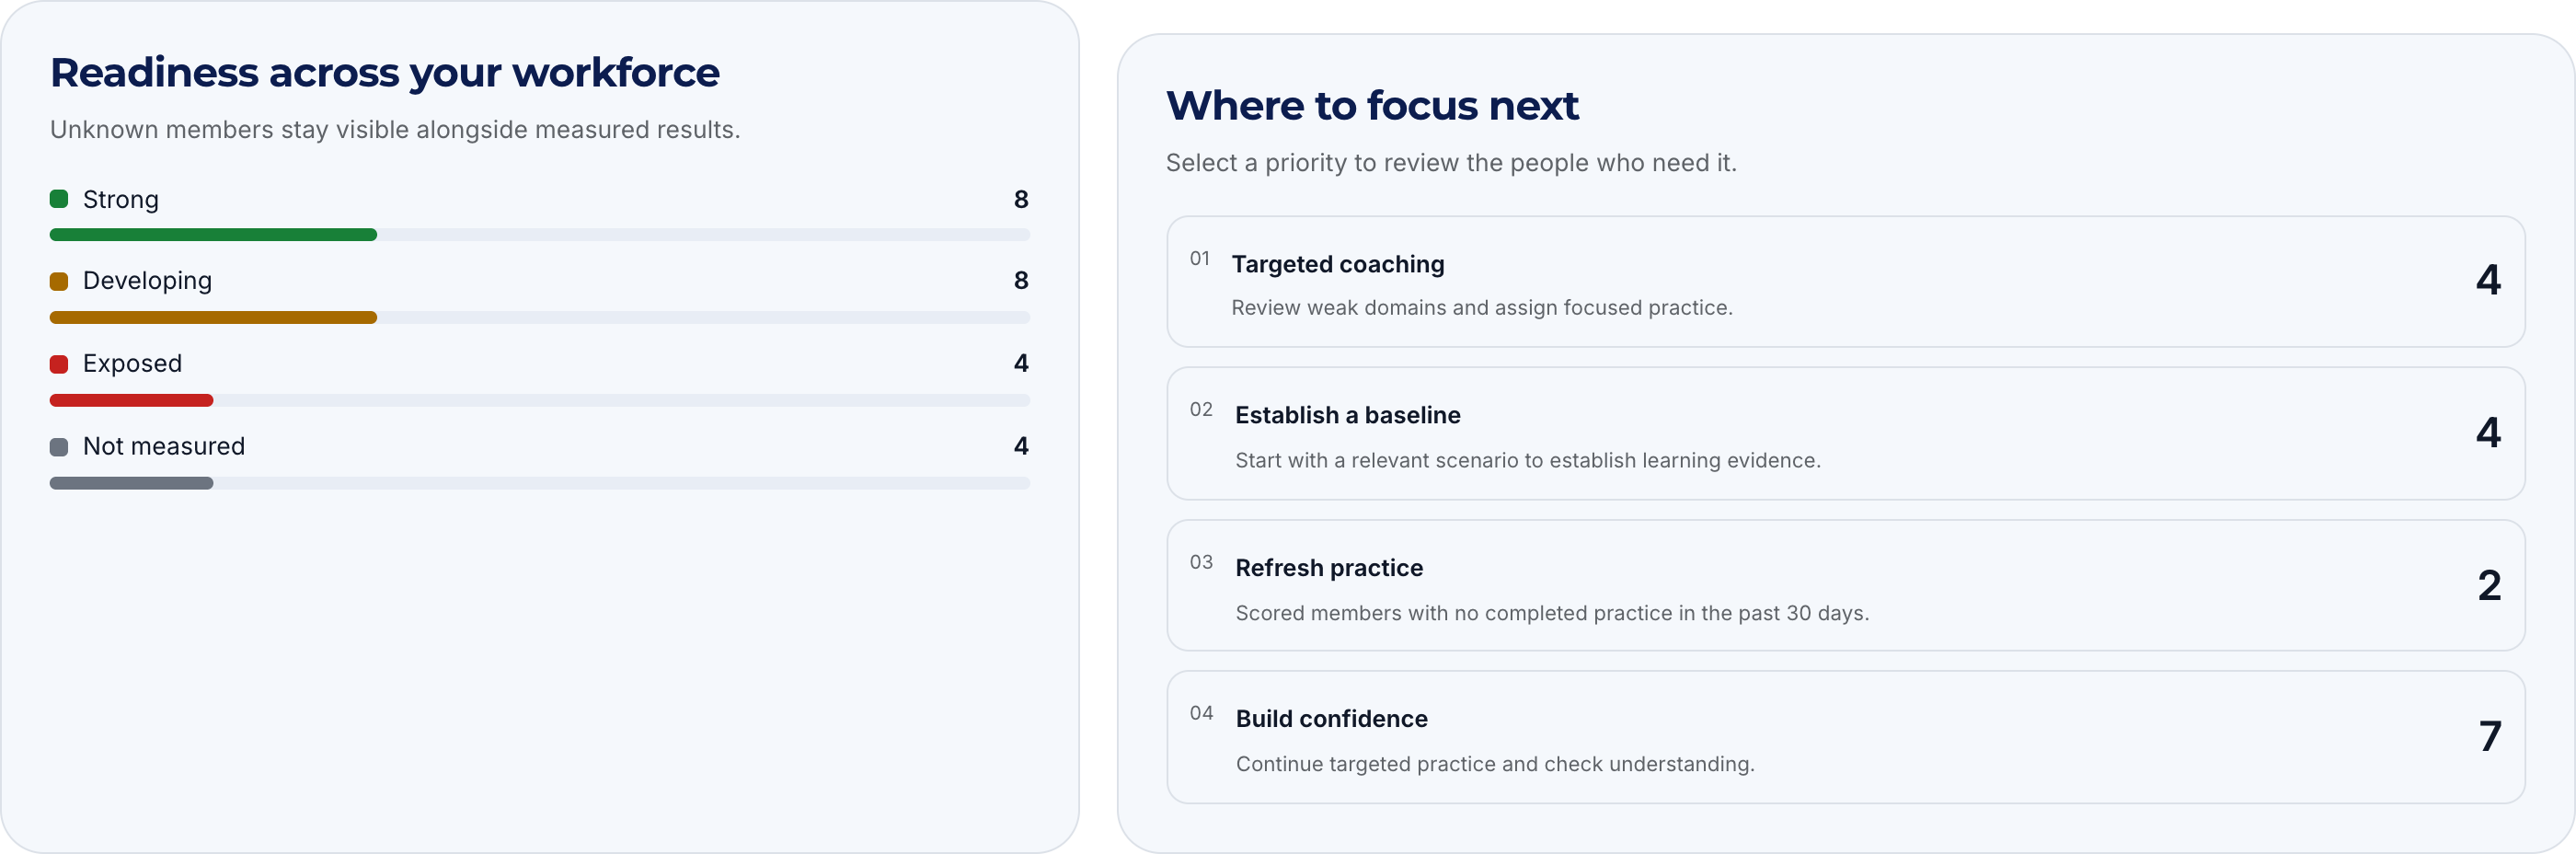
Bild vergrößern · Plattformansicht · Beispieldaten · Englische Oberfläche
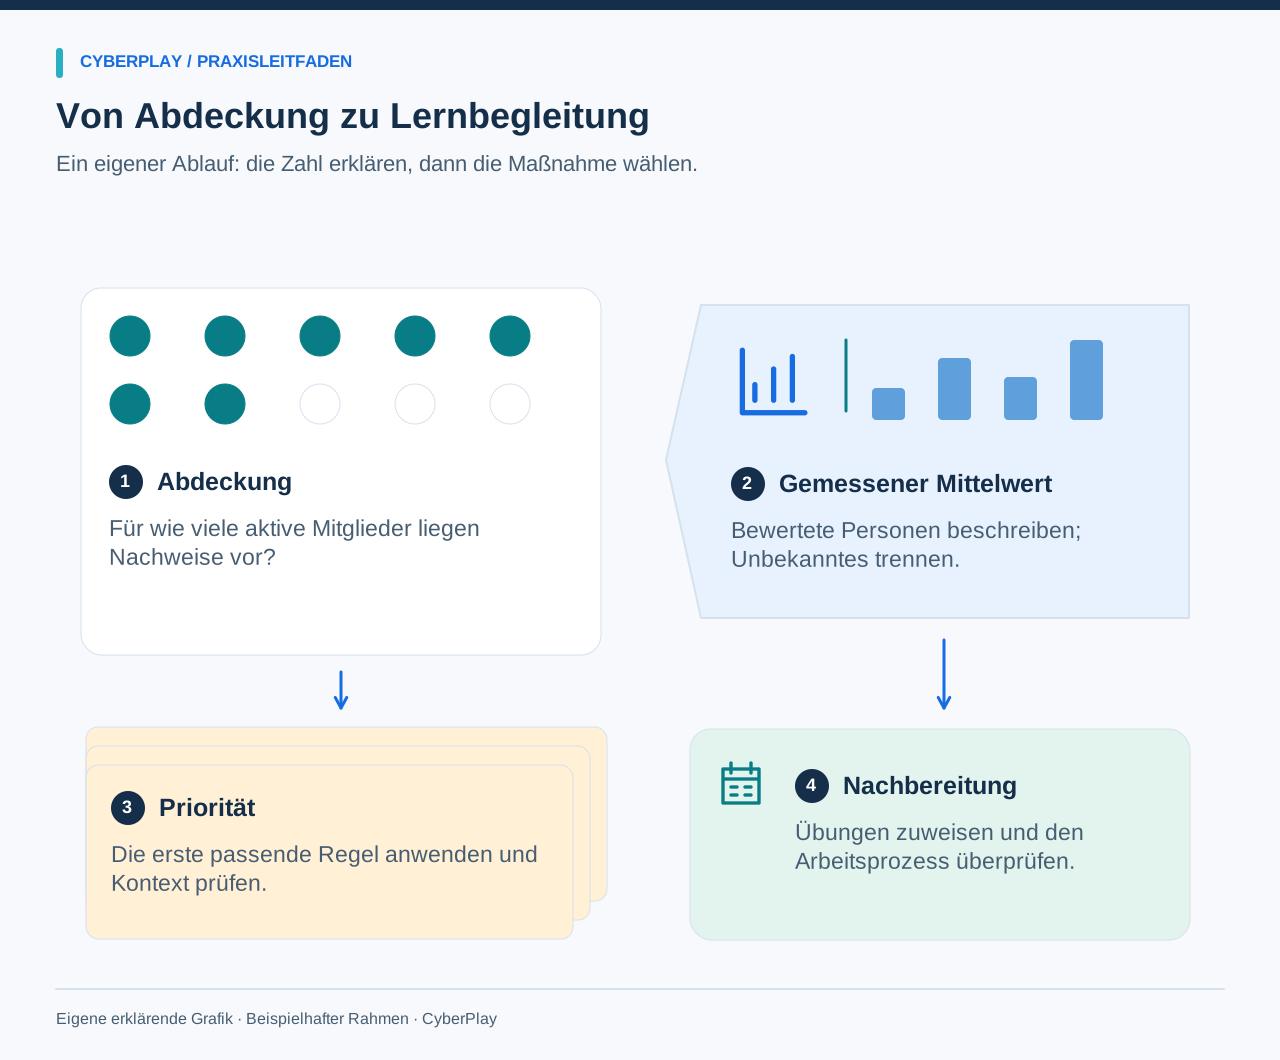
Nützliche Kennzahlen im Human Risk Management helfen Unternehmen zu entscheiden, wer Unterstützung braucht, was geübt werden sollte und was anschließend zu prüfen ist. Betrachten Sie zuerst die Menschen hinter den Daten und danach die Lernnachweise. Ein guter Durchschnitt kann eine ganze Abteilung ohne gemessene Übungspraxis verdecken.
Dieser Leitfaden folgt dem CyberPlay-Ablauf von der Abdeckungsquote einer Abteilung über das Lernprofil bis zur Aufgabenvergabe und Überprüfung. CyberSense beschreibt den spielgestützten Lernfortschritt. Der Wert ist weder eine Vorfallwahrscheinlichkeit noch ein unabhängig validierter Kompetenznachweis für den Arbeitsalltag. Leitfaden und Übung sind auf Deutsch; die gezeigten Organisationsansichten enthalten englische Beschriftungen und Beispieldaten.
Das Wichtigste zum Mitnehmen
- Nennen Sie gemessene Personen und aktive Mitglieder neben jedem Mittelwert.
- Unterscheiden Sie fehlende Nachweise von einem niedrigen Wert.
- Nutzen Sie Prioritäten für ein Gespräch und die Auswahl der nächsten Übung.
- Prüfen Sie Lernnachweise und betriebliche Abläufe getrennt.
1. Die Entscheidung vor dem KPI festlegen
Eine hilfreiche Frage lautet: „Welche Kolleginnen und Kollegen im Finanzbereich benötigen Unterstützung beim Prüfen geänderter Bankdaten eines Lieferanten?“ Sie benennt eine Arbeitsentscheidung, eine Gruppe und eine Maßnahme. „Unseren Human-Risk-Score verbessern“ sagt einer Führungskraft kaum, was morgen zu tun ist. NIST SP 800-55 beschreibt Auswahl und Bewertung von Sicherheitskennzahlen.
Halten Sie die verantwortliche Person, die betrachtete Gruppe und den Prüftermin fest. In diesem Beispiel verantwortet die Finanzleitung den Zahlungsprozess, die Lernkoordination organisiert Übungen und befugte Sicherheitsfachkräfte bewerten zusätzliche Vorfalldaten. CyberPlay liefert Lerninformationen; die Plattform beobachtet nicht jede Zahlungsfreigabe oder jede Sicherheitskontrolle.
Quellen dieses Abschnitts: NIST SP 800-55 Volume 1
2. Erst die Abdeckung, dann den Mittelwert lesen
Das folgende Unternehmen ist vollständig erfunden. Es hat 100 aktive Mitglieder: 20 im Finanzbereich und 80 im Betrieb. Im Finanzbereich haben zehn gemessene Personen einen Durchschnitt von 84; im Betrieb haben 60 Personen einen Durchschnitt von 66. Insgesamt ergibt das 68,6 für 70 gemessene Personen bei 70 % Abdeckung. Es ist nicht der ungewichtete Mittelwert der beiden Abteilungsdurchschnitte.
Der höhere Finanzwert umfasst nur die Hälfte der aktiven Mitglieder dieser Abteilung. Über die anderen zehn sagt er nichts aus. Prüfen Sie Zugang, Einarbeitung, Sprache und verfügbare Übungszeit, bevor Sie fehlende Nachweise deuten. Der Nenner dieser Ansicht umfasst aktive Organisationsmitglieder; eingeladene oder gesperrte Konten zählen nicht dazu. Ein aktives Mitglied ohne Messwert bleibt bei der Abdeckungsberechnung berücksichtigt, wird aber nicht in den Mittelwert aufgenommen.
| Erfundene Gruppe | Gemessen / aktiv | Abdeckung | Gemessener Mittelwert |
|---|---|---|---|
| Finanzbereich | 10 / 20 | 50 % | 84 |
| Betrieb | 60 / 80 | 75 % | 66 |
| Gesamtorganisation | 70 / 100 | 70 % | 68,6 |
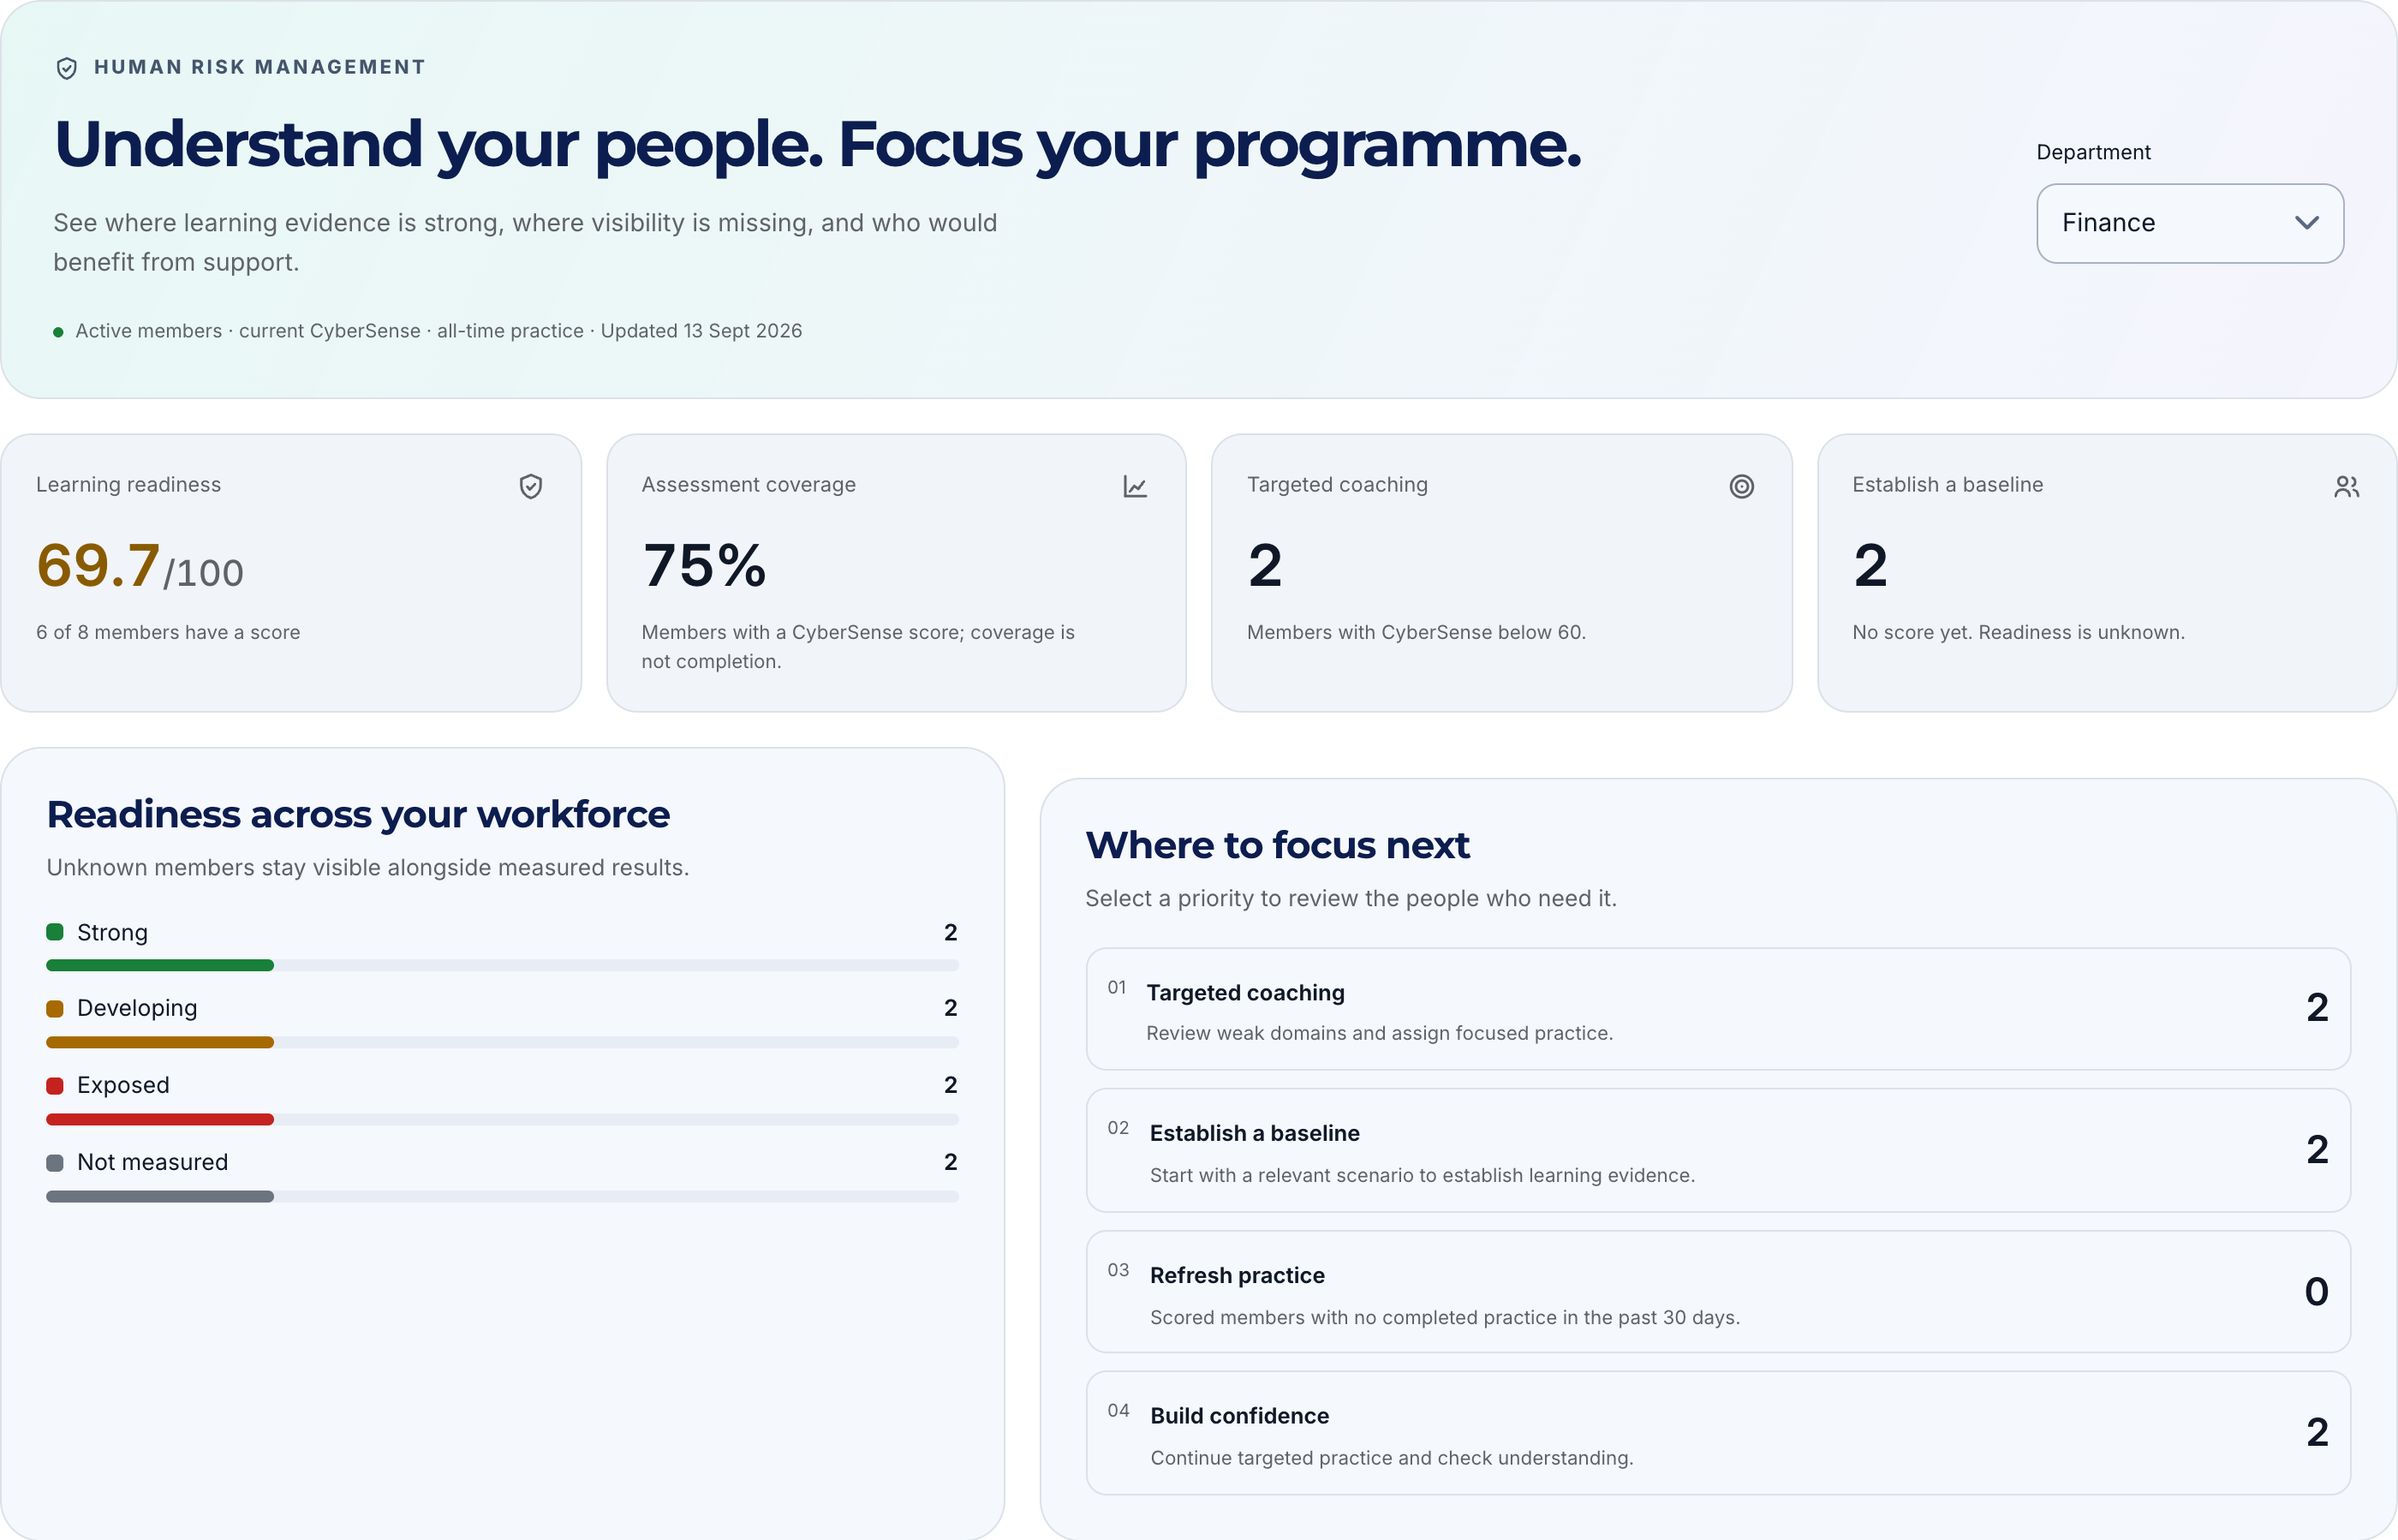
Bild vergrößern · Plattformansicht · Beispieldaten · Englische Oberfläche
- Gemessener Mittelwert
69,7 beschreibt sechs bewertete Mitglieder, nicht alle acht aktiven Mitglieder.
- Abdeckung
Sechs von acht haben einen Wert: 75 % Abdeckung. Zwei bleiben ungemessen.
3. Verstehen, was CyberSense tatsächlich misst
CyberSense verbindet Spielleistungen mit der Breite und Beständigkeit der Übungspraxis. In die Berechnung fließen auch qualitätsgewichtete Wiederholungen, Zeit, Spiel-XP und Erfolge ein. Ohne abgeschlossene, geeignete und bewertete Spielrunde bleibt der Wert unbekannt. Ein Spiel zu wiederholen oder Zeit zu sammeln beweist allein nicht, dass jemand den entsprechenden Arbeitsprozess verstanden hat.
Neue Leistungen oder veränderte Katalogdaten können den aktuellen Wert verändern. Er sinkt nicht automatisch nach 30 Tagen ohne Übung: Die Aktualität der Praxis ist ein separates Signal für die Lernbegleitung. Ein Wert von 84 bedeutet keine 84-prozentige Wahrscheinlichkeit, einen Phishing-Angriff abzuwehren. Er sollte auch nicht zu einem öffentlichen Urteil über Charakter oder Vertrauenswürdigkeit einer Person werden.
4. Die fünf Prioritäten in der richtigen Reihenfolge anwenden
CyberPlay weist jeder Person genau eine Priorität nach der folgenden Reihenfolge zu. Diese transparenten Produktregeln strukturieren die Nachbereitung; sie sind keine extern validierten Risikogrenzen. „Ausgangspunkt“ bedeutet, durch passende Übungen erste Lernnachweise aufzubauen. Gemeint ist weder ein gesonderter Diagnosetest vor der Schulung noch eine Möglichkeit, diese zu überspringen.
Die Reihenfolge ist entscheidend. Bei einem Wert von 52 und einer letzten Übung vor 45 Tagen lautet die Priorität gezielte Begleitung, nicht Auffrischung. Bei 84 und derselben Übungspause lautet sie Auffrischung. Fehlende Datumsangaben bleiben unbekannt; aktuelle Aktivität wird nicht hinzuerfunden. Besprechen Sie die Arbeitsumstände, bevor Sie die Priorität als vollständige Erklärung behandeln.
| Erste zutreffende Bedingung | Priorität | Sinnvoller nächster Schritt |
|---|---|---|
| Kein Wert | Ausgangspunkt | Eine passende erste Übung ermöglichen. |
| Wert unter 60 | Begleiten | Schwierigkeit besprechen und passende Entscheidung üben. |
| Sonst: Übungsdatum fehlt oder liegt mindestens 30 Tage zurück | Auffrischen | Eine neue relevante Übung vereinbaren. |
| Sonst: Wert ab 60 und unter 80 | Üben | Mit einem weiteren Szenario Handlungssicherheit aufbauen. |
| Sonst: Wert mindestens 80 | Erhalten | Abwechslungsreich üben und den Arbeitsprozess prüfen. |
5. Von der Abteilung zum individuellen Lernprofil wechseln
Öffnen Sie die Organisationsanalyse mit einem berechtigten Administrator- oder Managerkonto und der erforderlichen Analyseberechtigung. Wählen Sie den Finanzbereich und lesen Sie Abdeckung, gemessenen Mittelwert und Anzahl der Personen je Priorität. Die Abteilungsauswahl verändert die Grundgesamtheit der Zusammenfassung. Eine Namenssuche oder ein Prioritätsfilter betrifft nur die Personenliste; die Nenner der Übersicht bleiben gleich.
Individuelle Profile erfordern zusätzlich die Berechtigung zur Mitgliederansicht. Prüfen Sie, soweit zugänglich, Lerndomänen, Bereiche ohne Nachweise und Übungshistorie. Fragen Sie, bei welcher Arbeitsentscheidung Unterstützung nötig ist. Der Aufruf der Aufgabenvergabe im Profil öffnet den vorhandenen Ablauf und weist der Person nicht automatisch etwas zu. Kontrollieren Sie Zielgruppe, Spiel und Termin vor der Bestätigung.
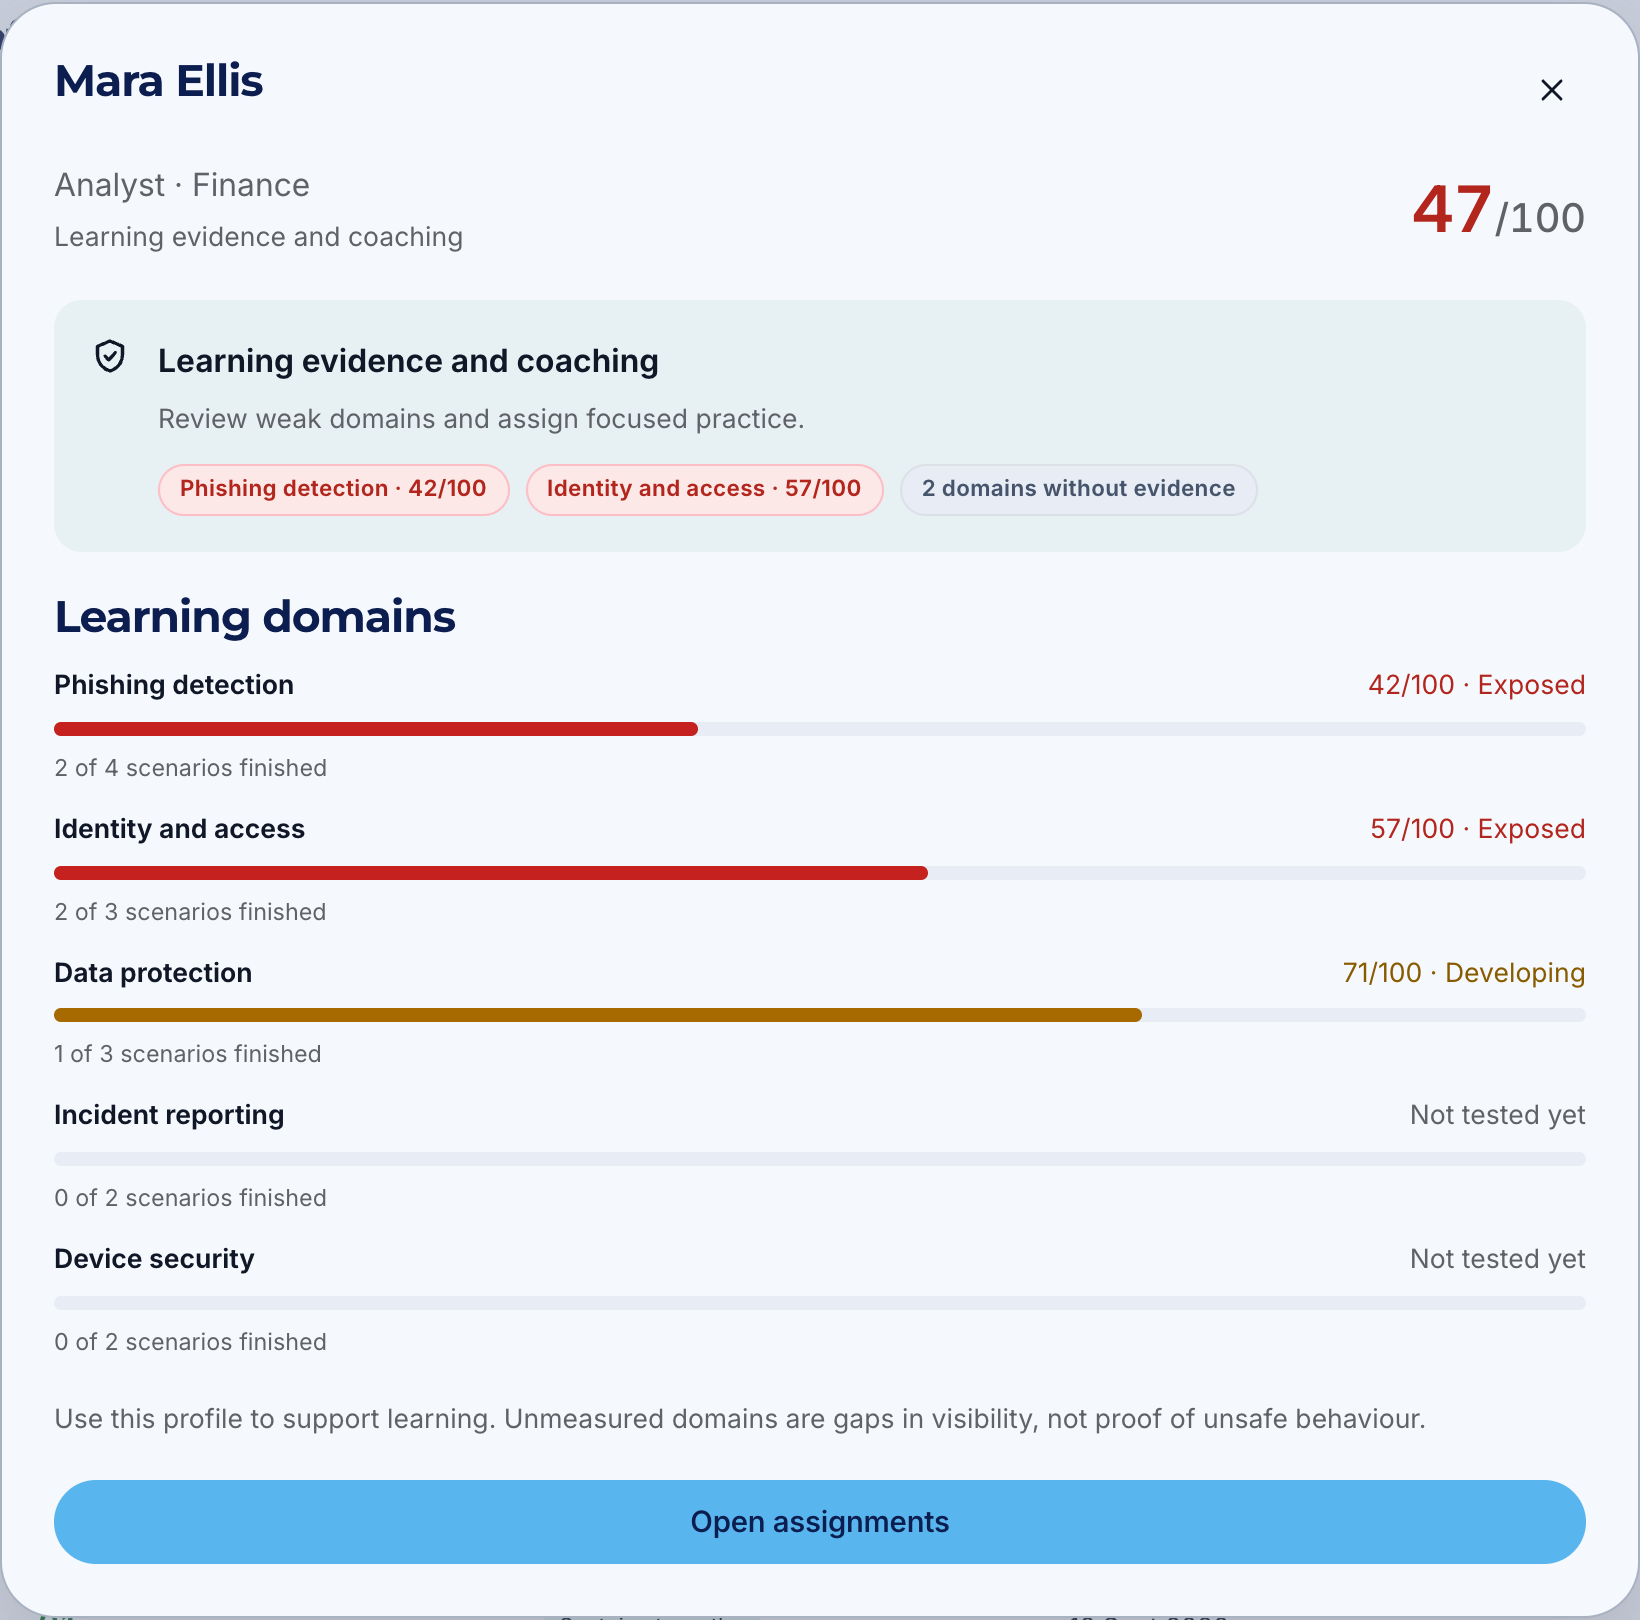
Bild vergrößern · Plattformansicht · Beispieldaten · Englische Oberfläche
- Gezielte Frage
Der Phishing-Wert beträgt 42. Besprechen Sie Entscheidung und passende Übung, keine vermutete Vorfallwahrscheinlichkeit.
- Fehlende Nachweise
Für Vorfallmeldungen fehlt ein Messwert. Das ist eine Lücke in den Lerndaten, kein Beleg für unsicheres Meldeverhalten.
6. Eine Entscheidung üben lassen, statt einem Wert nachzujagen
Für das erfundene Finanzteam lautet das Ziel: Eine Änderung der Lieferantenbankdaten vor der Freigabe über einen unabhängig bekannten Kanal prüfen. Wählen Sie eine geeignete Übung und lassen Sie anschließend erklären, welcher Kontaktweg im Arbeitsalltag genutzt würde. Maßgeblich bleibt die tatsächliche Zahlungsrichtlinie der Organisation; ein Spielszenario darf keine reale Überweisung freigeben.
Das NCSC empfiehlt weitere Maßnahmen, wenn Schulung die zugrunde liegende Ursache nicht behebt. Kennen Beschäftigte die Regel, finden aber keinen freigegebenen Kontakt, gehört das Problem zur Prozessverantwortung. Eine weitere Spielrunde repariert kein unzugängliches Verzeichnis. Bieten Sie passende Lernsprache, zugängliche Anweisungen und Arbeitszeit zum Üben. Übersetzte Artikel bedeuten nicht, dass jede Beschriftung der Organisationsübersicht übersetzt ist.
- Ziel: eine beobachtbare Entscheidung in einem benannten Arbeitsprozess.
- Praxis: ein relevantes Szenario mit erklärender Nachbesprechung.
- Verantwortung: eine Person, die das praktische Hindernis beseitigen kann.
- Überprüfung: ein Termin und die zu betrachtenden Nachweise.
Quellen dieses Abschnitts: Putting people at the heart of an organisation’s approach to cyber security
7. Ergebnisse prüfen, ohne einen Verlauf zu erfinden
Prüfen Sie beim vereinbarten Termin, ob die vorgesehenen Personen geübt haben, welche Lernnachweise jetzt vorliegen und ob das Hindernis im Arbeitsprozess beseitigt wurde. Die Koordination kann eine autorisierte Notiz in der bestehenden Organisationsdokumentation festhalten. Die Analyseansicht zeigt einen aktuellen Stand, keine historische CyberSense-Kurve.
NIST SP 800-50 enthält Bewertungsmethoden zur Verbesserung von Lernprogrammen. Begrenzen Sie Ihre Schlussfolgerung auf die Daten: Neue Übungen und ein geänderter Wert beschreiben Plattformnachweise. Verbesserte Rechnungsfreigaben erfordern gesondert erhobene Informationen aus dem Arbeitsalltag. Prüfen Sie vor einem Vergleich außerdem Mitglieder- und Katalogänderungen; ein anderer Nenner kann den Mittelwert verändern, ohne dass sich eine einzelne Person verbessert hat.
Quellen dieses Abschnitts: NIST SP 800-50 Revision 1
8. Eine irreführende Aussage gemeinsam prüfen
Verwenden Sie dieses erfundene Beispiel für eine kurze Teamdiskussion. Es stellt keine Kundenergebnisse dar. Die Teilnehmenden sollen die nächste Maßnahme und die weiterhin unbekannte Information benennen.
9. Mit einer kurzen Managemententscheidung abschließen
Eine hilfreiche Meldung lautet: „Im erfundenen Finanzteam liegen Nachweise für zehn von 20 aktiven Mitgliedern vor. Der gemessene Mittelwert ist 84; zehn Personen benötigen eine erste Lerngelegenheit. Wir unterstützen die Prüfung von Zahlungsänderungen, klären den Verzeichniszugang und prüfen Teilnahme und Prozess zum vereinbarten Termin.“ So erhält die Leitung eine Grundgesamtheit, eine Grenze und eine zuweisbare Maßnahme.
Nutzen Sie zusammengefasste Angaben für größere Zielgruppen und befugten individuellen Einblick zur Unterstützung. Vermeiden Sie öffentliche Ranglisten oder Verhaltensurteile auf Basis von Lerndaten. Human Risk Management hilft der Organisation, wenn eine Beobachtung zu einer praktischen Verbesserung führt und die Aussagegrenzen erkennbar bleiben.
Lernen für Ihre Organisation planen
Entdecken Sie CyberPlay für Organisationen und verbinden Sie spielgestützte Praxis mit einem klaren Lernziel. Leitfaden und Übung sind auf Deutsch. Organisationsanalysen und Einzelprofile hängen von Berechtigungen und Tarif ab.
CyberPlay für Organisationen ansehenQuellen und weiterführende Informationen
- NIST SP 800-55 Volume 1 — NIST. Abgerufen am 2026-09-13
- NIST SP 800-50 Revision 1 — NIST. Abgerufen am 2026-09-13
- Putting people at the heart of an organisation’s approach to cyber security — UK National Cyber Security Centre. Abgerufen am 2026-09-13
Weitere Artikel entdecken
- Human Risk Management: von Lerndaten zu wirksamen Maßnahmen
Was Human Risk Management für Unternehmen bedeutet und wie CyberSense Lerndaten einordnet. Mit Beispielen, Entscheidungshilfe und einer Übung auf Deutsch.
DE · 7 Min. Lesezeit - Human-Risk-Management-Plattformen: Was sollten Unternehmen vergleichen?
Hoxhunt, KnowBe4, SoSafe, usecure und CyberPlay einordnen: HRM-Leitfaden auf Deutsch zu Daten, Coaching, Sprachumfang und prüfbaren Fragen für die Produktdemo.
DE · 8 Min. Lesezeit - Security-Awareness-Kennzahlen: mehr messen als Teilnahme
Security-Awareness-Kennzahlen sinnvoll nutzen: Teilnahme, Wissen, Behalten und Verhalten getrennt messen und Ergebnisse ohne überzogene Erfolgsversprechen bewerten.
DE · 9 Min. Lesezeit - Security-Awareness-Schulungsplan: ein Jahreskalender mit praktischen Übungen
Ein anpassbarer 12-Monats-Kalender für Security Awareness mit praxisnahen Entscheidungszielen, rollenbasierten Übungen, Nachbesprechungen und klaren Nachweisen.
DE · 8 Min. Lesezeit - Security-Awareness-Spiele für Mitarbeitende: Lernen auf Deutsch
Security-Awareness-Spiele auf Deutsch auswählen: Lernziele, Feedback und Barrierefreiheit prüfen, eine kurze Einheit testen und Entscheidungen im Team besprechen.
DE · 8 Min. Lesezeit - Phishing-Training mit Spielen: verdächtige Nachrichten richtig prüfen
Phishing-Training mit Spielen: verdächtige Nachrichten prüfen, sichere Rückfragen und Meldungen üben und Entscheidungen mit konkreten Beispielen nachbesprechen.
DE · 8 Min. Lesezeit