CyberPlay editorial team · Gepubliceerd op · Bijgewerkt op · 7 min leestijd
Gids en oefeningen in het Nederlands
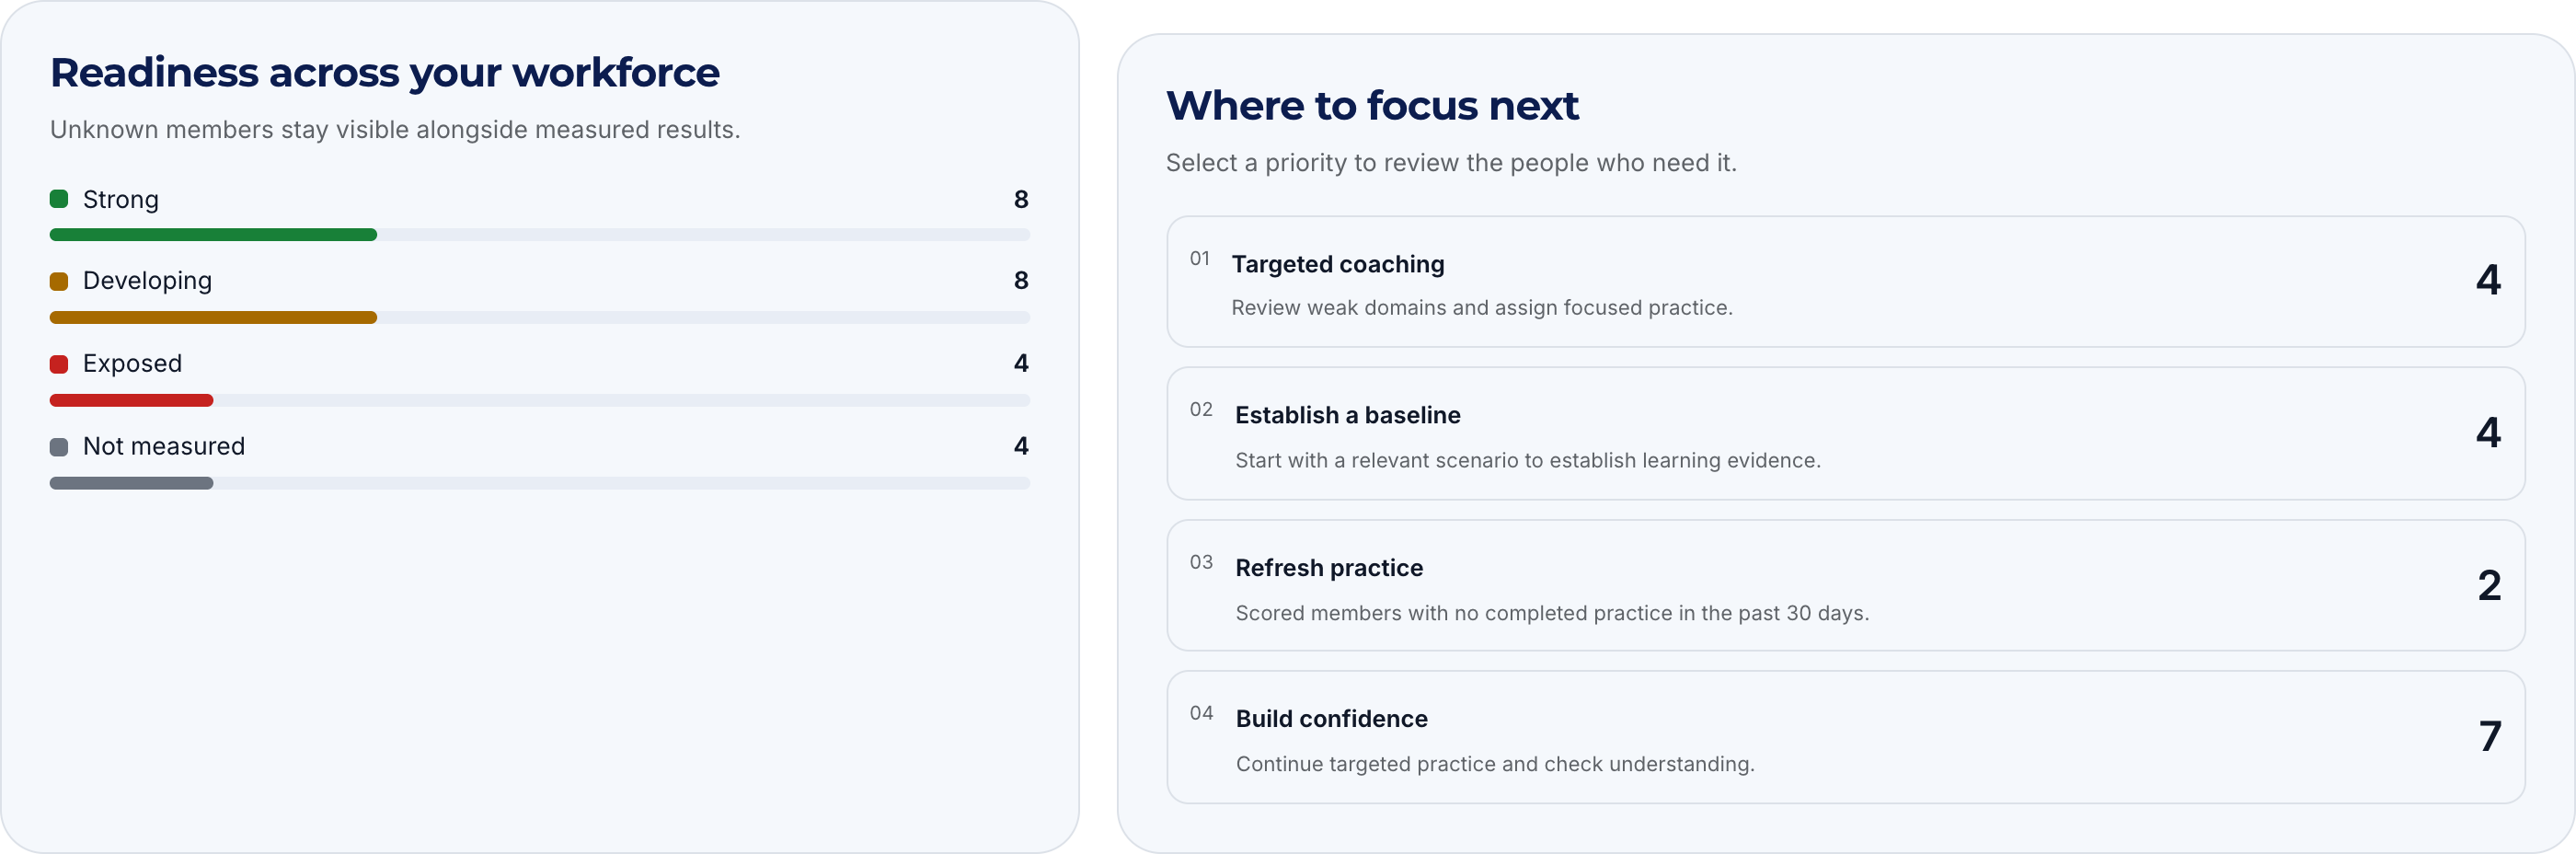
Afbeelding vergroten · Platformweergave · Voorbeeldgegevens · Engelse interface
Bruikbare indicatoren voor human risk management helpen een organisatie bepalen wie ondersteuning nodig heeft, wat er geoefend moet worden en wat daarna gecontroleerd wordt. Kijk eerst wie de gegevens vertegenwoordigen en interpreteer vervolgens de leergegevens. Een mooi gemiddelde kan een hele afdeling zonder gemeten oefenervaring verbergen.
Deze gids volgt de CyberPlay-werkwijze van afdelingsdekking naar een leerprofiel, een opdracht en een evaluatie. CyberSense beschrijft leerprogressie op basis van games. Het is geen kans op een incident of onafhankelijk gevalideerd bewijs van bekwaamheid op het werk. De gids en oefening zijn in het Nederlands; de afgebeelde organisatieschermen gebruiken Engelse labels en voorbeeldgegevens.
Wat je meeneemt
- Vermeld gemeten personen en actieve leden bij ieder gemiddelde.
- Houd ontbrekende gegevens gescheiden van een lage score.
- Gebruik prioriteiten om het gesprek en passende oefening te kiezen.
- Beoordeel leergegevens en werkprocedures afzonderlijk.
1. Bepaal de beslissing voordat je de KPI kiest
Een bruikbare vraag is: “Welke collega’s van Finance hebben hulp nodig bij het controleren van gewijzigde bankgegevens van een leverancier?” Dat benoemt een werkbeslissing, een groep en een actie. “Onze human risk score verbeteren” vertelt de manager weinig over wat er morgen moet gebeuren. NIST SP 800-55 beschrijft het selecteren en beoordelen van beveiligingsindicatoren.
Leg de besliseigenaar, de doelgroep en de evaluatiedatum vast. In dit voorbeeld is de financieel manager verantwoordelijk voor de betaalprocedure, organiseert de leercoördinator de oefening en interpreteren bevoegde beveiligingsmedewerkers aanvullende incidentgegevens. CyberPlay levert leerinformatie; het volgt niet iedere betaalgoedkeuring of iedere beveiligingsmaatregel.
Bronnen bij dit onderdeel: NIST SP 800-55 Volume 1
2. Lees de dekking vóór het gemiddelde
De volgende organisatie is volledig fictief. Zij heeft 100 actieve leden: 20 bij Finance en 80 bij Operations. Finance heeft tien gemeten personen met gemiddeld 84; Operations heeft er zestig met gemiddeld 66. Het organisatiegemiddelde is 68,6 over zeventig gemeten personen, met 70% dekking. Dat is niet het ongewogen gemiddelde van beide afdelingsgemiddelden.
Het hogere Finance-gemiddelde omvat slechts de helft van de actieve afdelingsleden. Het zegt niets over de andere tien. Controleer toegang, onboarding, taal en beschikbare oefentijd voordat je ontbrekende gegevens interpreteert. De noemer in deze weergave bestaat uit actieve organisatieleden; uitgenodigde of geschorste accounts vallen erbuiten. Een actief lid zonder score telt wel mee voor de dekking, maar niet voor het gemiddelde.
| Fictieve groep | Gemeten / actief | Dekking | Gemeten gemiddelde |
|---|---|---|---|
| Finance | 10 / 20 | 50% | 84 |
| Operations | 60 / 80 | 75% | 66 |
| Hele organisatie | 70 / 100 | 70% | 68,6 |
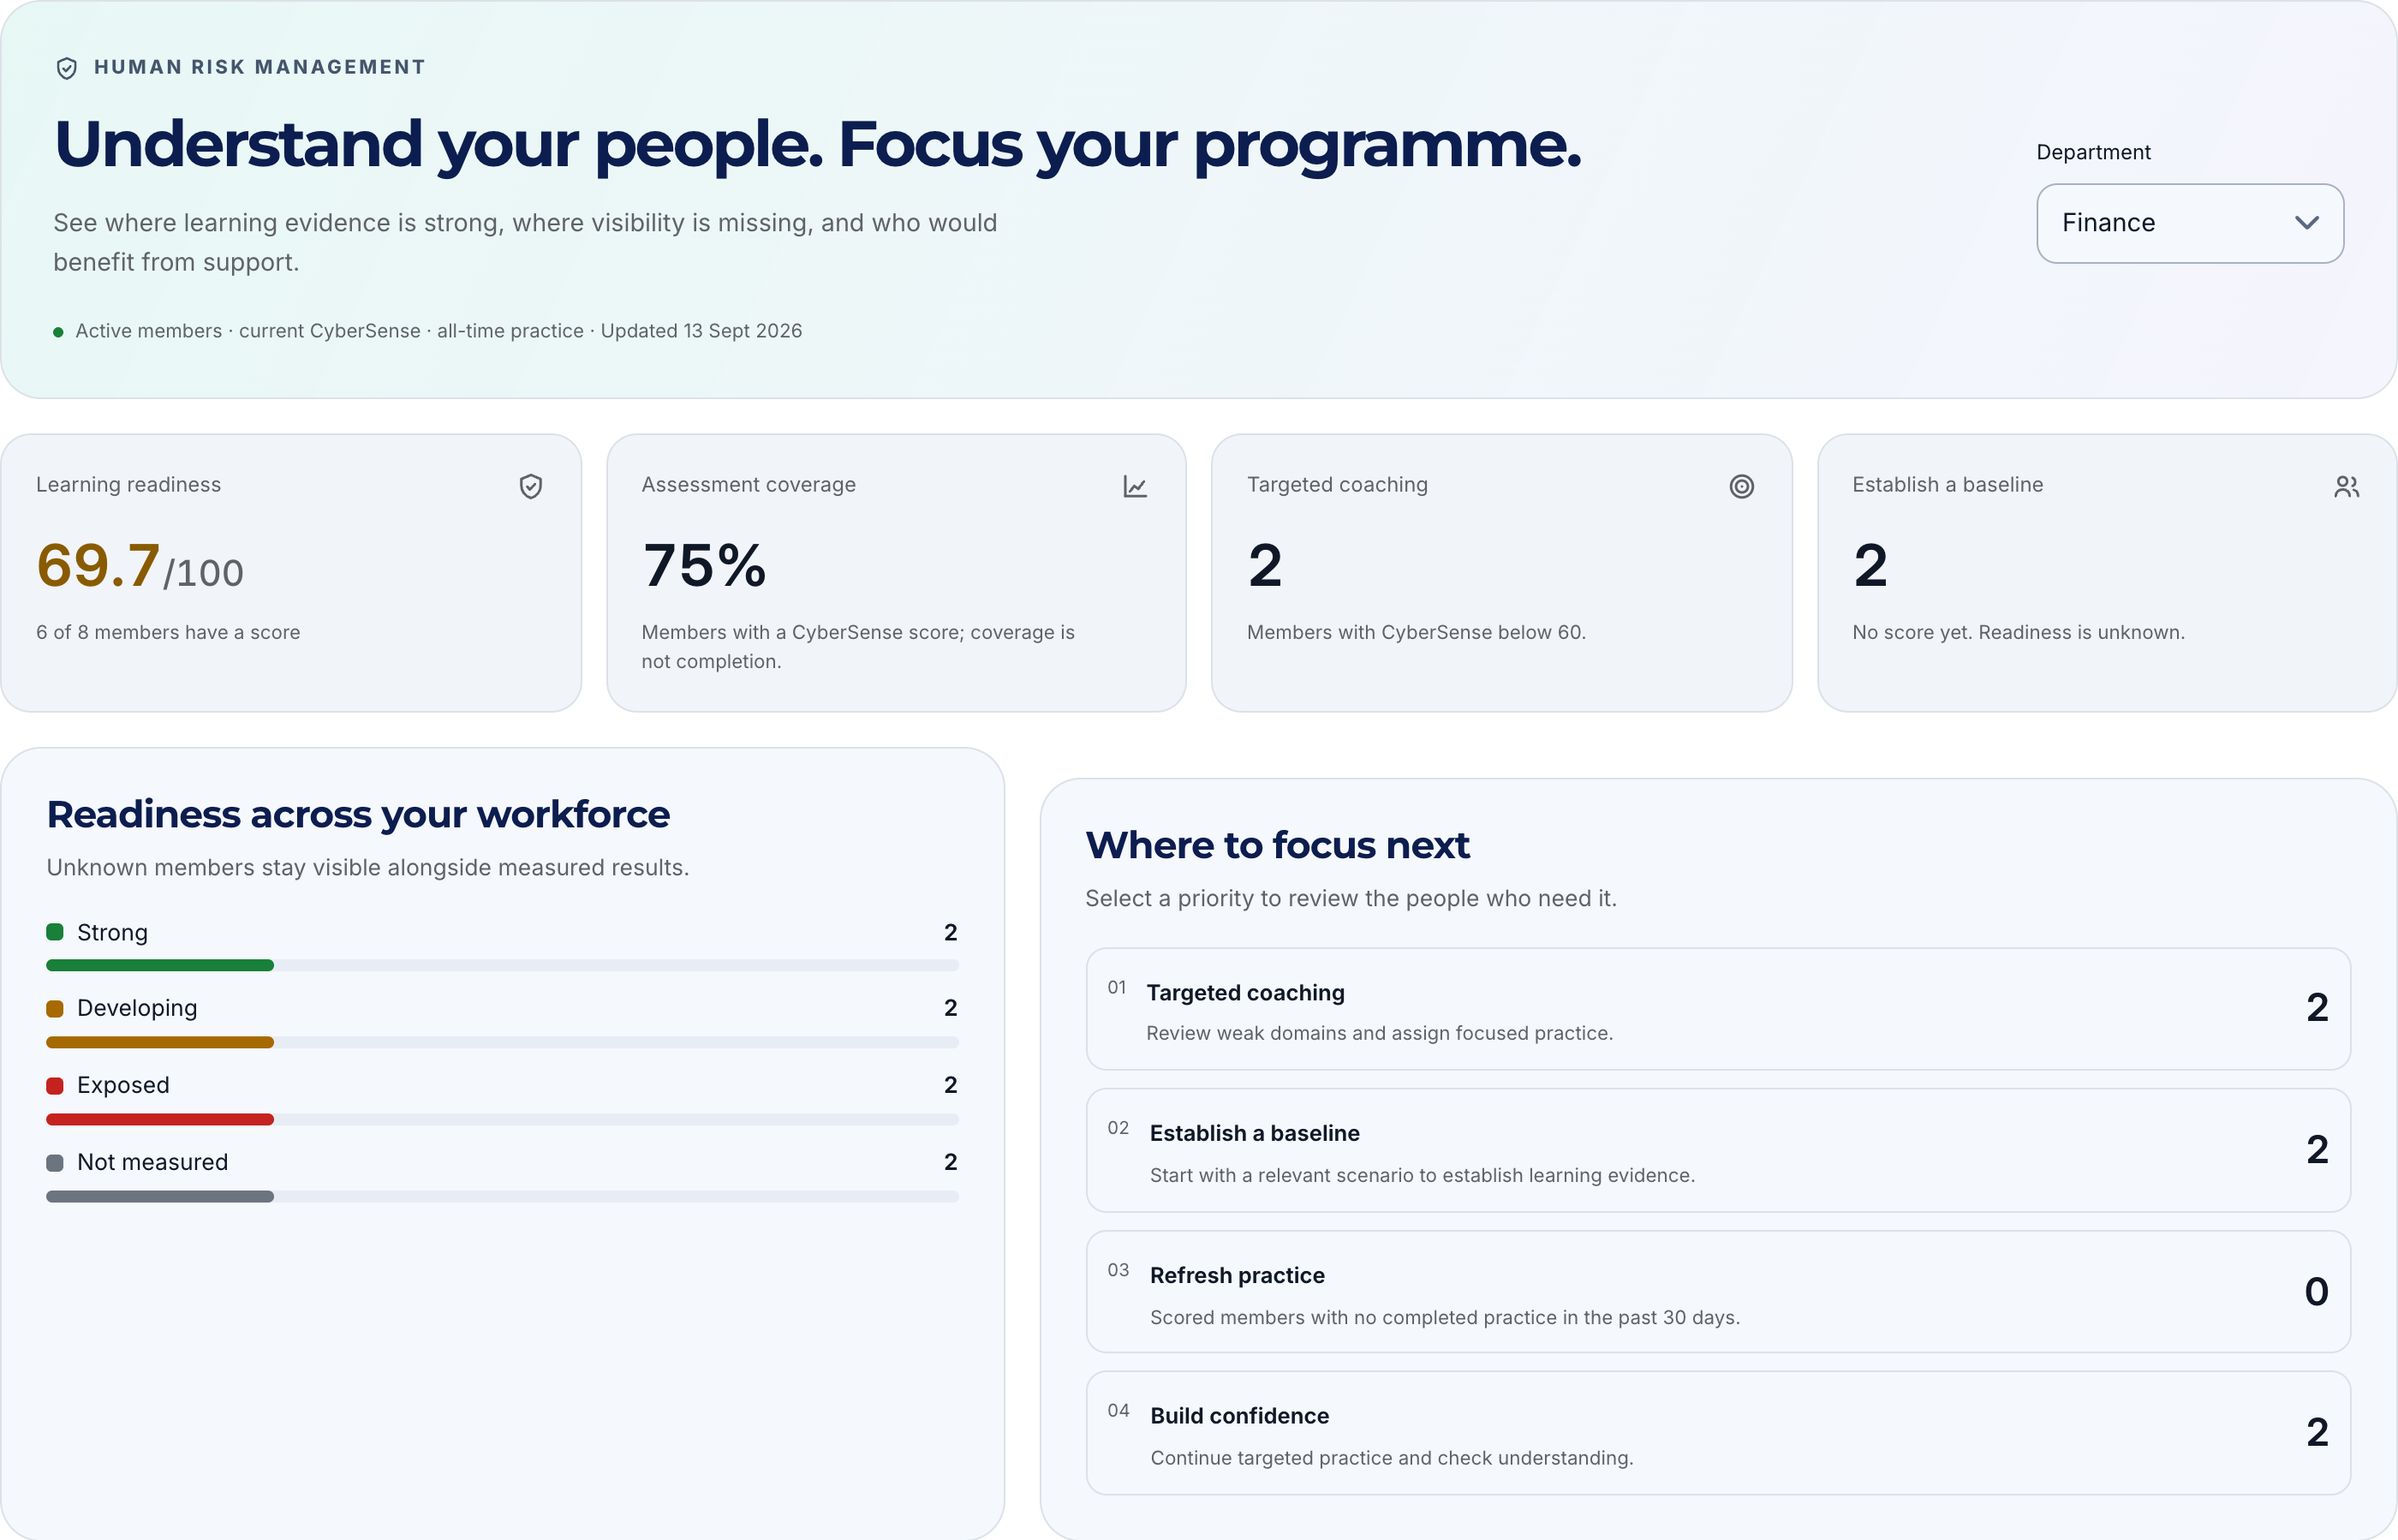
Afbeelding vergroten · Platformweergave · Voorbeeldgegevens · Engelse interface
- Gemeten gemiddelde
69,7 beschrijft zes leden met een score, niet alle acht actieve leden.
- Dekking
Zes van acht hebben een score: 75% dekking. De overige twee blijven onbekend.
3. Begrijp wat CyberSense meet
CyberSense combineert spelprestaties met de breedte en regelmaat van de oefening. De berekening gebruikt ook herhalingen die naar kwaliteit zijn gewogen, tijd, game-XP en prestaties. Zonder een afgeronde, meetellende sessie met een numerieke score is er geen CyberSense-score. Een game herhalen of tijd verzamelen bewijst op zichzelf niet dat iemand de bijbehorende werkprocedure begrijpt.
De huidige uitkomst kan veranderen door nieuwe prestaties of nieuwe gegevens uit de gamecatalogus. De score daalt niet automatisch na dertig dagen zonder oefening: hoe recent iemand oefende is een afzonderlijk begeleidingssignaal. Een score van 84 betekent geen 84% kans om phishing te weerstaan. Maak van de score ook geen openbaar oordeel over iemands karakter of betrouwbaarheid.
4. Pas de vijf prioriteiten in de juiste volgorde toe
CyberPlay geeft iedere persoon precies één prioriteit volgens onderstaande volgorde. Deze transparante productregels structureren de opvolging; het zijn geen extern gevalideerde risicogrenzen. “Beginpunt” betekent eerste leergegevens opbouwen door passende oefening, niet een aparte diagnostische nulmeting vooraf of een manier om training over te slaan.
De volgorde doet ertoe. Iemand met score 52 die 45 dagen geleden voor het laatst oefende, krijgt gerichte begeleiding en niet alleen een opfrisser. Bij score 84 en dezelfde oefenpauze geldt opfrissen. Ontbrekende datums blijven onbekend; er wordt geen recente activiteit bij verzonnen. Bespreek de omstandigheden voordat je de prioriteit als volledige verklaring behandelt.
| Eerste passende voorwaarde | Prioriteit | Logische volgende stap |
|---|---|---|
| Geen score | Beginpunt | Maak een passende eerste oefening mogelijk. |
| Score onder 60 | Begeleiden | Bespreek de moeilijkheid en oefen een relevante beslissing. |
| Anders: oefendatum ontbreekt of is minstens 30 dagen geleden | Opfrissen | Plan een nieuwe relevante oefengelegenheid. |
| Anders: score vanaf 60 tot onder 80 | Oefenen | Bouw vertrouwen op met een ander scenario. |
| Anders: score minstens 80 | Onderhouden | Blijf gevarieerd oefenen en controleer de werkprocedure. |
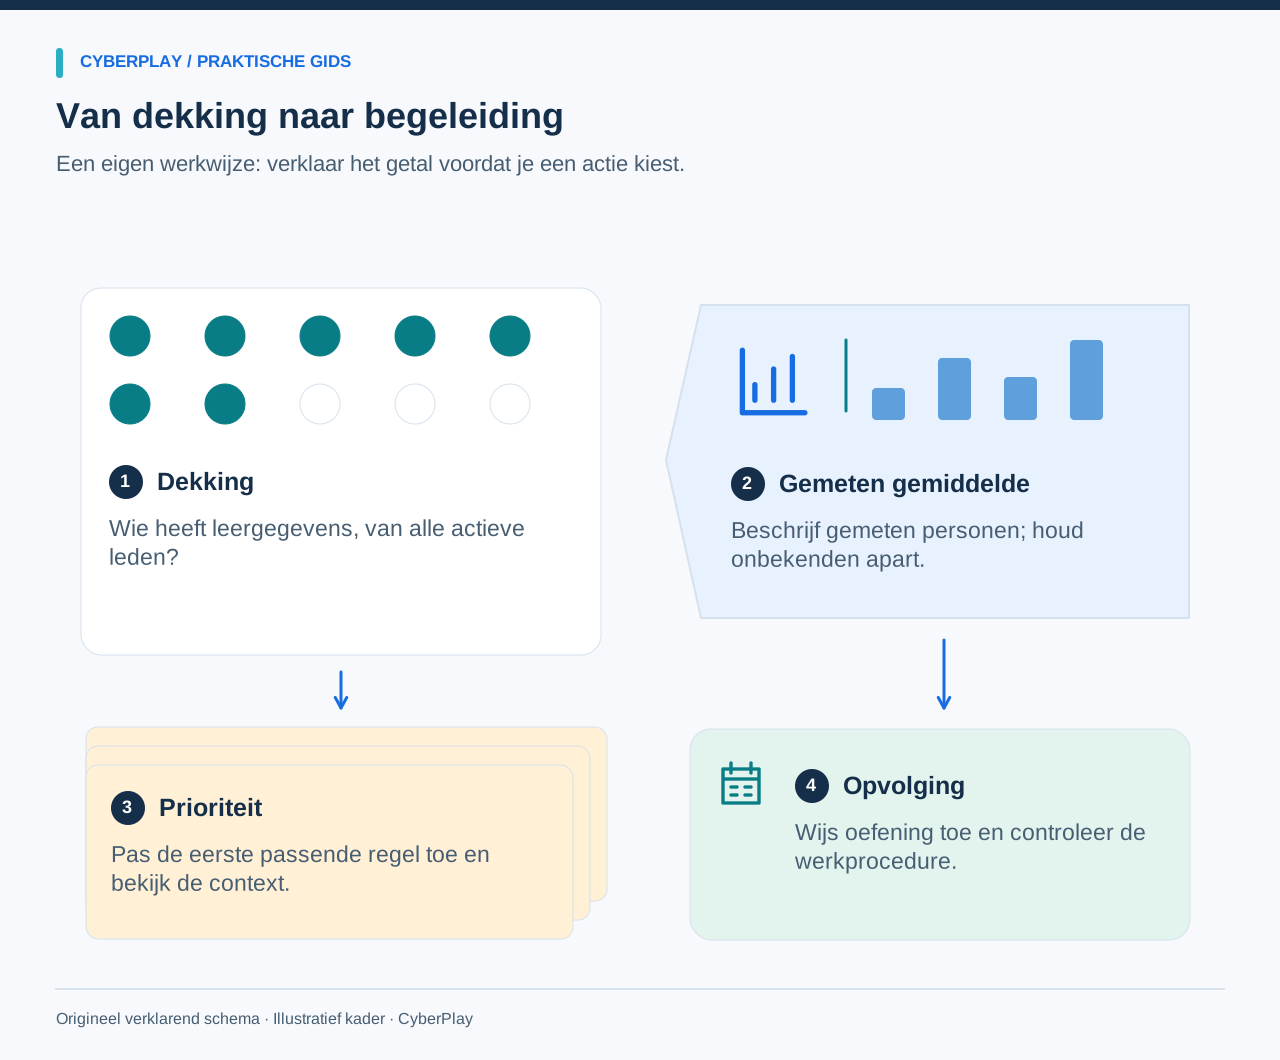
5. Ga van de afdeling naar het persoonlijke leerprofiel
Open de organisatie-inzichten met een bevoegde beheerder- of manageraccount en het vereiste recht op analytics. Selecteer Finance en lees dekking, gemeten gemiddelde en aantallen per prioriteit. De afdelingskeuze verandert de populatie van de samenvatting. Zoeken op naam of filteren op begeleidingsprioriteit verandert alleen de personenlijst; de noemers van de hoofdindicatoren blijven gelijk.
Voor individuele profielen is ook toestemming voor de ledenlijst nodig. Bekijk, waar beschikbaar, leerdomeinen, domeinen zonder gegevens en oefenhistorie. Bepaal welke werkbeslissing ondersteuning vraagt. Vanuit het profiel opdrachten openen leidt naar de bestaande toewijzingsstappen; de persoon wordt niet automatisch ingeschreven. Controleer doelgroep, game en planning voordat je de opdracht bevestigt.
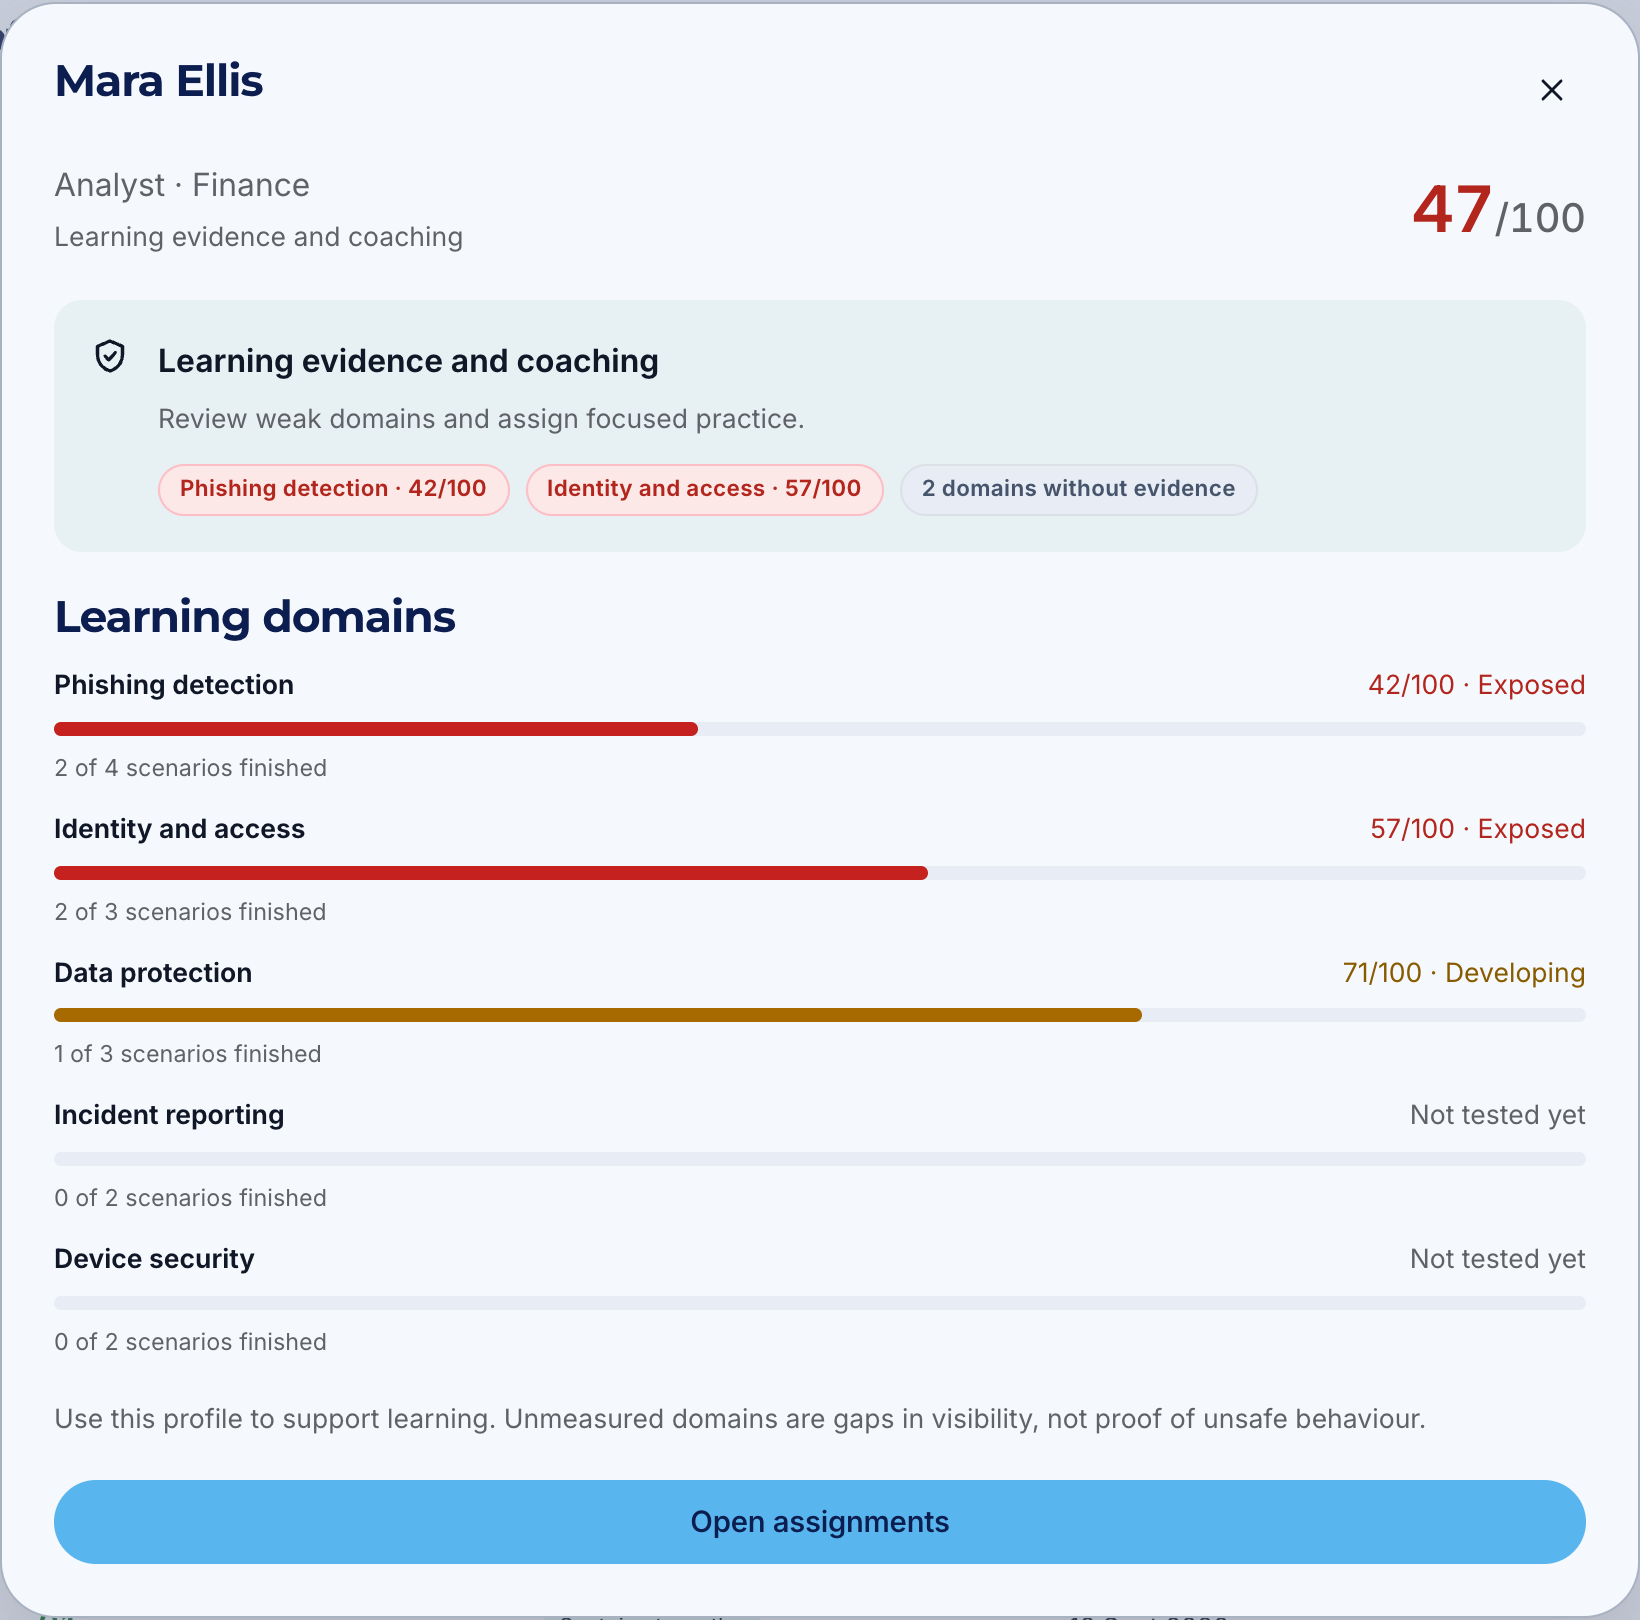
Afbeelding vergroten · Platformweergave · Voorbeeldgegevens · Engelse interface
- Een gerichte vraag
De phishingscore is hier 42. Bespreek de beslissing en passende oefening, geen veronderstelde incidentkans.
- Ontbrekende gegevens
Incidentmelding is niet gemeten. Dat is een leerdatagat, geen bewijs van onveilig meldgedrag.
6. Laat een beslissing oefenen, niet een score najagen
Het doel voor het fictieve financiële team is: een wijziging van bankgegevens via een onafhankelijk bekend kanaal controleren vóór goedkeuring. Kies een passende oefening en vraag daarna welke contactroute de deelnemer op het werk zou gebruiken. De echte betaalprocedure van de organisatie blijft leidend; een spelscenario mag geen echte overboeking goedkeuren.
Het NCSC adviseert verder te kijken dan training wanneer de onderliggende oorzaak blijft bestaan. Kennen medewerkers de regel maar vinden ze geen goedgekeurd contact, leg het probleem dan bij de proceseigenaar. Een extra game repareert geen ontoegankelijke contactlijst. Zorg voor een geschikte leertaal, toegankelijke instructies en tijd binnen het werk. Vertaalde artikelen betekenen niet dat ieder label in het organisatiedashboard vertaald is.
- Doel: één waarneembare beslissing in een benoemd werkproces.
- Oefening: een relevant scenario met een uitgelegde nabespreking.
- Eigenaar: iemand die het praktische obstakel kan oplossen.
- Evaluatie: een datum en de te beoordelen gegevens.
Bronnen bij dit onderdeel: Putting people at the heart of an organisation’s approach to cyber security
7. Beoordeel het resultaat zonder een trend te verzinnen
Controleer op het afgesproken moment of de bedoelde personen hebben geoefend, welke leergegevens nu beschikbaar zijn en of het procedurele obstakel is opgelost. Een coördinator kan een toegestane evaluatienotitie vastleggen in de bestaande organisatiedocumentatie. Het inzichtenscherm toont een actuele momentopname, geen historische CyberSense-grafiek.
NIST SP 800-50 bevat evaluatiemethoden om leerprogramma’s te verbeteren. Beperk de conclusie tot de gegevens: nieuwe oefening en een veranderde score beschrijven platforminformatie. Aantonen dat factuurgoedkeuringen verbeteren vereist apart verzamelde gegevens uit de werkomgeving. Controleer ook wijzigingen in ledenbestand en catalogus voordat je twee momentopnamen vergelijkt; een andere noemer kan het gemiddelde veranderen zonder individuele vooruitgang.
Bronnen bij dit onderdeel: NIST SP 800-50 Revision 1
8. Oefen met een misleidende conclusie
Bespreek dit fictieve voorbeeld kort met het team. Het vertegenwoordigt geen klantresultaten. Vraag deelnemers zowel de volgende actie als de nog onbekende informatie te benoemen.
9. Sluit af met een korte managementbeslissing
Een bruikbare update luidt: “Ons fictieve Finance-team heeft gegevens voor tien van twintig actieve leden. Het gemeten gemiddelde is 84; tien collega’s hebben nog een eerste leermogelijkheid nodig. We ondersteunen passende oefening in betaalverificatie, lossen toegang tot de contactlijst op en beoordelen deelname en procedure op de afgesproken datum.” Het management krijgt zo een populatie, een beperking en een uitvoerbare actie.
Gebruik geaggregeerde informatie voor brede doelgroepen en toegestane individuele details voor begeleiding. Vermijd openbare ranglijsten of een oordeel over medewerkersgedrag op basis van leergegevens. Human risk management helpt de organisatie wanneer een waarneming tot een praktische verbetering leidt, met duidelijke grenzen aan wat die waarneming aantoont.
Plan leren voor jouw organisatie
Ontdek CyberPlay voor organisaties en verbind oefenen met games aan een helder leerdoel. Deze gids en oefening zijn in het Nederlands. Organisatieanalytics en individuele profielen hangen af van rechten en abonnement.
Ontdek CyberPlay voor organisatiesBronnen en verder lezen
- NIST SP 800-55 Volume 1 — NIST. Geraadpleegd op 2026-09-13
- NIST SP 800-50 Revision 1 — NIST. Geraadpleegd op 2026-09-13
- Putting people at the heart of an organisation’s approach to cyber security — UK National Cyber Security Centre. Geraadpleegd op 2026-09-13
Lees verder
- Human risk management: van leergegevens naar actie
Wat is human risk management en hoe helpt het organisaties? Een Nederlandse gids met CyberSense, voorbeelden, een beslishtabel en een praktische oefening.
NL · 7 min leestijd - Human risk management platforms: wat moet je organisatie vergelijken?
Vergelijk Hoxhunt, KnowBe4, SoSafe, usecure en CyberPlay. Nederlandstalige HRM-keuzehulp over gegevens, coaching, talen en controleerbaar bewijs in een demo.
NL · 8 min leestijd - Security awareness meten: kijk verder dan afgeronde trainingen
Meet security awareness met een praktisch metriekenoverzicht voor deelname, keuzes, retentie en meldingen, inclusief eerlijke vergelijkingen en duidelijke grenzen.
NL · 9 min leestijd - Security-awarenessplan: een jaarkalender met praktische oefeningen
Gebruik een aanpasbare jaarkalender voor security awareness met duidelijke beslismomenten, rolgerichte sessies, nabesprekingen, eigenaren en nuttige evaluaties.
NL · 8 min leestijd - Security-awarenessspellen voor medewerkers: oefenen in het Nederlands
Kies security-awarenessspellen in het Nederlands: vergelijk leervormen, controleer feedback en toegankelijkheid en bespreek veilige keuzes met medewerkers.
NL · 9 min leestijd - Phishingtraining met spellen: beslissingen rond verdachte berichten oefenen
Gebruik phishing training spellen om inspectie, onafhankelijke verificatie en melding te oefenen. Inclusief een fictief leveranciersbericht en een praktisch sessieplan.
NL · 9 min leestijd