Redactie van CyberPlay · Gepubliceerd op · Bijgewerkt op · 9 min leestijd
Gids en oefeningen in het Nederlands
Met phishing training spellen kunnen medewerkers een verdacht verzoek doorlopen voordat ze met een echt incident te maken krijgen. De echte meerwaarde zit in de beslisvolgorde: begrijpen wat er wordt gevraagd, de beschikbare aanwijzingen onderzoeken, een verificatieroute kiezen en bij twijfel een melding maken. Een spel moet die volgorde inzichtelijk maken via gerichte acties en feedback.
Deze handleiding kijkt verder dan het herkennen van spelfouten. We leggen uit hoe je een zinvolle phishing-uitdaging kiest, een eigen oefening rond een leveranciersbericht leidt en de training koppelt aan de werkelijke systemen op de werkplek. Het doel is dat mensen hun legitieme werk veilig kunnen voortzetten, ook wanneer ze een bericht niet direct met zekerheid kunnen beoordelen op het uiterlijk.
Wat je meeneemt
- Besteed aandacht aan de gevraagde actie en de verificatieroute, niet alleen aan visuele kenmerken.
- Neem ook legitieme berichten en twijfelgevallen mee in de oefening.
- Koppel de meldactie in het spel aan de werkelijke meldprocedure op het werk.
- Toets later met een gewijzigd voorbeeld en houd rekening met de detectiegraad.
Houd spelvormen gescheiden van onaangekondigde e-mailsimulaties
In een spel weet de medewerker doorgaans dat het om een oefening gaat. Je kunt een beslissing pauzeren, aanwijzingen inspecteren, de gevolgen toelichten en het opnieuw proberen. Een e-mailsimulatie plaatst daarentegen een testbericht in de normale inbox en onderzoekt het gedrag in de dagelijkse werkomgeving. Beide kunnen nuttig zijn, maar ze beantwoorden verschillende vragen en vragen om een eigen voorbereiding.
Gebruik een spel om een werkwijze aan te leren voordat je van medewerkers verwacht dat ze deze in een onbekende context toepassen. Maakt jouw organisatie ook gebruik van simulaties? Stem het ontwerp dan goed af met de verantwoordelijke voor de training en het responsteam. Een 'meld'-knop in een spel levert immers geen bewijs dat een e-mailintegratie werkt, en een goed spelresultaat garandeert niet dat een echt bericht ook daadwerkelijk wordt gemeld.
Gebruik wetenschappelijk onderzoek als ontwerpreferentie
What.Hack, een studie naar een phishing-spel gepresenteerd op CHI 2019, koppelde berichtinspectie aan een rollenspel. De veelbelovende directe classificatieresultaten waren echter gebaseerd op een kleine groep studenten, en vormen geen evaluatie van CyberPlay of van incidenten op de lange termijn in organisaties.
De centrale ontwerpvraag is of de deelnemer een regel in de juiste context leert toepassen: kan iemand het verzoek controleren, omgaan met onzekerheid en toch het nuttige werk voortzetten? Vraag deelnemers tijdens een pilot om hun keuzes hardop toe te lichten. Zo'n toelichting legt denkfouten bloot die een score niet ziet, zoals het structureel wantrouwen van elke onbekende afzender of juist het blind vertrouwen van elk bericht met een bedrijfslogo.
Bronnen bij dit onderdeel: What.Hack: motiverende antiphishingtraining met een rollenspel en phishingsimulatie
Stel eerst vast wat de afzender precies wil
Begin elk scenario bij de gevraagde handeling. Wordt de medewerker gevraagd om in te loggen, een bijlage te openen, gegevens te delen, toegang goed te keuren, geld over te boeken of een proces aan te passen? Een betrouwbare mededeling kan er visueel hetzelfde uitzien als een gevaarlijk verzoek; de vormgeving alleen geeft dus niet de doorslag.
Laat de deelnemer het verzoek in eigen woorden samenvatten: 'Iemand wil dat ik vandaag het rekeningnummer van de leverancier aanpas.' Die ene zin legt direct de handeling met impact bloot. Zo blijft de oefening ook toegankelijk voor collega's zonder technische achtergrond. Vraag vervolgens wat er eerst bevestigd moet zijn voordat deze actie veilig kan worden uitgevoerd.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Lees de gevraagde actie
Stel vast wat het bericht vraagt voordat u afgaat op een bekende naam of weergave.
- Verifieer via bekende contactpersonen
Gebruik een vastgesteld contactkanaal om een onverwacht verzoek te verifiëren, zelfs als de afzender bekend lijkt.
Een casus uitwerken: een fictief leveranciersbericht
Lees dit voorbeeld als platte tekst en open geen links. Alle organisaties en adressen in deze casus zijn fictief. Het bericht luidt: 'Van: Mara, Financiële Administratie, accounts@northstar-supplies.example. Onderwerp: Gewijzigde betaalinstructies voor factuur 1048. Onze bankgegevens zijn gewijzigd. Gelieve vandaag te betalen met de bijgevoegde gegevens. Bel bij vragen het nummer in mijn handtekening.'
Ga ervan uit dat er op dat moment daadwerkelijk een factuur voor de levering wordt verwacht. Dat detail maakt het verzoek aannemelijk, maar bewijst nog niet dat de wijziging klopt. Vraag de medewerker om bekende feiten te scheiden van nieuwe beweringen: de levering klopt, maar de rekeningwijziging, de spoed en de nieuwe contactgegevens vereisen nog onafhankelijke bevestiging.
| Onderdeel | Wat het aantoont | Wat het niet bewijst |
|---|---|---|
| Verwacht factuurnummer | Het bericht sluit aan bij lopende taken | Dat de afzender een bevoegd account beheert |
| Bekende afzendernaam | Er staat een naam in het bericht | De werkelijke identiteit van de persoon |
| Verzoek om rekeningwijziging | De handeling heeft financiële gevolgen | Dat de wijziging officieel is goedgekeurd |
| Telefoonnummer in het bericht | Er is een contactoptie meegeleverd | Dat dit contactkanaal onafhankelijk is |
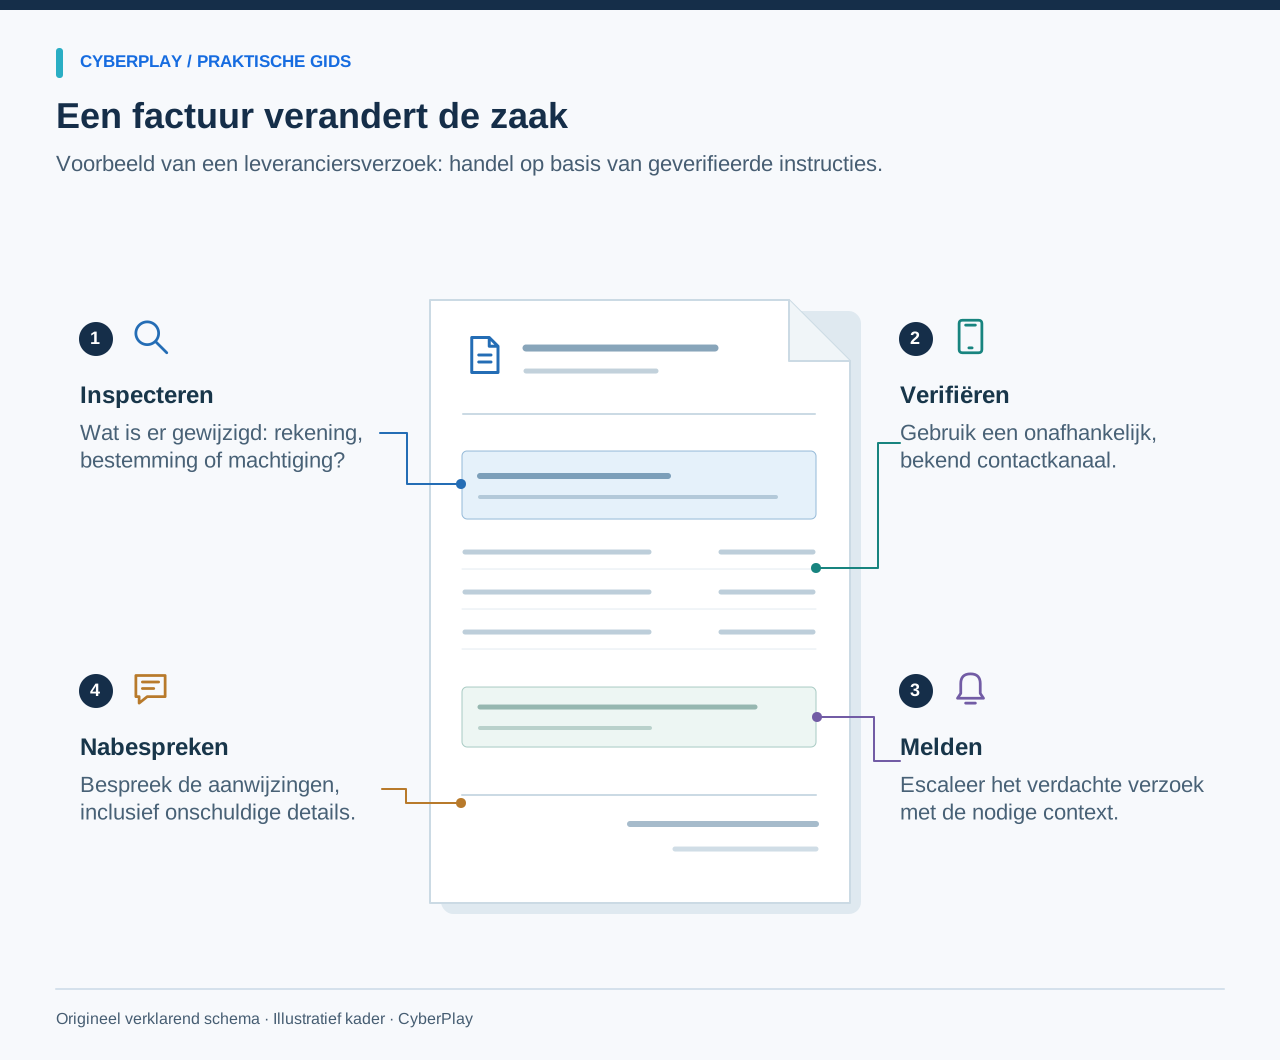
Kies altijd voor een onafhankelijke verificatieroute
De richtlijnen van de FBI rond Business Email Compromise adviseren om betaalwijzigingen altijd te verifiëren via contactgegevens die losstaan van het verdachte verzoek. Dat principe werkt in de praktijk veel beter dan proberen in te schatten of de schrijfstijl wel authentiek overkomt.
Gebruik in de oefening de leveranciersgegevens uit het goedgekeurde systeem en volg de standaard wijzigingsprocedure van de organisatie. Is de bekende contactpersoon niet bereikbaar? Houd de betaling dan aan en escaleer volgens het geldende beleid. Vervang verificatie nooit door een reactie binnen hetzelfde communicatiekanaal: reageren in de e-mailthread of bellen naar het meegestuurde nummer houdt de misleiding vaak juist in stand.
Bronnen bij dit onderdeel: Fraude met zakelijke e-mail (Business Email Compromise)
Leer links inspecteren, inclusief de beperkingen
Gaat een scenario over een link? Toon dan het werkelijke bestemmingsadres los van de zichtbare linktekst. Een knop met 'Bedrijfsportaal' kan immers naar een heel andere site verwijzen. Laat medewerkers de volledige hostnaam inspecteren via de voorbeeldweergave van hun systeem, zonder daadwerkelijk te klikken. Gebruik in begeleide sessies altijd voorbeeld-domeinen en niet-werkende interface-nabootsingen.
Benoem ook duidelijk de grenzen hiervan: een vertrouwd ogend webadres maakt een onverwacht verzoek niet automatisch veilig, en een beveiligde verbinding (HTTPS) bewijst niet dat de beheerder te goeder trouw is. Bovendien bevatten sommige legitieme e-mails ook lange trackinglinks. Blijft er na inspectie twijfel? Dan kan de medewerker naar de dienst gaan via de bekende app, een opgeslagen bladwijzer of een vertrouwd adres om de taak daar te controleren.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Inspecteer het registreerbare domein
Lees het registreerbare hoofddomein zorgvuldig; bekende woorden elders in een adres tonen niet aan wie de eigenaar is.
- Gebruik uw bekende portal
Ga naar de dienst via een bekende portal en let op de context van uw goedgekeurde wachtwoordmanager.
Maak melden een vast onderdeel van de oefening
Een opdracht die stopt bij 'niet klikken' slaat een cruciale handeling op de werkvloer over. De phishing-richtlijnen van NIST voor het mkb benadrukken zowel herkenning als het direct melden van incidenten. Laat tijdens de sessie precies zien waar medewerkers een verdacht bericht moeten melden en welke informatie het responsteam daarbij nodig heeft.
Gebruik een goedgekeurd testbericht om de meldprocedure voor te doen. Gaat het om een groepsgesprek? Laat deelnemers dan de juiste intranetpagina of contactpersoon opzoeken. Behandel ook de situatie ná een eventuele klik zonder te oordelen: meld het direct, leg uit wat er is gebeurd en volg de instructies van het responsteam op. Vraag medewerkers nooit om zelf bijlagen te onderzoeken of sporen te wissen om een fout te verbergen.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Vermeld tijdstip en apparaat
Meld de waargenomen symptomen, het tijdstip en het getroffen apparaat via de goedgekeurde meldingsroute van de organisatie.
- Onderscheid waarneming van diagnose
Houd directe waarnemingen gescheiden van vermoedelijke oorzaken, zodat onderzoekers niet met een voorbarige aanname als feit werken.
Bronnen bij dit onderdeel: Phishingmateriaal voor kleine bedrijven
Zet een sessie op die direct toepasbaar is
Trek voor een eerste sessie ongeveer twintig minuten uit: introduceer het doel, laat deelnemers één uitdaging spelen, bespreek de afwegingen na en oefen de interne meldprocedure. Pas de tijdsduur aan op het gekozen spel en de doelgroep. Stop op tijd, voordat vermoeidheid leidt tot gehaast gokken. Zorg voor een alternatief in de vorm van tekst of een groepsgesprek als de spelbediening een drempel vormt.
Stel tijdens de nabespreking drie kernvragen: 'Wat was het verzoek met impact?', 'Welke controle leverde onafhankelijk bewijs op?' en 'Wat zou je doen als je daarna nog steeds twijfelt?' Noteer procesknelpunten apart van inhoudelijke leervragen. Als medewerkers de meldknop of -procedure niet weten te vinden, is het oplossen van dat toegangsprobleem een concrete vervolgactie.
Kijk verder dan alleen het aantal goede antwoorden
De NIST Phish Scale brengt in kaart hoe moeilijk een specifieke e-mail te herkennen is voor medewerkers. Gebruik dat inzicht bij het analyseren van de resultaten: een scenario dat naadloos aansluit op de dagelijkse werkzaamheden is immers veel lastiger dan een overduidelijk irrelevant bericht. Het simpelweg vergelijken van foutpercentages zonder die context geeft een vertekend beeld.
Beoordeel de classificatie, de motivatie en de opvolging los van elkaar. Een medewerker kan een bericht terecht wantrouwen, maar vervolgens een onveilige verificatiemethode kiezen. Een ander twijfelt misschien, maar volgt wel keurig de juiste procedure. Voeg ook legitieme berichten toe, zodat de training niet aanleert om al het werk maar stil te leggen. Varieer later met een andere afzender, een ander kanaal of een andere zakelijke context, met behoud van hetzelfde verificatiedoel.
Bronnen bij dit onderdeel: Phishing met een vangnet: de NIST Phish Scale en cyberbewustwording
Kies een uitdaging en koppel deze aan de praktijk
Bekijk het overzicht van CyberPlay rond phishing en kies een spel dat aansluit bij de beslissing die je wilt oefenen. Lees de instructies door en speel het eerst zelf. Gebruik de leverancierscasus uit dit artikel als een afzonderlijke, begeleide oefening; dit betekent niet dat elk gelinkt spel exact dit scenario of een volledig proces voor betalingscontrole bevat.
Geef medewerkers na afloop een korte samenvatting mee met de juiste meldwijze en één belangrijk verificatieprincipe. Plan op een later moment een nieuw, onbekend scenario in en bespreek opnieuw de argumenten achter de keuzes. De meest waardevolle vervolgstap is vaak een praktische procesverbetering: een actuele lijst met leverancierscontacten, een beter vindbare meldknop of expliciete steun van het management om bij twijfel even pas op de plaats te maken.
Breng de beslissing in de praktijk
Bekijk de relevante CyberPlay-spellen, kies een passende uitdaging en bespreek hoe de keuzes aansluiten op jullie eigen werkprocessen. Kies een Nederlandstalig spel uit de catalogus, zodat het team de redenen achter een beslissing in de eigen werktaal kan bespreken.
Oefenspellen bekijkenBronnen en verder lezen
- What.Hack: motiverende antiphishingtraining met een rollenspel en phishingsimulatie — Cornell University / CHI 2019. Geraadpleegd op 2026-09-13
- Fraude met zakelijke e-mail (Business Email Compromise) — FBI. Geraadpleegd op 2026-09-13
- Phishingmateriaal voor kleine bedrijven — NIST. Geraadpleegd op 2026-09-13
- Phishing met een vangnet: de NIST Phish Scale en cyberbewustwording — NIST. Geraadpleegd op 2026-09-13
Lees verder
- Voorbeelden van phishingmails voor training: onderzoeken, controleren en melden
Gebruik fictieve phishingmails voor training: onderzoek afzender en verzoek, controleer via een bekend kanaal en oefen melden met concrete nabespreekvragen.
NL · 9 min leestijd - Security-awarenessspellen voor medewerkers: oefenen in het Nederlands
Kies security-awarenessspellen in het Nederlands: vergelijk leervormen, controleer feedback en toegankelijkheid en bespreek veilige keuzes met medewerkers.
NL · 9 min leestijd - Social-engineeringoefeningen: misleiding en betaalverzoeken leren controleren
Oefen social engineering met fictieve telefoontjes, betaalverzoeken en identiteitsmisleiding. Bespreek terugbelroutes, goedkeuring en veilig verder werken.
NL · 9 min leestijd - ClickFix en valse CAPTCHA’s: herkennen en veilig reageren
Vraagt een valse CAPTCHA u om een commando uit te voeren? Leer de ClickFix-signalen, wat te melden vóór of na uitvoering en oefen de beslissing in het Nederlands.
NL · 9 min leestijd - Onverwacht MFA-verzoek: wat doe je als je niet inlogt?
Ontvang je een MFA-verzoek dat je niet zelf hebt gestart? Leer wanneer je weigert, een IT-telefoontje verifieert en een per ongeluk goedgekeurd verzoek meldt.
NL · 8 min leestijd - Spelenderwijs leren of gamification bij security awareness: wat is het verschil?
Vergelijk game-based learning, gamification en vertakkende scenario's in security awareness via één praktisch leerdoel, onderzoeksbeperkingen en een werkblad.
NL · 8 min leestijd