CyberPlay-redactie · Gepubliceerd op · Bijgewerkt op · 8 min leestijd
Gids en oefeningen in het Nederlands
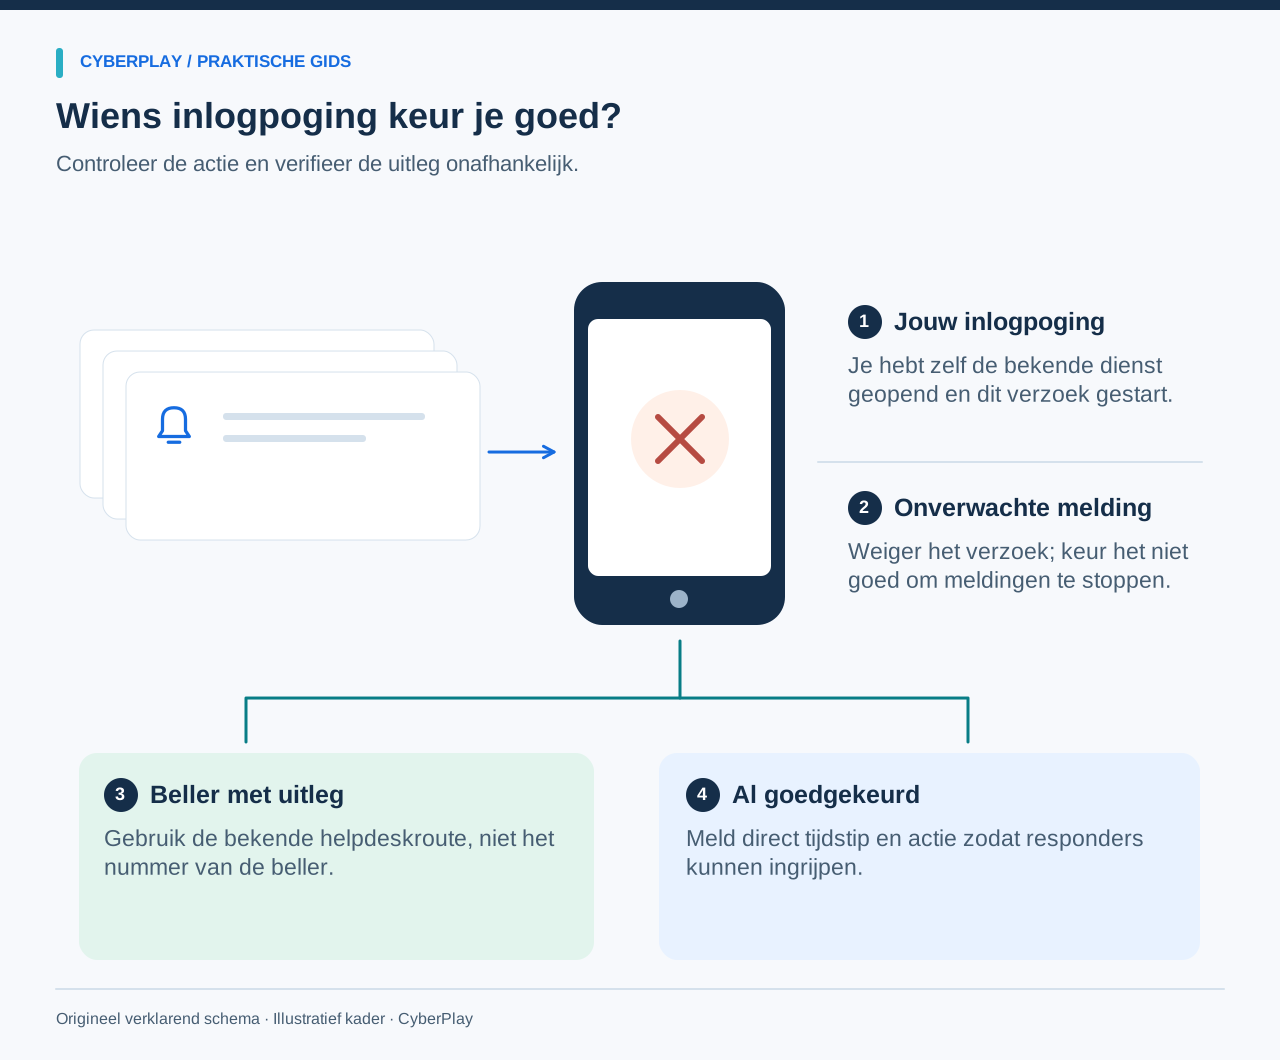
Ontvang je een MFA-verzoek voor een inlogpoging die je niet zelf hebt gestart, weiger dit dan. Keur het niet goed om van herhaalde meldingen af te zijn of omdat een beller beweert dat het om een IT-test gaat. Neem contact op met je organisatie via het vastgestelde ondersteuningskanaal en meld het onverwachte verzoek. Heb je al goedgekeurd, meld dit dan direct; incidentrespons heeft die informatie nodig om de sessie te beoordelen.
Tweestapsverificatie voegt een extra controle toe naast een wachtwoord, maar het verzoek vraagt nog steeds om jouw oordeel. Deze handleiding behandelt pushmoeheid, getalverificatie en het telefoontje dat van een verdachte melding een ogenschijnlijk behulpzame actie probeert te maken. De voorbeelden zijn fictief en sluiten aan op de incidentenprocedure van je werkgever, zonder dat je zelf een accountinbreuk hoeft vast te stellen.
Wat je meeneemt
- Keur alleen een inlogpoging goed die je zelf hebt gestart en begrijpt.
- Weiger onverwachte meldingen en controleer bellers via een bekende ondersteuningsroute.
- Getalverificatie verbetert eenvoudige pushmeldingen, maar is niet phishingbestendig.
- Meld een per ongeluk goedgekeurd verzoek direct; alleen een wachtwoordwijziging beëindigt mogelijk niet elke sessie.
1. Reageer op het verzoek dat voor je staat
Pauzeer voordat je op de goedkeurknop tikt. Vraag jezelf af of je op dit exacte moment probeert in te loggen op dat account en die specifieke dienst. Lees de applicatie- en accountgegevens die in de authentieke authenticator-app worden getoond. Is het verzoek onverwacht, weiger het dan en gebruik de meldingsoptie in de app als je organisatie die heeft ingeschakeld. Volg daarna de meldinstructies van je organisatie; een melding via de app vervangt niet altijd de helpdeskprocedure.
Laat de authenticator ingeschakeld. Het verwijderen van de app, het verwijderen van je werkaccount of het uitschakelen van MFA om van meldingen af te zijn, kan een nieuw toegangsprobleem veroorzaken. Blijven de verzoeken binnenkomen, benader dan de helpdesk via een bekend nummer of portaal en leg uit dat de meldingen zich herhalen. Keur nooit een verzoek goed als experiment om te zien wat er gebeurt.
2. Begrijp wat een onverwachte melding wel en niet bewijst
Een melding bewijst dat een authenticatieproces je apparaat heeft bereikt. Het is op zichzelf geen bewijs van wie het proces heeft gestart of hoe diegene zover is gekomen. Verschillende systemen hanteren verschillende inlogtrajecten; vergissingen, verlopen sessies en misbruik kunnen verwarrende verzoeken opleveren. Sommige aanvallen gebruiken een gestolen wachtwoord voordat er meldingen worden verstuurd, terwijl andere processen zonder wachtwoord kunnen starten. Laat het identiteitsteam de logs controleren.
MFA-moeheid, ook wel push bombing genoemd, bestaat uit herhaalde verzoeken die erop gericht zijn goedkeuren makkelijker te laten lijken dan weigeren. De aanvaller vertrouwt op irritatie, afleiding of tijdsdruk in plaats van het wiskundig kraken van de authenticator. Jouw waardevolle observatie is het patroon: wanneer de verzoeken begonnen, om welk account het gaat en of je iets hebt goedgekeurd.
Bronnen bij dit onderdeel: Digitale identiteit: eisen aan authenticatiemiddelen en verificatiesystemen, SP 800-63B-4
3. Verifieer de persoon die de melding verklaart
Stel je voor dat je drie meldingen weigert. Een beller stelt zich voor als IT en zegt: "We zijn een verdachte sessie aan het blokkeren. Keur het volgende verzoek goed, dan kunnen we dit afronden." Die verklaring maakt het verzoek nog niet van jou. Een echte melding en een overtuigende stem kunnen onderdeel zijn van dezelfde social-engineeringpoging.
Beëindig het ongevraagde contact en open zelf het interne telefoonboek, het ondersteuningsportaal of bel een eerder geverifieerd nummer. Vraag het officiële ondersteuningsteam of er een geautoriseerde actie voor jouw account nodig is. Gebruik geen telefoonnummer, link of QR-code die door de beller is verstrekt voor deze onafhankelijke controle. Lees nooit een eenmalige code, herstelcode of een getal van iemands inlogscherm voor.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Zoek in bestaand adresboek
Gebruik het vastgestelde helpdesk-adresboek van de organisatie om een vertrouwd contact te vinden alvorens een gevoelig verzoek voort te zetten.
- Gebruik opgegeven nummers niet
Een telefoonnummer dat door de beller is opgegeven maakt deel uit van het verzoek en kan dit niet onafhankelijk verifiëren.
Bronnen bij dit onderdeel: Microsoft Authenticator: veelgestelde vragen en onverwacht contact
4. Weet welke beveiliging je organisatie gebruikt
De term MFA omvat methoden met een verschillende weerstand tegen misleiding. CISA adviseert phishingbestendige MFA en beschrijft getalverificatie als een tussenoplossing waar migratie nog niet direct mogelijk is. NIST maakt onderscheid tussen out-of-band-goedkeuring en handmatig overgetypte codes enerzijds, en authenticatie die cryptografisch is gekoppeld aan de legitieme dienst anderzijds. De praktische vraag blijft: welke accountactie autoriseer je op dit moment?
Voer bij getalverificatie (number matching) alleen een getal in vanaf het legitieme inlogscherm dat je persoonlijk hebt geopend. Een beller die een getal dicteert, vraagt je een sessie te autoriseren die onder diens controle staat. De overstap van een eenvoudige goedkeurknop naar getalverificatie maakt die beller niet ineens betrouwbaar.
| Methode | Belangrijk onderscheid | Actie voor medewerker |
|---|---|---|
| Pushmelding goedkeuren/weigeren | Een ongevraagde goedkeuring kan de inlogpoging van een ander autoriseren. | Weiger verzoeken die je niet zelf hebt gestart. |
| Getalverificatie (number matching) | Vereist actieve invoer, maar is niet phishingbestendig. | Gebruik alleen het getal van je eigen gecontroleerde inlogscherm. |
| Eenmalige code | Een code kan worden doorgestuurd naar een aanvaller. | Deel deze nooit met een beller of via een onverwacht bericht. |
| FIDO/WebAuthn-passkey of beveiligingssleutel | Authenticatie is cryptografisch gebonden aan de dienst en biedt phishingweerstand. | Volg de door de werkgever goedgekeurde registratie- en herstelprocedure. |
Bronnen bij dit onderdeel: Multifactorauthenticatie verplicht stellen · Digitale identiteit: eisen aan authenticatiemiddelen en verificatiesystemen, SP 800-63B-4 · CISA-richtlijnen voor phishingbestendige MFA en getalverificatie
5. Heb je al goedgekeurd? Meld dit direct
Neem contact op met het aangewezen incidentenkanaal en meld dat je een onverwacht verzoek hebt goedgekeurd, inclusief het geschatte tijdstip. Vermeld of je ook een wachtwoord hebt ingevoerd, een code hebt gedeeld, op een link hebt geklikt of een sessie voor hulp op afstand hebt geaccepteerd. Meld wat je je herinnert, zelfs als de volgorde niet helemaal helder is. Wachten tot je een perfect overzicht hebt, vertraagt informatie die responders direct kunnen gebruiken.
Het identiteitsteam kan inloggegevens analyseren, sessies intrekken, authenticatiemethoden controleren en het herstel van inloggegevens begeleiden. Volg de instructies via een betrouwbare route. Ga er niet van uit dat het wijzigen van een wachtwoord automatisch elke actieve sessie beëindigt of een nieuw geregistreerde factor verwijdert. Je hoeft geen onderzoek te doen naar accounts van collega's of beheerdersinstellingen te wijzigen om een bruikbare melding te doen.
6. Verstuur een kort, nuttig incidentrapport
Gebruik het goedgekeurde kanaal en vermeld de minimale details die nodig zijn om het voorval te identificeren. Is dat kanaal niet beschikbaar, gebruik dan de gedocumenteerde uitwijkroute. Bewaar de oorspronkelijke melding of het bericht zover het beleid dit toestaat, zonder wachtwoorden, actieve codes of schermafbeeldingen van privégegevens in een openbare chat te delen.
Een fictief rapport zou kunnen luiden: "Rond 10:14 uur toonde mijn werk-authenticator vier inlogverzoeken voor het SSO-account van het bedrijf. Ik was bezig met een lokaal document en was niet aan het inloggen. Ik heb drie verzoeken geweigerd en per ongeluk één goedgekeurd. Een beller vroeg me daarna om nog een verzoek goed te keuren. Ik heb de verbinding verbroken en het bekende helpdesknummer gebeld."
- Tijdstip en tijdzone, getoond account en applicatie.
- Wat je deed voorafgaand aan de eerste melding.
- Geschat aantal meldingen en eventueel contact dat daarop volgde.
- Wat je hebt goedgekeurd, ingevoerd, geweigerd of gedeeld; geef twijfels duidelijk aan.
- Een veilige terugbelmethode en het betreffende apparaat.
7. Oefen met tijdsdruk in The Social Engineer
The Social Engineer bevat een kantoorsituatie met herhaalde Northline SSO-meldingen, een verklaring onder druk, onafhankelijk helpdeskcontact en incidentrapportage. Dit zijn vooraf bepaalde beslissingen in een fictieve werkomgeving. De oefening draait om het gescheiden houden van het inlogverzoek, het verhaal van de beller en het geverifieerde helpdeskantwoord voordat je een actie kiest.
Deze handleiding, de CyberPlay-interface en The Social Engineer zijn beschikbaar in het Nederlands. Herken in de MFA-situatie het verzoek dat je niet zelf hebt gestart, gebruik het officiële contactpunt en dien een nauwkeurige melding in. De schermafbeelding van de gameplay bevat Engelstalige schermtekst. Een succesvolle spelkeuze is een oefening, geen bewijs dat een echt account veilig is of dat het gedrag op de werkvloer al blijvend is veranderd.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Wijs ongevraagde bevestiging af
Weiger een inlogbevestiging die u niet zelf hebt geïnitieerd, zelfs als een ander bericht aandringt op acceptatie.
- Meld via officiële ondersteuning
Neem contact op met de vaste helpdesk of het beveiligingsteam en leg uit wanneer de onverwachte goedkeuringsverzoeken verschenen.
8. Controleer de beslissing met een nieuw voorbeeld
Gebruik na het spel een ander scenario, zodat het antwoord gebaseerd is op de regel en niet op het onthouden van een personage. Vraag de medewerker om zowel de directe actie als de verificatieroute uit te leggen. Er hoeft voor deze oefening geen echte inlogpoging of echt MFA-verzoek te worden gegenereerd.
9. Maak veilig handelen eenvoudig vóór de volgende melding
Vraag het team om de helpdeskgegevens en uitwijkroutes op te zoeken zonder links in verdachte berichten te gebruiken. Controleer wat de knoppen voor weigeren of melden in de authenticator doen binnen de configuratie van de organisatie. Leidinggevenden moeten het laagdrempelig maken om meldingen direct door te geven, ook wanneer iemand zich heeft vergist; het eerste doel is het leveren van bruikbare feiten aan incidentrespons.
Pas voor herhalingsoefeningen de applicatie, de beller en de urgentie aan terwijl dezelfde kernbeslissing behouden blijft. Controleer of medewerkers een niet-zelf-gestart verzoek weigeren, een onafhankelijke contactmethode kiezen en een accuraat rapport uitbrengen. Leg knelpunten in het proces apart vast van voltooiings- of spelscores. Een onduidelijke helpdeskroute is een procesprobleem om op te lossen, geen reden om degene die de melding ontving iets te verwijten.
Oefen deze beslissing in het Nederlands
Gebruik The Social Engineer om de beslissingen uit deze handleiding te oefenen. De handleiding, CyberPlay-interface en dit spel zijn beschikbaar in het Nederlands.
Speel The Social EngineerBronnen en verder lezen
- Digitale identiteit: eisen aan authenticatiemiddelen en verificatiesystemen, SP 800-63B-4 — NIST. Geraadpleegd op 2026-09-13
- Multifactorauthenticatie verplicht stellen — CISA. Geraadpleegd op 2026-09-13
- Microsoft Authenticator: veelgestelde vragen en onverwacht contact — Microsoft Ondersteuning. Geraadpleegd op 2026-09-13
- CISA-richtlijnen voor phishingbestendige MFA en getalverificatie — CISA / DHS. Geraadpleegd op 2026-09-13
Lees verder
- Social-engineeringoefeningen: misleiding en betaalverzoeken leren controleren
Oefen social engineering met fictieve telefoontjes, betaalverzoeken en identiteitsmisleiding. Bespreek terugbelroutes, goedkeuring en veilig verder werken.
NL · 9 min leestijd - Phishingtraining met spellen: beslissingen rond verdachte berichten oefenen
Gebruik phishing training spellen om inspectie, onafhankelijke verificatie en melding te oefenen. Inclusief een fictief leveranciersbericht en een praktisch sessieplan.
NL · 9 min leestijd - Wachtwoord of wachtwoordzin: bescherm je werkaccounts
Vergelijk wachtwoorden en wachtwoordzinnen, voorkom hergebruik, begrijp NIST-richtlijnen en gebruik een goedgekeurde wachtwoordmanager. Oefen betere keuzes.
NL · 9 min leestijd - Voorbeelden van phishingmails voor training: onderzoeken, controleren en melden
Gebruik fictieve phishingmails voor training: onderzoek afzender en verzoek, controleer via een bekend kanaal en oefen melden met concrete nabespreekvragen.
NL · 9 min leestijd - Training tegen QR-codephishing: controleer eerst de bestemming
Leer medewerkers QR-codephishing herkennen en afhandelen via bestemmingscontroles, onafhankelijke verificatie en realistische oefeningen rondom parkeren en posters.
NL · 9 min leestijd - AI-security-awarenesstraining: veilig omgaan met hulpmiddelen en gegevens
Zet doordachte AI-security-awarenesstraining op voor medewerkers: goedgekeurde tools, gevoelige invoer, outputcontrole, gekoppelde rechten en herkenbare keuzekaarten.
NL · 9 min leestijd