Redactie van CyberPlay · Gepubliceerd op · Bijgewerkt op · 9 min leestijd
Gids en oefeningen in het Nederlands
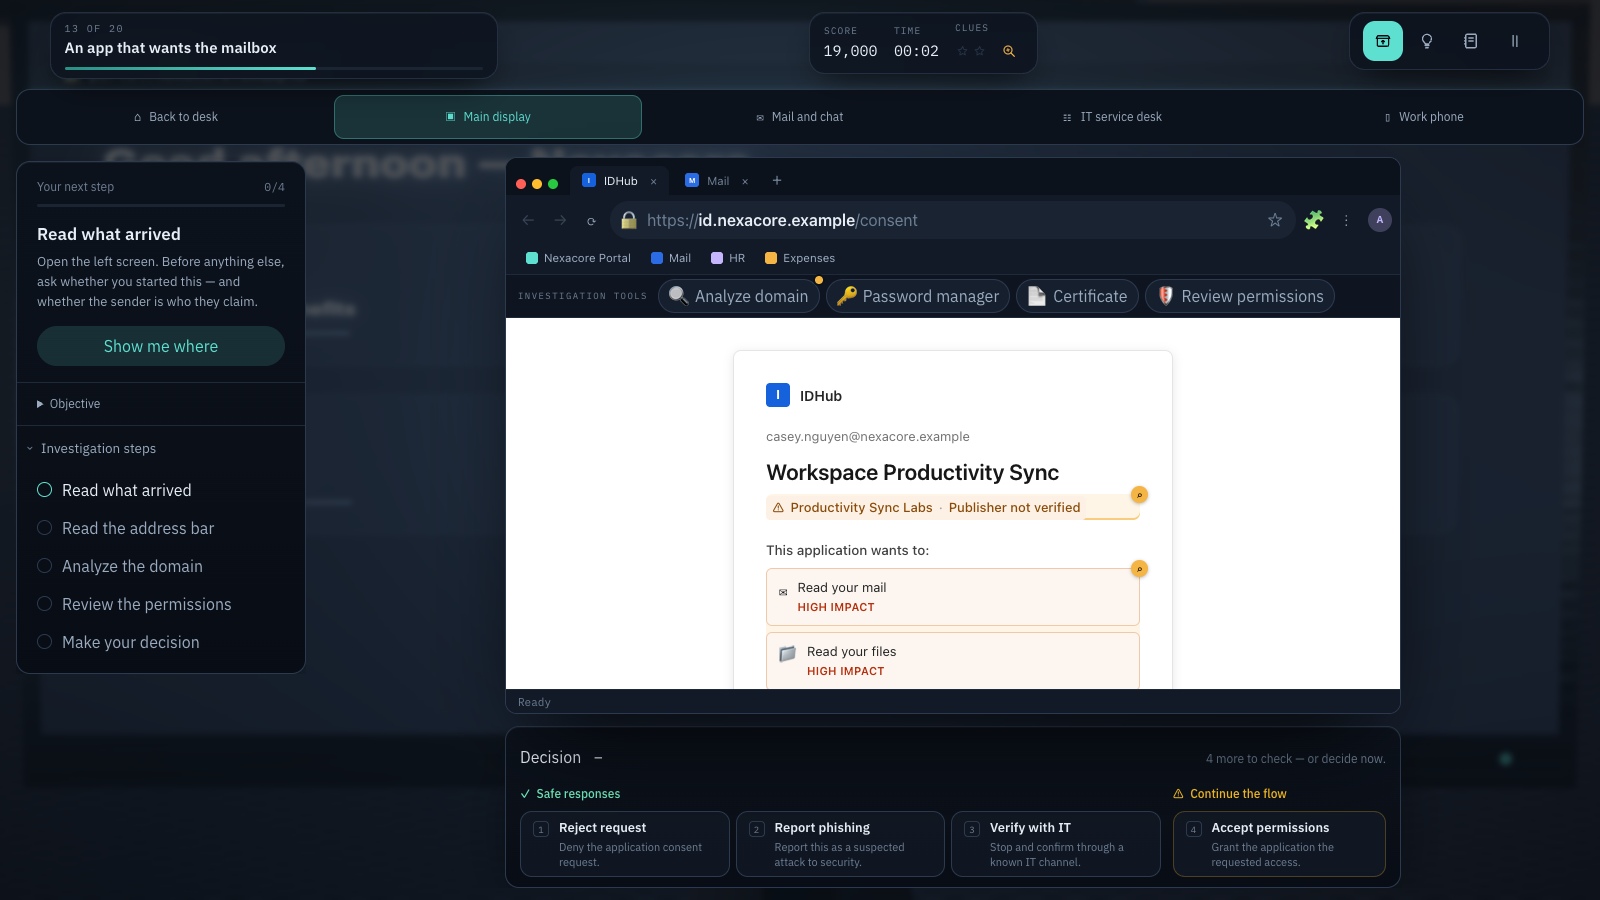
Een goede AI-security-awarenesstraining helpt medewerkers zelfstandig bepalen welke tool ze mogen inzetten, welke informatie ze mogen invoeren, welke output gecontroleerd moet worden en wanneer ze tijdig hulp inschakelen. Een algemene presentatie over kunstmatige intelligentie schiet tekort zodra iemand op het punt staat een klantbestand in een chatvenster te plakken of een gekoppelde assistent een bericht te laten versturen. De juiste beslissing hangt altijd af van de concrete taak, de gevoeligheid van de data en het toegestane gebruik van de tool.
De onderstaande praktische oefeningen richten zich op het alledaagse werkgebruik van AI. Ze staan los van trainingen rondom deepfakes en identiteitsfraude, waarbij vooral de betrouwbaarheid van een externe afzender centraal staat. Oefen met fictieve gegevens en leg de actuele lijst met goedgekeurde tools, interne dataregels en meldprocedures van uw organisatie ernaast. Herzie deze instructies zodra producten, rechten of usecases wijzigen.
Wat je meeneemt
- Controleer het toegestane gebruik van de specifieke tool en het juiste account voordat u werkgerelateerde gegevens invoert.
- Behandel het invoeren van data en het toekennen van gekoppelde rechten als twee afzonderlijke keuzes.
- Verifieer inhoudelijke output met gevolgen altijd aan de hand van betrouwbare bronnen en interne documentatie.
- Meld een onbedoeld datalek of onverwachte acties direct via de vastgestelde meldprocedure.
1. Neem de werkelijke taken van medewerkers als uitgangspunt
Inventariseer concrete werkzaamheden: het samenvatten van een openbaar artikel, het opstellen van een conceptmail, het analyseren van een intern rekenblad, het schrijven van broncode of het doornemen van een offerte. Breng vervolgens de benodigde gegevens en handelingen in kaart. Een assistent die louter tekst genereert in een leeg document vraagt om een heel ander veiligheidsbesef dan een assistent die direct aan een mailbox is gekoppeld en zelfstandig antwoorden mag verzenden. Maak medewerkers vertrouwd met dit verschil aan de hand van herkenbare praktijkvoorbeelden.
Het Generative AI Profile van NIST noemt expliciete risico’s zoals overtuigend geformuleerde onjuistheden en privacyproblemen rondom data. Gebruik deze categorieën om gerichte vragen te stellen over een specifieke werkstroom. Ga er nooit zomaar van uit dat elk AI-product dezelfde bewaartermijnen, trainingsvoorwaarden, deelopties of beheerinstellingen hanteert. De interne toolverantwoordelijke hoort duidelijke en actuele richtlijnen te verstrekken die medewerkers direct kunnen toepassen.
Bronnen bij dit onderdeel: Raamwerk voor risicobeheer bij kunstmatige intelligentie: profiel voor generatieve AI
2. Zorg voor heldere voorwaarden per goedgekeurde tool
Een vermelding op de lijst met goedgekeurde tools moet de naam van de dienst, het vereiste accounttype, de toegestane taken, de geoorloofde informatie en eventueel uitgeschakelde functies specificeren. Medewerkers moeten bovendien de officiële toegangsroute kennen en weten bij wie ze terechtkunnen met verzoeken die buiten deze kaders vallen. De mededeling dat ‘AI is toegestaan’ biedt te weinig houvast wanneer iemand moet beoordelen of een vertrouwelijk contract via een privéaccount geüpload mag worden.
Geef een helder praktijkvoorbeeld: de organisatie staat een zakelijke werkomgeving toe voor het redigeren van openbare marketingteksten, maar keurt deze uitdrukkelijk af voor personeelsdossiers of betalingsopdrachten. Zo leren medewerkers een verzoek af te zetten tegen een scherp afgebakende grens. Staat een tool niet op de lijst, dan is de aangewezen stap contact opnemen met de toolverantwoordelijke of terugvallen op een goedgekeurd proces, in plaats van zelf te experimenteren met actuele bedrijfsdata.
3. Oefen met deze herkenbare keuzekaarten
De onderstaande keuzekaarten zijn gebaseerd op fictieve situaties. De uitkomst wordt bepaald door het geldende beleid en niet door de aanname dat een bepaald type informatie per definitie veilig is voor elke AI-dienst. Laat deelnemers beredeneren welke aanvullende omstandigheden hun besluit zouden veranderen. Die afweging levert meer op voor veilig digitaal gedrag dan het uit het hoofd leren van vaste categorieën.
| Kaart | Geschetste situatie | Passende beslissing |
|---|---|---|
| Openbare evenementtekst | De tekst staat al online en de goedgekeurde werkomgeving staat het redigeren van openbare content toe. | Ga door binnen het toegestane gebruik en controleer de gegenereerde tekst vóór publicatie. |
| Export van de servicedesk | Het bestand bevat herleidbare klantberichten; het voorgestelde privé-AI-account is hier niet voor goedgekeurd. | Niet uploaden; kies een goedgekeurd proces of overleg met de data-eigenaar en toolverantwoordelijke. |
| Intern overnamevoorstel | De tool is uitsluitend vrijgegeven voor openbare teksten; het voorstel is strikt vertrouwelijk. | Houd het document buiten deze werkstroom en zoek naar een geautoriseerd alternatief. |
| Synthetische testgegevens | Tijdens de oefening wordt gewerkt met volledig fictieve gegevens in een geautoriseerde leeromgeving. | Gebruik deze proefdata gerust om te oefenen, maar houd echte bedrijfsgegevens strikt gescheiden. |
4. Leer gericht dataminimalisatie toe te passen
Vraag medewerkers zich af te vragen welke gegevens werkelijk noodzakelijk zijn voor een taak, ook wanneer een tool officieel is goedgekeurd. Wie de toonsoort van een algemene afspraakherinnering wil verbeteren, heeft aan de voorbeeldzin voldoende; een volledig klanthistorie-overzicht is overbodig. Voor demonstraties kunnen prima verzonnen namen en feiten worden gebruikt. Wijs er nadrukkelijk op dat het weglaten van een persoonsnaam een bestand niet automatisch anoniem maakt: een combinatie van specifieke kenmerken kan alsnog herleidbaar zijn tot een individu.
Laat deelnemers een fictieve prompt herschrijven zodat deze uitsluitend de minimaal vereiste informatie bevat. Vervang bijvoorbeeld een complete berichtenwisseling met een klant door een neutrale, gesimuleerde beschrijving van het communicatieprobleem. Vraag vervolgens aan de toolverantwoordelijke of dit gebruik binnen de goedgekeurde kaders past. Zo maken medewerkers het autorisatieproces en de noodzaak tot dataminimalisatie direct tastbaar, in plaats van zorgvuldige formuleringen te zien als vrijbrief om formele toestemming over te slaan.
5. Controleer uitkomsten vóór verdere verwerking
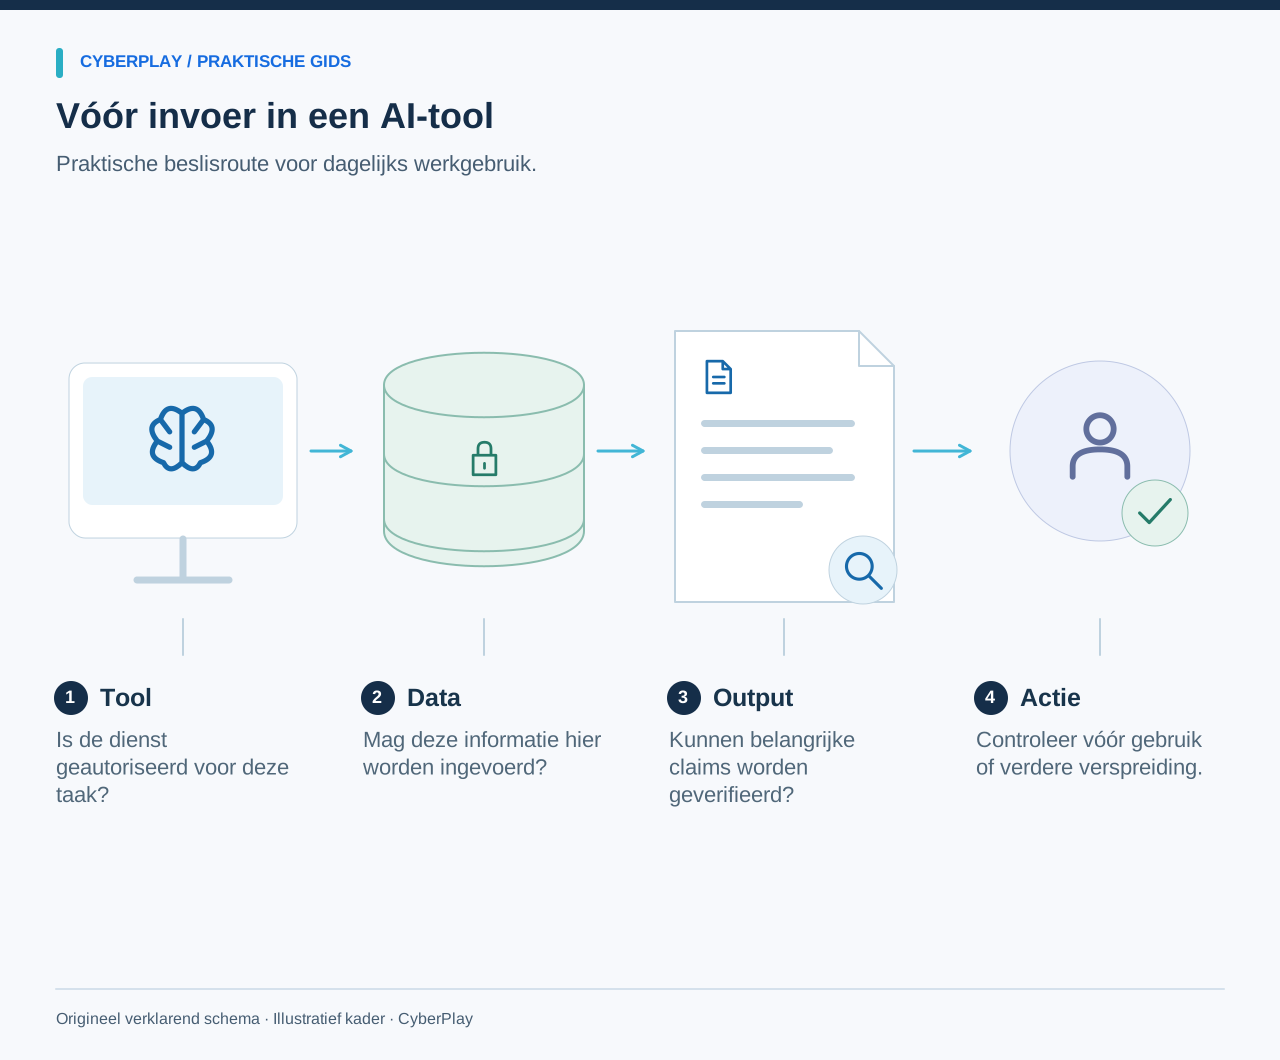
Leg deelnemers een gefingeerde AI-samenvatting voor met een onjuiste datum, een ongegronde stelling en een bronverwijzing die de tekst niet ondersteunt. Leg het fictieve brondocument ernaast. Laat hen de ongerijmdheden opsporen en een gecorrigeerde versie opstellen. Zo voert de deelnemer de controle zelf uit, in plaats van alleen een afsluitende dia te zien met de mededeling ‘controleer het antwoord’.
NIST omschrijft confabulatie als met grote stelligheid gepresenteerde onjuiste of verzonnen inhoud, en waarschuwt dat ook gegenereerde bronvermeldingen misleidend kunnen zijn. Hanteer hierbij een gezonde dosis voorzichtigheid: controleer data, bedragen, feitelijke beweringen en adviezen met serieuze consequenties consequent aan de hand van betrouwbare bronnen. Een vlot geschreven toelichting op hoe een antwoord tot stand kwam, bewijst immers nog niet dat de inhoudelijke uitkomst klopt.
Bronnen bij dit onderdeel: Raamwerk voor risicobeheer bij kunstmatige intelligentie: profiel voor generatieve AI
6. Beoordeel gekoppelde acties als een aparte risicogrens
Een tool die zelfstandig bestanden kan inzien of handelingen kan uitvoeren, vereist andere veiligheidswaarborgen dan een tool die enkel tekst genereert. Maak inzichtelijk tot welke bronnen de tool toegang heeft, naar welke bestemmingen geschreven mag worden en voor welke handelingen uitdrukkelijke menselijke toestemming nodig is. Voordat een bericht wordt verzonden, moet de medewerker de ontvanger, de inhoud en de autorisatie controleren. Vóór het aanpassen van records moet duidelijk zijn welk dossier het betreft en wat de beoogde wijziging inhoudt.
Gebruik hiervoor een herkenbaar scenario: een samenvattingsopdracht stelt ongevraagd voor het volledige brondocument door te sturen naar een extern e-mailadres. Laat deelnemers beoordelen of deze handeling past binnen de oorspronkelijke opdracht en de goedgekeurde werkstroom. Laat een behulpzame toon nooit in de plaats treden van een nuchtere controle. De organisatie hoort autorisaties en controlemechanismen technisch goed in te richten; cyberbewustwording van medewerkers kan onbeperkte systeemtoegang immers nooit volledig ondervangen.
7. Leg prompt injection begrijpelijk uit
Een AI-tool kan instructies tegenkomen die verborgen zitten in een webpagina, document of binnengekomen bericht dat geanalyseerd moet worden. Deze kwaadwillende instructies proberen het gedrag van het model te manipuleren. De richtlijnen van het Britse NCSC benadrukken dat prompt injection niet zomaar kan worden gezien als een probleem dat met klassieke oplossingen voor SQL-injectie volledig afgedekt kan worden. Voor medewerkers schuilt het praktische gevaar vooral in onverwachte acties of verzoeken die plotseling opduiken vanuit het verwerkte bronmateriaal.
Bronnen bij dit onderdeel: Prompt injection is geen SQL-injectie en kan nog problematischer zijn
8. Oefen het melden van een onbedoeld datalek
Doorloop een nuchter, fictief scenario waarin een medewerker ontdekt per ongeluk een vertrouwelijk document in een niet-goedgekeurde clouddienst te hebben geplakt. Breng in kaart welke details vastgelegd moeten worden en wie geïnformeerd moet worden. Relevante gegevens zijn de gebruikte dienst, het accounttype, het tijdstip, de aard van de informatie en eventuele deelacties die al hebben plaatsgevonden. Vraag medewerkers uitdrukkelijk om de gevoelige data niet onnodig in aanvullende meldkanalen te plakken, tenzij de meldprocedure dit specifiek voorschrijft.
Wek niet de indruk dat het simpelweg verwijderen van een chatgesprek een incident ongedaan maakt of alle opgeslagen kopieën wist. Het aangewezen securityteam en de toolverantwoordelijke moeten op basis van de geldende servicevoorwaarden en technische beheeropties de juiste vervolgstappen bepalen. Een goede training zorgt voor een open meldcultuur waarin snel escaleren laagdrempelig blijft, ook wanneer de medewerker twijfelt over de ernst van de situatie.
9. Bed de oefening in binnen een breder AI-programma
De richtlijnen voor AI-geletterdheid van de Europese Commissie leggen de nadruk op de gebruikscontext, de specifieke risico's en het kennisniveau van de betrokken medewerkers. Daarin wordt ook benadrukt dat het simpelweg overnemen van een bestaand initiatief op papier nog geen wettelijke conformiteit garandeert. Raadpleeg de meest recente overheidsrichtlijnen en geldende normen bij het inrichten van een organisatiebreed programma; dit praktische artikel vormt geen volledige juridische of governancebeoordeling. De bronnen zijn voor het laatst gecontroleerd op 13 september 2026.
Maak in de opzet van het leertraject onderscheid tussen algemene gebruikers, medewerkers die toezien op besluitvorming met AI-uitkomsten, en technische beheerders die koppelingen inrichten. Bied elke groep voorbeelden die aansluiten op hun dagelijkse beslissingen. Houd kort bij welke tool- en beleidsversies in de training zijn gebruikt, en werk de lesstof bij zodra het toegestane gebruik of de rechtenstructuur verandert.
Bronnen bij dit onderdeel: AI-geletterdheid: vragen en antwoorden
10. Organiseer een interactieve sessie en blijf herhalen
Start de sessie met de keuzekaarten over informatiedeling, behandel vervolgens de verificatie van output en sluit af met het scenario rondom gekoppelde rechten. Laat deelnemers eerst zelfstandig een keuze maken en toelichten voordat de juiste aanpak wordt getoond. Sluit af door samen de actuele lijst met goedgekeurde tools en de juiste meldroute op te zoeken. Pas bij een vervolgsessie het datatype of de gevraagde handeling aan om te toetsen of medewerkers dezelfde controlemaatregelen blijven toepassen.
Gebruik deze unieke keuzekaarten specifiek voor veilige interactie met AI. De thuiswerk- en accountmodules van CyberPlay bieden daarnaast een goede basis voor keuzes rondom goedgekeurde werktools, bestandsoverdracht en toegangsbeheer; ze vormen op zichzelf echter geen compleet AI-curriculum. Evalueer uitsluitend op basis van wat de medewerker daadwerkelijk heeft laten zien, en gebruik openstaande vragen om de interne werkinstructies verder aan te scherpen.
Breng de besluitvorming in de praktijk
Oefen met gerelateerde keuzes rondom goedgekeurde tools en veilige dataverwerking, en gebruik de AI-kaarten uit deze handleiding voor de nieuwe context. Kies voor aanvullende oefeningen een spel met Nederlandse taalondersteuning en bespreek de AI-kaarten aan de hand van de eigen beleidsregels.
Bekijk de thuiswerkgamesBronnen en verder lezen
- Raamwerk voor risicobeheer bij kunstmatige intelligentie: profiel voor generatieve AI — NIST. Geraadpleegd op 2026-09-13
- Prompt injection is geen SQL-injectie en kan nog problematischer zijn — Nationaal Cyber Security Centre van het Verenigd Koninkrijk (NCSC). Geraadpleegd op 2026-09-13
- AI-geletterdheid: vragen en antwoorden — Europese Commissie. Geraadpleegd op 2026-09-13
Lees verder
- Social-engineeringoefeningen: misleiding en betaalverzoeken leren controleren
Oefen social engineering met fictieve telefoontjes, betaalverzoeken en identiteitsmisleiding. Bespreek terugbelroutes, goedkeuring en veilig verder werken.
NL · 9 min leestijd - Security-awarenessonderwerpen: kiezen op basis van werk en risico’s
Kies security-awarenessonderwerpen op basis van rollen, taken en werkplekrisico’s. Gebruik een praktische matrix en oefen beslissingen met herkenbare scenario’s.
NL · 9 min leestijd - Security-awarenessplan: een jaarkalender met praktische oefeningen
Gebruik een aanpasbare jaarkalender voor security awareness met duidelijke beslismomenten, rolgerichte sessies, nabesprekingen, eigenaren en nuttige evaluaties.
NL · 8 min leestijd - ClickFix en valse CAPTCHA’s: herkennen en veilig reageren
Vraagt een valse CAPTCHA u om een commando uit te voeren? Leer de ClickFix-signalen, wat te melden vóór of na uitvoering en oefen de beslissing in het Nederlands.
NL · 9 min leestijd - Voorbeelden van phishingmails voor training: onderzoeken, controleren en melden
Gebruik fictieve phishingmails voor training: onderzoek afzender en verzoek, controleer via een bekend kanaal en oefen melden met concrete nabespreekvragen.
NL · 9 min leestijd - Training tegen QR-codephishing: controleer eerst de bestemming
Leer medewerkers QR-codephishing herkennen en afhandelen via bestemmingscontroles, onafhankelijke verificatie en realistische oefeningen rondom parkeren en posters.
NL · 9 min leestijd