Redazione CyberPlay · Pubblicato il · Aggiornato il · 9 min di lettura
Guida ed esercizi in italiano
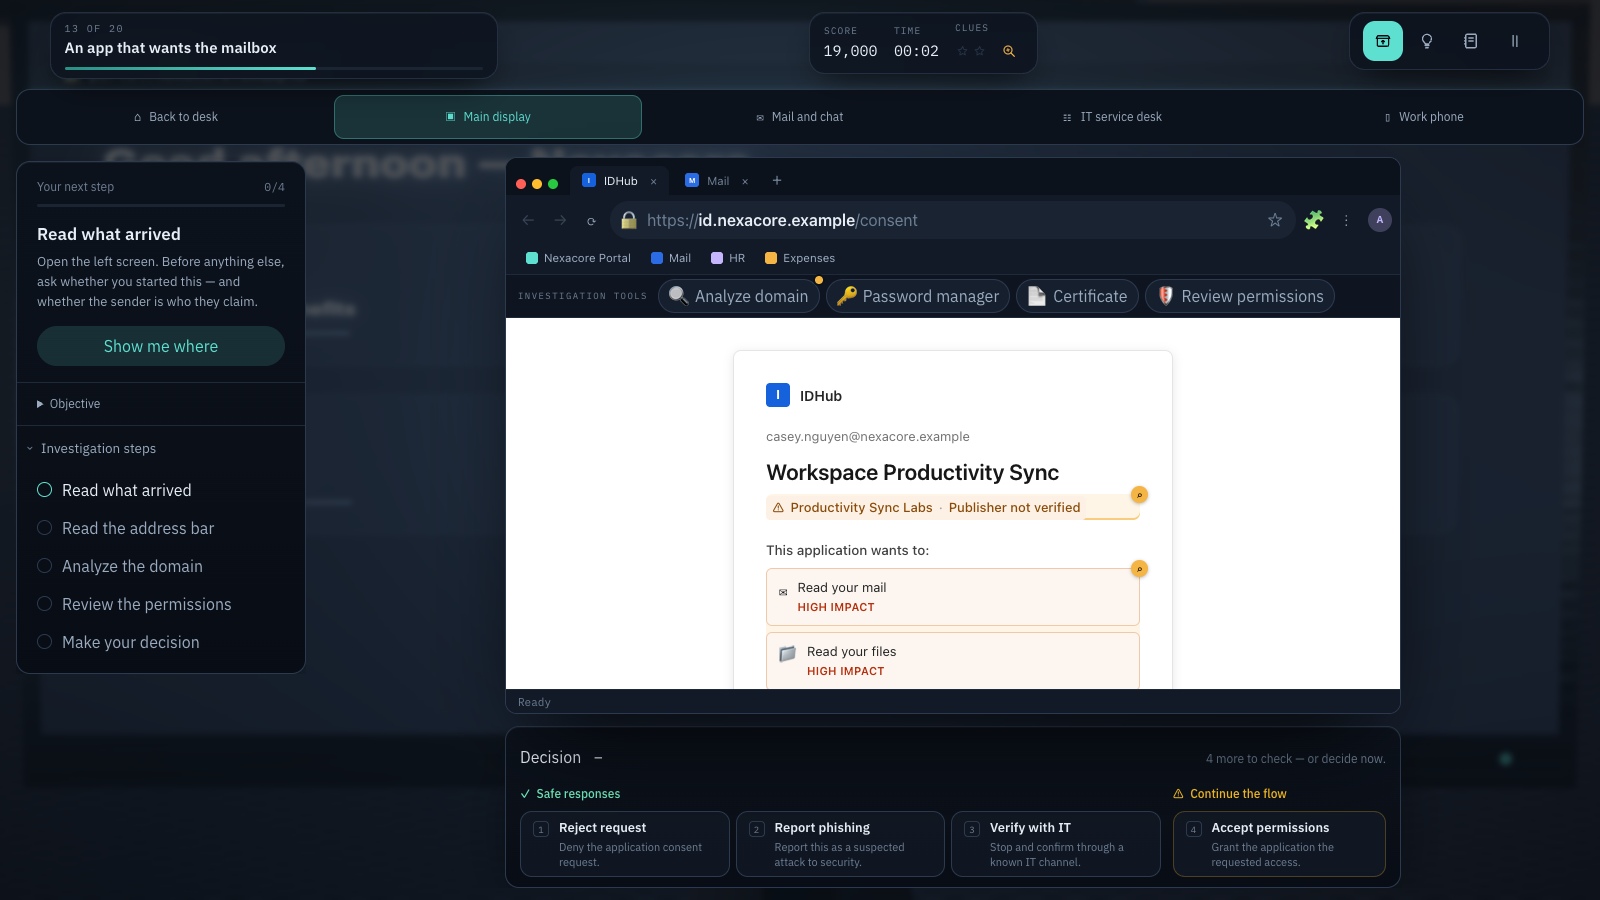
La formazione sulla sicurezza informatica dedicata all'intelligenza artificiale per i dipendenti dovrebbe aiutarli a decidere quale strumento possono usare, quali informazioni possono fornire, quali output devono verificare e quando chiedere aiuto. Una presentazione generica sull'intelligenza artificiale non basta quando una persona sta per incollare la scheda di un cliente in una chat o permettere a un assistente integrato di inviare un messaggio. La decisione dipende dall'attività, dalle informazioni e dall'uso approvato dello strumento.
Gli esercizi originali riportati di seguito si concentrano sull'uso quotidiano dell'IA sul posto di lavoro. Sono distinti dalla formazione su deepfake e furto d'identità, dove il nodo centrale è l'affidabilità di un richiedente esterno. Utilizza dati fittizi per le esercitazioni e integra l'elenco aziendale aggiornato degli strumenti approvati, le regole sui dati e il canale di segnalazione. Rivedi queste istruzioni quando cambiano prodotti, permessi o casi d'uso aziendali.
I punti da ricordare
- Verifica l'uso approvato dello strumento e dell'account specifici prima di inserire informazioni di lavoro.
- Tratta i dati inseriti e i permessi di connessione come due decisioni distinte.
- Verifica gli output di rilievo rispetto a fonti attendibili e documenti aziendali.
- Segnala divulgazioni accidentali o azioni impreviste tramite la procedura stabilita.
1. Parti dalle attività che i dipendenti svolgono realmente
Elenca compiti concreti: riassumere un articolo pubblico, abbozzare una risposta, analizzare un foglio di calcolo interno, scrivere codice o revisionare l'offerta di un fornitore. Quindi individua le informazioni e le azioni necessarie. Un assistente che redige testo in una bozza vuota comporta un flusso di lavoro ben diverso da uno collegato a una casella di posta e autorizzato a inviare risposte. Illustra la differenza attraverso un'attività familiare ai dipendenti.
Il Generative AI Profile del NIST evidenzia rischi tra cui output falsi esposti con sicurezza e problematiche di riservatezza dei dati. Usa queste categorie per porre domande mirate su un flusso di lavoro specifico. Non dare per scontato che ogni prodotto di IA abbia le stesse impostazioni di conservazione, addestramento, condivisione o amministrazione. Il responsabile aziendale dello strumento deve fornire istruzioni aggiornate e facili da seguire.
Fonti della sezione: Quadro di gestione dei rischi dell’intelligenza artificiale: profilo per l’IA generativa
2. Rendi l'approvazione degli strumenti sufficientemente specifica
La voce relativa a uno strumento approvato deve indicare il servizio, il tipo di account, le attività permesse, le informazioni autorizzate e le eventuali funzionalità vietate. I dipendenti devono anche conoscere il canale di accesso ufficiale e un referente per i casi non contemplati. Dire solo "l'IA è consentita" è troppo generico quando bisogna decidere se caricare un contratto riservato da un account personale.
Fornisci un esempio concreto: l'organizzazione autorizza un'area di lavoro aziendale per redigere materiale di marketing pubblico, ma non per gestire dati dei dipendenti o istruzioni di pagamento. In questo modo chi partecipa alla formazione può valutare una richiesta rispetto a un confine preciso. Se lo strumento non è in elenco, il passo successivo più pratico è chiedere al responsabile o adottare un flusso già approvato, anziché fare prove con dati reali.
3. Usa queste schede originali sulla condivisione delle informazioni
Le seguenti schede sono fittizie. Le risposte dipendono dalle policy stabilite, non dall'idea universale che un tipo di informazione sia sempre sicuro per qualsiasi servizio di IA. Chiedi alla persona formata quali dettagli aggiuntivi farebbero cambiare la decisione. È una competenza molto più utile rispetto al memorizzare un codice colore per ciascuna tipologia di documento.
| Scheda | Contesto dichiarato | Decisione utile |
|---|---|---|
| Descrizione di un evento pubblico | Il testo è già pubblico e l'area di lavoro approvata autorizza la redazione di testi destinati all'esterno. | Procedi rispettando l'uso approvato, poi revisiona il testo prima di pubblicarlo. |
| Export dell'assistenza clienti | Il file include messaggi con clienti identificabili; l'account IA personale proposto non è approvato per questi dati. | Non caricarlo; usa una procedura approvata o chiedi ai responsabili dei dati e dello strumento. |
| Proposta di acquisizione interna | Lo strumento è approvato solo per testi pubblici; la proposta è riservata. | Escludi la proposta da questo flusso di lavoro e cerca un'alternativa autorizzata. |
| Record campione sintetici | L'esercitazione impiega dati del tutto fittizi e un ambiente di formazione approvato. | Usa il campione per esercitarti, tenendo separati i dati reali. |
4. Esercitati a fornire solo quanto necessario per l'attività
Anche se uno strumento è approvato, chiediti quali informazioni siano davvero indispensabili per il compito. Una richiesta per migliorare il tono di un promemoria generico per un appuntamento richiede il testo della frase, non l'intera cronologia del cliente. Per le dimostrazioni si possono usare nomi e fatti inventati. Non insegnare che eliminare il nome renda automaticamente un dato anonimo: combinando diversi dettagli una persona può restare comunque identificabile.
Fai riscrivere ai partecipanti un prompt fittizio in modo che contenga solo i dati autorizzati. Ad esempio, sostituisci un'intera conversazione con un cliente con una descrizione sintetica del problema comunicativo. Poi chiedi al responsabile dello strumento se l'uso ipotizzato rispetta i limiti stabiliti. L'esercizio deve mettere in luce i passaggi di approvazione e minimizzazione, evitando di far credere che una formulazione attenta sostituisca un'autorizzazione.
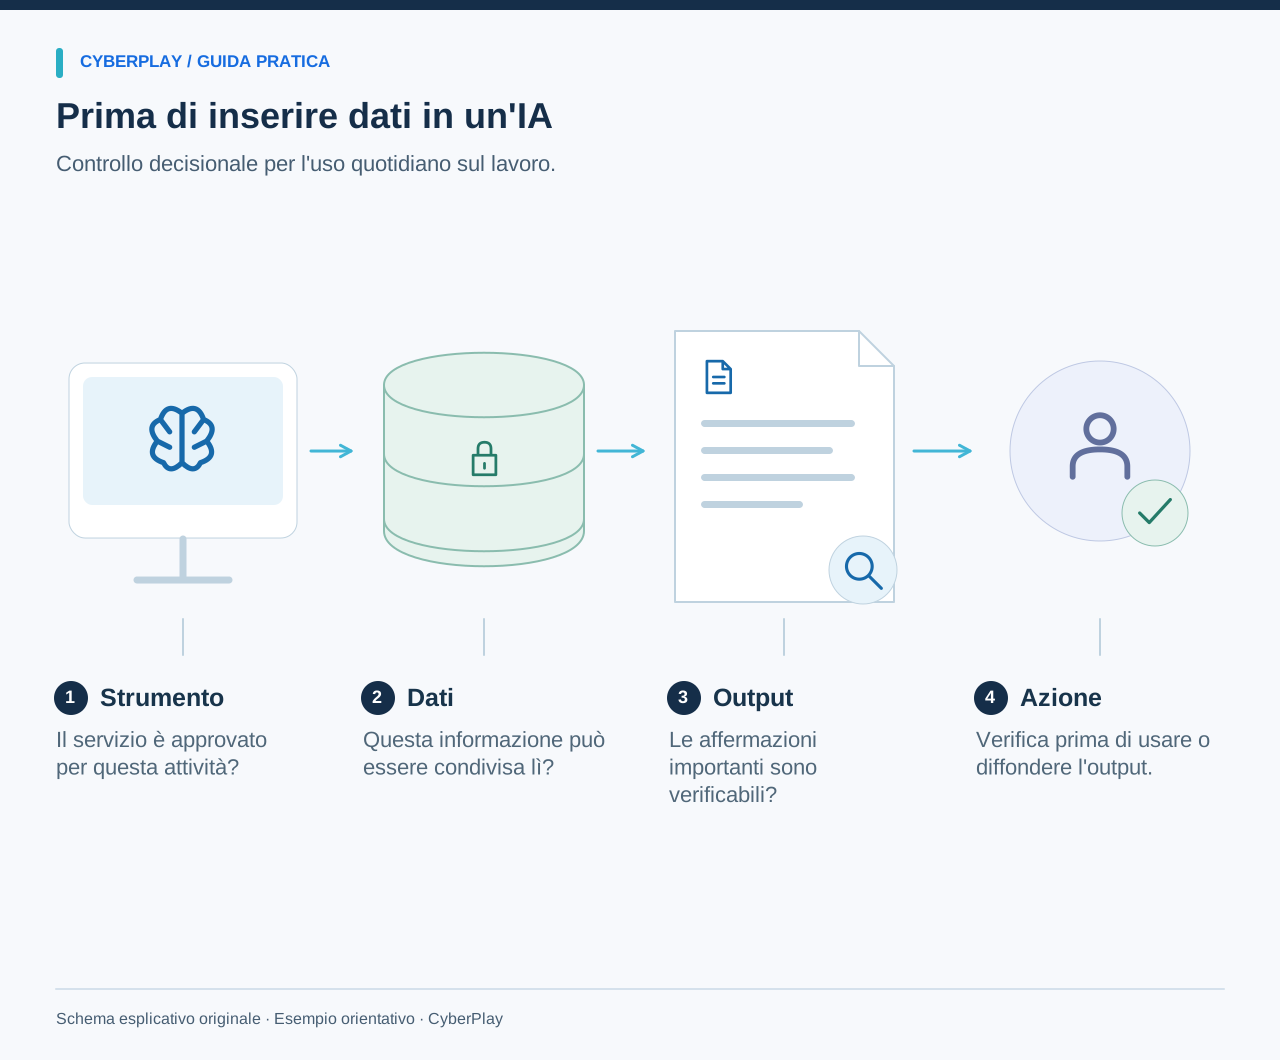
5. Verifica i risultati prima di farvi affidamento
Sottoponi ai partecipanti una sintesi generata dall'IA contenente una data errata, un'affermazione priva di riscontro e una citazione che non supporta la frase. Fornisci accanto il documento di partenza fittizio. Chiedi loro di individuare ogni discrepanza e scrivere una versione corretta. In questo modo la verifica indipendente diventa un'azione pratica compiuta da chi apprende, e non una semplice slide finale con scritto "controlla la risposta".
Il NIST definisce la confabulazione come un contenuto errato o falso esposto con sicurezza, evidenziando che anche le citazioni generate possono trarre in inganno. Valuta questo aspetto in modo proporzionato: verifica date, importi, affermazioni fattuali e raccomandazioni importanti confrontandoli con fonti attendibili. Una spiegazione fluida sul modo in cui è stata prodotta una risposta non garantisce affatto che la risposta sia corretta.
Fonti della sezione: Quadro di gestione dei rischi dell’intelligenza artificiale: profilo per l’IA generativa
6. Tratta le azioni collegate come un confine distinto
Uno strumento capace di leggere file o compiere azioni richiede una riflessione a parte rispetto a uno che si limita a redigere testi. Spiega a quali fonti può accedere, su quali destinazioni può scrivere e quali operazioni richiedono l'approvazione dell'utente. Prima di autorizzare l'invio di un messaggio, il dipendente deve conoscerne destinatario, contenuto e motivo legittimo. Prima di modificare dei record, deve comprendere bene quale dato verrà toccato e in cosa consiste la modifica.
Usa uno scenario originale: un'attività di riassunto propone l'invio dell'intero documento originale a un indirizzo esterno. Chiediti se quell'azione corrisponde alla richiesta dell'utente e al flusso approvato. Non lasciare che l'apparente disponibilità dello strumento sostituisca il controllo. L'organizzazione deve configurare permessi e meccanismi di revisione; la sola sensibilizzazione dei dipendenti non può compensare accessi privi di restrizioni.
7. Spiega il prompt injection con parole semplici
Uno strumento di IA può imbattersi in istruzioni nascoste all'interno di una pagina web, di un documento o di un messaggio che era chiamato ad analizzare. Tali istruzioni possono tentare di deviarne il comportamento. Le linee guida dell'NCSC avvertono che il prompt injection non può essere gestito con lo stesso modello risolutivo completo di una comune SQL injection. Per i dipendenti, il campanello d'allarme pratico è un'azione o una richiesta imprevista originata dal materiale in elaborazione.
Fonti della sezione: La prompt injection non è una SQL injection: il rischio può essere maggiore
8. Fai pratica sulla segnalazione di una divulgazione accidentale
Imposta uno scenario fittizio e realistico in cui un dipendente si accorge di aver incollato un documento interno in un servizio non approvato. Chiedigli quali dettagli registrare e chi contattare. Le informazioni utili comprendono il servizio e l'account usati, l'orario indicativo, il tipo di dati e le eventuali azioni o condivisioni avvenute. Evita di richiedere la copia del testo sensibile in un ulteriore canale di segnalazione, a meno che la procedura approvata non lo esiga espressamente.
Non dare per scontato che cancellare una chat annulli la divulgazione o cancelli ogni copia conservata. Spetta al team di risposta autorizzato e al responsabile dello strumento definire i passi corretti in base ai termini contrattuali e ai controlli reali della piattaforma. La formazione deve incentivare una segnalazione tempestiva anche quando il dipendente ha dubbi sulla gravità dell'accaduto.
9. Inserisci l'attività in un percorso più ampio di alfabetizzazione sull'IA
Le linee guida della Commissione europea sull'alfabetizzazione in materia di IA pongono l'accento sul contesto d'uso, sui rischi rilevanti e sulle competenze delle persone coinvolte. Ricordano inoltre che replicare un'iniziativa a catalogo non garantisce automaticamente la conformità normativa. Fai riferimento agli orientamenti vigenti e agli obblighi applicabili nella progettazione del piano aziendale; questo articolo pratico non costituisce una perizia legale o di governance esaustiva. Fonti verificate il 13 settembre 2026.
Nella progettazione didattica, separa gli utenti generici, le figure che supervisionano output con impatti concreti e i tecnici responsabili delle integrazioni. Offri a ogni gruppo esempi adatti alle decisioni da prendere. Tieni traccia dello strumento e della versione della policy utilizzati durante le sessioni, e aggiorna l'attività quando cambiano usi approvati o permessi.
Fonti della sezione: Alfabetizzazione in materia di intelligenza artificiale: domande e risposte
10. Conduci una sessione incentrata sulle decisioni e riproponila
Inizia con le schede sulla condivisione dei dati, passa all'esercizio di verifica degli output e infine affronta lo scenario sulle azioni collegate. Lascia che le persone scelgano e motivino la risposta prima di mostrare la soluzione. Concludi individuando l'elenco degli strumenti approvati e i canali di segnalazione. In un secondo momento, varia il tipo di dato o l'azione richiesta per verificare se gli stessi controlli vengono applicati.
Usa queste schede originali per le esercitazioni dedicate all'IA. Gli scenari di CyberPlay su lavoro da remoto e gestione account possono consolidare le decisioni preliminari su strumenti approvati, condivisioni e accessi; non vanno intesi come un programma completo sull'IA. Valuta l'apprendimento su ciò che la persona dimostra concretamente e sfrutta le domande rimaste aperte per migliorare le linee guida interne.
Esercita una decisione di lavoro
Usa le schede della guida per le decisioni sull’IA ed esplora separatamente i giochi sugli strumenti di lavoro approvati. Verifica le lingue; non costituiscono un corso completo sull’IA.
Esplora i giochi per esercitartiFonti e approfondimenti
- Quadro di gestione dei rischi dell’intelligenza artificiale: profilo per l’IA generativa — NIST. Consultato il 2026-09-13
- La prompt injection non è una SQL injection: il rischio può essere maggiore — Centro nazionale per la sicurezza informatica del Regno Unito (NCSC). Consultato il 2026-09-13
- Alfabetizzazione in materia di intelligenza artificiale: domande e risposte — Commissione europea. Consultato il 2026-09-13
Continua a esplorare
- Esercizi di ingegneria sociale: impersonificazione e verifica dei pagamenti
Organizza esercizi pratici di ingegneria sociale per dipendenti: finto supporto IT, modifiche bancarie e deepfake vocali, con dialoghi e verifiche.
IT · 10 min di lettura - Argomenti di sicurezza informatica: scegliere in base a ruoli e rischi
Scegli gli argomenti di sensibilizzazione per i dipendenti in base al ruolo e al rischio operativo. Usa una matrice pratica per phishing, account, dati e IA.
IT · 10 min di lettura - Piano di formazione sulla sicurezza informatica: calendario pratico di 12 mesi
Un piano di formazione sulla sicurezza informatica di 12 mesi in formato modificabile con attività per ruolo, verifiche e obiettivi pratici.
IT · 10 min di lettura - ClickFix e falsi CAPTCHA: riconoscere la trappola e reagire
Un falso CAPTCHA chiede di eseguire un comando? Impara a riconoscere ClickFix, a segnalare cosa è successo e a reagire con un esercizio pratico in italiano.
IT · 9 min di lettura - Esempi di email di phishing per la formazione: verificare e segnalare
Usa email fittizie di phishing su fatture, consegne, account e risorse umane, insieme a messaggi legittimi. Ogni esempio spiega verifica e decisione sicura.
IT · 9 min di lettura - Phishing tramite codici QR: imparare a verificare la destinazione
Insegna ai dipendenti a gestire il quishing con verifiche della destinazione, canali indipendenti ed esercizi realistici su parcheggi, avvisi e accessi.
IT · 10 min di lettura