Redazione CyberPlay · Pubblicato il · Aggiornato il · 9 min di lettura
Guida ed esercizi in italiano

Buoni esempi di email di phishing per la formazione dovrebbero aiutare i dipendenti a decidere cosa fare di fronte a una richiesta, non semplicemente a individuare un errore ortografico. Mostra il messaggio, spiega il contesto del dipendente e chiedi un'azione prima di svelare la risposta. Includi anche messaggi legittimi. Se ogni esercizio fosse malevolo, gli utenti potrebbero avere successo rifiutando qualsiasi cosa, senza mai imparare a completare il proprio lavoro in sicurezza.
Gli esempi seguenti sono schede formative originali e fittizie. Tutti i nomi, i messaggi e i domini di esempio sono inventati; non costituiscono la prova di un attacco reale. Utilizzali come materiale di discussione o adattali all'interno di un programma formativo autorizzato. Non servono pagine di login funzionanti, allegati attivi o dati personali reali per esercitarsi nell'ispezione, nella verifica indipendente e nella segnalazione.
I punti da ricordare
- Esamina l'azione richiesta e il contesto del destinatario.
- Un nome visualizzato familiare, un linguaggio curato o il protocollo HTTPS non bastano per fidarsi di una richiesta.
- Raggiungi i servizi importanti attraverso un percorso noto anziché tramite un messaggio inatteso.
- Includi controlli legittimi e spiega quando è ragionevole procedere.
1. Insegnare una sequenza di ispezione ripetibile
Poni quattro domande: quale azione viene richiesta, il destinatario se l'aspettava, come può essere verificata in modo indipendente e cosa bisognerebbe segnalare? Lascia che i partecipanti utilizzino le informazioni presenti nella scheda anziché tirare a indovinare dettagli non forniti. Se gli elementi a disposizione non sono sufficienti, fermarsi e verificare rappresenta una decisione sicura; i dipendenti non sono tenuti a emettere un verdetto forense.
La NIST Phish Scale considera la difficoltà di rilevamento da parte dell'utente come dipendente dagli indizi del messaggio e dalla sua aderenza al contesto del destinatario. Sfrutta questa indicazione nella scelta degli esempi: un aggiornamento sulle risorse umane durante un vero periodo di revisione dei benefit può meritare maggiore attenzione rispetto a un premio inverosimile. Varia lo scenario senza far dipendere l'esercizio unicamente da errori macroscopici.
Fonti della sezione: Scala NIST della difficoltà di riconoscimento del phishing
2. Esempio HR: una scadenza inattesa per i benefit
Messaggio fittizio: Da "People Team" all'indirizzo benefits@staff-review.example. Oggetto: Conferma i tuoi benefit entro le 16:00. Testo: "La tua selezione è incompleta. Apri la pagina di revisione dei benefit su staff-review.example e accedi con il tuo account aziendale per evitare ritardi." Contesto: il dipendente non è stato informato di alcun cambio nel sistema dei benefit aziendali.
Il problema risiede nella richiesta di accesso inattesa e nella destinazione non verificata. Il passo successivo appropriato consiste nell'aprire il portale HR noto o nel contattare le risorse umane tramite la rubrica aziendale esistente. Una scadenza può essere reale, quindi l'urgenza da sola non dimostra la frode. La persona in formazione dovrebbe spiegare come verificare la richiesta senza inserire le credenziali in una pagina fornita dal messaggio.
- Azione richiesta: fornire credenziali aziendali su una destinazione appena presentata.
- Controllo utile: accedere in modo indipendente al portale HR consueto.
- Debriefing: dove sono archiviati la comunicazione autentica sui benefit o il contatto HR?
3. Esempio fattura: il fornitore modifica le coordinate bancarie
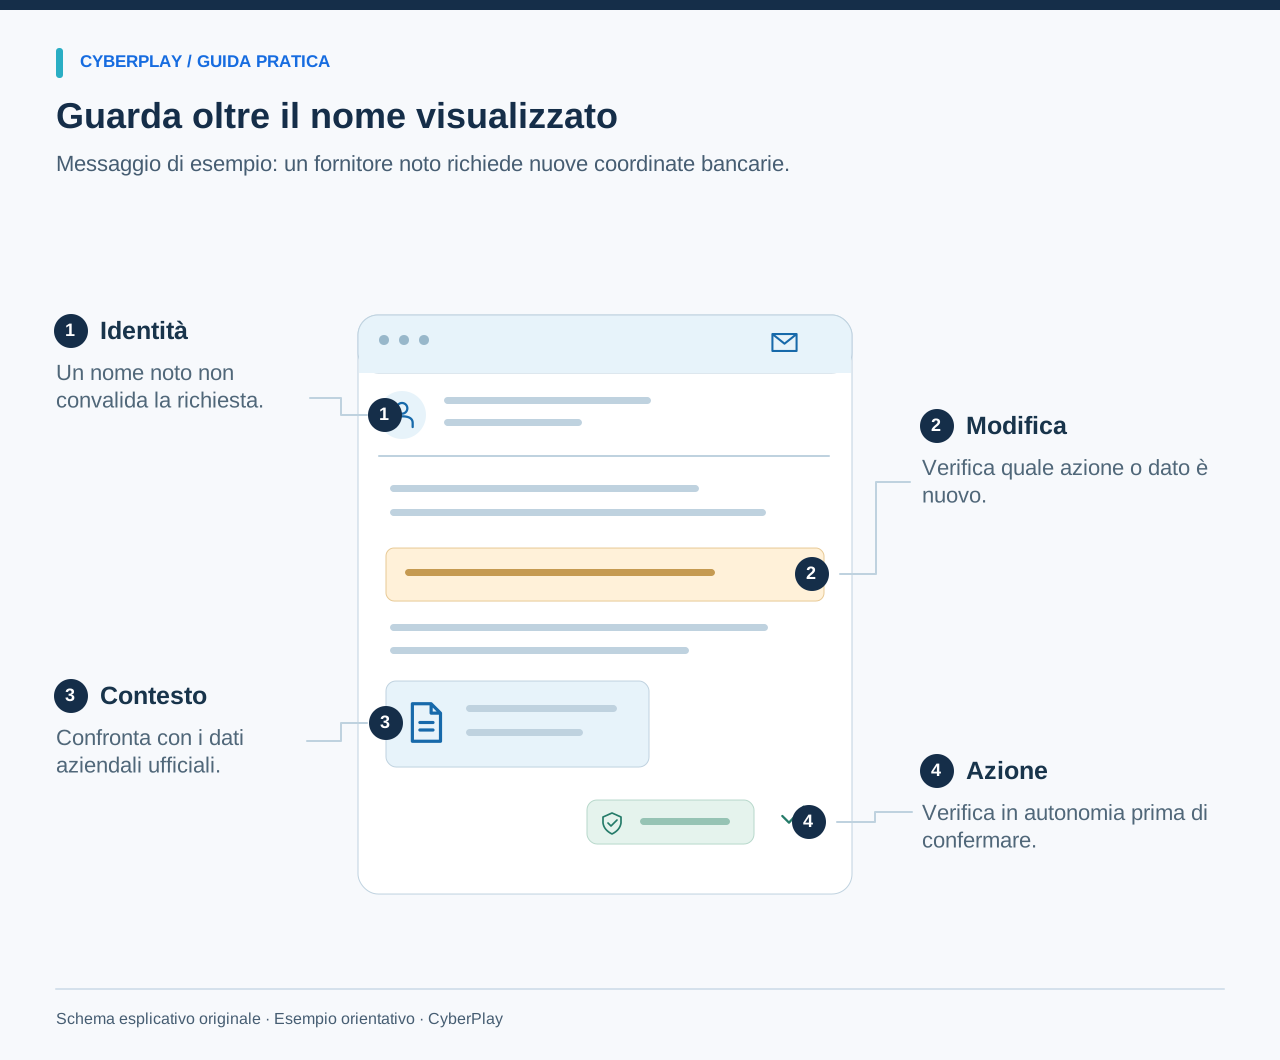
Messaggio fittizio: Da "Mira, Northfield Supplies" all'indirizzo accounts@northfield-supplies.example. Oggetto: Coordinate bancarie aggiornate per la fattura NF-204. Testo: "Il nostro conto è cambiato questa settimana. Si prega di aggiornare la destinazione del pagamento prima del bonifico odierno. Chiami il nuovo numero indicato in questo messaggio se necessita di conferma." Contesto: l'azienda si avvale realmente di questo fornitore fittizio ed è in attesa di una fattura.
Non considerare una fattura verosimile o un rapporto commerciale in essere come un'autorizzazione a modificare il canale di pagamento. Segui la procedura aziendale per la modifica dei dati dei fornitori e utilizza un contatto archiviato in modo indipendente. L'FBI raccomanda esplicitamente di verificare qualsiasi variazione nei numeri di conto o nelle procedure di pagamento. Nell'esercizio, il formatore dovrebbe fornire una voce preesistente della rubrica fittizia per consentire al partecipante di simulare il controllo.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Confronta i dati modificati
Controlla quali dati di pagamento sono cambiati e se la richiesta corrisponde alla fattura e al lavoro previsti.
- Confronta una fattura affidabile
Confronta con una fattura affidabile, poi verifica le coordinate bancarie modificate tramite il contatto del fornitore già registrato.
Fonti della sezione: Frodi tramite compromissione della posta aziendale
4. Esempio consegna: una piccola spesa di rispedizione
Messaggio fittizio: Da "Ufficio Spedizioni" all'indirizzo notification@parcel-status.example. Oggetto: La consegna richiede la tua conferma. Testo: "Impossibile consegnare il tuo pacco. Conferma il tuo indirizzo e salda un piccolo importo per la rispedizione su parcel-status.example prima di fine giornata." Contesto: il dipendente ha ordinato materiale per l'ufficio, ma la conferma dell'ordine indica un corriere diverso.
L'indirizzo e i dati di pagamento richiesti devono essere verificati tramite la documentazione reale dell'ordine o il canale del corriere già noto al dipendente. Anche una spesa minima può comportare l'esposizione dei dati di pagamento. Chiedi al partecipante di distinguere il dato di contesto plausibile — l'esistenza di un ordine — dall'affermazione non verificata secondo cui questo mittente ne gestisce la consegna. Non richiedere a nessuno di aprire pagine di pagamento simulate.
5. Esempio accesso: un avviso di sicurezza che richiede un codice
Messaggio fittizio: Da "Sicurezza Servizi" all'indirizzo alert@account-check.example. Oggetto: Rilevato accesso anomalo. Testo: "Rispondi con il codice generato dalla tua app di autenticazione per consentire al nostro team di supporto di mettere in sicurezza il tuo account." Contesto: il dipendente non ha contattato l'assistenza né avviato alcuna procedura di recupero dell'account.
Sostenere di voler proteggere l'account non giustifica l'invio di un codice di autenticazione o di recupero a un mittente inatteso. Utilizza l'applicazione nota del servizio o il canale di supporto legittimo e procedi con la segnalazione del messaggio tramite le procedure aziendali. Le indicazioni sulla sicurezza degli account della CISA raccomandano l'autenticazione a più fattori; l'esercitazione deve anche chiarire che una richiesta inaspettata di approvare un accesso o condividere un codice richiede massima cautela.
Fonti della sezione: Quattro semplici misure per proteggersi online
6. Controllo legittimo: un promemoria HR atteso
Messaggio fittizio: Da "People Team" all'indirizzo people@organisation.example. Oggetto: Aperta la scelta dei benefit. Testo: "È aperta la finestra annuale per i benefit. Utilizza la sezione Benefit nel consueto portale dipendenti. La medesima comunicazione è pubblicata sulla intranet." Contesto: le date coincidono con un avviso già presente nel portale ufficiale e il dipendente vi accede tramite un segnalibro salvato.
In base ai fatti presentati, procedere attraverso il portale noto è ragionevole. L'insegnamento chiave non è che l'indirizzo del mittente garantisca la sicurezza in assoluto, bensì che il dipendente può confermare in modo autonomo l'attività e completarla attraverso un canale approvato. Chiedi al gruppo quali elementi giustificavano la scelta di procedere e cosa avrebbe modificato la reazione, come una nuova richiesta di un codice di recupero.
7. Controllo legittimo: una fattura verificata tramite procedura
Messaggio fittizio: Da un contatto abituale del fornitore, con un numero di fattura corrispondente a un ordine di acquisto. Non richiede alcuna variazione di conto. Contesto: l'ufficio contabilità confronta la fattura con l'ordine di acquisto e l'entrata merci all'interno del sistema approvato, e il regolare flusso di approvazione autorizza il pagamento verso il conto già censito e verificato.
La risposta corretta è proseguire lungo tale flusso di lavoro una volta superati tutti i controlli previsti. L'esercizio deve premiare un avanzamento basato sulle evidenze, non una diffidenza indiscriminata. Un'email dall'aspetto valido non basterebbe da sola; ciò che conta sono i registri aziendali indipendenti e il processo di approvazione. Chiedi cosa dovrebbe accadere se l'importo della fattura divergesse o se un messaggio successivo introducesse una nuova destinazione di pagamento.
8. Esercitarsi a leggere le destinazioni senza cliccarle
Mostra i collegamenti di destinazione come testo semplice, così che il formatore possa analizzarli in sicurezza. In https://portal.organisation.example/login, l'host fittizio è portal.organisation.example. In https://organisation.example.account-review.example/login, la dicitura che richiama l'organizzazione fa in realtà parte di un host più lungo riconducibile ad account-review.example. Questi esempi mostrano perché la presenza di una parola familiare non basta per identificare la reale destinazione.
Per un servizio autentico, il lucchetto o il protocollo HTTPS certificano una connessione cifrata; non garantiscono però che il servizio appartenga all'organizzazione dichiarata nel messaggio. Non pretendere che chi è alle prime armi sappia decifrare qualsiasi URL complesso. Insegna un'alternativa solida: chiudere il percorso inatteso e utilizzare un segnalibro noto, un'app ufficiale o un indirizzo verificato in modo indipendente ogni volta che la richiesta riguarda un'azione sensibile.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Ispeziona il dominio registrabile
Leggi con attenzione il dominio registrabile; parole note altrove nell'indirizzo non ne attestano il proprietario.
- Usa il portale noto
Accedi al servizio tramite un portale noto e considera il contesto fornito dal password manager approvato.
9. Proporre le schede come esercitazione pratica di team
Alterna schede sospette e schede legittime. Assegna a ciascun partecipante ruolo e contesto, quindi chiedi di scegliere tra "procedi tramite il canale approvato", "sospendi e verifica" o "segnala un'anomalia". Chiedi di motivare la risposta prima di mostrare le note per il formatore. Alcune schede sospette possono legittimamente condurre sia alla verifica sia alla segnalazione; illustra la procedura interna anziché considerare queste azioni reciprocamente esclusive.
Affianca le versioni testuali a eventuali illustrazioni e garantisci a tutti un tempo di lettura adeguato. Evita di raccogliere email personali o di chiedere ai collaboratori di inoltrare messaggi reali di clienti per creare gli esempi. Dopo il primo ciclo, varia un solo elemento significativo: il portale atteso non corrisponde, cambiano le coordinate di pagamento o la richiesta trova conferma indipendente. Valuta se la decisione finale muta in maniera coerente.
10. Concludere con la segnalazione e il consolidamento
Concludi illustrando il reale pulsante di segnalazione o il contatto ufficiale da utilizzare, spiegando anche cosa fare in caso di interazione accidentale. I dipendenti devono sentirsi liberi di riferire l'accaduto senza temere che un errore renda inutile la notifica. Spiega quali dettagli sono utili per il team di risposta ed evita di chiedere ai partecipanti di svolgere indagini o inoltrare contenuti pericolosi al di fuori delle procedure autorizzate.
Sfrutta la directory di CyberPlay dedicata al phishing per un addestramento interattivo successivo alle schede. Seleziona un gioco incentrato su un processo decisionale in linea con i tuoi obiettivi, poi analizza come si raccorda ai flussi di lavoro specifici dell'azienda. Nelle sessioni successive, proponi un nuovo messaggio e registra la prima reazione spontanea. Mantieni le valutazioni circoscritte al singolo esercizio, evitando di considerare un utente definitivamente immune al phishing.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Includi data, ora e dispositivo
Segnala i sintomi osservati, l'orario di comparsa e il dispositivo interessato tramite il canale di segnalazione approvato.
- Distingui l'osservazione dalla diagnosi
Separa le osservazioni dirette dalle cause sospette, così che gli addetti possano indagare senza scambiare un'ipotesi per un dato di fatto.
Esercita una decisione di lavoro
Prosegui con un gioco sul phishing scelto in base all’obiettivo e alla lingua. Le schede indicano le lingue disponibili; discuti in italiano gli indizi che sostengono la decisione.
Esplora i giochi per esercitartiFonti e approfondimenti
- Scala NIST della difficoltà di riconoscimento del phishing — NIST. Consultato il 2026-09-13
- Frodi tramite compromissione della posta aziendale — Ufficio federale di investigazione degli Stati Uniti (FBI). Consultato il 2026-09-13
- Quattro semplici misure per proteggersi online — CISA. Consultato il 2026-09-13
Continua a esplorare
- Giochi di formazione sul phishing: esercitare le decisioni dietro un messaggio
Usa giochi di formazione sul phishing per esercitare analisi, verifica indipendente e segnalazione. Con un messaggio fornitore fittizio e una scaletta pratica.
IT · 9 min di lettura - Phishing tramite codici QR: imparare a verificare la destinazione
Insegna ai dipendenti a gestire il quishing con verifiche della destinazione, canali indipendenti ed esercizi realistici su parcheggi, avvisi e accessi.
IT · 10 min di lettura - Esercizi di ingegneria sociale: impersonificazione e verifica dei pagamenti
Organizza esercizi pratici di ingegneria sociale per dipendenti: finto supporto IT, modifiche bancarie e deepfake vocali, con dialoghi e verifiche.
IT · 10 min di lettura - Come riconoscere una pagina di accesso falsa, anche con HTTPS
Riconosci una pagina di accesso falsa: controlla indirizzo, HTTPS e gestore di password. Guida ed esercizio in italiano per usare il portale aziendale noto.
IT · 9 min di lettura - Formazione sulla sicurezza dell’IA: strumenti, dati e decisioni sul lavoro
Crea una formazione pratica sulla sicurezza dell'IA per i dipendenti: strumenti approvati, dati sensibili, verifica dei risultati, permessi e schede decisionali.
IT · 9 min di lettura - Esercitazione ransomware a tavolino: guida per team non tecnici
Conduci un'esercitazione ransomware a tavolino per team non tecnici con eventi fittizi, ruoli chiari, decisioni di escalation e un kit scaricabile.
IT · 10 min di lettura