Zespół redakcyjny CyberPlay · Opublikowano · Zaktualizowano · 8 min czytania
Poradnik i ćwiczenia po polsku

Dobre przykłady wiadomości phishingowych do szkoleń powinny pomagać pracownikom decydować, jak postąpić z prośbą, a nie tylko uczyć wyłapywania literówek. Pokaż wiadomość, wyjaśnij kontekst pracownika i poproś o podjęcie działania przed ujawnieniem odpowiedzi. Uwzględnij również wiadomości autentyczne. Jeśli każde ćwiczenie będzie złośliwe, uczestnicy mogą osiągać sukces, odrzucając wszystko, nie ucząc się przy tym, jak bezpiecznie wykonywać swoją codzienną pracę.
Poniższe przykłady to oryginalne, fikcyjne karty szkoleniowe. Wszystkie nazwiska, treści wiadomości i przykładowe domeny zostały zmyślone; nie stanowią one dowodu faktycznego ataku. Wykorzystaj je jako materiał do dyskusji lub zaadaptuj w ramach autoryzowanego programu szkoleniowego. Żadna działająca strona logowania, aktywny załącznik ani prawdziwe dane osobowe nie są potrzebne, aby przećwiczyć analizę, niezależną weryfikację i zgłaszanie incydentów.
Najważniejsze wnioski
- Przeanalizuj żądane działanie oraz kontekst odbiorcy.
- Znajoma nazwa nadawcy, poprawny język czy HTTPS nie wystarczą, by zaufać prośbie.
- Wchodź do ważnych usług znaną ścieżką, a nie przez niespodziewaną wiadomość.
- Wprowadzaj próby kontrolne i wyjaśniaj, kiedy przejście dalej jest uzasadnione.
1. Naucz powtarzalnego schematu analizy
Zadaj cztery pytania: jakiego działania wymaga wiadomość, czy odbiorca się go spodziewał, jak można to niezależnie sprawdzić i co należy zgłosić? Pozwól uczestnikom korzystać z informacji na karcie zamiast zgadywać niepodane fakty. Jeśli dowody są niewystarczające, bezpieczną decyzją może być wstrzymanie się i weryfikacja; pracownicy nie muszą wydawać werdyktu śledczego.
Skala NIST Phish Scale zakłada, że trudność wykrycia ataku przez człowieka zależy od wskazówek w wiadomości i jej dopasowania do kontekstu odbiorcy. Wykorzystaj tę wiedzę przy doborze przykładów: aktualizacja z kadr podczas realnego okresu wyboru benefitów może wymagać większej czujności niż mało wiarygodna wygrana. Różnicuj scenariusze, nie opierając ćwiczeń wyłącznie na oczywistych błędach.
Źródła tej sekcji: Instrukcja korzystania ze skali NIST Phish Scale
2. Przykład kadrowy: niespodziewany termin wyboru benefitów
Fikcyjna wiadomość: Od „Zespół HR” z adresu benefits@staff-review.example. Temat: Potwierdź swoje benefity do 16:00. Treść: „Twój wybór jest niekompletny. Otwórz stronę weryfikacji benefitów pod adresem staff-review.example i zaloguj się kontem służbowym, aby uniknąć opóźnień”. Kontekst: pracownik nie otrzymał wcześniej informacji, że organizacja zmienia system benefitów.
Problemem jest niespodziewana prośba o logowanie i niezweryfikowany adres docelowy. Właściwym krokiem jest otwarcie znanego portalu pracowniczego lub kontakt z kadrami przez dotychczasową książkę adresową. Termin może być prawdziwy, więc sam pośpiech nie dowodzi oszustwa. Uczestnik powinien wyjaśnić, jak zweryfikuje prośbę bez wprowadzania danych logowania na stronie wskazanej w wiadomości.
- Żądane działanie: podanie danych służbowych w nowo wskazanym miejscu.
- Przydatna weryfikacja: niezależne otwarcie znanego portalu kadrowego.
- Omówienie: gdzie znajduje się oficjalny komunikat o benefitach lub kontakt do kadr?
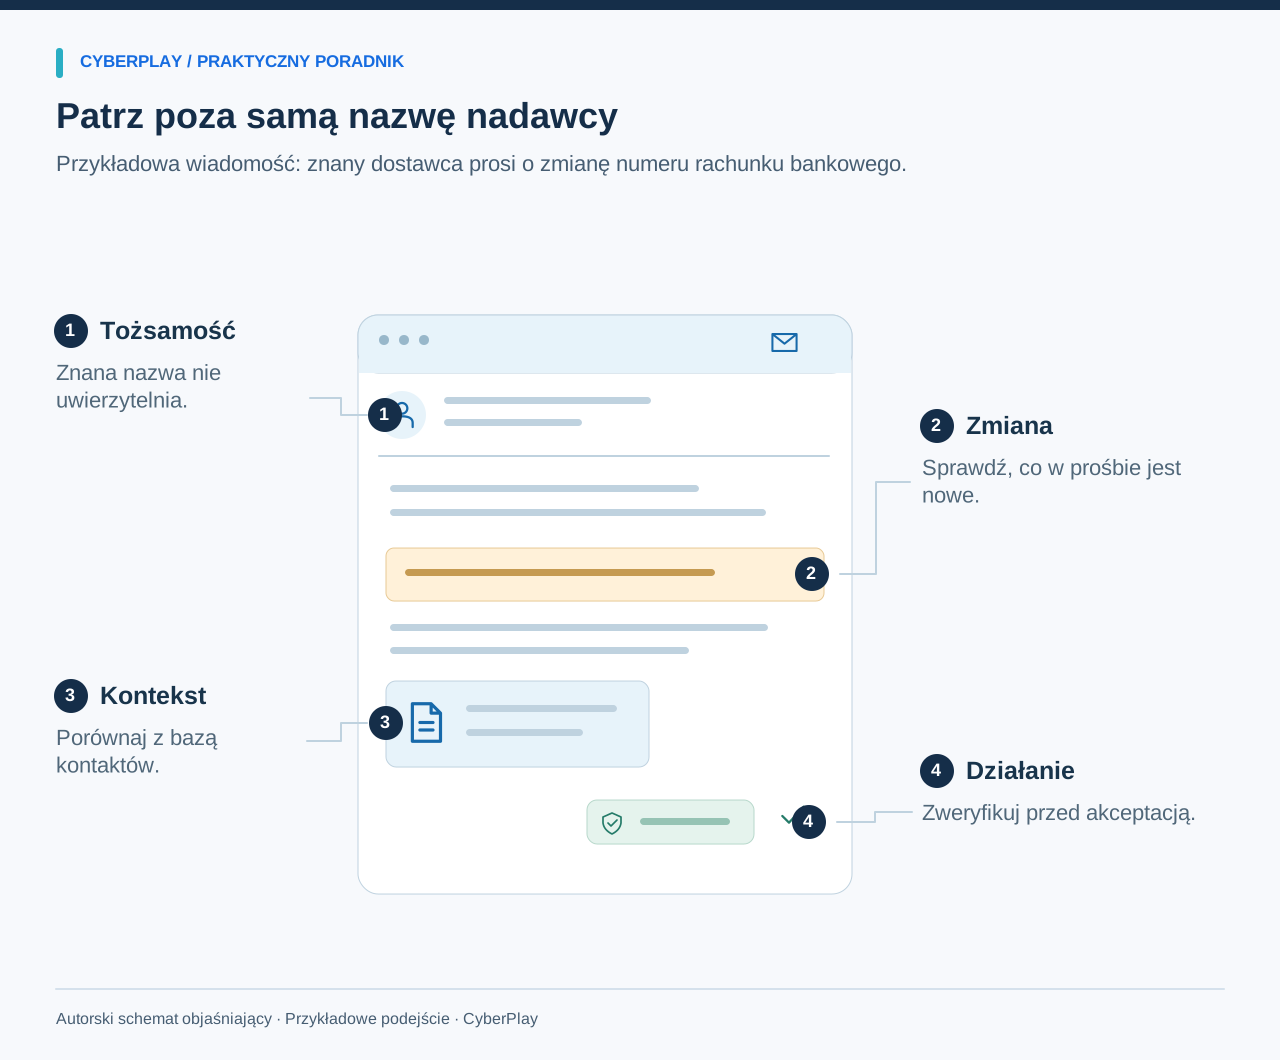
3. Przykład z fakturą: dostawca zmienia numer konta
Fikcyjna wiadomość: Od „Mira, Northfield Supplies” z adresu accounts@northfield-supplies.example. Temat: Zmiana danych bankowych do faktury NF-204. Treść: „W tym tygodniu zmieniło się nasze konto. Prosimy o zaktualizowanie danych do płatności przed dzisiejszym przelewem. W razie potrzeby potwierdzenia prosimy zadzwonić pod nowy numer podany w tej wiadomości”. Kontekst: firma rzeczywiście współpracuje z tym fikcyjnym dostawcą i oczekuje na fakturę.
Nie traktuj wiarygodnie wyglądającej faktury ani dotychczasowej współpracy jako upoważnienia do zmiany danych do płatności. Zastosuj obowiązującą w organizacji procedurę zmiany danych dostawcy i wykorzystaj niezależnie posiadany kontakt. FBI wyraźnie zaleca weryfikowanie zmian numerów rachunków lub procedur płatności. Prowadzący ćwiczenie powinien udostępnić fikcyjny, istniejący wcześniej wpis w bazie kontaktów, aby uczestnik mógł zademonstrować proces weryfikacji.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Porównaj zmienione dane
Sprawdź, które dane płatności uległy zmianie oraz czy prośba odpowiada oczekiwanej fakturze i wykonanym pracom.
- Porównaj z zaufaną fakturą
Porównaj dane z zaufaną fakturą, a następnie potwierdź zmiany bankowe przez wcześniej zapisany kontakt do dostawcy.
Źródła tej sekcji: Oszustwa BEC: przejęcie lub podszywanie się pod pocztę firmową
4. Przykład z przesyłką: niewielka opłata za ponowne doręczenie
Fikcyjna wiadomość: Od „Obsługa Przesyłek” z adresu notification@parcel-status.example. Temat: Przesyłka wymaga Twojego potwierdzenia. Treść: „Nie udało się doręczyć przesyłki. Potwierdź swój adres i ureguluj niewielką opłatę za ponowne doręczenie na stronie parcel-status.example przed końcem dnia”. Kontekst: pracownik zamawiał artykuły biurowe, ale w potwierdzeniu zamówienia widnieje inny przewoźnik.
Wymagany adres i dane płatnicze należy zweryfikować na podstawie właściwego zamówienia lub bezpośrednio u przewoźnika znaną dotąd ścieżką. Niewielka opłata nadal wiąże się z ujawnieniem danych karty lub konta. Poproś uczestnika, aby oddzielił prawdopodobny fakt (zamówienie istnieje) od niezweryfikowanego twierdzenia, że nadawca odpowiada za jego dostawę. Nie wymagaj od nikogo otwierania szkoleniowej strony płatności.
5. Przykład logowania: alert bezpieczeństwa z prośbą o kod
Fikcyjna wiadomość: Od „Bezpieczeństwo Usług” z adresu alert@account-check.example. Temat: Wykryto nietypowy dostęp. Treść: „Odpowiedz na tę wiadomość, podając kod z aplikacji uwierzytelniającej, aby nasz zespół wsparcia mógł zabezpieczyć Twoje konto”. Kontekst: pracownik nie kontaktował się ze wsparciem ani nie inicjował procedury odzyskiwania konta.
Powoływanie się na ochronę konta nie usprawiedliwia przekazywania kodów uwierzytelniających ani odzyskiwania dostępu niespodziewanemu nadawcy. Skorzystaj ze znanej aplikacji usługi lub oficjalnego wsparcia technicznego i zgłoś wiadomość zgodnie z procedurami w miejscu pracy. Wytyczne CISA dotyczące bezpieczeństwa kont zalecają uwierzytelnianie wieloskładnikowe (MFA); szkolenie powinno również wyjaśniać, że niespodziewana prośba o autoryzację dostępu lub udostępnienie kodu wymaga szczególnej ostrożności.
Źródła tej sekcji: Cztery proste sposoby ochrony w internecie
6. Próba kontrolna: spodziewane przypomnienie z kadr
Fikcyjna wiadomość: Od „Zespół HR” z adresu people@organisation.example. Temat: Wybór benefitów jest otwarty. Treść: „Rozpoczął się coroczny okres wyboru benefitów. Skorzystaj z kafelka Benefity w standardowym portalu pracowniczym. Ten sam komunikat znajdziesz w intranecie”. Kontekst: terminy zgadzają się z ogłoszeniem dostępnym już w znanym portalu, a pracownik wchodzi do niego przez zapisaną zakładkę.
W opisanych okolicznościach przejście do znanego portalu jest w pełni uzasadnione. Celem ćwiczenia nie jest wykazanie, że sam adres nadawcy daje gwarancję bezpieczeństwa, lecz to, że pracownik może niezależnie potwierdzić zadanie i wykonać je zatwierdzoną ścieżką. Zapytaj grupę, jakie fakty przemawiały za kontynuacją i co zmieniłoby ich reakcję — na przykład nowa prośba o kod odzyskiwania dostępu.
7. Próba kontrolna: faktura zweryfikowana zgodnie z procedurą
Fikcyjna wiadomość: Od stałego kontaktu u dostawcy, z numerem faktury zgodnym z zamówieniem zakupu. Nie zawiera prośby o zmianę rachunku. Kontekst: dział finansowy porównuje fakturę z zamówieniem i potwierdzeniem odbioru towaru w zatwierdzonym systemie, a standardowy obieg akceptacji zatwierdza płatność na dotychczasowe, zweryfikowane konto.
Właściwą reakcją jest kontynuowanie procedury w systemie, gdy wszystkie wymagane kontrole zakończą się powodzeniem. Ćwiczenie powinno premiować postęp oparty na dowodach, a nie powszechną podejrzliwość. Wiarygodnie wyglądający e-mail sam w sobie nie wystarczy; liczą się niezależne dane biznesowe i proces zatwierdzania. Zapytaj, co powinno się stać, jeśli kwota faktury się różni lub kolejna wiadomość wprowadza nowy rachunek do wpłaty.
8. Ćwicz analizę adresów docelowych bez klikania
Pokazuj adresy docelowe jako zwykły tekst, aby prowadzący mógł bezpiecznie je omówić. W adresie https://portal.organisation.example/login fikcyjnym hostem jest portal.organisation.example. Z kolei w https://organisation.example.account-review.example/login fragment przypominający nazwę organizacji jest częścią dłuższego hosta w domenie account-review.example. Przykłady te pokazują, dlaczego obecność znajomego słowa to za mało, by poprawnie rozpoznać cel odnośnika.
W przypadku prawdziwej usługi symbol kłódki lub protokół HTTPS oznacza połączenie szyfrowane; nie dowodzi to jednak, że serwis należy do organizacji, za którą podaje się nadawca. Nie wymagaj od początkujących analizowania każdego skomplikowanego adresu URL. Naucz skutecznej alternatywy: zamknij niespodziewaną ścieżkę i skorzystaj ze znanej zakładki, oficjalnej aplikacji lub niezależnie zweryfikowanego adresu, gdy sprawa dotyczy poufnych działań.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Sprawdź domenę główną
Uważnie przeczytaj domenę główną (rejestrowalną); znajome słowa w innych częściach adresu nie świadczą o jego właścicielu.
- Skorzystaj ze znanego portalu
Wejdź do usługi przez znany portal i uwzględnij podpowiedzi zatwierdzonego menedżera haseł.
9. Wykorzystaj karty jako praktyczne ćwiczenie zespołowe
Wymieszaj karty podejrzane z autentycznymi. Przydziel każdemu uczestnikowi rolę oraz kontekst, a następnie poproś o wybór: „przejdź zatwierdzoną ścieżką”, „wstrzymaj się i zweryfikuj” lub „zgłoś incydent”. Poproś o uzasadnienie przed ujawnieniem notatek dla prowadzącego. Niektóre podejrzane karty mogą zasadnie skłaniać zarówno do weryfikacji, jak i zgłoszenia; wyjaśnij wewnętrzną procedurę firmy, zamiast traktować te opcje jako wzajemnie się wykluczające.
Wykorzystaj wersje tekstowe obok grafik i daj wszystkim wystarczająco dużo czasu na lekturę. Unikaj zbierania prywatnych e-maili czy proszenia pracowników o przesyłanie prawdziwych wiadomości od klientów w celu tworzenia przykładów. Po pierwszej rundzie zmień jeden istotny fakt: oczekiwany portal jest inny, zmieniają się dane do płatności lub prośba zostaje niezależnie potwierdzona. Sprawdź, czy decyzja zmieni się z logicznego powodu.
10. Zakończ zgłaszaniem i dalszymi ćwiczeniami
Na koniec pokaż rzeczywistą funkcję zgłaszania lub oficjalny kontakt oraz wyjaśnij, co zrobić po przypadkowym kliknięciu. Pracownicy powinni umieć opisać sytuację bez obawy, że popełniony błąd przekreśla sens zgłoszenia. Wytłumacz, jakie informacje pomagają zespołowi reagowania na incydenty, i nie wymagaj od uczestników samodzielnego badania ani przesyłania niebezpiecznych treści poza zatwierdzoną procedurą.
Po pracy z kartami skorzystaj z katalogu gier phishingowych CyberPlay do interaktywnej praktyki. Wybierz grę z decyzjami odpowiadającymi Twojemu celowi, a następnie omów, jak przekładają się one na procedury w Twojej organizacji. Podczas kolejnej sesji użyj nowej wiadomości i zarejestruj pierwszą reakcję. Formułuj wnioski odnoszące się ściśle do danego ćwiczenia, zamiast zakładać, że ktoś stał się trwale odporny na phishing.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Podaj czas i urządzenie
Zgłoś zaobserwowane objawy, czas ich wystąpienia oraz urządzenie, korzystając z zatwierdzonego w organizacji kanału zgłoszeń.
- Rozróżniaj obserwacje od diagnozy
Oddziel bezpośrednie obserwacje od domysłów, aby zespół reagujący mógł prowadzić badanie bez uznawania wczesnych przypuszczeń za fakty.
Przećwicz podejmowanie decyzji
Przećwicz analizę wiadomości w grze phishingowej, a następnie wróć do przykładów i wskaż niezależny sposób weryfikacji każdego z nich.
Odkryj gry o phishinguŹródła i dalsza lektura
- Instrukcja korzystania ze skali NIST Phish Scale — NIST. Dostęp 2026-09-13
- Oszustwa BEC: przejęcie lub podszywanie się pod pocztę firmową — Federalne Biuro Śledcze (FBI). Dostęp 2026-09-13
- Cztery proste sposoby ochrony w internecie — CISA. Dostęp 2026-09-13
Czytaj dalej
- Gry szkoleniowe o phishingu: sprawdzaj, weryfikuj i zgłaszaj
Wybierz gry szkoleniowe o phishingu, które uczą sprawdzania, weryfikacji i zgłaszania. Przećwicz wiadomość od dostawcy i oceń uzasadnienie decyzji uczestników.
PL · 8 min czytania - Szkolenia o phishingu z kodami QR: sprawdź adres docelowy
Ucz sprawdzania adresów z kodów QR przez scenariusze parkingu, plakatu i logowania. Wykorzystaj podgląd celu, niezależną weryfikację oraz praktyczne ćwiczenia.
PL · 8 min czytania - Ćwiczenia z socjotechniki: podszywanie się i weryfikacja płatności
Przećwicz socjotechnikę: fałszywe wsparcie IT, zmiany rachunków dostawców i podszywanie się głosem. Skorzystaj z kart dialogowych, weryfikacji i omówienia.
PL · 8 min czytania - Jak rozpoznać fałszywą stronę logowania, nawet z HTTPS
Rozpoznaj fałszywą stronę logowania: sprawdź adres, HTTPS i menedżer haseł. Dowiedz się, kiedy wybrać znany portal, i przećwicz bezpieczną decyzję po polsku.
PL · 8 min czytania - Bezpieczne korzystanie z AI w pracy: szkolenie o narzędziach i danych
Naucz pracowników bezpiecznego korzystania z AI: wyboru narzędzi, ochrony danych, kontroli wyników i uprawnień. Wykorzystaj fikcyjne przykłady i karty decyzji.
PL · 8 min czytania - Ćwiczenie sztabowe ransomware dla zespołów nietechnicznych: poradnik prowadzącego
Przeprowadź ćwiczenie sztabowe ransomware dla zespołu nietechnicznego. Sprawdź role, eskalację i ciągłość pracy oraz pobierz kompletny poradnik prowadzącego.
PL · 9 min czytania