Echipa editorială CyberPlay · Publicat la · Actualizat la · 9 min de lectură
Ghid și exerciții în română

Exemplele bune de e-mailuri de phishing pentru instruire ar trebui să-i ajute pe angajați să decidă ce să facă cu o solicitare primită, nu doar să descopere o greșeală de ortografie. Arătați mesajul, explicați contextul de lucru al angajatului și cereți o acțiune înainte de a dezvălui răspunsul corect. Includeți și mesaje legitime. Dacă fiecare exercițiu este malițios, cursanții pot avea succes respingând absolut totul, fără să învețe cum să își ducă sarcinile la bun sfârșit în siguranță.
Exemplele de mai jos sunt fișe practice fictive originale. Toate numele, mesajele și domeniile din exemple sunt inventate; ele nu reprezintă probe dintr-un atac real. Folosiți-le ca material de discuție sau adaptați-le într-un program autorizat de instruire. Nu este nevoie de o pagină funcțională de autentificare, de un atașament real sau de date cu caracter personal pentru a exersa inspectarea, verificarea independentă și raportarea.
Idei de reținut
- Examinați acțiunea solicitată și contextul destinatarului.
- Un nume afișat familiar, un text îngrijit sau o conexiune HTTPS nu sunt suficiente pentru a avea încredere într-o solicitare.
- Accesați serviciile importante printr-o rută cunoscută, nu printr-un mesaj neașteptat.
- Includeți mesaje de control legitime și explicați când este rezonabil să continuați.
1. Predați o succesiune repetabilă de inspectare
Adresați patru întrebări: ce acțiune se solicită, se aștepta destinatarul la ea, cum poate fi verificată independent și ce ar trebui raportat? Lăsați participanții să folosească informațiile din fișă, în loc să ghicească fapte care nu sunt menționate. Dacă dovezile sunt insuficiente, o decizie sigură poate fi aceea de a întrerupe acțiunea și de a verifica; angajații nu trebuie să formuleze un verdict de analiză digitală legală.
Ghidul NIST Phish Scale consideră că dificultatea detectării umane depinde de indiciile din mesaj și de alinierea acestuia cu contextul destinatarului. Folosiți această perspectivă când alegeți exemplele: o actualizare de la resurse umane în timpul unei perioade reale de revizuire a beneficiilor poate merita mai multă atenție decât un premiu neverosimil. Variați scenariile fără a reduce exercițiul doar la identificarea unor erori evidente.
Sursele secțiunii: Scala NIST pentru dificultatea detectării mesajelor de phishing
2. Exemplu din HR: un termen-limită neașteptat pentru beneficii
Mesaj fictiv. Expeditor: „Echipa Resurse Umane”, adresa benefits@staff-review.example. Subiect: Confirmați beneficiile până la ora 16:00. Conținut: „Selecția dumneavoastră este incompletă. Deschideți pagina de evaluare a beneficiilor la staff-review.example și autentificați-vă cu contul de serviciu pentru a evita întârzierile.” Context: angajatul nu a fost anunțat că organizația schimbă sistemul de beneficii.
Problema constă în solicitarea neașteptată de autentificare și în destinația neverificată. Următorul pas adecvat este deschiderea portalului HR cunoscut sau contactarea departamentului de resurse umane folosind agenda internă existentă. Un termen-limită poate fi real, așa că urgența singură nu dovedește o fraudă. Cursantul ar trebui să explice cum va verifica solicitarea fără a introduce datele de conectare pe o pagină furnizată prin mesaj.
- Acțiune solicitată: furnizarea datelor de conectare profesionale la o destinație nou apărută.
- Verificare utilă: accesarea independentă a portalului HR consacrat.
- Debriefing: unde este stocat anunțul autentic despre beneficii sau contactul departamentului HR?
3. Exemplu cu factură: furnizorul își modifică datele bancare
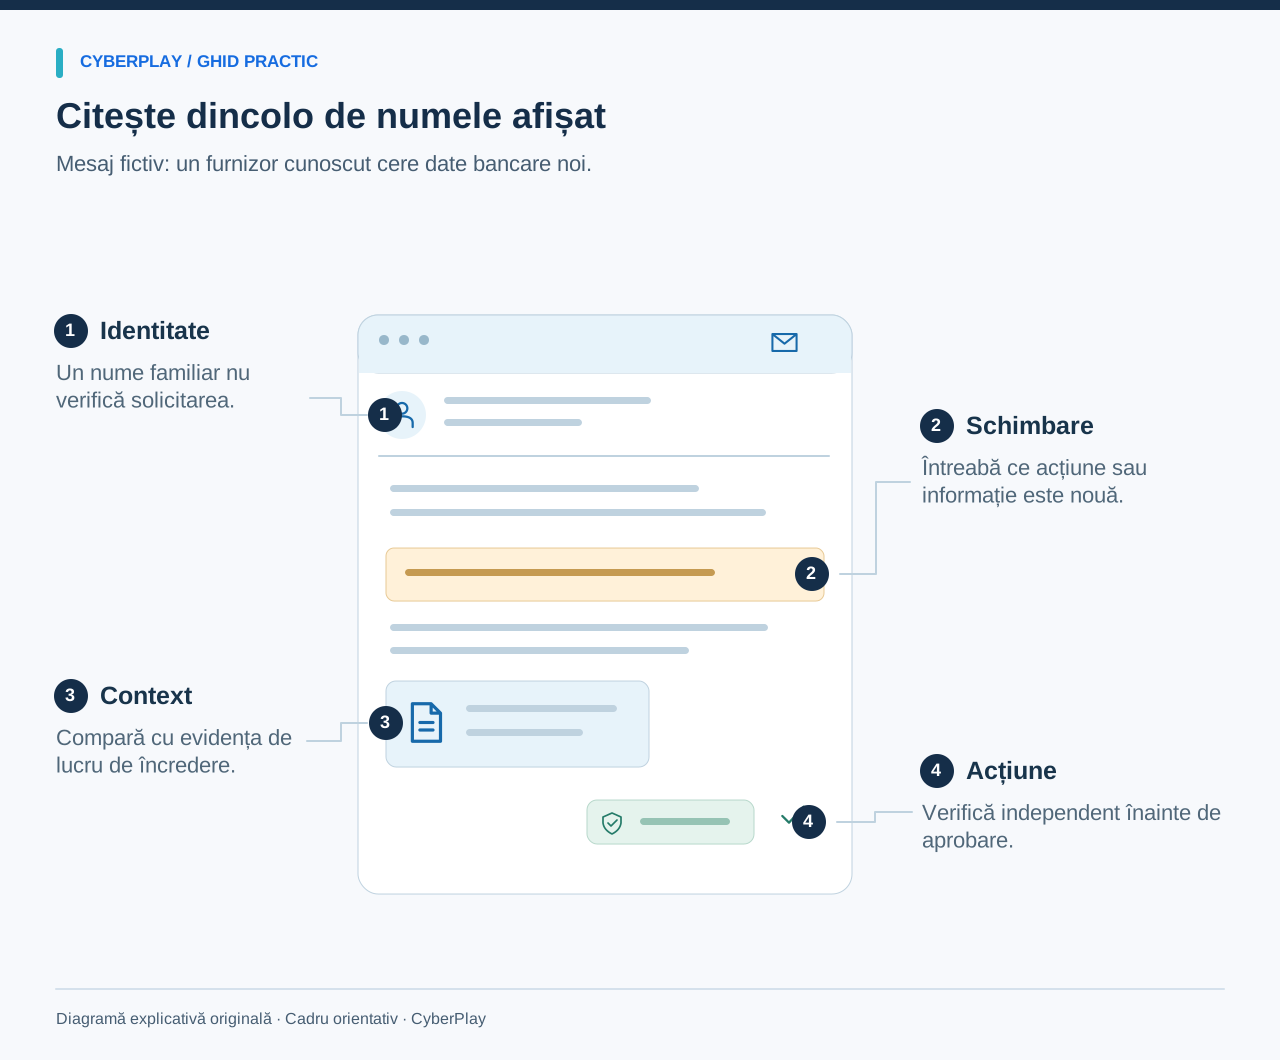
Mesaj fictiv. Expeditor: „Mira, Northfield Supplies”, adresa accounts@northfield-supplies.example. Subiect: Date bancare revizuite pentru factura NF-204. Conținut: „Contul nostru s-a schimbat săptămâna aceasta. Vă rugăm să actualizați destinația plății înainte de transferul de astăzi. Sunați la noul număr din acest mesaj dacă aveți nevoie de confirmare.” Context: compania lucrează efectiv cu acest furnizor fictiv și așteaptă o factură.
Nu tratați o factură plauzibilă sau o relație comercială existentă ca pe o autorizare de a schimba ruta de plată. Aplicați procedura internă de modificare a datelor furnizorilor și folosiți o dată de contact deținută independent. Biroul Federal de Investigații (FBI) recomandă în mod explicit verificarea modificărilor aduse numerelor de cont sau procedurilor de plată. În cadrul exercițiului, facilitatorul ar trebui să ofere o intrare fictivă dintr-o agendă preexistentă, astfel încât cursantul să poată demonstra verificarea.

Mărește imaginea · Captură din joc · Interfață în engleză
- Compară detaliile modificate
Verifică ce detalii de plată s-au schimbat și dacă solicitarea corespunde facturii și activității așteptate.
- Compară cu o factură verificată
Compară cu o factură de încredere, apoi verifică modificările bancare prin contactul furnizorului înregistrat anterior.
Sursele secțiunii: Fraude prin compromiterea corespondenței de afaceri
4. Exemplu de livrare: o mică taxă de reexpediere
Mesaj fictiv. Expeditor: „Serviciul Colete”, adresa notification@parcel-status.example. Subiect: Livrarea necesită confirmarea dumneavoastră. Conținut: „Coletul dumneavoastră nu a putut fi livrat. Confirmați adresa și plătiți o mică taxă de reexpediere accesând parcel-status.example înainte de sfârșitul zilei.” Context: angajatul a comandat consumabile de birou, dar în înregistrarea comenzii figurează un alt curier.
Adresa și datele de plată solicitate ar trebui verificate prin înregistrarea reală a comenzii sau prin intermediul curierului cunoscut deja de angajat. Chiar și o taxă modică poate duce la expunerea datelor de plată. Cereți-i cursantului să separe faptul de context plauzibil — există într-adevăr o comandă — de afirmația neverificată conform căreia acest expeditor se ocupă de livrarea ei. Nu cereți nimănui să deschidă o pagină demonstrativă de plată.
5. Exemplu de autentificare: alertă de securitate care solicită un cod
Mesaj fictiv. Expeditor: „Securitatea Serviciului”, adresa alert@account-check.example. Subiect: S-a detectat un acces neobișnuit. Conținut: „Răspundeți cu codul generat de aplicația de autentificare, astfel încât echipa de asistență să vă poată securiza contul.” Context: angajatul nu a contactat asistența și nici nu a inițiat o procedură de recuperare a contului.
Afirmația că se dorește protejarea contului nu justifică transmiterea unui cod de autentificare sau de recuperare către un solicitant neașteptat. Folosiți aplicația cunoscută a serviciului sau canalul legitim de asistență tehnică și raportați mesajul prin procedurile de la locul de muncă. Ghidul CISA pentru securitatea conturilor recomandă autentificarea multifactor (MFA); instruirea ar trebui să arate și că o solicitare neașteptată de a aproba un acces sau de a transmite un cod impune o atenție deosebită.
Sursele secțiunii: Patru măsuri simple pentru siguranța online
6. Mesaj de control legitim: o notificare de resurse umane așteptată
Mesaj fictiv. Expeditor: „Echipa Resurse Umane”, adresa people@organisation.example. Subiect: A început selecția beneficiilor. Conținut: „Perioada anuală pentru opțiunile de beneficii este deschisă. Folosiți secțiunea Beneficii din portalul obișnuit al angajaților. Același anunț este publicat și pe intranet.” Context: datele corespund unui anunț deja disponibil în portalul consacrat, iar angajatul accesează acel portal printr-un semn de carte salvat anterior.
Conform circumstanțelor prezentate, continuarea acțiunii prin portalul cunoscut este o decizie rezonabilă. Concluzia nu este că adresa acestui expeditor garantează siguranța, ci că angajatul poate confirma sarcina în mod independent și o poate finaliza printr-o cale aprobată. Întrebați grupul ce fapte au susținut continuarea activității și ce factori le-ar schimba reacția, cum ar fi o solicitare nouă a unui cod de recuperare.
7. Mesaj de control legitim: o factură verificată prin procedura standard
Mesaj fictiv: De la persoana obișnuită de contact a furnizorului, cu un număr de factură ce corespunde unei comenzi de achiziție. Nu se solicită nicio modificare a contului bancar. Context: departamentul financiar compară factura cu comanda de achiziție și cu nota de recepție a mărfurilor direct în sistemul aprobat, iar fluxul obișnuit de aprobare autorizează plata către contul bancar deja verificat.
Reacția adecvată este continuarea procesului prin acel flux de lucru, odată ce toate verificările obligatorii au fost trecute cu succes. Exercițiul ar trebui să recompenseze progresul bazat pe dovezi, nu suspiciunea generalizată. Un e-mail cu aspect valid nu ar fi suficient prin el însuși; evidențele de lucru independente și procesul de aprobare sunt cele care contează. Întrebați ce ar trebui să se întâmple dacă suma de pe factură ar diferi sau dacă un mesaj ulterior ar aduce o nouă destinație de plată.
8. Exersați citirea adreselor de destinație fără a face clic pe ele
Afișați adresele de destinație ca text simplu, astfel încât facilitatorul să le poată discuta în deplină siguranță. În adresa https://portal.organisation.example/login, gazda fictivă este portal.organisation.example. În adresa https://organisation.example.account-review.example/login, formularea ce amintește de organizație este doar o parte dintr-o denumire de gazdă mai lungă de pe domeniul account-review.example. Aceste exemple arată de ce simpla prezență a unui cuvânt familiar nu este de ajuns pentru a identifica destinația reală.
În cazul unui serviciu real, simbolul de lacăt sau protocolul HTTPS indică o conexiune criptată; acest lucru nu demonstrează că serviciul aparține organizației pe care mesajul pretinde că o reprezintă. Nu le cereți începătorilor să deslușească fiecare adresă URL complexă. Învățați-i o alternativă solidă: să închidă canalul neașteptat și să folosească un semn de carte cunoscut, o aplicație oficială sau o adresă verificată independent atunci când solicitarea implică o acțiune sensibilă.

Mărește imaginea · Captură din joc · Interfață în engleză
- Inspectează domeniul înregistrabil
Citește cu atenție domeniul înregistrabil; cuvintele familiare din alte părți ale adresei nu îi atestă proprietarul.
- Folosește portalul tău cunoscut
Accesează serviciul printr-un portal cunoscut și ține cont de contextul oferit de managerul de parole aprobat.
9. Folosiți fișele sub forma unui exercițiu practic de echipă
Combinați fișe suspecte și fișe legitime. Oferiți-i fiecărui participant rolul și contextul, apoi cereți-le să aleagă între: „continui pe ruta aprobată”, „mă opresc și verific” sau „raportez o problemă”. Solicitați o justificare înainte de a dezvălui notele facilitatorului. Unele fișe suspecte pot duce în mod rezonabil atât la verificare, cât și la raportare; explicați procedura internă în loc să tratați aceste etichete ca excluzându-se reciproc.
Folosiți versiuni text alături de orice ilustrații și asigurați-le tuturor suficient timp de lectură. Evitați colectarea adreselor de e-mail personale sau cerința ca angajații să redirecționeze mesaje reale de la clienți pentru a crea exemple. După prima rundă, modificați un aspect relevant: portalul preconizat diferă, destinația plății se schimbă sau solicitarea este confirmată independent. Observați dacă decizia se schimbă pe baza unui motiv întemeiat.
10. Încheiați cu procedura de raportare și exersare continuă
Încheiați prezentând mecanismul real de raportare sau datele oficiale de contact publicate, precum și pașii de urmat după o interacțiune accidentală. Angajații ar trebui să poată descrie ce s-a întâmplat fără teama că o greșeală face raportarea inutilă. Explicați ce informații sunt utile pentru echipa de răspuns și evitați să le cereți cursanților să investigheze sau să redirecționeze conținut periculos în afara procesului aprobat.
Folosiți catalogul de phishing CyberPlay pentru exerciții interactive după parcurgerea fișelor. Alegeți un joc cu un tip de decizie care corespunde obiectivului dumneavoastră, apoi discutați despre legătura acestuia cu fluxul intern de lucru al organizației. Într-o sesiune viitoare, folosiți un mesaj nou și înregistrați prima reacție a participanților. Păstrați concluziile ancorate strict în exercițiu, în loc să declarați pe cineva ca fiind permanent rezistent la phishing.

Mărește imaginea · Captură din joc · Interfață în engleză
- Include ora și dispozitivul
Raportează simptomele observate, momentul apariției și dispozitivul afectat prin traseul de raportare aprobat de organizație.
- Distinge observația de diagnostic
Separă observațiile directe de cauzele suspectate, astfel încât echipa de intervenție să investigheze fără presupuneri premature.
Exersează o decizie de la serviciu
Continuă cu un joc de phishing ales după obiectiv și limbă. Paginile jocurilor precizează limbile disponibile; discutați în română ce indicii susțin decizia.
Vezi jocurile de practicăSurse și lecturi suplimentare
- Scala NIST pentru dificultatea detectării mesajelor de phishing — NIST. Accesat la 2026-09-13
- Fraude prin compromiterea corespondenței de afaceri — Biroul Federal de Investigații (FBI). Accesat la 2026-09-13
- Patru măsuri simple pentru siguranța online — CISA. Accesat la 2026-09-13
Continuă explorarea
- Jocuri de instruire anti-phishing: exersează deciziile din spatele unui mesaj
Folosește jocuri anti-phishing pentru a exersa verificarea mesajelor și raportarea. Include un exemplu de factură fictivă și un plan practic de sesiune.
RO · 9 min de lectură - Phishing prin coduri QR: cum exersezi verificarea destinației
Învață angajații să gestioneze tentativele de quishing prin verificarea destinației, validare independentă și exerciții realiste cu parcări, afișe și autentificări.
RO · 9 min de lectură - Exerciții de inginerie socială: solicitări false și verificarea plăților
Organizați exerciții practice de inginerie socială pentru suport IT fals, modificări de conturi bancare și clonare vocală, cu scenarii de dialog și debriefing.
RO · 9 min de lectură - Cum recunoști o pagină falsă de autentificare, chiar dacă are HTTPS
Verifică adresa reală a paginii, semnalele managerului de parole și contextul cererii. Învață de ce HTTPS nu garantează încrederea, cu un exercițiu practic.
RO · 8 min de lectură - Instruire pentru utilizarea sigură a inteligenței artificiale la serviciu
Învață angajații să folosească IA în siguranță: instrumente aprobate, date potrivite și rezultate verificate. Include scenarii practice pentru echipă.
RO · 9 min de lectură - Exercițiu de masă ransomware: ghid pentru echipe fără pregătire tehnică
Organizează un exercițiu de masă ransomware pentru echipe non-tehnice, cu inject-uri fictive, roluri clare, decizii de escaladare și un pachet descărcabil.
RO · 9 min de lectură