Echipa editorială CyberPlay · Publicat la · Actualizat la · 9 min de lectură
Ghid și exerciții în română
Jocurile de instruire anti-phishing le permit angajaților să parcurgă o solicitare suspectă înainte de a se confrunta cu una reală. Partea valoroasă este succesiunea de decizii: înțelege ce se cere, examinează dovezile disponibile, alege o cale de verificare și raportează îngrijorarea atunci când este cazul. Un joc ar trebui să facă această succesiune vizibilă prin acțiune și feedback.
Acest ghid merge dincolo de identificarea greșelilor de ortografie. El explică cum să selectezi o provocare de phishing utilă, cum să derulezi un exercițiu original cu un mesaj de la un furnizor și cum să conectezi practica la instrumentele pe care angajații le folosesc la locul de muncă. Scopul este de a ajuta oamenii să continue activitatea legitimă în siguranță, inclusiv atunci când nu pot clasifica cu certitudine un mesaj doar după aspect.
Idei de reținut
- Predă acțiunea solicitată și calea de verificare, nu doar semnele vizuale de avertizare.
- Include mesaje legitime și cazuri incerte în exersare.
- Conectează acțiunea de raportare din joc la procesul real de la locul de muncă.
- Evaluează un exemplu modificat mai târziu și păstrează în vedere dificultatea de detectare.
Separă exersarea prin joc de simulările de e-mail primite în inbox
Într-un joc, cel care învață știe de obicei că exersează. Poți întrerupe o decizie, poți inspecta dovezile, poți explica o consecință și poți încerca din nou. O simulare de e-mail trimisă plasează un mesaj de test în căsuța de e-mail obișnuită și poate examina comportamentul în acel context de lucru. Ambele pot fi utile, dar răspund la întrebări diferite și necesită o pregătire diferită.
Folosește un joc pentru a preda un proces înainte de a te aștepta ca angajații să îl demonstreze într-un context nefamiliar. Dacă organizația ta folosește și simulări, coordonează conceperea lor cu responsabilul de instruire și cu echipa de raportare. Un buton de „raportare” din interiorul unui joc nu este o dovadă că există o integrare în căsuța de e-mail, iar un rezultat reușit în joc nu arată că un mesaj real ar fi fost raportat.
Folosește cercetarea ca referință de proiectare
What.Hack, un studiu din 2019 de la conferința CHI despre un joc de phishing, a conectat inspectarea mesajelor cu o sarcină de joc de rol. Rezultatele sale încurajatoare de clasificare imediată au provenit dintr-un eșantion restrâns de studenți, nu dintr-o evaluare a CyberPlay sau a unor incidente organizaționale pe termen lung.
Întrebarea utilă de proiectare este dacă participantul trebuie să aplice o regulă în context. Poate el să verifice solicitarea, să tolereze incertitudinea și să continue munca utilă? În timpul unui pilot, cere participanților să își explice acțiunile cu voce tare. Explicația lor poate dezvălui o scurtătură pe care punctajul o ratează, cum ar fi neîncrederea în orice expeditor necunoscut sau aprobarea oricărui mesaj care conține sigla companiei.
Sursele secțiunii: What.Hack: instruire împotriva phishingului printr-un joc de rol cu atacuri simulate
Identifică mai întâi ce dorește expeditorul
Începe fiecare scenariu cu acțiunea solicitată. I se cere angajatului să se autentifice, să deschidă un fișier, să furnizeze informații, să aprobe un acces, să transfere bani sau să modifice un proces? Același design vizual poate apărea într-un anunț inofensiv și într-o solicitare periculoasă, așa că doar prezentarea nu constituie decizia.
Cere-i participantului să reformuleze solicitarea într-un limbaj simplu: „Cineva dorește să schimb contul bancar al furnizorului chiar astăzi”. Această propoziție scoate în evidență pasul cu consecințe majore. De asemenea, face exercițiul accesibil pentru persoanele care nu recunosc termenii tehnici. Apoi întreabă ce ar trebui să fie confirmat înainte ca acțiunea să poată continua în siguranță.

Mărește imaginea · Captură din joc · Interfață în engleză
- Citește acțiunea solicitată
Identifică ce îți cere mesajul să faci înainte de a judeca numele familiar sau aspectul acestuia.
- Verifică prin contacte cunoscute
Folosește o modalitate de contact stabilită pentru a verifica o solicitare neașteptată, chiar dacă expeditorul pare cunoscut.
Analizează un mesaj fictiv de la un furnizor
Citește acest exemplu ca text, fără a deschide vreun link. Fiecare organizație și adresă din exercițiu este fictivă. Mesajul arată astfel: „De la: Mara, Contabilitate, accounts@northstar-supplies.example. Subiect: Instrucțiuni de plată revizuite pentru factura 1048. Banca noastră s-a schimbat. Vă rugăm să plătiți astăzi folosind detaliile atașate. Sunați la numărul din semnătură dacă există vreo problemă”.
Să presupunem că se așteaptă într-adevăr o factură pentru acea livrare. Acest detaliu face solicitarea plauzibilă, dar nu autentifică modificarea. Cere participantului să separe faptele existente de noile afirmații. Livrarea este așteptată; modificarea contului, urgența acesteia și noua cale de contact necesită în continuare o confirmare independentă.
| Element | Ce îți arată | Ce nu dovedește |
|---|---|---|
| Număr de factură așteptat | Mesajul se potrivește cu munca curentă | Că expeditorul controlează un cont autorizat |
| Nume afișat familiar | Un nume apare în mesaj | Identitatea persoanei |
| Cerere de schimbare a băncii | Acțiunea are consecințe financiare | Că modificarea a fost aprobată |
| Număr de telefon în mesaj | A fost furnizată o cale de contact | Că acea cale este independentă |
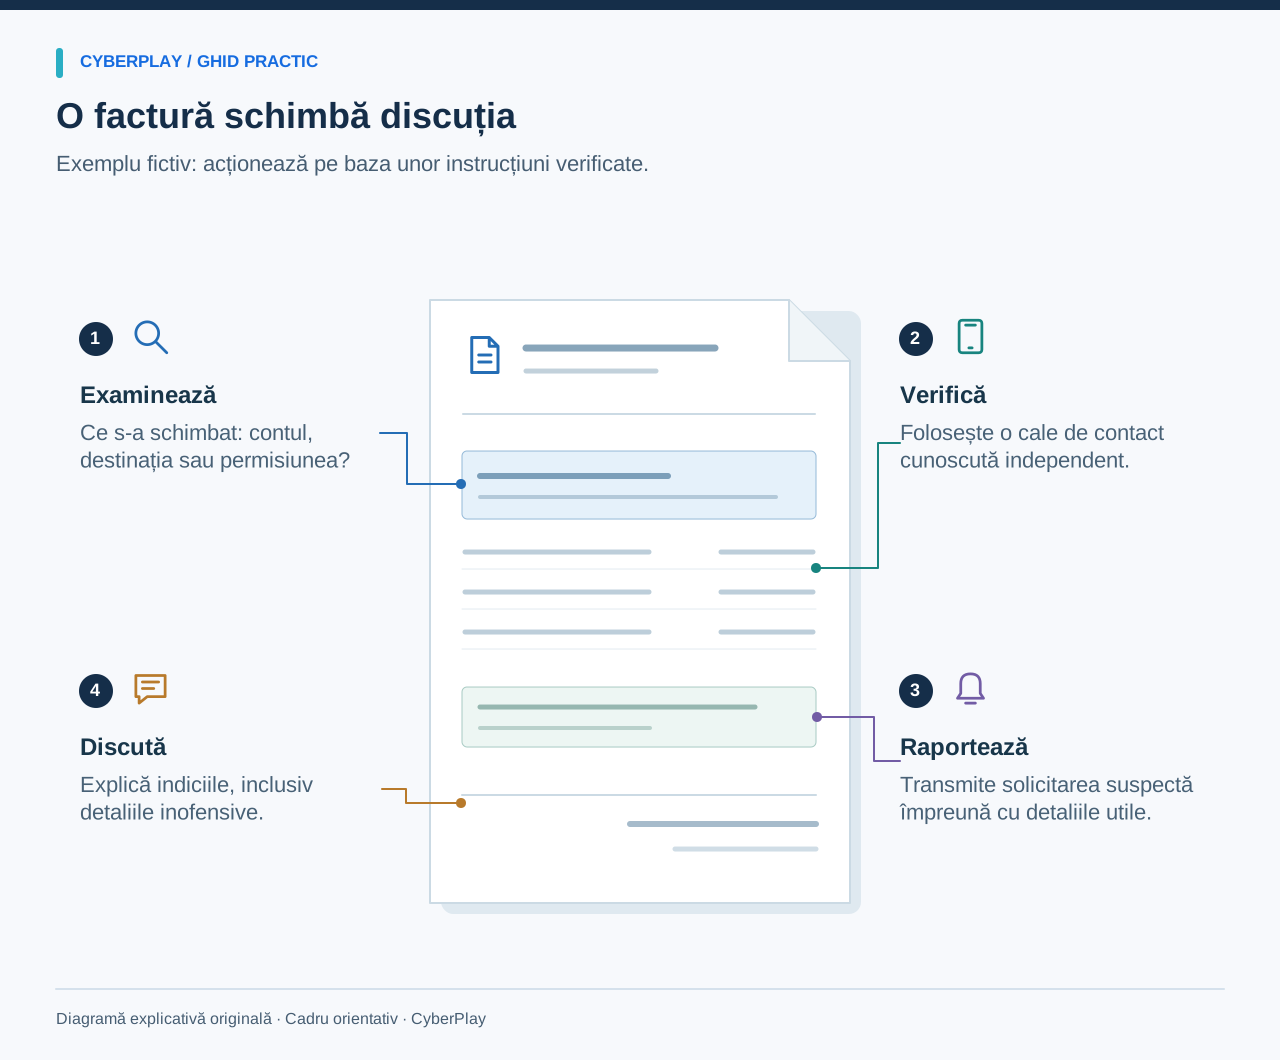
Alege o cale de verificare independentă
Ghidul FBI privind compromiterea e-mailului de afaceri recomandă verificarea modificărilor de plată și folosirea unor informații de contact obținute independent de solicitarea suspectă. Acest principiu este mai util aici decât încercarea de a decide dacă textul sună autentic.
În exercițiu, folosește contactul furnizorului deja deținut în evidențele aprobate și procesul obișnuit de modificare din organizație. Dacă persoana de contact cunoscută nu este disponibilă, oprește modificarea și escaladează conform procedurilor interne. Nu înlocui verificarea cu o altă conversație controlată de același mesaj. Un răspuns în firul de discuție sau un apel la noul număr furnizat poate pur și simplu să continue înșelăciunea.
Sursele secțiunii: Fraude prin compromiterea corespondenței de afaceri
Predă inspectarea destinației împreună cu limitele sale
Atunci când un scenariu implică un link, arată destinația separat de eticheta vizibilă. Un buton etichetat „Portalul companiei” poate trimite în altă parte. Permite-le participanților să inspecteze întregul nume de domeniu folosind previzualizarea disponibilă pe dispozitiv, mai degrabă decât să dea clic pentru a afla. Folosește domenii de exemplu și interfețe simulate nefuncționale în exercițiile facilitate.
Păstrează limitele clare: o adresă cu aspect familiar nu face sigură o solicitare neașteptată, iar o conexiune securizată nu dovedește că operatorul este de încredere. Unele mesaje legitime conțin, de asemenea, linkuri lungi de urmărire. Când inspectarea lasă incertitudini, angajatul poate accesa serviciul prin aplicația sa cunoscută, prin marcaje sau prin adresa stabilită și poate verifica sarcina solicitată acolo.

Mărește imaginea · Captură din joc · Interfață în engleză
- Inspectează domeniul înregistrabil
Citește cu atenție domeniul înregistrabil; cuvintele familiare din alte părți ale adresei nu îi atestă proprietarul.
- Folosește portalul tău cunoscut
Accesează serviciul printr-un portal cunoscut și ține cont de contextul oferit de managerul de parole aprobat.
Fă din raportare o parte integrantă a sarcinii
O provocare care se oprește la „nu da clic” lasă neexersată o acțiune importantă de la locul de muncă. Colecția de resurse anti-phishing a NIST pentru întreprinderi mici îndrumă cititorii către ghiduri de recunoaștere și raportare. În sesiunea ta, arată exact unde ar trebui angajații să trimită o îngrijorare și de ce informații are nevoie echipa care primește sesizarea.
Folosește un mesaj de test aprobat pentru a demonstra calea de raportare. Dacă exercițiul este o discuție de grup, cere-le participanților să găsească pagina de intranet relevantă sau contactul dedicat. Abordează situația de după clic fără a da vina pe cineva: raportează prompt, descrie ce s-a întâmplat și urmează instrucțiunile echipei de răspuns. Nu le cere angajaților să investigheze o anexă sau să șteargă dovezile pentru a face o greșeală să dispară.

Mărește imaginea · Captură din joc · Interfață în engleză
- Include ora și dispozitivul
Raportează simptomele observate, momentul apariției și dispozitivul afectat prin traseul de raportare aprobat de organizație.
- Distinge observația de diagnostic
Separă observațiile directe de cauzele suspectate, astfel încât echipa de intervenție să investigheze fără presupuneri premature.
Sursele secțiunii: Resurse despre phishing pentru întreprinderi mici
Facilitează o sesiune practică și utilă
Pentru o primă sesiune, alocă aproximativ douăzeci de minute: prezintă obiectivul, lasă participanții să încerce o provocare, discută raționamentul lor și repetă acțiunea locală de raportare. Durata ar trebui să se adapteze la jocul selectat și la public. Oprește-te înainte ca oboseala să transforme exercițiul în presupuneri grăbite. Oferă o alternativă text sau bazată pe discuții dacă mecanismele jocului creează o barieră.
Adresează trei întrebări de analiză: „Care a fost solicitarea cu consecințe?”, „Ce verificare a produs dovezi independente?” și „Ce ai face aici dacă ai fi în continuare nesigur?”. Notează problemele de proces separat de lacunele de învățare. Dacă angajații nu pot găsi calea de raportare, rezolvarea acestei probleme de acces ar trebui să devină o acțiune concretă de remediere.
Evaluează mai mult decât numărul de răspunsuri corecte
Scara Phish Scale a NIST analizează cât de dificil este un e-mail de detectat pentru oameni. Folosește această perspectivă când examinezi rezultatele: un scenariu care se potrivește îndeaproape cu activitatea destinatarului este diferit de o momeală evident irelevantă. Compararea ratelor brute de eroare fără context poate crea o imagine înșelătoare.
Urmărește clasificarea, explicația și răspunsul în mod separat. Un angajat ar putea suspecta corect un mesaj, dar să aleagă o cale de verificare nesigură. Un altul poate fi nesigur și totuși să ia măsura adecvată. Include exemple legitime, astfel încât exercițiul să nu recompenseze oprirea întregii activități. Mai târziu, schimbă expeditorul, canalul sau contextul operațional, păstrând în același timp obiectivul de bază al verificării.
Sursele secțiunii: Scala NIST pentru dificultatea detectării mesajelor de phishing
Selectează o provocare și conecteaz-o la activitatea de lucru
Explorează colecția tematică CyberPlay despre phishing și alege un joc potrivit deciziei pe care vrei să o exersezi. Citește instrucțiunile și joacă-l tu mai întâi. Folosește exemplul furnizorului din articol ca pe un exercițiu facilitat separat; aceasta nu este o afirmație că fiecare joc conectat conține acel scenariu exact sau un flux complet de control al plăților.
După sesiune, oferă-le angajaților un scurt memento care conține calea aprobată de raportare și un principiu de verificare. Programează un exemplu nefamiliar ulterior și analizează motivele din spatele răspunsurilor. Cel mai eficient pas următor poate fi o schimbare operațională: o listă actualizată de contacte ale furnizorilor, un buton de raportare mai vizibil sau sprijinul explicit al unui manager pentru întreruperea unei solicitări cu impact major.
Exersează o decizie de la serviciu
Explorează jocurile despre phishing și verifică limbile disponibile în fiecare pagină. Folosește explicațiile în română pentru a lega verificarea mesajului de procedura echipei.
Vezi jocurile de practicăSurse și lecturi suplimentare
- What.Hack: instruire împotriva phishingului printr-un joc de rol cu atacuri simulate — Universitatea Cornell / CHI 2019. Accesat la 2026-09-13
- Fraude prin compromiterea corespondenței de afaceri — Biroul Federal de Investigații al SUA (FBI). Accesat la 2026-09-13
- Resurse despre phishing pentru întreprinderi mici — NIST. Accesat la 2026-09-13
- Scala NIST pentru dificultatea detectării mesajelor de phishing — NIST. Accesat la 2026-09-13
Continuă explorarea
- Exemple de e-mailuri de phishing pentru instruire: verifică și raportează
Exemple fictive de e-mailuri de phishing pentru HR, facturi, livrări și autentificări, plus mesaje legitime de control. Include decizii sigure și debriefing.
RO · 9 min de lectură - Jocuri de securitate cibernetică în română: cum le alegi
Alege jocuri de securitate cibernetică în română care exersează decizii de la serviciu. Compară formatele și folosește o fișă practică de evaluare.
RO · 9 min de lectură - Exerciții de inginerie socială: solicitări false și verificarea plăților
Organizați exerciții practice de inginerie socială pentru suport IT fals, modificări de conturi bancare și clonare vocală, cu scenarii de dialog și debriefing.
RO · 9 min de lectură - ClickFix și CAPTCHA fals: cum recunoști capcana și ce faci
Un CAPTCHA fals îți cere să rulezi o comandă? Află semnele de avertizare ClickFix, ce să raportezi înainte sau după executare și exersează decizia în limba română.
RO · 9 min de lectură - Cerere MFA nesolicitată: ce faci dacă nu te-ai autentificat
Ai primit o notificare MFA nesolicitată? Află când s-o refuzi, cum verifici un apel de suport, cum raportezi o aprobare accidentală și exersează decizia.
RO · 9 min de lectură - Învățare prin joc sau gamificare: ce exersează angajatul?
Compară învățarea prin joc, gamificarea și scenariile ramificate în conștientizarea securității printr-un obiectiv practic, limitele cercetărilor și o fișă de evaluare.
RO · 8 min de lectură