Echipa editorială CyberPlay · Publicat la · Actualizat la · 9 min de lectură
Ghid și exerciții în română
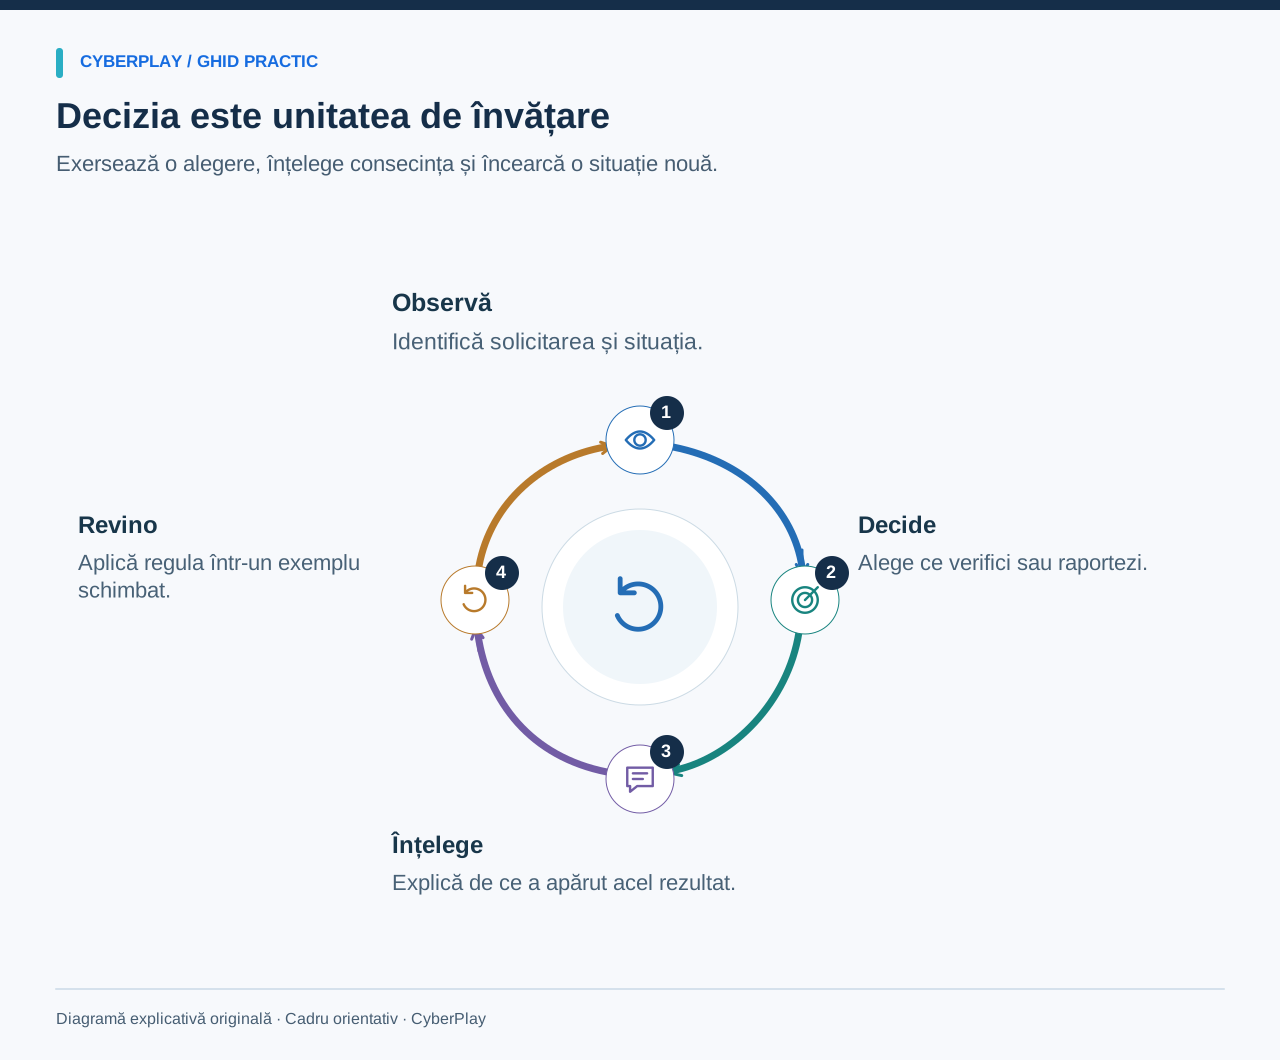
Un joc util de conștientizare a securității cibernetice îi oferă angajatului o decizie ce merită exersată: dacă să aibă încredere într-o cerere de plată, să aprobe o autentificare, să trimită un document sau să ceară ajutor. Jucătorul acționează, vede consecințele, primește o explicație și reia procesul într-o situație modificată. Această succesiune stă la baza abordării educaționale CyberPlay.
Alegerea unui joc pornește, așadar, de la munca de zi cu zi a angajaților. O provocare plină de culoare poate fi distractivă fără a transmite prea multe despre activitatea reală; în schimb, un scenariu simplu poate deveni valoros atunci când opțiunile se suprapun peste responsabilitățile concrete. Acest ghid îi ajută pe responsabilii de program să aleagă formatul potrivit, să deruleze un scurt pilot și să evalueze ce anume transmite cu adevărat experiența de joc.
Idei de reținut
- Stabilește o decizie de securitate observabilă înainte de a alege jocul.
- Verifică feedbackul, comenzile și limba folosită împreună cu angajați reprezentativi.
- Îmbină exersarea prin joc cu procedurile interne și cu o sesiune de debriefing.
- Privește punctajele drept dovezi ale performanței într-o activitate, nu ca pe o garanție a reducerii riscului operațional.
Începe cu o decizie pe care angajații o iau în realitate
Înlocuiește obiectivele vagi precum „să înțeleagă securitatea cibernetică” cu o formulare observabilă: „Înainte de a modifica datele bancare ale unui furnizor, cursantul verifică solicitarea printr-un contact deja stabilit”. Acest obiectiv indică clar ce acțiuni trebuie să permită jocul. O provocare care cere doar definiția pentru phishing nu poate demonstra această decizie.
Discută cu cei care desfășoară efectiv activitatea înainte de a stabili exemplele. Ce îngreunează verificarea independentă: lipsa temporară a managerului, un portal necunoscut al furnizorului, un dispozitiv folosit la comun sau un termen-limită strâns? Alege un joc care evidențiază o astfel de tensiune reală și rezervă timp pentru a discuta particularitățile specifice organizației. Obiectivul trebuie să rămână clar chiar dacă povestea, stilul vizual sau nivelul de dificultate variază.

Mărește imaginea · Captură din joc · Interfață în engleză
- Compară detaliile modificate
Verifică ce detalii de plată s-au schimbat și dacă solicitarea corespunde facturii și activității așteptate.
- Compară cu o factură verificată
Compară cu o factură de încredere, apoi verifică modificările bancare prin contactul furnizorului înregistrat anterior.
Adaptează formatul la obiectivul de învățare
Formate diferite scot la iveală lucruri diferite. Un chestionar poate verifica dacă un termen este înțeles corect. Un scenariu ramificat poate exersa răspunsul politicos la presiune. Un joc cu sarcini concurente poate arăta cum se integrează o verificare de securitate într-un flux de lucru alert. O simulare de tip tabletop în echipă poate evidenția zonele fără un responsabil clar între departamente.
Evită să alegi exclusiv pe baza noutății vizuale. Exercițiile tehnice de tip capture-the-flag pot fi potrivite pentru specialiști, dar cer adesea cunoștințe de care un angajat obișnuit nu are nevoie. De asemenea, scorul dintr-un joc arcade poate reflecta reflexele motorii la fel de mult ca discernământul de securitate. Cere furnizorului să îți arate exact decizia care te interesează, inclusiv ce se întâmplă la o alegere greșită și feedbackul oferit ulterior.
| Format | Util pentru | De verificat înainte de alegere |
|---|---|---|
| Chestionar cu feedback | Verificarea noțiunilor și a confuziilor frecvente | Oferă explicația un pas de acțiune următor? |
| Scenariu ramificat | Exersarea comunicării și a escaladării | Pot duce la reușită mai multe căi rezonabile? |
| Joc bazat pe decizii | Exersarea opțiunilor într-o situație în schimbare | Influențează regula de securitate rezultatul final? |
| Simulare tabletop ghidată | Clarificarea responsabilităților în echipă | Sunt consemnate deciziile și responsabilii de acțiune? |
Ce indică studiile de specialitate
Studiul What.Hack prezentat la CHI 2019 a constatat o clasificare mai bună a mesajelor de phishing în urma unui joc de rol, pe un eșantion de 39 de studenți de la Cornell. Post-testul imediat a reutilizat însă mesajele din pre-test. Rezultatul încurajează explorarea practicii ancorate în context, dar nu demonstrează o eficacitate pe termen lung la locul de muncă și nici rezultate garantate pentru CyberPlay.
Folosește cercetările existente pentru a formula întrebări mai bune de evaluare. Cine a participat, ce s-a comparat, cum s-a măsurat progresul și cât a durat efectul? În propriul proiect pilot, descrie observațiile exact la nivelul la care au fost culese: cursanții au explicat un comportament mai sigur, au finalizat o sarcină sau și-au amintit o procedură mai târziu. Un rezultat devine înșelător dacă eticheta lui promite mai mult decât a putut măsura instrumentul.
Sursele secțiunii: What.Hack: instruire împotriva phishingului printr-un joc de rol cu atacuri simulate
Analizează atent feedbackul primit după o greșeală
Un feedback util identifică acțiunea, explică indiciile relevante și oferă un pas practic următor. Mesajul „Răspuns greșit” lasă angajatul în ceață. În schimb, „Mesajul modifică instrucțiunile de plată; confirmă schimbarea folosind datele de contact ale furnizorului existente deja în evidențe” îi oferă un reper clar pentru dimineața de luni.
Verifică dacă feedbackul tratează corect și deciziile sigure. Dacă utilizatorul respinge fiecare mesaj și totuși câștigă, jocul riscă să încurajeze evitarea generalizată. Include activități legitime obișnuite, solicitări ambigue care cer o verificare independentă și atacuri evidente. Un debriefing bun separă ceea ce jucătorul știa cu certitudine de ceea ce a presupus. Acesta ar trebui să explice incertitudinea fără a lăsa impresia că orice mesaj redactat imperfect este neapărat rău-intenționat.

Mărește imaginea · Captură din joc · Interfață în engleză
- Caută în agenda existentă
Folosește agenda stabilită a biroului de asistență pentru a găsi un contact de încredere înainte de a continua.
- Nu refolosi numere primite
Un număr furnizat de apelant face parte din solicitare și nu o poate verifica în mod independent.
Derulează această sesiune practică de 15 minute
Folosește exercițiul de mai jos cu detalii fictive, fără a trimite e-mailuri reale. Alocă două minute pentru lectură, trei minute pentru deciziile individuale, cinci minute pentru discuții și cinci minute pentru a conecta concluziile cu procedurile interne. Acești timpi sunt simple recomandări de facilitare, nu un optim stabilit științific. Roagă participanții să își noteze argumentul înainte de a vedea răspunsul corect, pentru a evita ca opinia unui coleg mai vocal să influențeze întreaga sală.
Testează accesibilitatea înainte de lansarea în întreaga organizație
Rulează aplicația pe dispozitivele pe care angajații le folosesc în mod real, inclusiv pe ecrane mai mici dacă accesul mobil este important. Verifică lizibilitatea textului, opțiunile de mărire, navigarea din tastatură, evidențierea clară a selecției, alternativele audio, animațiile, presiunea timpului și dacă nu cumva culoarea este singurul semnal vizual. Un cursant care nu poate controla interfața jocului nu poate demonstra în mod concludent o decizie de securitate.
Oferă un exercițiu text sau o discuție echivalentă dacă jocul ales creează bariere de acces. Echivalent înseamnă exersarea aceluiași obiectiv și primirea aceluiași feedback; nu este nevoie să reproduci fiecare animație. Verifică limba din interiorul jocului, inclusiv instrucțiunile și mesajele de eroare, fără a presupune că meniurile traduse din catalog garantează că întreaga experiență este localizată.
Folosește o fișă de evaluare pentru sesiunea pilot
Invită angajați din rândul publicului-țintă și observă unde au nevoie de îndrumare. Fă distincție între o regulă de securitate înțeleasă greșit și un buton derutant sau comenzi greu de folosit. Consemnează observațiile concrete cât timp impresiile sunt proaspete, apoi decide dacă păstrezi activitatea, îi ajustezi modul de susținere sau alegi un alt format. Nu ascunde o problemă gravă de accesibilitate în spatele unui scor general ridicat de satisfacție.
| Criteriu | Dovezi de colectat | Decizie |
|---|---|---|
| Obiectiv relevant | Cursantul descrie decizia de lucru cu propriile cuvinte | De folosit / de revizuit / de înlocuit |
| Alegere semnificativă | O acțiune sigură și una riscantă produc consecințe explicabile | De folosit / de revizuit / de înlocuit |
| Feedback util | Cursantul poate preciza o acțiune mai bună după o greșeală | De folosit / de revizuit / de înlocuit |
| Participare accesibilă | Utilizatorii vizați pot citi, naviga și finaliza având alternative potrivite | Pregătit / necesită adaptări |
| Integrare operațională | Cursantul știe cum să găsească canalul real de raportare sau verificare | Pregătit / lacune de procedură |
| Claritatea raportării | Administratorul separă evidența parcurgerii de concluziile despre învățare | Pregătit / de clarificat |
Integrează jocurile într-un program continuu
Ghidul NIST SP 800-50r1 abordează instruirea în securitate cibernetică drept un program continuu, evaluat și actualizat pe măsură ce nevoile evoluează. Folosește jocurile în interiorul acestui ciclu extins: explică regula internă, exerseaz-o, discută dificultățile practice și revino asupra ei după ce oamenii s-au întors la sarcinile obișnuite.
De exemplu, poți începe cu verificarea unui furnizor, mai târziu poți schimba canalul către un apel telefonic, iar ulterior poți introduce o solicitare venită dintr-un cont legitim, dar potențial compromis. Menține constant principiul verificării independente, schimbând doar indiciile de suprafață. Noii angajați pot avea nevoie mai întâi de procesul de bază, pe când cei cu experiență pot învăța mai mult dintr-un scenariu de excepție. Calendarul de instruire ar trebui să reflecte aceste diferențe.
Sursele secțiunii: Construirea unui program de instruire în securitate cibernetică și protecția vieții private — NIST SP 800-50r1
Măsoară rezultate utile fără promisiuni exagerate
Înregistrează separat participarea de nivelul de performanță. Finalizarea unui joc arată doar că activitatea a fost parcursă conform propriilor reguli. Un răspuns corect însoțit de o explicație oferă un alt tip de dovadă. Un scenariu necunoscut, aplicat mai târziu, poate evalua retenția cunoștințelor. În schimb, o raportare efectivă la locul de muncă reflectă comportamentul într-un cadru operațional real. Păstrează aceste distincții clare în rapoartele programului.
În exercițiile de simulare phishing, scala Phish Scale dezvoltată de NIST ajută la calibrarea gradului de dificultate. O rată mai mică de accesare a linkurilor la un mesaj ușor de recunoscut nu trebuie atribuită automat instruirii. Ține cont de specificul publicului, de sarcina de lucru și de dificultatea testului când compari sesiunile; de asemenea, urmărește dacă angajații știu cum să raporteze rapid o situație suspectă.
Sursele secțiunii: Scala NIST pentru dificultatea detectării mesajelor de phishing
Alege primul joc și pregătește sesiunea de concluzii
Începe cu un singur public și o singură decizie. Explorează colecțiile tematice CyberPlay, citește detaliile jocului și parcurge chiar tu scenariul înainte de a-l distribui. Pregătește trei întrebări de ghidare pentru debriefing: ce indicii au contat, ce acțiuni au fost posibile și cum se aplică aceeași alegere în procedurile noastre.
După sesiune, alege o singură îmbunătățire practică. Poate fi o scurtătură mai vizibilă pentru raportare, un contact verificat pentru furnizori sau un semnal pentru manageri de a sprijini pauzele de reflecție când există presiune. Această măsură conectează exercițiul cu realitatea de la birou. Jocurile le oferă angajaților un cadru de exersare; programul trebuie să asigure că deciziile prudente sunt posibile și după închiderea ferestrei de joc.
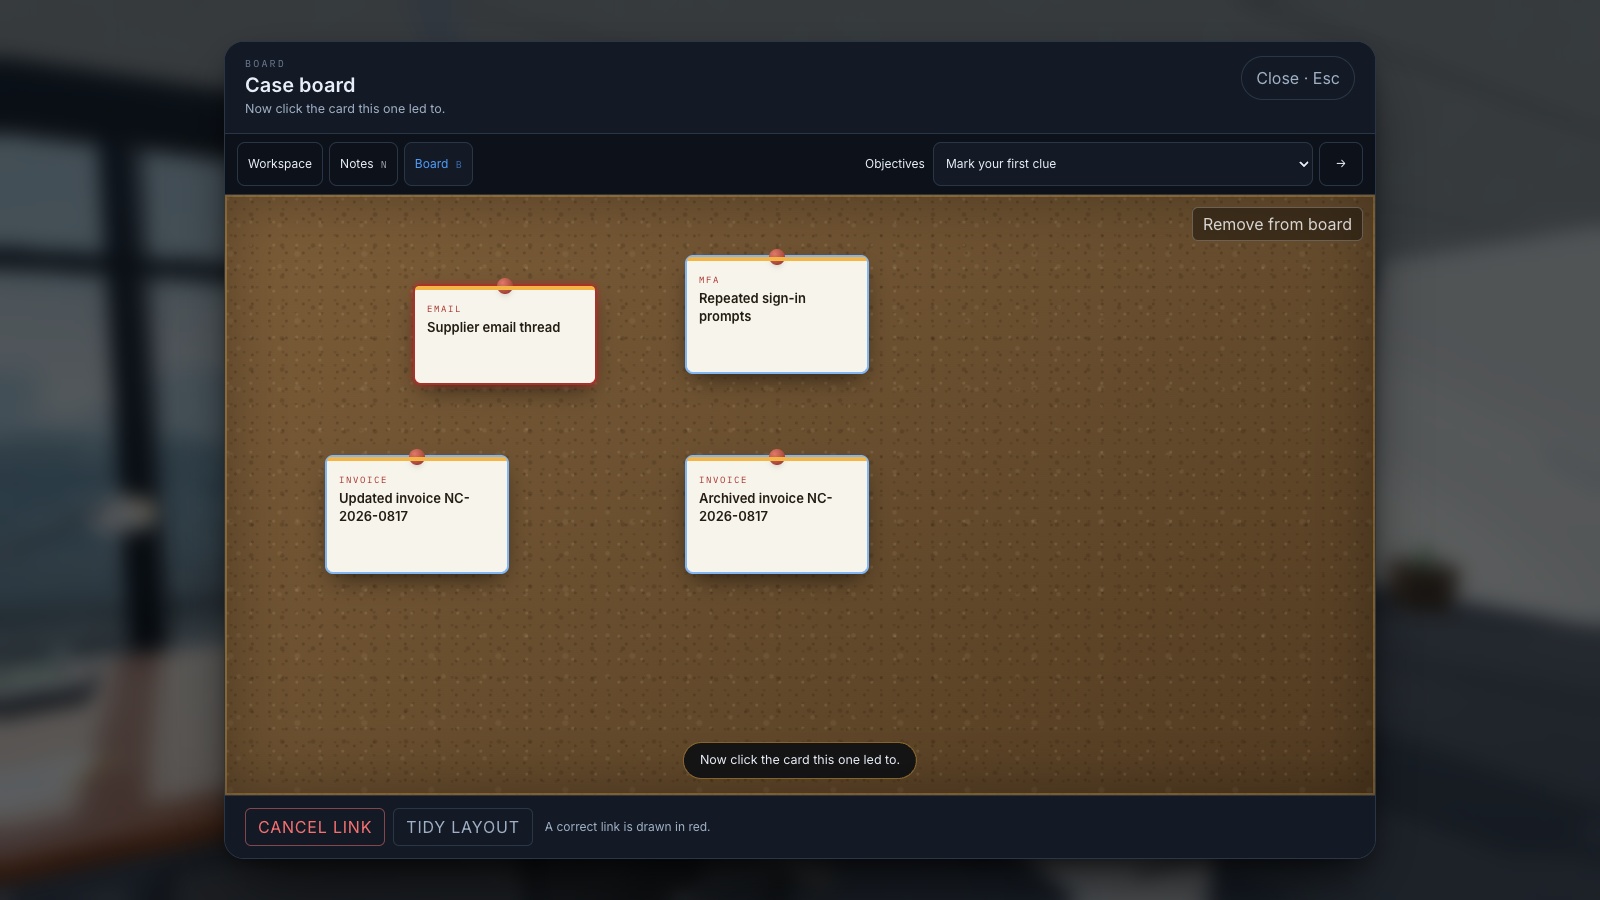
Mărește imaginea · Captură din joc · Interfață în engleză
- Conectează dovezile disponibile
Compară indicii din surse diferite și explică ce detalii susțin decizia pe care o ai în vedere.
- Separă faptele de presupuneri
Înregistrează ce ai observat, ce susține cineva și ce necesită încă o confirmare înainte de a trage concluzii.
Exersează o decizie de la serviciu
Interfața, ghidurile și evaluările CyberPlay sunt disponibile în română. Alege din catalog un joc relevant și verifică limbile indicate în pagina lui înainte de sesiune.
Vezi jocurile de practicăSurse și lecturi suplimentare
- What.Hack: instruire împotriva phishingului printr-un joc de rol cu atacuri simulate — Universitatea Cornell / CHI 2019. Accesat la 2026-09-13
- Construirea unui program de instruire în securitate cibernetică și protecția vieții private — NIST SP 800-50r1 — NIST. Accesat la 2026-09-13
- Scala NIST pentru dificultatea detectării mesajelor de phishing — NIST. Accesat la 2026-09-13
Continuă explorarea
- Jocuri de instruire anti-phishing: exersează deciziile din spatele unui mesaj
Folosește jocuri anti-phishing pentru a exersa verificarea mesajelor și raportarea. Include un exemplu de factură fictivă și un plan practic de sesiune.
RO · 9 min de lectură - Învățare prin joc sau gamificare: ce exersează angajatul?
Compară învățarea prin joc, gamificarea și scenariile ramificate în conștientizarea securității printr-un obiectiv practic, limitele cercetărilor și o fișă de evaluare.
RO · 8 min de lectură - Indicatori pentru instruirea în securitate cibernetică: dincolo de participare
Măsurați conștientizarea securității printr-un dicționar practic de indicatori: participare, decizii, retenție, raportare, comparații corecte și limite clare.
RO · 10 min de lectură - Managementul riscului uman: de la date la măsuri utile
Ce înseamnă human risk management pentru companii și cum ajută instruirea angajaților. Exemple, date CyberSense și un exercițiu de management în română.
RO · 7 min de lectură - Microlearning în securitate cibernetică: o sesiune scurtă de exersare
Creează o sesiune scurtă de instruire centrată pe o decizie clară la locul de muncă, feedback util și o revenire ulterioară. Include un scenariu complet de facilitare.
RO · 9 min de lectură - Indicatori pentru riscul asociat factorului uman: de la CyberSense la instruire
Interpretează acoperirea, scorul CyberSense și prioritățile pe departamente. Un exemplu practic pentru instruirea angajaților și verificarea rezultatelor.
RO · 7 min de lectură