Echipa editorială CyberPlay · Publicat la · Actualizat la · 7 min de lectură
Ghid și exerciții în română
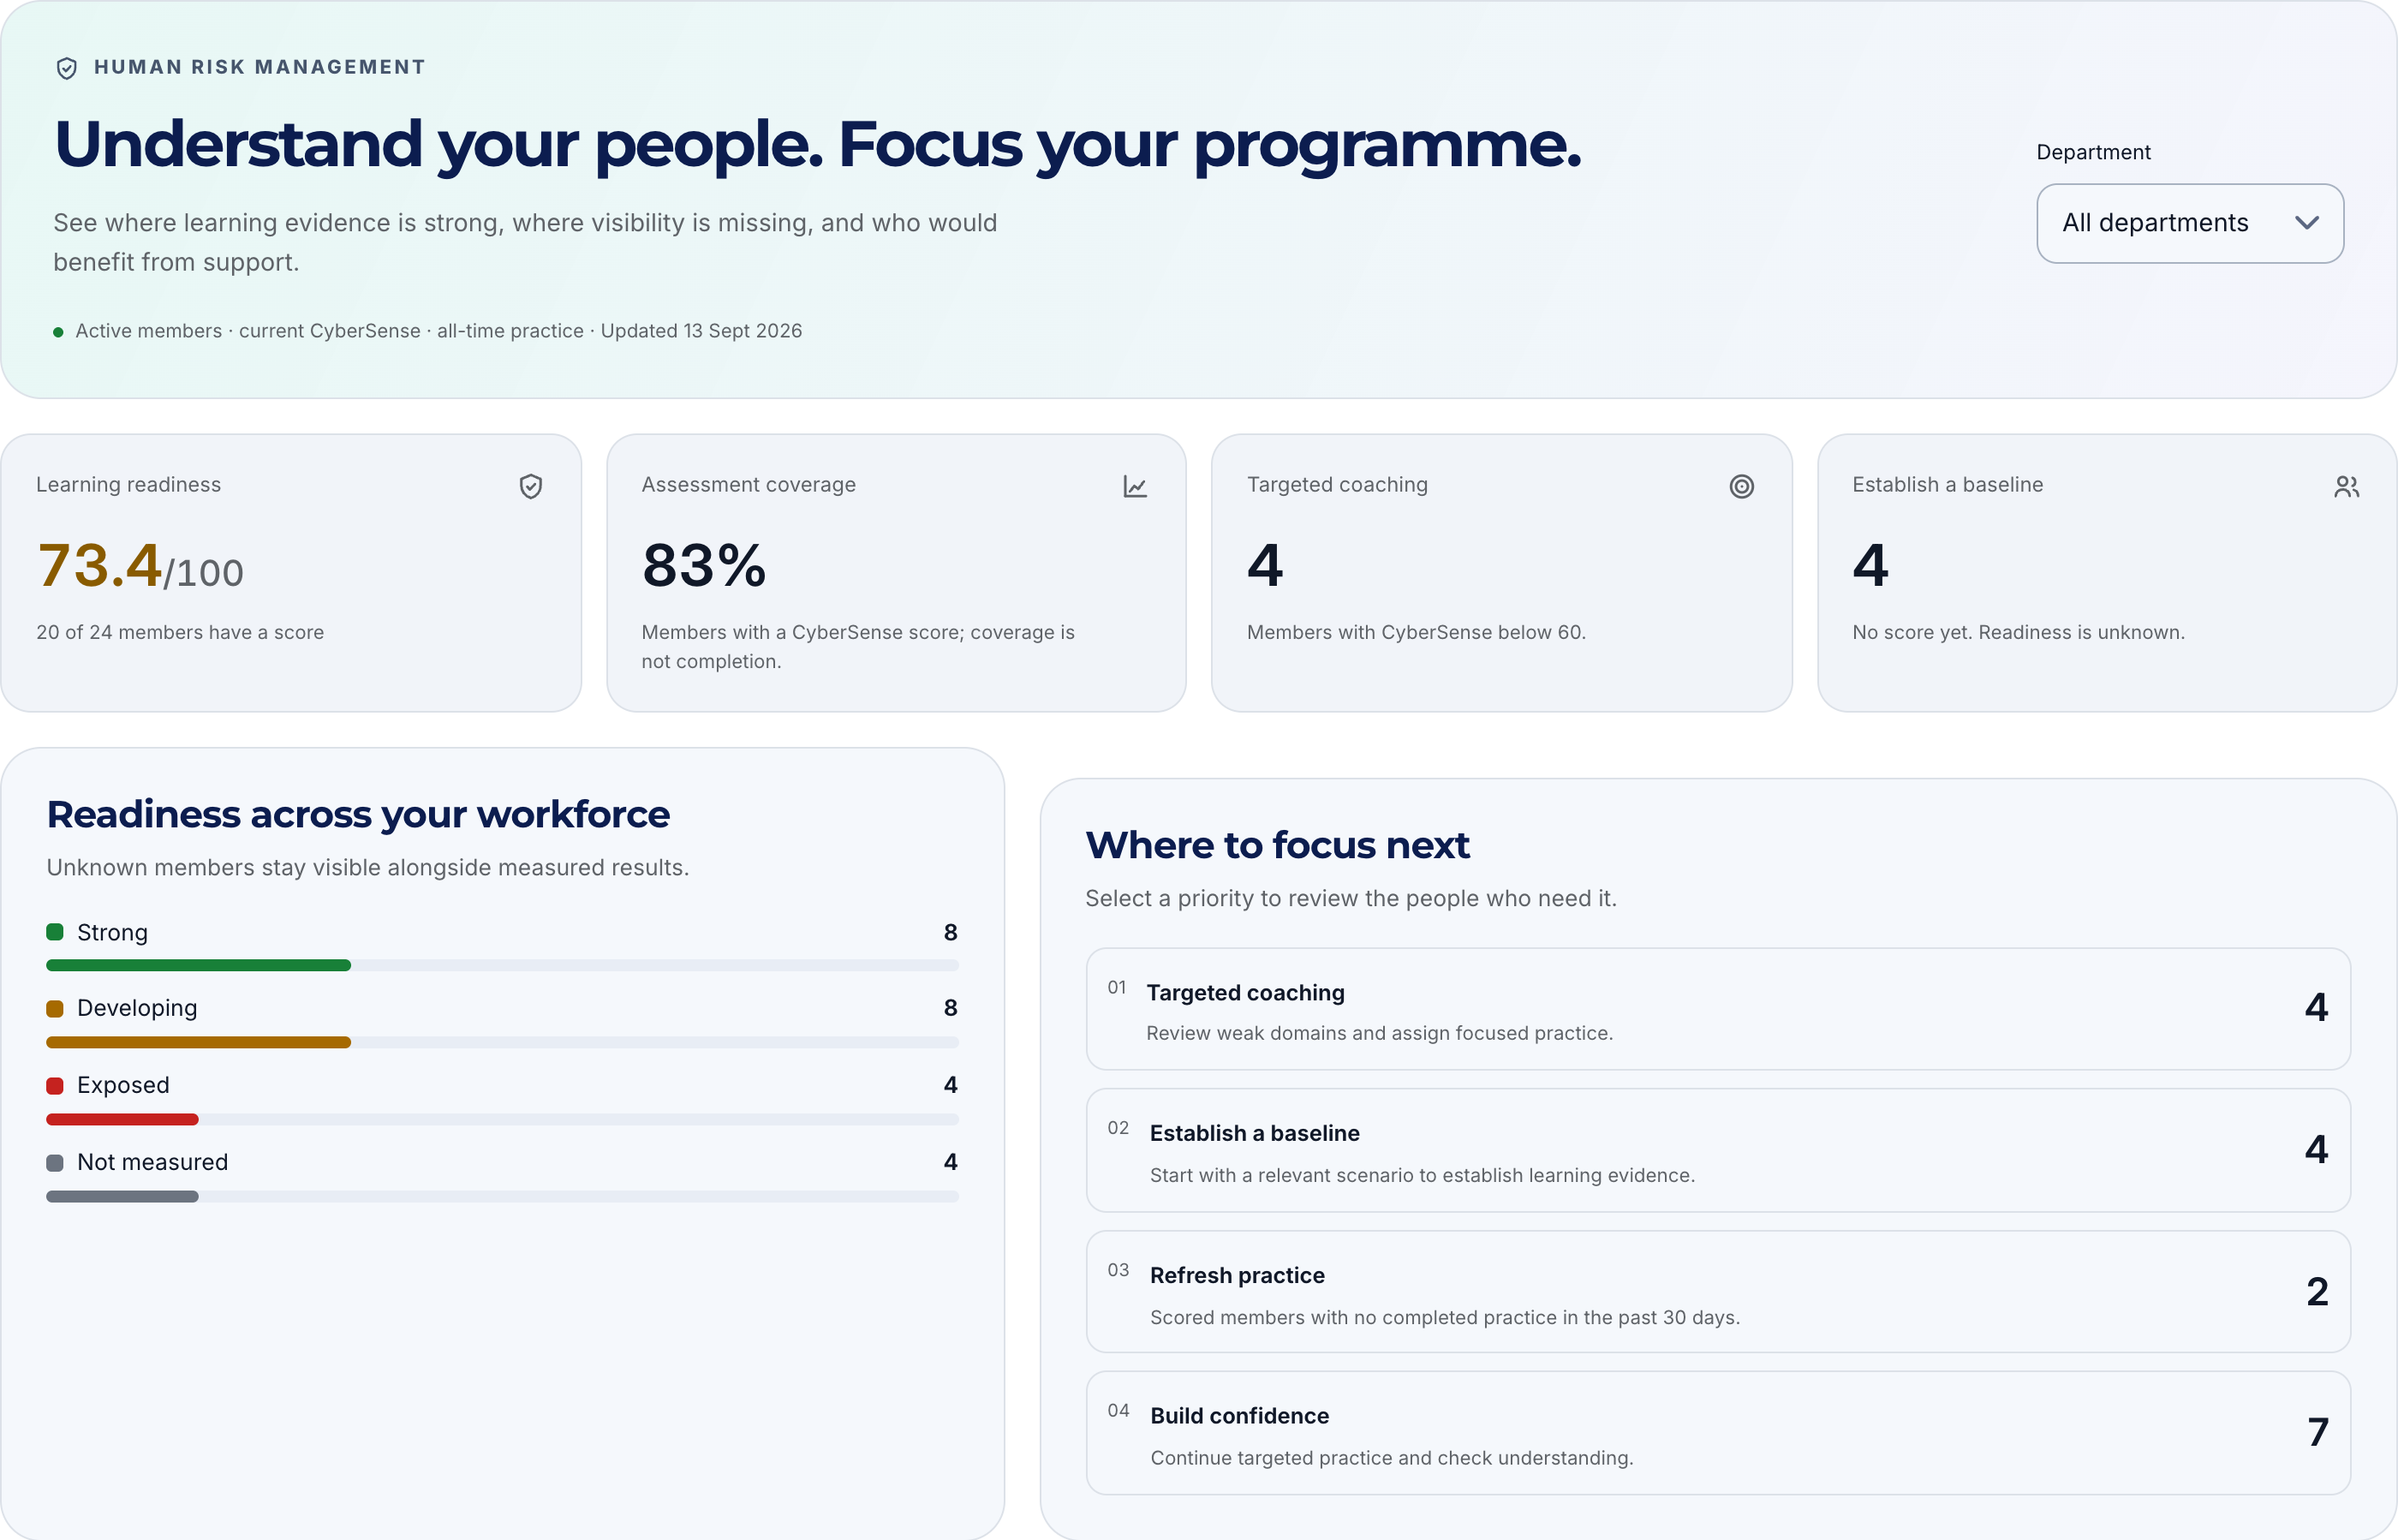
Mărește imaginea · Captură din platformă · Date de exemplu · Interfață în engleză
Managementul riscului uman, întâlnit și sub denumirea human risk management, urmărește felul în care oamenii, procesele de lucru și controalele de securitate se influențează reciproc. Organizația folosește observațiile pentru a alege măsuri concrete: sprijin pentru o echipă, o procedură mai clară sau o verificare suplimentară. Numărul cursurilor finalizate poate contribui la analiză, dar nu explică singur ce trebuie schimbat.
Acest ghid în română se adresează responsabililor de securitate, echipelor HR și managerilor de departament. Interfața CyberPlay și analiza instruirii pentru organizații sunt disponibile în română. Folosim CyberSense ca exemplu de date despre învățare, păstrând separat incidentele reale, expunerea tehnică și atitudinile angajaților.
Idei de reținut
- Pornește de la o decizie de serviciu și stabilește ce date îți trebuie.
- Citește acoperirea și datele lipsă împreună cu fiecare medie.
- Folosește profilurile de învățare pentru sprijin, nu pentru a prezice cine va provoca un incident.
- Atribuie fiecărei măsuri un responsabil, un termen și o verificare.
1. Ce înseamnă managementul riscului uman?
Imaginează-ți o echipă financiară care primește o cerere urgentă de schimbare a contului bancar al unui furnizor. Rezultatul depinde de mai mult decât recunoașterea phishingului. Angajatul poate contacta furnizorul printr-un canal cunoscut? Sistemul cere încă o aprobare? Managerul acceptă o scurtă întârziere? Managementul riscului uman analizează decizia în aceste condiții reale de lucru.
NIST SP 800-50 Rev. 1 recomandă un ciclu de instruire care include evaluarea. Pentru organizație, următorul curs devine una dintre măsurile posibile într-un proces de îmbunătățire cu responsabil clar. Uneori ajută un exercițiu; alteori trebuie corectată o permisiune, stabilit un contact de rezervă sau ajustat un termen nerealist.
Sursele secțiunii: Building a Cybersecurity and Privacy Learning Program (SP 800-50 Rev. 1)
2. Începe cu o singură decizie concretă
Înlocuiește obiectivul „angajați mai conștienți” cu un comportament observabil: „Înainte de schimbarea contului unui furnizor, se folosește procedura aprobată de verificare independentă.” Stabilește cine întâlnește situația, cum arată acțiunea sigură și ce obstacol o îngreunează acum. Astfel, programul devine util și managerului financiar, nu doar echipei de securitate.
Beneficiul urmărit este folosirea mai bună a timpului disponibil pentru instruire și sprijin. Poți oferi grupului vizat un exercițiu relevant și cere proprietarului procesului să elimine obstacolul. Platforma poate organiza o parte din activități, însă responsabilitatea pentru aprobarea plăților rămâne în companie. Achiziția unui produs nu rezolvă automat această responsabilitate.
3. Separă tipurile de date analizate
Un rezultat într-un joc, o raportare de e-mail suspect și o alertă privind accesul descriu evenimente diferite. Pot contribui la aceeași discuție fără să devină indicatori echivalenți. Notează sursa, perioada, grupul măsurat și lipsurile cunoscute înainte de a formula o concluzie. O medie mare cu acoperire mică poate descrie doar persoanele deja implicate.
Hoxhunt descrie combinarea semnalelor de securitate cu intervenții țintite. Exemplul arată de ce merită întrebat ce date alimentează un tablou de bord. Tabelul următor este un instrument editorial de analiză, nu o listă a datelor colectate de CyberPlay. Folosește numai sursele pe care organizația este autorizată și pregătită să le utilizeze.
| Date | Întrebare utilă | Limită de interpretare |
|---|---|---|
| Rezultate de învățare | Ce decizii necesită exercițiu sau explicații? | Jocul nu dovedește rezistența la atacuri reale. |
| Acoperire și participare | Cine a avut o oportunitate măsurată de învățare? | Fără scor înseamnă necunoscut, nu competență zero. |
| Raportări aprobate de incidente | Unde apar dificultăți repetate în muncă? | Numărul depinde de expunere și de obiceiul raportării. |
| Date tehnice autorizate | Există acces sau configurări care necesită intervenție? | Surse separate, nu date de intrare CyberSense. |
Sursele secțiunii: Human Risk Management
4. Unde se încadrează CyberSense
CyberSense sintetizează datele proprii despre performanță și progres în jocuri. Persoanele autorizate pot analiza acoperirea măsurării, departamentele și prioritățile pentru îndrumare, exerciții inițiale sau recapitulare. Media organizației folosește membrii activi care au un scor măsurat. Un membru fără rezultate rămâne necunoscut, fără să primească artificial zero.
Această perspectivă ajută la alegerea următoarei discuții de învățare și la verificarea accesului la practică. CyberSense nu este probabilitatea unui incident, o evaluare independentă a competenței sau un flux de alerte externe. Analiza actuală marchează drept indisponibile datele despre amenințări, acces și atitudini. Accesul la analiză depinde de funcțiile incluse în planul organizației și de permisiunile utilizatorului.
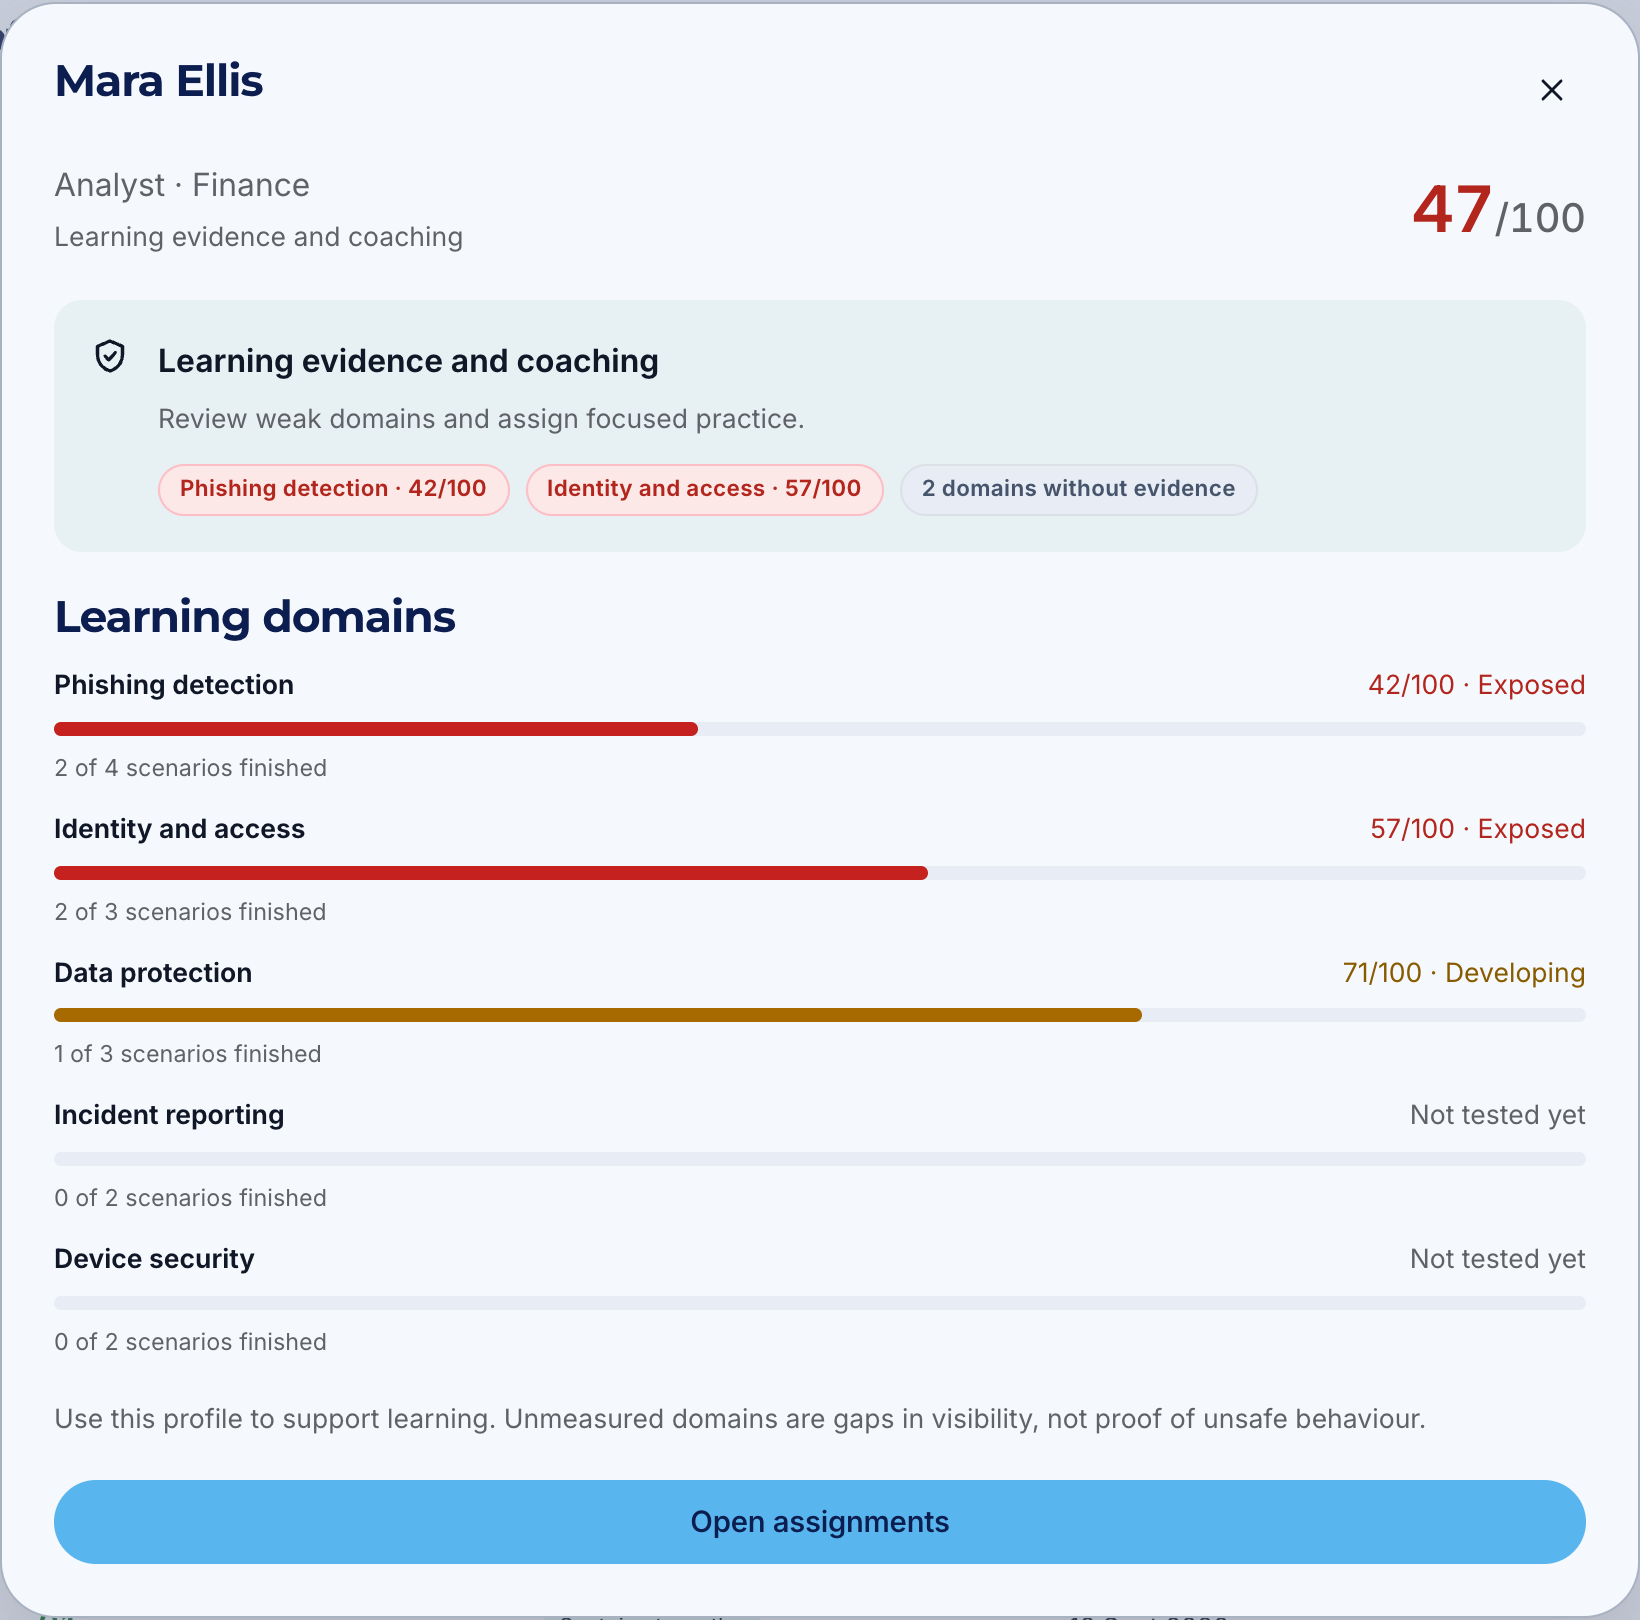
Mărește imaginea · Captură din platformă · Date de exemplu · Interfață în engleză
- Sprijin țintit
Domeniul phishing are 42/100 în acest exemplu. Analizează decizia care necesită explicații sau practică.
- Necunoscut rămâne necunoscut
Raportarea incidentelor și securitatea dispozitivelor nu au date măsurate. Sunt lacune de acoperire, nu competență zero.
5. Interpretează diferențele dintre departamente în context
Dacă un departament are participare largă și altul doar câțiva membri măsurați, compararea mediilor poate favoriza echipa cu cele mai multe date lipsă. Verifică participarea, rolurile și oportunitățile recente de practică înainte să decizi unde este nevoie de sprijin. Lipsa datelor ridică o întrebare de organizare, nu stabilește valoarea unui angajat.
Într-o companie de producție fictivă, angajații din schimburi pot avea nevoie de acces programat la un calculator comun. Colegii de la birou pot exersa direct la postul lor. Prima măsură poate fi timp rezervat pentru instruire, instrucțiuni accesibile sau alegerea limbii potrivite. Discută condițiile cu managerul local înainte să presupui că încă un mesaj de reamintire este suficient.
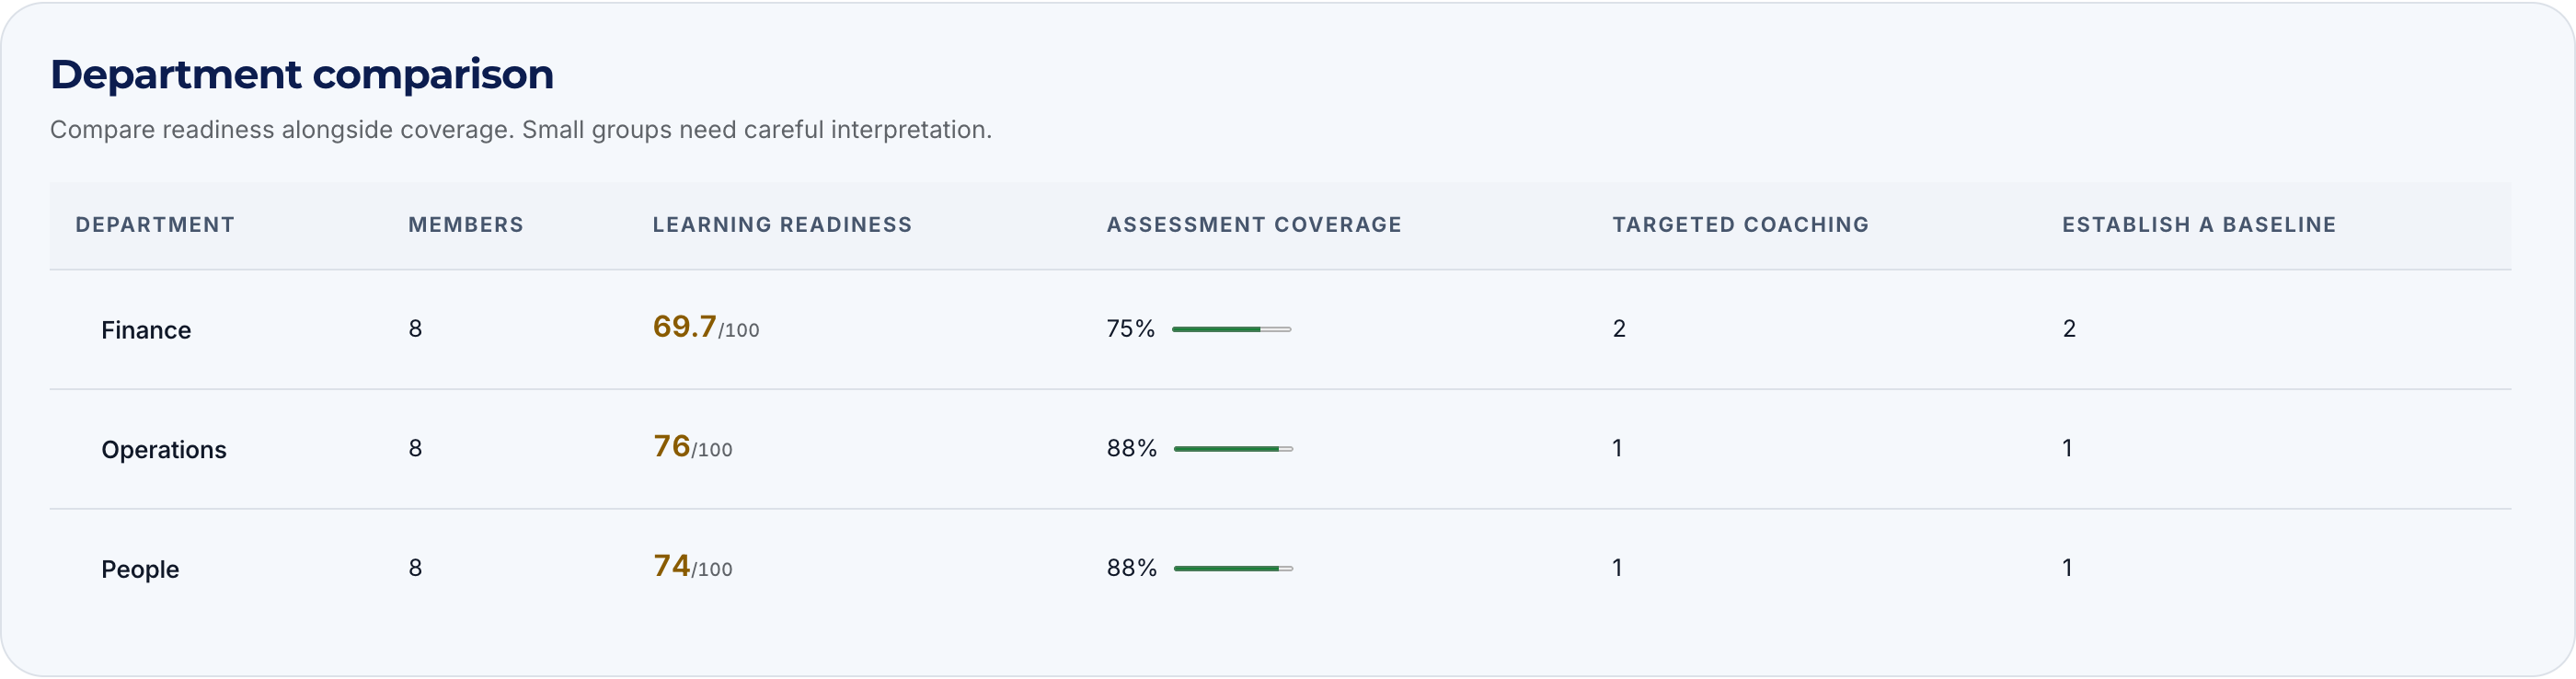
Mărește imaginea · Captură din platformă · Date de exemplu · Interfață în engleză
- Media măsurată
Media 69,7 pentru Finance descrie membrii activi măsurați. Nu este probabilitatea unui incident.
- Acoperirea contează
75% înseamnă că șase din opt membri au scor. Ceilalți doi rămân necunoscuți.
6. Leagă observația de sprijin și verificare
NCSC recomandă canale sigure de raportare și o cultură care permite exprimarea deschisă. Începe discuția cu observația disponibilă și invită colegul să explice situația. „Nu avem încă rezultate măsurate pentru tine” diferă de „nu lucrezi în siguranță”. Prima formulare permite o întrebare utilă despre acces, timp sau încredere.
Alege o măsură mică, potrivită cauzei. O verificare neînțeleasă poate fi clarificată printr-un scenariu și o discuție. Un buton de raportare defect are nevoie de un responsabil în IT. La termenul convenit, verifică atât datele de învățare, cât și eliminarea obstacolului. Notează problemele rămase deschise; o activitate bifată nu înseamnă automat că situația s-a rezolvat.
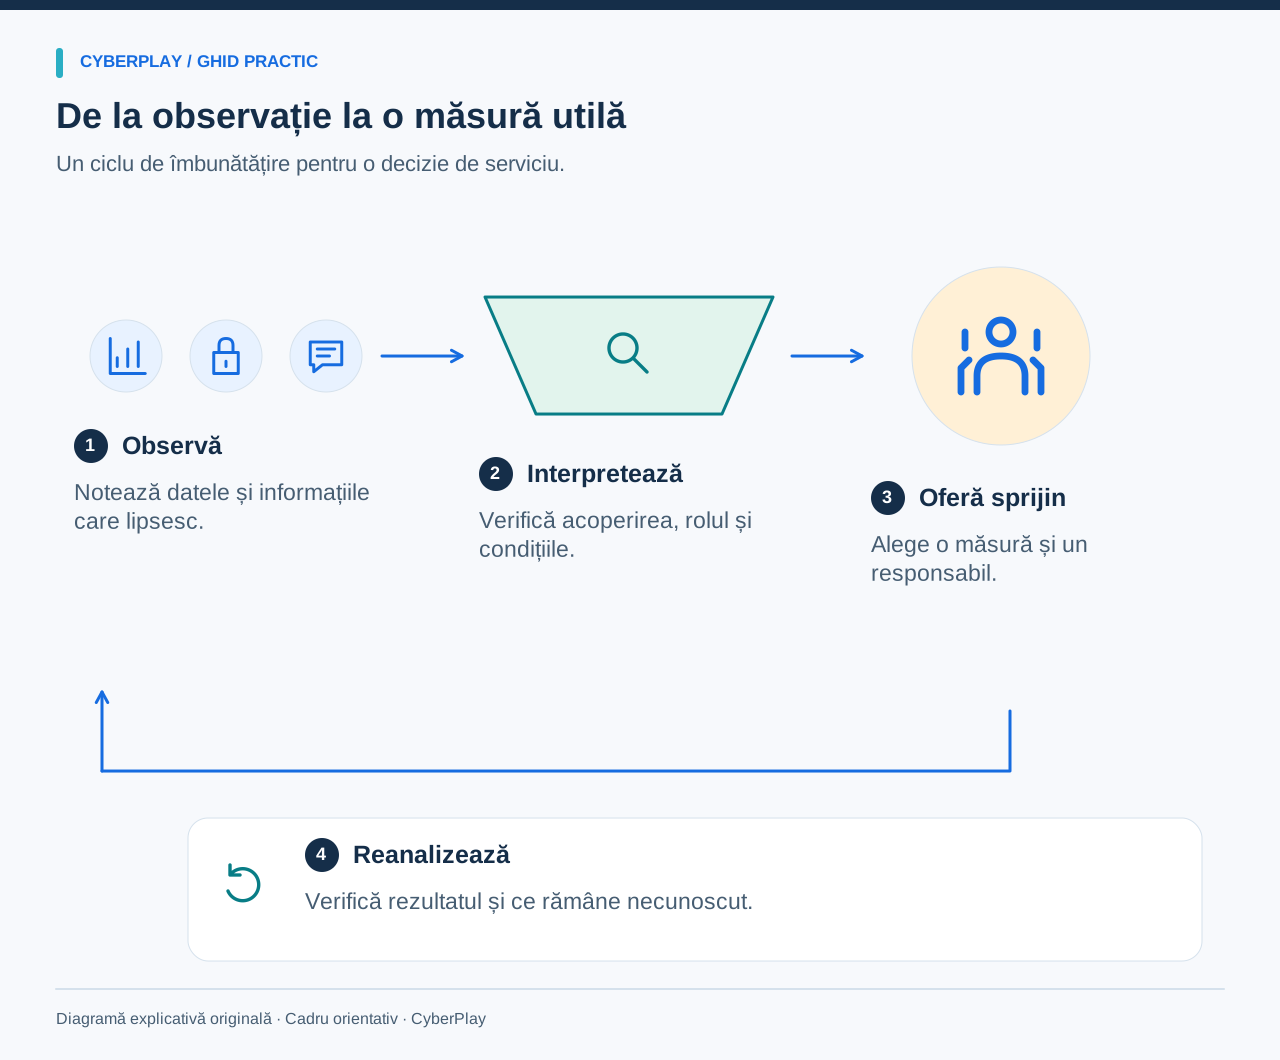
Sursele secțiunii: Cyber security culture principles: Principle 2
7. Explică oamenilor cum este folosit programul
Spune participanților ce informații sunt colectate, ce reprezintă scorul, cine îl poate vedea și la ce servește. Păstrează profilurile nominale la persoanele autorizate care au nevoie de ele pentru sprijin. Conducerea poate avea nevoie de o sinteză pe echipe, fără o listă publică a scorurilor individuale. Verifică regulile organizației privind confidențialitatea și relațiile de muncă împreună cu responsabilul potrivit.
Nu transforma o categorie de învățare într-o concluzie despre onestitate, capacitate profesională sau incidente viitoare. Permite corectarea datelor despre apartenența la echipă, departament sau acces. Managerii trebuie să își asume și procedurile nerealiste. Programul pierde valoare dacă participanții încearcă să arate bine în rapoarte în loc să explice dificultatea întâmpinată.
8. Exersează decizia de management
Discută cazul fictiv de mai jos cu un responsabil de securitate și un manager de departament. Fiecare identifică o observație, o interpretare și o acțiune. Notați măsura aleasă înainte să citiți explicația. Exercițiul nu necesită informații despre clienți sau accesarea unui dosar real de angajat.
9. Organizează un prim ciclu ușor de verificat
Alege o echipă și o decizie pentru primul ciclu. Stabilește comportamentul urmărit, datele disponibile și limitele interpretării. Verifică accesul și limba, rezervă timp pentru practică și organizează o scurtă analiză cu responsabilul procesului. Păstrează întrebarea inițială vizibilă, astfel încât discuția să nu urmărească doar indicatorul care a crescut cel mai mult.
Încheie cu o notă care permite acțiunea: ce s-a observat, ce rămâne necunoscut, ce sprijin s-a oferit, cine rezolvă problema rămasă și când se verifică din nou. Analiza instruirii din CyberPlay poate susține această discuție în română. Valoarea programului vine din deciziile și urmărirea măsurilor pe care le permite.
Descoperă analiza instruirii în română
Vezi cum leagă CyberPlay practica în jocuri, CyberSense și analiza pe departamente. Analiza organizației necesită un plan eligibil și permisiunile potrivite.
Descoperă CyberPlay pentru organizațiiSurse și lecturi suplimentare
- Building a Cybersecurity and Privacy Learning Program (SP 800-50 Rev. 1) — NIST. Accesat la 2026-09-13
- Cyber security culture principles: Principle 2 — UK National Cyber Security Centre. Accesat la 2026-09-13
- Human Risk Management — Hoxhunt. Accesat la 2026-09-13
Continuă explorarea
- Platforme de management al riscului uman: cum le compari pentru organizație
Compară Hoxhunt, KnowBe4, SoSafe, usecure și CyberPlay. Ghid în română pentru alegerea unei platforme HRM: date, instruire, CyberSense și întrebări pentru demo.
RO · 8 min de lectură - Indicatori pentru riscul asociat factorului uman: de la CyberSense la instruire
Interpretează acoperirea, scorul CyberSense și prioritățile pe departamente. Un exemplu practic pentru instruirea angajaților și verificarea rezultatelor.
RO · 7 min de lectură - Indicatori pentru instruirea în securitate cibernetică: dincolo de participare
Măsurați conștientizarea securității printr-un dicționar practic de indicatori: participare, decizii, retenție, raportare, comparații corecte și limite clare.
RO · 10 min de lectură - Plan de instruire în securitate cibernetică: calendar practic pe 12 luni
Folosește un calendar editabil pe 12 luni pentru instruirea în securitate cibernetică, cu obiective de decizie, roluri, debriefing și evaluări utile.
RO · 10 min de lectură - 12 activități de securitate cibernetică pentru angajați, cu explicații
Organizează 12 activități practice de conștientizare a securității, cu obiective clare, timpi recomandați, materiale, alternative accesibile și debriefing util.
RO · 11 min de lectură - Instruire gratuită în securitate cibernetică: un program de început în română
Construiește un program gratuit de instruire în securitate cibernetică, cu resurse oficiale, exerciții în română și limite de acces explicate clar.
RO · 10 min de lectură