Echipa editorială CyberPlay · Publicat la · Actualizat la · 11 min de lectură
Ghid și exerciții în română
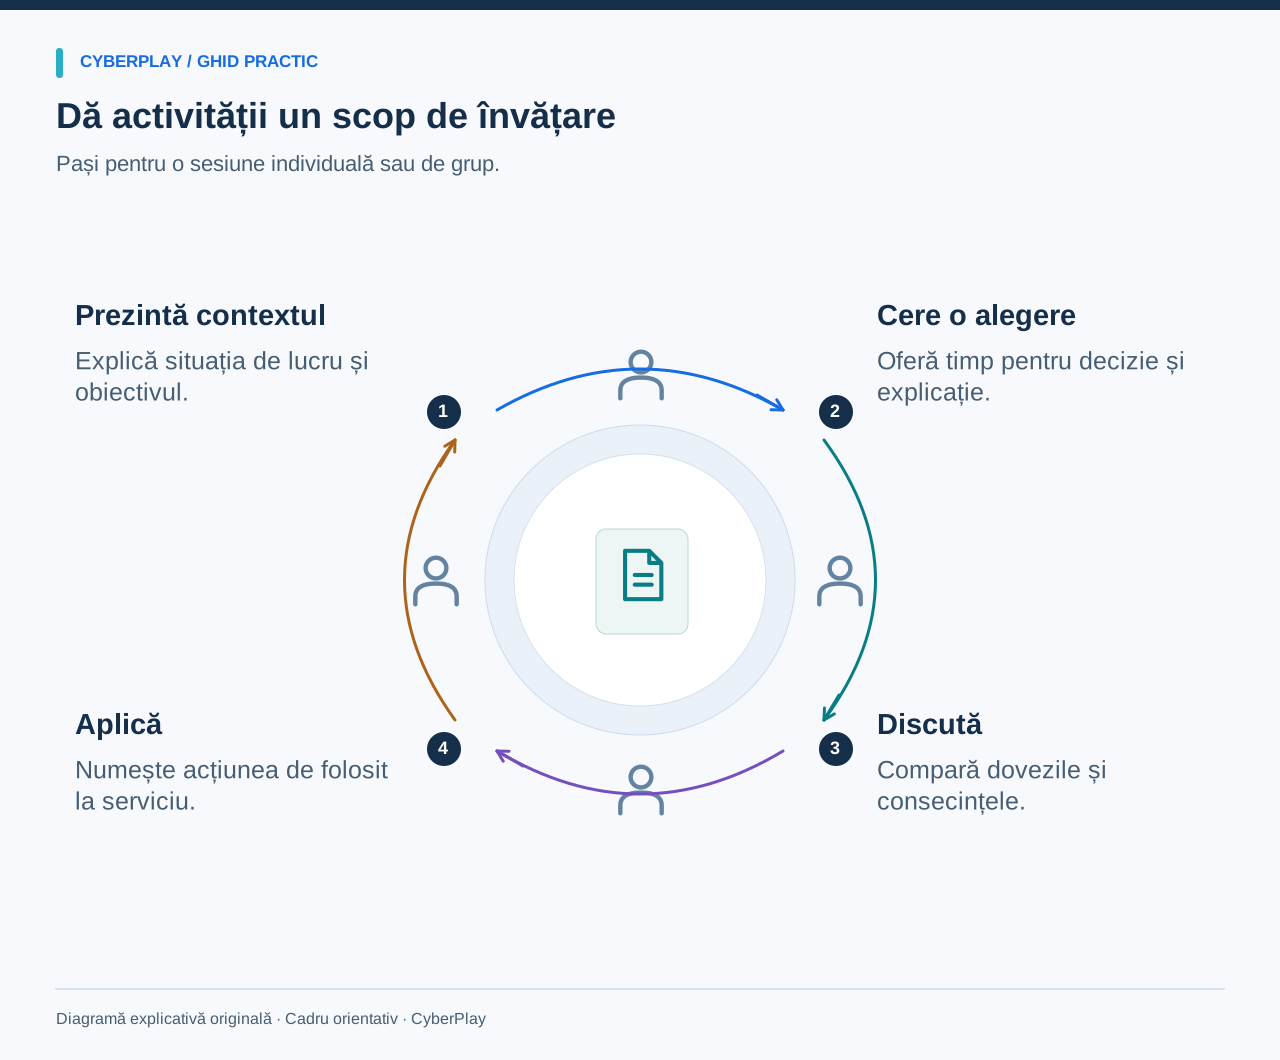
Cea mai bună activitate de conștientizare a securității le oferă angajaților o decizie pe care o pot exersa și o explicație utilă ulterior. Nu ai nevoie de un eveniment elaborat pentru a începe. Un mesaj fictiv, o procedură clară și zece minute de discuție concentrată pot scoate la iveală o lacună de învățare sau un obstacol din fluxul de lucru.
Aceste douăsprezece activități originale pot fi utilizate individual sau combinate într-un program. Duratele sunt estimări orientative de facilitare, nu durate optime dovedite. Folosește date fictive, stabilește limitele exercițiului și evită trimiterea de mesaje-surpriză sau modificarea setărilor de producție. Înainte de fiecare sesiune, identifică procedura locală aprobată și o persoană care poate răspunde la întrebări. Încheie prin notarea unui pas practic următor.
Idei de reținut
- Stabilește pentru fiecare exercițiu o decizie observabilă și un debriefing util.
- Folosește informații fictive și asigură o participare accesibilă.
- Separă lacunele de înțelegere ale angajaților de deficiențele procesului.
- Reia ulterior o situație modificată în loc să repeți un răspuns identic.
1. Sortează un mesaj după acțiunea solicitată
Obiectiv: identificarea solicitării cu impact înainte de a judeca aspectul vizual. Alocă opt minute și pregătește trei cartonașe cu mesaje fictive: un anunț de rutină, o cerere neașteptată de autentificare și o modificare a detaliilor de plată. Cere fiecărei persoane să sublinieze acțiunea solicitată și să scrie ce ar trebui să verifice. Compară răspunsurile înainte de a dezvălui reacția așteptată. Colecția de resurse NIST privind atacurile de tip phishing oferă îndrumări utile pentru recunoaștere și raportare.
Pentru accesibilitate, oferă text lizibil și permite răspunsuri verbale sau scrise, fără cronometru. Încheie cu un debriefing, întrebând ce indicii țineau de aspect și care vizau acțiunea. Notează traseul aprobat pentru cazul incert. Reușita înseamnă că participantul poate numi solicitarea și următorul pas sigur, inclusiv continuarea normală a anunțului legitim.

Mărește imaginea · Captură din joc · Interfață în engleză
- Citește acțiunea solicitată
Identifică ce îți cere mesajul să faci înainte de a judeca numele familiar sau aspectul acestuia.
- Verifică prin contacte cunoscute
Folosește o modalitate de contact stabilită pentru a verifica o solicitare neașteptată, chiar dacă expeditorul pare cunoscut.
Sursele secțiunii: Resurse despre phishing pentru întreprinderi mici
2. Repetă un apel de verificare a furnizorului
Obiectiv: alegerea unei căi independente de verificare. Alocă zece minute, folosind o factură fictivă și două fișe de contact: una aflată deja în evidența aprobată a furnizorilor și una furnizată în noul mesaj. În perechi, o persoană primește noile detalii bancare, iar cealaltă joacă rolul contactului cunoscut de la furnizor. Exersați solicitarea confirmării prin procesul stabilit.
Oferă un dialog scris ca alternativă la jocul de rol. În debriefing, întreabă de ce numărul din mesaj nu constituie o dovadă independentă și cine aprobă o modificare autentică. Ghidul FBI privind compromiterea e-mailurilor de afaceri (BEC) recomandă verificarea independentă a plăților. Înregistrează orice contact lipsă sau procedură de excepție ca pe o acțiune organizațională; nu o puncta drept eșec personal al angajatului.
Sursele secțiunii: Fraude prin compromiterea corespondenței de afaceri
3. Găsește traseul de raportare
Obiectiv: localizarea canalului aprobat suficient de rapid pentru a putea fi utilizat. Alocă cinci minute și oferă acces la intranetul obișnuit sau la un ghid tipărit pentru personal. Cere participanților să găsească unde ar raporta un mesaj suspect și ce detalii sunt necesare echipei destinatare. Folosește o sesizare fictivă etichetată clar; nu o trimite în fluxul real de incidente decât dacă exercițiul a fost coordonat.
Permite navigarea în echipă sau pune la dispoziție un ghid text accesibil. În debriefing, analizează punctele unde s-a ezitat: o etichetă neclară, un link învechit sau instrucțiuni contradictorii. Întreabă cine administrează canalul și cum găsesc angajații o alternativă când serviciul normal este indisponibil. Reține o modificare care să facă procesul mai ușor de utilizat.
4. Decide ce faci cu o solicitare neașteptată de autentificare
Obiectiv: diferențierea unei aprobări așteptate de o solicitare neinițiată. Alocă șapte minute și folosește două ecrane simulate: unul urmează unei autentificări inițiate de angajat, celălalt apare fără nicio acțiune prealabilă. Cere participanților să descrie ce informații dețin înainte de a alege. Nu trimite notificări reale de autentificare și nu colecta coduri. Folosește ca referință procedura aprobată a organizației pentru securitatea conturilor.
Oferă conținutul ecranelor în format text și evită să te bazezi doar pe culori. În debriefing, întreabă ce ar trebui să facă un angajat după o aprobare accidentală și cum contactează asistența. Exercițiul ar trebui să transmită un traseu util în condiții de incertitudine, nu o regulă rigidă de a respinge orice notificare sau presupunerea că o aplicație familiară garantează legitimitatea.

Mărește imaginea · Captură din joc · Interfață în engleză
- Respinge solicitările neinițiate
Refuză o aprobare de conectare pe care nu ai inițiat-o, chiar dacă un alt mesaj te îndeamnă să accepți.
- Raportează prin asistența oficială
Contactează echipa de asistență sau de securitate stabilită și explică momentul în care au apărut solicitările neașteptate.
5. Alege unde îi este locul unui document
Obiectiv: selectarea unei destinații aprobate și a unui public adecvat. Alocă zece minute și folosește cartonașe fictive reprezentând o broșură publică, un plan intern și o fișă de client. Oferă grupurilor trei căi propuse de partajare, preluate din propria politică. Cere-le să explice ce ar verifica înainte de partajare, inclusiv destinatarii și permisiunile. Nu sunt necesare date reale despre clienți.
Pune la dispoziție un tabel cu categorii în text simplu, în locul unei sarcini de tip drag-and-drop. În debriefing, discută un caz în care destinația este aprobată, dar lista de destinatari este prea extinsă. Întreabă cum se solicită o excepție atunci când instrumentul obișnuit nu răspunde unei nevoi operaționale. Înregistrează neclaritățile de clasificare sau de proprietate a datelor ca întrebări de politică pentru echipa responsabilă.
6. Exersează verificarea politicoasă a unui vizitator
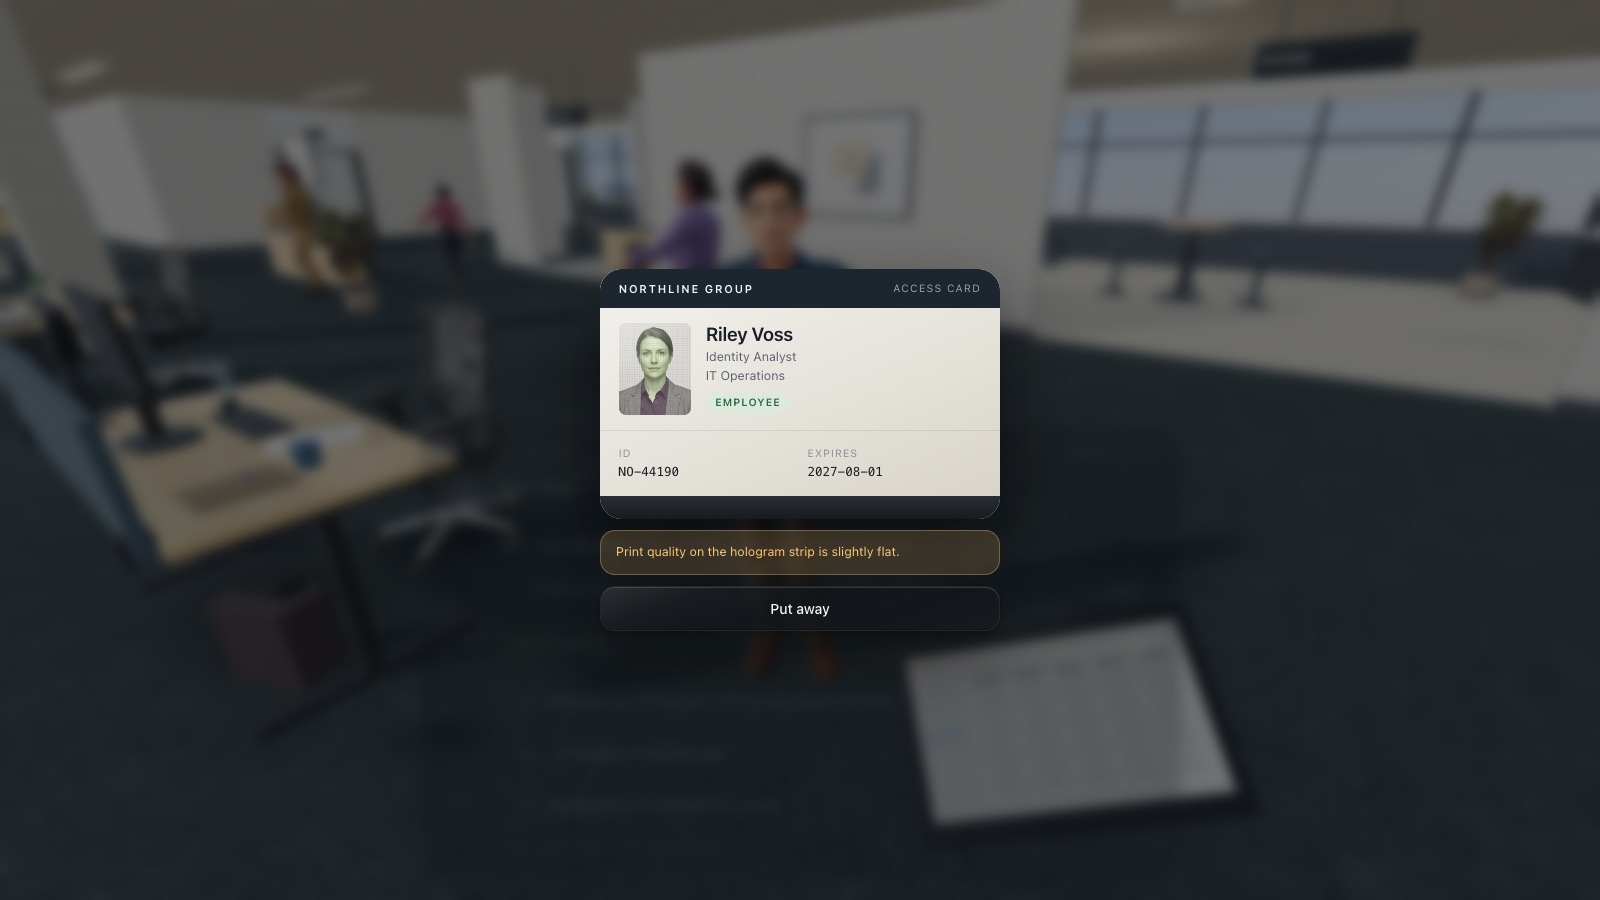
Obiectiv: respectarea procedurilor de acces, menținând în același timp o atitudine politicoasă. Alocă opt minute, folosind o fișă fictivă de vizitator și procedura normală de la recepție sau a gazdei. Un participant solicită accesul într-o zonă restricționată, explicând că gazda este ocupată. Un altul răspunde cu un pas util care menține verificarea accesului. Păstrează exercițiul în sala de instruire; nu testa ușile și nu aborda vizitatori reali.
Oferă posibilitatea unui răspuns scris în locul simulării directe. În debriefing, evidențiază limbajul care a asigurat o comunicare respectuoasă și clară. Întreabă ce se întâmplă când gazda nu poate fi contactată și cine are autoritatea să aprobe o excepție. Angajații trebuie să plece cunoscând procedura, fără a crede că trebuie să confrunte personal o persoană potențial periculoasă.
Mărește imaginea · Captură din joc · Interfață în engleză
- Verifică identitatea cu politețe
Cere politicos actul de identificare necesar și confirmă vizita prin canalul de contact stabilit al organizației.
- Respectă procesul pentru vizitatori
Folosește procedura aprobată pentru vizitatori, inclusiv însoțirea necesară, în loc să împrumuți o legitimație personală de acces.
7. Discută predarea unui ecran lăsat nesupravegheat
Obiectiv: protejarea accesului în timpul unei întreruperi. Alocă șase minute și prezintă schema fictivă a unei stații de lucru de birou sau a unui terminal partajat. Un coleg este chemat de urgență în timp ce o sarcină rămâne deschisă. Cere participanților să descrie modalitatea aprobată de a securiza sesiunea și de a preda lucrul neterminat. Pentru echipamentele operaționale, folosește procedura aprobată la nivel local; nu presupune că o scurtătură de birou este adecvată.
Furnizează o descriere text a diagramei și permite discuția fără interacțiune directă cu dispozitivul. În debriefing, discută diferența dintre partajarea echipamentului și partajarea identității. Dacă procedura îngreunează o predare sigură, consemnează acest obstacol pentru administratorul sistemului. Activitatea trebuie să clarifice o acțiune autorizată, nu să încurajeze soluții improvizate sau modificări pe echipamente active.
8. Inspectează destinația unui cod QR fără a-l scana
Obiectiv: stabilirea elementelor de verificat înainte de a accesa un link dintr-un cod QR. Alocă șapte minute, folosind un afiș fictiv și o previzualizare tipărită a destinației, cum ar fi numele unui serviciu sub un domeniu demonstrativ necunoscut. Cere participanților să identifice acțiunea solicitată și să propună o cale independentă către acel serviciu. Exercițiul nu necesită un cod QR funcțional.
Oferă previzualizarea într-un text mare, selectabil, și citește-o cu voce tare dacă este util. În debriefing, discută de ce o siglă familiară sau un afiș tipărit profesionist nu confirmă destinația. Include un afiș legitim ca al doilea caz și întreabă ce indicii ar susține utilizarea lui. Angajatul ar trebui să deprindă un proces de verificare, nu o regulă generală conform căreia orice cod QR este periculos.

Mărește imaginea · Captură din joc · Interfață în engleză
- Previzualizează mai întâi destinația
Previzualizează destinația când este posibil și analizează acțiunea cerută înainte de a furniza date sau permisiuni.
- Alege o alternativă de încredere
Dacă destinația rămâne incertă, accesează serviciul printr-o alternativă sigură și verifică solicitarea în mod independent.
9. Răspunde la o solicitare neașteptată de asistență tehnică
Obiectiv: verificarea identității și a autorizării înainte de a acorda acces. Alocă zece minute folosind o transcriere fictivă de chat. Apelantul susține că este de la IT, cunoaște numele unei echipe și solicită acces urgent sau un cod de verificare. Cere participanților să formuleze un răspuns care să direcționeze cererea prin canalul de asistență stabilit. Nu colecta parole sau coduri reale.
Permite lucrul individual în scris înainte de discuția în grup, astfel încât vorbitorii mai siguri pe sine să nu domine discuția. În debriefing, analizează ce informații pot fi știute de un atacator care își asumă o identitate falsă și ce pas independent ar fi de ajutor. Întreabă cum confirmă angajații o solicitare de asistență legitimă, dar neașteptată. Consemnează contactul intern corect și procedura de raportare a oricăror date deja transmise.
10. Parcurge o provocare relevantă de securitate și explic-o
Obiectiv: aplicarea unei reguli de securitate și corelarea acesteia cu activitatea practică. Alocă aproximativ cincisprezece minute, în funcție de jocul ales, folosind un dispozitiv adecvat sau un scenariu text echivalent. Alege o temă CyberPlay care corespunde unei responsabilități reale, analizează jocul în prealabil și explică obiectivul. După o scurtă sesiune de joc, cere fiecărui participant să descrie o decizie luată și consecința acesteia.
Verifică opțiunile de control, dimensiunea textului, limba și elementele de animație înainte de sesiune; pune la dispoziție o alternativă cu același obiectiv acolo unde este necesar. În debriefing, discută ce se schimbă atunci când situația apare la serviciu: cine poate ajuta, ce procedură se aplică și ce dovezi sunt disponibile. Înregistrează finalizarea jocului separat de calitatea explicației oferite.

Mărește imaginea · Captură din joc · Interfață în engleză
- Evită parolele previzibile și reutilizate
Evită parolele previzibile și reutilizarea datelor de autentificare; respectă cerințele organizației când creezi un cont de serviciu.
- Interpretează indicatorul de rezistență
Indicatorul din joc este ilustrativ; folosește un manager de parole aprobat când creezi date reale de autentificare.
11. Redactează o primă notă utilă despre incident
Obiectiv: raportarea faptelor fără supoziții. Alocă opt minute și oferă participanților o succesiune fictivă: a sosit un mesaj, s-a deschis un link, iar o pagină neașteptată a cerut informații. Cere-le să redacteze o scurtă notă care să conțină ora, evenimentul observat, dispozitivul sau contul afectat și acțiunile deja întreprinse. Folosește formatul aprobat de raportare, dacă există.
Permite raportarea verbală sau folosirea unui formular simplu cu întrebări ajutătoare. În debriefing, evidențiază diferența dintre observație și deducție: „Am introdus parola” este o informație mai utilă decât un diagnostic nefondat. Întreabă cine primește nota și ce instrucțiuni urmează. Evită să ceri participanților să investigheze un link real sau să șteargă dovezi; echipa autorizată de răspuns gestionează aceste decizii.

Mărește imaginea · Captură din joc · Interfață în engleză
- Include ora și dispozitivul
Raportează simptomele observate, momentul apariției și dispozitivul afectat prin traseul de raportare aprobat de organizație.
- Distinge observația de diagnostic
Separă observațiile directe de cauzele suspectate, astfel încât echipa de intervenție să investigheze fără presupuneri premature.
12. Reia o decizie printr-un scenariu modificat
Obiectiv: verificarea aplicabilității principiului dincolo de primul exemplu. Alocă zece minute și reia un obiectiv anterior, schimbând canalul de comunicare sau expeditorul. Un e-mail de la un furnizor devine o solicitare telefonică; un mesaj de suport primit la birou devine un chat în timpul muncii la distanță. Solicită o alegere individuală și motivarea acesteia înainte de discuție. Păstrează neschimbată procedura de bază.
Oferă aceleași formate accesibile ca la prima sesiune. În debriefing, analizează ce a rămas constant și ce elemente noi au contat. Standardul NIST SP 800-50r1 include evaluarea și îmbunătățirea ca parte integrantă a unui program de învățare. Înregistrează sarcina și condițiile cu precizie, apoi alege măsura de continuare: un feedback mai clar, un alt exemplu sau optimizarea procesului. Reușita unui exercițiu confirmă performanța observată, fără a reprezenta o garanție universală pentru incidente viitoare.
Sursele secțiunii: Construirea unui program de instruire în securitate cibernetică și protecția vieții private — NIST SP 800-50r1
Exersează o decizie de la serviciu
Alege o activitate din catalog și verifică limbile indicate în pagina jocului. Folosește exercițiile și întrebările în română pentru discuția de după sesiune.
Vezi jocurile de practicăSurse și lecturi suplimentare
- Resurse despre phishing pentru întreprinderi mici — NIST. Accesat la 2026-09-13
- Fraude prin compromiterea corespondenței de afaceri — Biroul Federal de Investigații al SUA (FBI). Accesat la 2026-09-13
- Construirea unui program de instruire în securitate cibernetică și protecția vieții private — NIST SP 800-50r1 — NIST. Accesat la 2026-09-13
Continuă explorarea
- Plan de instruire în securitate cibernetică: calendar practic pe 12 luni
Folosește un calendar editabil pe 12 luni pentru instruirea în securitate cibernetică, cu obiective de decizie, roluri, debriefing și evaluări utile.
RO · 10 min de lectură - Instruire gratuită în securitate cibernetică: un program de început în română
Construiește un program gratuit de instruire în securitate cibernetică, cu resurse oficiale, exerciții în română și limite de acces explicate clar.
RO · 10 min de lectură - Jocuri de securitate cibernetică în română: cum le alegi
Alege jocuri de securitate cibernetică în română care exersează decizii de la serviciu. Compară formatele și folosește o fișă practică de evaluare.
RO · 9 min de lectură - Politica biroului curat: checklist pentru documente, ecran și legitimație
Folosește un checklist pentru politica biroului curat (clean desk) și ecran protejat. Învață să clasifici datele și să alegi stocarea sigură.
RO · 9 min de lectură - Teme de instruire în securitate cibernetică: alege după rol și risc
Alege teme de instruire în securitate cibernetică pentru angajați după rol și riscuri. Matrice practică: phishing, conturi, date, AI și raportare.
RO · 10 min de lectură - Securitate cibernetică în telemuncă: checklist pentru lucrul de acasă
Folosește acest checklist de securitate cibernetică în telemuncă pentru a proteja dispozitivele, rețeaua Wi-Fi, documentele și întâlnirile de lucru, cu decizii clare.
RO · 10 min de lectură