Redazione CyberPlay · Pubblicato il · Aggiornato il · 12 min di lettura
Guida ed esercizi in italiano
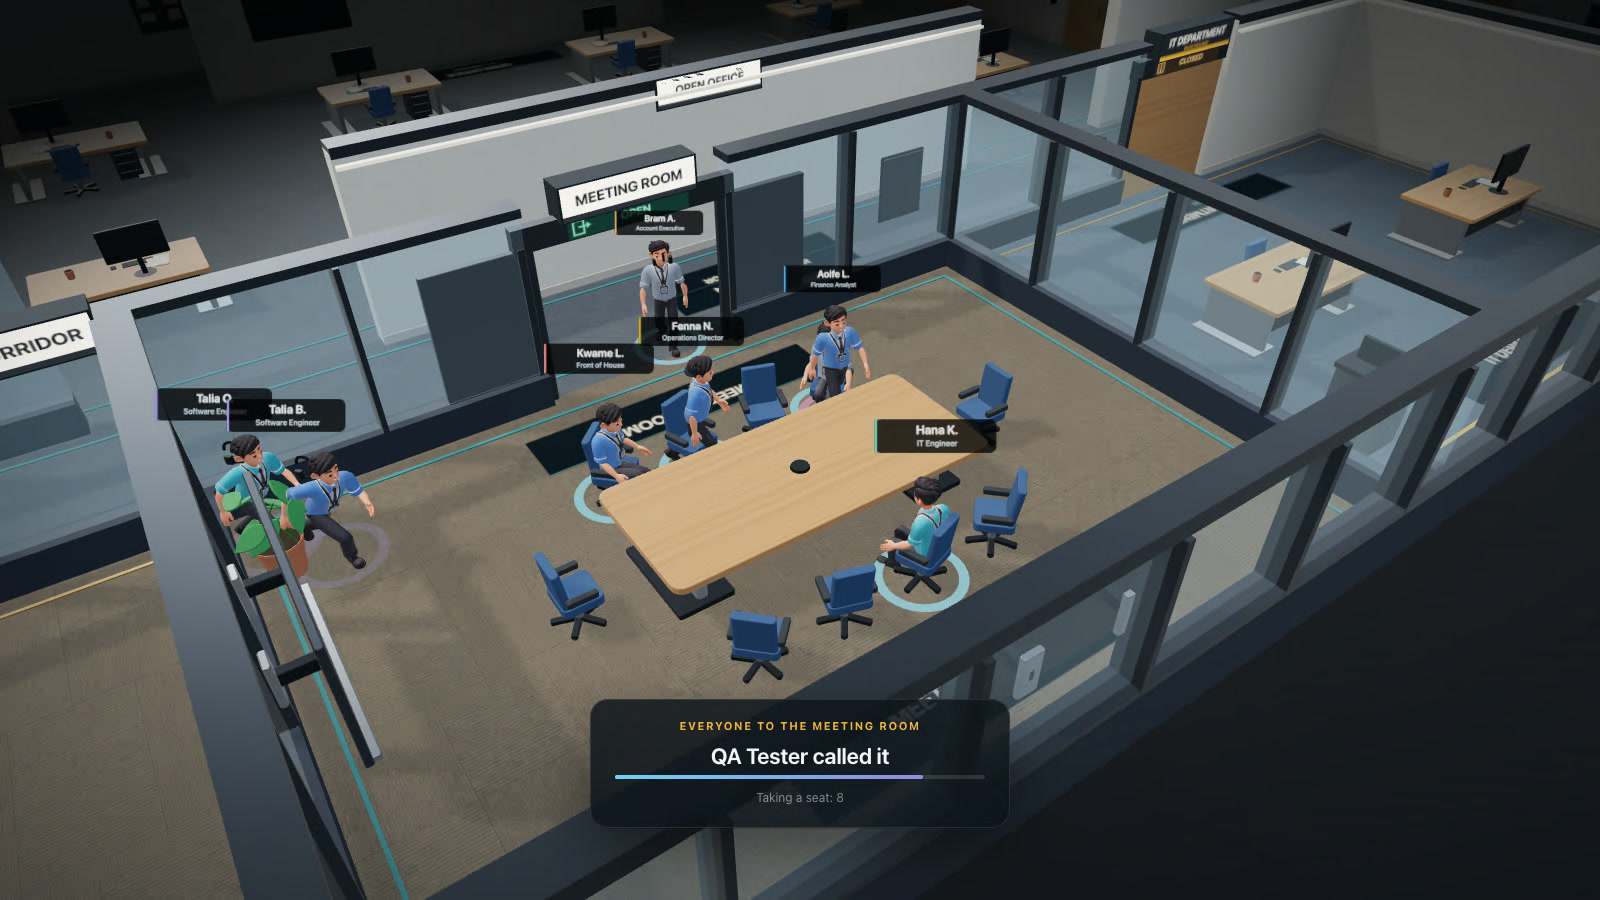
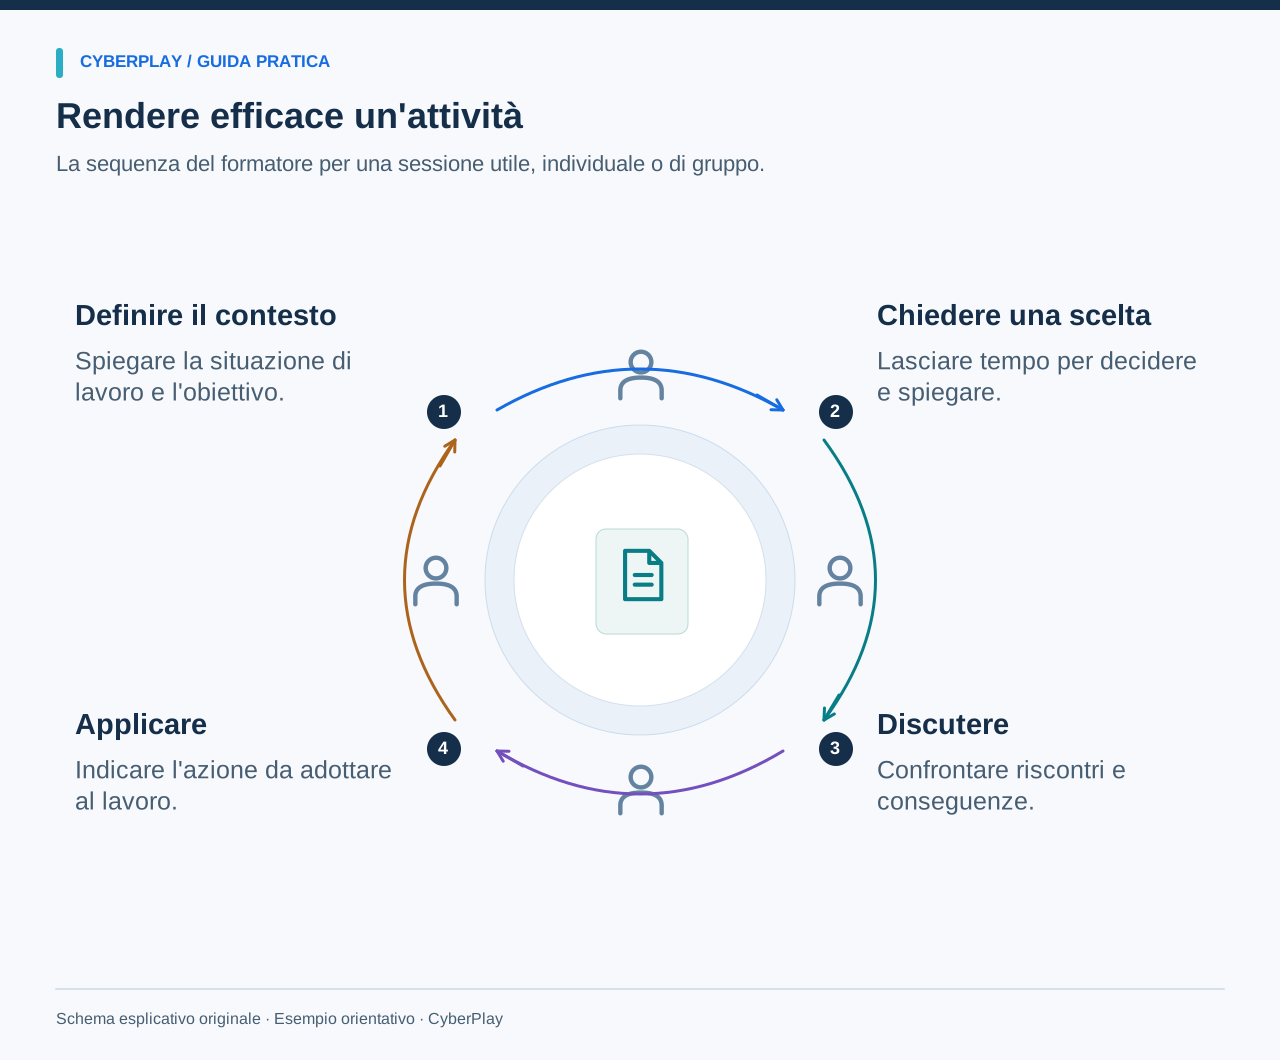
La migliore attività di sensibilizzazione sulla sicurezza informatica offre ai dipendenti una decisione da mettere in pratica e una spiegazione da riutilizzare in seguito. Non serve organizzare un evento complesso per iniziare. Un messaggio fittizio, una procedura chiara e dieci minuti di discussione mirata possono rivelare una lacuna utile da colmare o un ostacolo nei flussi di lavoro.
Queste dodici attività originali possono essere utilizzate singolarmente o integrate in un programma completo. Le tempistiche indicate sono stime indicative per la facilitazione, non durate ottimali comprovate. Utilizza dati fittizi, stabilisci chiaramente i confini dell'esercizio ed evita di inviare messaggi a sorpresa o toccare le impostazioni dei sistemi in produzione. Prima di ogni sessione, individua la procedura aziendale approvata e una persona di riferimento a cui rivolgere eventuali domande. Concludi definendo una singola azione pratica da compiere.
I punti da ricordare
- Associa a ciascun esercizio una decisione osservabile e una discussione guidata utile.
- Utilizza informazioni fittizie e rendi la partecipazione accessibile a tutti.
- Distingui le lacune di comprensione dei dipendenti dai problemi nei processi operativi.
- Riproponi in seguito la situazione con modifiche anziché ripetere una risposta identica.
1. Classificare un messaggio in base all'azione richiesta
Obiettivo: individuare la richiesta che comporta conseguenze prima di giudicare l'aspetto visivo. Prevedi otto minuti e prepara tre schede con messaggi fittizi: una comunicazione di routine, una richiesta di accesso imprevista e una variazione delle coordinate di pagamento. Chiedi a ciascun partecipante di sottolineare l'azione richiesta e di indicare per iscritto cosa occorrerebbe verificare. Confronta le risposte prima di illustrare il comportamento corretto previsto. La raccolta di risorse sul phishing del NIST offre indicazioni utili su riconoscimento e segnalazione.
Per garantire l'accessibilità, fornisci testi leggibili e consenti risposte orali o scritte senza limiti di tempo. Conduci la discussione guidata chiedendo quali indizi riguardavano l'aspetto esteriore e quali l'azione richiesta. Registra il canale autorizzato da seguire in caso di dubbi. L'esercizio ha esito positivo quando chi partecipa sa identificare la richiesta e il passaggio sicuro successivo, compreso il normale proseguimento della lettura se la comunicazione è legittima.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Leggi l'azione richiesta
Individua cosa chiede il messaggio prima di giudicarlo in base al nome noto o all'aspetto.
- Verifica tramite contatti noti
Usa un canale di contatto consolidato per verificare una richiesta imprevista, anche se il mittente sembra noto.
Fonti della sezione: Risorse sul phishing per le piccole imprese
2. Simulare una chiamata di verifica con un fornitore
Obiettivo: scegliere un canale di verifica indipendente. Prevedi dieci minuti, una fattura fittizia e due schede di contatto: una già registrata nell'anagrafica fornitori approvata e una fornita nel nuovo messaggio. A coppie, una persona riceve le nuove coordinate bancarie e l'altra interpreta il referente abituale del fornitore. Simulate la richiesta di conferma seguendo il processo prestabilito.
Offri la possibilità di usare un dialogo scritto anziché il gioco di ruolo. Conduci la discussione guidata chiedendo perché il recapito telefonico presente nel messaggio non costituisca una prova indipendente e chi debba autorizzare una modifica reale. Le linee guida dell'FBI sulla business email compromise confermano l'importanza dei controlli indipendenti sui pagamenti. Annota eventuali contatti mancanti o procedure di eccezione come azioni di miglioramento aziendali; non considerarle errori individuali dei dipendenti.
Fonti della sezione: Frodi tramite compromissione della posta aziendale
3. Trovare il canale di segnalazione
Obiettivo: localizzare il canale approvato con rapidità sufficiente per utilizzarlo davvero. Prevedi cinque minuti e fornisci l'accesso alla consueta intranet o a una guida cartacea per il personale. Chiedi ai partecipanti di trovare dove segnalare un messaggio sospetto e quali informazioni servono al team di ricezione. Utilizza una segnalazione fittizia chiaramente etichettata; non inviarla a una coda reale di gestione incidenti a meno che l'esercizio non sia stato preventivamente concordato.
Consenti di navigare con un collega o metti a disposizione una guida testuale accessibile. Discuti i passaggi in cui sono emerse esitazioni: una dicitura poco familiare, un collegamento non aggiornato o istruzioni discordanti. Chiedi chi cura la gestione del canale e come i dipendenti possano trovare una via alternativa se il servizio principale non è raggiungibile. Individua un miglioramento concreto per rendere il processo più semplice da usare.
4. Decidere come gestire una notifica di accesso imprevista
Obiettivo: distinguere un'autorizzazione attesa da una richiesta non avviata dall'utente. Prevedi sette minuti e due schermate simulate: una compare dopo un accesso avviato dal dipendente, l'altra arriva senza che sia stata compiuta alcuna azione. Chiedi ai partecipanti di descrivere ciò che sanno con certezza prima di compiere una scelta. Non inviare notifiche di autenticazione reali né raccogliere codici. Usa la procedura aziendale approvata per la sicurezza degli account come parametro di riferimento.
Fornisci il contenuto delle schermate sotto forma di testo, evitando di basarti unicamente sui colori. Chiedi durante la discussione cosa dovrebbe fare un dipendente dopo un'approvazione accidentale e come contattare il supporto. L'esercizio deve insegnare un percorso pratico da seguire in condizioni di incertezza, non la regola assoluta di rifiutare ogni notifica né la convinzione che un'applicazione familiare garantisca l'autenticità.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Rifiuta una richiesta non avviata
Rifiuta un'approvazione di accesso non avviata da te, anche se un altro messaggio sollecita ad accettarla.
- Segnala tramite il supporto ufficiale
Contatta l'help desk consolidato o il team di sicurezza e spiega quando sono comparse le richieste impreviste.
5. Scegliere la corretta collocazione di un documento
Obiettivo: selezionare una destinazione approvata e i destinatari appropriati. Prevedi dieci minuti e usa schede fittizie che rappresentano una brochure pubblica, un piano di lavoro interno e il record di un cliente. Proponi ai gruppi tre opzioni di condivisione ricavate dalle politiche aziendali. Chiedi loro di spiegare cosa verificherebbero prima di procedere, inclusi destinatari e permessi. Non sono necessarie informazioni reali sui clienti.
Proponi una tabella con categorie in formato testo semplice anziché un'attività di trascinamento. Conduci la discussione su un caso in cui la cartella di destinazione sia autorizzata ma l'elenco dei destinatari risulti troppo ampio. Chiedi come richiedere una deroga se lo strumento standard non soddisfa un'esigenza operativa. Registra eventuali dubbi su classificazione o titolarità dei dati come quesiti da sottoporre al team responsabile delle politiche di sicurezza.
6. Esercitarsi nel controllo cortese dei visitatori
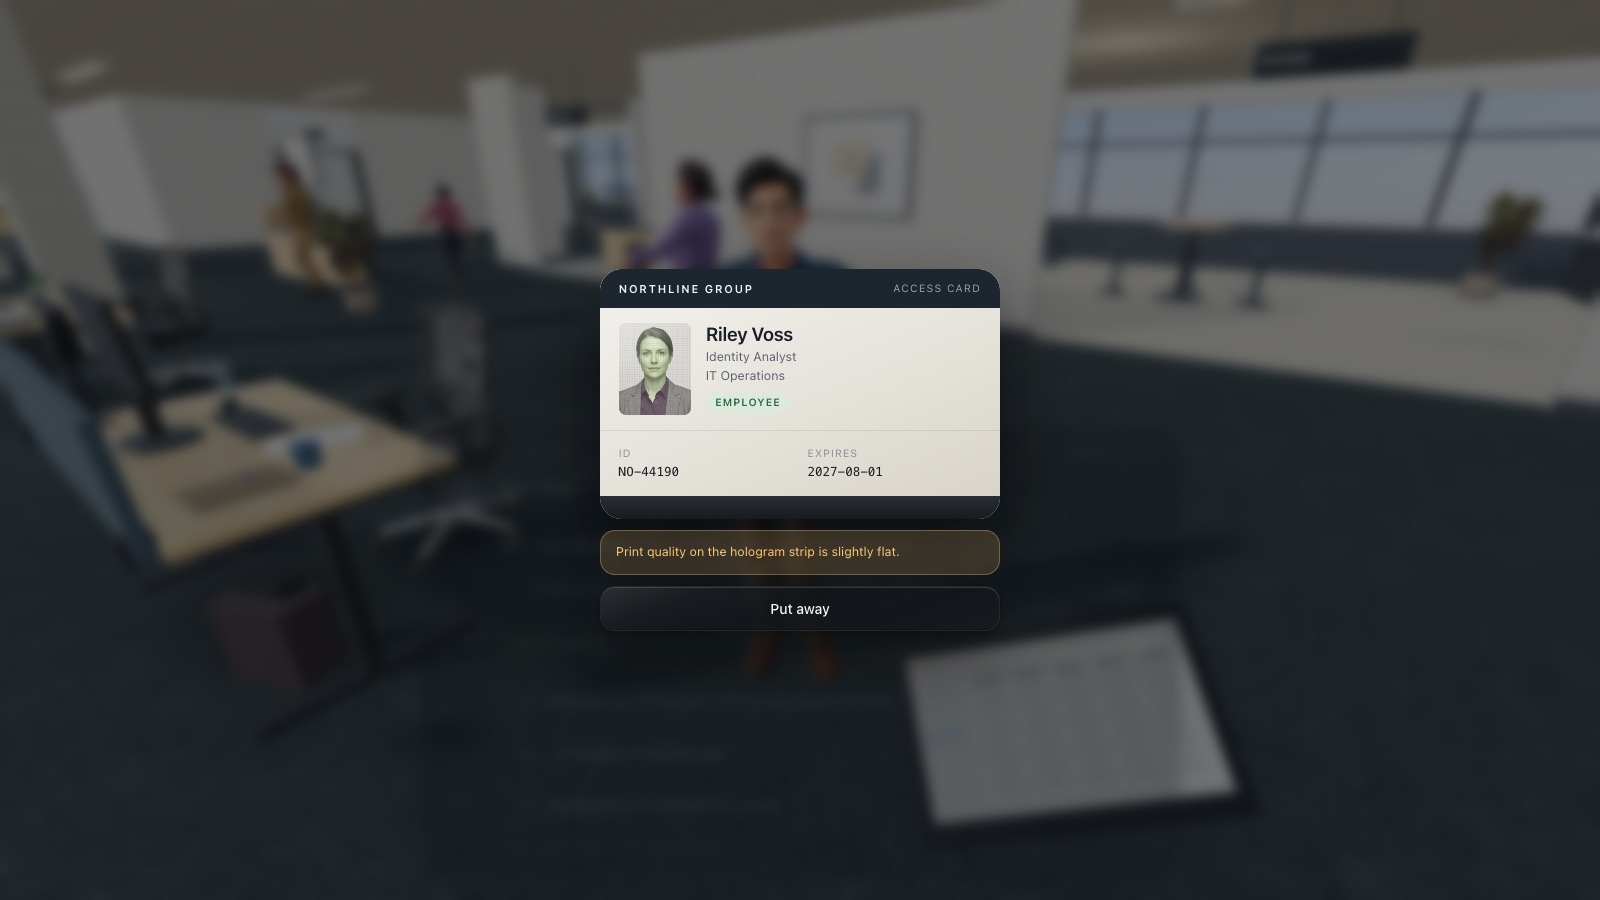
Obiettivo: rispettare le procedure di accesso mantenendo un atteggiamento cortese. Prevedi otto minuti con una scheda fittizia del visitatore e il consueto processo di accoglienza o accompagnamento. Un partecipante chiede di accedere a un'area riservata spiegando che la persona di riferimento è occupata. Un altro risponde proponendo un passaggio alternativo utile che salvaguardi la verifica degli accessi. Mantieni l'esercizio all'interno dell'aula di formazione: non testare le porte né fermare visitatori reali.
Offri la possibilità di formulare una risposta scritta invece di recitare. Analizza nella discussione le formule verbali che hanno reso l'interazione rispettosa e chiara. Chiedi cosa fare se la persona di riferimento non è raggiungibile e chi possa autorizzare un'eccezione. I dipendenti devono terminare l'attività conoscendo la procedura da seguire, senza pensare di dover affrontare personalmente un individuo potenzialmente non autorizzato.
Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Verifica l'identità con cortesia
Richiedi un documento di identità con cortesia e conferma la visita attraverso il canale di contatto stabilito dall'organizzazione.
- Segui la procedura per i visitatori
Segui la procedura visitatori approvata, compresa l'eventuale scorta richiesta, invece di prestare un badge di accesso personale.
7. Analizzare il passaggio di consegne a schermo sbloccato
Obiettivo: proteggere l'accesso ai sistemi in caso di interruzione. Prevedi sei minuti e mostra lo schema fittizio di una postazione d'ufficio o di un terminale condiviso. Un collega viene allontanato con urgenza mentre un'attività è ancora aperta. Chiedi ai partecipanti di descrivere la procedura corretta per bloccare la sessione e passare il lavoro in sospeso. Per le apparecchiature operative, segui la procedura autorizzata per il sito; non dare per scontato che una scorciatoia da ufficio sia adeguata.
Fornisci una descrizione testuale dello schema e consenti la discussione senza interagire con i dispositivi. Analizza la differenza tra condividere un dispositivo e condividere le proprie credenziali. Se la procedura rende difficoltoso un passaggio di consegne sicuro, segnala questo ostacolo al responsabile del sistema. L'attività deve chiarire un'azione autorizzata, non incoraggiare espedienti improvvisati o modifiche ai sistemi operativi.
8. Esaminare la destinazione di un codice QR senza inquadrarlo
Obiettivo: stabilire cosa verificare prima di aprire il collegamento di un codice QR. Prevedi sette minuti con una locandina fittizia e l'anteprima stampata della pagina di destinazione, come il nome di un servizio associato a un dominio di esempio non familiare. Chiedi ai partecipanti di individuare l'azione richiesta e di proporre un percorso indipendente per accedere al servizio. L'esercizio non richiede un codice QR funzionante.
Fornisci l'anteprima con caratteri grandi e selezionabili, leggendola a voce alta se utile. Spiega durante la discussione perché un logo noto o una locandina stampata professionalmente non garantiscano la sicurezza della destinazione. Aggiungi come secondo esempio una locandina autentica e chiedi quali elementi confermerebbero l'affidabilità del link. Il dipendente deve acquisire un metodo di verifica, non la convinzione acritica che ogni codice QR sia malevolo.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Visualizza prima l'anteprima della destinazione
Visualizza l'anteprima quando possibile e valuta l'azione richiesta prima di fornire informazioni o concedere l'accesso.
- Scegli un'alternativa affidabile
Se la destinazione resta incerta, raggiungi il servizio tramite un'alternativa affidabile e verifica la richiesta in modo indipendente.
9. Rispondere a una richiesta di assistenza imprevista
Obiettivo: verificare identità e autorizzazioni prima di concedere l'accesso. Prevedi dieci minuti utilizzando la trascrizione di una chat fittizia. L'interlocutore afferma di appartenere all'IT, dimostra di conoscere il nome di un team e richiede urgentemente un accesso o un codice di verifica. Chiedi ai partecipanti di scrivere una risposta che reindirizzi la richiesta verso il canale di supporto ufficiale. Non raccogliere password o codici reali.
Prevedi una fase di lavoro individuale scritto prima del confronto di gruppo, in modo che chi è più sicuro di sé non monopolizzi il dibattito. Analizza quali informazioni possono essere reperite facilmente da un impostore e quale verifica indipendente risulti opportuna. Chiedi come confermare una richiesta di assistenza imprevista ma autentica. Ricorda il contatto interno corretto e la procedura da seguire per segnalare eventuali informazioni già divulgate.
10. Giocare a una sfida di sicurezza pertinente e spiegarla
Obiettivo: applicare una regola di sicurezza e collegarla alle mansioni lavorative. Prevedi circa quindici minuti, adattandoli al gioco scelto, con un dispositivo adatto o uno scenario testuale equivalente. Scegli un argomento CyberPlay attinente a una reale responsabilità aziendale, esamina il gioco in anticipo e illustrane l'obiettivo. Dopo una breve sessione di gioco, chiedi a ogni partecipante di descrivere una decisione presa e la relativa conseguenza.
Verifica comandi, dimensioni del testo, lingua e animazioni prima dell'inizio; metti a disposizione un'alternativa con il medesimo obiettivo formativo dove necessario. Discuti cosa cambia quando la situazione si presenta sul posto di lavoro: a chi rivolgersi, quale procedura applicare e quali elementi di riscontro raccogliere. Valuta il completamento del gioco separatamente dalla qualità della spiegazione fornita.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Evita credenziali prevedibili e riutilizzate
Evita scelte prevedibili e credenziali già usate; rispetta i requisiti aziendali quando crei la password di un account di lavoro.
- Interpreta l’indicatore di robustezza
L’indicatore è illustrativo; usa un password manager approvato quando crei credenziali reali per il lavoro.
11. Redigere una prima nota di incidente efficace
Obiettivo: descrivere i fatti senza avanzare ipotesi infondate. Prevedi otto minuti e sottoponi ai partecipanti una sequenza fittizia: ricezione di un messaggio, apertura di un link e comparsa di una pagina inattesa che richiede informazioni. Chiedi loro di redigere una breve nota contenente orario, evento osservato, dispositivo o account coinvolto e azioni già intraprese. Utilizza il modello di segnalazione approvato, se disponibile.
Consenti una segnalazione verbale o l'uso di un modulo semplificato con campi guidati. Spiega la differenza tra osservazione diretta e deduzione: «Ho inserito la password» è un dato molto più utile di una diagnosi priva di riscontri. Chiedi chi riceve la comunicazione e quali istruzioni vengono impartite successivamente. Evita di chiedere ai partecipanti di analizzare link reali o cancellare elementi probatori: queste decisioni spettano al team autorizzato di risposta agli incidenti.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Includi data, ora e dispositivo
Segnala i sintomi osservati, l'orario di comparsa e il dispositivo interessato tramite il canale di segnalazione approvato.
- Distingui l'osservazione dalla diagnosi
Separa le osservazioni dirette dalle cause sospette, così che gli addetti possano indagare senza scambiare un'ipotesi per un dato di fatto.
12. Riesaminare una decisione modificando lo scenario
Obiettivo: verificare se il principio appreso possa essere applicato oltre il primo esempio. Prevedi dieci minuti e riutilizza un obiettivo precedente variando canale o mittente. Un'e-mail da un fornitore diventa una richiesta telefonica; un messaggio di supporto in ufficio si trasforma in una chat di lavoro da remoto. Chiedi a ciascuno di esprimere la propria scelta e la relativa motivazione prima del confronto. Mantieni inalterata la procedura di fondo.
Garantisci gli stessi formati accessibili adottati nella prima sessione. Analizza cosa è rimasto immutato e quali nuovi elementi hanno orientato la scelta. La pubblicazione NIST SP 800-50r1 include valutazione e miglioramento continuo all'interno del programma formativo. Registra con precisione compito e condizioni, poi definisci il passaggio successivo: un riscontro più chiaro, un nuovo caso o una modifica al processo. L'esito positivo dell'esercizio conferma la competenza osservata, senza costituire una garanzia assoluta contro incidenti futuri.
Fonti della sezione: Costruire un programma di formazione sulla sicurezza informatica e la privacy — NIST SP 800-50r1
Esercita una decisione di lavoro
Scegli un’attività dal catalogo e verifica le lingue disponibili. Le domande e gli esercizi in italiano aiutano a preparare una discussione collegata alle procedure del team.
Esplora i giochi per esercitartiFonti e approfondimenti
- Risorse sul phishing per le piccole imprese — NIST. Consultato il 2026-09-13
- Frodi tramite compromissione della posta aziendale — Ufficio federale di investigazione degli Stati Uniti (FBI). Consultato il 2026-09-13
- Costruire un programma di formazione sulla sicurezza informatica e la privacy — NIST SP 800-50r1 — NIST. Consultato il 2026-09-13
Continua a esplorare
- Piano di formazione sulla sicurezza informatica: calendario pratico di 12 mesi
Un piano di formazione sulla sicurezza informatica di 12 mesi in formato modificabile con attività per ruolo, verifiche e obiettivi pratici.
IT · 10 min di lettura - Formazione gratuita sulla sicurezza informatica: iniziare un programma in italiano
Avvia una formazione gratuita di sicurezza informatica in italiano: risorse ufficiali, esercizi, piano di quattro settimane e limiti chiari di accesso.
IT · 10 min di lettura - Giochi di sicurezza informatica in italiano: come sceglierli per i dipendenti
Scegli giochi di sicurezza informatica in italiano che esercitano decisioni utili sul lavoro. Confronta i formati e prova una sessione con una checklist.
IT · 10 min di lettura - Clean desk e blocco dello schermo: checklist di sicurezza in ufficio
Usa una checklist per clean desk e blocco dello schermo per documenti, stampe, badge e dispositivi. Impara a classificare e proteggere i dati.
IT · 9 min di lettura - Corso di sicurezza informatica per dipendenti: scegliere un programma in italiano
Scegli un corso di sicurezza informatica per dipendenti con scenari pratici, accesso semplice e un pilota chiaro per verificare apprendimento e gestione.
IT · 11 min di lettura - Argomenti di sicurezza informatica: scegliere in base a ruoli e rischi
Scegli gli argomenti di sensibilizzazione per i dipendenti in base al ruolo e al rischio operativo. Usa una matrice pratica per phishing, account, dati e IA.
IT · 10 min di lettura