Redazione CyberPlay · Pubblicato il · Aggiornato il · 10 min di lettura
Guida ed esercizi in italiano
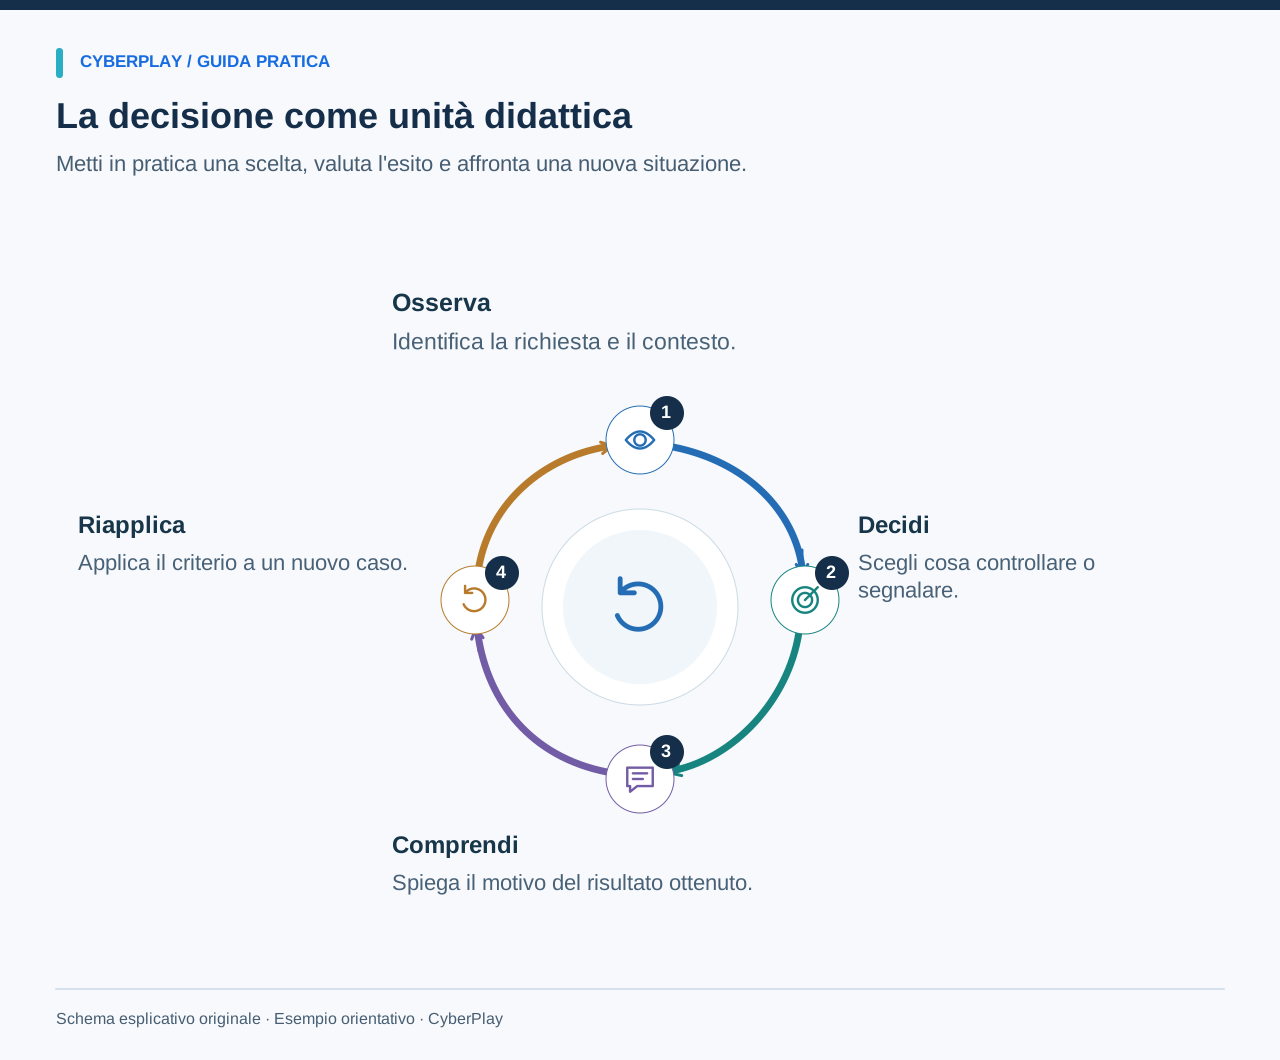
Un gioco efficace per la sensibilizzazione offre al dipendente una decisione concreta su cui fare pratica: dare fiducia a una richiesta di pagamento, autorizzare un accesso, condividere un documento o chiedere assistenza. La persona agisce, osserva la conseguenza, riceve una spiegazione e affronta una situazione diversa. Questa sequenza è il nucleo dell'approccio formativo di CyberPlay.
La scelta di un gioco parte quindi dal lavoro quotidiano del personale. Una sfida dalla grafica accattivante può divertire senza insegnare nulla di utile per l'attività; uno scenario essenziale può invece avere grande valore se le opzioni rispecchiano fedelmente una responsabilità reale. Questa guida aiuta i responsabili del programma a individuare il formato più adatto, condurre un breve progetto pilota e valutare cosa trasmetta davvero l'esperienza.
I punti da ricordare
- Definisci una decisione di sicurezza osservabile prima di selezionare il gioco.
- Verifica il feedback, i comandi e la lingua con un gruppo rappresentativo di dipendenti.
- Collega la pratica di gioco alle procedure aziendali e a una sessione di debriefing.
- Considera i punteggi come misura della prestazione nell'attività, non come prova di una riduzione del rischio per l'organizzazione.
Parti da una decisione che i dipendenti prendono davvero
Sostituisci obiettivi generici come "comprendere la sicurezza informatica" con una formulazione osservabile: "Prima di modificare le coordinate bancarie di un fornitore, l'utente verifica la richiesta tramite un contatto già registrato". Questo obiettivo chiarisce cosa debba consentire il gioco. Un quiz che si limita a chiedere la definizione di phishing non permette di verificare tale decisione.
Confrontati con chi svolge direttamente queste mansioni prima di scegliere gli esempi. Cosa rende difficile una verifica: un responsabile assente, un portale fornitori poco conosciuto, un dispositivo condiviso o una scadenza imminente? Scegli un gioco che metta in luce una criticità reale e riserva del tempo per discutere le specificità del contesto lavorativo. L'obiettivo deve restare costante, anche se cambiano la trama, lo stile visivo o il livello di difficoltà.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Confronta i dati modificati
Controlla quali dati di pagamento sono cambiati e se la richiesta corrisponde alla fattura e al lavoro previsti.
- Confronta una fattura affidabile
Confronta con una fattura affidabile, poi verifica le coordinate bancarie modificate tramite il contatto del fornitore già registrato.
Adatta il formato all'obiettivo formativo
Formati diversi mettono in luce aspetti diversi. Un quiz di conoscenza può accertare la comprensione di un termine. Uno scenario a bivi permette di provare come rispondere con fermezza e cortesia a una pressione indebita. Un gioco con compiti concorrenti evidenzia come un controllo di sicurezza si inserisca nel normale flusso operativo. Una simulazione da tavolo (tabletop) di gruppo fa emergere eventuali lacune nelle responsabilità tra reparti.
Non scegliere solo in base alla novità dell'esperienza. Gli esercizi tecnici di tipo capture-the-flag sono adatti agli specialisti, ma richiedono nozioni superflue per il personale comune. Allo stesso modo, un punteggio in un gioco arcade rischia di premiare la destrezza manuale più della consapevolezza sulla sicurezza. Chiedi al fornitore di mostrarti la decisione specifica che ti interessa, compreso l'esito di una scelta errata e la relativa spiegazione correttiva.
| Formato | Utile per | Da verificare prima della scelta |
|---|---|---|
| Quiz con spiegazione | Verificare nozioni ed equivoci | La spiegazione indica l'azione corretta successiva? |
| Scenario a bivi | Esercitare comunicazione e segnalazione | Percorsi alternativi validi possono portare al successo? |
| Gioco basato su decisioni | Esercitare scelte in un contesto dinamico | La regola di sicurezza incide sull'esito finale? |
| Simulazione guidata (tabletop) | Chiarire i ruoli all'interno del team | Vengono registrate decisioni e responsabilità? |
Cosa emerge dalla ricerca
Lo studio CHI 2019 su What.Hack ha rilevato un miglioramento nella classificazione dei tentativi di phishing a seguito di un gioco di ruolo svolto con 39 studenti della Cornell University. Il test condotto subito dopo riutilizzava gli stessi messaggi della prova iniziale. Il risultato incoraggia la sperimentazione della pratica contestualizzata, ma non prova l'efficacia a lungo termine sul posto di lavoro né garantisce i risultati per CyberPlay.
Usa la ricerca per formulare domande di valutazione più mirate. Chi ha partecipato, quali elementi sono stati messi a confronto, come è stato misurato il miglioramento e quanto è durato nel tempo? Nel tuo progetto pilota, descrivi le osservazioni con lo stesso livello di dettaglio con cui sono state raccolte: ad esempio se i partecipanti hanno spiegato una risposta più prudente, completato una prova o ricordato una procedura in seguito. Un risultato perde valore se la definizione promette più di quanto la misurazione dimostri.
Fonti della sezione: What.Hack: formazione anti-phishing attraverso un gioco di ruolo con attacchi simulati
Esamina attentamente il riscontro dopo un errore
Un feedback efficace identifica l'azione compiuta, spiega gli elementi rilevanti e fornisce un'indicazione pratica per il passo successivo. Indicare solo "Risposta errata" lascia il dipendente nel dubbio. Scrivere "Il messaggio modifica le istruzioni di pagamento: conferma la variazione tramite il contatto fornitore già archiviato" offre una linea d'azione spendibile fin dal giorno successivo.
Verifica se il riscontro gestisce adeguatamente anche le decisioni corrette. Se un utente rifiuta ogni comunicazione e vince comunque, il gioco rischia di insegnare un rifiuto indiscriminato. Inserisci normali attività lecite, comunicazioni dubbie che richiedono verifiche e attacchi evidenti. Un buon debriefing distingue ciò che la persona sapeva con certezza da ciò che ha solo dedotto, illustrando l'incertezza senza far credere che ogni messaggio formulato in modo imperfetto sia necessariamente dannoso.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Trova la rubrica aziendale
Usa la rubrica ufficiale dell'help desk aziendale per trovare un contatto fidato prima di proseguire con una richiesta sensibile.
- Non riutilizzare i numeri forniti
Un numero fornito dal chiamante fa parte della richiesta e non può verificarla in modo indipendente.
Esegui questa prova originale di 15 minuti
Usa l'esercizio riportato di seguito con dati di fantasia e senza inviare email reali. Prevedi due minuti per la lettura, tre minuti per le scelte individuali, cinque minuti per il confronto e cinque minuti per collegare l'attività alle procedure interne. Queste tempistiche sono suggerimenti di facilitazione, non uno standard ottimale dimostrato scientificamente. Fai annotare la motivazione prima di mostrare la soluzione, per evitare che l'opinione del collega più sicuro influenzi l'intera aula.
Verifica i requisiti tecnici prima del lancio aziendale
Testa l'esperienza sui dispositivi effettivamente a disposizione del personale, compresi gli schermi più piccoli se è previsto l'accesso da smartphone. Controlla la leggibilità dei testi, l'ingrandimento, l'uso tramite tastiera, la visibilità del focus, le tracce audio alternative, le animazioni, i tempi limite e accertati che il colore non sia l'unico elemento informativo. Una persona che incontra ostacoli tecnici nell'interfaccia non può dimostrare pienamente la propria consapevolezza in materia di sicurezza.
Predisponi un'attività di discussione o un testo equivalente se il gioco scelto presenta barriere d'accesso. Un'alternativa equivalente consente di esercitare la medesima competenza e ottenere il medesimo riscontro, senza dover riprodurre ogni elemento visivo. Esamina i testi effettivi del gioco, comprese istruzioni e messaggi di errore, senza dare per scontato che i menu tradotti a catalogo garantiscano la completa localizzazione dell'intera esperienza.
Usa una scheda di valutazione per il progetto pilota
Coinvolgi dipendenti del gruppo di riferimento e osserva in quali passaggi richiedono supporto. Distingui la mancata comprensione di una norma di sicurezza dalle difficoltà dovute a pulsanti poco chiari o comandi complessi. Registra osservazioni puntuali subito dopo la sessione, per poi stabilire se confermare l'attività, adattare le modalità di conduzione o scegliere un formato diverso. Evita che una reale barriera d'accesso venga mascherata da un punteggio di gradimento generale elevato.
| Criterio | Dati da raccogliere | Decisione |
|---|---|---|
| Obiettivo pertinente | La persona descrive la scelta lavorativa con parole proprie | Adotta / adatta / sostituisci |
| Scelta significativa | L'azione prudente e quella imprudente generano conseguenze comprensibili | Adotta / adatta / sostituisci |
| Feedback utile | La persona sa indicare un'azione corretta dopo un errore | Adotta / adatta / sostituisci |
| Accessibilità | Gli utenti possono leggere, interagire e completare la prova con opzioni adeguate | Idoneo / richiede interventi |
| Aderenza operativa | La persona individua la procedura corretta di segnalazione o verifica | Idoneo / lacuna procedurale |
| Chiarezza dei dati | Chi gestisce il corso distingue i dati di partecipazione dalle competenze acquisite | Idoneo / da chiarire |
Integra i giochi in un percorso formativo continuo
La pubblicazione NIST SP 800-50r1 definisce la formazione sulla sicurezza informatica come un programma strutturato, soggetto a revisione e aggiornamento in base all'evoluzione delle esigenze. Inserisci il gioco all'interno di questo percorso: illustra la regola aziendale, falla mettere in pratica, analizza i dubbi emersi e riprendi l'argomento quando il personale è tornato alle consuete attività.
Ad esempio, si può iniziare con la verifica delle coordinate bancarie dei fornitori, passare poi alla gestione di una richiesta telefonica e infine presentare una comunicazione proveniente da un account noto ma compromesso. Il principio di verifica indipendente deve rimanere costante, pur variando i segnali esteriori. Il personale appena inserito potrebbe aver bisogno di assimilare prima il processo di base, mentre i colleghi più esperti trarranno maggiore beneficio da casi particolari. La pianificazione deve tenere conto di queste differenze.
Fonti della sezione: Costruire un programma di formazione sulla sicurezza informatica e la privacy — NIST SP 800-50r1
Misura risultati concreti senza affermazioni infondate
Registra i dati di partecipazione separatamente dalle prestazioni formative. Il completamento di un modulo indica solo lo svolgimento dell'attività secondo le regole del gioco. Una risposta corretta corredata dalla relativa spiegazione dimostra un livello di competenza diverso. Un test successivo con scenari inediti permette di valutare la ritenzione delle nozioni. Una segnalazione effettuata nella normale attività lavorativa riflette invece il comportamento reale sul campo. Mantieni distinti questi parametri nella reportistica.
Nelle simulazioni di phishing, il modello NIST Phish Scale aiuta a contestualizzare la complessità nell'individuare le minacce. Un minor numero di clic su un'email palesemente ingannevole non è necessariamente merito della formazione. Tieni conto del pubblico, del compito richiesto e della difficoltà del messaggio quando confronti sessioni diverse; rileva inoltre se il personale sa a chi e come segnalare tempestivamente un dubbio.
Fonti della sezione: Scala NIST della difficoltà di riconoscimento del phishing
Scegli il primo gioco e prepara la discussione finale
Inizia con un gruppo specifico di persone e una singola decisione da allenare. Esamina i percorsi tematici di CyberPlay, consulta le schede di dettaglio e completa personalmente il gioco prescelto prima di proporlo. Prepara tre spunti per il debriefing: quali elementi meritavano attenzione, quali azioni concrete erano disponibili e come si applica la stessa decisione nella propria realtà aziendale.
Al termine della sessione, individua un miglioramento operativo pratico: potrebbe trattarsi di un promemoria visibile per le segnalazioni, di una lista aggiornata dei contatti di verifica dei fornitori o di un'indicazione ai responsabili affinché supportino le verifiche anche in situazioni di urgenza. Questo collegamento rende l'esperienza formativa rilevante per il lavoro di tutti i giorni. I giochi offrono un ambiente protetto in cui esercitarsi; il programma formativo deve rendere attuabili le scelte più sicure anche al di fuori dell'attività didattica.
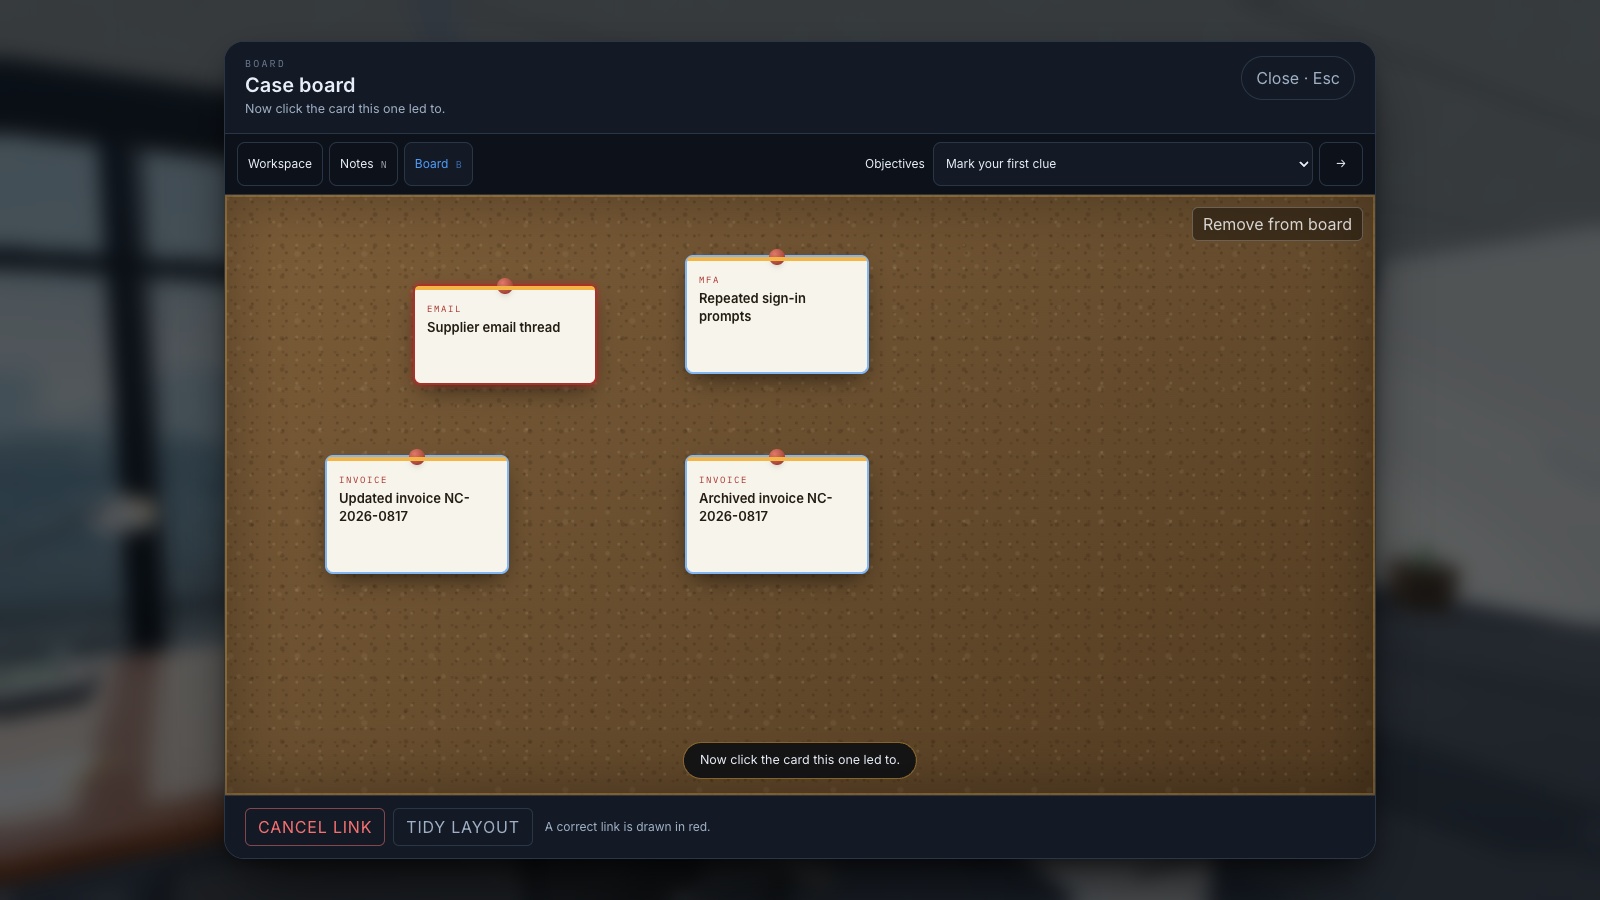
Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Collega le prove disponibili
Confronta gli indizi provenienti da fonti diverse e spiega quali dettagli supportano la decisione considerata.
- Separa i fatti dalle supposizioni
Registra ciò che hai osservato, ciò che viene affermato e ciò che richiede ancora conferma prima di trarre conclusioni.
Esercita una decisione di lavoro
L’interfaccia, le guide e le valutazioni CyberPlay sono disponibili in italiano. Scegli un gioco pertinente dal catalogo e controlla le lingue indicate nella sua scheda prima della sessione.
Esplora i giochi per esercitartiFonti e approfondimenti
- What.Hack: formazione anti-phishing attraverso un gioco di ruolo con attacchi simulati — Università Cornell / CHI 2019. Consultato il 2026-09-13
- Costruire un programma di formazione sulla sicurezza informatica e la privacy — NIST SP 800-50r1 — NIST. Consultato il 2026-09-13
- Scala NIST della difficoltà di riconoscimento del phishing — NIST. Consultato il 2026-09-13
Continua a esplorare
- Giochi di formazione sul phishing: esercitare le decisioni dietro un messaggio
Usa giochi di formazione sul phishing per esercitare analisi, verifica indipendente e segnalazione. Con un messaggio fornitore fittizio e una scaletta pratica.
IT · 9 min di lettura - Apprendimento attraverso il gioco e gamification: cosa esercita il dipendente?
Confronta apprendimento attraverso il gioco, gamification e scenari a bivi con un obiettivo di sicurezza. Esamina la ricerca e usa una scheda di valutazione.
IT · 9 min di lettura - Indicatori della formazione sulla sicurezza informatica: oltre la partecipazione
Misura la formazione sulla sicurezza con indicatori di partecipazione, decisione, memoria e segnalazione. Confronta i risultati rispettando i loro limiti.
IT · 11 min di lettura - Gestione del rischio umano: dai dati alle azioni in azienda
Che cos’è lo human risk management e come aiuta le organizzazioni? Una guida in italiano con CyberSense, esempi, dati di formazione ed esercizio pratico.
IT · 7 min di lettura - Microlearning nella sicurezza informatica: progettare una breve esercitazione
Progetta una breve sessione di sicurezza informatica su una decisione concreta, con feedback e verifica successiva. Usa la scaletta per guidare la pratica.
IT · 9 min di lettura - Indicatori del rischio umano: da CyberSense a un piano di affiancamento
Leggi copertura, CyberSense e priorità formative per reparto. Un esempio pratico per scegliere esercizi, affiancare i dipendenti e verificare i risultati.
IT · 8 min di lettura