Redazione CyberPlay · Pubblicato il · Aggiornato il · 9 min di lettura
Guida ed esercizi in italiano
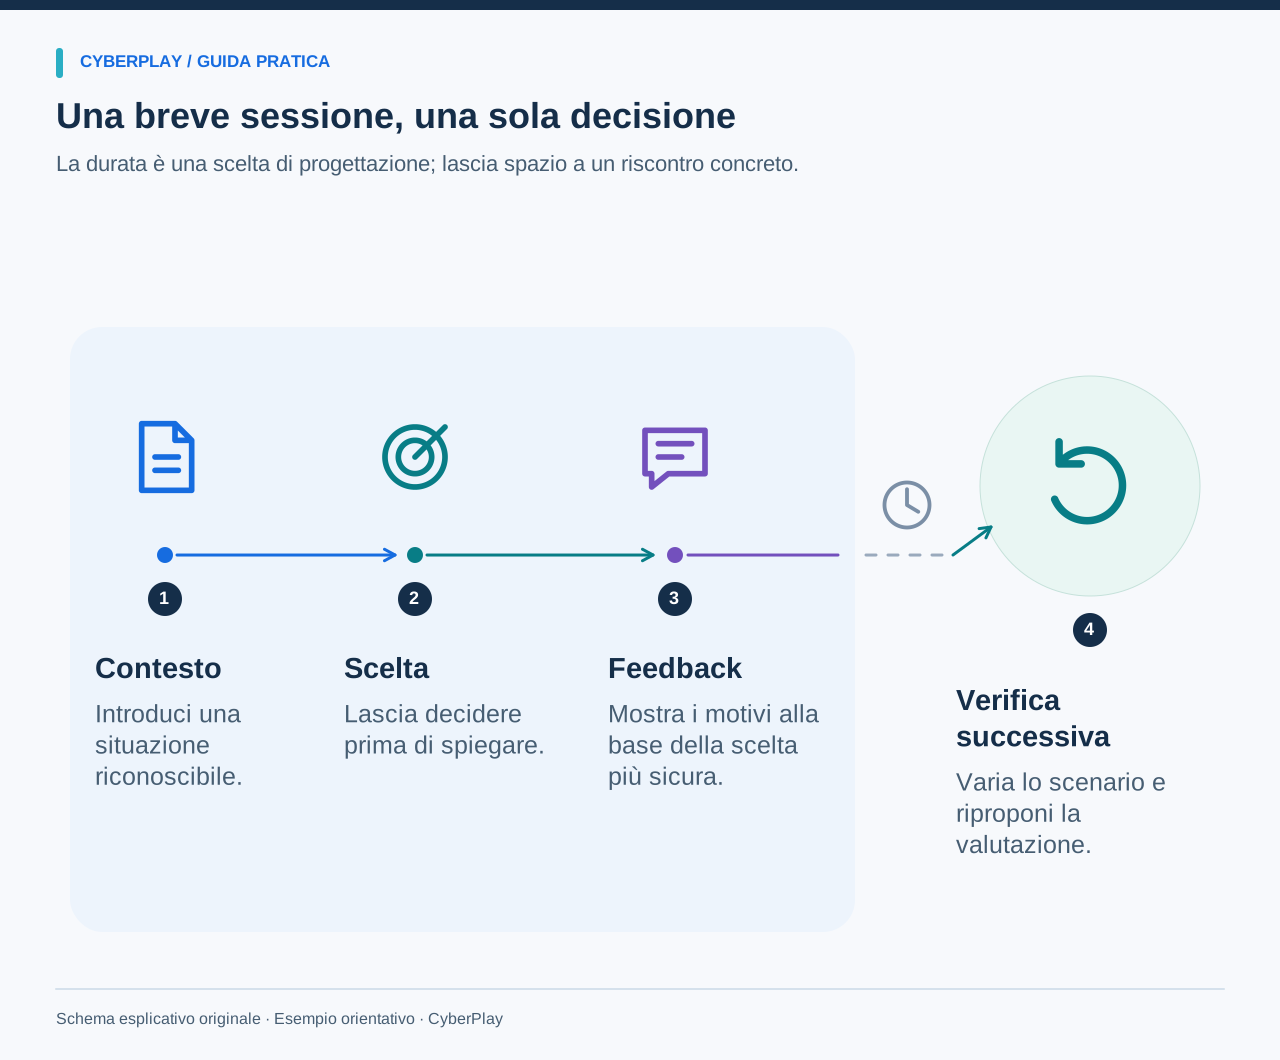
Nel campo della sensibilizzazione alla sicurezza, il microlearning è un'attività formativa breve focalizzata su un obiettivo circoscritto. Il suo valore reale dipende da ciò che il dipendente fa nel tempo a disposizione. Un breve video può presentare una regola; un rapido scenario può chiedere di applicarla. Nessuno dei due approcci diventa efficace solo perché dura cinque minuti. La vera domanda progettuale è se la sessione offra alla persona una scelta chiara, un contesto sufficiente e un riscontro concretamente applicabile sul lavoro.
Questa guida propone una sessione inedita su una richiesta imprevista di autorizzazione all'accesso, completa di preparazione, tempistiche indicative, spunti di discussione e una variante di follow-up. La gestione dei tempi è uno schema orientativo per la facilitazione. Adattalo al pubblico, alla lingua e ai dispositivi utilizzati: non esiste una durata universale capace di garantire apprendimento o comportamenti sicuri a prescindere.
I punti da ricordare
- Scegli una singola decisione osservabile per ogni breve sessione.
- Prevedi il tempo necessario affinché chi partecipa possa agire e motivare la propria scelta.
- Fornisci un feedback che indichi un passaggio pratico e concreto.
- Riprendi lo stesso principio in un secondo momento con una situazione diversa.
1. Definisci l'ambito prima della durata
Inizia con un risultato sufficientemente circoscritto da poter essere messo in pratica in modo coerente: di fronte a una richiesta imprevista di autorizzazione all'accesso, il dipendente la rifiuta e utilizza la procedura di segnalazione stabilita. Questo esito si adatta bene a uno scenario breve. Voler trattare creazione delle password, furto d'identità, phishing, backup e risposta agli incidenti in un unico micro-modulo lascia troppo poco spazio per maturare una decisione sensata su alcuno di essi.
Metti per iscritto cosa verrà valutato nella sessione e cosa invece appartiene ad altri percorsi. Un'esercitazione sull'approvazione degli accessi può concentrarsi sul contesto e sulla segnalazione. Non occorre spiegare ogni protocollo di autenticazione. Se mancano le nozioni di base, inserisci una breve introduzione o pianifica una sessione propedeutica separata prima di pretendere una risposta autonoma.
2. Utilizza le ricerche sull'apprendimento con il dovuto discernimento
Gli esperimenti condotti da Roediger e Karpicke nel 2006 hanno riscontrato che l'esercizio di rievocazione attiva (retrieval practice) migliorava il ricordo a lungo termine di testi studiati rispetto al semplice studio ripetuto, nelle condizioni testate. Ciò supporta l'idea di offrire un'occasione di rievocazione distanziata nel tempo. Non stabilisce però la durata ideale di un modulo di sicurezza informatica, non prova il trasferimento diretto agli incidenti sul posto di lavoro né dimostra uno specifico risultato per CyberPlay.
L'implicazione pratica per questo modello formativo è volutamente misurata: si chiede alla persona di prendere una decisione, di spiegarla e di tornare sul principio fondamentale in seguito. Misura ciò che riesce a fare nel compito assegnato. Sostenere che questo riduca gli incidenti o aumenti le segnalazioni reali richiederebbe evidenze a parte. Le sessioni brevi sono una scelta di progettazione, non un sostituto della valutazione dell'intero programma formativo.
Fonti della sezione: Apprendimento tramite test: le prove di memoria migliorano la ritenzione a lungo termine
3. Prepara la procedura interna e l'esempio
Verifica in che modo i dipendenti devono gestire una richiesta imprevista di autorizzazione secondo le procedure aziendali approvate per l'accesso e la segnalazione. Individua il contatto di supporto legittimo e un canale alternativo nel caso in cui il recapito principale sia indisponibile. Assicurati che chi facilita la sessione sia in grado di illustrare entrambi. Non insegnare mai a chiamare un numero fornito da chi ha inviato una richiesta non verificata.
Crea una schermata fittizia in formato testo o tramite un'immagine accessibile. Specifica chiaramente che il dipendente non ha avviato alcuna procedura di accesso. Escludi dall'esercitazione account personali e credenziali reali. Le indicazioni della CISA includono l'autenticazione a più fattori tra le misure di protezione fondamentali; questa attività aggiunge l'aspetto pratico di come comportarsi quando arriva un'approvazione non richiesta.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Ispeziona il dominio registrabile
Leggi con attenzione il dominio registrabile; parole note altrove nell'indirizzo non ne attestano il proprietario.
- Usa il portale noto
Accedi al servizio tramite un portale noto e considera il contesto fornito dal password manager approvato.
Fonti della sezione: Quattro semplici misure per proteggersi online
4. Segui questo storyboard completo per la sessione
Il seguente schema da otto minuti è un esempio pratico, non una scadenza rigida per i partecipanti. Concedi più tempo per la lettura, per l'utilizzo di tecnologie assistive o per rispondere a domande pertinenti. Nelle discussioni di gruppo, offri a ciascuno un momento di riflessione individuale prima del confronto con i colleghi. In caso contrario, la prima risposta data con sicurezza rischia di condizionare le scelte che gli altri avrebbero compiuto autonomamente.
| Tempo suggerito | Azione del facilitatore | Azione del dipendente |
|---|---|---|
| Minuto 0–1 | Presenta il ruolo e l'obiettivo: non è stato avviato alcun accesso. | Legge il contesto e individua le informazioni pertinenti. |
| Minuti 1–3 | Mostra la richiesta di approvazione senza svelare la risposta corretta. | Sceglie un'azione e spiega brevemente il motivo. |
| Minuti 3–5 | Illustra le conseguenze e la procedura approvata dall'organizzazione. | Confronta il feedback ricevuto con la propria valutazione iniziale. |
| Minuti 5–7 | Introduce un interlocutore telefonico che giustifica la richiesta con un intervento tecnico urgente. | Applica lo stesso principio di verifica alla nuova variante della richiesta. |
| Minuto 7–8 | Mostra il canale di segnalazione legittimo e invita a porre le ultime domande. | Indica a chi rivolgersi per ricevere supporto e quale dettaglio segnalare. |
5. Presenta la decisione prima della spiegazione
Non evidenziare la risposta corretta con colori di avviso e non etichettare la schermata come tentativo di truffa prima che il partecipante abbia scelto. Fornisci i dati necessari e lascia spazio a una decisione autentica. L'obiettivo è comprendere il processo decisionale, non trarre in inganno qualcuno privandolo di dettagli essenziali. Se le tue policy prevedono più comportamenti validi, prendine atto e perfeziona la consegna.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Rifiuta una richiesta non avviata
Rifiuta un'approvazione di accesso non avviata da te, anche se un altro messaggio sollecita ad accettarla.
- Segnala tramite il supporto ufficiale
Contatta l'help desk consolidato o il team di sicurezza e spiega quando sono comparse le richieste impreviste.
6. Spiega le conseguenze di ciascuna scelta
Per l'opzione di approvazione, chiarisci che autorizzare l'accesso significa concedere l'ingresso all'account e deve sempre corrispondere a un'azione voluta dall'utente. Per la conferma chiesta sullo stesso canale, spiega perché un ulteriore messaggio dello stesso richiedente non costituisce una verifica indipendente. Per il rifiuto e la segnalazione, illustra cosa deve contenere una notifica efficace: orario approssimativo, servizio interessato e anomalie riscontrate.
Mantieni un tono calmo e puntuale. Chi compie la scelta errata ha bisogno di un'alternativa chiara e praticabile, non di previsioni catastrofiche. Offri la possibilità di cimentarsi subito con una seconda versione dopo la spiegazione. Registra il primo tentativo a parte se stai valutando l'efficacia della sessione: una risposta corretta al secondo tentativo e una decisione presa subito in autonomia misurano aspetti diversi.
7. Scegli un segmento di gioco appropriato
L'apprendimento attraverso il gioco è efficace quando le dinamiche evidenziano con chiarezza la decisione da prendere e i comandi non assorbono l'intera durata della sessione. Testa l'intero percorso, compresi caricamenti, istruzioni e schermate conclusive. Leggi la descrizione del gioco e verifica l'interazione prima di comunicare i tempi ai dipendenti: persone diverse possono impiegare tempi differenti.
Consulta il catalogo dedicato alla sicurezza degli account per individuare le esercitazioni CyberPlay più pertinenti. Al termine dell'attività, chiedi al dipendente di collegare una decisione presa nel gioco alla procedura di accesso interna. Considera il gioco come un ambiente di simulazione con le proprie regole: il compito di chi facilita è chiarire dove queste regole coincidono con il lavoro reale e dove le procedure aziendali richiedono ulteriori passaggi.
8. Pianifica una sessione di verifica con una variante
In una sessione successiva, modifica lo scenario mantenendo inalterato il principio fondamentale. Ad esempio, un finto interlocutore telefonico chiede di comunicare un codice di recupero dell'account per non interrompere una riunione online. Chiedi al dipendente di individuare l'azione richiesta, di selezionare un canale di verifica attendibile e di indicare la procedura di segnalazione, senza mostrare prima la soluzione della volta precedente.
Scegli un intervallo di tempo congruo e annotalo, così da mantenere interpretabili i dati raccolti. Se il dipendente ripete correttamente la risposta iniziale ma fatica di fronte alla nuova richiesta, prendilo come segnale per proporre esercitazioni più variegate. Non dare per scontato che la prima sessione sia stata inutile, ma non presumere nemmeno che un esito positivo garantisca un comportamento sicuro in qualsiasi situazione reale.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Trova la rubrica aziendale
Usa la rubrica ufficiale dell'help desk aziendale per trovare un contatto fidato prima di proseguire con una richiesta sensibile.
- Non riutilizzare i numeri forniti
Un numero fornito dal chiamante fa parte della richiesta e non può verificarla in modo indipendente.
9. Progetta tenendo conto del tempo di lavoro effettivo
Prevedi una versione testuale equivalente se il formato richiede audio, movimenti rapidi del mouse o dispositivi non a disposizione di tutto il personale. Consenti di mettere in pausa e rileggere. Nelle sessioni guidate di gruppo, fai in modo che anche i partecipanti più riservati abbiano il tempo di formulare la propria risposta. Per chi lavora su turni, fissa l'attività in momenti che non compromettano le mansioni operative.
Evita di usare la brevità dei moduli come pretesto per interrompere continuamente il lavoro. Una fascia oraria definita e con finalità chiare è più facile da comprendere e gestire. Le linee guida del NIST inquadrano la formazione come un'attività aziendale continuativa. Incarica una persona di verificare che contenuti, canali di segnalazione e policy di supporto restino costantemente aggiornati con l'evolversi dell'organizzazione.
Fonti della sezione: Costruire un programma di formazione sulla sicurezza informatica e la privacy — SP 800-50, revisione 1
10. Valuta la sessione con una breve revisione progettuale
Utilizza la checklist seguente al termine del progetto pilota e dopo la prima erogazione. Il miglioramento più utile potrebbe riguardare un contesto più chiaro, un'opzione di scelta più realistica o un canale di segnalazione più semplice. Tieni distinte le osservazioni sull'usabilità dell'interfaccia da quelle sulla decisione di sicurezza informatica. Una persona che ha riscontrato difficoltà con i comandi non ha necessariamente mostrato una lacuna conoscitiva.
- L'obiettivo è formulato come una singola azione osservabile?
- Il partecipante dispone di informazioni sufficienti per decidere?
- Il feedback chiarisce perché ciascuna azione plausibile è importante?
- Il dipendente può eseguire l'azione sicura tramite una procedura interna reale?
- Il tempo a disposizione è sufficiente per esigenze di accessibilità, riflessione e domande?
- Lo scenario successivo varia la situazione pur mantenendo lo stesso principio?
- I risultati dichiarati si basano esclusivamente sulle evidenze raccolte?
Esercita una decisione di lavoro
Seleziona una breve sequenza pertinente e verifica le opzioni di lingua. Conserva tempo sufficiente per spiegare in italiano perché un’azione è più sicura.
Esplora i giochi per esercitartiFonti e approfondimenti
- Apprendimento tramite test: le prove di memoria migliorano la ritenzione a lungo termine — Roediger e Karpicke, Psychological Science; scheda PubMed. Consultato il 2026-09-13
- Quattro semplici misure per proteggersi online — CISA. Consultato il 2026-09-13
- Costruire un programma di formazione sulla sicurezza informatica e la privacy — SP 800-50, revisione 1 — NIST. Consultato il 2026-09-13
Continua a esplorare
- Apprendimento attraverso il gioco e gamification: cosa esercita il dipendente?
Confronta apprendimento attraverso il gioco, gamification e scenari a bivi con un obiettivo di sicurezza. Esamina la ricerca e usa una scheda di valutazione.
IT · 9 min di lettura - Piano di formazione sulla sicurezza informatica: calendario pratico di 12 mesi
Un piano di formazione sulla sicurezza informatica di 12 mesi in formato modificabile con attività per ruolo, verifiche e obiettivi pratici.
IT · 10 min di lettura - Indicatori della formazione sulla sicurezza informatica: oltre la partecipazione
Misura la formazione sulla sicurezza con indicatori di partecipazione, decisione, memoria e segnalazione. Confronta i risultati rispettando i loro limiti.
IT · 11 min di lettura - Giochi di sicurezza informatica in italiano: come sceglierli per i dipendenti
Scegli giochi di sicurezza informatica in italiano che esercitano decisioni utili sul lavoro. Confronta i formati e prova una sessione con una checklist.
IT · 10 min di lettura - Giochi di formazione sul phishing: esercitare le decisioni dietro un messaggio
Usa giochi di formazione sul phishing per esercitare analisi, verifica indipendente e segnalazione. Con un messaggio fornitore fittizio e una scaletta pratica.
IT · 9 min di lettura - Indicatori del rischio umano: da CyberSense a un piano di affiancamento
Leggi copertura, CyberSense e priorità formative per reparto. Un esempio pratico per scegliere esercizi, affiancare i dipendenti e verificare i risultati.
IT · 8 min di lettura