CyberPlay-Redaktion · Veröffentlicht am · Aktualisiert am · 9 Min. Lesezeit
Leitfaden und Übungen auf Deutsch
Microlearning für Security Awareness ist eine kurze Lernaktivität, die auf ein eng umrissenes Ziel ausgerichtet ist. Ihr Nutzen hängt davon ab, was die Lernenden in der verfügbaren Zeit tatsächlich tun. Ein kurzes Video kann eine Regel vorstellen; ein knappes Szenario kann dazu auffordern, sie anzuwenden. Beides wird nicht allein dadurch wirksam, dass es fünf Minuten dauert. Die entscheidende didaktische Frage ist, ob die Einheit den Mitarbeitenden eine eindeutige Handlungsentscheidung, ausreichend Kontext und Feedback bietet, das sich im Arbeitsalltag anwenden lässt.
Dieser Leitfaden stellt eine eigens entwickelte Lerneinheit zu einer unerwarteten Freigabeanfrage für eine Anmeldung vor – inklusive Vorbereitung, Zeitvorschlägen, Diskussionsimpulsen und einem abgewandelten Folgeszenario. Die Zeitangaben dienen als exemplarischer Moderationsplan. Passen Sie ihn an Zielgruppe, Sprache und Endgeräte an; es gibt keine universelle Zeitdauer, die Lernerfolg oder sicheres Verhalten garantiert.
Das Wichtigste zum Mitnehmen
- Wählen Sie für jede kurze Einheit genau eine beobachtbare Handlungsentscheidung aus.
- Planen Sie Zeit ein, damit Lernende handeln und ihre Beweggründe darlegen können.
- Nutzen Sie Feedback, das einen konkreten, praxistauglichen nächsten Schritt aufzeigt.
- Greifen Sie dasselbe Sicherheitsprinzip später in einer veränderten Situation erneut auf.
1. Den inhaltlichen Rahmen vor der Zeitdauer festlegen
Beginnen Sie mit einem Lernziel, das klein genug ist, um es in sich schlüssig zu üben: Wenn eine unerwartete Freigabeaufforderung zur Anmeldung erscheint, lehnen die Mitarbeitenden diese ab und nutzen den festgelegten Meldeweg. Dieses Ergebnis passt genau in ein kurzes Szenario. Passwortregeln, Identitätsdiebstahl, Phishing, Datensicherungen und Incident Response in ein einziges winziges Modul zu packen, lässt für keines dieser Themen genügend Raum für eine fundierte Entscheidung.
Halten Sie schriftlich fest, was in der Einheit überprüft wird und was an anderer Stelle behandelt werden muss. Eine Übung zu Anmeldefreigaben kann den situativen Kontext und den Meldeweg thematisieren. Sie muss nicht jedes Authentifizierungsprotokoll erklären. Fehlt den Lernenden das nötige Vorwissen, fügen Sie eine kurze Erläuterung ein oder setzen Sie eine separate Basisschulung an, bevor Sie eine eigenständige Reaktion erwarten.
2. Erkenntnisse der Lernforschung umsichtig nutzen
Die Experimente von Roediger und Karpicke aus dem Jahr 2006 zeigten, dass aktives Abrufen von Wissen (Retrieval Practice) das spätere Erinnern an gelesene Prosatexte im Vergleich zum wiederholten Lesen unter den Versuchsbedingungen verbesserte. Dies spricht dafür, eine spätere Abfragegelegenheit einzuplanen. Es liefert jedoch weder eine Idealzeit für Cybersecurity-Module noch den Beweis für einen Transfer auf reale Vorfälle am Arbeitsplatz oder Wirksamkeitsnachweise für CyberPlay.
Die praktischen Konsequenzen für dieses Konzept sind bewusst pragmatisch gehalten: Geben Sie den Teilnehmenden die Möglichkeit, eine Entscheidung zu treffen, diese zu begründen und das Grundprinzip später wieder aufzugreifen. Messen Sie, was die Teilnehmenden bei der gestellten Aufgabe leisten können. Eine Aussage über reale Melderaten oder sinkende Vorfallzahlen würde gesonderte Nachweise erfordern. Kurze Lerneinheiten sind ein didaktisches Format, kein Ersatz für die Evaluation des gesamten Schulungsprogramms.
Quellen dieses Abschnitts: Testgestütztes Lernen: Gedächtnistests verbessern das langfristige Behalten
3. Interne Prozesse und Übungsbeispiel vorbereiten
Klären Sie anhand der offiziellen Anmelde- und Meldevorgänge Ihrer Organisation ab, wie Mitarbeitende mit einer unerwarteten Freigabeaufforderung umgehen sollen. Ermitteln Sie die legitimen Support-Kontaktdaten sowie einen Ausweichkanal, falls der Standardweg gestört ist. Stellen Sie sicher, dass die moderierende Person beides erklären kann. Bringen Sie Mitarbeitenden keinesfalls bei, eine Telefonnummer anzurufen, die von einer nicht verifizierten Person übermittelt wurde.
Erstellen Sie eine fiktive Bildschirmanzeige als Text oder barrierefreie Grafik. Legen Sie fest, dass die Mitarbeitenden selbst keinen Anmeldevorgang gestartet haben. Nutzen Sie für die Übung weder persönliche Accounts noch echte Zugangsdaten. Die Leitlinien der CISA führen die Multi-Faktor-Authentisierung (MFA) als grundlegende Schutzmaßnahme auf; diese Lerneinheit ergänzt die praktische Handlungsfrage, was zu tun ist, wenn eine Bestätigung völlig unerwartet auf dem Bildschirm erscheint.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Registrierbare Domain prüfen
Lesen Sie die registrierbare Domain sorgfältig; vertraute Begriffe an anderer Stelle einer Adresse belegen nicht ihren Eigentümer.
- Bekanntes Portal nutzen
Rufen Sie den Dienst über ein bekanntes Portal auf und beachten Sie den Kontext Ihres freigegebenen Passwort-Managers.
Quellen dieses Abschnitts: Vier einfache Schritte für mehr Sicherheit im Netz
4. Leitfaden: Vollständiger Ablaufplan für die Einheit
Der folgende Acht-Minuten-Plan dient als Orientierungshilfe, nicht als starre Zeitvorgabe für Lernende. Planen Sie zusätzliche Zeit zum Lesen, für assistive Technologien oder vertiefende Fragen ein. Geben Sie den Teilnehmenden bei Gruppendiskussionen einen kurzen Moment Zeit, ihre eigene Wahl zu treffen, bevor andere zu Wort kommen. Andernfalls kann die erste selbstbewusst vorgetragene Wortmeldung verdecken, wie die übrigen Kolleginnen und Kollegen entschieden hätten.
| Empfohlene Zeit | Aktivität der Moderation | Aktivität der Lernenden |
|---|---|---|
| Minute 0–1 | Rolle und Rahmen erklären: Es wurde keine eigene Anmeldung gestartet. | Kontext lesen und relevante Anhaltspunkte erfassen. |
| Minute 1–3 | Freigabeanfrage zeigen und die Lösung zunächst zurückhalten. | Eine Handlungsoption wählen und die Entscheidung kurz begründen. |
| Minute 3–5 | Konsequenzen und den intern vorgesehenen Meldeweg erläutern. | Das erhaltene Feedback mit der eigenen Begründung abgleichen. |
| Minute 5–7 | Anruf vorstellen: Freigabe sei für eine Wartung dringend erforderlich. | Dasselbe Prüfprinzip auf die veränderte Anfrage anwenden. |
| Minute 7–8 | Offiziellen Meldeweg aufzeigen und offene Fragen beantworten. | Zuständige Stelle benennen und ein Meldedetail formulieren. |
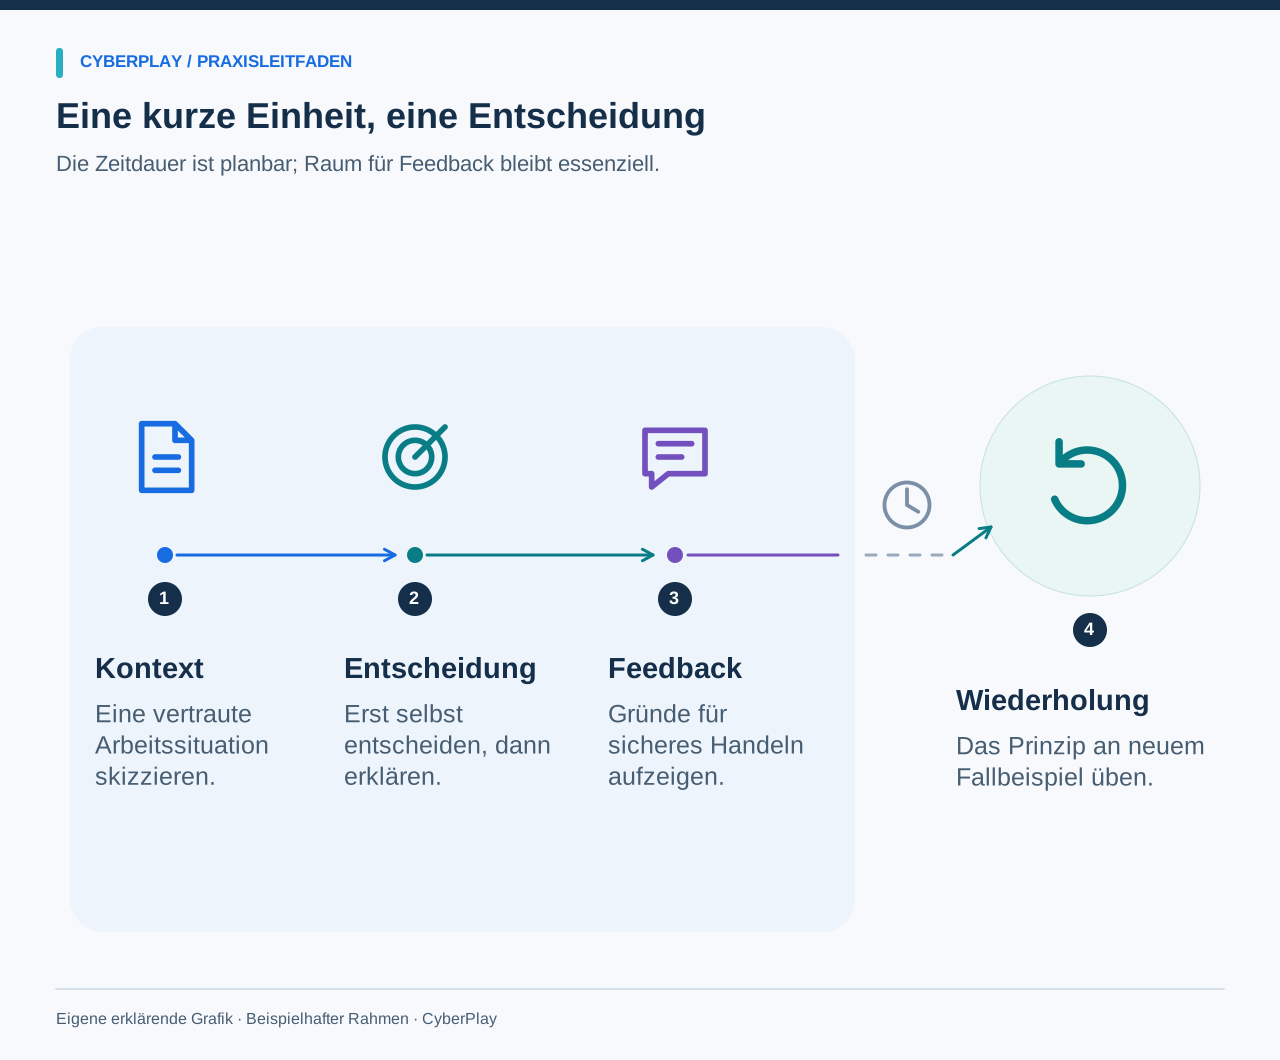
5. Die Entscheidung vor der Erklärung präsentieren
Heben Sie die richtige Antwort nicht vorab durch Signalfarben hervor und kennzeichnen Sie die Ansicht nicht als Betrugsversuch, bevor die Lernenden gewählt haben. Stellen Sie alle relevanten Fakten bereit und lassen Sie eine eigenständige Wahl zu. Ziel ist es, den Entscheidungsweg nachzuvollziehen – nicht, Teilnehmende durch vorenthaltene Informationen hereinzulegen. Wenn nach Ihren internen Richtlinien mehrere Reaktionen zulässig sind, bestätigen Sie dies und präzisieren Sie die Fragestellung.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Nicht selbst angeforderte Bestätigung
Lehnen Sie eine Anmeldebestätigung ab, die Sie nicht selbst angefordert haben, auch wenn eine weitere Nachricht dazu drängt.
- Über offiziellen Support melden
Wenden Sie sich an das zuständige Helpdesk- oder Sicherheitsteam und schildern Sie, wann die unerwarteten Freigabeanfragen auftraten.
6. Die Konsequenzen jeder Auswahlmöglichkeit erklären
Erklären Sie zur Freigabe-Option: Jede Bestätigung erteilt Kontozugriff und darf daher nur auf eigene, bewusst gestartete Aktionen folgen. Erläutern Sie zur Rückfrage über denselben Kanal, warum eine erneute Nachricht des Anfragenden keine unabhängige Verifizierung darstellt. Stellen Sie bei Ablehnung und Meldung dar, welche Angaben für ein Sicherheitsteam wertvoll sind: genauer Zeitpunkt, betroffener Dienst und eigene Beobachtungen.
Formulieren Sie sachlich und präzise. Wer sich falsch entschieden hat, benötigt eine umsetzbare Verhaltensalternative und keine dramatisierten Schreckensszenarien. Bieten Sie direkt nach der Nachbesprechung die Möglichkeit zu einem zweiten Durchlauf. Halten Sie für die Auswertung den ersten Versuch getrennt fest: Eine gelungene Wiederholung und eine spontane Erstreaktion messen unterschiedliche Kompetenzen.
7. Eine passende Spielsequenz auswählen
Ein kurzes Gamification-Element ist dann sinnvoll, wenn die Spielmechanik die geforderte Entscheidung transparent macht und die Bedienung nicht die gesamte Lernzeit beansprucht. Testen Sie den Ablauf vorab vollständig – inklusive Ladezeiten, Anleitungen und Ergebnisanzeige. Prüfen Sie die Spielbeschreibung und den Spielablauf selbst, bevor Sie den Zeitbedarf im Team kommunizieren. Verschiedene Personen benötigen unterschiedlich lange.
Nutzen Sie die Themenübersicht zur Kontosicherheit, um passende CyberPlay-Übungen auszuwählen. Verknüpfen Sie das Spielerlebnis im Anschluss mit den Anmelde- und Freigabevorgängen der eigenen Organisation. Begreifen Sie das Spiel als geschützten Übungsraum mit eigenen Regeln. Aufgabe der Moderation ist es, aufzuzeigen, wo sich diese Spielregeln mit dem Arbeitsalltag decken und an welchen Stellen lokale Arbeitsanweisungen greifen.
8. Ein verändertes Folgeszenario einplanen
Verändern Sie in einer späteren Lerneinheit die Rahmenhandlung, behalten Sie das Sicherheitsprinzip jedoch bei. Beispiel: Ein Anrufer fordert dazu auf, einen Code zur Kontowiederherstellung vorzulesen, um die Funktion eines Videokonferenzdienstes nicht zu unterbrechen. Fordern Sie die Lernenden auf, die verlangte Aktion zu bewerten, einen verlässlichen Prüfkanal zu wählen und den Meldeweg zu benennen – ohne die Musterlösung des vorigen Mals vorab einzublenden.
Wählen Sie ein praktikables Zeitintervall und dokumentieren Sie den Abstand, um vergleichbare Daten zu erhalten. Kann die Person die frühere Antwort zwar auswendig wiedergeben, scheitert jedoch am abgewandelten Fall, ist dies ein klares Signal für vielfältigere Übungsszenarien. Gehen Sie weder davon aus, dass die erste Einheit nutzlos war, noch dass ein gelöster Folgefall bereits sicheres Verhalten unter allen realen Stressbedingungen garantiert.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Bestehendes Verzeichnis nutzen
Nutzen Sie das offizielle Helpdesk-Verzeichnis der Organisation für einen vertrauenswürdigen Kontakt, bevor Sie heikle Anfragen fortführen.
- Übermittelte Nummern nicht nutzen
Eine vom Anrufer genannte Nummer ist Teil der Anfrage und eignet sich nicht zur unabhängigen Überprüfung.
9. Reale Arbeitszeiten der Mitarbeitenden berücksichtigen
Stellen Sie eine gleichwertige Textversion bereit, wenn ein Format Ton, schnelle Mausbewegungen oder Geräte voraussetzt, die nicht allen Mitarbeitenden zur Verfügung stehen. Ermöglichen Sie Pausen und das Nachlesen von Inhalten. Geben Sie in moderierten Gruppen auch zurückhaltenden Personen genügend Zeit für eigene Überlegungen. Legen Sie Schulungszeiten im Schichtbetrieb so, dass die Teilnahme ohne Beeinträchtigung des operativen Betriebs möglich ist.
Nutzen Sie kurze Formate nicht als Vorwand für ständige Arbeitsunterbrechungen. Feste, planbare Zeitfenster mit klarer Zielsetzung lassen sich wesentlich besser etablieren und organisieren. Die Programmleitlinien des NIST verstehen Informationssicherheit als dauerhafte Organisationsaufgabe. Bestimmen Sie Verantwortliche, die regelmäßig prüfen, ob Lerninhalte, Meldewege und Sicherheitsrichtlinien an veränderte Rahmenbedingungen angepasst werden müssen.
Quellen dieses Abschnitts: Ein Lernprogramm für Cybersicherheit und Datenschutz aufbauen, NIST SP 800-50r1
10. Die Einheit mit einem kurzen Design-Review prüfen
Nutzen Sie die folgende Checkliste nach dem Testlauf und dem ersten Rollout. Oft liegt die größte Verbesserung in einem klareren Kontext, realistischeren Auswahlmöglichkeiten oder einem einfacheren Meldeweg. Trennen Sie Rückmeldungen zur Benutzeroberfläche strikt von der inhaltlichen Sicherheitsentscheidung: Wer mit der Bedienung kämpft, hat nicht automatisch ein Wissensdefizit im Sicherheitsbereich.
- Lässt sich das Lernziel als eine konkrete, beobachtbare Handlung beschreiben?
- Liegen den Lernenden alle notwendigen Informationen für eine Entscheidung vor?
- Verdeutlicht das Feedback die Konsequenzen jeder plausiblen Handlungsoption?
- Können Mitarbeitende die sichere Handlung über reale interne Prozesse ausführen?
- Bleibt ausreichend Zeit für Barrierefreiheit, Reflexion und Nachfragen?
- Variiert das Folgeszenario die Situation bei gleichbleibendem Kernprinzip?
- Beziehen sich dokumentierte Erfolge ausschließlich auf erhobene Nachweise?
Die Entscheidung in der Praxis anwenden
Erproben Sie ein Szenario zur Kontosicherheit und übertragen Sie eine konkrete Handlungsentscheidung auf Ihre betrieblichen Anmelde- und Meldewege. Eine kurze Einheit auf Deutsch braucht dennoch verständliche Rückmeldungen; prüfen Sie diese im gewählten deutschsprachigen Spiel vor dem Einsatz.
Passwort-Lernspiele entdeckenQuellen und weiterführende Informationen
- Testgestütztes Lernen: Gedächtnistests verbessern das langfristige Behalten — Roediger und Karpicke, Psychological Science; PubMed-Eintrag. Abgerufen am 2026-09-13
- Vier einfache Schritte für mehr Sicherheit im Netz — CISA. Abgerufen am 2026-09-13
- Ein Lernprogramm für Cybersicherheit und Datenschutz aufbauen, NIST SP 800-50r1 — NIST. Abgerufen am 2026-09-13
Weitere Artikel entdecken
- Spielbasiertes Lernen oder Gamification in der Security Awareness?
Vergleichen Sie spielbasiertes Lernen, Gamification und Verzweigungsszenarien in der Security Awareness anhand eines Lernziels, Forschungsdaten und Arbeitsblatts.
DE · 7 Min. Lesezeit - Security-Awareness-Schulungsplan: ein Jahreskalender mit praktischen Übungen
Ein anpassbarer 12-Monats-Kalender für Security Awareness mit praxisnahen Entscheidungszielen, rollenbasierten Übungen, Nachbesprechungen und klaren Nachweisen.
DE · 8 Min. Lesezeit - Security-Awareness-Kennzahlen: mehr messen als Teilnahme
Security-Awareness-Kennzahlen sinnvoll nutzen: Teilnahme, Wissen, Behalten und Verhalten getrennt messen und Ergebnisse ohne überzogene Erfolgsversprechen bewerten.
DE · 9 Min. Lesezeit