Équipe éditoriale CyberPlay · Publié le · Mis à jour le · 10 min de lecture
Guide et exercices en français
Le microlearning pour la sensibilisation à la cybersécurité est une courte activité d'apprentissage ciblée sur un objectif précis. Sa valeur dépend de ce que fait l'apprenant pendant le temps imparti. Une brève vidéo peut introduire une règle ; un court scénario peut demander de l'appliquer. Ni l'un ni l'autre ne devient efficace simplement parce qu'il dure cinq minutes. La vraie question de conception consiste à déterminer si la séance offre à la personne une décision claire, un contexte suffisant et un retour exploitable au travail.
Ce guide propose une séance originale autour d'une notification de connexion inattendue, incluant préparation, minutage suggéré, pistes de discussion et variante pour le suivi. Le minutage est un plan d'animation indicatif. Adaptez-le au public, à la langue et aux équipements ; aucune durée universelle ne garantit un apprentissage durable ou un comportement sans risque.
Les points à retenir
- Choisissez une décision observable pour chaque séance courte.
- Prévoyez du temps pour que l'apprenant agisse et explique son raisonnement.
- Fournissez un retour d'expérience qui apporte une prochaine étape pratique.
- Revisitez le même principe plus tard à travers une situation différente.
1. Définir le périmètre avant la durée
Commencez par un résultat d'apprentissage suffisamment délimité pour être exercé de manière cohérente : lorsqu'une notification de connexion inattendue apparaît, le salarié la refuse et utilise le circuit de signalement officiel. Ce résultat s'adapte parfaitement à un scénario court. Vouloir traiter la création de mots de passe, l'usurpation d'identité, l'hameçonnage (phishing), les sauvegardes et la réponse aux incidents dans un seul micro-module ne laisse pas assez d'espace pour prendre une décision significative sur l'un de ces thèmes.
Déterminez par écrit ce que la séance va évaluer et ce qui relève d'autres séquences. Un exercice sur une notification de connexion peut porter sur le contexte et le signalement. Il n'a pas besoin d'expliquer chaque protocole d'authentification. Si les collaborateurs ne disposent pas des prérequis nécessaires, ajoutez une courte explication préalable ou planifiez une séance de socle distincte avant d'attendre une réponse autonome.
2. S'appuyer sur la recherche pédagogique avec discernement
Les expériences de Roediger et Karpicke en 2006 ont montré que la pratique de récupération en mémoire améliorait le rappel différé de textes étudiés par rapport à une révision répétée, dans les conditions de l'étude. Cela incite à prévoir une opportunité de rappel ultérieure. Cela n'établit pas pour autant une durée idéale pour les modules de cybersécurité, ne prouve pas le transfert face aux incidents réels en entreprise et ne constitue pas une démonstration des résultats propres à CyberPlay.
La portée pratique pour cette démarche est délibérément modeste : laissez les collaborateurs prendre une décision, l'expliquer, puis revenez sur ce principe ultérieurement. Évaluez ce qu'ils accomplissent sur l'activité proposée. Affirmer que cela génère des signalements accrus ou moins d'incidents sur le terrain nécessiterait des données probantes distinctes. Les séances courtes sont un choix de conception pédagogique, non un substitut à l'évaluation globale de votre programme de formation.
Sources de cette section: Apprendre par les tests : les tests de mémoire améliorent la rétention à long terme
3. Préparer les procédures internes et l'exemple
Confirmez la manière dont les salariés doivent traiter une demande d'approbation imprévue selon les procédures officielles de connexion et de signalement de l'organisation. Identifiez le contact légitime du support ainsi qu'une solution de repli si le canal habituel est indisponible. Assurez-vous que l'animateur puisse expliciter les deux. N'apprenez jamais à un collaborateur à appeler un numéro fourni par un demandeur non vérifié.
Créez une interface fictive sous forme de texte brut ou de visuel accessible. Précisez bien que le collaborateur n'a initié aucune tentative de connexion. Écartez tout compte personnel et identifiant réel de l'exercice. La CISA inclut l'authentification multifacteur (MFA) parmi ses mesures de protection fondamentales ; cette activité aborde la question pratique de l'attitude à adopter face à une notification inattendue.

Agrandir l’image · Capture du jeu · Interface en anglais
- Inspecter le domaine enregistrable
Lisez attentivement le domaine enregistrable ; des mots familiers placés ailleurs dans l'adresse n'en garantissent pas le propriétaire.
- Utiliser votre portail connu
Accédez au service via un portail connu et tenez compte du contexte fourni par votre gestionnaire de mots de passe approuvé.
Sources de cette section: Quatre mesures simples pour se protéger en ligne
4. Dérouler le storyboard complet de la séance
Le déroulé de huit minutes ci-dessous est un exemple et non un compte à rebours rigide pour les apprenants. Laissez plus de temps pour la lecture, l'utilisation d'outils d'accessibilité ou des questions utiles. En groupe, accordez aux participants un instant de calme pour choisir leur réponse avant d'entendre leurs collègues. Sinon, la première réponse formulée avec aplomb risque de masquer les choix que les autres auraient faits.
| Temps suggéré | Action de l'animateur | Action de l'apprenant |
|---|---|---|
| Minutes 0–1 | Présenter le rôle et l'objectif : aucune connexion n'a été demandée. | Lire le contexte et repérer les informations pertinentes. |
| Minutes 1–3 | Afficher la demande d'approbation sans donner la réponse. | Choisir une action et expliquer brièvement son raisonnement. |
| Minutes 3–5 | Expliquer les conséquences et la procédure locale validée. | Comparer ce retour avec son raisonnement de départ. |
| Minutes 5–7 | Introduire un appelant prétendant que la validation est requise pour un dépannage. | Appliquer le même principe de vérification à cette variante de la demande. |
| Minutes 7–8 | Montrer le circuit de signalement officiel et recueillir les dernières questions. | Indiquer le canal d'assistance approprié et un détail à inclure au signalement. |
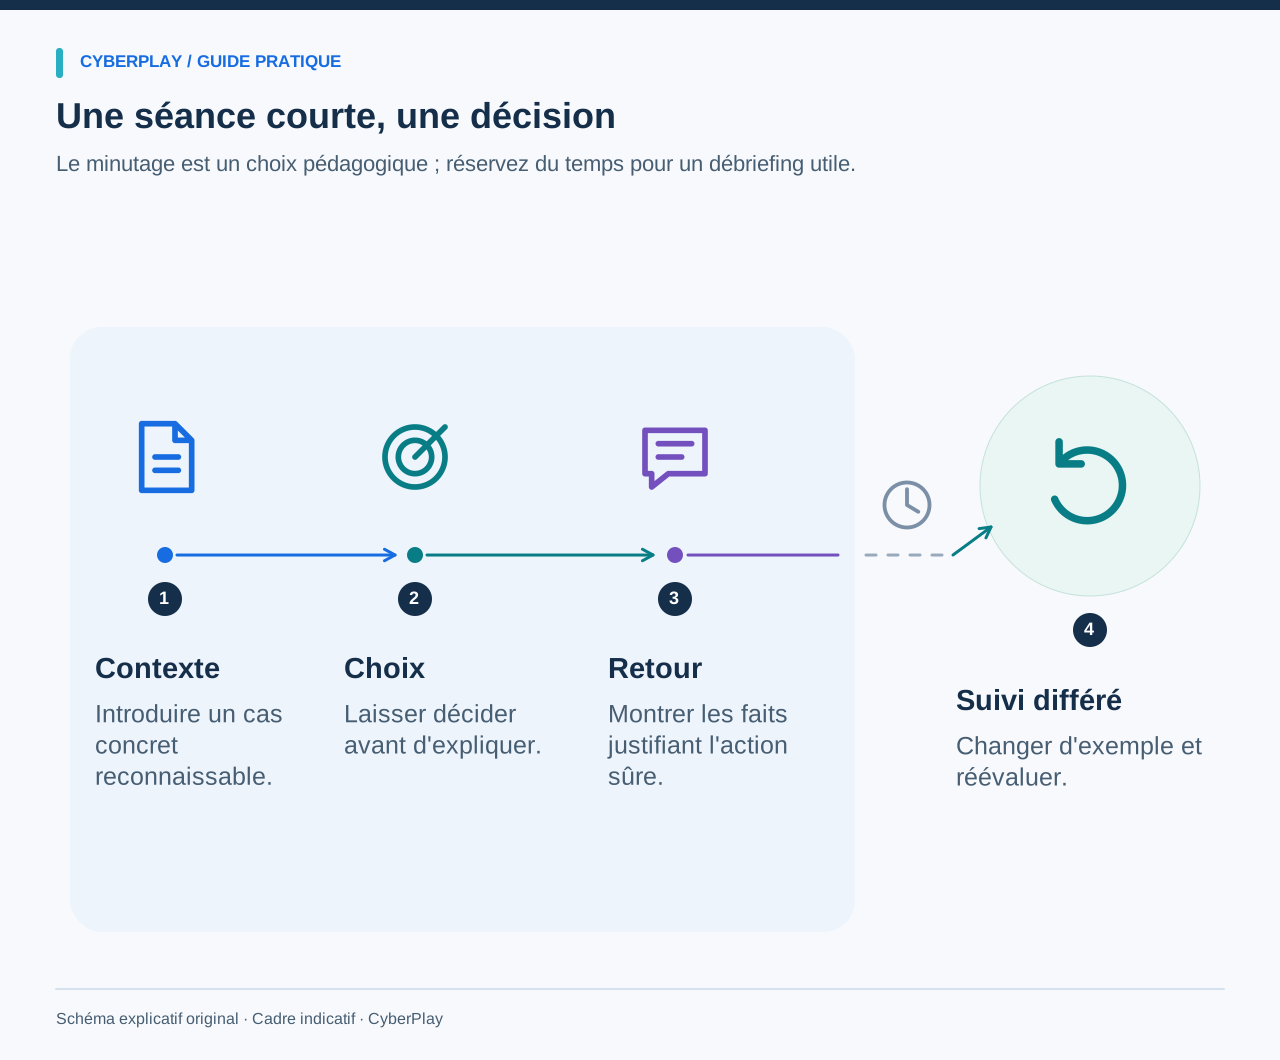
5. Présenter la décision avant l'explication
Ne mettez pas en valeur la bonne réponse avec une couleur d'alerte et ne qualifiez pas l'écran d'arnaque avant que l'apprenant n'ait fait son choix. Donnez-lui les éléments requis, puis laissez-le décider par lui-même. L'objectif est de comprendre le raisonnement, non de piéger un collaborateur avec des informations tronquées. Si plusieurs réactions sont envisageables selon votre charte, reconnaissez-le et ajustez la consigne.

Agrandir l’image · Capture du jeu · Interface en anglais
- Rejeter une demande non sollicitée
Refusez toute validation de connexion que vous n'avez pas initiée, même si un autre message vous incite à l'accepter.
- Signaler au support officiel
Contactez le centre d'assistance établi ou l'équipe de sécurité et précisez quand les demandes d'approbation inattendues sont apparues.
6. Détailler les conséquences de chaque option
Pour le choix d'approbation, rappelez que valider un accès revient à ouvrir le compte et que cela doit correspondre à une action délibérée de l'utilisateur. Pour la vérification sur le même canal, expliquez pourquoi un autre message provenant du demandeur ne constitue pas un contrôle indépendant. Pour le refus et le signalement, détaillez les éléments d'un rapport utile : heure approximative, service concerné et faits observés.
Conservez un ton calme et précis. Un collaborateur qui s'est trompé a besoin d'une alternative concrète, pas d'un scénario catastrophe dramatisé. Proposez-lui de tenter une seconde version immédiatement après le débriefing. Notez la première tentative séparément si vous évaluez l'efficacité de la séance : un deuxième essai réussi après explication et une réponse autonome initiale ne mesurent pas la même chose.
7. Choisir un segment de jeu adapté
Une brève activité par le jeu est pertinente lorsque ses mécaniques mettent clairement en évidence la décision visée, sans que la prise en main ne monopolise toute la séance. Testez le parcours complet, y compris les temps de chargement, les consignes et l'écran des résultats. Lisez attentivement la description du jeu et testez l'interaction avant d'en communiquer la durée estimée aux collaborateurs. Selon les profils, le temps nécessaire peut varier.
Consultez le catalogue dédié à la sécurité des comptes pour trouver des entraînements pertinents sur CyberPlay. À l'issue du jeu, demandez à l'apprenant d'associer l'un des choix effectués à la procédure d'authentification de l'entreprise. Considérez le jeu comme un environnement de pratique doté de ses propres règles. Le rôle de l'animateur consiste à montrer où ces règles rejoignent le contexte de travail et où les procédures internes apportent des précisions.
8. Planifier une séance de suivi avec une variante
Lors d'une séance ultérieure, modifiez le scénario tout en conservant le même principe fondamental. Par exemple, un interlocuteur au téléphone demande au collaborateur de lui dicter un code de récupération de compte pour rétablir un service de visioconférence. Demandez à l'apprenant d'identifier l'action sollicitée, de sélectionner une méthode de vérification indépendante et de désigner le circuit de signalement, sans réafficher la réponse de l'exercice précédent.
Fixez un intervalle réaliste et documentez-le pour que les résultats restent exploitables. Si le collaborateur sait répéter la réponse initiale mais peine face à cette nouvelle demande, voyez-y le signal qu'il faut diversifier les mises en situation. N'en déduisez pas que la première séance a été inutile, ni qu'un suivi réussi garantit un comportement parfait face à toutes les situations réelles.

Agrandir l’image · Capture du jeu · Interface en anglais
- Consulter l'annuaire existant
Utilisez l'annuaire du centre d'assistance établi de l'organisation pour trouver un contact de confiance avant de poursuivre une demande sensible.
- Écarter les numéros fournis
Le numéro fourni par l’appelant fait partie de sa demande et ne permet pas une vérification indépendante.
9. Tenir compte des contraintes réelles de travail
Proposez une version texte équivalente si le format repose sur l'audio, des actions rapides à la souris ou un équipement dont une partie des salariés ne dispose pas. Prévoyez la possibilité de mettre en pause et de relire. Pour les ateliers collectifs, laissez aux participants plus réservés le temps de formuler leur propre réponse. Pour les équipes en horaires décalés ou postés, planifiez l'activité sur des créneaux compatibles avec leurs impératifs opérationnels.
Ne faites pas des formats courts un prétexte pour interrompre le travail en permanence. Un créneau prévisible doté d'un objectif explicite s'avère plus facile à organiser et à faire accepter. Les recommandations du NIST considèrent l'apprentissage comme une démarche organisationnelle suivie dans la durée. Désignez un responsable chargé de vérifier que le contenu, le circuit de signalement et la politique de sécurité restent à jour au gré des évolutions de l'organisation.
Sources de cette section: Construire un programme de formation à la cybersécurité et à la protection de la vie privée — SP 800-50, révision 1
10. Évaluer la séance par une revue pédagogique
Appuyez-vous sur la grille ci-dessous après la phase pilote et le premier déploiement. L'amélioration la plus utile consiste souvent à clarifier le contexte, à rendre les choix plus réalistes ou à simplifier la procédure de signalement. Distinguez bien les remarques liées à l'interface de celles portant sur la décision de sécurité. Une personne gênée par la manipulation d'un outil n'a pas nécessairement un défaut de compétences sur le fond.
- L'objectif peut-il être formulé sous forme d'une action unique et observable ?
- L'apprenant dispose-t-il d'assez d'éléments pour prendre sa décision ?
- Le retour d'expérience explique-t-il l'impact de chaque option envisageable ?
- Le collaborateur peut-il appliquer la bonne pratique via une vraie procédure interne ?
- Le temps prévu suffit-il pour les besoins d'accessibilité, la réflexion et les questions ?
- Le scénario ultérieur renouvelle-t-il l'histoire tout en préservant le même principe ?
- Les résultats présentés se limitent-ils strictement aux observations collectées ?
Exercez une décision de votre travail
Sélectionnez une courte séquence pertinente et vérifiez les options de langue. Conservez assez de temps pour expliquer en français les faits qui rendent une action plus sûre.
Découvrir les jeux de pratiqueSources et lectures complémentaires
- Apprendre par les tests : les tests de mémoire améliorent la rétention à long terme — Roediger et Karpicke, Psychological Science ; notice PubMed. Consulté le 2026-09-13
- Quatre mesures simples pour se protéger en ligne — CISA. Consulté le 2026-09-13
- Construire un programme de formation à la cybersécurité et à la protection de la vie privée — SP 800-50, révision 1 — NIST. Consulté le 2026-09-13
Poursuivez votre lecture
- Apprentissage par le jeu et gamification : que pratique le salarié ?
Comparez jeu, gamification et scénario à embranchements avec un même objectif de sécurité. Examinez la recherche et utilisez une grille de sélection.
FR · 10 min de lecture - Plan de formation à la cybersécurité : un calendrier pratique sur 12 mois
Adoptez un calendrier de formation à la cybersécurité sur 12 mois : objectifs de décision, activités par métier, debriefs et suivi d'évaluation.
FR · 11 min de lecture - Indicateurs de formation à la cybersécurité : mesurer au-delà de la participation
Mesurez l'efficacité de la sensibilisation à la cybersécurité grâce à un répertoire d'indicateurs pratiques couvrant la participation, les décisions et le signalement.
FR · 10 min de lecture - Jeux de sensibilisation à la cybersécurité en français : comment choisir
Choisissez des jeux de sensibilisation à la cybersécurité qui enseignent des décisions utiles au travail. Comparez les formats et évaluez vos sessions.
FR · 11 min de lecture - Jeux de formation au phishing : s’exercer à vérifier un message suspect
Utilisez des jeux de formation au phishing pour vous entraîner à l'examen, à la vérification indépendante et au signalement. Inclut un message fournisseur fictif.
FR · 10 min de lecture - Indicateurs du risque humain : transformer CyberSense en plan d’accompagnement
Interprétez couverture, CyberSense et priorités par service. Un exemple concret pour choisir les exercices, accompagner les collaborateurs et examiner les résultats.
FR · 8 min de lecture