Redazione CyberPlay · Pubblicato il · Aggiornato il · 9 min di lettura
Guida ed esercizi in italiano
L'apprendimento attraverso il gioco sfrutta l'attività ludica per aiutare a esercitare una competenza o a prendere una decisione. La gamification aggiunge elementi tipici dei giochi, come punti, badge o indicatori di progresso, a un'attività già esistente. Questa distinzione è utile, ma una semplice etichetta dice ben poco su ciò che il dipendente imparerà davvero.
Nella sensibilizzazione alla sicurezza informatica, la domanda fondamentale riguarda ciò che il dipendente fa concretamente. Si limita ad accumulare punti portando a termine un modulo, oppure deve esaminare prove, scegliere un'azione e affrontarne le relative conseguenze? Questa guida mette a confronto i diversi formati partendo da un obiettivo aziendale reale e propone una scheda originale per analizzare l'interazione didattica vera e propria.
I punti da ricordare
- Valuta la decisione, le conseguenze e il feedback, anziché fermarti all'etichetta del formato.
- I punti possono favorire la partecipazione, ma non dimostrano le competenze di sicurezza.
- Un valido scenario a bivi può rivelarsi più adatto rispetto a un gioco articolato.
- Combina formati differenti e valuta uno scenario inedito prima di ipotizzare un effettivo trasferimento delle competenze.
Adottare definizioni operative chiare
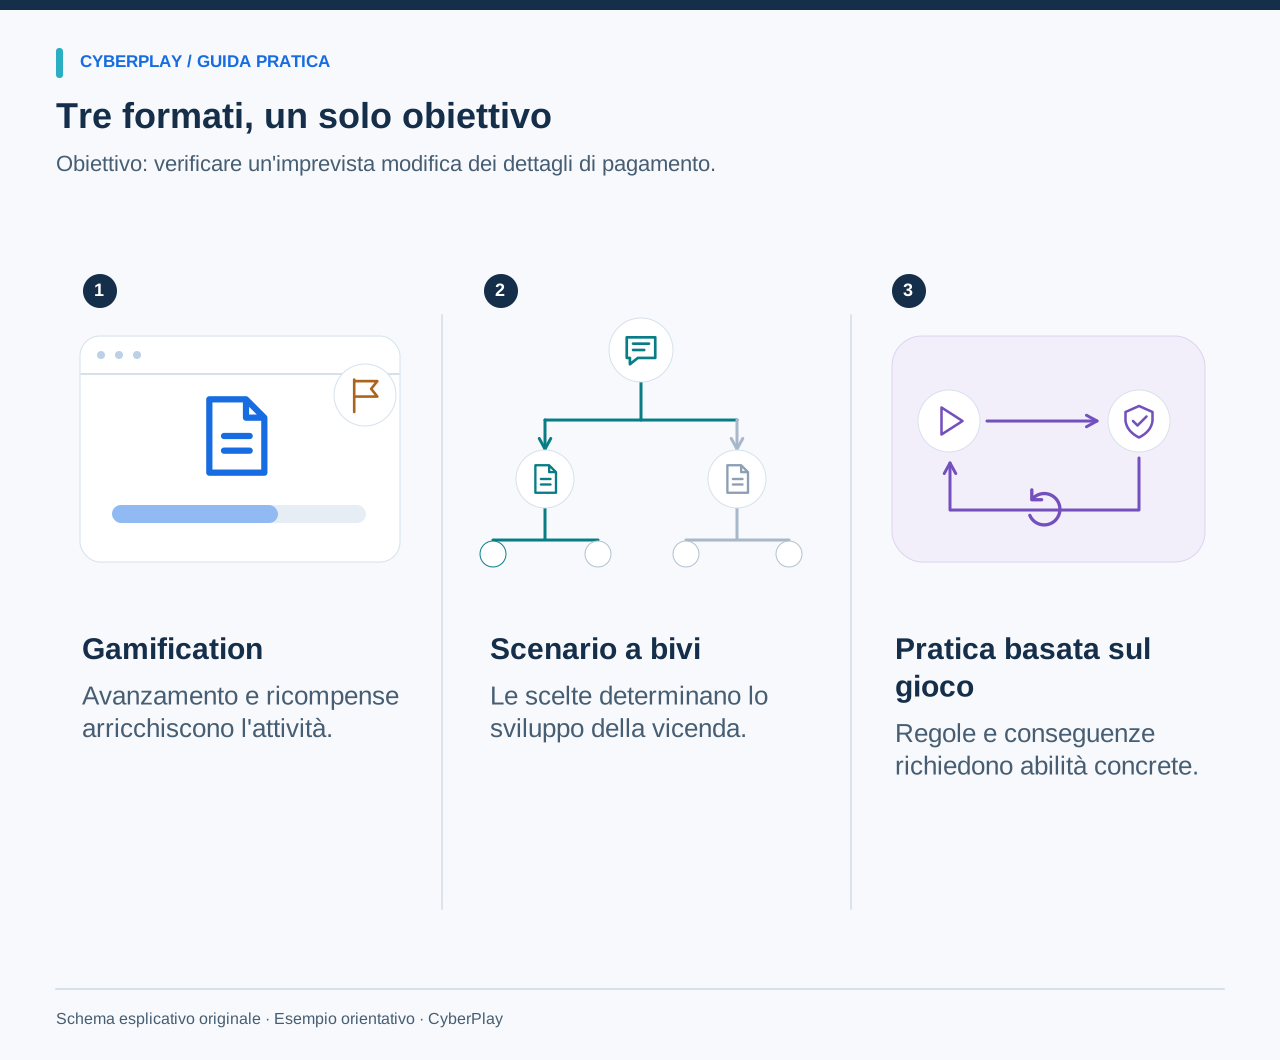
In questa guida, con gamification si intende l'introduzione di elementi di gioco all'interno di un'attività formativa o lavorativa preesistente. Ne sono un esempio le barre di avanzamento, i badge per il completamento delle lezioni o le classifiche a punti tra team. Con apprendimento attraverso il gioco si fa invece riferimento all'uso delle regole e delle azioni tipiche di un gioco come ambiente pratico di esercizio. Uno scenario a bivi propone scelte che conducono a situazioni successive differenti, posizionandosi a metà tra questi due approcci.
I confini tra queste modalità spesso si sovrappongono. Un gioco può assegnare badge; una breve lezione può includere una decisione significativa; una narrazione a bivi può strutturarsi come un gioco a tutti gli effetti. Evita di trasformare la terminologia in una graduatoria di merito. Illustra chiaramente l'obiettivo e analizza l'esperienza prima di stabilire se un determinato approccio sia adatto al pubblico di destinazione.
Confrontare tre approcci per uno stesso obiettivo
Prendiamo un singolo obiettivo: "Verificare una modifica alle istruzioni di pagamento di un fornitore tramite un canale consolidato". In una lezione gamificata, il dipendente potrebbe leggere la procedura e guadagnare punti rispondendo a una domanda. In uno scenario a bivi, sceglie chi contattare e osserva come si sviluppa la conversazione. In un gioco, potrebbe trovarsi a gestire più richieste dei fornitori continuando al contempo a eseguire le verifiche e a rispettare i tempi di consegna.
Ciascuno di questi formati può essere progettato in modo efficace oppure scadente. Il confronto qui sotto descrive formati ipotetici e non costituisce una valutazione di prodotti specifici. Aiuta a comprendere quale aspetto dell'obiettivo viene effettivamente esercitato e quale richiede invece una discussione o un'esercitazione separata.
| Formato | Cosa fa il dipendente | Cosa esaminare |
|---|---|---|
| Lezione con punti | Legge la regola e risponde a una domanda | Il feedback illustra chiaramente come eseguire la verifica? |
| Scenario a bivi | Sceglie il canale di contatto e la risposta | I vari rami riflettono conseguenze plausibili? |
| Gioco basato su decisioni | Gestisce più richieste applicando la procedura | È possibile lavorare in sicurezza senza dipendere dai riflessi? |

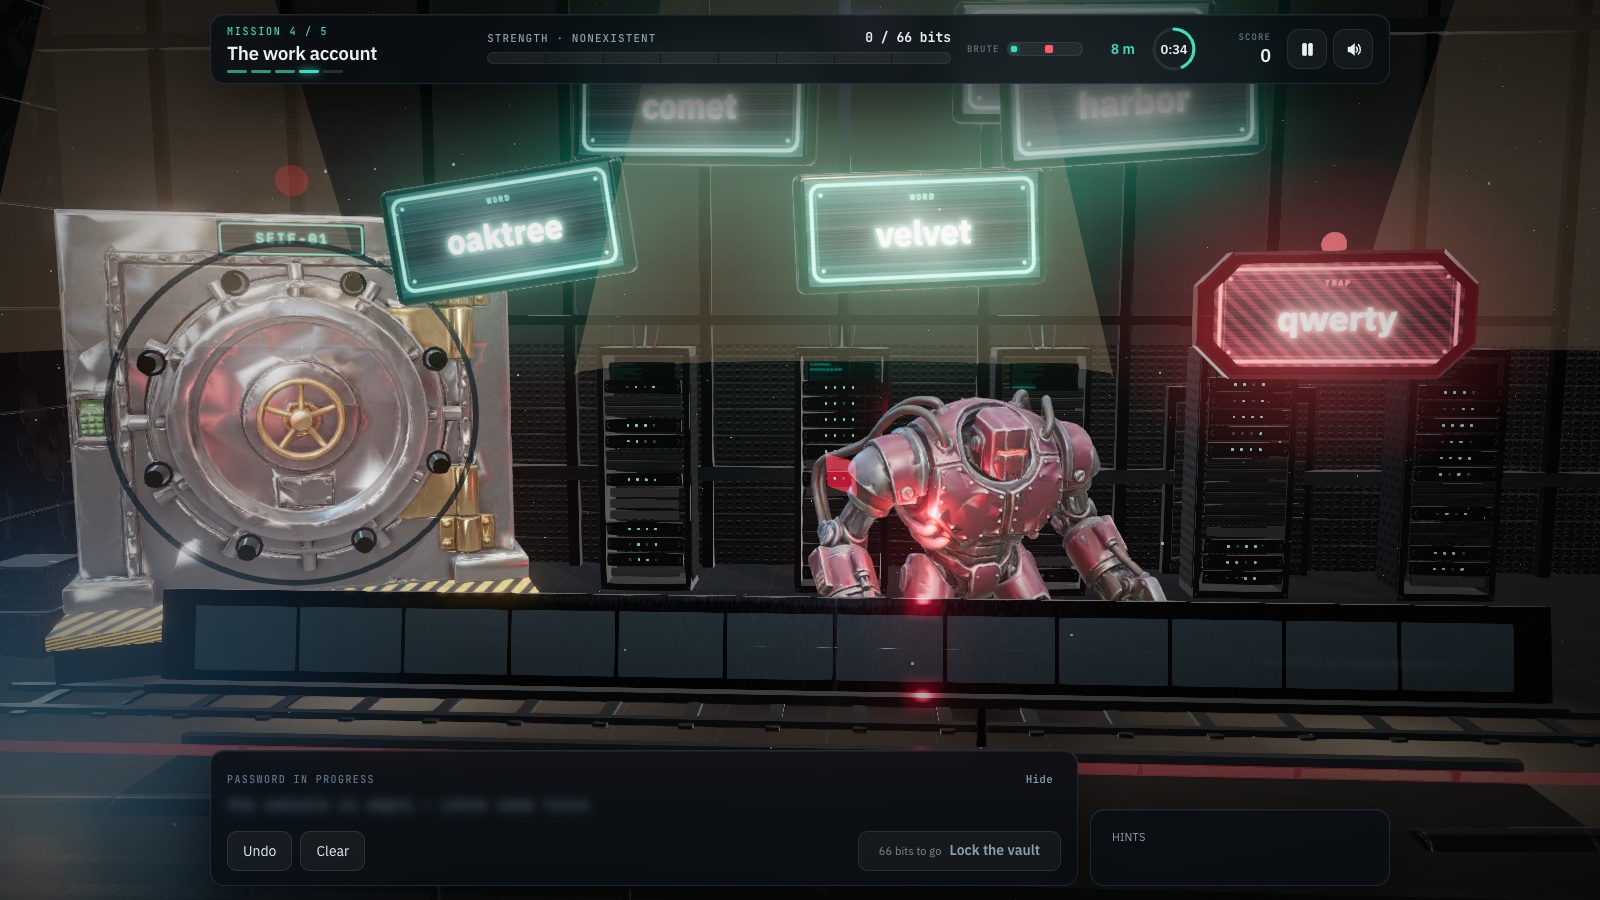
Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Confronta i dati modificati
Controlla quali dati di pagamento sono cambiati e se la richiesta corrisponde alla fattura e al lavoro previsti.
- Confronta una fattura affidabile
Confronta con una fattura affidabile, poi verifica le coordinate bancarie modificate tramite il contatto del fornitore già registrato.
Comprendere cosa possono e non possono mostrare i punteggi
I punti possono rendere visibili i progressi e incentivare l'utente a tornare sulla piattaforma. Tuttavia, rischiano di premiare comportamenti errati se il risultato finale dipende principalmente dalla velocità, da tentativi casuali ripetuti o da azioni secondarie non pertinenti. Chiediti cosa consenta di ottenere punti e se tale azione corrisponda effettivamente all'obiettivo di sicurezza informatica. Un punteggio acquista valore solo se se ne comprendono i criteri di calcolo.
Se i dipendenti ricevono punti per il semplice completamento, parla di tasso di partecipazione. Se il punteggio unisce accuratezza e rapidità, separa questi fattori nell'analisi delle prestazioni. Evita di interpretare la posizione in classifica come un indicatore di affidabilità lavorativa. Le persone utilizzano dispositivi diversi e possono avere differenti livelli di padronanza linguistica, abilità motorie o familiarità con i videogiochi: nessuno di questi elementi va confuso con la reale intenzione di lavorare in modo sicuro.
Individuare una regola di sicurezza che incida sull'azione
Una dinamica efficace assegna alla regola di sicurezza un ruolo concreto nelle decisioni del giocatore. Se l'obiettivo riguarda la gestione degli accessi, concedere un'autorizzazione senza i dovuti controlli deve influenzare ciò che accade in seguito. Se l'obiettivo riguarda la verifica indipendente, un riscontro separato deve fornire informazioni utili o sbloccare un'azione più sicura. Questo nesso di causa-effetto deve risultare evidente al dipendente.
Un utile metodo di analisi consiste nel descrivere l'attività tralasciando la componente grafica. Quali decisioni rimangono possibili? Cosa insegna il risultato ottenuto? Se la dinamica si riduce a "risolvere un enigma non correlato e leggere un suggerimento finale", il contenuto di sicurezza richiede una maggiore integrazione. Ciò non rende l'enigma inutile, ma ridimensiona le conclusioni che si possono trarre sul valore formativo della pratica.
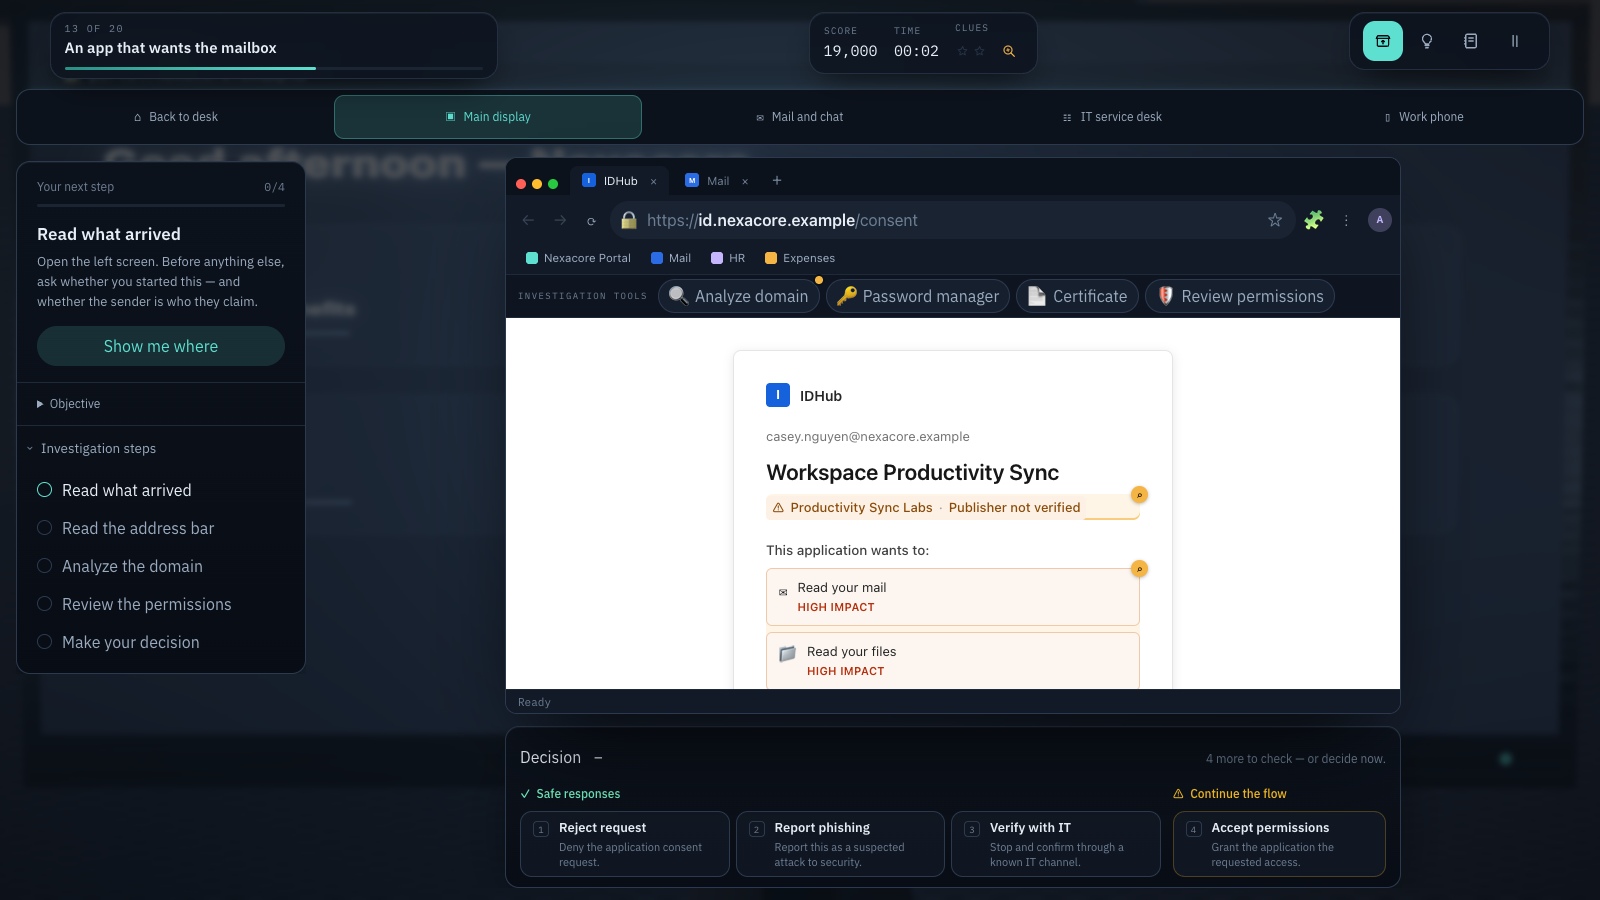
Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Verifica il publisher dell'applicazione
Controlla il publisher e lo scopo previsto prima di ritenere affidabile un'applicazione solo per l'aspetto noto.
- Limita l'accesso richiesto
Concedi solo i permessi giustificati dall'attività e dalla procedura approvata; fermati se un accesso più ampio necessita di chiarimenti.
Rendere le conseguenze formative e rimediabili
Una conseguenza deve spiegare la decisione presa, non limitarsi a penalizzare l'utente. Mostra quali indizi sono stati trascurati, perché il percorso selezionato presentava criticità e quali certezze avrebbe fornito un'azione alternativa. Consenti al dipendente di riprovare con una variante diversa, così da permettergli di applicare quanto spiegato. Una schermata di errore punitiva priva di una chiara spiegazione aggiunge poco valore all'apprendimento.
Tratta le scelte corrette con la medesima attenzione. Spiega perché la verifica indipendente è risultata utile anche quando la richiesta si è rivelata autentica. Evita di strutturare ogni scenario in modo che rifiutare qualsiasi richiesta sia sempre la mossa vincente. I dipendenti devono portare a termine il proprio lavoro quotidiano, porre le domande adeguate e gestire i margini di incertezza: obiettivi di gran lunga più ricchi rispetto al catalogare ogni singolo messaggio come un tentativo di frode.
Valutare le ricerche scientifiche tenendo conto dei loro limiti
Lo studio su What.Hack ha documentato un miglioramento immediato nella classificazione dei tentativi di phishing all'interno di un piccolo esperimento universitario. L'impiego di messaggi di prova ripetuti e una finestra di osservazione temporale ristretta impongono cautela sull'effettiva ritenzione a lungo termine e sul reale trasferimento nel contesto lavorativo. Si tratta di un interessante spunto progettuale, non della prova scientifica che ogni gioco sia automaticamente efficace.
Chi seleziona una soluzione formativa deve verificare se le valutazioni misurano il gradimento, le conoscenze acquisite, un'abilità limitata al gioco, il ricordo a distanza di tempo o il reale comportamento nello svolgimento del lavoro ordinario. Si tratta di risultati correlati ma ben distinti. Se il gruppo di controllo ha ricevuto contenuti o tempi di esercitazione diversi, l'esito potrebbe dipendere anche da tali fattori. Mantieni sempre il quesito originale dello studio strettamente legato a qualsiasi conclusione se ne voglia ricavare.
Fonti della sezione: What.Hack: formazione anti-phishing attraverso un gioco di ruolo con attacchi simulati
Confrontare le soluzioni disponibili senza pregiudizi
SoSafe presenta pubblicamente percorsi formativi gamificati, basati sulla narrazione e su scenari di ruolo. Ciò dimostra come un fornitore non possa essere etichettato con un'unica categoria di formato. È fondamentale analizzare la specifica attività proposta, evitando di dare per scontato che una piattaforma offra soltanto lezioni passive.
Il catalogo CyberPlay punta su giochi pensati per la pratica della sicurezza informatica. Il suo valore didattico va valutato con i medesimi criteri: quale decisione viene esercitata, quale feedback viene fornito e se l'esperienza risponde alle esigenze del dipendente. Una dimostrazione pratica e un progetto pilota consentono di ottenere risposte concrete. Il posizionamento generale di una piattaforma è solo un punto di partenza, non la prova che ogni attività risponda altrettanto bene a qualunque obiettivo.
Fonti della sezione: Formazione per la consapevolezza della sicurezza informatica
Utilizzare una scheda originale per analizzare le interazioni
Seleziona un'attività ed esaminala insieme a un formatore e a un dipendente utilizzando la tabella sottostante. Inserisci un'osservazione puntuale in ciascuna riga. Un commento generico come "coinvolgente" non è sufficiente; annotazioni come "il dipendente ha verificato la destinazione completa prima di cliccare" offrono invece indicazioni preziose. Registra eventuali problemi di accessibilità come requisiti da risolvere, anche se gli altri partecipanti hanno apprezzato l'attività.
| Domanda di verifica | Dato da rilevare |
|---|---|
| Qual è la scelta determinante? | La precisa azione intrapresa dal dipendente |
| Quali informazioni può esaminare? | Gli elementi a disposizione prima di decidere |
| Cosa insegna la conseguenza? | Il nesso di causa-effetto chiarito dall'attività |
| Il lavoro legittimo può concludersi con successo? | Un percorso sicuro che permette di portare a termine l'attività |
| Il feedback agevola un nuovo tentativo? | Il principio applicabile a una variante dell'esercizio |
| Tutto il personale può partecipare? | Lingua, dispositivo, controlli e percorsi alternativi equivalenti |
| Come si ricollega al lavoro reale? | La procedura interna o il contatto di riferimento usati nel debriefing |
Integrare i formati in una sequenza coerente
Una breve spiegazione può introdurre la regola, uno scenario può mostrarne l'applicazione, un gioco permette di esercitarsi e una discussione guidata aiuta a collegare il tutto alle procedure aziendali. Seleziona esclusivamente i passaggi utili all'obiettivo. L'aggiunta indistinta di più formati non migliora automaticamente il percorso formativo, soprattutto se si limita a riproporre gli stessi contenuti senza richiedere nuovi compiti pratici.
La guida NIST SP 800-50r1 include la valutazione e il miglioramento continui all'interno del ciclo dei programmi di formazione. Utilizza le domande dei dipendenti e gli errori ricorrenti per stabilire come proseguire. Se le persone conoscono la procedura ma non riescono a individuare il contatto autorizzato, l'intervento più efficace potrebbe essere la semplificazione del flusso di lavoro, anziché la somministrazione di un ulteriore modulo.
Fonti della sezione: Costruire un programma di formazione sulla sicurezza informatica e la privacy — NIST SP 800-50r1
Verificare la decisione al termine del gioco
A distanza di tempo, proponi una situazione inedita che mantenga lo stesso obiettivo di fondo. Modifica il nome del fornitore, il canale di contatto o il motivo dell'urgenza. Chiedi al dipendente di selezionare l'azione successiva e di motivarla. Questo approccio fornisce riscontri molto più attendibili rispetto al far ripetere lo stesso schema fino alla memorizzazione meccanica della risposta.
Interpreta l'esito con il giusto rigore. Completare con successo il nuovo esercizio dimostra la padronanza di quel compito specifico, ma non garantisce di per sé una riduzione degli incidenti reali. Esplora i giochi a tema di CyberPlay, individua quello più in linea con l'obiettivo e usa la scheda di analisi per impostare la sessione di lavoro. Questo metodo dimostra il proprio valore quando il dipendente sa applicare il principio decisionale oltre lo schermo.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Trova la rubrica aziendale
Usa la rubrica ufficiale dell'help desk aziendale per trovare un contatto fidato prima di proseguire con una richiesta sensibile.
- Non riutilizzare i numeri forniti
Un numero fornito dal chiamante fa parte della richiesta e non può verificarla in modo indipendente.
Esercita una decisione di lavoro
Esplora i giochi in cui regole e conseguenze richiedono una decisione di sicurezza. Controlla le lingue nelle schede e discuti in italiano il collegamento con il lavoro.
Esplora i giochi per esercitartiFonti e approfondimenti
- What.Hack: formazione anti-phishing attraverso un gioco di ruolo con attacchi simulati — Università Cornell / CHI 2019. Consultato il 2026-09-13
- Formazione per la consapevolezza della sicurezza informatica — SoSafe. Consultato il 2026-09-13
- Costruire un programma di formazione sulla sicurezza informatica e la privacy — NIST SP 800-50r1 — NIST. Consultato il 2026-09-13
Continua a esplorare
- Giochi di sicurezza informatica in italiano: come sceglierli per i dipendenti
Scegli giochi di sicurezza informatica in italiano che esercitano decisioni utili sul lavoro. Confronta i formati e prova una sessione con una checklist.
IT · 10 min di lettura - Microlearning nella sicurezza informatica: progettare una breve esercitazione
Progetta una breve sessione di sicurezza informatica su una decisione concreta, con feedback e verifica successiva. Usa la scaletta per guidare la pratica.
IT · 9 min di lettura - Indicatori della formazione sulla sicurezza informatica: oltre la partecipazione
Misura la formazione sulla sicurezza con indicatori di partecipazione, decisione, memoria e segnalazione. Confronta i risultati rispettando i loro limiti.
IT · 11 min di lettura - Giochi di formazione sul phishing: esercitare le decisioni dietro un messaggio
Usa giochi di formazione sul phishing per esercitare analisi, verifica indipendente e segnalazione. Con un messaggio fornitore fittizio e una scaletta pratica.
IT · 9 min di lettura - Indicatori del rischio umano: da CyberSense a un piano di affiancamento
Leggi copertura, CyberSense e priorità formative per reparto. Un esempio pratico per scegliere esercizi, affiancare i dipendenti e verificare i risultati.
IT · 8 min di lettura - Formazione NIS2 sulla sicurezza informatica: programma ed evidenze
Pianifica la formazione NIS2 per ruolo e rischio, collega le attività agli obiettivi e conserva evidenze utili. Distingui formazione di dirigenti e dipendenti.
IT · 10 min di lettura