Redazione CyberPlay · Pubblicato il · Aggiornato il · 10 min di lettura
Guida ed esercizi in italiano
La formazione sulla sicurezza informatica per la NIS2 si pianifica al meglio come parte integrante del programma di gestione del rischio dell'organizzazione. Parti dalle decisioni che le persone devono prendere, identifica i gruppi che ne hanno la responsabilità e conserva l'evidenza di ciò che è stato insegnato e riesaminato. Acquistare contenuti o raccogliere registri di completamento è soltanto una parte di questo lavoro.
Questa guida illustra il contesto formativo della direttiva UE verificato al 13 settembre 2026, fornendo poi una matrice programmatica originale e un esercizio di revisione. Il recepimento nazionale e le normative di settore stabiliscono gli obblighi specifici applicabili a ciascun soggetto. I suggerimenti programmatici qui riportati rappresentano scelte progettuali pratiche, non un programma didattico prescritto per legge o uno schema di certificazione.
I punti da ricordare
- Distingui la formazione degli organi di gestione dal programma di sensibilizzazione dei dipendenti.
- Verifica il recepimento nazionale e l'ambito di applicazione del soggetto prima di formulare dichiarazioni di conformità.
- Mappa ogni attività rispetto a un rischio, a un ruolo, a una decisione osservabile e a un registro archiviato.
- Affianca l'esercitazione pratica su scenari alla governance, alle procedure e ai controlli tecnici.
Comprendere i due riferimenti formativi della direttiva
L'articolo 20 della direttiva (UE) 2022/2555 riguarda l'approvazione, la supervisione e la formazione dei membri degli organi di gestione; chiede inoltre agli Stati membri di incoraggiare regolarmente una formazione analoga per i dipendenti. L'articolo 21, paragrafo 2, lettera g), include le pratiche di base di igiene informatica e la formazione sulla sicurezza informatica tra le misure di gestione del rischio. Queste disposizioni vanno lette congiuntamente e alla luce delle leggi nazionali di recepimento.
Una domanda di pianificazione utile è quindi più ampia del semplice «Quale corso annuale dovrebbero completare tutti?». Chiediti chi deve comprendere un rischio, chi ha l'autorità di approvare una risposta, chi esegue un controllo e chi deve segnalare un'eccezione. Un'attività generica sul phishing può aiutare diversi gruppi, ma non può sostituire le conoscenze gestionali necessarie per valutare le decisioni sul rischio né le competenze specialistiche indispensabili per gestire i controlli di sicurezza.
Fonti della sezione: Direttiva (UE) 2022/2555, articoli 20 e 21
Confermare l'ambito di applicazione prima di etichettare il programma
Assegna a un responsabile designato il compito di stabilire quale entità giuridica, quali servizi e quali sedi sono coperti dal programma. Registra la normativa nazionale applicabile, gli obblighi specifici del settore e la decisione interna sull'ambito di applicazione. Una piattaforma di apprendimento aziendale condivisa a livello di gruppo può servire più entità con responsabilità diverse; i registri di formazione devono comunque restare comprensibili e distinti al livello organizzativo pertinente.
Conserva una breve nota sull'ambito di applicazione accanto al piano di formazione. Includi la data della verifica, la funzione responsabile e la fonte normativa utilizzata. Riesaminala a seguito di acquisizioni, cambiamenti sostanziali nei servizi o aggiornamenti legali rilevanti. Evita di applicare l'etichetta «conforme a NIS2» a ogni singolo esercizio. Tale dicitura offuscherebbe la differenza tra contenuti utili di supporto e una conformità organizzativa formalmente accertata.
Offrire agli organi di gestione un esercizio decisionale dedicato
Una sessione dedicata al management dovrebbe consentire ai partecipanti di esercitarsi a porre domande sull'attribuzione del rischio, sui controlli proposti, sulle risorse e sull'impatto sui servizi. Presenta una decisione realistica caratterizzata da informazioni incomplete: un fornitore supporta un flusso di lavoro essenziale, un miglioramento della sicurezza entra in conflitto con gli impegni di consegna e il responsabile operativo ha bisogno di indicazioni strategiche.
Chiedi ai dirigenti quali evidenze richiedono, chi è responsabile del rischio residuo e quando la decisione verrà riesaminata. Registra il ragionamento seguito e le domande di follow-up. Questo esercizio è un formato di discussione originale, non un corso manageriale accreditato. Laddove la legge nazionale imponga accreditamenti o qualifiche specifiche, affidati a un fornitore in grado di comprovare tali requisiti e conserva le relative evidenze.
Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Adatta le misure al problema
Scegli controlli mirati al problema in esame, anziché presumere che l'opzione più costosa sia adatta a ogni situazione.
- Valuta costi e tempi
Confronta compromessi tra costi, tempi e operatività; fondi ed esiti nel gioco sono sussidi didattici fittizi, non stime di investimento.
Tradurre il rischio in azioni per i dipendenti
Per i dipendenti, sostituisci le intestazioni tematiche astratte con responsabilità concrete. «Gestione degli incidenti» potrebbe significare riconoscere un messaggio sospetto, segnalarlo tramite il canale approvato e specificare se un allegato è stato aperto. Non deve sottintendere che ogni dipendente debba condurre indagini sull'incidente o determinare le soglie per la notifica normativa.
Chiedi al team di sicurezza di convalidare la risposta attesa per ciascuno scenario. Un dipendente dell'ufficio finanziario potrebbe bloccare una variazione delle coordinate di pagamento; una persona alla reception potrebbe contattare l'ospite designato; un tecnico potrebbe seguire una procedura approvata per i supporti rimovibili. La formazione deve rendere tali limiti comportamentali facili da ricordare. Se la procedura è poco chiara, correggi la procedura prima di testare se le persone la rispettano.
Costruire la matrice dai ruoli alle evidenze
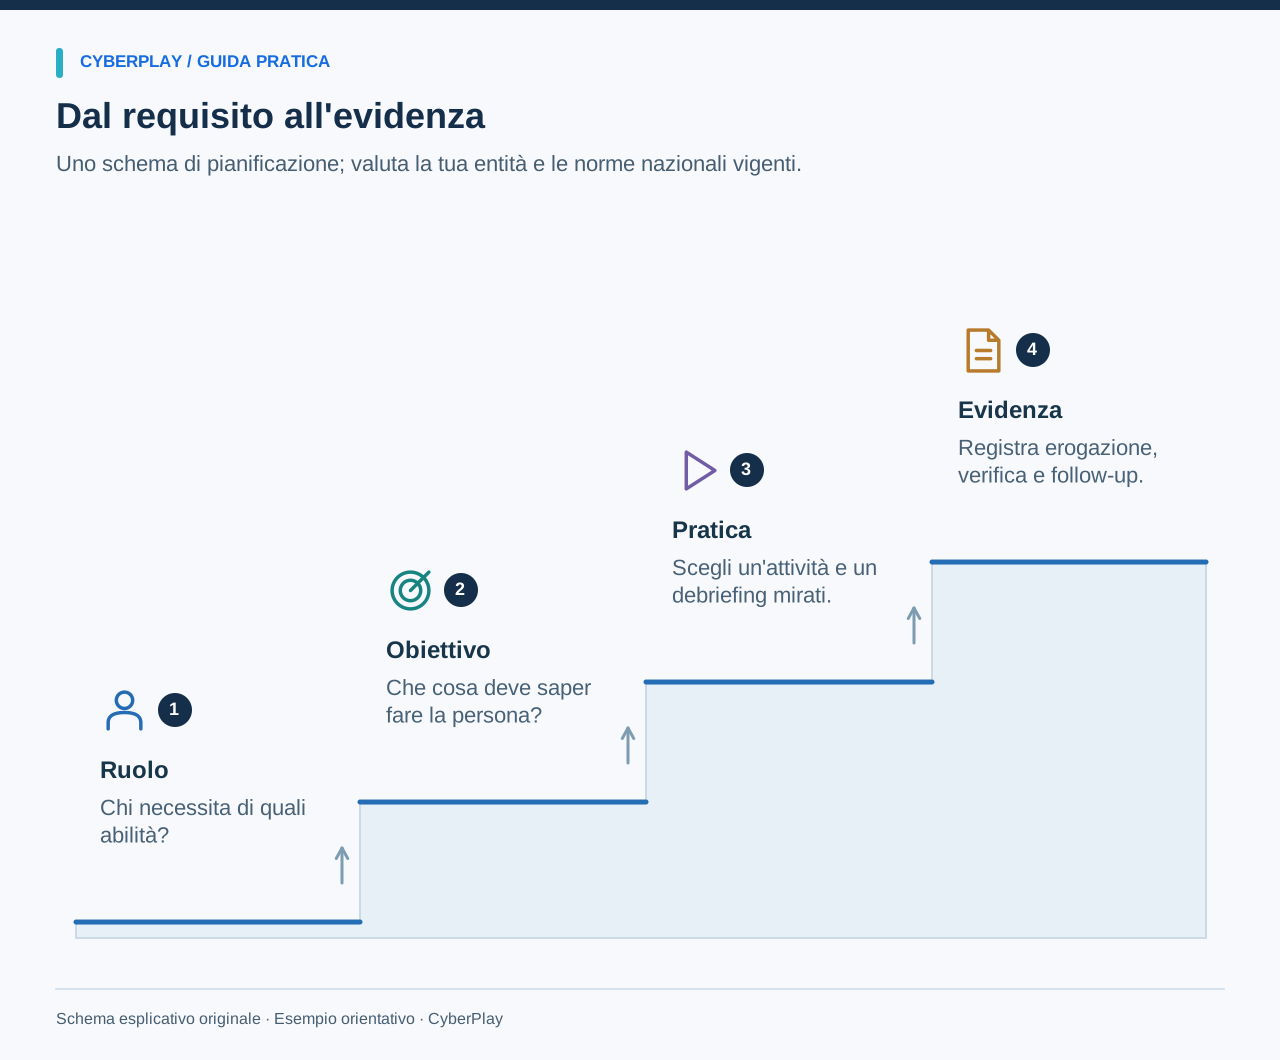
Utilizza questa matrice originale come documento di lavoro operativo. Sostituisci i ruoli di esempio con quelli della tua struttura, allega la procedura di riferimento e stabilisci un referente per ogni riga. Le registrazioni elencate costituiscono evidenze programmatiche utili; non vengono presentate come un elenco tassativo imposto dalla direttiva NIS2. Conserva una cronologia delle versioni in modo che un revisore futuro possa risalire esattamente a ciò che i partecipanti hanno visualizzato.
| Destinatari | Decisione da esercitare | Attività suggerita | Evidenza utile |
|---|---|---|---|
| Organo di gestione | Valutare una decisione sul rischio e le relative risorse | Discussione guidata sui rischi legati ai fornitori | Ordine del giorno, presenze, materiali, quesiti e azioni |
| Tutto il personale | Riconoscere l'incertezza e utilizzare il canale di segnalazione | Scenario su messaggio con simulazione guidata della segnalazione | Versione assegnata, partecipazione e follow-up |
| Finanza e acquisti | Verificare le variazioni dei dati di pagamento in modo indipendente | Simulazione di ruolo sul cambio fornitore | Scenario, motivazione della risposta e responsabile del processo |
| Specialisti IT e operativi | Applicare procedure tecniche autorizzate | Formazione pratica specifica per il ruolo | Obiettivo di competenza e compito valutato |
| Nuovi assunti e collaboratori esterni | Individuare le regole locali prima di richiedere accessi | Scenario di inserimento e verifica dei canali di contatto | Copertura, eccezioni e attestato di completamento |
Rendere interpretabile ogni singola registrazione della formazione
Un'evidenza utile illustra l'evento formativo senza costringere nessuno a ricostruirlo tramite schermate. Per una sessione sulla verifica dei fornitori, registra i destinatari, la data, l'obiettivo, la versione dei contenuti, il docente o la modalità di erogazione, lo stato di partecipazione, il metodo di valutazione e qualsiasi dubbio procedurale rimasto aperto. Se non è stata effettuata alcuna valutazione, indicalo chiaramente; la sola presenza non deve essere ribattezzata come competenza.
Mantieni i dati individuali proporzionati allo scopo. Stabilisci chi può visualizzare le risposte dettagliate e per quanto tempo devono essere conservate, comunicando poi tali disposizioni al personale. Un resoconto direzionale richiede solitamente dati sulla copertura, sulle lacune riscontrate e sulle azioni correttive assegnate. Raramente necessita di una graduatoria pubblica degli errori dei singoli individui. Le decisioni in materia di conservazione e accesso rientrano nei normali processi di governance dell'organizzazione.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Confronta i dati modificati
Controlla quali dati di pagamento sono cambiati e se la richiesta corrisponde alla fattura e al lavoro previsti.
- Confronta una fattura affidabile
Confronta con una fattura affidabile, poi verifica le coordinate bancarie modificate tramite il contatto del fornitore già registrato.
Esercitarsi a esaminare un set di evidenze incompleto
Sottoponi al responsabile del programma il seguente caso fittizio. Chiedigli di identificare che cosa le evidenze confermano, che cosa rimane ignoto e quale sia la successiva azione utile più immediata. Questo esercizio può essere svolto come confronto di dieci minuti durante una revisione trimestrale del programma.
Scegliere una frequenza e motivarne la logica
Scagliona i tempi in base all'inserimento del personale, ai cambi di responsabilità, alle minacce emergenti, agli incidenti verificatisi e ai richiami periodici programmati. La guida del NIST sui programmi di apprendimento promuove la valutazione e il miglioramento continui. Adotta tale impostazione per motivare la frequenza dei corsi, evitando di presumere che un unico appuntamento annuale sia adeguato per ogni ruolo.
Una sequenza iniziale efficace include l'onboarding, un'esercitazione periodica mirata e un richiamo successivo su una decisione ad alta priorità. La tua organizzazione potrebbe necessitare di una cadenza differente. Registra le motivazioni, assicurati che il personale assente o che lavora su turni disponga di un percorso di partecipazione accessibile e pianifica il tempo necessario per il follow-up. La ripetizione è utile solo se l'attività rimane pertinente e il riscontro risponde a un reale bisogno formativo.
Fonti della sezione: Costruire un programma di formazione sulla sicurezza informatica e la privacy — NIST SP 800-50r1
Verificare le disposizioni più stringenti della normativa rumena
In Romania, il testo consolidato dell'ordinanza d'urgenza OUG 155/2024, come modificato dalla legge 124/2025, impone all'articolo 14, paragrafo 2, corsi accreditati per gli organi di gestione e una formazione periodica per tutto il personale dei soggetti essenziali e importanti. La registrazione del completamento di un gioco non dimostra il soddisfacimento del requisito relativo a un corso accreditato.
Per un programma destinato a entità rumene, mantieni ben distinti il percorso formativo della dirigenza e le attività rivolte al resto del personale. La guida alla selezione dei programmi di questa raccolta illustra i criteri generali di acquisto; la sua edizione rumena approfondisce anche gli aspetti specifici locali. Fai riferimento al testo normativo nazionale vigente e alle linee guida applicabili in sede di approvazione del programma; un riassunto in lingua inglese della direttiva UE non è sufficiente per assolvere ogni obbligo di legge rumeno.
Fonti della sezione: OUG rumena n. 155/2024, testo consolidato modificato dalla legge n. 124/2025
Verificare l'effettiva applicabilità operativa dei processi
In occasione della successiva revisione, esamina a campione alcune decisioni realistiche. Un neoassunto sa reperire il canale per le segnalazioni? Il reparto finanziario è in grado di verificare una variazione relativa a un fornitore se il contatto abituale è assente? Un responsabile sa identificare l'assegnatario di una decisione sul rischio? Registra la risposta e stabilisci una responsabilità chiara per qualsiasi disallineamento. Un contatto irreperibile o una procedura di approvazione inapplicabile rappresentano una carenza del programma, anche qualora tutti abbiano superato il test a pieni voti.
CyberPlay offre esercitazioni basate sull'apprendimento attraverso il gioco per le scelte di consapevolezza di tutti i giorni. Seleziona un argomento opportuno, integralo con le procedure interne e conserva l'evidenza delle attività fornendo una descrizione puntuale. Continua a gestire l'ambito legale, i requisiti di accreditamento, le competenze specialistiche e la governance all'interno del programma generale dell'organizzazione. Questo renderà ogni attività formativa più facile da giustificare e sottoporre a revisione.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Includi data, ora e dispositivo
Segnala i sintomi osservati, l'orario di comparsa e il dispositivo interessato tramite il canale di segnalazione approvato.
- Distingui l'osservazione dalla diagnosi
Separa le osservazioni dirette dalle cause sospette, così che gli addetti possano indagare senza scambiare un'ipotesi per un dato di fatto.
Esercita una decisione di lavoro
Scegli un gioco che sostenga una decisione del programma e controlla l’italiano nella scheda. Collega la discussione ai ruoli coinvolti e ai requisiti di formazione applicabili.
Esplora i giochi per esercitartiFonti e approfondimenti
- Direttiva (UE) 2022/2555, articoli 20 e 21 — EUR-Lex. Consultato il 2026-09-13
- Costruire un programma di formazione sulla sicurezza informatica e la privacy — NIST SP 800-50r1 — NIST. Consultato il 2026-09-13
- OUG rumena n. 155/2024, testo consolidato modificato dalla legge n. 124/2025 — Portale legislativo, Ministero della Giustizia della Romania. Consultato il 2026-09-13
Continua a esplorare
- Corso di sicurezza informatica per dipendenti: scegliere un programma in italiano
Scegli un corso di sicurezza informatica per dipendenti con scenari pratici, accesso semplice e un pilota chiaro per verificare apprendimento e gestione.
IT · 11 min di lettura - Piano di formazione sulla sicurezza informatica: calendario pratico di 12 mesi
Un piano di formazione sulla sicurezza informatica di 12 mesi in formato modificabile con attività per ruolo, verifiche e obiettivi pratici.
IT · 10 min di lettura - Indicatori della formazione sulla sicurezza informatica: oltre la partecipazione
Misura la formazione sulla sicurezza con indicatori di partecipazione, decisione, memoria e segnalazione. Confronta i risultati rispettando i loro limiti.
IT · 11 min di lettura - Giochi di sicurezza informatica in italiano: come sceglierli per i dipendenti
Scegli giochi di sicurezza informatica in italiano che esercitano decisioni utili sul lavoro. Confronta i formati e prova una sessione con una checklist.
IT · 10 min di lettura - Giochi di formazione sul phishing: esercitare le decisioni dietro un messaggio
Usa giochi di formazione sul phishing per esercitare analisi, verifica indipendente e segnalazione. Con un messaggio fornitore fittizio e una scaletta pratica.
IT · 9 min di lettura - Sicurezza informatica nell’industria: formazione per turni e dispositivi condivisi
Costruisci la sensibilizzazione industriale su turni, terminali condivisi, fornitori ed escalation. Include matrice del personale ed esercizio guidato.
IT · 11 min di lettura