Redactie van CyberPlay · Gepubliceerd op · Bijgewerkt op · 9 min leestijd
Gids en oefeningen in het Nederlands
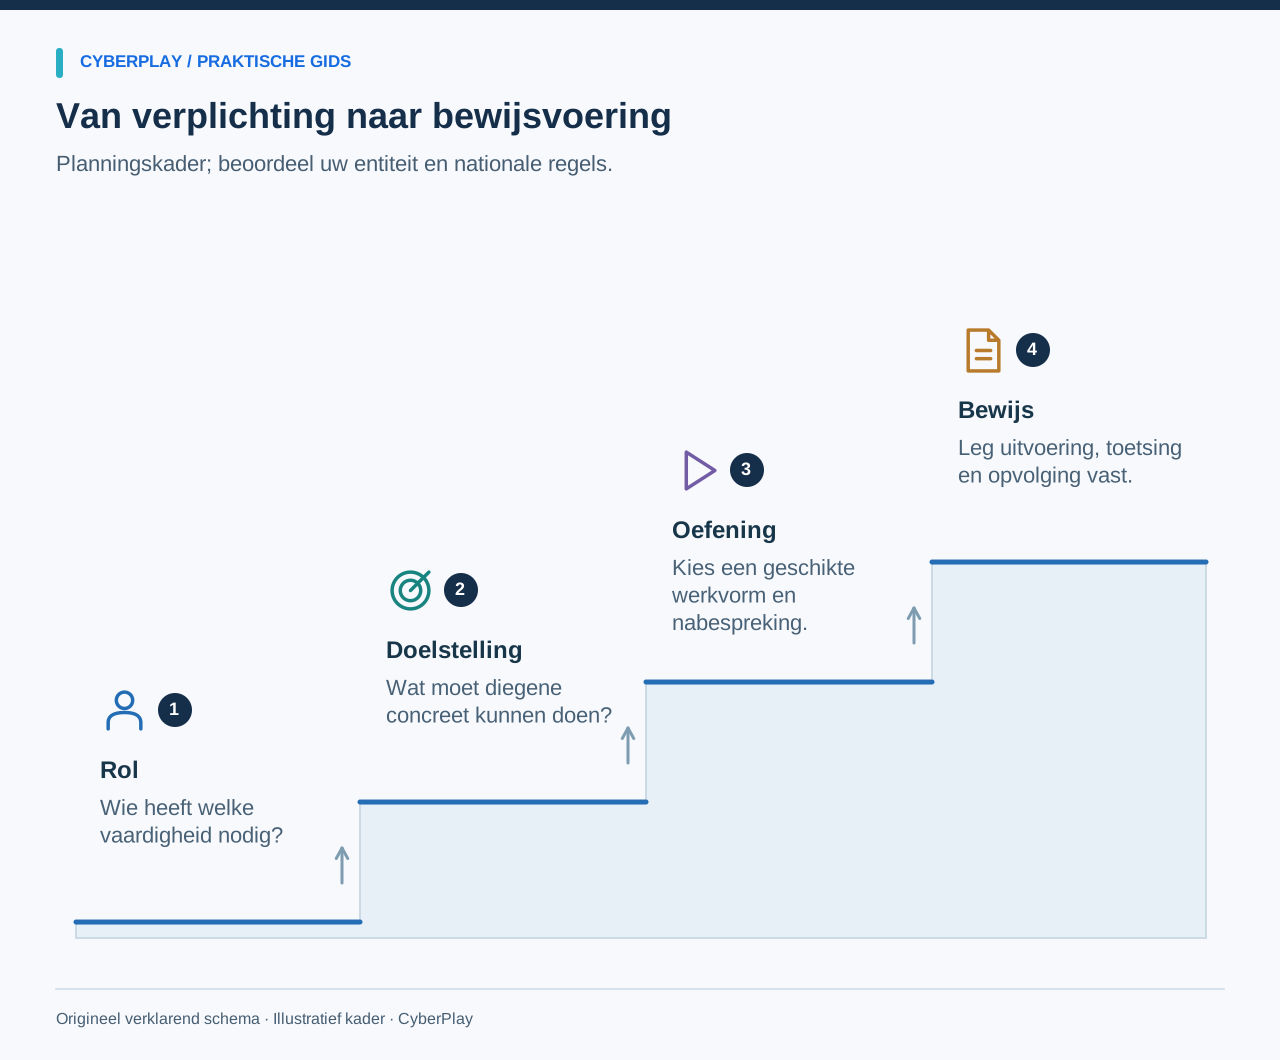
NIS2-security awareness training sluit het beste aan wanneer u het inbedt in het algehele risicomanagement van de organisatie. Neem de operationele beslissingen van medewerkers als uitgangspunt, wijs specifieke groepen aan die hiervoor verantwoordelijk zijn en leg controleerbaar vast wat er is behandeld en nabesproken. Het louter inkopen van leermateriaal of het registreren van vinkjes dekt slechts een fractie van de lading.
Deze handreiking schetst het opleidingskader van de Europese richtlijn op basis van de stand van zaken op 13 september 2026. Daarnaast biedt het document een zelf ontwikkelde programmamatrix en een praktische evaluatieoefening. De nationale implementatiewetgeving en sectorspecifieke voorschriften bepalen uiteindelijk welke verplichtingen voor uw specifieke entiteit gelden. De onderstaande suggesties zijn praktische ontwerpprincipes en vormen noch een wettelijk voorgeschreven curriculum, noch een officieel certificeringsstelsel.
Wat je meeneemt
- Houd opleidingen voor het bestuurlijk orgaan strikt gescheiden van het algemene medewerkersprogramma.
- Verifieer de nationale implementatiewetgeving en de reikwijdte voor uw entiteit voordat u uitspraken doet over compliance.
- Koppel elke trainingsactiviteit direct aan een specifiek risico, een rol, een toetsbare gedraging en een bewaard opleidingsverslag.
- Zet interactieve scenario-oefeningen in als aanvulling op governance, beleidsprocedures en technische beheersmaatregelen.
Begrijp de twee opleidingsverplichtingen binnen de richtlijn
Artikel 20 van Richtlijn (EU) 2022/2555 regelt de goedkeuring, het toezicht en de verplichte scholing van het bestuur; tevens vraagt dit artikel aan lidstaten om vergelijkbare, regelmatige trainingen voor medewerkers aan te moedigen. Artikel 21, lid 2, onder g, specificeert dat basispraktijken op het gebied van cyberhygiëne en cybersecuritytrainingen integraal deel uitmaken van de risicobeheersmaatregelen. Deze bepalingen moeten in onderlinge samenhang en in het licht van de nationale omzettingswetgeving worden gelezen.
De centrale ontwerpvraag reikt dan ook veel verder dan: "Welke jaarlijkse e-learning moet iedereen doorlopen?" Bepaal liever wie inzicht moet hebben in een specifiek risico, wie een responsmaatregel mag accorderen, wie operationele controles uitvoert en wie een uitzondering of afwijking moet melden. Een generieke phishingtraining is voor velen nuttig, maar vervangt geenszins de bestuurskennis die nodig is om risicoafwegingen te toetsen, noch de specialistische vaardigheden om technische beveiligingsmaatregelen te beheren.
Bronnen bij dit onderdeel: Richtlijn (EU) 2022/2555, artikelen 20 en 21
Stel de formele scope vast alvorens het programma in te richten
Wijs een vaste proceseigenaar aan die vaststelt voor welke juridische entiteiten, dienstverleningen en bedrijfslocaties het programma geldt. Leg de van toepassing zijnde nationale wetgeving, sectorspecifieke vereisten en het formele interne besluit over de scope nauwkeurig vast. Een centraal leerplatform kan meerdere entiteiten met uiteenlopende zorgplichten bedienen; desondanks moeten de trainingsdossiers inzichtelijk en herleidbaar blijven op het niveau van de relevante organisatieonderdelen.
Voeg een beknopte scopeverantwoording toe aan het opleidingsplan. Vermeld daarin de verificatiedatum, de verantwoordelijke functie en de geraadpleegde bronnen. Herijk dit document na fusies of overnames, bij wezenlijke wijzigingen in de dienstverlening of na relevante juridische updates. Waak ervoor om niet zomaar elk leerelement te labelen als "NIS2-compliant". Een dergelijke term vertroebelt het onderscheid tussen waardevolle ondersteunende lesstof en een formeel getoetste wettelijke zorgplicht.
Laat het bestuur oefenen met realistische besluitvorming
Een bestuursbijeenkomst moet deelnemers de ruimte bieden om kritische vragen te formuleren over risico-eigenaarschap, voorgestelde maatregelen, budgettaire middelen en operationele impact. Breng een realistisch dilemma in met onvolledige informatie: een externe leverancier ondersteunt een vitaal bedrijfsproces, een noodzakelijke beveiligingsupgrade botst met leveringsafspraken, en de operationele proceseigenaar vraagt om een knoop door te hakken.
Vraag de bestuurders welk bewijs zij verlangen, wie het restrisico accepteert en wanneer de beslissing formeel wordt heroverwogen. Leg de gevolgde argumentatie en de openstaande actiepunten zorgvuldig vast. Deze oefening is een eigen ontworpen werkvorm, geen officieel geaccrediteerde bestuurscursus. Indien accreditatie of specifieke kwalificaties door nationale wetgeving worden geëist, dient u een opleider in te schakelen die aan die formele criteria voldoet en het bijbehorende bewijs bewaart.
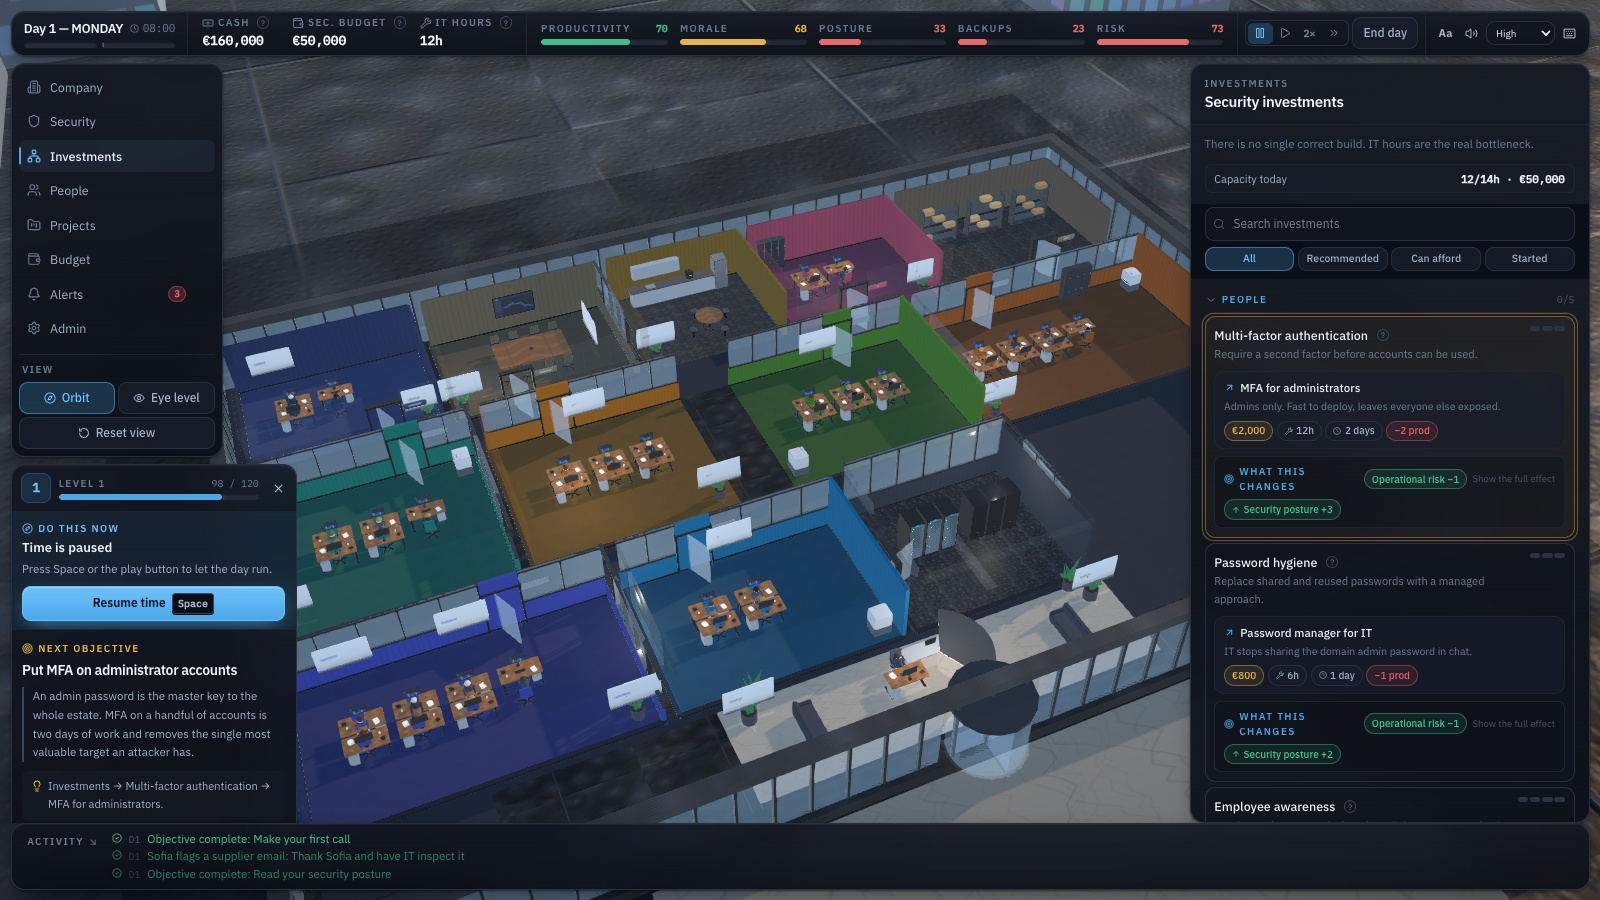
Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Koppel maatregelen aan kwetsbaarheden
Kies maatregelen die het besproken probleem aanpakken; neem niet aan dat de duurste optie geschikt is voor ieder probleem.
- Weeg kosten en tijd
Vergelijk kosten, tijd en operationele afwegingen; het geld en de resultaten in het spel zijn fictieve leermiddelen, geen investeringsprognoses.
Vertaal cyberrisico's naar concrete handelingsperspectieven
Vervang voor medewerkers theoretische thematitels door herkenbare verantwoordelijkheden. De noemer "incidentrespons" betekent in de dagelijkse praktijk: een verdacht bericht herkennen, dit direct melden via de vastgestelde meldprocedure, en kunnen aangeven of er een bijlage is geopend. Het betekent uitdrukkelijk niet dat elke medewerker zelf forensisch onderzoek uitvoert of moet beoordelen of een incident de drempelwaarde voor een toezichthoudersmelding overschrijdt.
Laat het securityteam de gewenste reactie per praktijkscenario vooraf accorderen. Een financieel medewerker houdt een verzoek tot wijziging van bankgegevens aan; een receptionist neemt contact op met de interne gastheer; een engineer volgt het strikte protocol voor goedgekeurde usb-media. Cyberbewustwording zorgt dat medewerkers deze kaders intuïtief hanteren. Schort het aan een duidelijke werkinstructie, pas dan eerst de procedure aan voordat u toetst of mensen de regels naleven.
Stel uw eigen rol-naar-bewijsmatrix samen
Gebruik deze zelf ontwikkelde matrix als werkdocument voor uw organisatie. Vervang de voorbeeldrollen door uw eigen functiegroepen, koppel de relevante procedures en wijs per categorie een eigenaar aan. De genoemde opleidingsregistraties dienen als solide programmaverantwoording; ze pretenderen geen uitputtende, door de NIS2 voorgeschreven checklist te zijn. Bewaar tevens de versiegeschiedenis, zodat u een auditor later exact kunt aantonen wat medewerkers destijds te zien kregen.
| Doelgroep | Te oefenen beslissing | Aanbevolen werkvorm | Relevant bewijsmateriaal |
|---|---|---|---|
| Bestuurlijk orgaan | Beoordelen van risicoafwegingen en benodigde middelen | Begeleide sessie rondom leveranciersrisico's | Agenda, aanwezigheid, lesmateriaal, actie- en besluitenlijst |
| Alle medewerkers | Twijfel herkennen en de juiste meldprocedure benutten | Berichtscenario inclusief doorloop van de meldprocedure | Toegewezen leermodule, deelname en opvolging |
| Financiële administratie en inkoop | Zelfstandig verifiëren van gewijzigde betaalgegevens | Rollenspel rondom dubieuze crediteurenwijziging | Casus, onderbouwing keuzes en fiat van de proceseigenaar |
| IT- en OT-specialisten | Toepassen van geautoriseerde technische procedures | Rolspecifieke vaardigheidstraining | Competentiedoelstelling en beoordeelde praktijkopdracht |
| Nieuwe medewerkers en externe krachten | Raadplegen van lokale veiligheidsregels vóór aanvraag van toegang | Onboardingscenario inclusief verificatie contactpersonen | Dekkingsgraad, geregistreerde uitzonderingen en afronding |
Zorg dat opleidingsregistraties zelfstandig te interpreteren zijn
Een deugdelijk trainingsverslag schetst een compleet beeld zonder dat iemand de context achteraf bijeen moet zoeken uit schermafbeeldingen. Noteer bij een sessie over leveranciersverificatie de doelgroep, datum, leerdoelen, contentversie, trainer of leermethode, deelnamestatus, toetsingsvorm en eventuele knelpunten in het proces. Indien er geen formele toetsing plaatsvond, leg dat dan eerlijk vast; loutere aanwezigheid mag nooit worden weggezet als bewezen bekwaamheid.
Houd de verwerking van individuele persoonsgegevens strikt proportioneel. Bepaal wie inzage heeft in gedetailleerde antwoorden en hoe lang deze bewaard moeten blijven, en communiceer dit helder richting het personeel. Een directieoverzicht vereist doorgaans inzicht in het bereik, geconstateerde kwetsbaarheden en belegde verbeteracties. Een publieke lijst met individuele missers is zelden passend. Besluiten rondom bewaartermijnen en autorisaties horen thuis in de reguliere governanceprocessen.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Vergelijk de gewijzigde gegevens
Controleer welke betalingsgegevens zijn gewijzigd en of het verzoek overeenkomt met de verwachte factuur en werkzaamheden.
- Vergelijk met vertrouwde factuurgegevens
Vergelijk met een vertrouwde factuur en verifieer gewijzigde bankgegevens vervolgens via de eerder vastgelegde contactpersoon bij de leverancier.
Oefen met het beoordelen van een onvolledig auditdossier
Leg de onderstaande fictieve casus voor aan de programmaverantwoordelijke. Vraag deze te analyseren wat het voorliggende bewijs daadwerkelijk aantoont, welke cruciale informatie ontbreekt en wat de meest effectieve vervolgstap is. Deze tabletop-oefening leent zich uitstekend voor een korte evaluatie van tien minuten tijdens de kwartaalbespreking.
Kies een doordachte frequentie en motiveer deze
Stem de timing af op de instroom van personeel, functiewisselingen, actuele dreigingen, doorgemaakte incidenten en periodieke herhaling. De NIST-richtlijn voor leerprogramma's onderstreept het belang van continue evaluatie en bijsturing. Hanteer die filosofie om uw opleidingsritme te verantwoorden, in plaats van aan te nemen dat één jaarlijkse sessie toereikend is voor elke functie.
Een beproefde aanpak bestaat uit onboarding, een compacte periodieke oefening en een latere herhaling rondom kritieke besluitvorming. Voor uw eigen organisatie kan een ander ritme passender zijn. Leg de onderliggende argumentatie vast, zorg dat collega's in roosterdiensten of met langdurig verlof een inhaalroute hebben en plan tijd in voor nabespreking. Herhaling sorteert alleen effect als de casuïstiek relevant blijft en de feedback inspeelt op concrete leerbehoeften.
Bronnen bij dit onderdeel: Een leerprogramma voor cybersecurity en privacy opzetten, NIST SP 800-50r1
Let op strengere Roemeense bepalingen indien van toepassing
In Roemenië vereist de geconsolideerde wet OUG 155/2024, zoals gewijzigd door Wet 124/2025, in artikel 14, lid 2, verplicht geaccrediteerde managementtrainingen evenals periodieke scholing voor al het personeel van essentiële en belangrijke entiteiten. Een deelnameregistratie van een online game volstaat geenszins om aan te tonen dat aan een geaccrediteerd opleidingstraject is voldaan.
Wanneer u verantwoordelijk bent voor een programma in Roemenië, dient u het geaccrediteerde managementtraject en de algemene medewerkersactiviteiten scherp gescheiden te administreren. De gids voor programmaselectie in deze reeks beschrijft algemene inkoopcriteria; de Roemeense editie bevat daarnaast lokale voorbeelden. Hanteer altijd de actuele nationale wettekst en sectorrichtlijnen bij de formele accordering van uw plan; een Engelstalige samenvatting van de EU-richtlijn schiet tekort om de specifieke Roemeense verplichtingen af te dekken.
Bronnen bij dit onderdeel: Roemeense OUG nr. 155/2024, geconsolideerde tekst inclusief wet nr. 124/2025
Toets of medewerkers de procedures daadwerkelijk beheersen
Toets bij de volgende review steekproefsgewijs een aantal realistische handelingssituaties. Weet een nieuwe medewerker de meldprocedure direct te vinden? Kan de financiële administratie een wijziging van een leverancier controleren wanneer de vaste contactpersoon met verlof is? Weet een leidinggevende wie formeel eigenaar is van een specifiek risicobesluit? Documenteer de uitkomst en beleg direct corrigerende maatregelen bij knelpunten. Een ontbrekende contactpersoon of een haperend goedkeuringsproces geldt als een tekortkoming in het programma, zelfs als iedereen de theorietoets met vlag en wimpel heeft gehaald.
CyberPlay biedt game-based leervormen om alledaagse keuzes rondom cyberbewustwording interactief te oefenen. Kies een thema dat aansluit op de praktijk, koppel de opdrachten aan uw interne procedures en bewaar helder gedocumenteerd bewijs van de uitgevoerde oefeningen. Blijf daarnaast toezien op de juridische reikwijdte, accreditatieplichten, specialistische competenties en overkoepelende governance binnen het bredere managementsysteem. Zo wordt elke leeractiviteit gemakkelijker te onderbouwen en te beoordelen.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Vermeld tijdstip en apparaat
Meld de waargenomen symptomen, het tijdstip en het getroffen apparaat via de goedgekeurde meldingsroute van de organisatie.
- Onderscheid waarneming van diagnose
Houd directe waarnemingen gescheiden van vermoedelijke oorzaken, zodat onderzoekers niet met een voorbarige aanname als feit werken.
Breng besluitvorming direct in de praktijk
Ontdek de interactieve CyberPlay-games, kies een passend scenario en bespreek met uw team hoe de dilemma's aansluiten op uw eigen werkinstructies. Controleer de taal van het gekozen spel en bespreek de eigen meld- en goedkeuringsprocedures in het Nederlands.
Ontdek de trainingsgamesBronnen en verder lezen
- Richtlijn (EU) 2022/2555, artikelen 20 en 21 — EUR-Lex. Geraadpleegd op 2026-09-13
- Een leerprogramma voor cybersecurity en privacy opzetten, NIST SP 800-50r1 — NIST. Geraadpleegd op 2026-09-13
- Roemeense OUG nr. 155/2024, geconsolideerde tekst inclusief wet nr. 124/2025 — Portal Legislativ, Roemeens ministerie van Justitie. Geraadpleegd op 2026-09-13
Lees verder
- Security-awarenesstraining in het Nederlands: kies een programma voor medewerkers
Kies security-awarenesstraining in het Nederlands: vergelijk scenario’s, feedback en toegankelijkheid en toets het programma met een gerichte pilot voor medewerkers.
NL · 10 min leestijd - Security-awarenessplan: een jaarkalender met praktische oefeningen
Gebruik een aanpasbare jaarkalender voor security awareness met duidelijke beslismomenten, rolgerichte sessies, nabesprekingen, eigenaren en nuttige evaluaties.
NL · 8 min leestijd - Security awareness meten: kijk verder dan afgeronde trainingen
Meet security awareness met een praktisch metriekenoverzicht voor deelname, keuzes, retentie en meldingen, inclusief eerlijke vergelijkingen en duidelijke grenzen.
NL · 9 min leestijd - Security-awarenessspellen voor medewerkers: oefenen in het Nederlands
Kies security-awarenessspellen in het Nederlands: vergelijk leervormen, controleer feedback en toegankelijkheid en bespreek veilige keuzes met medewerkers.
NL · 9 min leestijd - Phishingtraining met spellen: beslissingen rond verdachte berichten oefenen
Gebruik phishing training spellen om inspectie, onafhankelijke verificatie en melding te oefenen. Inclusief een fictief leveranciersbericht en een praktisch sessieplan.
NL · 9 min leestijd - Security awareness in de maakindustrie: trainen in ploegendienst en op gedeelde apparaten
Bouw cyberbewustwording in de maakindustrie op rond ploegendiensten, gedeelde terminals en leveranciers. Bevat een doelgroepmatrix en een veilige discussieoefening.
NL · 9 min leestijd