Echipa editorială CyberPlay · Publicat la · Actualizat la · 9 min de lectură
Ghid și exerciții în română
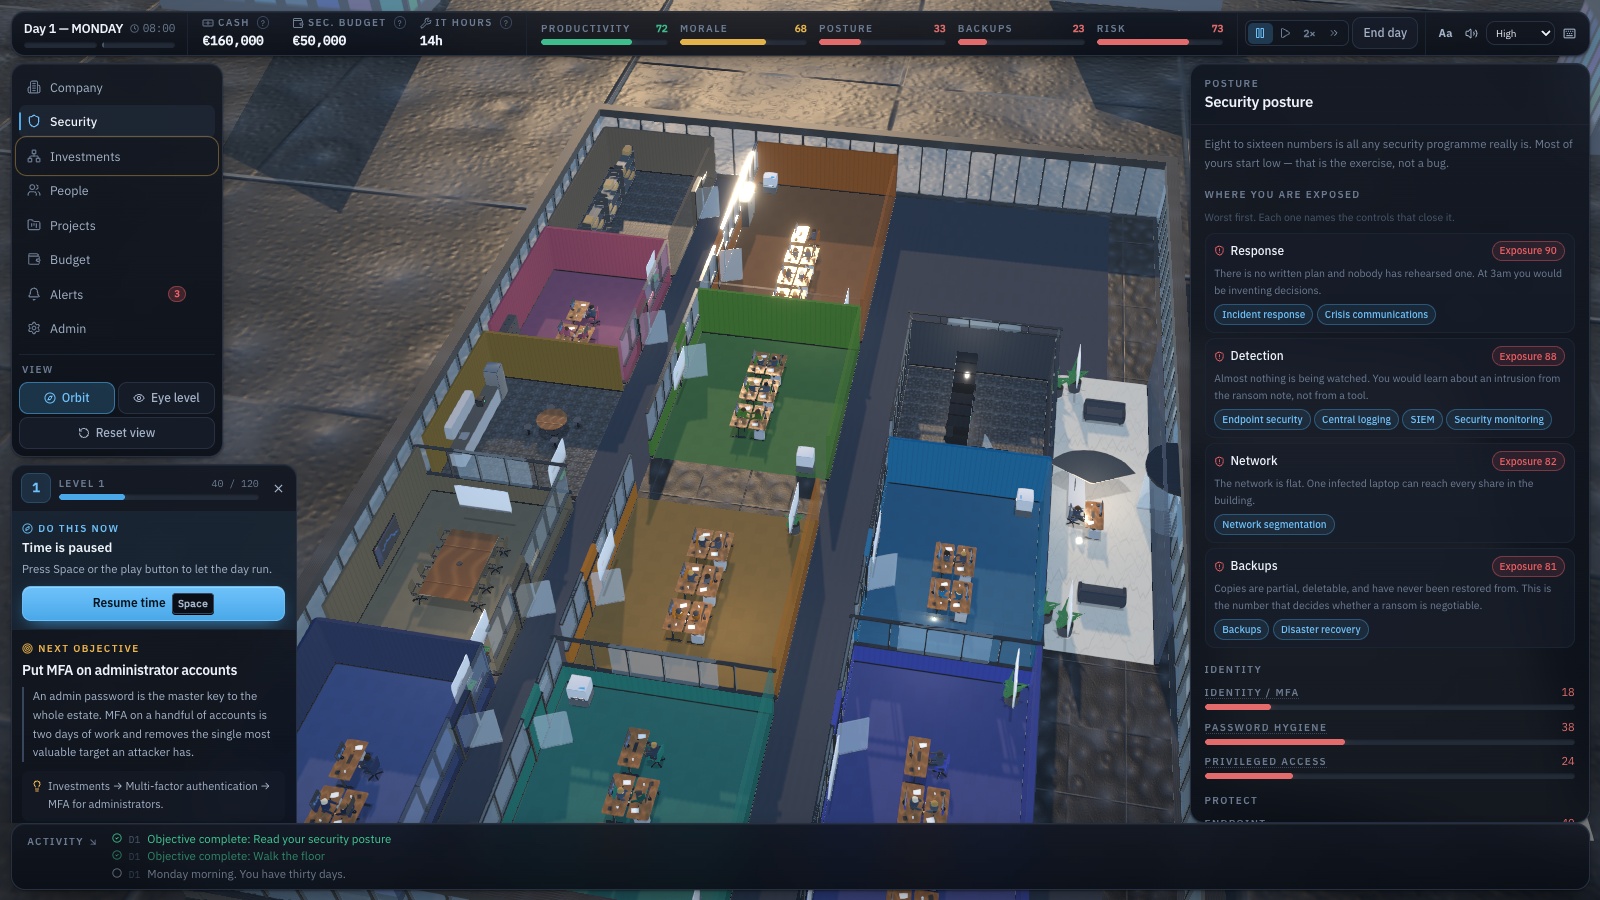
Instruirea de conștientizare a securității cibernetice pentru NIS2 este cel mai bine planificată ca parte a programului de gestionare a riscurilor din organizație. Începeți cu deciziile pe care oamenii trebuie să le ia, identificați grupurile responsabile pentru ele și păstrați dovezi despre ce s-a predat și ce s-a verificat. Achiziționarea de conținut sau colectarea rapoartelor de finalizare reprezintă doar o parte din această activitate.
Acest ghid explică contextul de instruire din directiva UE, așa cum a fost verificat la 13 septembrie 2026, oferind apoi o matrice originală de program și un exercițiu de evaluare. Transpunerea la nivel național și normele sectoriale determină obligațiile aplicabile fiecărei entități. Sugestiile de program de mai jos sunt alegeri practice de proiectare, nu o programă legală obligatorie sau o schemă de certificare.
Idei de reținut
- Separați instruirea organelor de conducere de programul de conștientizare pentru angajați.
- Verificați transpunerea națională și domeniul de aplicare al entității înainte de a invoca conformitatea.
- Asociați fiecare activitate cu un risc, un rol, o decizie observabilă și o înregistrare păstrată.
- Folosiți exersarea prin scenarii alături de guvernanță, proceduri și controale tehnice.
Înțelegeți cele două referințe la instruire din directivă
Articolul 20 din Directiva (UE) 2022/2555 vizează aprobarea, supravegherea și instruirea conducerii; de asemenea, solicită statelor membre să încurajeze instruirea similară regulată a angajaților. Articolul 21 alineatul (2) litera (g) include igiena cibernetică de bază și instruirea privind securitatea cibernetică printre măsurile de gestionare a riscurilor. Aceste dispoziții trebuie citite împreună și în strânsă legătură cu legislația națională de transpunere.
O întrebare utilă de planificare este așadar mai cuprinzătoare decât „Ce curs anual ar trebui să parcurgă toată lumea?”. Întrebați cine trebuie să înțeleagă un risc, cine poate aproba un răspuns, cine aplică o măsură de control și cine trebuie să raporteze o abatere. O activitate generică de phishing poate ajuta mai multe grupuri, însă nu poate înlocui cunoștințele de conducere necesare pentru a evalua deciziile de risc și nici competențele de specialitate cerute pentru operarea controalelor de securitate.
Sursele secțiunii: Directiva (UE) 2022/2555, articolele 20 și 21
Confirmați domeniul de aplicare înainte de a eticheta programul
Desemnați un responsabil nominalizat care să stabilească ce entitate juridică, servicii și locații acoperă programul. Consemnați legislația națională aplicabilă, obligațiile sectoriale și decizia internă privind domeniul de aplicare. O platformă de învățare la nivel de grup poate deservi mai multe entități cu responsabilități diferite; evidențele de instruire trebuie totuși să poată fi interpretate la nivelul organizațional corespunzător.
Păstrați o scurtă notă privind domeniul de aplicare alături de planul de instruire. Includeți data verificării, funcția responsabilă și sursa utilizată. Revizuiți-o după achiziții, după o modificare substanțială a serviciilor sau după o actualizare legislativă relevantă. Evitați aplicarea unei etichete de tip „conform NIS2” pe fiecare exercițiu. Această formulare ar ascunde diferența dintre un conținut util de sprijin și o obligație organizațională evaluată riguros.
Oferiți conducerii un exercițiu decizional propriu
O sesiune pentru conducere ar trebui să le permită participanților să exerseze adresarea de întrebări privind asumarea riscurilor, controalele propuse, resursele și impactul asupra serviciilor. Prezentați o decizie realistă, bazată pe informații incomplete: un furnizor susține un flux de lucru esențial, o îmbunătățire de securitate concurează cu termenele de livrare asumate, iar responsabilul operațional are nevoie de îndrumare.
Întrebați liderii de ce dovezi au nevoie, cine își asumă riscul rezidual și când va fi revizuită decizia. Consemnați raționamentul și întrebările de clarificare. Acest exercițiu este un format original de discuție, nu un curs acreditat de management. Acolo unde legislația națională impune acreditare sau calificări specifice, apelați la un furnizor care poate atesta îndeplinirea acelor cerințe și păstrați dovezile aferente.
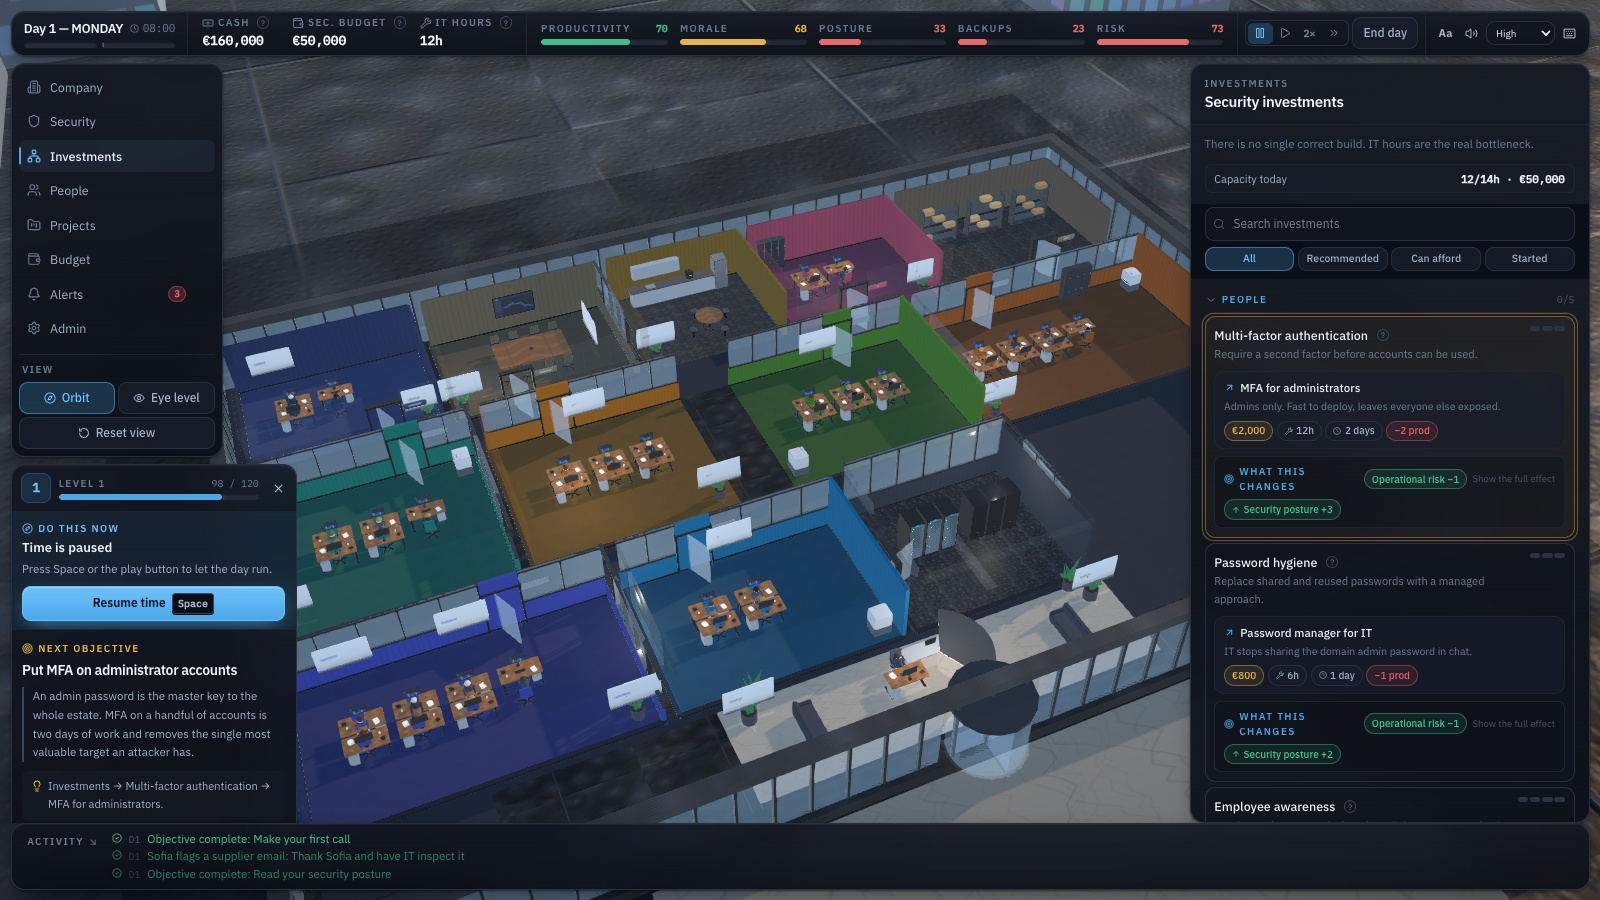
Mărește imaginea · Captură din joc · Interfață în engleză
- Corelează controalele cu problemele
Alege măsuri care tratează disfuncționalitatea analizată, fără a presupune că opțiunea cea mai scumpă rezolvă orice problemă.
- Analizează costul și timpul
Compară costurile, timpul și compromisurile operaționale; sumele din joc sunt materiale didactice fictive, nu previziuni financiare.
Traduceți riscurile în acțiuni concrete pentru angajați
Pentru angajați, înlocuiți temele abstracte cu responsabilități clare. „Gestionarea incidentelor” poate însemna recunoașterea unui mesaj suspect, raportarea acestuia pe canalul aprobat și precizarea clară dacă a fost deschis vreun fișier atașat. Acest lucru nu trebuie să sugereze că fiecare angajat este dator să investigheze incidentul sau să determine pragul de raportare către autorități.
Cereți echipei de securitate să aprobe răspunsul așteptat în fiecare scenariu. Un angajat din departamentul financiar poate bloca modificarea unor date bancare; un recepționer poate contacta persoana internă desemnată drept gazdă; un inginer poate urma procedura aprobată pentru medii de stocare amovibile. Instruirea ar trebui să facă aceste limite ușor de reținut. Dacă procedura este neclară, corectați mai întâi procedura înainte de a testa dacă oamenii o respectă.
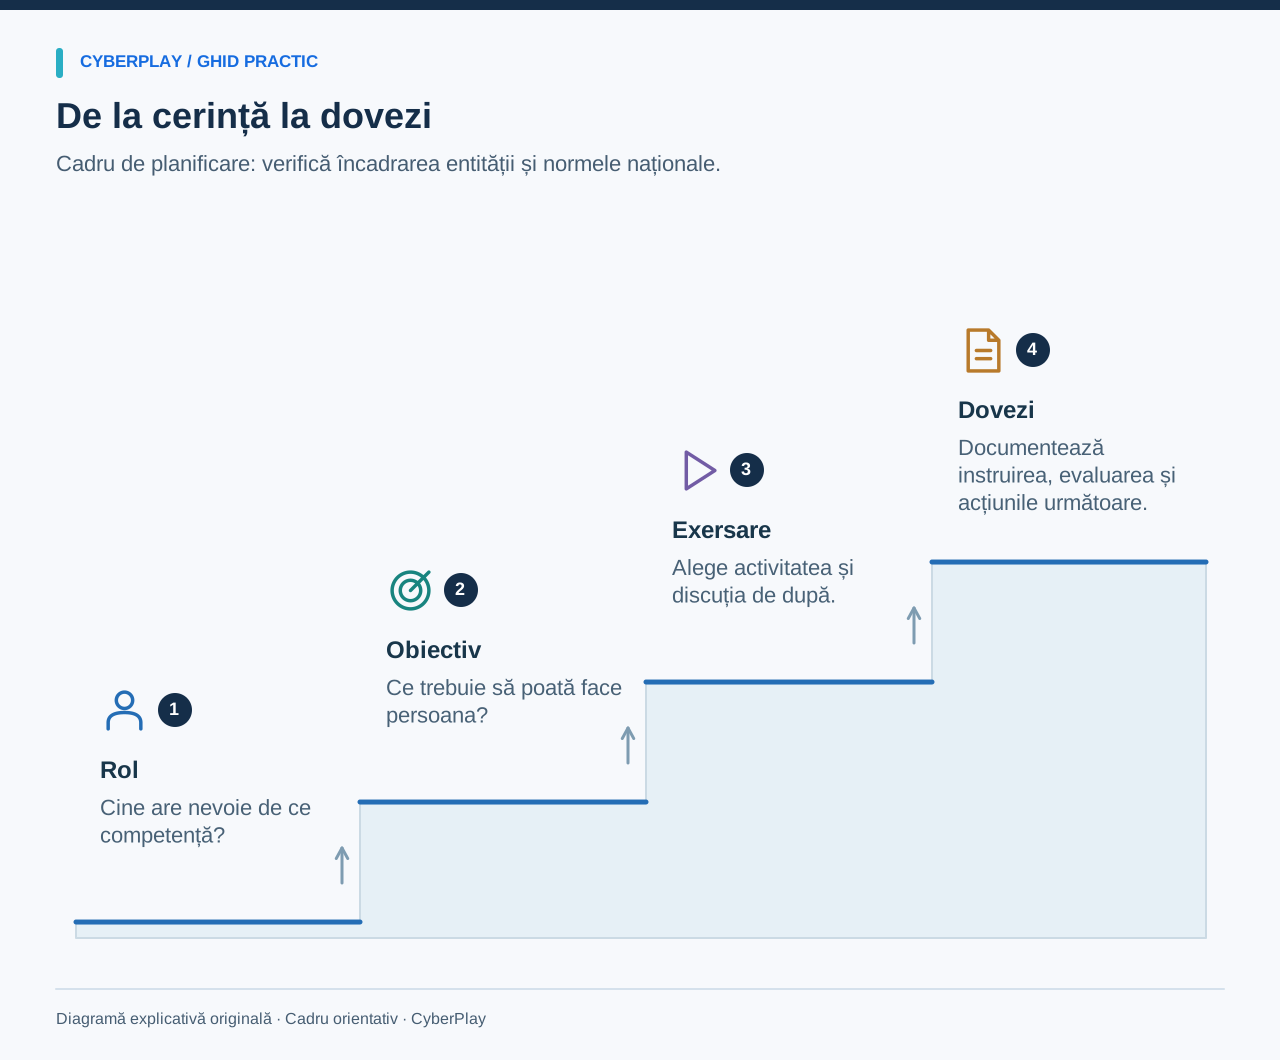
Construiți matricea proprie: de la rol la dovezi
Folosiți această matrice originală ca document de lucru. Înlocuiți rolurile din exemplu cu cele din organizația proprie, atașați procedura relevantă și stabiliți un responsabil pentru fiecare rând. Evidențele enumerate constituie dovezi utile de program; ele nu sunt prezentate ca o listă exhaustivă cerută de NIS2. Păstrați istoricul versiunilor, astfel încât un evaluator ulterior să poată identifica exact ceea ce au parcurs participanții.
| Public-țintă | Decizie de exersat | Activitate propusă | Evidență utilă |
|---|---|---|---|
| Organul de conducere | Evaluarea unei decizii de risc și a resurselor necesare | Discuție facilitată privind riscurile legate de furnizori | Agendă, prezență, materiale, întrebări și acțiuni |
| Întregul personal | Identificarea incertitudinii și folosirea căii de raportare | Scenariu de mesaj și parcurgerea fluxului de raportare | Versiune atribuită, participare și acțiuni ulterioare |
| Financiar și achiziții | Verificarea independentă a modificărilor datelor de plată | Joc de rol privind schimbarea contului de furnizor | Scenariu, justificarea răspunsului și responsabil de proces |
| Specialiști IT și operaționali | Aplicarea procedurilor tehnice autorizate | Instruire practică specifică rolului | Obiectiv de competență și sarcină evaluată |
| Noi angajați și contractori | Găsirea regulilor interne înainte de a cere acces | Scenariu de integrare și verificarea contactelor | Acoperire, excepții și confirmarea finalizării |
Asigurați interpretabilitatea fiecărei dovezi de instruire
O evidență utilă explică evenimentul fără a obliga pe cineva să-l reconstituie din capturi de ecran. Pentru o sesiune de verificare a furnizorilor, notați publicul, data, obiectivul, versiunea conținutului, facilitatorul sau metoda de livrare, stadiul participării, metoda de evaluare și orice întrebări de proces rămase nerezolvate. Dacă nu a avut loc o evaluare, menționați acest lucru; simpla prezență nu ar trebui redenumită competență.
Păstrați datele individuale proporțional cu scopul urmărit. Stabiliți cine poate vizualiza răspunsurile detaliate și cât timp sunt necesare acestea, apoi comunicați aceste reguli personalului. O sinteză pentru conducere are nevoie, de regulă, de gradul de acoperire, lacunele observate și acțiunile asumate. Rareori este util un clasament public al greșelilor individuale. Deciziile privind păstrarea și accesul țin de guvernanța obișnuită a organizației.

Mărește imaginea · Captură din joc · Interfață în engleză
- Compară detaliile modificate
Verifică ce detalii de plată s-au schimbat și dacă solicitarea corespunde facturii și activității așteptate.
- Compară cu o factură verificată
Compară cu o factură de încredere, apoi verifică modificările bancare prin contactul furnizorului înregistrat anterior.
Exersați evaluarea unui dosar incomplet de dovezi
Prezentați responsabilului de program următoarea situație fictivă. Rugați-l să identifice ce susțin datele existente, ce rămâne necunoscut și care este cel mai mic pas următor cu adevărat util. Acest exercițiu poate fi derulat ca o discuție de zece minute în cadrul analizei trimestriale a programului.
Alegeți o ritmicitate și justificați-o
Stabiliți frecvența în funcție de integrarea noilor veniți, schimbările de responsabilități, amenințările relevante, incidente și sesiunile periodice programate. Ghidul NIST privind programele de instruire susține evaluarea și îmbunătățirea continue. Folosiți această abordare pentru a vă justifica ritmul de instruire, în loc să presupuneți că o singură sesiune anuală se potrivește oricărui rol.
Un model practic de pornire cuprinde integrarea inițială, un exercițiu periodic concentrat și reluarea ulterioară a unei decizii de prioritate ridicată. Organizația dumneavoastră poate avea nevoie de o frecvență diferită. Consemnați motivul, asigurați o modalitate de participare pentru persoanele aflate în concediu sau care lucrează în schimburi și rezervați timp pentru acțiunile de remediere. Repetiția este utilă doar atunci când sarcina rămâne relevantă, iar feedbackul răspunde unei nevoi reale de învățare.
Sursele secțiunii: Construirea unui program de instruire în securitate cibernetică și protecția vieții private — NIST SP 800-50r1
Verificați formulările mai stricte din legislația română, dacă este cazul
Forma consolidată a OUG nr. 155/2024 din România, modificată prin Legea nr. 124/2025, impune la articolul 14 alineatul (2) instruirea acreditată a conducerii și instruirea regulată a întregului personal din entitățile esențiale și importante. O simplă dovadă de finalizare a unui joc nu atestă îndeplinirea cerinței privind un curs acreditat.
Pentru un program din România, păstrați traseul de instruire a conducerii și activitățile destinate restului personalului clar delimitate. Ghidul de alegere a unui program din această colecție explică criteriile generale de achiziție; ediția sa în română include și exemple locale. Consultați textul național în vigoare și ghidurile aplicabile atunci când aprobați programul; un rezumat în limba engleză al directivei europene nu este suficient pentru a lămuri toate cerințele din legislația română.
Sursele secțiunii: OUG nr. 155/2024, forma consolidată cu modificările aduse prin Legea nr. 124/2025
Verificați dacă personalul poate aplica procedura în practică
La următoarea evaluare, analizați prin sondaj câteva decizii realiste. Poate un nou angajat să găsească traseul de raportare? Poate departamentul financiar să verifice schimbarea contului unui furnizor atunci când persoana de contact obișnuită lipsește? Poate un manager să identifice responsabilul unei decizii de risc? Consemnați răspunsul și desemnați un responsabil pentru remedierea oricărei lacune. Lipsa unui contact clar sau un flux de aprobare impracticabil reprezintă o deficiență a programului, chiar dacă toată lumea a promovat testul.
CyberPlay poate oferi exersare prin joc pentru deciziile cotidiene de conștientizare. Selectați o temă potrivită, conectați-o la procedura internă și păstrați dovada activității împreună cu o descriere exactă. Continuați să gestionați domeniul legal de aplicare, cerințele de acreditare, competențele de specialitate și guvernanța prin programul mai larg al organizației. În acest fel, fiecare activitate de învățare devine mai ușor de justificat și de evaluat.

Mărește imaginea · Captură din joc · Interfață în engleză
- Include ora și dispozitivul
Raportează simptomele observate, momentul apariției și dispozitivul afectat prin traseul de raportare aprobat de organizație.
- Distinge observația de diagnostic
Separă observațiile directe de cauzele suspectate, astfel încât echipa de intervenție să investigheze fără presupuneri premature.
Exersează o decizie de la serviciu
Alege un joc care exersează o decizie din programul tău de instruire. Verifică limba română în pagina jocului și păstrează separat cerințele de formare acreditată.
Vezi jocurile de practicăSurse și lecturi suplimentare
- Directiva (UE) 2022/2555, articolele 20 și 21 — EUR-Lex. Accesat la 2026-09-13
- Construirea unui program de instruire în securitate cibernetică și protecția vieții private — NIST SP 800-50r1 — NIST. Accesat la 2026-09-13
- OUG nr. 155/2024, forma consolidată cu modificările aduse prin Legea nr. 124/2025 — Portal Legislativ, Ministerul Justiției din România. Accesat la 2026-09-13
Continuă explorarea
- Curs de securitate cibernetică pentru angajați: cum alegi
Alege un curs de securitate cibernetică potrivit angajaților: exemple practice în română, întrebări pentru furnizori și cerințe de instruire în România.
RO · 9 min de lectură - Plan de instruire în securitate cibernetică: calendar practic pe 12 luni
Folosește un calendar editabil pe 12 luni pentru instruirea în securitate cibernetică, cu obiective de decizie, roluri, debriefing și evaluări utile.
RO · 10 min de lectură - Indicatori pentru instruirea în securitate cibernetică: dincolo de participare
Măsurați conștientizarea securității printr-un dicționar practic de indicatori: participare, decizii, retenție, raportare, comparații corecte și limite clare.
RO · 10 min de lectură - Jocuri de securitate cibernetică în română: cum le alegi
Alege jocuri de securitate cibernetică în română care exersează decizii de la serviciu. Compară formatele și folosește o fișă practică de evaluare.
RO · 9 min de lectură - Jocuri de instruire anti-phishing: exersează deciziile din spatele unui mesaj
Folosește jocuri anti-phishing pentru a exersa verificarea mesajelor și raportarea. Include un exemplu de factură fictivă și un plan practic de sesiune.
RO · 9 min de lectură - Instruire în securitate cibernetică pentru producție: ture și dispozitive comune
Construiește conștientizarea securității în producție pornind de la ture, terminale comune și escaladare. Include o matrice și un exercițiu de discuție.
RO · 9 min de lectură