Редакція CyberPlay · Опубліковано · Оновлено · 8 хв читання
Посібник і вправи українською
Навчання кібербезпеки за NIS2 найкраще планувати як частину корпоративної програми управління ризиками. Почніть із рішень, які мають ухвалювати люди, визначте відповідальні за них групи й зберігайте підтвердження того, чого навчали та що перевіряли. Купівля готового контенту чи збір звітів про проходження — лише одна з частин цієї роботи.
У цьому посібнику роз'яснено контекст вимог Директиви ЄС щодо навчання станом на 13 вересня 2026 року, а також наведено авторську матрицю програми та практичну вправу для перевірки. Норми національного законодавства про транспозицію та галузеві правила визначають конкретні зобов'язання кожної окремої організації (зверніть увагу: норми ЄС NIS2 застосовуються у межах юрисдикції ЄС і не поширюються автоматично на територію України). Пропоновані нижче підходи до побудови програми є практичними порадами з планування, а не обов'язковим юридичним навчальним планом чи схемою сертифікації.
Головне, що варто запам’ятати
- Відокремлюйте підготовку керівного органу від програми підвищення обізнаності для працівників.
- Перевірте національне законодавство та сферу охоплення організації, перш ніж заявляти про відповідність вимогам.
- Узгоджуйте кожну навчальну активність із ризиком, роллю, конкретним рішенням, яке можна оцінити, і збереженим підтвердженням.
- Використовуйте практичні сценарії разом із процесами управління, регламентами й технічними заходами контролю.
Зверніть увагу на дві окремі згадки про навчання в директиві
Стаття 20 Директиви (ЄС) 2022/2555 стосується затвердження заходів керівництвом, контролю та навчання керівного складу; вона також вимагає від держав-членів заохочувати регулярне аналогічне навчання для співробітників. Стаття 21(2)(g) відносить базову кібергігієну та навчання з кібербезпеки до загальних заходів управління ризиками. Ці положення слід розглядати в сукупності та разом із національними нормами імплементації відповідної держави ЄС.
Тому корисне планувальне питання значно ширше, ніж «Який щорічний курс мають пройти всі без винятку?». Запитайте: кому саме потрібно розуміти ризик, хто вповноважений затверджувати заходи реагування, хто виконує перевірку або контроль, а хто має повідомляти про винятки? Загальний тренінг про фішинг (phishing) може допомогти багатьом групам, але він не замінить управлінських знань, необхідних для оцінки рішень щодо ризиків, або спеціальних навичок, потрібних для роботи з технічними засобами безпеки.
Джерела розділу: Директива (ЄС) 2022/2555, статті 20 і 21
Уточніть сферу застосування до того, як присвоювати програмі статус
Призначте відповідальну особу, яка визначить, на які саме юридичні особи, послуги та локації поширюється програма. Зафіксуйте застосовне національне законодавство, галузеві зобов'язання та внутрішнє рішення щодо меж застосування. Загальнокорпоративна навчальна платформа може обслуговувати кілька юридичних осіб із різними обов'язками; звіти про навчання мають залишатися прозорими та зрозумілими на відповідному організаційному рівні.
Тримайте коротку довідку про сферу дії поруч із навчальним планом. Зазначте дату перевірки, відповідальний підрозділ та використані джерела. Переглядайте її після угод злиття та поглинання, суттєвих змін у послугах чи відповідних змін у законодавстві. Уникайте маркування кожної вправи позначкою «відповідає NIS2». Це формулювання стирає різницю між корисними допоміжними матеріалами та офіційно оціненим організаційним зобов'язанням.
Запропонуйте керівництву власну вправу для ухвалення рішень
Сесія для керівництва має дати учасникам можливість попрактикуватися ставити запитання щодо відповідальності за ризики, запропонованих контролів, необхідних ресурсів і впливу на безперервність процесів. Змоделюйте реалістичну ситуацію в умовах неповної інформації: постачальник забезпечує критично важливий робочий процес, заходи безпеки конкурують із термінами виконання зобов'язань, а операційний керівник потребує вказівок.
Запитайте керівників, які підтвердження їм потрібні, хто бере на себе залишковий ризик і коли це рішення буде переглянуто. Зафіксуйте обґрунтування та додаткові запитання. Ця вправа є авторським форматом обговорення, а не акредитованим курсом для керівництва. Якщо національне законодавство відповідної держави ЄС вимагає акредитації або конкретної кваліфікації, залучіть провайдера, здатного документально підтвердити ці вимоги, і збережіть належні докази.
Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Добір заходів відповідно до загроз
Обирайте заходи захисту згідно з наявною загрозою, а не керуйтеся думкою, що найдорожче рішення підходить до будь-якої проблеми.
- Враховуйте витрати та час
Порівнюйте витрати, час і робочі компроміси; гроші та результати в грі вигадані, це навчальні приклади, а не інвестиційні прогнози.
Трансформуйте абстрактні ризики в конкретні дії працівників
Для працівників замініть абстрактні заголовки тем чіткими обов'язками. Наприклад, поняття «реагування на інциденти» має означати вміння розпізнати підозріле повідомлення, повідомити про нього офіційним каналом і зазначити, чи відкривали вкладення. Це не повинно вимагати від кожного співробітника проводити розслідування інциденту чи самостійно оцінювати поріг для офіційного сповіщення регулятора.
Попросіть команду кібербезпеки заздалегідь затвердити очікувані дії для кожного сценарію. Працівник бухгалтерії може призупинити зміну платіжних реквізитів; адміністратор на рецепції — зв'язатися з призначеною приймаючою особою; інженер — виконати затверджений регламент використання знімних носіїв. Навчання має зробити ці межі простими для запам'ятовування. Якщо процедура незрозуміла, спершу виправте процедуру, а вже потім перевіряйте, як працівники її дотримуються.
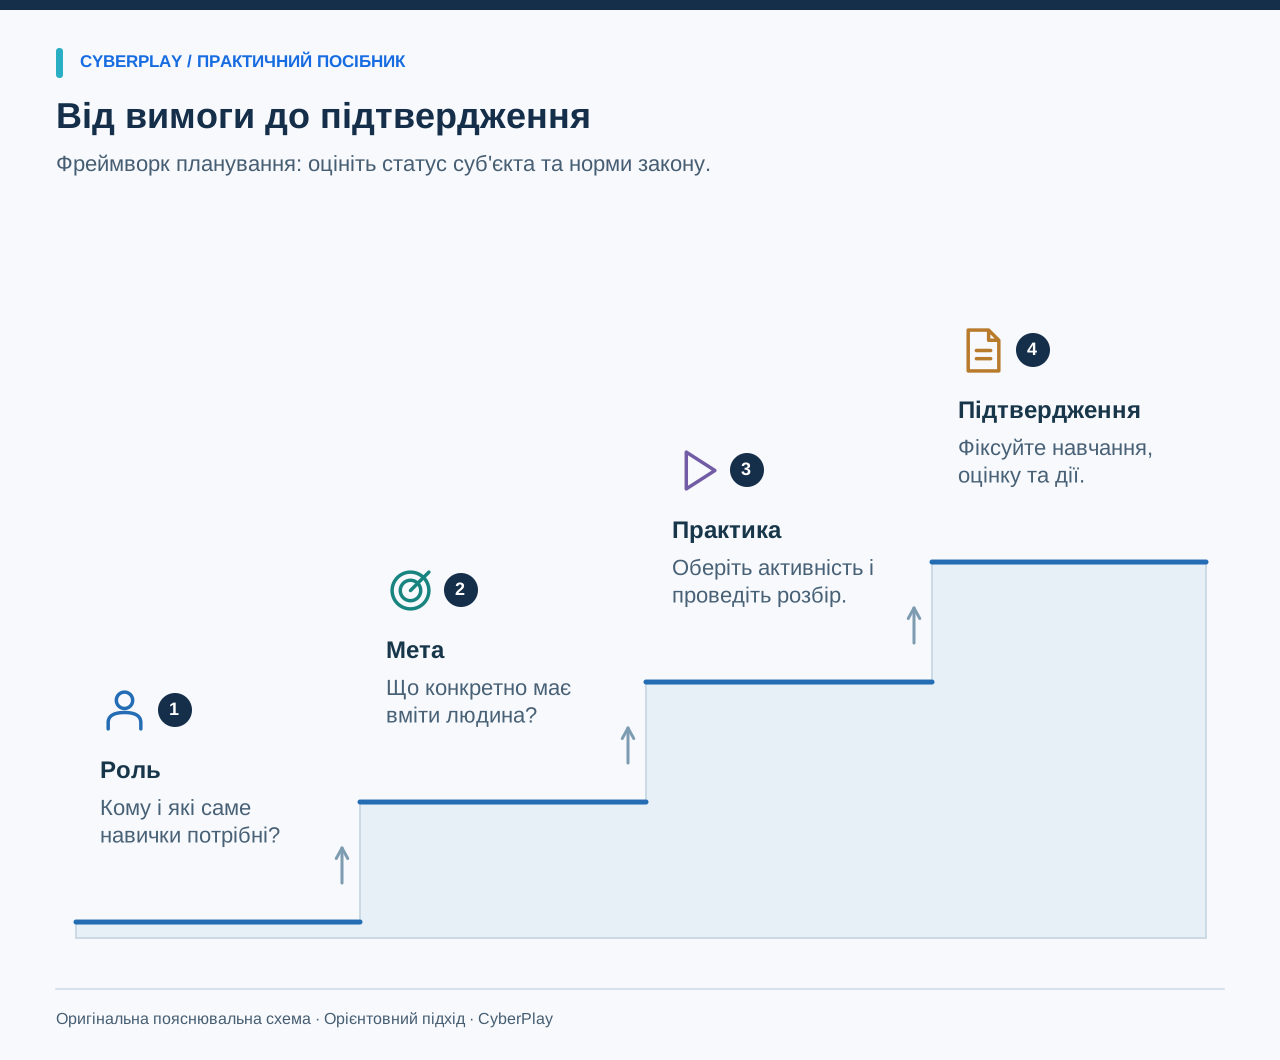
Складіть власну матрицю відповідності ролей і підтверджень
Використовуйте цю авторську матрицю як робочий документ. Замініть приклади ролей на власні, додайте посилання на відповідну процедуру та призначте відповідального за кожний рядок. Наведені записи є практичними свідченнями виконання програми; вони не позиціонуються як вичерпний перелік, нормативно визначений у NIS2. Зберігайте версії матеріалів, щоб під час аудиту можна було точно встановити, що саме демонстрували учасникам.
| Аудиторія | Рішення для відпрацювання | Рекомендована активність | Корисне підтвердження |
|---|---|---|---|
| Керівний орган | Оцінити рішення щодо ризику та необхідні ресурси | Фасилітована дискусія щодо ризиків постачальників | Порядок денний, присутність, матеріали, запитання і дії |
| Весь персонал | Розпізнати непевність і скористатися каналом повідомлення | Сценарій аналізу повідомлення та покрокове надсилання звіту | Призначена версія, факт участі та подальші заходи |
| Фінанси та закупівлі | Незалежно перевірити зміну платіжних реквізитів | Рольова гра щодо зміни реквізитів постачальника | Сценарій, логіка вибору відповіді та власник процесу |
| ІТ-фахівці та операційні спеціалісти | Застосувати регламентовані технічні процедури | Практичний тренінг під специфіку ролі | Цільовий рівень компетентності та перевірене завдання |
| Нові співробітники та підрядники | Знайти внутрішні правила перед запитом доступу | Адаптаційний сценарій і перевірка контактів | Охоплення, винятки та запис про проходження |
Формуйте корисні та однозначні записи про навчання
Корисне підтвердження пояснює навчальну подію без необхідності відновлювати її перебіг за окремими знімками екрана. Для сесії щодо перевірки постачальників зафіксуйте аудиторію, дату, мету, версію матеріалів, фасилітатора чи спосіб проведення, статус участі, метод оцінювання та всі відкриті процедурні питання. Якщо тестування чи перевірка не проводилися, зазначте це прямо: сама лише присутність не повинна автоматично називатися підтвердженою компетентністю.
Обсяг персональних даних повинен відповідати меті фіксації результатів. Визначте, хто має доступ до детальних відповідей і скільки часу вони зберігаються, а потім проінформуйте про це персонал. Для управлінського звіту зазвичай достатньо показників охоплення, виявлених прогалин і призначених дій. У ньому рідко коли потрібні публічні списки з персональними помилками. Питання збереження даних і доступу до них мають вирішуватися в межах стандартних корпоративних процедур управління.

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Порівняйте змінені реквізити
Перевірте, які платіжні дані змінилися та чи відповідає запит очікуваному рахунку та виконаній роботі.
- Порівняйте з перевіреним рахунком
Порівняйте дані з перевіреним рахунком, а потім підтвердьте змінені банківські реквізити через заздалегідь збережений контакт постачальника.
Потренуйтеся аналізувати неповний пакет підтверджень
Запропонуйте керівнику навчальної програми таку модельовану ситуацію. Попросіть визначити, що саме доводять наявні дані, що залишається невідомим і яким має бути мінімальний дієвий наступний крок. Цю вправу можна провести як десятихвилинне обговорення під час щоквартального перегляду програми.
Оберіть періодичність і поясніть її логіку
Прив'яжіть графік до адаптації новачків, зміни службових обов'язків, актуальних загроз, інцидентів і планових повторень. Рекомендації NIST щодо програм навчання радять спиратися на постійну оцінку та покращення процесів. Використовуйте цей підхід, щоб аргументувати періодичність навчання, замість того щоб вважати один щорічний курс достатнім для всіх ролей.
Практична базова модель — це вступний інструктаж, цільовий періодичний тренінг і подальше повторення пріоритетного практичного рішення. Вашій організації може знадобитися інша регулярність. Зафіксуйте причину її вибору, забезпечте працівникам у відпустках або на змінній роботі можливість пройти тренінг і передбачте час для опрацювання помилок. Повторення корисне лише тоді, коли завдання залишається актуальним, а зворотний зв'язок закриває реальну навчальну потребу.
Джерела розділу: Побудова програми навчання кібербезпеки та приватності, NIST SP 800-50r1
Враховуйте суворіші вимоги румунського законодавства за потреби
Зведена Надзвичайна постанова Уряду Румунії OUG 155/2024 зі змінами згідно із Законом 124/2025 вимагає у статті 14(2) проходження акредитованого навчання для керівництва та регулярного навчання для всього персоналу суттєвих і важливих суб'єктів у Румунії. Запис про проходження звичайної навчальної гри сам по собі не підтверджує виконання вимоги щодо акредитованого курсу.
Для румунської програми чітко розмежовуйте напрям акредитованого навчання керівництва та заходи для решти персоналу. Наш посібник із вибору програм описує загальні критерії закупівлі, а його румунська редакція містить місцеві приклади. Затверджуючи програму, обов'язково користуйтеся актуальним текстом законів Румунії та відповідними роз'ясненнями місцевого регулятора; англомовного огляду директиви ЄС недостатньо, щоб закрити всі румунські вимоги.
Джерела розділу: Румунська OUG №155/2024: консолідований текст із Законом №124/2025
Перевірте, чи здатні працівники реально застосувати регламент
Під час наступної оцінки перевірте вибірку реальних дій. Чи знає новий співробітник, як надіслати повідомлення про інцидент? Чи здатна бухгалтерія перевірити зміну реквізитів контрагента, якщо звична контактна особа відсутня? Чи знає менеджер, хто затверджує рішення щодо ризику? Зафіксуйте відповіді та призначте відповідальних за усунення прогалин. Відсутність контакту або непрацездатний ланцюжок погодження — це прямий недолік навчальної програми, навіть якщо всі склали підсумковий тест на 100%.
CyberPlay пропонує навчальні ігри для відпрацювання повсякденних рішень щодо кібербезпеки. Виберіть відповідну тему, зіставте її із внутрішніми регламентами організації та фіксуйте результати з точним описом навчальних дій. Питання юридичної сфери застосування, обов'язкової акредитації, спеціальної кваліфікації технічних фахівців і корпоративного управління слід і надалі вирішувати в межах загальної програми організації. Це зробить кожну навчальну активність прозорою, доцільною та легкою для перевірки.

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Зазначте час і пристрій
Повідомте про виявлені симптоми, точний час їхньої появи та уражений пристрій за затвердженим каналом передачі звітів.
- Відокремлюйте спостереження від висновків
Чітко розділяйте прямі факти та власні здогади, щоб фахівці могли провести розслідування без упереджених оцінок.
Перейдіть від рішень до практики
Ознайомтеся з тематичними іграми CyberPlay, оберіть потрібний виклик і обговоріть, як рішення в грі пов'язані з робочими процедурами вашої компанії.
Переглянути навчальні ігриДжерела й додаткові матеріали
- Директива (ЄС) 2022/2555, статті 20 і 21 — EUR-Lex. Переглянуто 2026-09-13
- Побудова програми навчання кібербезпеки та приватності, NIST SP 800-50r1 — NIST. Переглянуто 2026-09-13
- Румунська OUG №155/2024: консолідований текст із Законом №124/2025 — Законодавчий портал Міністерства юстиції Румунії. Переглянуто 2026-09-13
Досліджуйте далі
- Навчання працівників кібербезпеки українською: як обрати програму
Обирайте навчання кібербезпеки для працівників українською. Перевірте сценарії, доступність, результати та роботу адміністратора під час практичного пілоту.
UK · 9 хв читання - План навчання кібербезпеки: календар практичних занять на 12 місяців
Адаптуйте план навчання кібербезпеки на 12 місяців: цілі, вправи, ролі й повторення. Завантажте редагований календар українською та заплануйте перевірки.
UK · 8 хв читання - Показники навчання кібербезпеки: вимірюйте більше, ніж завершення
Вимірюйте участь, рішення, збереження навичок і повідомлення про підозри. Використайте словник показників навчання кібербезпеки та чесні правила порівняння.
UK · 9 хв читання - Ігри з кібербезпеки українською для працівників: як обирати й використовувати
Обирайте ігри з кібербезпеки українською, що навчають потрібних на роботі рішень. Порівняйте формати, проведіть пілот і перевірте пояснення та доступність.
UK · 8 хв читання - Ігри для протидії фішингу: перевіряйте запити та повідомляйте про підозри
Обирайте ігри проти фішингу, що навчають перевіряти запити й повідомляти про підозри. Опрацюйте лист постачальника та оцініть пояснення рішень учасників.
UK · 8 хв читання - Навчання кібербезпеки на виробництві: зміни та спільні пристрої
Адаптуйте навчання кібербезпеки до виробничих змін, спільних терміналів і постачальників. Використайте матрицю ролей та безпечні сценарії обговорення.
UK · 8 хв читання