Zespół redakcyjny CyberPlay · Opublikowano · Zaktualizowano · 8 min czytania
Poradnik i ćwiczenia po polsku
Szkolenia ze świadomości bezpieczeństwa w kontekście NIS2 najlepiej zaplanować jako element szerszego programu zarządzania ryzykiem w organizacji. Zacznij od decyzji, które pracownicy muszą podejmować, wskaż odpowiedzialne za nie grupy i zachowaj dowody na to, co zostało przedstawione oraz zweryfikowane. Zakup gotowych materiałów czy samo gromadzenie ewidencji ukończenia szkoleń to zaledwie wycinek tych działań.
Niniejszy poradnik wyjaśnia wymogi unijnej dyrektywy dotyczące szkoleń według stanu na 13 września 2026 r., a następnie przedstawia autorską matrycę programu oraz ćwiczenie weryfikacyjne. O tym, jakie dokładnie obowiązki spoczywają na danym podmiocie, decydują krajowe przepisy wdrażające oraz regulacje sektorowe. Poniższe propozycje to praktyczne wskazówki projektowe, a nie ustawowo narzucony program nauczania czy system certyfikacji.
Najważniejsze wnioski
- Oddziel szkolenia dla organów zarządzających od programu podnoszenia świadomości pracowników.
- Sprawdź krajową implementację i zakres podmiotowy przed deklarowaniem zgodności.
- Przypisz każdemu działaniu ryzyko, rolę, obserwowalną decyzję oraz zachowany dowód.
- Łącz ćwiczenia oparte na scenariuszach ze strukturami ładu, procedurami i zabezpieczeniami technicznymi.
Zrozumienie dwóch odniesień do szkoleń w dyrektywie
Artykuł 20 dyrektywy (UE) 2022/2555 dotyczy zatwierdzania, nadzoru oraz szkoleń kadry zarządzającej; zobowiązuje także państwa członkowskie do zachęcania organizacji do regularnego prowadzenia podobnych szkoleń dla pracowników. Z kolei art. 21 ust. 2 lit. g wymienia podstawową cyberhigienę i szkolenia z zakresu cyberbezpieczeństwa jako elementy środków zarządzania ryzykiem. Przepisy te należy interpretować łącznie oraz w odniesieniu do prawa krajowego.
Właściwe pytanie planistyczne wykracza zatem poza kwestię: „Jaki coroczny kurs powinien zaliczyć każdy pracownik?”. Warto zapytać: kto musi rozumieć dane ryzyko, kto ma uprawnienia do zatwierdzenia reakcji, kto wdraża zabezpieczenie, a kto zgłasza nieprawidłowości. Standardowe ćwiczenie z phishingu może być pomocne dla wielu grup, ale nie zastąpi wiedzy zarządczej potrzebnej do oceny ryzyka ani specjalistycznych umiejętności wymaganych do obsługi systemów bezpieczeństwa.
Źródła tej sekcji: Dyrektywa (UE) 2022/2555, artykuły 20 i 21
Potwierdzenie zakresu przed nazwaniem programu
Wyznacz imiennego właściciela procesu, który ustali, jakich podmiotów prawnych, usług i lokalizacji dotyczy dany program. Udokumentuj właściwe prawo krajowe, wymogi sektorowe oraz wewnętrzną decyzję o ustalonym zakresie. Wspólna platforma e-learningowa w grupie kapitałowej może obsługiwać wiele podmiotów o odmiennych obowiązkach; rejestry szkoleniowe muszą jednak pozostać czytelne na poziomie konkretnej jednostki organizacyjnej.
Dołącz do planu szkoleń krótką notatkę określającą zakres. Uwzględnij datę weryfikacji, odpowiedzialny dział oraz wykorzystane źródła. Weryfikuj te ustalenia po akwizycjach, istotnych zmianach w usługach lub aktualizacjach prawnych. Unikaj oznaczania każdego ćwiczenia etykietą „zgodne z NIS2”. Takie sformułowanie zaciera różnicę między przydatnym materiałem pomocniczym a formalnie ocenianym obowiązkiem prawnym organizacji.
Samodzielne ćwiczenie decyzyjne dla kadry zarządzającej
Sesja dla kierownictwa powinna umożliwić uczestnikom przećwiczenie zadawania pytań o odpowiedzialność za ryzyko, proponowane środki zaradcze, zasoby i wpływ na ciągłość usług. Przedstaw realistyczny dylemat decyzyjny przy niepełnych danych: dostawca wspiera kluczowy proces, wdrożenie zabezpieczeń koliduje z terminami realizacji, a właściciel operacyjny oczekuje jasnych wytycznych.
Zapytaj kadrę zarządzającą, jakich dowodów wymaga, kto odpowiada za ryzyko szczątkowe i kiedy decyzja zostanie poddana ponownej ocenie. Zanotuj sposób argumentacji oraz pytania uzupełniające. To ćwiczenie to autorski format dyskusyjny, a nie akredytowany kurs menedżerski. Jeżeli prawo krajowe wymaga akredytacji lub określonych kwalifikacji, skorzystaj z usług podmiotu mogącego formalnie potwierdzić te uprawnienia i zachowaj odpowiednią dokumentację.
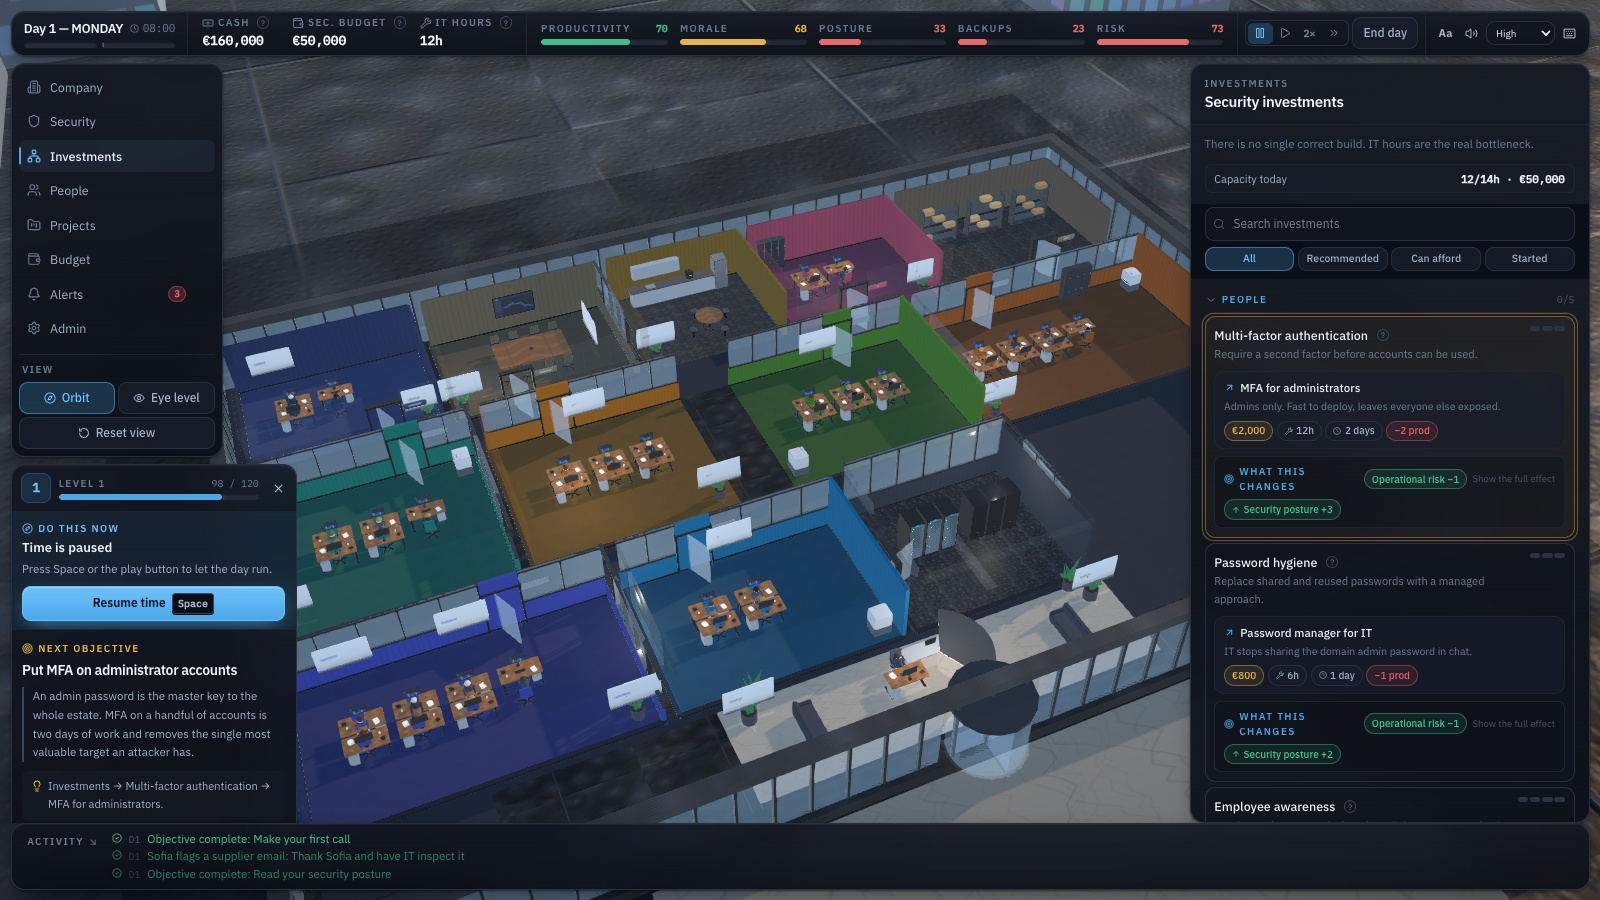
Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Dopasuj zabezpieczenia do awarii
Dobieraj zabezpieczenia odpowiadające rozpatrywanej awarii, zamiast zakładać, że najdroższa opcja rozwiązuje każdy problem.
- Uwzględnij koszt i czas
Porównuj koszty, czas i kompromisy operacyjne; finanse i wyniki w grze to fikcyjne pomoce dydaktyczne, nie prognozy inwestycyjne.
Przełożenie ryzyka na działania pracowników
W przypadku pracowników zastąp abstrakcyjne hasła konkretnymi obowiązkami. „Obsługa incydentów” może oznaczać rozpoznanie podejrzanej wiadomości, zgłoszenie jej wyznaczonym kanałem i wskazanie, czy otwarto załącznik. Nie powinno to oznaczać, że każdy zatrudniony ma samodzielnie badać incydent czy ustalać progi zgłoszeń regulacyjnych.
Poproś zespół bezpieczeństwa o zatwierdzenie oczekiwanej reakcji w poszczególnych scenariuszach. Pracownik finansów może wstrzymać zmianę danych do przelewu, recepcjonista skontaktować się ze wskazanym opiekunem gościa, a inżynier postępować zgodnie z zatwierdzoną procedurą korzystania z nośników wymiennych. Szkolenie powinno ułatwiać zapamiętanie tych granic. Jeśli procedura jest niejasna, popraw ją, zanim zaczniesz sprawdzać, czy ludzie jej przestrzegają.
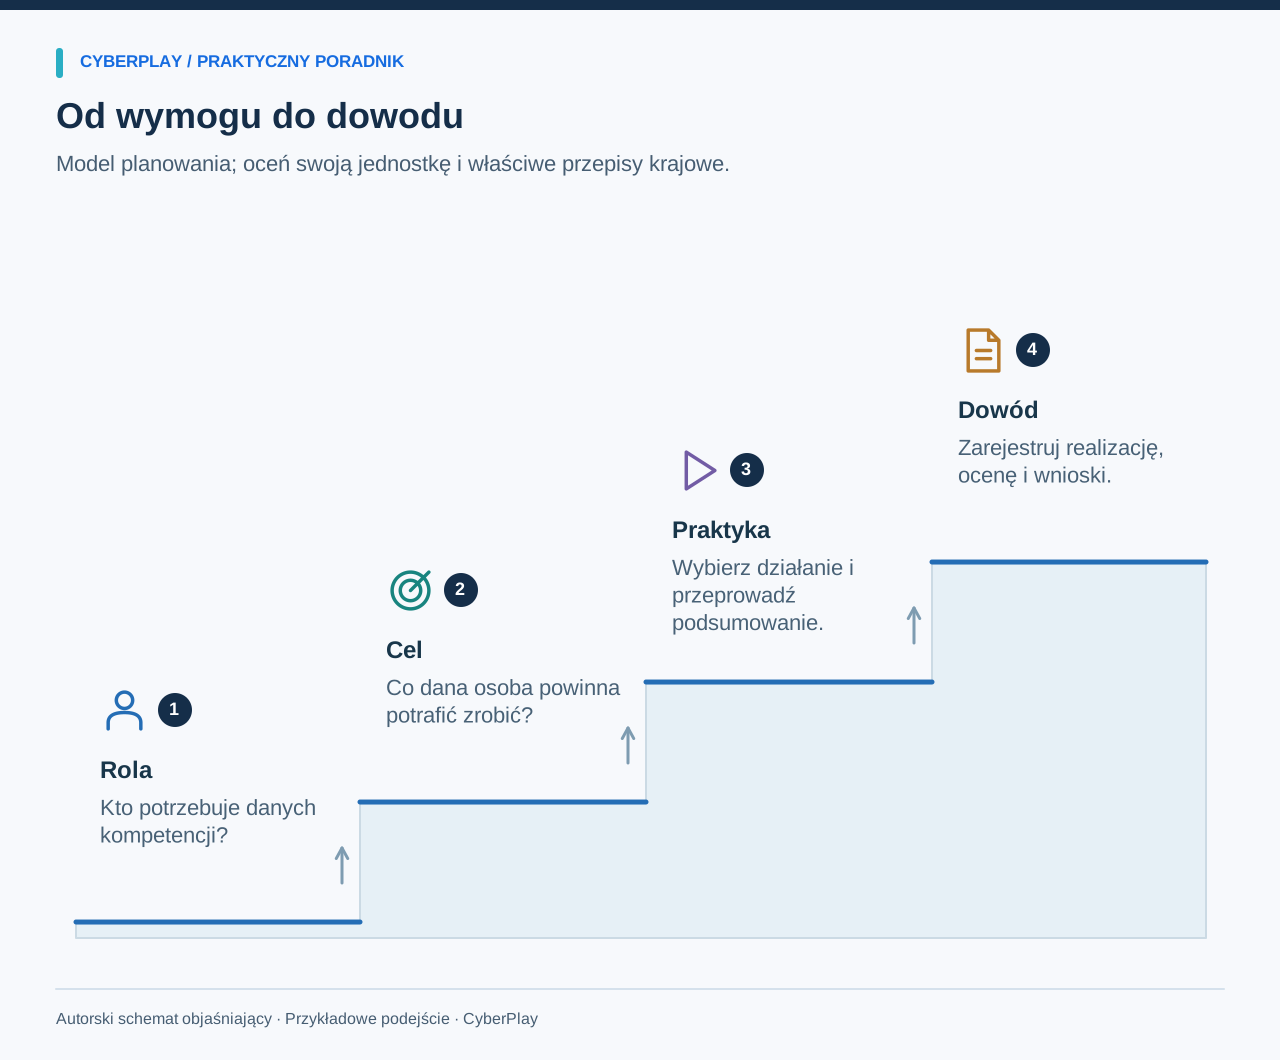
Budowa matrycy powiązania ról z dowodami realizacji
Potraktuj tę autorską matrycę jako dokument roboczy. Zastąp przykładowe role własnymi, przypisz odpowiednie procedury i wyznacz właściciela dla każdego wiersza. Wymienione rejestry stanowią użyteczne dowody realizacji programu; nie stanowią one wyczerpującego katalogu wymaganego wprost przez NIS2. Archiwizuj wersje materiałów, aby audytor mógł dokładnie odtworzyć treść prezentowaną uczestnikom.
| Odbiorcy | Ćwiczona decyzja | Sugerowane działanie | Przydatny dowód |
|---|---|---|---|
| Organ zarządzający | Ocena decyzji o ryzyku i potrzebnych zasobów | Moderowana dyskusja o ryzyku dostawców | Agenda, obecność, materiały, pytania i wnioski |
| Wszyscy pracownicy | Rozpoznanie niepewności i użycie ścieżki zgłoszeń | Scenariusz wiadomości i instruktaż zgłaszania | Wersja modułu, uczestnictwo i działania następcze |
| Finanse i zakupy | Niezależna weryfikacja zmiany danych do płatności | Odgrywanie ról: zmiana danych dostawcy | Scenariusz, uzasadnienie decyzji i właściciel procesu |
| Specjaliści IT i operacyjni | Stosowanie zatwierdzonych procedur technicznych | Praktyczne szkolenie stanowiskowe | Wymóg kompetencyjny i ocenione zadanie |
| Nowi pracownicy i kontraktorzy | Wyszukanie lokalnych zasad przed wnioskiem o dostęp | Scenariusz wdrożeniowy i weryfikacja kontaktów | Wskaźnik objęcia, wyjątki i status ukończenia |
Tworzenie czytelnej dokumentacji szkoleniowej
Rzetelny dowód jednoznacznie opisuje zdarzenie, bez konieczności odtwarzania przebiegu ze zrzutów ekranu. W przypadku weryfikacji dostawców odnotuj: grupę odbiorców, datę, cel, wersję treści, trenera lub metodę realizacji, status uczestnictwa, sposób ewaluacji oraz wszelkie nierozstrzygnięte pytania procesowe. Jeśli nie przeprowadzono sprawdzianu, odnotuj to; sama obecność na szkoleniu nie powinna być określana mianem potwierdzonych kompetencji.
Gromadź dane osobowe proporcjonalnie do potrzeb. Określ, kto ma wgląd w szczegółowe odpowiedzi i jak długo są one przechowywane, a następnie poinformuj o tym pracowników. Podsumowanie dla kadry zarządzającej wymaga zazwyczaj danych o frekwencji, zaobserwowanych lukach i przypisanych zadaniach naprawczych. Rzadko zachodzi potrzeba upubliczniania indywidualnych błędów. Decyzje o retencji i dostępie do danych powinny wynikać ze standardowych procedur ładu organizacyjnego.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Porównaj zmienione dane
Sprawdź, które dane płatności uległy zmianie oraz czy prośba odpowiada oczekiwanej fakturze i wykonanym pracom.
- Porównaj z zaufaną fakturą
Porównaj dane z zaufaną fakturą, a następnie potwierdź zmiany bankowe przez wcześniej zapisany kontakt do dostawcy.
Weryfikacja niepełnego pakietu dowodowego w praktyce
Przedstaw właścicielowi programu poniższą fikcyjną sytuację. Poproś go o wskazanie, co powyższe dane rzeczywiście potwierdzają, jakie kwestie pozostają nieznane i jakie powinno być najmniejsze przydatne działanie naprawcze. Zadanie to można przeprowadzić jako dziesięciominutową dyskusję podczas kwartalnego przeglądu programu.
Ustalenie i uzasadnienie harmonogramu szkoleń
Dostosuj harmonogram do procesu wdrażania pracowników, zmian zakresu odpowiedzialności, bieżących zagrożeń, incydentów oraz planowanych sesji przypominających. Wytyczne NIST dotyczące programów edukacyjnych kładą nacisk na stałą ewaluację i doskonalenie. Wykorzystaj to podejście do uzasadnienia częstotliwości szkoleń, zamiast zakładać, że pojedynczy kurs roczny spełni potrzeby każdego stanowiska.
Praktycznym punktem wyjścia jest wdrożenie wstępne, ukierunkowane ćwiczenie okresowe oraz późniejszy powrót do decyzji o najwyższym priorytecie. Twoja organizacja może wymagać innej częstotliwości. Uzasadnij przyjęty model, zapewnij osobom na urlopach lub pracującym zmianowo możliwość wzięcia udziału i zaplanuj czas na podsumowanie. Powtarzanie materiału ma sens tylko wtedy, gdy zadanie pozostaje adekwatne, a wnioski odpowiadają na realne potrzeby edukacyjne.
Źródła tej sekcji: Budowanie programu nauki cyberbezpieczeństwa i prywatności, NIST SP 800-50r1
Weryfikacja rygorystycznych wymogów prawa rumuńskiego
Rumuńskie skonsolidowane rozporządzenie OUG 155/2024, zmienione ustawą 124/2025, w art. 14 ust. 2 wymaga akredytowanych szkoleń dla kadry zarządzającej oraz regularnych szkoleń dla całego personelu podmiotów kluczowych i ważnych. Potwierdzenie ukończenia gry edukacyjnej nie stanowi spełnienia wymogu odbycia akredytowanego kursu.
W przypadku podmiotów podlegających prawu rumuńskiemu należy wyraźnie rozdzielić ścieżkę szkoleń kierownictwa od działań dla pozostałych pracowników. Poradnik wyboru programu w tej serii wyjaśnia ogólne kryteria zakupu; jego rumuńska wersja omawia również lokalne przykłady. Zatwierdzając program, opieraj się na aktualnym tekście prawa krajowego i wytycznych; angielskie podsumowanie dyrektywy UE nie wystarcza do rozstrzygnięcia wszystkich rumuńskich wymogów.
Źródła tej sekcji: Rumuńskie OUG nr 155/2024: tekst jednolity z ustawą nr 124/2025
Weryfikacja stosowania procedur w praktyce
Podczas kolejnego przeglądu przetestuj na próbie kilka realnych decyzji. Czy nowo zatrudniona osoba potrafi odnaleźć ścieżkę zgłaszania incydentu? Czy dział finansowy jest w stanie zweryfikować zmianę danych dostawcy podczas nieobecności głównego kontaktu? Czy menedżer potrafi wskazać właściciela decyzji o ryzyku? Zapisz ustalenia i przypisz odpowiedzialność za usunięcie ewentualnych braków. Nieaktualny kontakt lub niefunkcjonalny proces akceptacji to uchybienie w programie, nawet jeśli wszyscy zaliczyli test wiedzy.
Platforma CyberPlay umożliwia ćwiczenie codziennych decyzji związanych z cyberbezpieczeństwem w formule opartej na grach. Wybierz odpowiedni temat, powiąż go z lokalną procedurą i zachowaj precyzyjnie opisany dowód aktywności. Zakres prawny, wymogi akredytacyjne, specjalistyczne uprawnienia oraz ład zarządczy realizuj w ramach nadrzędnego programu organizacji. Dzięki temu każde działanie edukacyjne będzie łatwiejsze do uzasadnienia i audytu.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Podaj czas i urządzenie
Zgłoś zaobserwowane objawy, czas ich wystąpienia oraz urządzenie, korzystając z zatwierdzonego w organizacji kanału zgłoszeń.
- Rozróżniaj obserwacje od diagnozy
Oddziel bezpośrednie obserwacje od domysłów, aby zespół reagujący mógł prowadzić badanie bez uznawania wczesnych przypuszczeń za fakty.
Przećwicz podejmowanie decyzji
Poznaj gry edukacyjne CyberPlay, wybierz odpowiednie wyzwanie i przeanalizuj, jak podejmowane w nim decyzje łączą się z procedurami w Twoim miejscu pracy.
Zobacz gry szkolenioweŹródła i dalsza lektura
- Dyrektywa (UE) 2022/2555, artykuły 20 i 21 — EUR-Lex. Dostęp 2026-09-13
- Budowanie programu nauki cyberbezpieczeństwa i prywatności, NIST SP 800-50r1 — NIST. Dostęp 2026-09-13
- Rumuńskie OUG nr 155/2024: tekst jednolity z ustawą nr 124/2025 — Portal Legislativ, Ministerstwo Sprawiedliwości Rumunii. Dostęp 2026-09-13
Czytaj dalej
- Szkolenia z cyberbezpieczeństwa dla pracowników po polsku: jak wybrać program
Wybierz szkolenia z cyberbezpieczeństwa dla pracowników po polsku. Sprawdź scenariusze, dostępność, wyniki i pracę administratora podczas praktycznego pilotażu.
PL · 9 min czytania - Plan szkoleń z cyberbezpieczeństwa: kalendarz na 12 miesięcy
Dostosuj plan szkoleń z cyberbezpieczeństwa na 12 miesięcy: cele, ćwiczenia, role i powtórki. Pobierz edytowalny kalendarz po polsku i zaplanuj przeglądy wyników.
PL · 9 min czytania - Mierniki szkoleń z cyberbezpieczeństwa: więcej niż ukończenie
Mierz szkolenia z cyberbezpieczeństwa: udział, decyzje, zapamiętanie i zgłoszenia. Użyj słownika wskaźników, porównywalnych zadań i jasno opisanych ograniczeń.
PL · 9 min czytania - Gry o cyberbezpieczeństwie po polsku dla pracowników: jak je wybrać
Wybierz gry o cyberbezpieczeństwie po polsku, które uczą decyzji potrzebnych w pracy. Porównaj formaty, przeprowadź pilotaż i sprawdź dostępność oraz wyjaśnienia.
PL · 8 min czytania - Gry szkoleniowe o phishingu: sprawdzaj, weryfikuj i zgłaszaj
Wybierz gry szkoleniowe o phishingu, które uczą sprawdzania, weryfikacji i zgłaszania. Przećwicz wiadomość od dostawcy i oceń uzasadnienie decyzji uczestników.
PL · 8 min czytania - Świadomość cyberbezpieczeństwa w produkcji: zmiany i wspólne urządzenia
Dopasuj szkolenia z cyberbezpieczeństwa do zmian, wspólnych terminali i dostawców w produkcji. Skorzystaj z matrycy ról oraz bezpiecznych scenariuszy rozmowy.
PL · 8 min czytania