Zespół redakcyjny CyberPlay · Opublikowano · Zaktualizowano · 8 min czytania
Poradnik i ćwiczenia po polsku
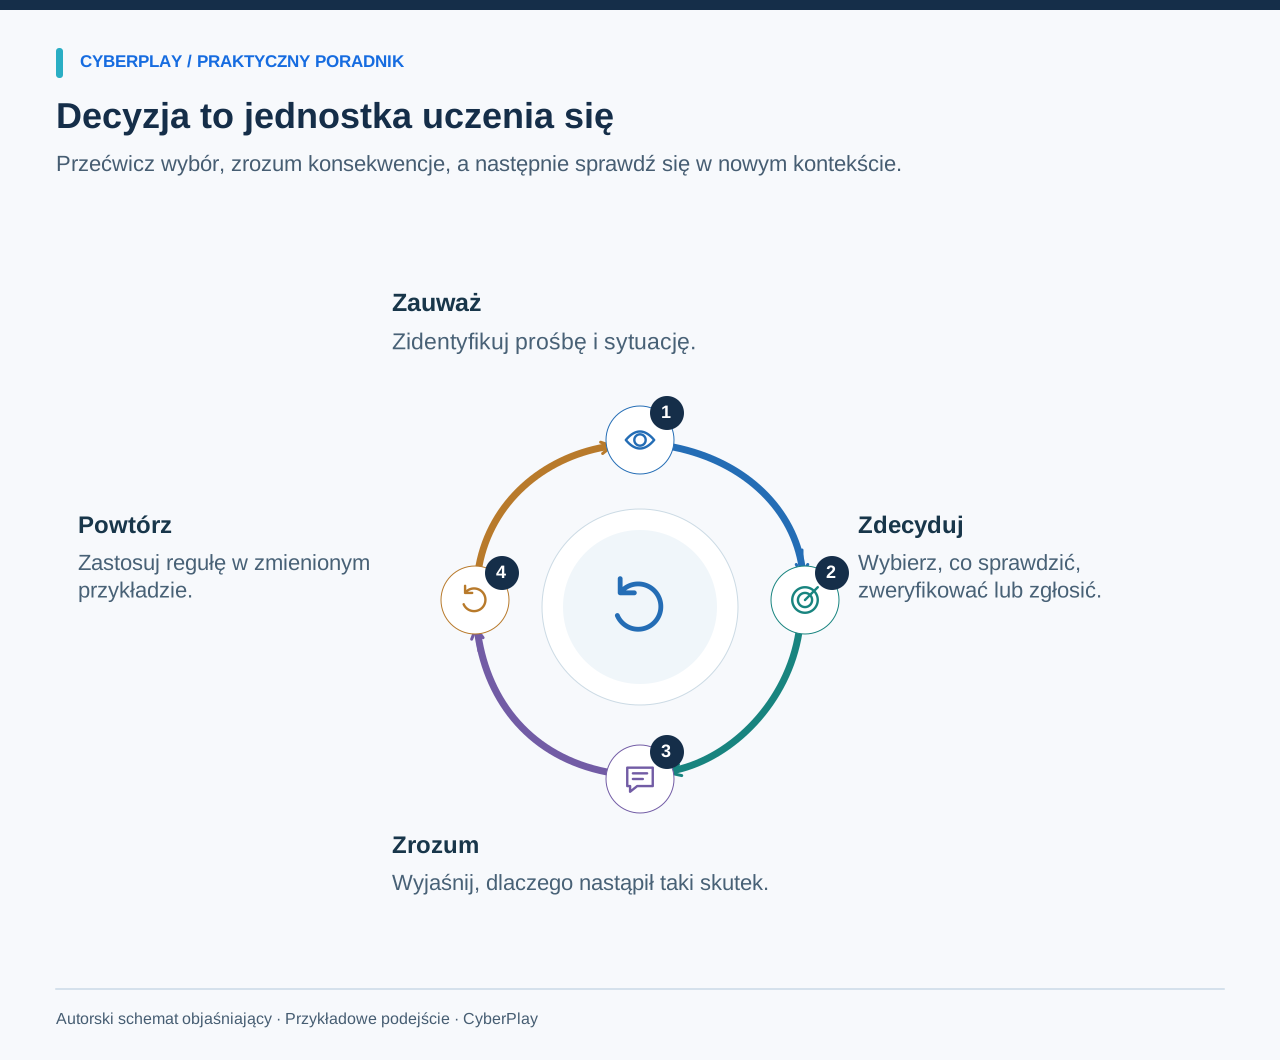
Przydatna gra budująca świadomość cyberbezpieczeństwa stawia pracownika przed decyzją wartą przećwiczenia: czy zaufać prośbie o płatność, zatwierdzić logowanie, udostępnić dokument czy poprosić o pomoc. Gracz podejmuje działanie, widzi konsekwencje, otrzymuje wyjaśnienie i próbuje swoich sił w zmienionej sytuacji. Ta sekwencja stanowi sedno podejścia CyberPlay do edukacji.
Wybór gry zaczyna się więc od pracy, którą rzeczywiście wykonują pracownicy. Kolorowe wyzwanie może sprawiać przyjemność, ucząc jednocześnie niewiele o ich codziennych obowiązkach; skromny scenariusz może być niezwykle cenny, gdy zawarte w nim wybory ściśle odpowiadają realnej odpowiedzialności. Ten przewodnik pomaga właścicielom programów szkoleniowych wybrać odpowiedni format, przeprowadzić krótki pilotaż i rzetelnie ocenić, czego to doświadczenie faktycznie uczy.
Najważniejsze wnioski
- Przed wyborem gry wskaż jedną obserwowalną decyzję dotyczącą bezpieczeństwa.
- Sprawdź informacje zwrotne, sterowanie i język z reprezentatywną grupą pracowników.
- Połącz ćwiczenia w grze z procedurami organizacji i sesją podsumowującą (debriefingiem).
- Traktuj wyniki punktowe jako dowód wykonania zadania, a nie dowód na obniżenie ryzyka biznesowego.
Zacznij od decyzji, którą pracownicy naprawdę podejmują
Zastąp ogólne cele, takie jak „zrozumienie cyberbezpieczeństwa”, obserwowalnym zdaniem: „Przed zmianą danych rozliczeniowych dostawcy pracownik weryfikuje prośbę, korzystając ze znanego, ustalonego kontaktu”. Taki cel precyzuje, na co gra musi pozwalać. Wyzwanie, które pyta jedynie o definicję phishingu, nie pozwoli zademonstrować tej decyzji.
Przed wybraniem przykładów porozmawiaj z osobami wykonującymi daną pracę. Co utrudnia weryfikację: niedostępny przełożony, nieznany portal dostawcy, współdzielone urządzenie czy presja czasu? Wybierz grę, która uwypukla istotne napięcie, i zaplanuj czas na omówienie elementów specyficznych dla Waszego środowiska pracy. Twój cel powinien pozostać niezmienny, nawet gdy zmienia się fabuła, styl wizualny czy poziom trudności.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Porównaj zmienione dane
Sprawdź, które dane płatności uległy zmianie oraz czy prośba odpowiada oczekiwanej fakturze i wykonanym pracom.
- Porównaj z zaufaną fakturą
Porównaj dane z zaufaną fakturą, a następnie potwierdź zmiany bankowe przez wcześniej zapisany kontakt do dostawcy.
Dopasuj format do zadania edukacyjnego
Różne formaty ujawniają różne rzeczy. Quiz wiedzy pozwala sprawdzić, czy dane pojęcie jest rozumiane. Rozgałęziona konwersacja pozwala przećwiczyć asertywną, a zarazem uprzejmą reakcję na presję. Gra z wieloma konkurującymi zadaniami może pokazać, jak weryfikacja bezpieczeństwa wpisuje się w bieżący przepływ pracy. Zespołowe ćwiczenie sztabowe może z kolei ujawnić brakujące odpowiedzialności pomiędzy działami.
Unikaj dokonywania wyboru wyłącznie na podstawie nowości. Techniczne ćwiczenia typu capture-the-flag mogą odpowiadać specjalistom, lecz często wymagają wiedzy, której zwykły pracownik nie potrzebuje. Podobnie zręcznościowy wynik punktowy może odzwierciedlać sprawność manualną w takim samym stopniu, co ocenę bezpieczeństwa. Poproś dostawcę o zademonstrowanie konkretnej decyzji, na której Ci zależy, w tym błędnego wyboru i następującej po nim informacji zwrotnej.
| Format | Zastosowanie | Sprawdź przed wyborem |
|---|---|---|
| Quiz z informacją zwrotną | Weryfikacja pojęć i błędnych przekonań | Czy wyjaśnienie uczy kolejnego kroku? |
| Scenariusz rozgałęziony | Ćwiczenie komunikacji i eskalacji | Czy kilka rozsądnych dróg daje sukces? |
| Gra decyzyjna | Wybory w zmieniającej się sytuacji | Czy reguła bezpieczeństwa wpływa na wynik? |
| Ćwiczenie sztabowe | Wyjaśnianie odpowiedzialności zespołu | Czy zapisano decyzje i osoby odpowiedzialne? |
Co potwierdzają badania naukowe
W badaniu What.Hack z konferencji CHI 2019 wykazano poprawę w klasyfikacji phishingu po rozegraniu gry fabularnej w grupie 39 studentów Cornell University. W teście przeprowadzonym bezpośrednio po grze wykorzystano te same wiadomości, co w teście wstępnym. Wynik ten przemawia za badaniem ćwiczeń osadzonych w kontekście, ale nie dowodzi długoterminowej skuteczności w miejscu pracy ani nie stanowi gwarancji rezultatów w przypadku CyberPlay.
Korzystaj z badań, aby zadawać lepsze pytania ewaluacyjne: kto brał udział, co porównywano, jak mierzono poprawę i jak długo się utrzymywała? W przypadku własnego pilotażu opisuj obserwacje dokładnie na takim poziomie, na jakim zostały zebrane: pracownicy wyjaśnili bezpieczniejszą reakcję, ukończyli wyzwanie lub przypomnieli sobie procedurę w późniejszym czasie. Wynik staje się mniej użyteczny, gdy jego opis obiecuje więcej, niż pozwala wykazać pomiar.
Źródła tej sekcji: What.Hack: szkolenie antyphishingowe przez fabularną grę symulacyjną
Przyjrzyj się uważnie informacji zwrotnej po błędzie
Dobra informacja zwrotna precyzuje podjęte działanie, wyjaśnia istotne przesłanki i wskazuje praktyczny kolejny krok. Komunikat „Zła odpowiedź” pozostawia pracownika w sferze domysłów. Sformułowanie: „Wiadomość zmienia instrukcje płatności; potwierdź tę zmianę, korzystając z dotychczasowych danych kontaktowych dostawcy” daje mu konkretną wskazówkę do zastosowania w poniedziałkowy poranek.
Sprawdź, czy informacja zwrotna odnosi się także do bezpiecznych decyzji. Jeśli uczestnik odrzuca każdą wiadomość i mimo to wygrywa, gra może uczyć bezwzględnego unikania wszystkiego. Uwzględnij zwykłą, legalną pracę, niejednoznaczne prośby wymagające weryfikacji oraz ewidentne ataki. Rzetelne podsumowanie oddziela to, co gracz wiedział na pewno, od tego, czego się domyślał. Powinno wyjaśniać niepewność bez sugerowania, że każda niedoskonale sformułowana wiadomość jest złośliwa.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Znajdź oficjalną książkę kontaktów
Skorzystaj z oficjalnej książki kontaktów helpdesku organizacji, aby znaleźć zaufany kontakt przed realizacją wrażliwej prośby.
- Nie używaj numerów od dzwoniącego
Numer podany przez rozmówcę stanowi element prośby i nie może służyć jako niezależne źródło weryfikacji.
Przeprowadź tę autorską 15-minutową sesję próbną
Skorzystaj z poniższego ćwiczenia z fikcyjnymi danymi i bez użycia prawdziwej poczty e-mail. Przeznacz dwie minuty na przeczytanie, trzy minuty na indywidualne decyzje, pięć minut na dyskusję i pięć minut na powiązanie wniosków z Waszą procedurą. Te przedziały czasowe są propozycją ułatwiającą moderację, a nie naukowo ustalonym optimum. Poproś uczestników o zapisanie uzasadnienia przed zobaczeniem odpowiedzi, aby pewny siebie kolega nie narzucił zdania całej grupie.
Przetestuj dostępność przed zaproszeniem całej organizacji
Uruchom szkolenie na urządzeniach, z których pracownicy rzeczywiście korzystają, w tym na mniejszym ekranie, jeśli ważny jest dostęp mobilny. Sprawdź czytelność tekstu, powiększenie, obsługę za pomocą klawiatury, wyraźny wskaźnik fokusu, alternatywy dla dźwięku, animacje ruchowe, presję czasu oraz to, czy kolor jest jedynym nośnikiem sygnału. Uczestnik, który nie jest w stanie obsłużyć gry, nie może miarodajnie zademonstrować decyzji dotyczącej bezpieczeństwa.
Zaproponuj równoważną dyskusję lub ćwiczenie tekstowe, gdy wybrana gra stwarza barierę dostępności. Równoważność oznacza ćwiczenie tego samego celu i otrzymanie tej samej informacji zwrotnej; nie wymaga to odwzorowywania każdej animacji. Zweryfikuj język wewnątrz samej gry, w tym instrukcje i komunikaty o błędach, zamiast zakładać, że przetłumaczone menu w katalogu dowodzi pełnej polskiej wersji całego ćwiczenia.
Użyj arkusza ewaluacji pilotażu
Zaproś pracowników z grupy docelowej i obserwuj, w których momentach potrzebują pomocy. Odróżnij niezrozumienie zasady bezpieczeństwa od mylącego przycisku czy niewygodnego sterowania. Zapisuj konkretne spostrzeżenia na świeżo, a następnie zdecyduj, czy wdrożyć ćwiczenie, zmodyfikować sposób jego prowadzenia, czy wybrać inny format. Nie ukrywaj poważnej bariery dostępności pod uśrednioną, wysoką ogólną oceną satysfakcji.
| Kryterium | Zbierane dowody | Decyzja |
|---|---|---|
| Istotny cel | Uczestnik opisuje decyzję zawodową własnymi słowami | Wdrożyć / zmienić / wymienić |
| Znaczący wybór | Bezpieczne i niebezpieczne działanie dają zrozumiałe skutki | Wdrożyć / zmienić / wymienić |
| Przydatna informacja | Uczestnik potrafi wskazać lepszy krok po popełnieniu błędu | Wdrożyć / zmienić / wymienić |
| Dostępny udział | Użytkownicy mogą czytać, działać i ukończyć dzięki alternatywom | Gotowe / wymaga poprawy |
| Dopasowanie do procedur | Uczestnik potrafi znaleźć realną ścieżkę zgłoszenia lub weryfikacji | Gotowe / luka w procedurze |
| Przejrzystość raportu | Administrator odróżnia rekordy aktywności od dowodów nauki | Gotowe / doprecyzować |
Uczyń gry elementem stałego programu
Publikacja NIST SP 800-50r1 traktuje edukację w zakresie cyberbezpieczeństwa jako program, który podlega ewaluacji i aktualizacji w miarę zmieniających się potrzeb. Wykorzystuj grę w ramach tego szerszego cyklu: wyjaśnij lokalną regułę, przećwicz ją, omów napotkane trudności i powróć do tematu po powrocie pracowników do codziennych zadań.
Przykładowo, zacznij od weryfikacji dostawcy, później zmień kanał na rozmowę telefoniczną, a w końcu wprowadź prośbę pochodzącą ze znanego, lecz potencjalnie przejętego konta. Zachowaj spójność zasady weryfikacji, zmieniając jedynie powierzchowne poszlaki. Nowi pracownicy mogą najpierw potrzebować podstawowego procesu; doświadczona kadra wyniesie więcej ze scenariusza nietypowego wyjątku. Harmonogram powinien odzwierciedlać te różnice.
Źródła tej sekcji: Budowanie programu nauki cyberbezpieczeństwa i prywatności, NIST SP 800-50r1
Mierz przydatne efekty bez nadmiernych obietnic
Odnotowuj sam udział niezależnie od osiągniętych wyników. Ukończona gra dowodzi jedynie tego, że aktywność zrealizowano zgodnie z jej regułami. Poprawna odpowiedź wraz z uzasadnieniem dostarcza innego rodzaju dowodu. Późniejszy, nieznany scenariusz pozwala zbadać utrwalenie wiedzy. Z kolei zaobserwowane zgłoszenie incydentu w miejscu pracy dotyczy zachowania w zupełnie innym otoczeniu. Rozdzielaj te wskaźniki w raportach z programu.
W przypadku ćwiczeń phishingowych skala NIST Phish Scale pomaga osadzić trudność wykrycia w odpowiednim kontekście. Niższy wskaźnik kliknięć w prostszej wiadomości nie powinien być automatycznie przypisywany skuteczności szkolenia. Porównując sesje, bierz pod uwagę odbiorców, zadanie i poziom trudności wyzwania; sprawdzaj również, czy pracownicy wiedzą, jak szybko zgłaszać wątpliwości.
Źródła tej sekcji: Phishing With a Net: skala NIST Phish Scale i świadomość cyberbezpieczeństwa
Wybierz pierwszą grę i przygotuj podsumowanie
Zacznij od jednej grupy odbiorców i jednej decyzji. Przejrzyj kolekcje tematyczne CyberPlay, zapoznaj się ze szczegółami gier i samodzielnie rozegraj wybrane wyzwanie przed jego przydzieleniem. Przygotuj trzy pytania do podsumowania: jakie dowody miały znaczenie, jakie działanie było dostępne i jak ten sam wybór wygląda w naszej organizacji.
Po zakończeniu sesji wybierz jedno praktyczne usprawnienie. Może to być bardziej widoczny skrót do zgłaszania incydentów, zaktualizowany kontakt do weryfikacji dostawców lub przypomnienie dla menedżerów, by wspierali pracowników w zatrzymaniu się i weryfikacji pod presją. Takie ulepszenie łączy zdobyte doświadczenie z warunkami pracy. Gry mogą dać pracownikom bezpieczną przestrzeń do ćwiczeń; program musi jednak umożliwiać podejmowanie bezpieczniejszych decyzji także wtedy, gdy gra jest już wyłączona.
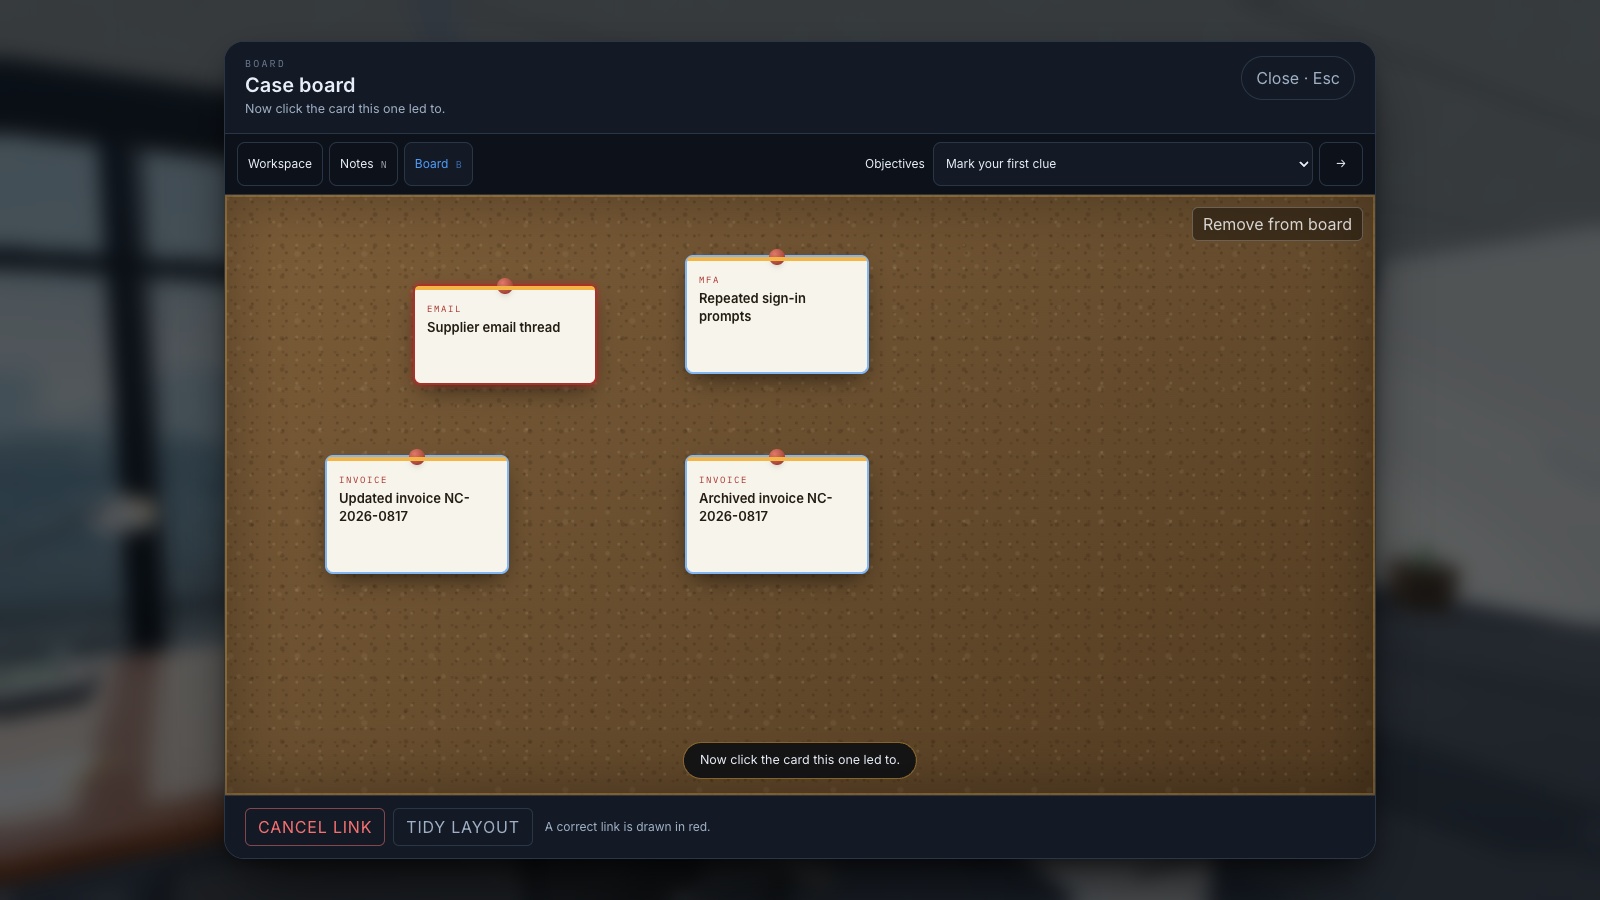
Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Połącz dostępne dowody
Porównaj poszlaki z różnych źródeł i wskaż szczegóły przemawiające za decyzją, którą zamierzasz podjąć.
- Oddziel fakty od założeń
Zanotuj poczynione obserwacje, twierdzenia innych oraz kwestie wymagające potwierdzenia, zanim wyciągniesz ostateczne wnioski.
Przećwicz podejmowanie decyzji
Poznaj odpowiednie gry CyberPlay, wybierz dopasowane wyzwanie i omów, jak zawarte w nim decyzje łączą się z procedurami w Waszym miejscu pracy.
Zobacz gry szkolenioweŹródła i dalsza lektura
- What.Hack: szkolenie antyphishingowe przez fabularną grę symulacyjną — Cornell University / CHI 2019. Dostęp 2026-09-13
- Budowanie programu nauki cyberbezpieczeństwa i prywatności, NIST SP 800-50r1 — NIST. Dostęp 2026-09-13
- Phishing With a Net: skala NIST Phish Scale i świadomość cyberbezpieczeństwa — NIST. Dostęp 2026-09-13
Czytaj dalej
- Gry szkoleniowe o phishingu: sprawdzaj, weryfikuj i zgłaszaj
Wybierz gry szkoleniowe o phishingu, które uczą sprawdzania, weryfikacji i zgłaszania. Przećwicz wiadomość od dostawcy i oceń uzasadnienie decyzji uczestników.
PL · 8 min czytania - Nauka cyberbezpieczeństwa przez gry a grywalizacja: czym się różnią
Poznaj różnice między grywalizacją, scenariuszem decyzyjnym i nauką cyberbezpieczeństwa przez gry. Porównaj formaty na wspólnym celu i użyj arkusza oceny.
PL · 8 min czytania - Mierniki szkoleń z cyberbezpieczeństwa: więcej niż ukończenie
Mierz szkolenia z cyberbezpieczeństwa: udział, decyzje, zapamiętanie i zgłoszenia. Użyj słownika wskaźników, porównywalnych zadań i jasno opisanych ograniczeń.
PL · 9 min czytania - Human risk management: czynnik ludzki w cyberbezpieczeństwie
Jak zarządzać ryzykiem związanym z czynnikiem ludzkim w firmie? Polski poradnik o CyberSense, danych szkoleniowych i decyzjach kierowników, z ćwiczeniem.
PL · 6 min czytania - Mikrolearning w cyberbezpieczeństwie: zaprojektuj krótkie ćwiczenie
Zaprojektuj krótką sesję nauki cyberbezpieczeństwa wokół jednej decyzji, informacji zwrotnej i późniejszej powtórki. Skorzystaj z gotowego scenariusza prowadzenia.
PL · 8 min czytania - Wskaźniki ryzyka związanego z ludźmi: od CyberSense do planu wsparcia
Interpretuj pokrycie pomiarem, CyberSense i priorytety nauki w działach. Przykład pokazuje, jak dobierać ćwiczenia dla pracowników i oceniać wyniki.
PL · 7 min czytania