Redakcja CyberPlay · Opublikowano · Zaktualizowano · 6 min czytania
Poradnik i ćwiczenia po polsku
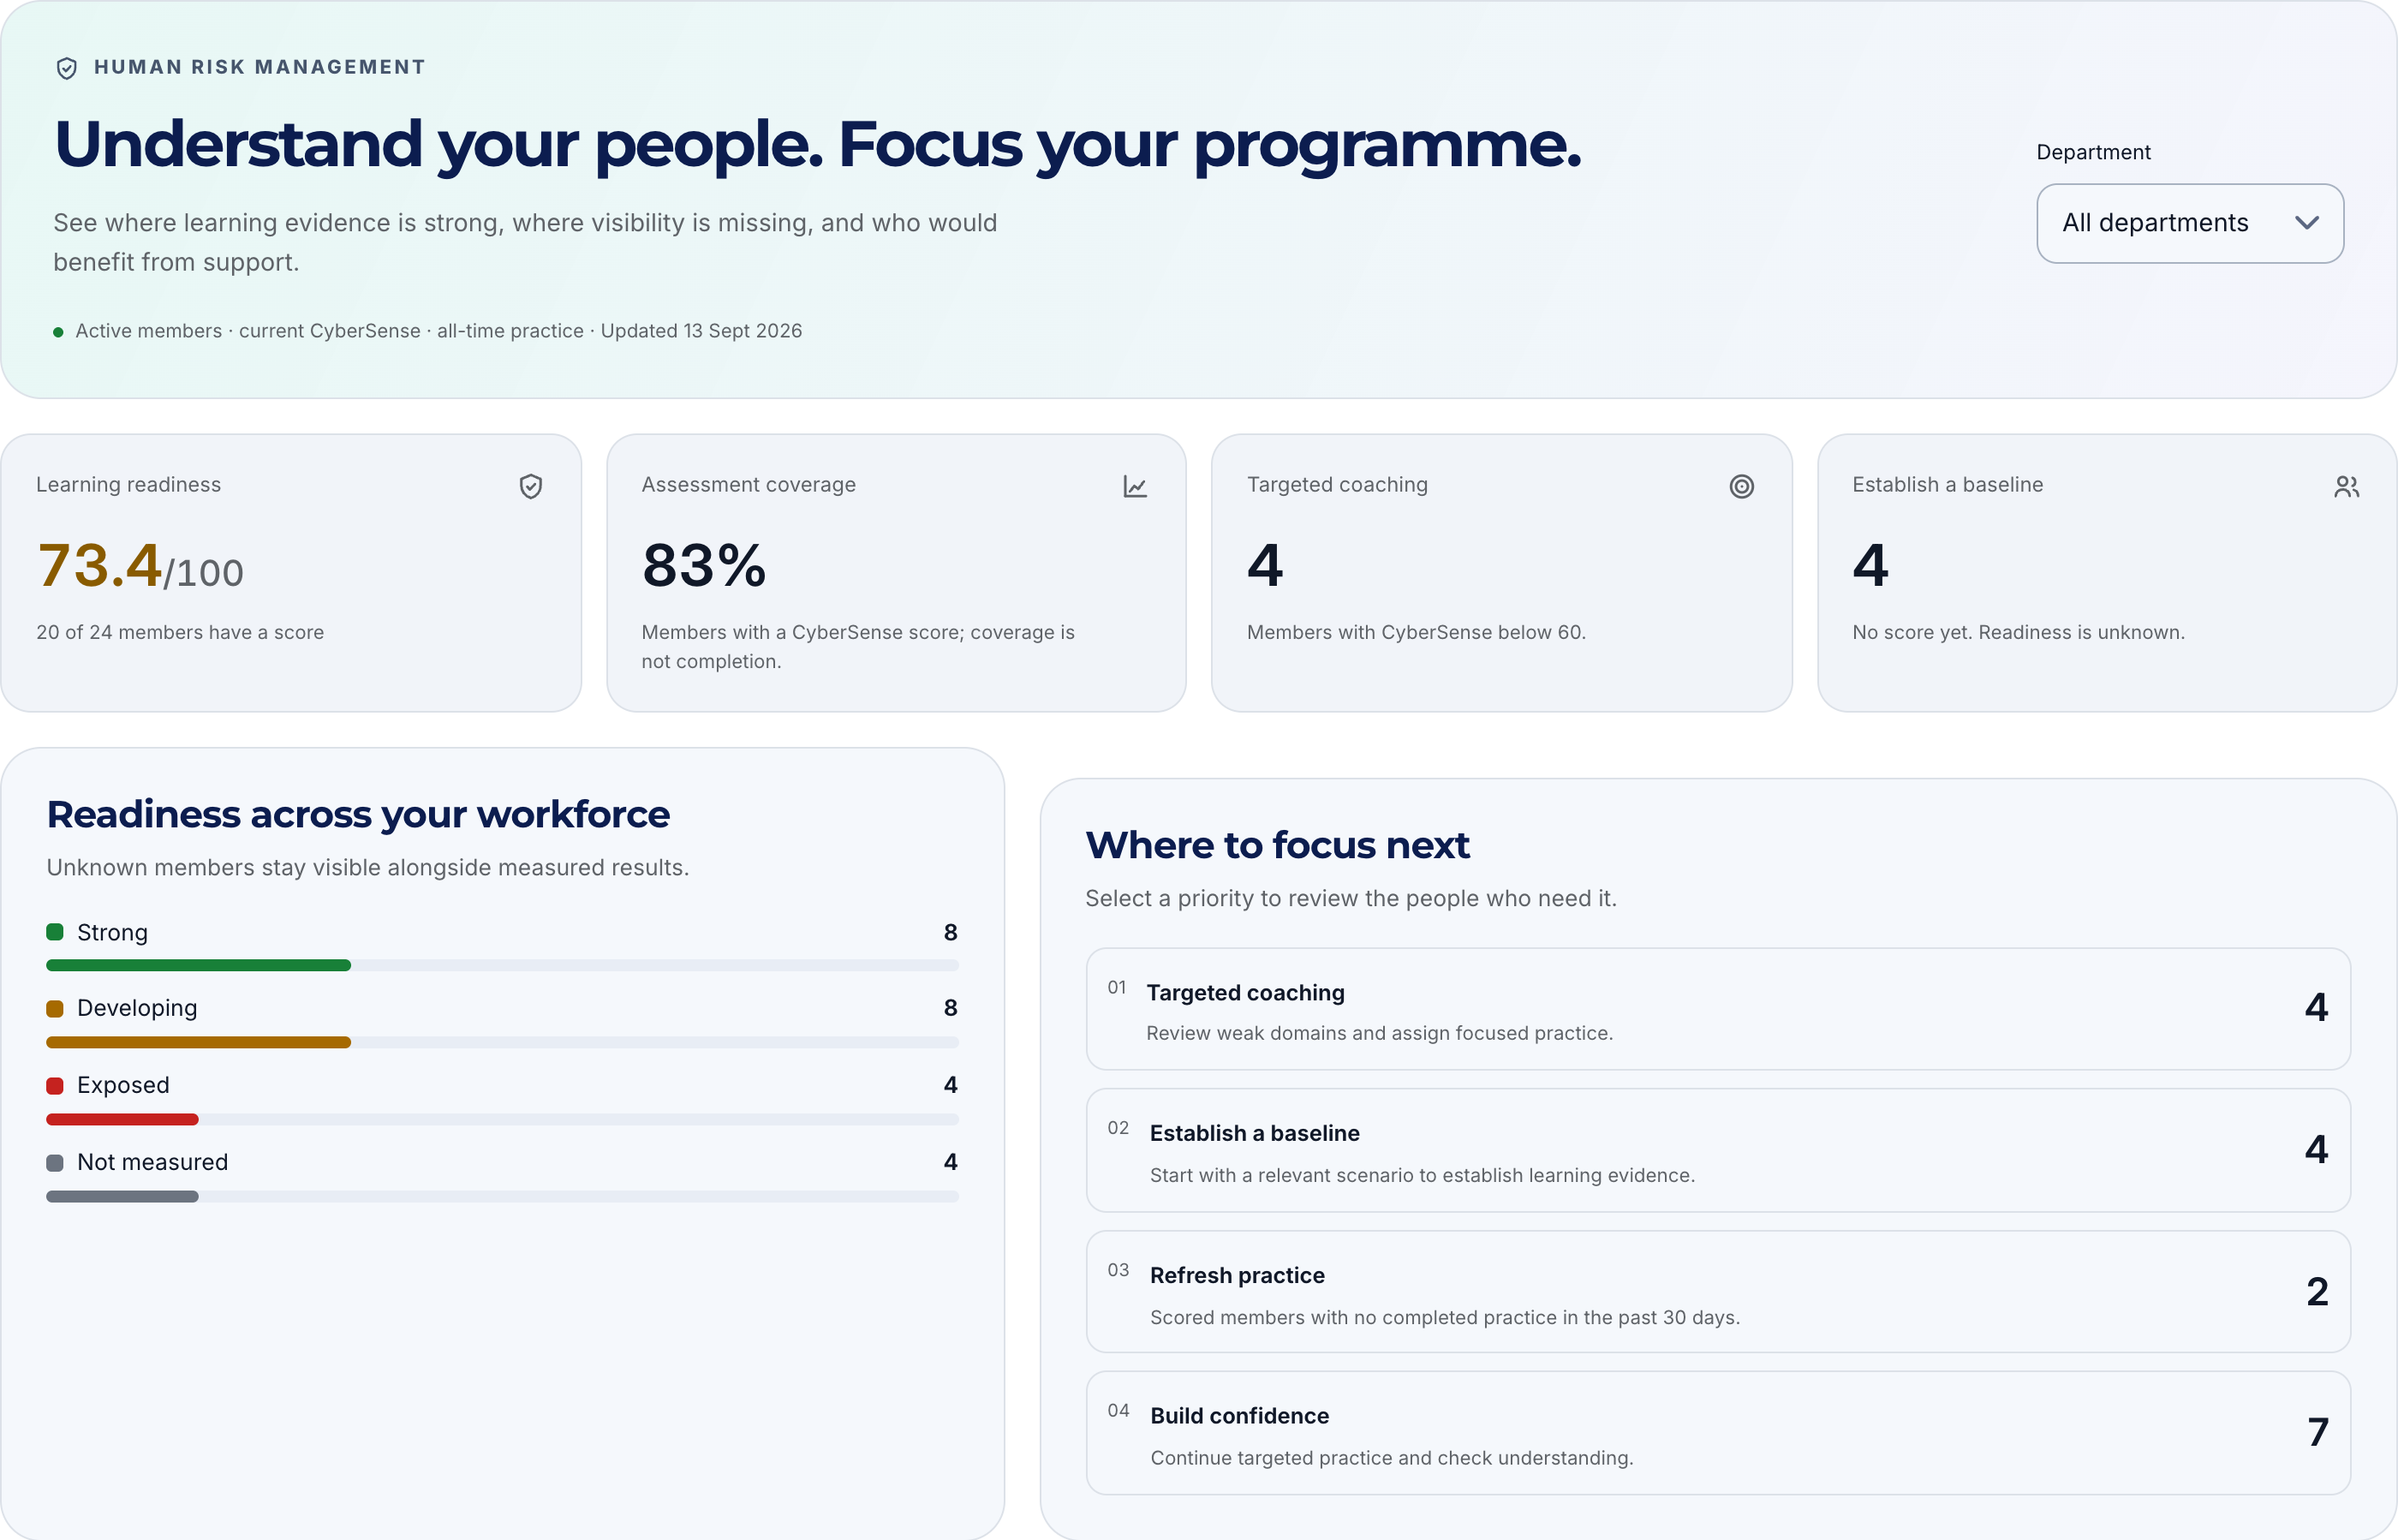
Powiększ obraz · Zrzut ekranu platformy · Przykładowe dane · Angielski interfejs
Human risk management, czyli zarządzanie ryzykiem związanym z czynnikiem ludzkim, analizuje zależności między ludźmi, procesami pracy i zabezpieczeniami. Organizacja wykorzystuje obserwacje do wyboru konkretnych usprawnień: wsparcia zespołu, czytelniejszej procedury lub dodatkowej kontroli. W cyberbezpieczeństwie łączy to szkolenia z codziennymi decyzjami. Liczba ukończonych kursów jest informacją pomocniczą, ale sama nie wyjaśnia, co trzeba zmienić.
Ten poradnik po polsku jest przeznaczony dla zespołów bezpieczeństwa, HR i kierowników działów. CyberSense służy jako przykład danych o nauce, odrębnych od rzeczywistych incydentów i ekspozycji technicznej. Ogólny interfejs CyberPlay jest dostępny po polsku; niektóre etykiety analizy ryzyka ludzkiego pozostają obecnie po angielsku.
Najważniejsze wnioski
- Zacznij od decyzji służbowej i określ potrzebne dane.
- Odczytuj zakres pomiaru i brakujące dane razem z każdą średnią.
- Używaj profili do wsparcia, a nie przewidywania sprawców incydentu.
- Każde usprawnienie powinno mieć właściciela i termin sprawdzenia.
1. Co oznacza human risk management?
Dział księgowości otrzymuje pilną prośbę o zmianę numeru rachunku dostawcy. Wynik zależy od czegoś więcej niż rozpoznania phishingu. Czy pracownik może skontaktować się ze znaną osobą? Czy system płatności wymaga drugiego zatwierdzenia? Czy przełożony zaakceptuje czas potrzebny na sprawdzenie? Zarządzanie ryzykiem czynnika ludzkiego rozpatruje decyzję w tych warunkach pracy.
NIST SP 800-50 Rev. 1 zaleca cykl uczenia się obejmujący ocenę. Kolejne szkolenie staje się jedną z możliwych odpowiedzi w procesie usprawniania z jasno wskazanym właścicielem. Zależnie od przyczyny potrzebne może być ćwiczenie, kontakt zastępczy, poprawa uprawnień albo bardziej realistyczny termin. Najpierw ustal problem, który działanie ma rozwiązać.
Źródła tej sekcji: Building a Cybersecurity and Privacy Learning Program (SP 800-50 Rev. 1)
2. Zacznij od konkretnej decyzji biznesowej
Zastąp hasło „większa świadomość” zachowaniem, które da się zaobserwować: „Przed zmianą rachunku dostawcy skorzystaj z zatwierdzonej, niezależnej ścieżki weryfikacji.” Określ, kto spotyka się z tą sytuacją, jak wygląda bezpieczne działanie i jaka przeszkoda je utrudnia. Program staje się wtedy zrozumiały także dla kierownika finansowego.
Oczekiwana korzyść to lepsze wykorzystanie ograniczonego czasu na naukę i pomoc. Możesz zaproponować zainteresowanej grupie odpowiednie ćwiczenie i poprosić właściciela procesu o usunięcie przeszkody. Platforma może wspierać koordynację, ale nie przejmuje odpowiedzialności za płatności. Odpowiedzialność ta musi pozostać jednoznaczna w samej firmie.
3. Rozdziel różne rodzaje danych
Wynik gry, zgłoszenie podejrzanej wiadomości i alert dotyczący dostępu opisują odmienne zdarzenia. Mogą wspierać tę samą rozmowę, ale nie stają się wymiennymi pomiarami. Zapisz źródło, okres, badaną grupę i znane braki. Wysoka średnia przy niewielkim zakresie pomiaru może opisywać tylko osoby już aktywnie uczestniczące.
Hoxhunt opisuje łączenie sygnałów bezpieczeństwa z ukierunkowanymi interwencjami. Ten przykład pokazuje, dlaczego warto pytać o źródła danych w panelu. Poniższa tabela jest naszą pomocą w podejmowaniu decyzji, a nie listą informacji zbieranych przez CyberPlay. Korzystaj tylko ze źródeł, do których organizacja ma uprawnienia i które potrafi odpowiedzialnie wykorzystać.
| Dane | Pomocne pytanie | Granica interpretacji |
|---|---|---|
| Wyniki nauki | Które decyzje wymagają ćwiczenia lub wyjaśnienia? | Gra nie dowodzi odporności na rzeczywisty atak. |
| Zakres pomiaru i udział | Kto miał zmierzoną możliwość uczenia się? | Brak wyniku to niewiadoma, nie brak zdolności. |
| Zatwierdzone zgłoszenia incydentów | Gdzie występują powtarzalne trudności w pracy? | Liczba zależy od ekspozycji i nawyków zgłaszania. |
| Uprawnione sygnały techniczne | Czy ktoś powinien poprawić dostęp lub ustawienia? | Odrębne źródła, nie dane wejściowe CyberSense. |
Źródła tej sekcji: Human Risk Management
4. Jaką rolę pełni CyberSense?
CyberSense podsumowuje własne dane o wynikach i postępach w grach. Uprawnione osoby mogą w widoku organizacji sprawdzać zakres pomiaru, działy i priorytety wsparcia, pierwszych ćwiczeń lub powtórek. Średnia obejmuje aktywnych członków z pomiarem. Osoba bez wyniku pozostaje niezmierzona i nie otrzymuje sztucznego zera.
Ten widok pomaga wybrać kolejną rozmowę szkoleniową i sprawdzić, kto ma możliwość ćwiczenia. CyberSense nie jest prawdopodobieństwem incydentu, niezależnym sprawdzianem kompetencji ani zewnętrzną telemetrią zagrożeń czy tożsamości. Sygnały dotyczące zagrożeń, dostępu i postaw są w aktualnej analizie jawnie niedostępne. Dostęp zależy od pakietu organizacji i uprawnień; część etykiet HRM pozostaje angielska.
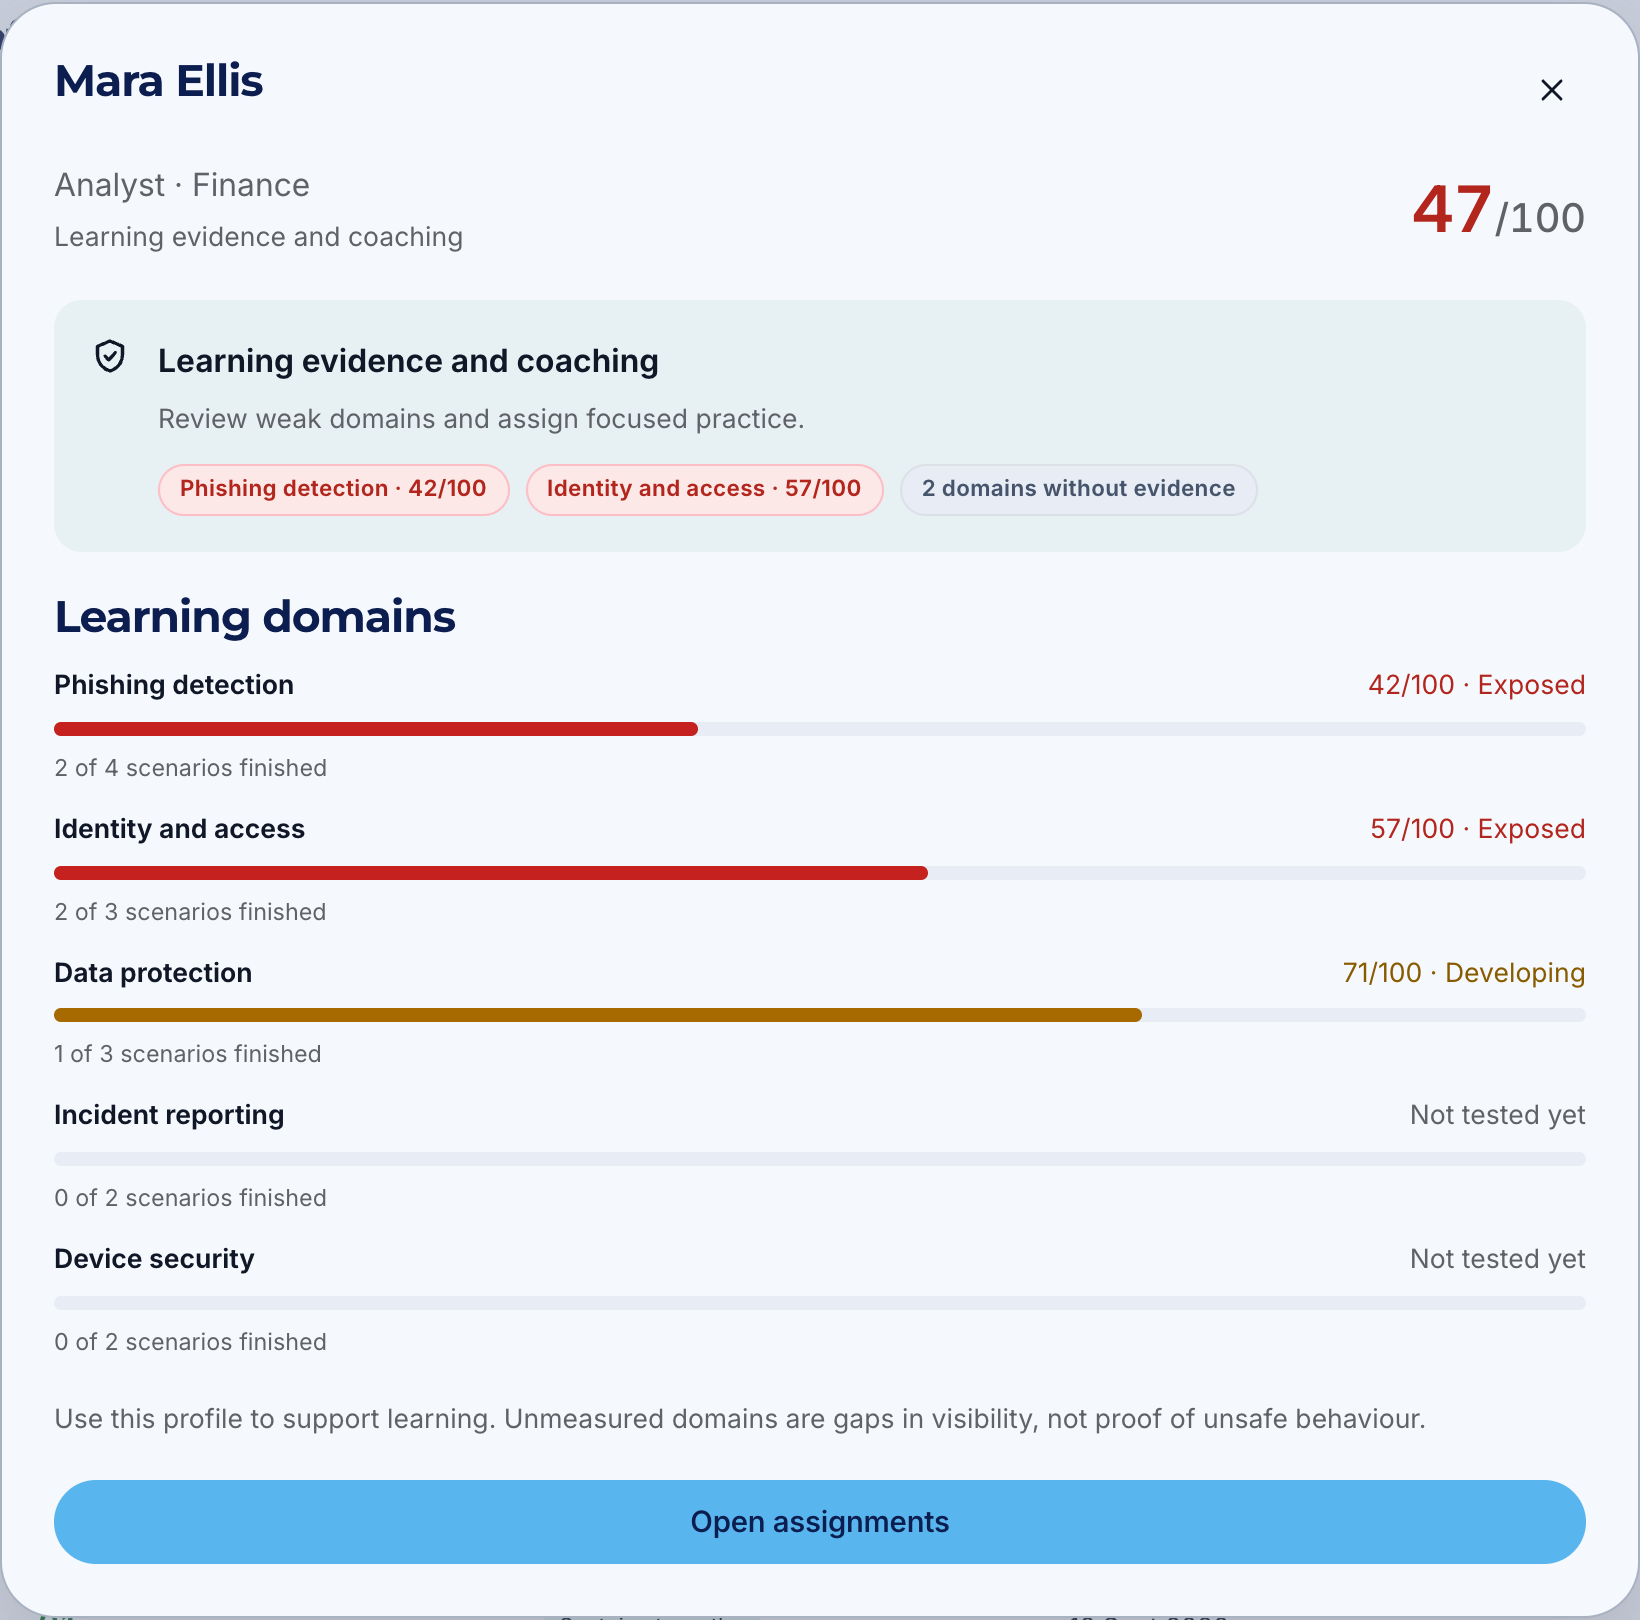
Powiększ obraz · Zrzut ekranu platformy · Przykładowe dane · Angielski interfejs
- Ukierunkowane wsparcie
W przykładzie obszar phishingu ma 42/100. Sprawdź, która decyzja wymaga wyjaśnienia lub ćwiczeń.
- Niewiadoma pozostaje niewiadomą
Zgłaszanie incydentów i bezpieczeństwo urządzeń nie mają danych pomiarowych. To luki informacyjne, nie brak zdolności.
5. Uwzględnij warunki pracy działów
Jeśli jeden dział ma szerokie uczestnictwo, a drugi tylko kilka osób z pomiarem, zestawienie samych średnich może prowadzić do błędnej kolejności działań. Sprawdź udział, zakres obowiązków i ostatnie okazje do ćwiczeń, zanim zdecydujesz o wsparciu. Brak danych jest pytaniem organizacyjnym, nie oceną wartości pracowników.
W fikcyjnej firmie produkcyjnej pracownicy zmianowi mogą potrzebować zarezerwowanego czasu przy wspólnym komputerze. Pracownicy biurowi mogą ćwiczyć na własnych stanowiskach. Pierwszym krokiem bywa więc czas na naukę, dostępna instrukcja lub odpowiedni język. Omów warunki z miejscowym kierownikiem, zamiast zakładać, że kolejne przypomnienie rozwiąże trudność.
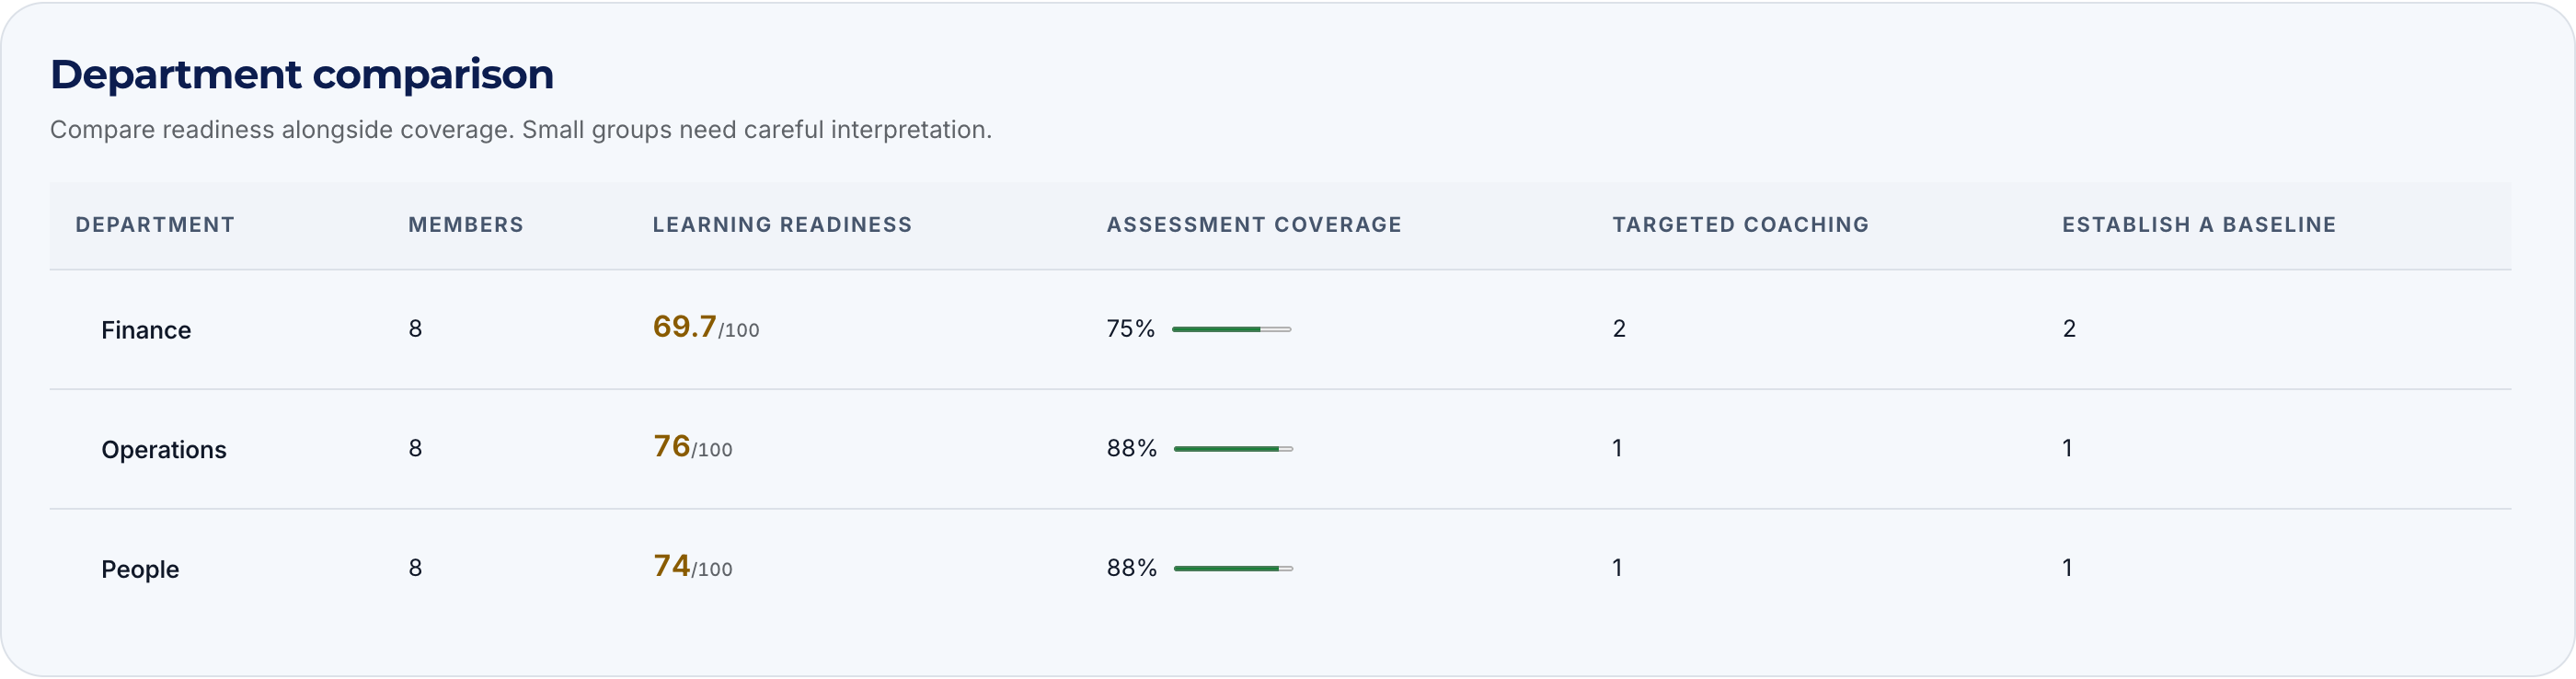
Powiększ obraz · Zrzut ekranu platformy · Przykładowe dane · Angielski interfejs
- Zmierzona średnia
Średnia 69,7 w Finance opisuje aktywnych członków z pomiarem. Nie jest prawdopodobieństwem incydentu.
- Zakres ma znaczenie
75% oznacza, że sześć z ośmiu osób ma wynik. Pozostałe dwie nadal są niewiadomą.
6. Połącz obserwację ze wsparciem i sprawdzeniem
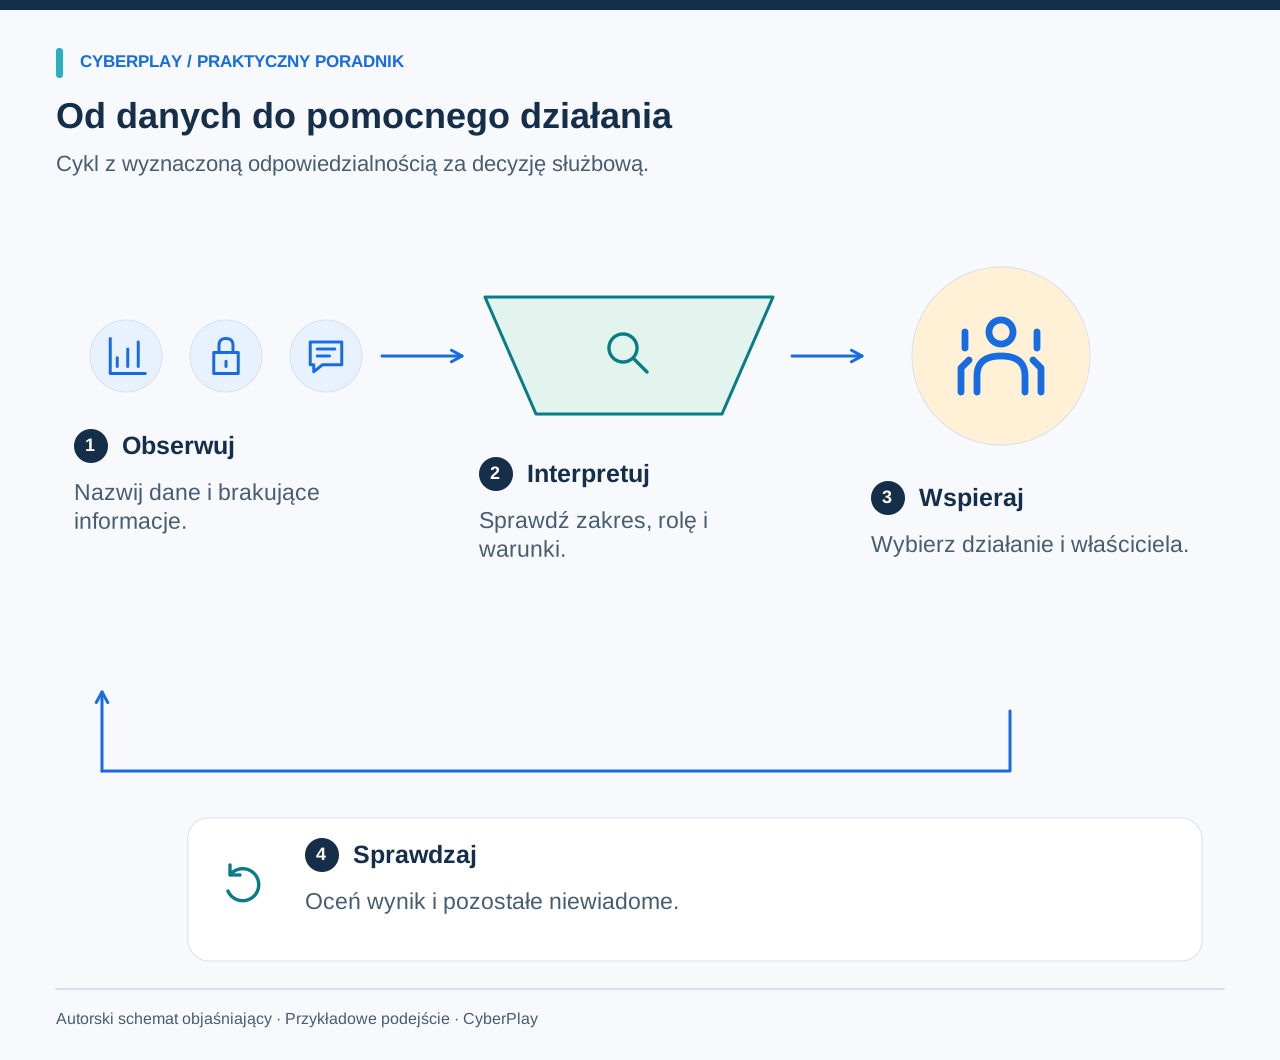
NCSC zaleca bezpieczne kanały zgłoszeń i kulturę umożliwiającą otwartą rozmowę. Zacznij od obserwacji i poproś pracownika o wyjaśnienie sytuacji. „Nie mamy jeszcze zmierzonej praktyki” znaczy coś innego niż „pracujesz niebezpiecznie”. Pierwsza wypowiedź otwiera rozmowę o dostępie, czasie lub niepewności dotyczącej zadania.
Wybierz niewielkie działanie dopasowane do przyczyny. Niezrozumiały krok weryfikacji można przećwiczyć w scenariuszu i omówić. Niedziałający przycisk zgłoszenia wymaga właściciela w IT. W uzgodnionym terminie sprawdź zarówno dane szkoleniowe, jak i usunięcie przeszkody. Zapisz nierozwiązane sprawy zamiast uznawać samo ukończenie aktywności za sukces.
Źródła tej sekcji: Cyber security culture principles: Principle 2
7. Uczciwie wyjaśnij zasady programu
Powiedz uczestnikom, jakie informacje są gromadzone, co oznacza wynik, kto może go zobaczyć i do czego posłuży. Imienne profile udostępniaj uprawnionym osobom potrzebującym ich do wsparcia. Na spotkaniu kierownictwa może wystarczyć podsumowanie zespołu. Wymagania organizacji dotyczące prywatności i stosunków pracy ustal z właściwą osobą odpowiedzialną.
Kategoria szkoleniowa nie uzasadnia wniosków o uczciwości, przydatności zawodowej czy przyszłych incydentach. Zapewnij możliwość poprawienia błędnych danych o członkostwie, dziale lub dostępie. Kierownicy również powinni odpowiadać za nierealistyczne procedury. Program traci sens, gdy ludzie starają się dobrze wypaść w raporcie zamiast wyjaśnić rzeczywistą przeszkodę w bezpiecznym działaniu.
8. Przećwicz decyzję kierownika
Omów poniższy fikcyjny przypadek z osobą odpowiedzialną za bezpieczeństwo i kierownikiem działu. Każdy rozdziela obserwację, interpretację i działanie. Zapiszcie wybraną odpowiedź przed przeczytaniem wyjaśnienia. Ćwiczenie nie wymaga danych klientów ani prawdziwych profili pracowników i nadaje się na krótkie spotkanie zespołu.
9. Przeprowadź pierwszy cykl z jasną weryfikacją
Wybierz jeden zespół i jedną decyzję na początek. Ustal oczekiwane zachowanie, dostępne dane i granice interpretacji. Sprawdź dostęp oraz język, zarezerwuj czas na ćwiczenia, a następnie omów wynik z właścicielem procesu. Zachowaj pierwotne pytanie w centrum rozmowy, aby nie skupiać się tylko na liczbie, która wzrosła najbardziej.
Zakończ użyteczną notatką: obserwacje, niewiadome, udzielone wsparcie, właściciel pozostałego problemu i data kolejnego sprawdzenia. CyberPlay może wspierać taką rozmowę danymi o nauce w organizacji; poradnik i ćwiczenie są w całości po polsku. Wartość programu wynika z decyzji i dalszych działań, które umożliwia, a nie z nazwy panelu.
Poznaj analizę nauki dla organizacji
Połącz ćwiczenia, CyberSense i widoki działów. Analiza wymaga odpowiedniego pakietu oraz uprawnień; niektóre etykiety są angielskie.
Poznaj CyberPlay dla organizacjiŹródła i dalsza lektura
- Building a Cybersecurity and Privacy Learning Program (SP 800-50 Rev. 1) — NIST. Dostęp 2026-09-13
- Cyber security culture principles: Principle 2 — UK National Cyber Security Centre. Dostęp 2026-09-13
- Human Risk Management — Hoxhunt. Dostęp 2026-09-13
Czytaj dalej
- Platformy zarządzania ryzykiem ludzkim: co porównać przed zakupem?
Porównaj Hoxhunt, KnowBe4, SoSafe, usecure i CyberPlay. Poradnik HRM po polsku: dane, szkolenia, CyberSense, języki i pytania do demonstracji produktu.
PL · 7 min czytania - Wskaźniki ryzyka związanego z ludźmi: od CyberSense do planu wsparcia
Interpretuj pokrycie pomiarem, CyberSense i priorytety nauki w działach. Przykład pokazuje, jak dobierać ćwiczenia dla pracowników i oceniać wyniki.
PL · 7 min czytania - Mierniki szkoleń z cyberbezpieczeństwa: więcej niż ukończenie
Mierz szkolenia z cyberbezpieczeństwa: udział, decyzje, zapamiętanie i zgłoszenia. Użyj słownika wskaźników, porównywalnych zadań i jasno opisanych ograniczeń.
PL · 9 min czytania - Plan szkoleń z cyberbezpieczeństwa: kalendarz na 12 miesięcy
Dostosuj plan szkoleń z cyberbezpieczeństwa na 12 miesięcy: cele, ćwiczenia, role i powtórki. Pobierz edytowalny kalendarz po polsku i zaplanuj przeglądy wyników.
PL · 9 min czytania - Szkolenia z cyberbezpieczeństwa dla pracowników po polsku: jak wybrać program
Wybierz szkolenia z cyberbezpieczeństwa dla pracowników po polsku. Sprawdź scenariusze, dostępność, wyniki i pracę administratora podczas praktycznego pilotażu.
PL · 9 min czytania - Ćwiczenia z cyberbezpieczeństwa dla pracowników: 12 praktycznych aktywności
Wykorzystaj 12 ćwiczeń z cyberbezpieczeństwa dla pracowników: wiadomości, płatności, konta i incydenty. Każde zawiera praktyczne instrukcje i pytania do omówienia.
PL · 10 min czytania