CyberPlay Redaktion · Veröffentlicht am · Aktualisiert am · 7 Min. Lesezeit
Leitfaden und Übungen auf Deutsch
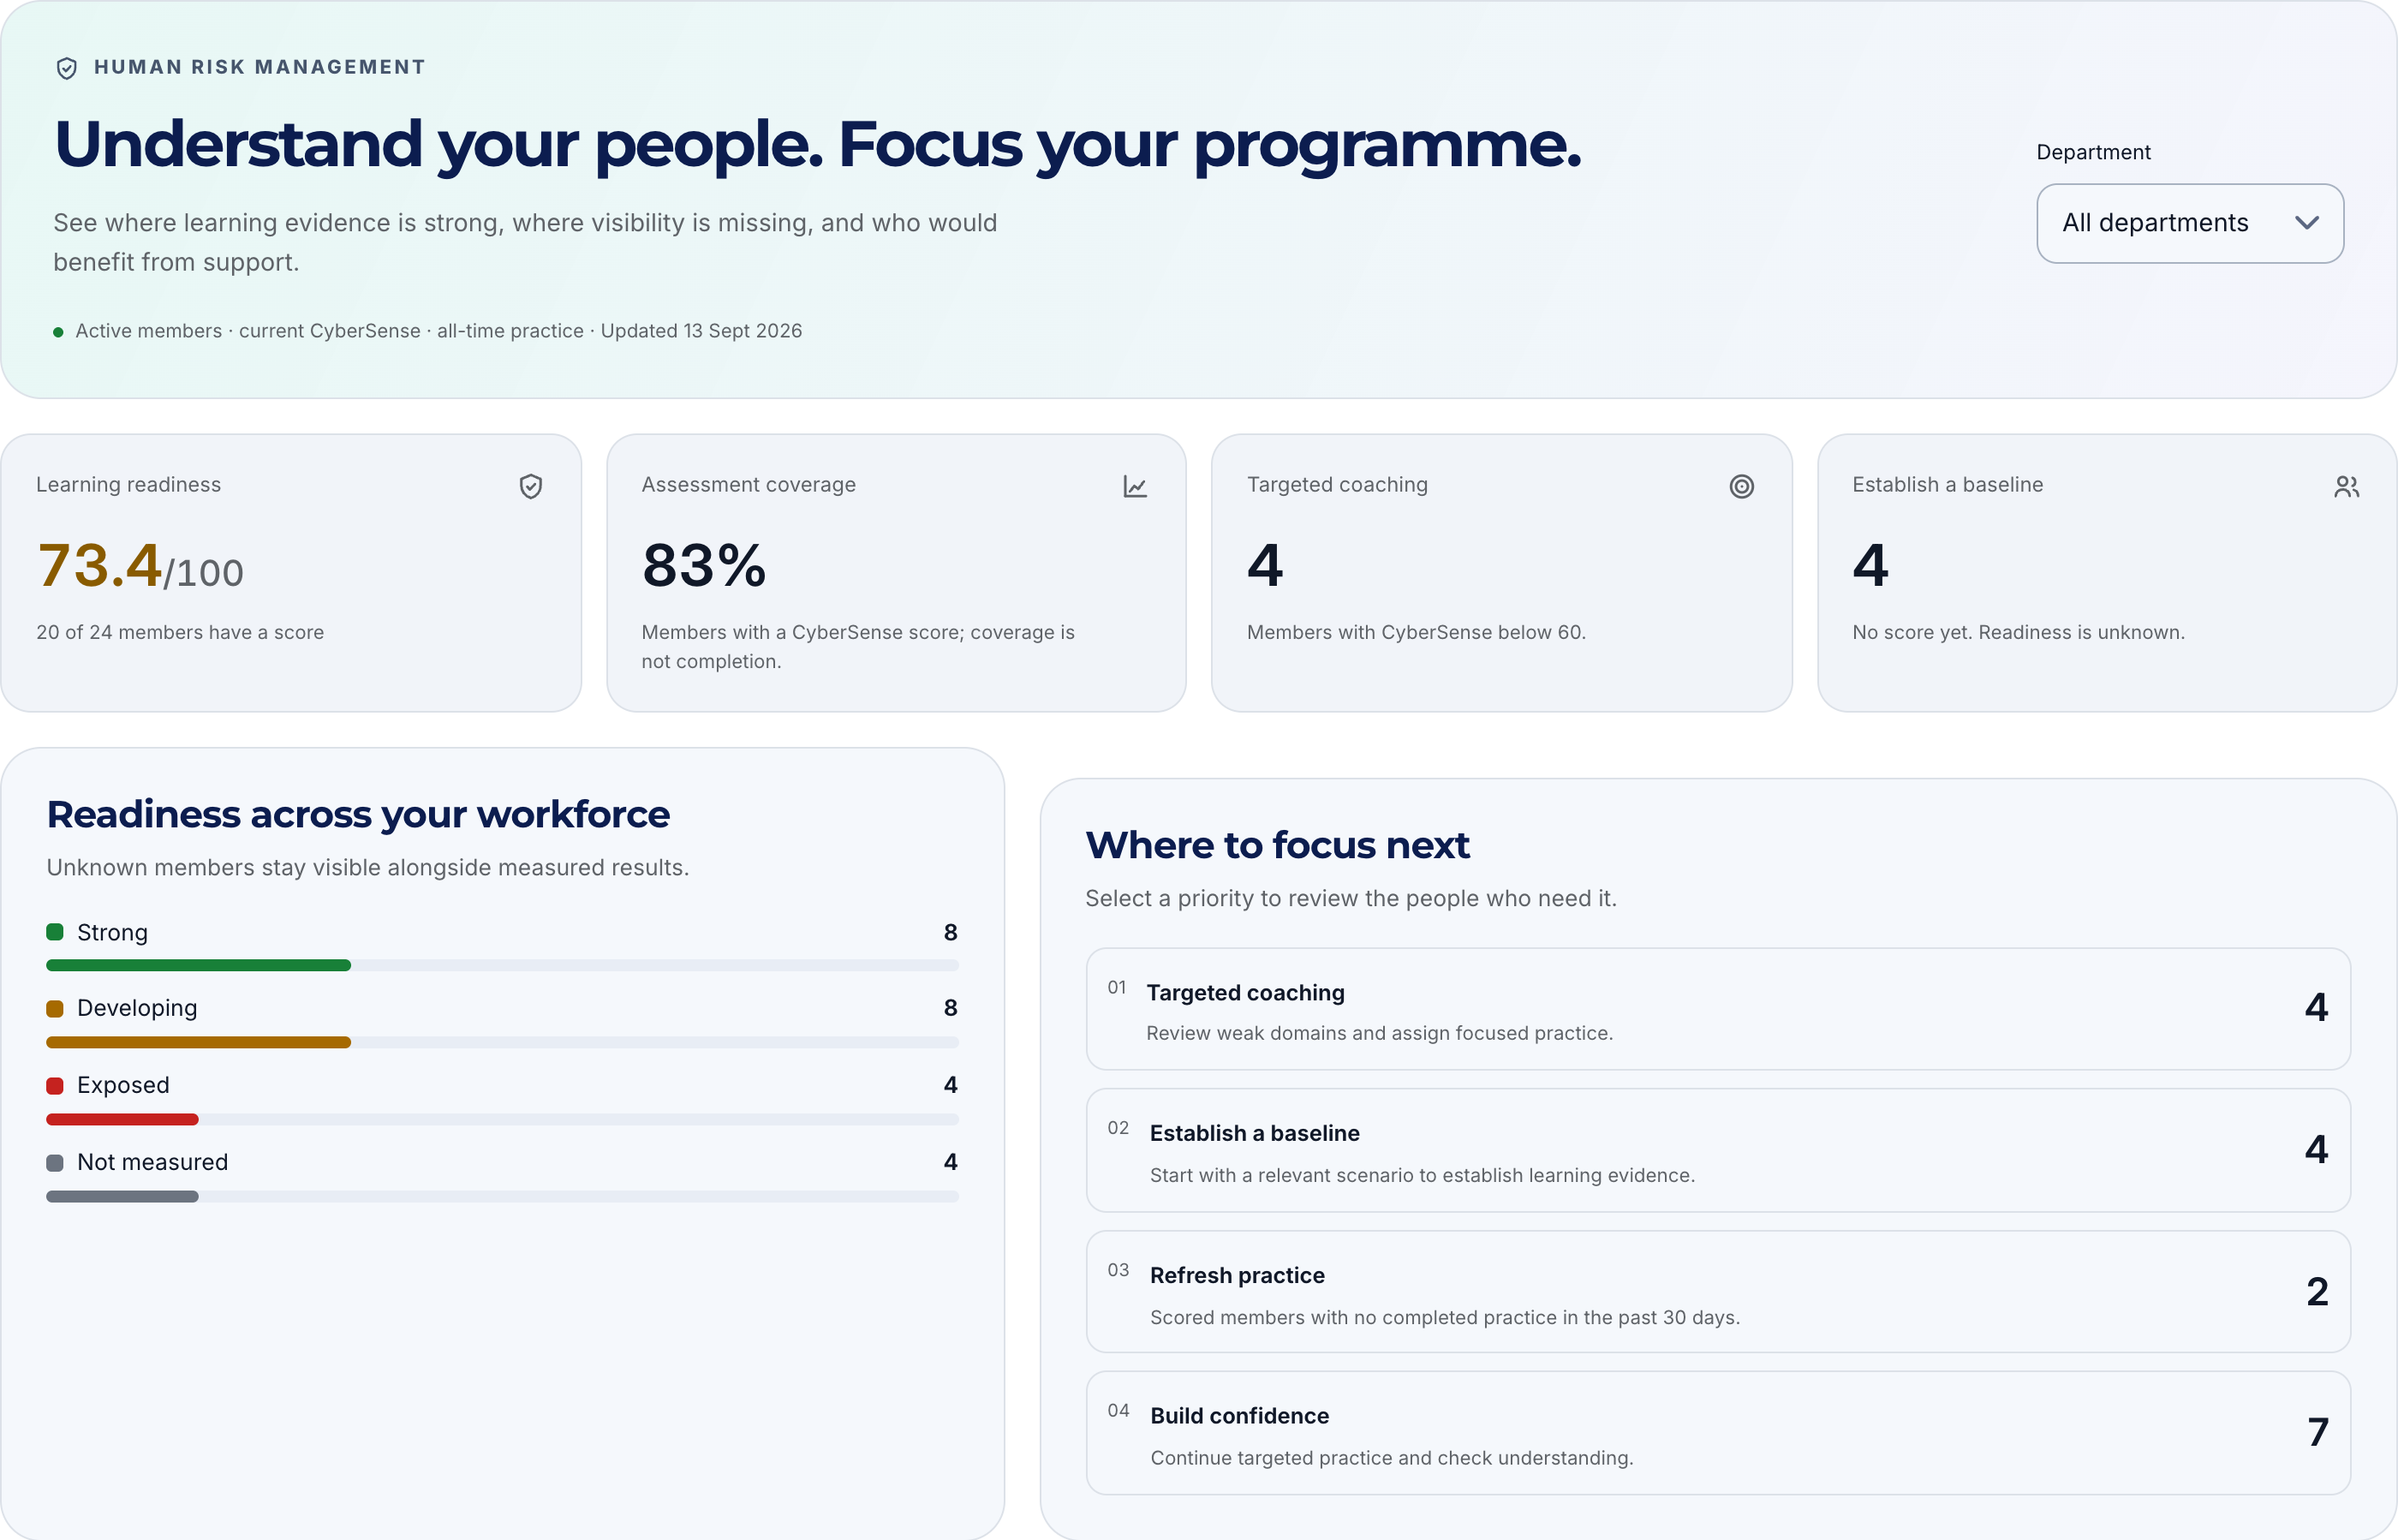
Bild vergrößern · Plattformansicht · Beispieldaten · Englische Oberfläche
Human Risk Management untersucht, wie Menschen, Arbeitsabläufe und Sicherheitsmaßnahmen zusammenwirken. Auf dieser Grundlage wählt die Organisation konkrete Verbesserungen: Unterstützung für ein Team, einen verständlicheren Prozess oder eine zusätzliche Prüfung. Im Mittelpunkt steht die Frage, welche Entscheidung dadurch im Arbeitsalltag leichter wird. Die Zahl abgeschlossener Schulungen liefert einen Anhaltspunkt, beantwortet diese Frage aber nicht allein.
Dieser deutsche Leitfaden richtet sich an Sicherheitsverantwortliche, Personalabteilungen und Führungskräfte. CyberSense dient als Beispiel für Lerndaten, die von tatsächlichen Vorfällen und technischen Risiken zu unterscheiden sind. Die allgemeine CyberPlay-Oberfläche ist auf Deutsch verfügbar; einzelne Beschriftungen der Human-Risk-Auswertung bleiben derzeit auf Englisch.
Das Wichtigste zum Mitnehmen
- Beginnen Sie mit einer konkreten Arbeitsentscheidung und bestimmen Sie die benötigten Daten.
- Lesen Sie Abdeckung und fehlende Daten zusammen mit jedem Durchschnitt.
- Nutzen Sie Lernprofile zur Unterstützung, nicht zur Vorhersage künftiger Vorfälle.
- Geben Sie jeder Maßnahme eine verantwortliche Person und einen Prüftermin.
1. Was bedeutet Human Risk Management?
Ein Buchhaltungsteam erhält eine dringende Bitte, die Bankverbindung eines Lieferanten zu ändern. Ob die Entscheidung sicher ausfällt, hängt von mehr als dem Erkennen einer Phishing-Mail ab. Ist ein bekannter Kontakt erreichbar? Verlangt das Zahlungssystem eine weitere Freigabe? Akzeptiert die Führungskraft eine kurze Verzögerung? Human Risk Management betrachtet die Entscheidung unter diesen Arbeitsbedingungen.
NIST SP 800-50 Rev. 1 empfiehlt einen Lernzyklus einschließlich Evaluation. Eine weitere Schulung ist damit eine mögliche Antwort innerhalb eines betreuten Verbesserungsprozesses. Je nach Ursache braucht es eine Übung, einen verlässlichen Kontaktweg, korrigierte Berechtigungen oder einen realistischen Termin. Zunächst muss klar sein, welches Problem die Maßnahme lösen soll.
Quellen dieses Abschnitts: Building a Cybersecurity and Privacy Learning Program (SP 800-50 Rev. 1)
2. Mit einer geschäftlichen Entscheidung beginnen
Ersetzen Sie „mehr Sicherheitsbewusstsein“ durch beobachtbares Verhalten: „Vor der Änderung einer Lieferantenbankverbindung wird der freigegebene unabhängige Prüfweg genutzt.“ Bestimmen Sie, wer diese Situation erlebt, wie die sichere Handlung aussieht und welches Hindernis sie erschwert. Damit wird das Programm auch für die Leitung der Buchhaltung nachvollziehbar.
Der angestrebte Nutzen ist ein gezielter Einsatz knapper Zeit für Lernen und Unterstützung. Sie können der betroffenen Gruppe eine passende Übung geben und den Prozessverantwortlichen um die Beseitigung eines Hindernisses bitten. Eine Plattform kann das koordinieren. Die Verantwortung für den Zahlungsprozess verbleibt jedoch im Unternehmen und wird nicht mit einem Softwarevertrag übertragen.
3. Die Datenarten auseinanderhalten
Ein Spielergebnis, eine gemeldete verdächtige E-Mail und eine Zugriffsauffälligkeit beschreiben unterschiedliche Ereignisse. Sie können dieselbe Diskussion unterstützen, ohne austauschbare Messgrößen zu sein. Dokumentieren Sie Quelle, Zeitraum, erfasste Personengruppe und bekannte Lücken. Ein hoher Durchschnitt bei geringer Abdeckung kann lediglich die bereits engagierten Teilnehmenden beschreiben.
Hoxhunt beschreibt die Verbindung von Sicherheitssignalen mit gezielten Interventionen. Dieses Anbieterbeispiel zeigt, warum nach den Datenquellen eines Dashboards gefragt werden sollte. Die folgende Tabelle ist eine redaktionelle Entscheidungshilfe, keine Behauptung, CyberPlay erhebe alle genannten Signale. Verwenden Sie nur Quellen, deren Nutzung Ihre Organisation erlaubt und tatsächlich leisten kann.
| Daten | Hilfreiche Frage | Grenze der Aussage |
|---|---|---|
| Lernergebnisse | Welche Entscheidungen brauchen Übung oder Erklärung? | Spielergebnisse belegen keine Widerstandsfähigkeit gegen echte Angriffe. |
| Abdeckung und Teilnahme | Wer hatte eine gemessene Lerngelegenheit? | Ohne Wert bedeutet unbekannt, nicht fehlende Fähigkeit. |
| Freigegebene Vorfallmeldungen | Wo entstehen wiederkehrende Schwierigkeiten? | Die Anzahl hängt von Exposition und Meldeverhalten ab. |
| Berechtigt genutzte technische Signale | Brauchen Zugriffe oder Einstellungen einen Verantwortlichen? | Separate Quellen, keine CyberSense-Eingaben. |
Quellen dieses Abschnitts: Human Risk Management
4. CyberSense richtig einordnen
CyberSense fasst eigene Daten zu Spielleistung und Lernfortschritt zusammen. Berechtigte Personen können in der Organisationsansicht die Messabdeckung, Abteilungen und Prioritäten für Unterstützung, erste Übungen oder Auffrischung betrachten. Der Durchschnitt berücksichtigt gemessene aktive Mitglieder. Ein Mitglied ohne gemessenen Wert bleibt unbekannt und erhält keine künstliche Null.
Nutzen Sie diese Ansicht, um die nächste Lerndiskussion und die Möglichkeiten zum Üben zu planen. CyberSense ist keine Wahrscheinlichkeit eines Sicherheitsvorfalls, keine unabhängige Kompetenzprüfung und keine externe Bedrohungs- oder Identitätstelemetrie. Signale zu Bedrohungen, Zugriff und Einstellungen werden in der aktuellen Lernanalyse ausdrücklich als nicht verfügbar behandelt. Der Zugriff hängt von Tarif und Berechtigungen ab; einige HRM-Beschriftungen sind englisch.
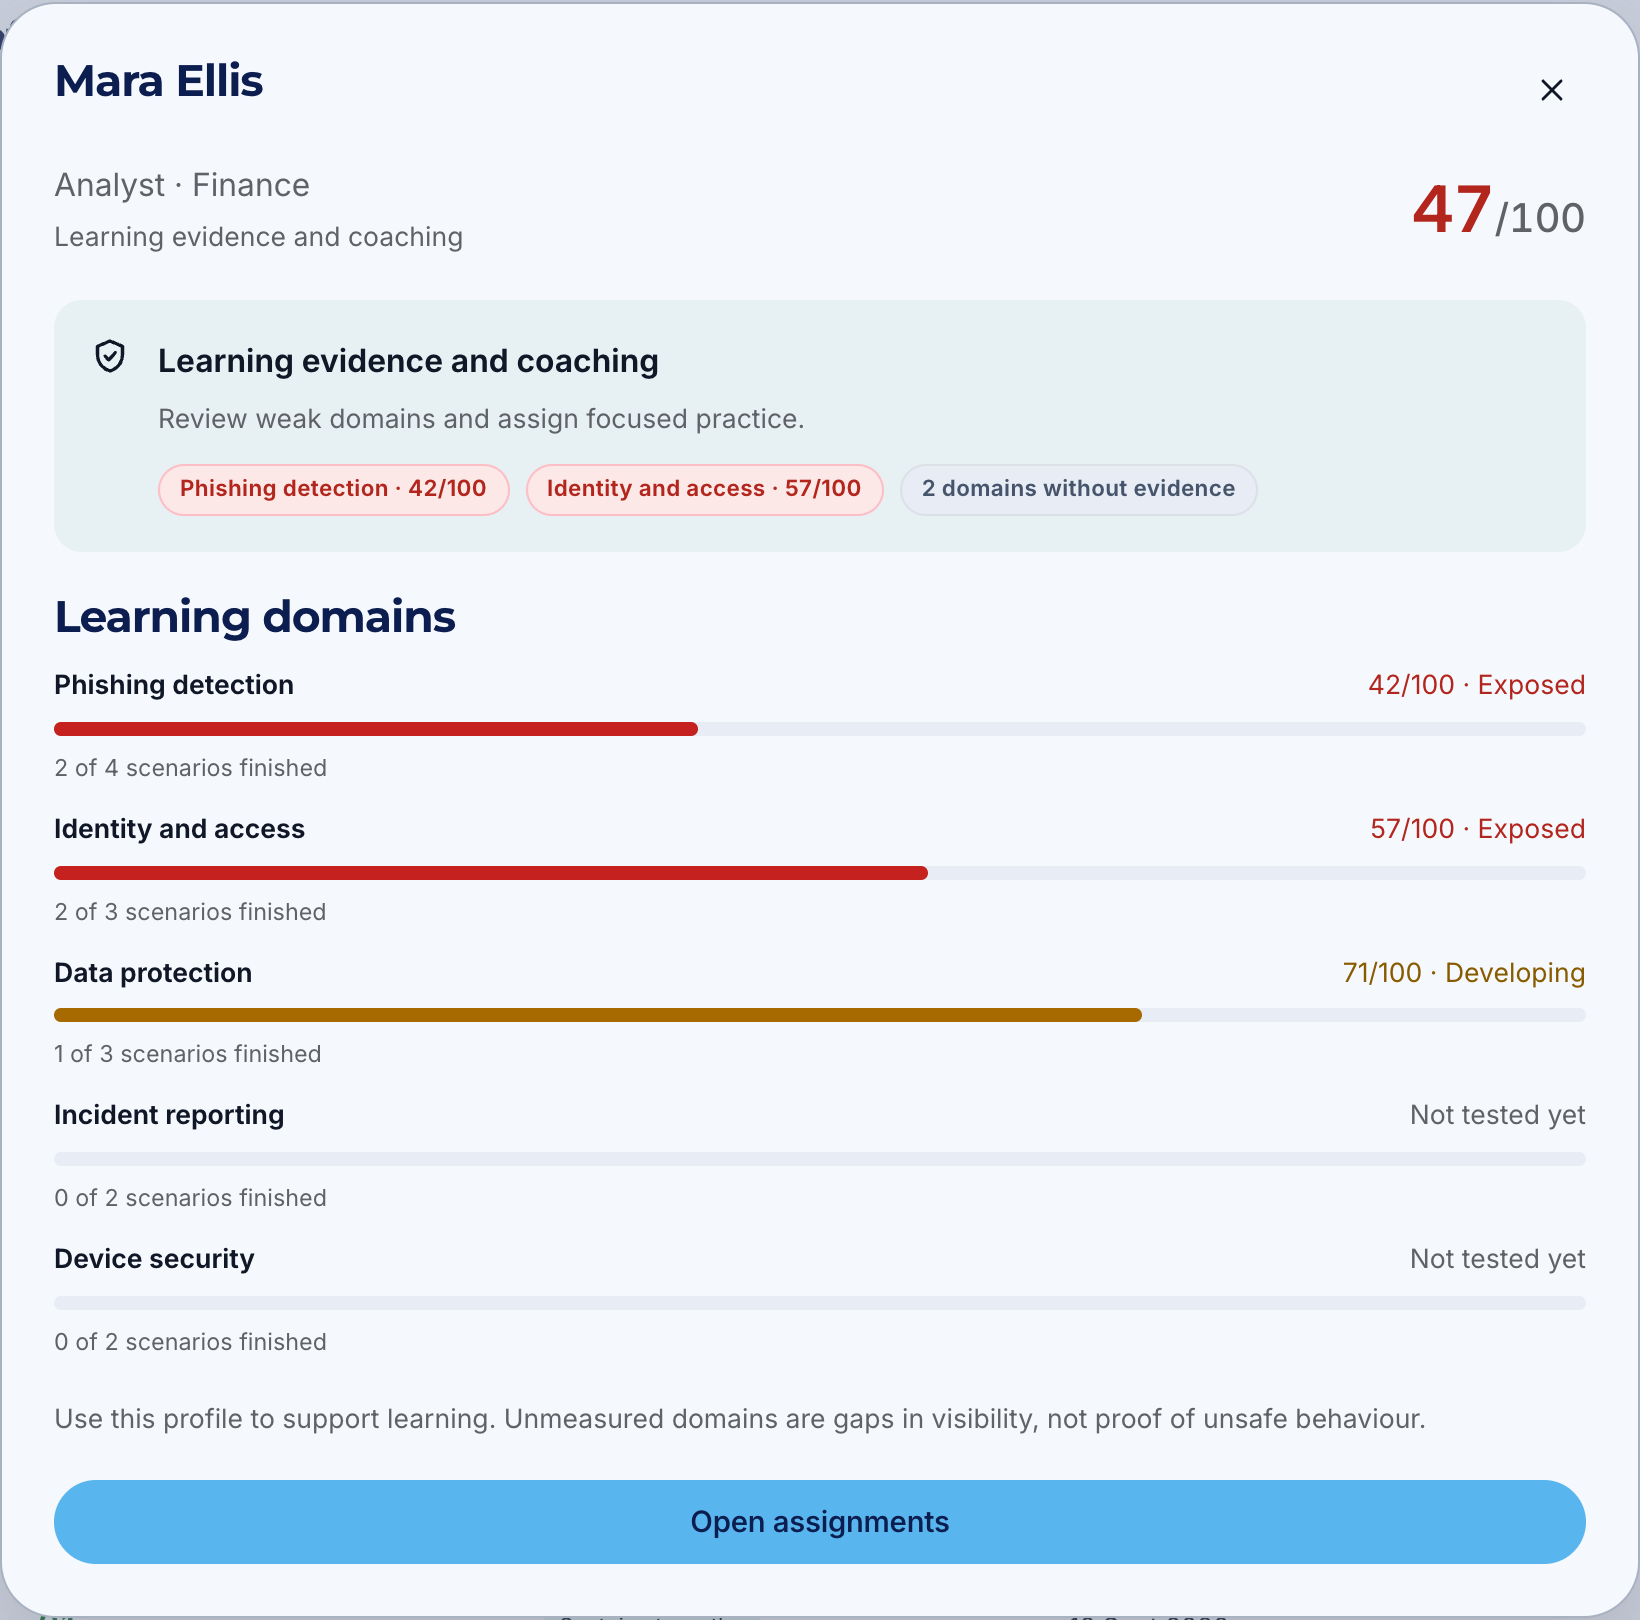
Bild vergrößern · Plattformansicht · Beispieldaten · Englische Oberfläche
- Gezielte Unterstützung
Der Phishing-Bereich liegt im Beispiel bei 42/100. Prüfen Sie, welche Entscheidung Erklärung oder Übung braucht.
- Unbekannt bleibt unbekannt
Für Vorfallmeldung und Gerätesicherheit fehlen Messdaten. Das sind Sichtbarkeitslücken, keine fehlenden Fähigkeiten.
5. Unterschiede zwischen Abteilungen im Kontext lesen
Bei einer Abteilung mit breiter Teilnahme und einer zweiten mit wenigen gemessenen Personen kann der reine Durchschnitt die falsche Priorität nahelegen. Prüfen Sie Teilnahme, Aufgabenverteilung und die jüngsten Übungsmöglichkeiten, bevor Sie Unterstützungsbedarf ableiten. Fehlende Daten sind zunächst eine organisatorische Frage und kein Urteil über die betroffenen Menschen.
In einem fiktiven Produktionsbetrieb benötigen Schichtteams möglicherweise reservierte Zeit an einem gemeinsam genutzten Computer. Büroangestellte können dagegen direkt am Arbeitsplatz üben. Der erste Schritt könnte geschützte Lernzeit, verständliche Anleitungen oder eine passende Sprache sein. Besprechen Sie die Bedingungen mit der örtlichen Führungskraft, statt anzunehmen, eine weitere Erinnerung werde das Problem beseitigen.
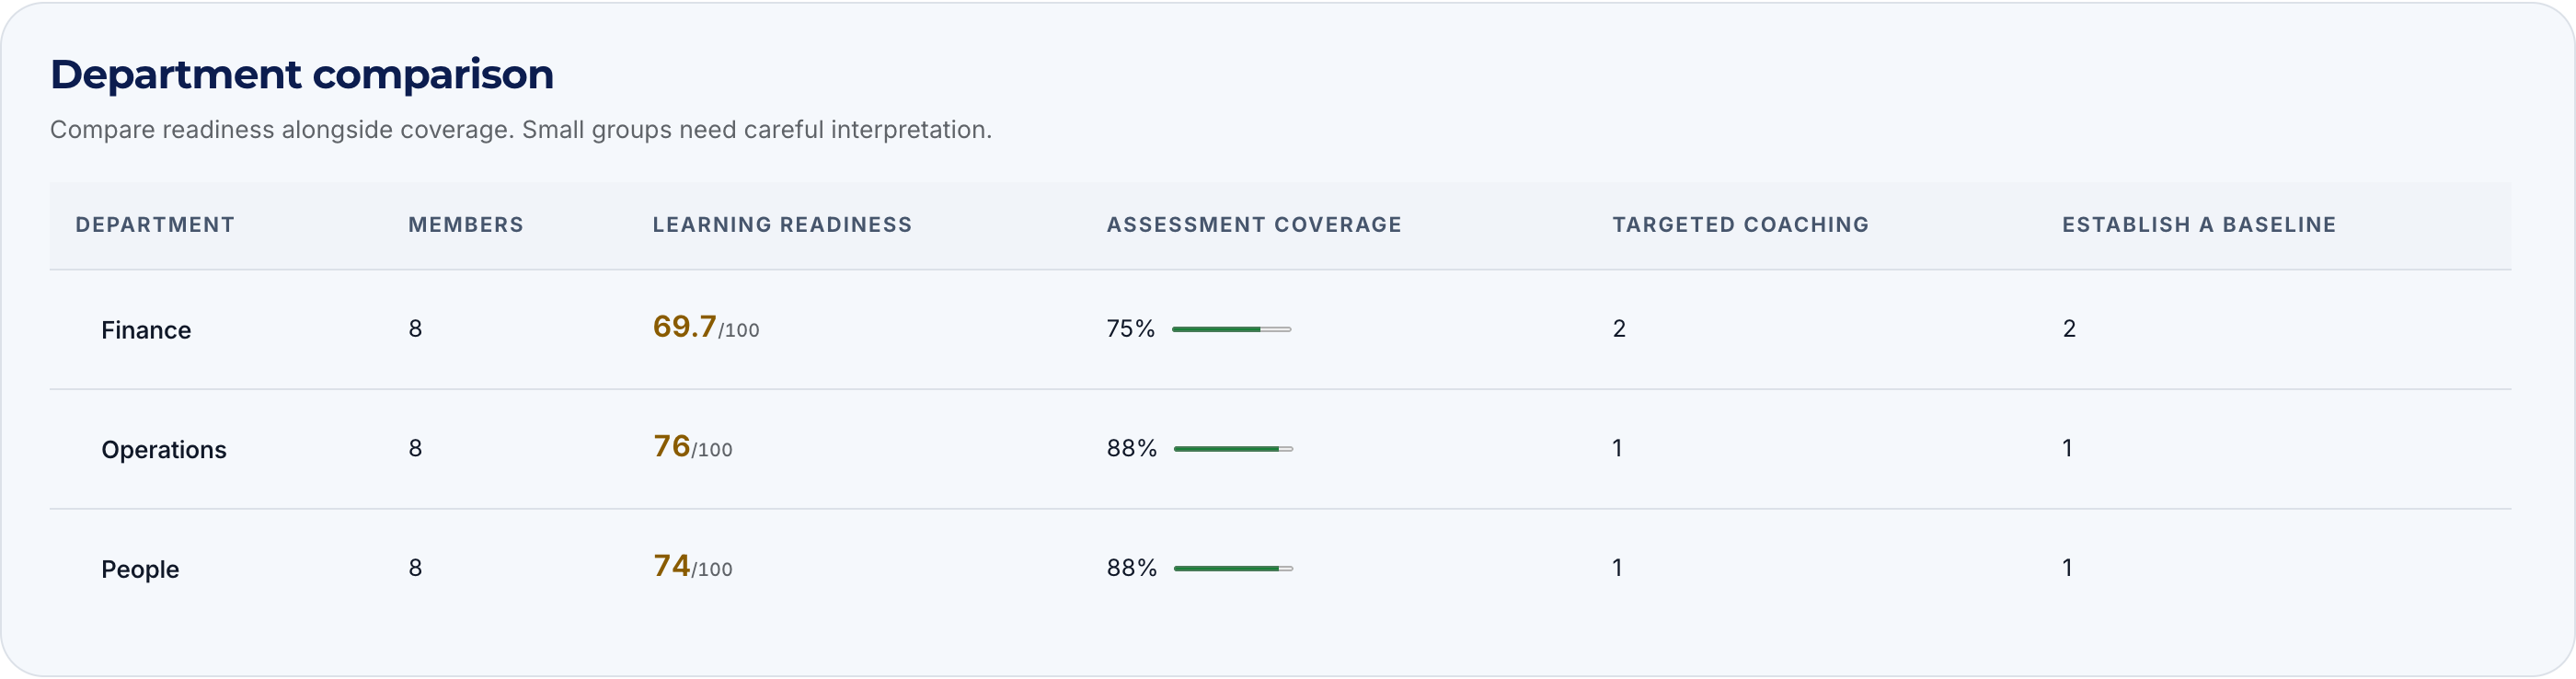
Bild vergrößern · Plattformansicht · Beispieldaten · Englische Oberfläche
- Gemessener Durchschnitt
Die 69,7 von Finance beschreiben gemessene aktive Mitglieder. Sie sind keine Wahrscheinlichkeit eines Vorfalls.
- Abdeckung beachten
75 % bedeutet: Sechs von acht Mitgliedern haben einen Wert. Zwei bleiben unbekannt.
6. Aus einer Beobachtung passende Unterstützung ableiten
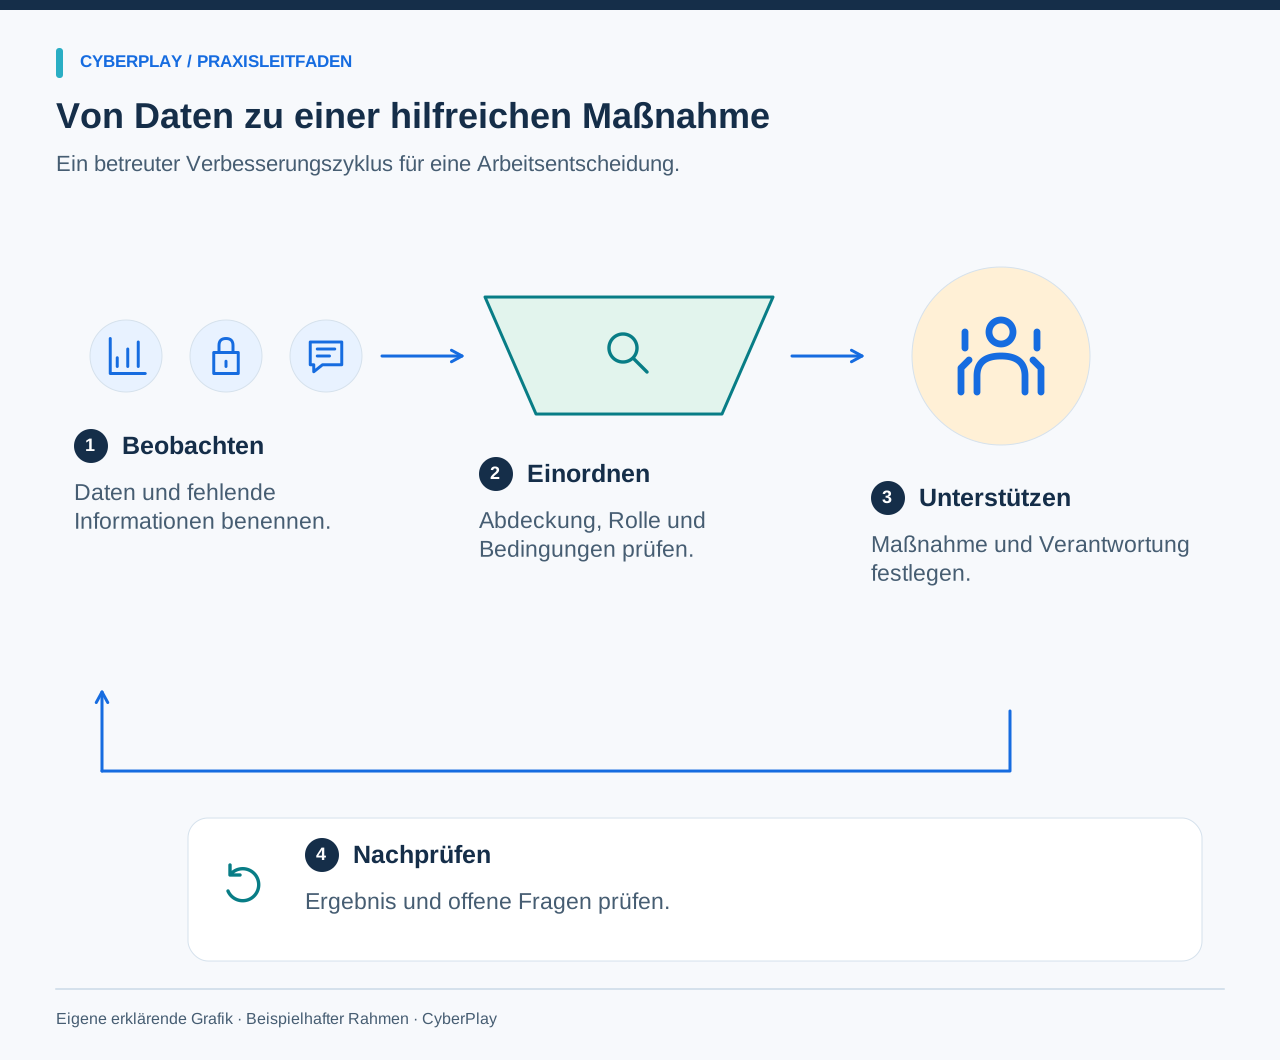
Das NCSC empfiehlt sichere Meldewege und eine Kultur, die offenes Ansprechen ermöglicht. Beginnen Sie mit der Beobachtung und lassen Sie die Person ihre Situation erklären. „Uns fehlt bisher gemessene Übung“ ist etwas anderes als „Sie arbeiten unsicher“. Die erste Aussage führt zu einer brauchbaren Frage nach Zugang, Zeit oder Sicherheit im Umgang mit der Aufgabe.
Wählen Sie eine überschaubare Antwort auf die Ursache. Ein missverstandener Prüfschritt eignet sich für ein Szenario mit Nachbesprechung. Ein defekter Meldeknopf braucht einen Verantwortlichen in der IT. Prüfen Sie zum vereinbarten Zeitpunkt sowohl die Lerndaten als auch die Beseitigung des Hindernisses. Halten Sie offene Probleme fest, statt allein die abgeschlossene Aktivität als Erfolg zu werten.
Quellen dieses Abschnitts: Cyber security culture principles: Principle 2
7. Den Beteiligten das Programm verständlich erklären
Erklären Sie, welche Informationen erhoben werden, was der Wert bedeutet, wer ihn sehen kann und wofür er genutzt wird. Personenbezogene Lernprofile gehören zu den Berechtigten, die sie für Unterstützung benötigen. Für eine Managementbesprechung kann eine Teamübersicht genügen. Klären Sie betriebliche Datenschutz- und arbeitsbezogene Anforderungen mit den zuständigen Stellen.
Eine Lernkategorie rechtfertigt keine Aussage über Ehrlichkeit, berufliche Eignung oder künftige Vorfälle. Ermöglichen Sie Korrekturen bei falscher Abteilungszuordnung, Mitgliedschaft oder Zugangsangabe. Auch Führungskräfte müssen Verantwortung für unrealistische Abläufe übernehmen. Das Programm verliert seinen Nutzen, wenn Menschen vor allem ihre Darstellung im Bericht optimieren, anstatt das tatsächliche Hindernis für die sichere Entscheidung zu erklären.
8. Die Managemententscheidung üben
Besprechen Sie den fiktiven Fall mit einer Sicherheitsverantwortlichen und einer Abteilungsleitung. Trennen Sie jeweils Beobachtung, Interpretation und Handlung. Schreiben Sie Ihre gewählte Maßnahme auf, bevor Sie die Auflösung lesen. Die Übung benötigt weder Kundendaten noch echte Beschäftigtenprofile und kann in einer kurzen Teamsitzung stattfinden.
9. Einen ersten überprüfbaren Zyklus durchführen
Wählen Sie ein Team und eine Entscheidung für den ersten Durchlauf. Vereinbaren Sie das gewünschte Verhalten, die verfügbaren Daten und die Grenzen ihrer Interpretation. Prüfen Sie Zugang und Sprache, reservieren Sie Übungszeit und führen Sie anschließend eine kurze Besprechung mit dem Prozessverantwortlichen durch. Die ursprüngliche Frage sollte sichtbar bleiben, damit nicht nur die am stärksten gestiegene Kennzahl zählt.
Halten Sie am Ende fest, was beobachtet wurde, was unbekannt bleibt, welche Unterstützung erfolgte und wer das verbleibende Problem bis wann prüft. CyberPlay kann diese Diskussion mit Organisationslerndaten unterstützen; dieser Leitfaden und die Übung sind vollständig auf Deutsch. Der Wert entsteht durch die ermöglichten Entscheidungen und deren Nachverfolgung, nicht durch einen eindrucksvollen Dashboard-Namen.
Lernanalysen für Organisationen entdecken
Verbinden Sie Spielpraxis, CyberSense und Abteilungsansichten. Die Analyse benötigt einen geeigneten Tarif und Berechtigungen; einige Beschriftungen bleiben auf Englisch.
CyberPlay für Organisationen entdeckenQuellen und weiterführende Informationen
- Building a Cybersecurity and Privacy Learning Program (SP 800-50 Rev. 1) — NIST. Abgerufen am 2026-09-13
- Cyber security culture principles: Principle 2 — UK National Cyber Security Centre. Abgerufen am 2026-09-13
- Human Risk Management — Hoxhunt. Abgerufen am 2026-09-13
Weitere Artikel entdecken
- Human-Risk-Management-Plattformen: Was sollten Unternehmen vergleichen?
Hoxhunt, KnowBe4, SoSafe, usecure und CyberPlay einordnen: HRM-Leitfaden auf Deutsch zu Daten, Coaching, Sprachumfang und prüfbaren Fragen für die Produktdemo.
DE · 8 Min. Lesezeit - Human Risk Management: Mit CyberSense passende Lernmaßnahmen auswählen
Kennzahlen zu Abdeckung, CyberSense und Lernprioritäten richtig lesen. Ein Rechenbeispiel zeigt, wie Unternehmen gezielte Übungen auswählen und Ergebnisse prüfen.
DE · 7 Min. Lesezeit - Security-Awareness-Kennzahlen: mehr messen als Teilnahme
Security-Awareness-Kennzahlen sinnvoll nutzen: Teilnahme, Wissen, Behalten und Verhalten getrennt messen und Ergebnisse ohne überzogene Erfolgsversprechen bewerten.
DE · 9 Min. Lesezeit - Security-Awareness-Schulungsplan: ein Jahreskalender mit praktischen Übungen
Ein anpassbarer 12-Monats-Kalender für Security Awareness mit praxisnahen Entscheidungszielen, rollenbasierten Übungen, Nachbesprechungen und klaren Nachweisen.
DE · 8 Min. Lesezeit